علم کریپتو: چه مقالاتی همه اینها را ممکن ساختند؟
از الکندی تا شانون، رمزنگاری کلید عمومی و اثباتهای داناییصفر — تبار پژوهشی نهفته در پسِ هر امضای کیف پول و هر بلاکی که تلفن همراه شما تأیید میکند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
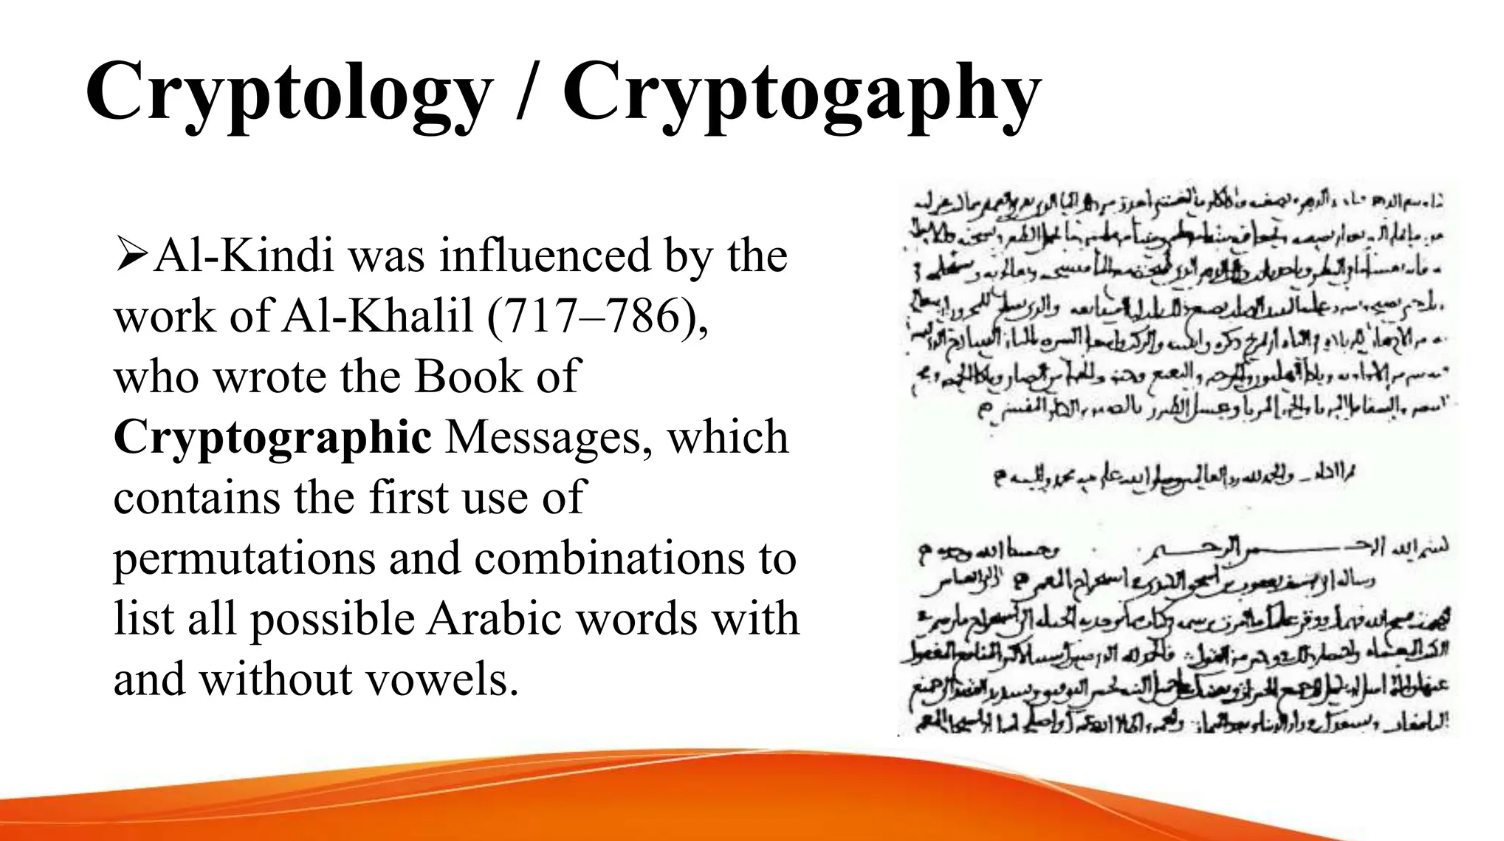
بلاکچین مدتها پس از آنکه ابویوسف یعقوب بن اسحاق الکندی، حکیم همهچیزدان، در قرن نهم میلادی رساله خود با عنوان «فی استخراج المعمی» (در رمزگشایی پیامهای رمزنگاریشده) را به رشته تحریر درآورد و نخستین رویکرد علمی برای شکستن مکرر متون محرمانه را تدوین کرد، به صفحهنمایش موبایلها راه یافت. الکندی با نگاه به حروف به مثابه داده و شمارش بسامد آنها، جرقهای پرومتهای در دنیای رمزنگاری برافروخت: اثبات این امر که مشاهده نظاممند، و نه حدس و گمانهای شهودی، میتواند به اعماق یک متن پنهان نفوذ کند.
همان جرقه امروز هر بار که یک کیف پول کریپتو باز میشود، خودنمایی میکند. هر ضربه در تراکنش «جان دو» برای تأیید پرداخت، همان ذهنیت جبری را فرا میخواند که الکندی بنیان نهاد: گردآوری آمار، مدلسازی عدم قطعیت و باور به ریاضیات فراتر از اسطوره. ترکیب تجربهگرایی و نظریه توسط او به توسعه این مفهوم کمک کرد که محرمانگی و راستیآزمایی میتوانند مهندسی شوند؛ وعدهای بنیادین که امروزه پشتوانه هر ثبت در دفتر کل بلاکچین است.
آغازهای پرومتهای علم رمزنگاری
زمانی که لئون باتیستا آلبرتی در سال ۱۴۶۷ شرح دیسک رمزنگاری خود را نوشت و هنگامی که بلز دو ویژنر در سال ۱۵۸۶ رساله «Traicté des Chiffres» را منتشر کرد، صرفاً با ترفندهای هوشمندانه خود را سرگرم نمیکردند. آنها در حال رسمیت بخشیدن به رابطه میان کلیدها و پیامها بودند و جایگزینی چندالفبایی را معرفی میکردند که میتوانست مانع از حملات جستجوی فراگیر (دستی) شود.
برای دانشمندان عصر خود، این به معنای دیپلماسی مخفی بود؛ برای یک سرمایهگذار امروزی ارز دیجیتال، این پیشدرآمدی بود بر کلیدهای چرخشی که از APIهای صرافی در برابر رباتها محافظت میکنند.
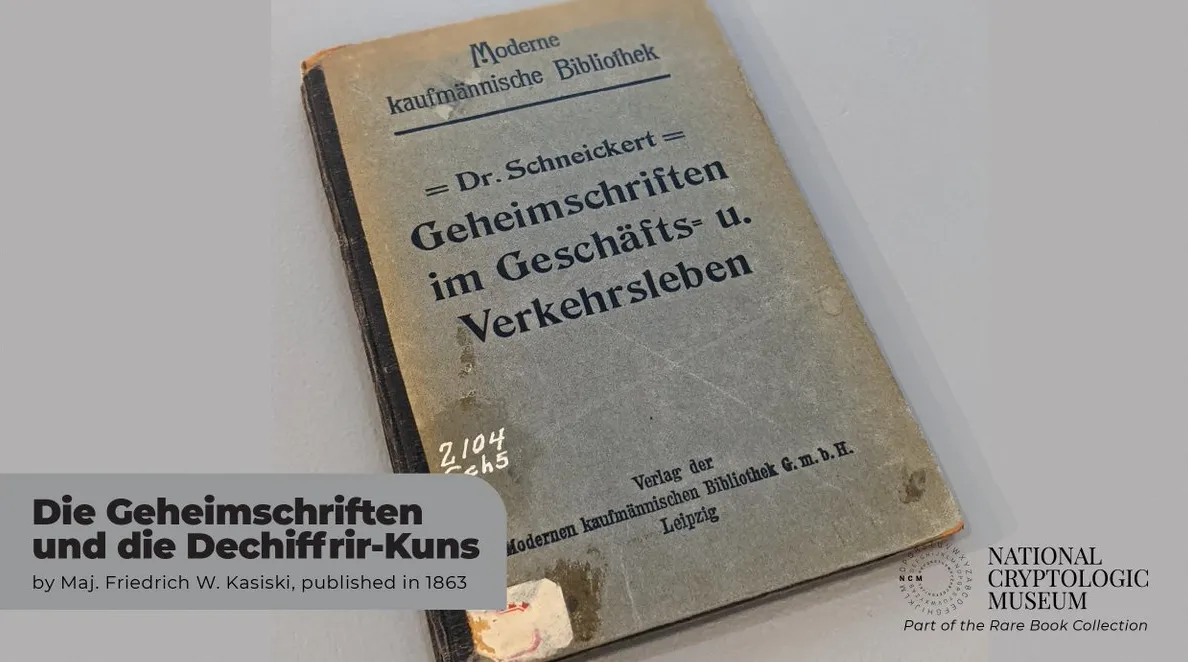
مقاله مهم بعدی در اواخر دهه ۱۸۵۰ منتشر شد، زمانی که چارلز ببیج از مفهوم شاخصها استفاده کرد و درباره الگوریتم خود مطلبی منتشر نمود؛ با این حال، این موضوع زمانی تحتالشعاع قرار گرفت که کتاب فردریش کازیسکی با عنوان Handbuch منتشر شد که در آن روش رمزگشایی خود را از طریق یافتن الگوهای تکراری در متن آشکار (طول کلید) شرح داده بود؛ این کتاب با نام Die Geheimschriften und die Dechiffrir-Kunst به چاپ رسید.
ریاضیات آنها میگفت که هیچ کلیدی نباید بدون عواقب تکرار شود؛ شهودی که یک کاربر معمولی ارز دیجیتال با آن آشناست، برای مثال زمانی که یک کیف پول به او هشدار میدهد که از گذرواژه یا عبارت بازیابی (seed phrase) خود مجدداً استفاده نکند.
در مقالهای در سال ۱۸۸۳ با عنوان La Cryptographie Militaire، کرکوفس استدلال کرد که یک رمز باید امن باشد حتی اگر همه چیز در مورد سیستم علنی باشد — به جز کلید. این اصل در فرهنگ قراردادهای هوشمند متنباز طنینانداز است، جایی که حسابرسان و محققان کلاه سفید کد خود را برای مشاهده همگان منتشر میکنند تا امنیت از کلیدها و ریاضیات حاصل شود، نه از پنهانکاری.
آمارشناسان و زبانشناسان بعدها این بینشها را در قالب برنامههای درسی تدوین کردند، همزمان با گسترش سیستمهای پستی و کابلهای بینالمللی در سراسر جهان. تحلیل فرکانس کاربردی توسط تحلیلگر رمز نظامی فرانسوی، اتین بازری، در دهه ۱۸۹۰ ثبت شد و در آن سوی اقیانوس اطلس، الیزابت و ویلیام فریدمن برنامههای آموزشی استانداردی را پایهگذاری کردند که کدها را به عنوان سیگنالهایی برای شمارش در نظر میگرفت. این برنامهها این انتظار را ایجاد کردند که رمزنگاری به جای اینکه صرفاً به ارث برسد، آموزش داده شود، آزمایش شود و پیشرفت کند.
از تلگراف تا تورینگ
با افزایش نیاز به ارتباطات سریع به دلیل اختلافات صنعتی، رمزنگاری همگام با الکترونیک توسعه یافت.
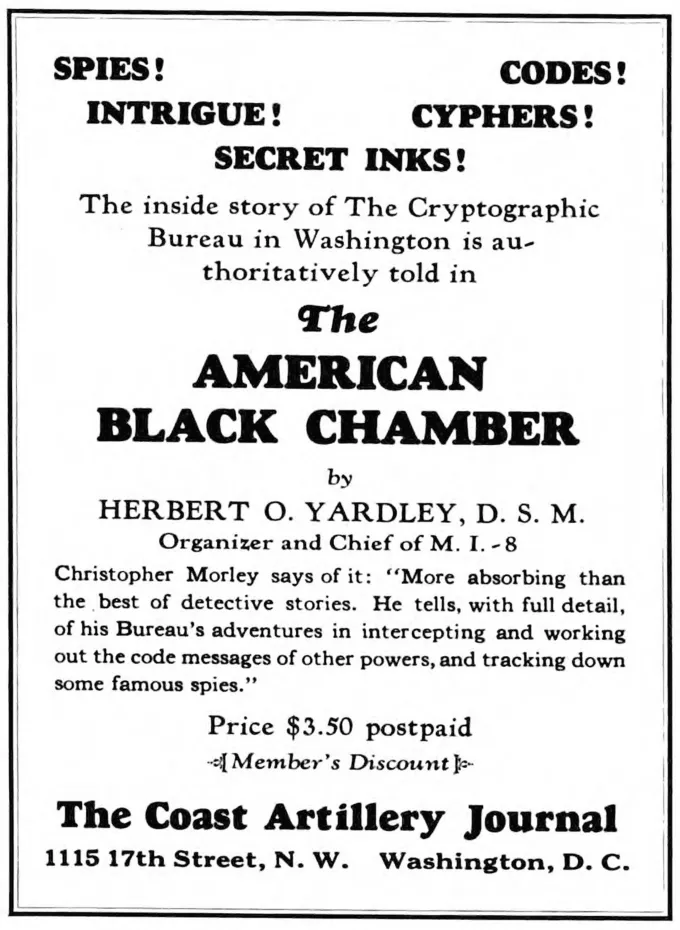
در سال ۱۹۱۷، رسالههای ویلیام اف. فریدمن از آزمایشگاههای ریوربنک، تحلیل رمز آماری را نظاممند کرد، طراحی رمز را از رمزگشایی تفکیک نمود و شاخص انطباق را برای جهانیان به میراث گذاشت. این رسالهها به تحلیلگران آموختند که چگونه به جداول احتمال بنگرند؛ عادتی که امروزه نیز هرگاه موتور ریسک یک صرافی تلاشی برای ورود را ارزیابی میکند، طنینانداز میشود.کتاب افشاگرانه هربرت یاردلی در سال ۱۹۳۱ با نام «اتاق سیاه آمریکا»، دستورالعملی بود که اشتیاق عمومی را برای کشف اسرار برانگیخت و در عین حال، ایستگاههای شنود را لو داد و اولین بحث جهانی پیرامون حریم خصوصی در برابر امنیت را به راه انداخت.
امروزه علاقهمندان به کریپتو هر زمان که قانونگذاران درباره قوانین مربوط به ردیابیپذیری پول در شبکه بلاکچین (زمانی که از طریق استیبلکوینها به ارزشی در دنیای واقعی وابسته است) بحث
وقتی یک رولآپ لایه ۲ در هر ثانیه هزاران تراکنش را بررسی میکند، در واقع توالی اثباتهای تورینگ را درباره آنچه ماشینها قادر به محاسبهاش هستند، اجرا مینماید.
«نظریه ارتباطی سیستمهای محرمانه» کلود شانون در سال ۱۹۴۹ به این دوره پایان داد. او با قرار دادن محرمانگی در بستر نظریه اطلاعات، مفاهیمی همچون آشفتگی (confusion)، پخش (diffusion) و آنتروپی را معرفی کرد. کاربران عادی ارزهای دیجیتال زمانی با این مفاهیم روبرو میشوند که پروتکل AES-GCM امنیت نشستهای HTTPS را تأمین میکند (همان نشستهایی که از طریق آنها فیدهای قیمت را در اپلیکیشنهای خود دریافت میکنند)، یا زمانی که یک کیف پول سرد، صرفنظر از اینکه چند بار پینکد اشتباه وارد کنید، کلید را آزاد نمیکند.
کتاب حجیم «سایبرنتیک» نوربرت وینر در سال ۱۹۴۸، ریاضیاتِ بازخورد و کنترل را معرفی کرد و راه را برای ماژولهای امنیتی تطبیقی هموار ساخت؛ همان ماژولهایی که امروزه آستانههای ناهنجاری را در داشبوردهای نظارتی قراردادهای هوشمند تنظیم میکنند.
دفاعهای مبتنی بر یادگیری ماشین که خود بر معاملات صوری (wash trading) نظارت دارند، به همان اندازه که مدیون نسل فعلی پردازندههای گرافیکی (GPU) هستند، به حلقههای بازخورد وینر نیز بدهکارند.
کلیدهای عمومی و اعتماد دیجیتال
پیش از آنکه اینترنت بتواند ارزش را خودکارسازی کند، نیاز بود رمزهای متقارنی بسازیم که برای تراشههای سیلیکونی قابل پردازش باشند. گزارشهای فنی آیبیام (IBM) درباره رمزهای بلوکی که توسط هورست فیستل در سال ۱۹۷۱ منتشر شد، به تدوین «استاندارد رمزنگاری دادهها» (DES) توسط مؤسسه NIST در سال ۱۹۷۷ انجامید. تابعِ هر دور و مکانیزم زمانبندی در DES، بذر رقابتهای AES امروزی را کاشت و تضمین کرد که تراکنش یک استیبلکوین بین قارهها، در داخل تونلهای TLS محرمانه باقی بماند.
اندکی پس از آن، رالف مرکل پایاننامه خود را در سال ۱۹۷۹ درباره درختهای هش یکطرفه منتشر کرد و ساختار «درخت مرکل» را به ما هدیه داد؛ ساختاری که اکنون به نودها اجازه میدهد بدون نیاز به دریافت تکتک بلوکهای داده، اثباتهای شمول (inclusion proofs) را تأیید کنند.
هدرهای بلاک توسط هر لایت کلاینت و بازار NFT در EVM که به آن درختها متکی هستند، بررسی میشوند.سپس انقلاب فرا رسید: مقاله سال ۱۹۷۶ ویتفیلد دیفی و مارتین هلمن با عنوان «مسیرهای نو در رمزنگاری»، تبادل کلید عمومی را اضافه کرد، در حالی که پازلهای پیشنهادی رالف مرکل، ضلع سوم گمشده را فراهم آورد. ناگهان، افراد غریبه میتوانستند در کانالهای باز بر سر یک راز با هم توافق کنند. برای یک دارنده معمولی کیف پول، این معجزه همان «هندشیکی» است که پشت هر اسکن کد QR رخ میدهد و یک اپلیکیشن موبایل را با یک افزونه مرورگر جفت میکند.
الگوریتم RSA در سال ۱۹۷۷ معرفی شد، زمانی که ران ریورست، آدی شامیر و لئونارد آدلمن مقاله «روشی برای بهدست آوردن امضاهای دیجیتال و سیستمهای رمزنگاری کلید عمومی» را منتشر کردند. این الگوریتم بر پایه استفاده از اعداد اول بزرگ بنا شده بود و از آن زمان زیربنای امضاهای الکترونیکی، بهروزرسانیهای نرمافزاری و گواهیهای SSL بوده است که سایتهای برتر معاملاتی رمزارز هر ساله آنها را تمدید میکنند. حتی خدمات حضانتی که از ماژولهای امنیتی سختافزاری استفاده میکنند، به RSA و انواع منحنی بیضوی به عنوان ریشه اعتماد خود متکی هستند.
پروتکلهای احراز هویت به موازات هم تکامل یافتند. رمزنگاری یکی از نسخههای راهحل این مشکل است و مشخص شد که در سال ۱۹۷۸، مقاله راجر نیدهام و مایکل شرودر با عنوان «استفاده از رمزنگاری برای احراز هویت»، جریانهای چالش-پاسخ را پیشنهاد کرد که شباهت زیادی به بلیتهای کربروس (Kerberos) دارند، با این تفاوت که این مقاله یک دهه زودتر ارائه شده بود. بانکداری موبایلی و صرافیهای متمرکز همچنان از روشهای صدور بلیت که از آن شجرهنامه تکامل یافتهاند، برای همگامسازی امن نشستها استفاده میکنند.
دهه ۱۹۸۰ جعبهابزار را متنوعتر کرد. امضاهای لگاریتم گسسته طاهر الجمل در سال ۱۹۸۵، منبعی برای الگوریتم امضای دیجیتال سال ۱۹۹۴ و همچنین چندامضاییهای مبتنی بر اشنور امروزی بود. در سال ۱۹۸۵، رمزنگاری منحنی بیضوی بهطور مستقل توسط نیل کوبلیتز و ویکتور میلر اختراع شد که برای بلاکچینهایی مانند بیتکوین، یک طرح امضای کمحجم فراهم کرد.
مقاله امضای کور دیوید چاوم در سال ۱۹۸۳ و پروتکلهای رمزنگاری او برای ایمیلهای غیرقابل ردیابی در دو سال بعد، مدتها پیش از آنکه ساتوشی ناکاموتو پول نقد دیجیتال را بازاختراع کند، پیشقراولان این حوزه بودند.با آسیبپذیر شدن کلیدهای ۵۶ بیتی DES، پذیرش الگوریتم ریندال (Rijndael) توسط NIST در سال ۲۰۰۱ بهتدریج گسترش یافت تا امنیت ۱۲۸ بیتی و سپس ۲۵۶ بیتی را برای همگان به ارمغان آورد.
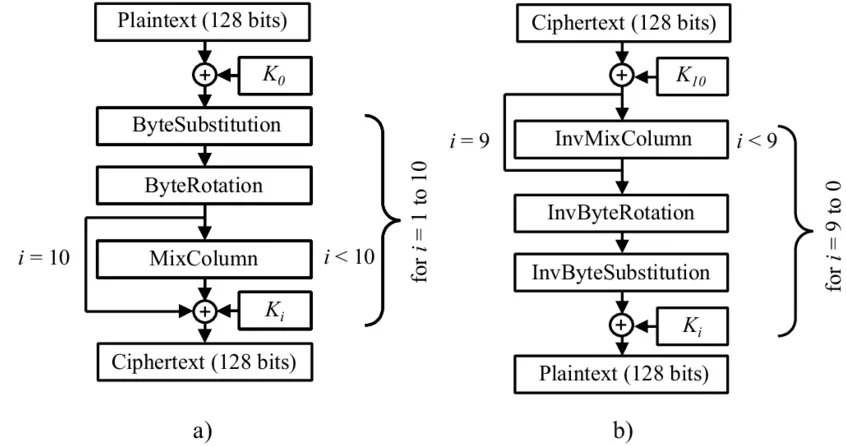
امروزه AES-GCM فراخوانیهای JSON-RPC صادر شده توسط اپلیکیشنهای کیف پول را رمزنگاری میکند؛ نمایشی از تابآوری در سطح مصرفکننده که رقابتهای دولتی میتوانند به ثمر برسانند.
تا دهه ۱۹۹۰، تئوری به نرمافزارهای مصرفکننده رسیده بود. بسته «امنیت نسبتاً خوب» (PGP) فیل زیمرمن در سال ۱۹۹۱ رمزنگاری سرتاسری را به کامپیوترهای شخصی آورد و در همان سال، پل کوشر مقالهای برای بلکور منتشر کرد که حملات زمانبندی را فاش ساخت؛ موضوعی که طراحان سختافزار را ملزم به پوشش دادن کانالهای جانبی نمود. اثبات کار (Proof-of-work) به عنوان راهکاری ضد اسپم، توسط «هشکش» آدام بک در سال ۱۹۹۷ رسمیت یافت؛ این مفهوم تنها بعدها برای محافظت از اجماع غیرمتمرکز تکامل پیدا کرد. در همین حال، مقاله سینتیا دورک و مونی نائور در سال ۱۹۹۲ با موضوع قیمتگذاری از طریق پردازش، پیشنمایشی از بازارهای کارمزدی بود که هر معاملهگر کریپتو هنگام استفاده از اپلیکیشنهای غیرمتمرکز (dapps) بهصورت درونزنجیرهای با آن سر و کار دارد.
توابع هش نیز تکامل یافتند. عملیاتهای زمانثابت (Constant time) از طریق شناسایی نقصهای طراحی در اثر بارت پرنیل (۱۹۹۳) روی توابع فشردهسازی یکطرفه، پذیرش SHA-256 در سال ۲۰۰۰ و Curve25519 دن برنستاین در سال ۲۰۰۵ (که امضاهای Ed25519 در سال ۲۰۱۲ مسیر آن را ادامه دادند)، به بلاکچینهای مدرن راه یافتند. امضاهای BLS (معرفی شده توسط دن بونه، بن لین و هووا شاخام در سال ۲۰۰۱) اخیراً برای تجمیع تاییدکنندگان در اجماع اتریوم و کاهش پیامهای حجیم پیادهسازی شدهاند.
این مقالات فراتر از داستانهای قدیمی هستند؛ آنها در قلب هر کیف پولی جریان دارند.
در ادامه، چند مورد از بازتابهای این رویکرد در زندگی روزمره دنیای رمزارزها آورده شده است:
۱. توکنهای احراز هویت دو مرحلهای از همان حساب پیمانهای پروتکل تبادل کلید دیفی-هلمن نشأت میگیرند که به یک کیف پول گرم اجازه میدهد بهطور امن با یک گوشی تلفن همراه همگامسازی شود.
۲. استخرهای واریز و برداشت در دستهبندیهای ذخیرهسازی سرد از کورسازی چومیان (Chaumian blinding) استفاده میکنند و همچنین به زنجیرههای هش لمپورت متکی هستند تا برداشتها را بدون فاش کردن کلیدهای امضای خود تطبیق دهند.
۳. حسابرسیهای قرارداد هوشمند از مدلهای حمله کوشر و محدودیتهای نرخ به سبک هشکش برای مهار رباتها استفاده میکنند تا اطمینان حاصل شود که داشبوردهای استیکینگ در زمان نوسانات بازار، پاسخگو باقی میمانند.
مرزهای پساکوانتومی و زندگی روزمره
و سپس در اکتبر ۲۰۰۸، ساتوشی ناکاموتو جهان را با وایتپیپری تحت عنوان «بیتکوین: یک سیستم نقدی الکترونیکی همتا به همتا» آشنا کرد؛ سندی که درختهای مرکل را با هشکش و امضاهای دیجیتال بر پیکره یک اقتصاد حک کرد. اولین بلاک جنسیس در ژانویه ۲۰۰۹ راهاندازی شد و ثابت کرد که میتوان از انگیزههای اقتصادی برای نگهداری یک دفتر کل حسابداری بدون نیاز به مرجع متمرکز استفاده کرد. آن زنجیره از تحقیقات هنوز هم زیربنای هر بار لمس صفحه برای تأیید موجودی در یک پلتفرم «بازی برای کسب درآمد» (play-to-earn) را تشکیل میدهد.
در همان سال، پایاننامه کریگ جنتری با عنوان «یک طرح رمزنگاری کاملاً همومورفیک» نشان داد که انجام محاسبات دلخواه روی دادههای رمزگذاریشده امکانپذیر است. امروز، بیست سال بعد، صرافیها از اثباتهای همومورفیک دستهای برای تراز کردن درگاههای فیات بدون افشای اطلاعات مشتریان به طرفهای معامله استفاده میکنند. برای کاربران، این فناوری روشی را فراهم میکند تا توانگری مالی یا درآمد خود را اثبات کنند و در عین حال کلیدهای خود را خصوصی نگه دارند.
محاسبات چندجانبه امن از زمان پروتکل SPDZ در سال ۲۰۱۱ توسط نایجل اسمارت و دیگران، راه درازی را پیموده است؛ پروتکلی که به نهادهای حضانتی اجازه داد تا کلیدها را بین امضاکنندگان مشترک مجاز به اشتراک بگذارند.
وقتی یک میز معاملاتی انتقال بزرگی را تأیید میکند، محاسبات به سبک SPDZ باعث میشود که هیچ کارمند واحدی نتواند راز را فاش کند.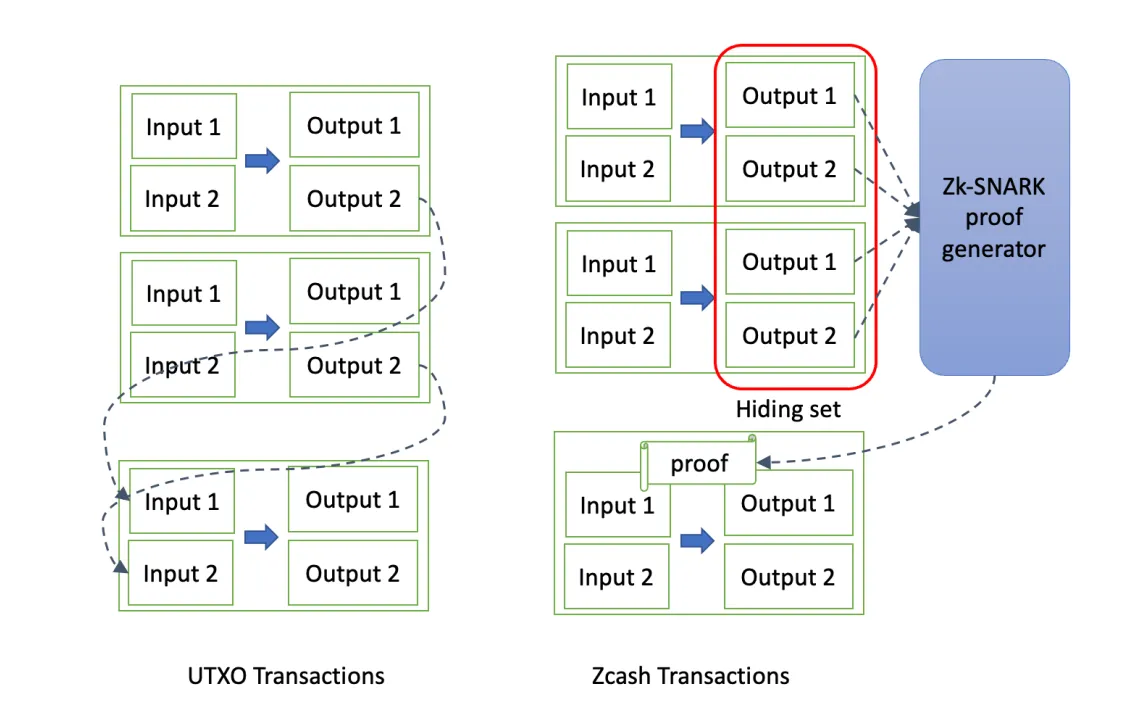
سپس تحقیقات دانشصفر شتاب گرفت. مقاله سال ۲۰۱۲ توسط الی بن-ساسون، الساندرو کیهزا، اران ترومر و مادارس ویرزا برای اولین بار zk-SNARKها را مورد توجه خوانندگان بلاکچین قرار داد که در نهایت به پیدایش Zcash در سال ۲۰۱۶ و پلهای حفظ حریم خصوصی امروزی منجر شد. پروتکل Sonic مری مالر در سال ۲۰۱۸ و سیستم Plonk آریل گابیزون در سال ۲۰۱۹ حجم محاسباتی الگوریتمهای اثبات را کاهش دادند و این امکان را فراهم آوردند تا کیفپولهای موبایلی بتوانند تراکنشهای محافظتشده را بهصورت آنی تأیید کنند.
اثباتهای محدوده با اندازه لگاریتمی در مقاله Bulletproofs بندیکت بونز در سال ۲۰۱۸ معرفی شدند؛ این فناوری در ارزهای حریم خصوصی و صرافیهای غیرمتمرکز به کار گرفته شده است تا بدون فاش کردن موجودی، کافی بودن وثیقه را اثبات کند. پذیرش قریبالوقوع Bulletproofs++ توسط چندین تیم لایه ۲ در سال ۲۰۲۵، معاملات محرمانه و سریع دیفای را به سختافزارهای معمولی خواهد آورد.
پیشرفتهای بهموقع، مکانیسم اجماع را نیز مهار کردند. تحقیقات در زمینه تحمل خطای بیزانس در مقاله سال ۲۰۰۱ «تحمل خطای بیزانس کاربردی» توسط لزلی لمپورت، دالیا مالخی و دیگران بیشتر اصلاح شد، در حالی که مقاله آلگوراند سیلویو میکالی در سال ۲۰۱۷ راهی برای اثبات سهام مقیاسپذیر نشان داد. ادغام اتریوم در سال ۲۰۲۲ — که بر اساس تحقیقات سال ۲۰۱۷ در مورد Casper FFG بود — اکنون به کاربران عادی اجازه میدهد تا از طریق سرویسهای استخر، دارایی خود را استیک کنند؛ سرویسهایی که صفحات متعددی از ریاضیات پیچیده را در پسِ یک داشبورد کاربری زیبا پنهان کردهاند.
کانالهای پرداخت لایه ۲ در قالب مقاله شبکه لایتنینگ جوزف پون و تادئوس دریجا در سال ۲۰۱۵ و مشخصات بعدی BOLT تکامل یافتند.
تراکنشهای تعهدی و پروتکلهای جریمه آنها در واقع صرفاً کاربردهایی از قراردادهای قفل زمانی هش (HTLC) هستند که در سال ۲۰۰۰ مورد مطالعه قرار گرفتند و به خریداران واقعی در فروشگاهها این امکان را میدهند که هنگام پرداخت با کارتهای مجهز به ارز دیجیتال، کارمزدهایی کمتر از یک سنت بپردازند.با پیشبینیهای کوانتومی، فوریت جدیدی ایجاد شد. CRYSTALS-Kyber و CRYSTALS-Dilithium در سال ۲۰۲۲ توسط NIST برای استانداردسازی انتخاب شدند و پیشنویسهای FIPS 203 و FIPS 204 از اوایل سال ۲۰۲۴ در اختیار تأمینکنندگان قرار گرفتند. در سال ۲۰۲۴، صرافیهایی مانند کوینبیس و بایننس تست بتای بستهبندی کلید (key wrapping) مبتنی بر Kyber را در ماژولهای سختافزاری آغاز کردند؛ در همین حال، نقشه راه فریمور سال ۲۰۲۵ لجر شامل پیشنهادهایی برای اثباتهای ترکیبی RSA/Kyber است تا درخواستهای سوآپ بتوانند در برابر مهاجمان کوانتومی آینده مقاومت کنند.
مطالعات انجامشده در سالهای ۲۰۲۴ و ۲۰۲۵ این تئوری را بیشتر توسعه داده، آن را محقق کرده و به مرحله عملی رساندند.
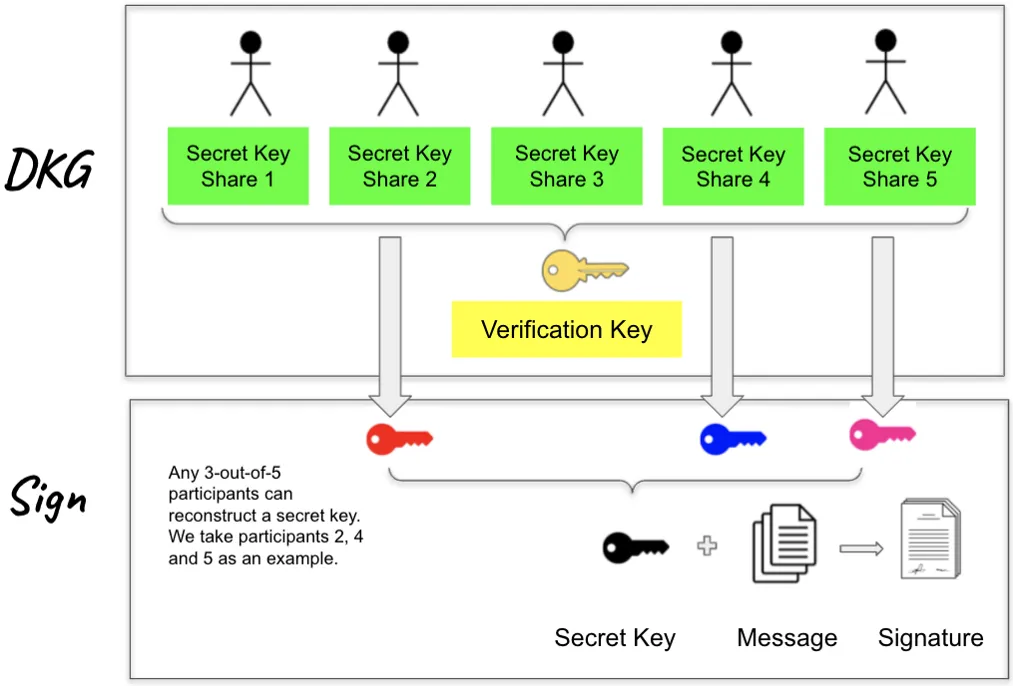
در اوایل سال ۲۰۲۴، طرح امضای آستانهای FROST به پیشنویس IETF راه یافت و کیفپولهای چندامضایی توانستند با دورهای کارآمد، امضای مشترک انجام دهند. نمونههای اولیه دنکشاردینگ (danksharding) در شبکه اتریوم بر پایه مقاله تعهد چندجملهای کیت (Kate) در سال ۲۰۲۰ و مشخصات پروتو-دنکشاردینگ سال ۲۰۲۳ بنا شده بودند که رولآپها را قادر میساخت پرداختهای کارگران اقتصاد گیگ را با نرخی بسیار مدیریتپذیرتر در دفاتر کل جهانی تسویه کنند.
تحقیقات انتزاع حساب (account abstraction)، که در آن انبوهی از جزئیات مهم در استاندارد ERC-4337 سال ۲۰۲۳ اتریوم و پیشنهاد EIP-7702 سال ۲۰۲۴ تبلور یافته است، همان چیزی است که کیفپولهای قرارداد هوشمند را در دسترس کاربران عام قرار میدهد. مقالات منتشر شده توسط Trail of Bits و بنیاد اتریوم، جنبههای اقتصادی باندلرها (bundlers) را کمیسازی کردند تا در نهایت بتوانیم امضاکنندگان بیومتریک یا گروههای بازیابی اجتماعی را بدون نیاز به حفظ کردن عبارات بازیابی توسط کاربران، به دنیای دیفای (DeFi) وارد کنیم.
امروزه، مسیر حرکت هودلرهای ارز دیجیتال تحت تأثیر این نقاط عطف قرار دارد.
نسخههای پشتیبان کیف پول بر پایه تسهیم راز سال ۱۹۷۹ شامیر بنا شدهاند، محفظههای سختافزاری از وایتپیپر تأییدیه از راه دور SGX سال ۲۰۱۶ بهره میبرند و تیمهای تطبیق گذرواژه به دستورالعمل «قانون سفر» سال ۲۰۲۱ گروه ویژه اقدام مالی (FATF) در کنار گواهیهای دانشصفر حاصل از تحقیقات سال ۲۰۲۳ در شرکت الکتریک کوین استناد میکنند. وقتی یک کشاورز دیفای (DeFi farmer) به دنبال بازدهی است، در واقع در میانلایهای از اثبات صوری، علم مقرراتگذاری و طراحی رابط کاربری قرار دارد.
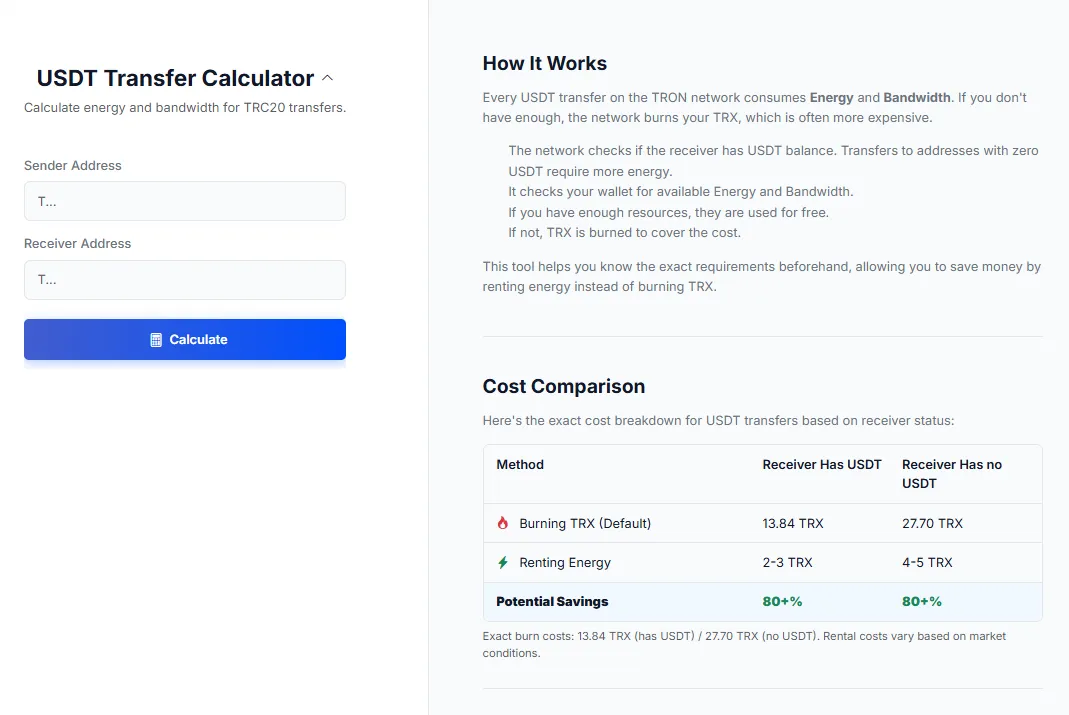
حتی کارهای روزمره مانند انتقال USDT در شبکه بلاکچین ترون (TRON) نیز به همان مقالات بازمیگردد. بازارهای اجاره انرژی که پس از انتشار مقاله ماشین مجازی ترون در سال ۲۰۱۸ پدیدار شدند، از مدلهای قیمتگذاری مبتنی بر منابع استفاده میکنند که در اصل در اثباتهای کار دورک و نائور پیشنهاد شده بود. کسانی که در فکر اجاره انرژی ترون از یک استخر تفویض (delegation pool) یا صرفاً برونسپاری آن هستند، هنگام خرید در بازارهای انرژی ترون، قیمتگذاری، قوانین تفویض و اعتبار ارائهدهنده را میسنجند.
در آیندهای نزدیک، همکاریهایی مانند مقاله سال ۲۰۲۴ دانشگاههای MIT و استنفورد در مورد تأیید فشرده بلوک، یا تحقیقات سال ۲۰۲۵ دانشگاه واترلو درباره قراردادهای هوشمند محرمانه مبتنی بر لاتیس (lattices)، مسیرهای ارتقایی را ارائه میدهند که معاملهگران غیرمتخصص ممکن است هرگز مستقیماً از آنها مطلع نشوند. اما هر بار که یک کیف پول سختافزاری سریعتر همگامسازی میشود، یا یک حواله ریزپرداختهای بیشتری را در یک بلوک جای میدهد، به این دلیل است که پژوهشگران قرنها تلاش کردهاند تا حدس و گمانها را به طرحهای علمی داوریشده تبدیل کنند.
در مجموع، این پیشینه حقیقتی آشکار را نشان میدهد: بدون آمار الکندی، آنتروپی شانون، تبادل کلید دیفی و هلمن، امضاهای RSA، اجماع ناکاموتو و انقلابهای دانشصفر و پساکوانتومی دهههای ۲۰۱۰ و ۲۰۲۰، واژگان کریپتو تنها یک ظاهر توخالی میبودند. اینکه شما میتوانید کدی را اسکن کنید، پیامی را امضا کنید یا توکنی را مبادله (swap) کنید، همگی مدیون مقالاتی است که این اطمینان را ایجاد کردند که هر مرحله منطقی و ایمن است.
این مقاله توسط Netts تهیه شده است.
ماشینحساب انتقال تتر (USDT) نتس یکی از قابلیتهای متعدد آن است که به شما اجازه میدهد دقیقاً متوجه شوید برای تراکنش بعدی به چه مقدار انرژی (Energy) جهت اجاره نیاز خواهید داشت: