クリプトの科学:今日の発展を可能にした論文とは?
アル・キンディーからシャノン、公開鍵暗号、そしてゼロ知識証明に至るまで――それは、あなたのスマートフォンが検証するすべてのウォレット署名やブロックの背後にある研究の系譜です。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
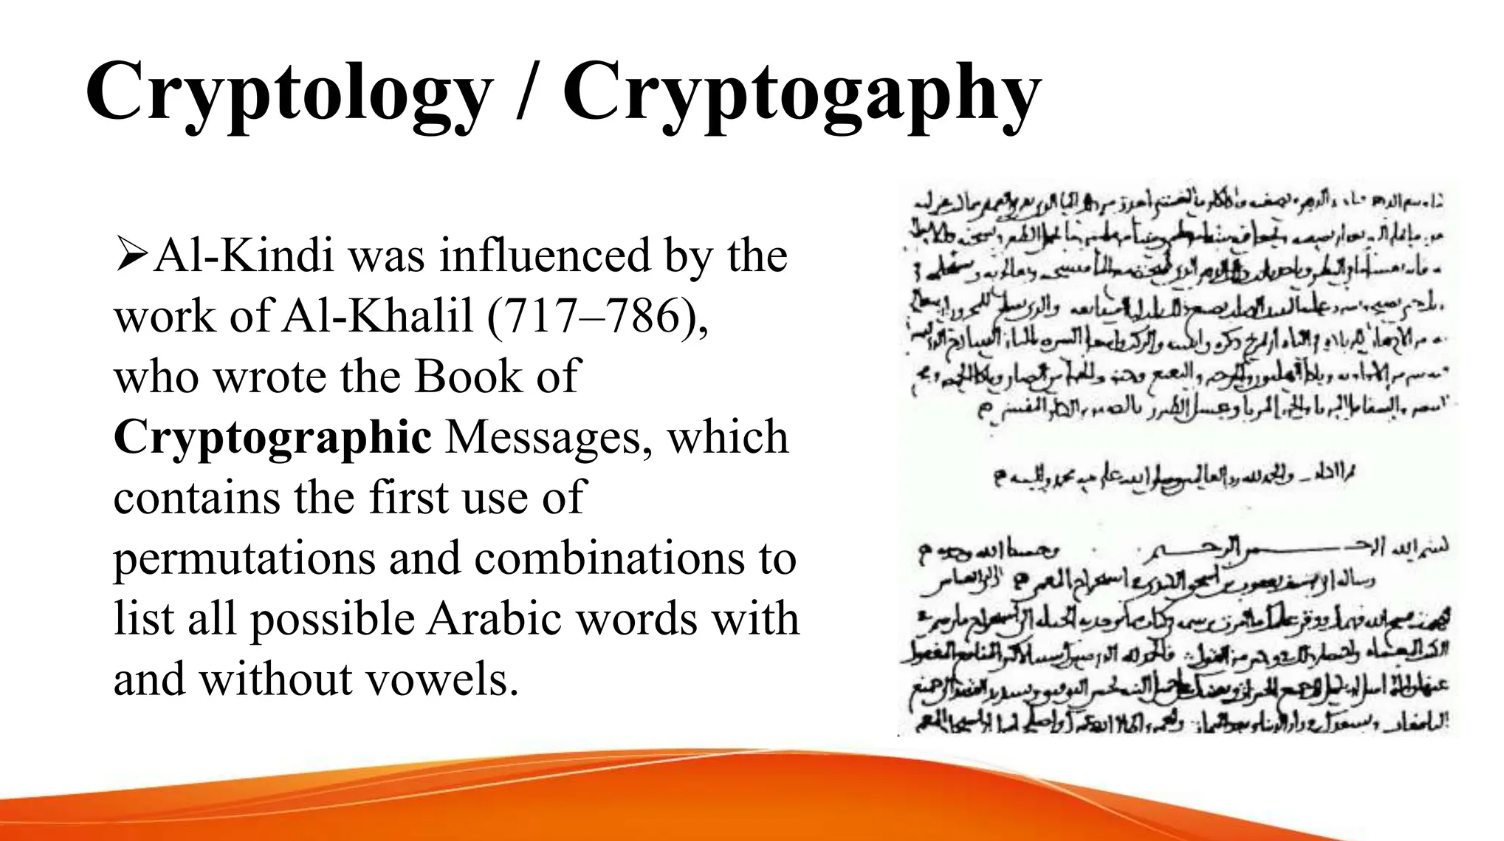
9世紀、博学者アブー・ユースフ・ヤアクーブ・イブン・イスハーク・アル=キンディーが、暗号化されたメッセージを繰り返し解読するための初の科学的アプローチを体系化した『暗号メッセージの解読に関する写本』を著してから長い年月を経て、ブロックチェーンはモバイル画面へと爆発的に普及した。文字をデータとして扱い、その出現頻度を算出することで、アル=キンディーは暗号学に「プロメテウスの火」をもたらした。それは、直感的な推測ではなく体系的な観察によって、隠されたテキストを解読できることを証明したのである。
その同じ火種は、今日、暗号資産ウォレットが開かれるたびに姿を現す。今日のジョン・ドゥによる支払い承認のトランザクションにおける一回一回のタップは、アル=キンディーが創始したのと同じ代数学的な考え方を呼び起こす。すなわち、統計を集め、不確実性をモデル化し、神話よりも数学を信じるという姿勢である。彼の経験主義と理論の融合は、機密性と検証は工学的に構築可能であるという概念そのものの発展に寄与した。これは、今日のあらゆるブロックチェーンの台帳記録を支える根本的な約束事となっている。
暗号科学のプロメテウス的起源
1467年にレオン・バッティスタ・アルベルティが独自の暗号円盤の記述を残したときも、1586年にブレーズ・ド・ヴィジュネルがその著書『暗号論(Traicté des Chiffres)』を広めたときも、彼らは単に巧妙なトリックを楽しんでいたわけではなかった。彼らは鍵とメッセージの関係を形式化し、(手作業による)総当たり攻撃を阻止できる多表式換字を提示していたのである。
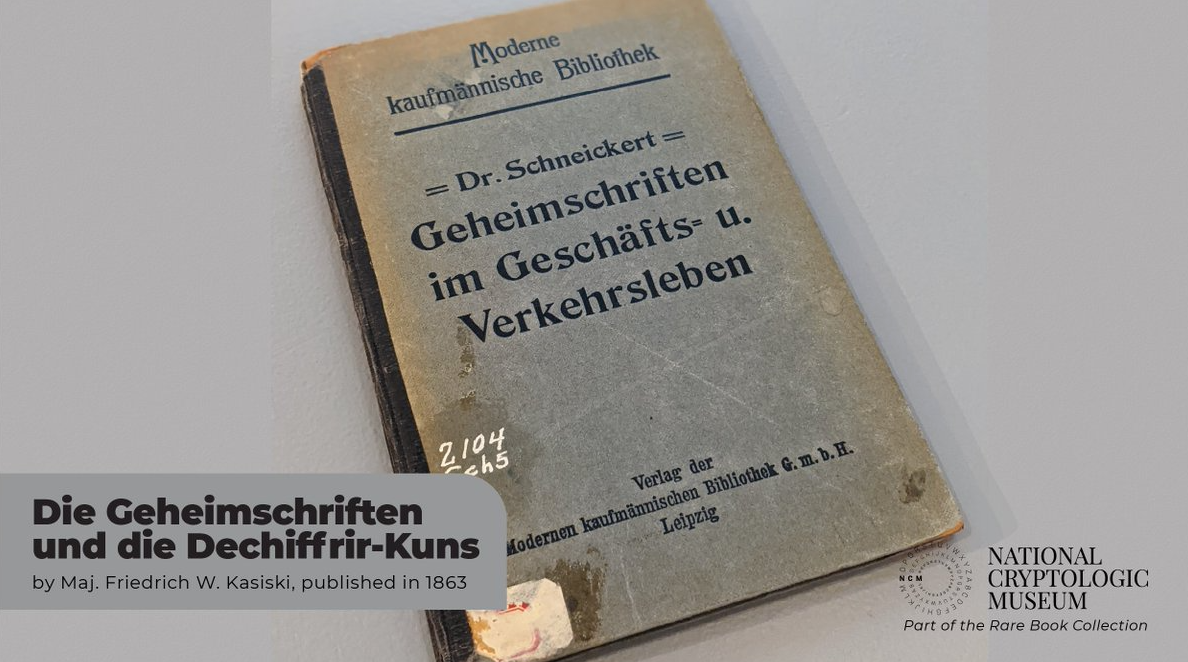
当時の学者にとって、それは秘密外交を意味していましたが、現代の暗号資産投資家にとっては、取引所のAPIをボットから守るローテーティングキー(回転キー)の前兆となりました。次に重要な論文が登場したのは1850年代末、チャールズ・バベッジがインジケーターの概念を用いて自身のアルゴリズムに関する論文を発表した時でした。しかし、これはフリードリヒ・カシスキの著書『Die Geheimschriften und die Dechiffrir-Kunst(暗号と解読術)』の出版によって影が薄れることとなりました。この本の中でカシスキは、平文の中の反復パターン(鍵長)を見つけ出すことによる解読法を詳述していました。
彼らの数学的理論は、鍵を再利用すれば必ず何らかの代償が伴うことを示していました。これは、例えばウォレットからパスワードやシードフレーズを再利用しないよう警告される際など、一般的な暗号資産ユーザーが日常的に接している直感的な概念です。
1883年の論文『La Cryptographie Militaire(軍用暗号論)』の中で、ケルクホフスは、鍵以外のシステムのすべてが公開されていても暗号は安全であるべきだと主張しました。この格言は、オープンソースのスマートコントラクト文化にも受け継がれています。そこでは、監査人やホワイトハット・リサーチャーがコードを誰でも見られるように公開しており、セキュリティは「隠蔽(obscurity)」ではなく「鍵と数学」によって担保されています。
その後、郵便制度や国際ケーブルが世界中に普及するにつれ、統計学者や言語学者がこれらの知見をカリキュラムへと磨き上げました。1890年代にはフランス軍の暗号解読者エティエンヌ・バズリーによって実用的な頻度分析が記録され、大西洋の向こう側ではエリザベスとウィリアム・フリードマン夫妻が、暗号を「計数されるべき信号」と捉える標準化された教育プログラムを確立しました。これらのプログラムにより、暗号学は単に継承されるものではなく、教育され、テストされ、進化していくものだという期待が形成されました。
電信からチューリングへ
産業上の争いから迅速な通信の必要性が高まるにつれ、暗号学は電子工学と足並みを揃えて発展していきました。 1917年、リバーバンク研究所のウィリアム・F・フリードマンによるパンフレットは、統計的暗号解読を体系化し、暗号設計を暗号解読から切り離し、世界に「重合指数(index of coincidence)」をもたらしました。これらのパンフレットは、アナリストに確率表の扱い方を教え、その習慣は、取引所のリスクエンジンがログイン試行をスコアリングする現代にまで受け継がれています。
1931年に出版されたハーバート・ヤードリーの暴露本『ブラック・チャンバー(The American Black Chamber)』は、秘密を暴くことへの大衆の関心を煽る手引書となりました。同時に、傍受局の存在を露呈させ、プライバシーとセキュリティをめぐる世界初の論争を巻き起こしました。
今日の暗号資産愛好家たちは、ステーブルコインによって現実世界の価値にペッグされたブロックチェーン上の資金のトレーサビリティを義務付ける規則について、立法者が議論するたびに、その論争を再演しています。
同年、エンジニアのギルバート・バーナムがAT&Tで電信暗号を申請し、1919年にモーボーンがこれをワンタイムパッドの原理へと拡張しました。それから間もない1949年、クロード・シャノンは、鍵がランダムであり、メッセージと少なくとも同じ長さで、かつ決して再利用されない場合、バーナムのシステムが完全秘匿性を実現することを証明しました。ハードウェアウォレットが安全な乱数生成器にこれほどまでに神経を尖らせるのはそのためです。高エントロピー源がなければ、ワンタイムパッドは複数ユーザー向けのバックドアへと変貌してしまいます。
戦間期から第二次世界大戦にかけて、1932年のマリアン・レイェフスキによる初期のエニグマ分析に加え、1936年のアラン・チューリングの論文『計算可能数について』や、1940年代のブレッチリー・パークでの彼の功績が世に出ることとなりました。チューリングの理論上の機械は、アルゴリズムを機械的プロセスとして捉える概念を導入しました。これが巡り巡って、シリコン上でブロックチェーン署名の検証を行うプログラム記憶方式コンピュータへと繋がったのです。 レイヤー2ロールアップが毎秒数千ものトランザクションを検証する際、それは計算機が何を計算できるかという点において、一連のチューリングの証明を実行しています。
クロード・シャノンによる1949年の「秘密システムの通信理論(Communication Theory of Secrecy Systems)」が、この時代を締めくくりました。秘匿性を情報理論的文脈に置くことで、彼は混同(confusion)、拡散(diffusion)、エントロピー(entropy)といった概念を導入しました。暗号資産の一般的なユーザーは、アプリで価格フィードを受信する際のHTTPSセッションがAES-GCMによって保護されている時や、誤ったPINを何度入力してもコールドウォレットが鍵を解放しない時などに、これらの概念に遭遇します。
ノーバート・ウィーナーによる1948年の大著『サイバネティックス(Cybernetics)』は、フィードバックと制御の数学を導入し、今日のスマートコントラクト監視ダッシュボード内で異常検知の閾値を調整する適応型セキュリティモジュールの先駆けとなりました。
ウォッシュトレードを監視する機械学習による防御策は、現世代のGPUと同様に、ウィーナーのフィードバックループに多くを負っています。
公開鍵とデジタル・トラスト
インターネットが価値を自動化できるようになる前に、シリコン(半導体)が処理可能な共通鍵暗号を作る必要がありました。1971年に公開されたホルスト・ファイステルによるブロック暗号に関するIBMのテクニカルレポートは、1977年のNISTによるデータ暗号化規格(DES)へとつながりました。DESのラウンド関数とスケジューリング機構は、今日のAESコンペティションの種をまき、大陸間で行われるステーブルコインのトランザクションがTLSトンネル内でプライベートに保たれることを保証しています。
その後間もなく、ラルフ・マークルは1979年に一方向ハッシュ木に関する論文を発表し、マークルツリー構造を提示しました。これにより、現在はノードがすべてのデータブロックを取得することなく、包含証明(inclusion proofs)を検証することが可能になっています。
これらのツリーに依存するEVM内のすべてのライトクライアントやNFTマーケットプレイスにおいて、ブロックヘッダーの検証が行われています。
その後、革命が訪れました。ホイットフィールド・ディフィーとマーティン・ヘルマンによる1976年の論文『New Directions in Cryptography(暗号学の新しい方向性)』によって公開鍵交換が導入され、ラルフ・マークルが提案したパズルが欠けていた3つ目の要素を補いました。これにより、見知らぬ者同士がオープンな通信路上で即座に秘密を共有することが可能になったのです。一般的なウォレット保持者にとって、その奇跡は、モバイルアプリとブラウザ拡張機能をペアリングする際のQRコードスキャンの裏側で行われているハンドシェイクに他なりません。
1977年、ロン・リベスト、アディ・シャミア、レオナルド・エーデルマンが『A Method for Obtaining Digital Signatures and Public-Key Cryptosystems(デジタル署名および公開鍵暗号系を実現するための一手法)』を発表し、RSAが導入されました。このアルゴリズムは巨大な素数の利用に基づいており、以来、電子署名やソフトウェアアップデート、そして大手暗号資産取引サイトが毎年更新するSSL証明書の基盤となってきました。ハードウェア・セキュリティ・モジュール(HSM)を導入しているカストディサービスでさえ、信頼の起点(Root of Trust)としてRSAや楕円曲線暗号の派生技術に依存しています。
認証プロトコルも並行して成熟していきました。暗号化はこの問題に対する解決策の一つであり、1978年にロジャー・ニーダムとマイケル・シュローダーが発表した論文『Using Encryption for Authentication(認証のための暗号化の利用)』では、ケルベロス・チケットに酷似したチャレンジ・レスポンス・フローが提案されていました。これはケルベロスの登場より10年も前のことです。モバイルバンキングや中央集権型取引所は、セッションを安全に同期させるために、この系譜から進化したチケット発行方式を現在も利用し続けています。
1980年代にはツールボックスが多様化しました。タヘル・エルガマルによる1985年の離散対数署名は、1994年のデジタル署名アルゴリズム(DSA)と、今日のシュノア署名ベースのマルチシグの両方の源流となりました。1985年には、ニール・コブリッツとビクター・ミラーによって楕円曲線暗号が独立して発明され、これによりビットコインなどのブロックチェーンにデータ量の少ない署名方式がもたらされました。
1983年のデイヴィッド・チャウムによるブラインド署名に関する論文、およびその2年後の追跡不可能な電子メールのための暗号プロトコルは、サトシ・ナカモトがデジタルキャッシュを再発明するずっと以前から、その先駆けとなっていました。DESの56ビット鍵が脆弱になったことを受け、2001年にNISTがラインダール(Rijndael)アルゴリズムを採用したことで、128ビット、さらには256ビットのセキュリティが徐々に浸透し、すべての人に提供されるようになりました。
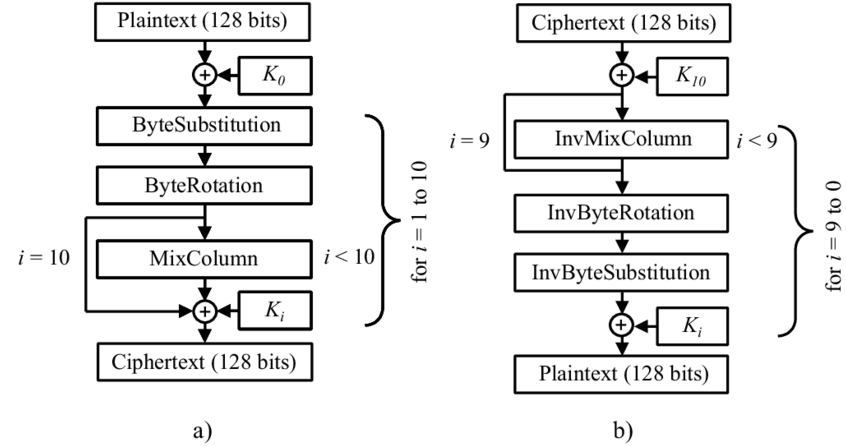
現在、AES-GCMはウォレットアプリが発行するJSON-RPCコールを暗号化しており、これは政府主導のコンペティションが生み出し得るコンシューマーグレードの堅牢性を示しています。
1990年代までには、理論がコンシューマー向けソフトウェアに追いついていました。1991年のフィル・ジマーマンによるPretty Good Privacy(PGP)パッケージは、パーソナルコンピュータにエンドツーエンド暗号化をもたらしました。同年、ポール・コッシャーはBellcore向けにタイミング攻撃を暴露する論文を発表し、ハードウェア設計者にサイドチャネルのマスキングを強いることとなりました。スパム対策としてのプルーフ・オブ・ワークは、1997年のアダム・バックによる「Hashcash」で定式化されました。それが分散型コンセンサスを保護するために進化したのは、後のことです。一方、シンシア・ドワークとモニ・ナオールによる1992年の「処理による価格設定(pricing via processing)」に関する論文は、今日の暗号資産トレーダーがオンチェーンでDAppsを利用する際に直面する手数料市場を予見させるものでした。
ハッシュ関数もまた進化を遂げました。1993年のバート・プレネールによる一方向圧縮関数の研究における設計上の失敗を教訓とし、2000年のSHA-256の採用、2005年のダン・バーンスタインによるCurve25519、そして2012年のEd25519署名へと続く流れの中で、現代のブロックチェーンに定数時間演算が導入されました。BLS署名(2001年にダン・ボネ、ベン・リン、ホバブ・シャハムによって導入)は、最近ではイーサリアムのコンセンサスにおいてバリデーターを集約し、肥大化したメッセージを削減するために実装されています。
これらの論文は単なる伝承ではありません。それらは今も、あらゆるウォレットの中で息づいています。」
日々のクリプトライフにおける、その考え方の反映をいくつか紹介します:
1. 二要素認証(2FA)のトークンは、ディフィー・ヘルマン鍵共有プロトコルと同じ剰余演算から派生しており、ホットウォレットとスマートフォンの安全な同期を可能にしています。
2. コールドストレージに分類される入出金プールでは、チョーミアン・ブラインディング(Chaumian blinding)が使用されています。また、署名鍵を明かすことなく出金を照合するために、ランポート・ハッシュチェーンも活用されています。
3. スマートコントラクトの監査では、コーカー攻撃モデルやHashcash形式のレート制限を用いてボットを抑制し、ボラティリティの高い局面でもステーキング・ダッシュボードの応答性を維持しています。
耐量子計算機の最前線と日常生活
そして2008年10月、サトシ・ナカモトは『Bitcoin: A Peer-to-Peer Electronic Cash System』と題されたホワイトペーパーを世界に発表しました。それは、ハッシュキャッシュとデジタル署名を伴うマークルツリーを経済の仕組みに刻み込むものでした。2009年1月には最初のジェネシスブロックが生成され、中央集権的な権威を介さずとも、経済的インセンティブによって台帳を維持できることが証明されました。こうした一連の研究成果は、現在でもPlay-to-Earnプラットフォームで残高を確認するためにタップする、その一動作一動作の基礎となっています。
同年、クレイグ・ジェントリーの論文『A Fully Homomorphic Encryption Scheme(完全準同型暗号スキーム)』により、暗号化されたデータ上での任意の計算が可能であることが示されました。それから約20年が経過した今日、取引所はバッチ処理された準同型証明を使用することで、取引相手に顧客情報を開示することなく法定通貨の入出金バランスを調整しています。ユーザーにとっては、鍵のプライバシーを保ちながら、支払い能力や収入を証明する手段となっています。
秘密計算(セキュアマルチパーティ計算)は、ナイジェル・スマートらによる2011年のSPDZプロトコル以来、大きな進歩を遂げました。これにより、カストディ機関は承認された共同署名者の間で鍵を共有することが可能になりました。
トレーディングデスクが大口送金を承認する際、SPDZ方式の演算により、単独の従業員が秘密を漏洩させることは不可能になります。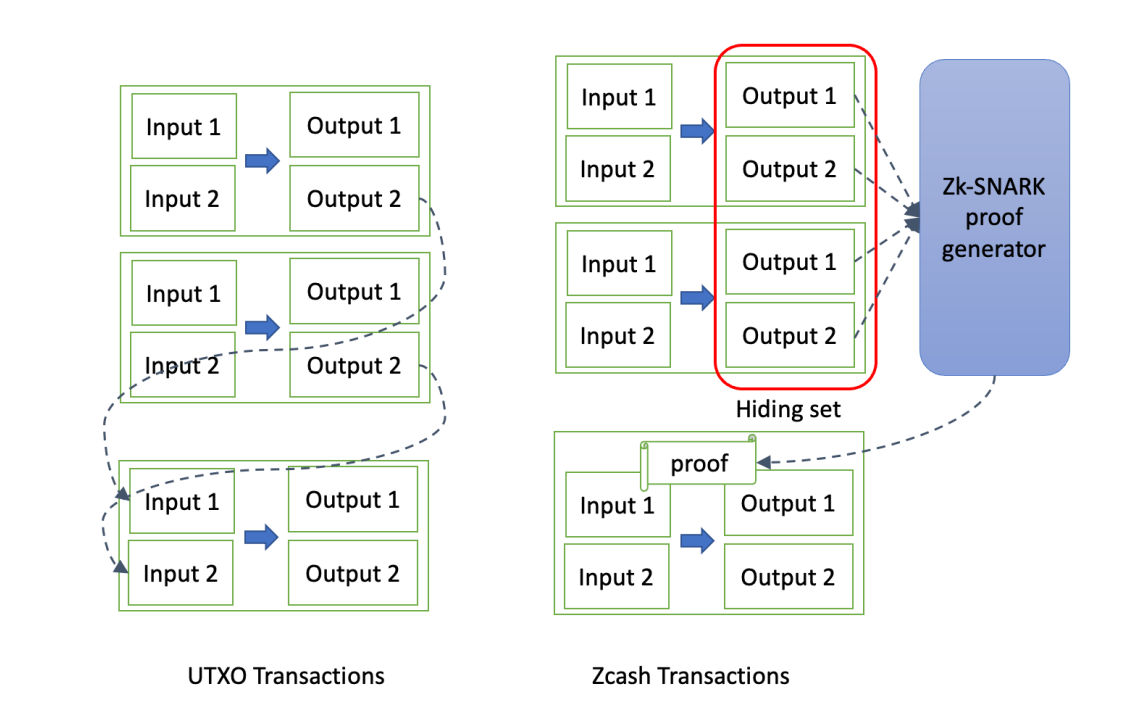
次にゼロ知識証明の研究が加速しました。Eli Ben-Sasson、Alessandro Chiesa、Eran Tromer、Madars Virzaによる2012年の論文は、ブロックチェーン読者の注目を初めてzk-SNARKsに向けさせ、最終的に2016年のZcashや今日のプライバシー保護ブリッジへと繋がりました。Mary Mallerによる2018年のSonicプロトコルと、Ariel Gabizonによる2019年のPlonkシステムは、証明アルゴリズムの計算負荷を軽減し、モバイルウォレットでシールドトランザクションの即時検証を行うことを可能にしました。
Benedikt Bünzによる2018年のBulletproofsの論文では、対数サイズのレンジプルーフが導入されました。これは、残高を明かすことなく十分な担保があることを証明するために、プライバシーコインや分散型取引所(DEX)に組み込まれています。2025年に複数のレイヤー2チームがBulletproofs++を採用する予定であり、これにより一般消費者向けハードウェアでも高速で機密性の高いDeFiトレードが可能になります。
時宜を得た進歩は、コンセンサスアルゴリズムの課題も克服しました。Leslie LamportやDahlia Malkhiらによる2001年のPractical Byzantine Fault Tolerance(実用的ビザンチン障害耐性)の論文でビザンチン障害耐性の研究がさらに洗練される一方で、Silvio Micaliによる2017年のAlgorandの論文は、スケーラブルなプルーフ・オブ・ステークへの道を示しました。Casper FFGの2017年の研究に基づいた2022年のイーサリアムの「マージ」により、現在では一般ユーザーもプール型サービスを通じてステーキングができるようになりました。かつては何ページにも及ぶ数式だったものが、洗練されたフロントエンドのダッシュボードの裏側に集約されています。
レイヤー2のペイメントチャネルは、Joseph PoonとThaddeus Dryjaによる2015年のライトニングネットワークの論文と、その後のBOLT仕様という形で発展を遂げました。 彼らのコミットメント・トランザクションとペナルティ・プロトコルは、実のところ2000年に研究されたハッシュ・タイムロック・コントラクト(HTLC)を応用したものに過ぎず、暗号資産対応カードを利用する実店舗の買い物客に対し、1セント未満の手数料という恩恵をもたらしています。
量子コンピュータに関する予測により、新たな緊急性が生じました。CRYSTALS-KyberとCRYSTALS-Dilithiumは2022年にNIST(米国国立標準技術研究所)によって標準化の対象に選ばれ、2024年には早くもFIPS 203およびFIPS 204のドラフトがベンダーに配布されました。2024年には、CoinbaseやBinanceといった取引所がハードウェアモジュールにおけるKyberベースのキーラッピングのベータテストを開始しました。一方、Ledgerの2025年ファームウェア・ロードマップには、スワップリクエストが将来の量子攻撃者に耐えられるよう、RSAとKyberのハイブリッド証明に関する提案が含まれています。
2024年から2025年にかけて実施された研究により、この理論はさらに発展し、具現化され、実用的なものとなりました。
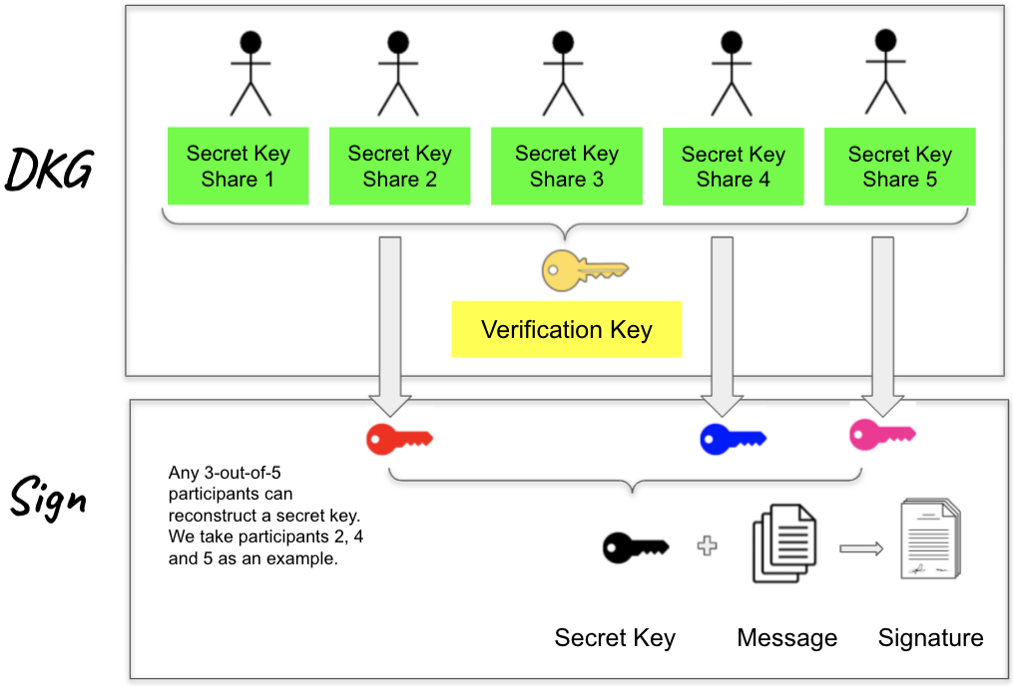
2024年初頭、FROST閾値署名スキームがIETFのドラフトに採用され、マルチシグ・ウォレットは効率的なラウンドでの共同署名が可能になりました。イーサリアムのダンクシャーディング(danksharding)のプロトタイプは、2020年のKate多項式コミットメントの論文と2023年のプロト・ダンクシャーディング(Proto-Danksharding)の仕様に基づいており、ギグワーカーの決済をはるかに管理しやすいコストでグローバルな台帳に集約するロールアップを可能にしました。
アカウント抽象化(account abstraction)の研究において、膨大な重要事項がイーサリアムの2023年のERC-4337標準と2024年のEIP-7702提案へと結実したことで、スマートコントラクト・ウォレットが一般ユーザーに普及することとなりました。Trail of Bitsとイーサリアム財団による論文は、バンドラーの経済性を数値化しました。これにより、ユーザーにシードフレーズを記憶させることなく、生体認証署名やソーシャルリカバリー・グループをDeFiに導入することがついに可能になったのです。
今日、暗号資産ホルダーの歩みは、これらのマイルストーンによって支えられています。
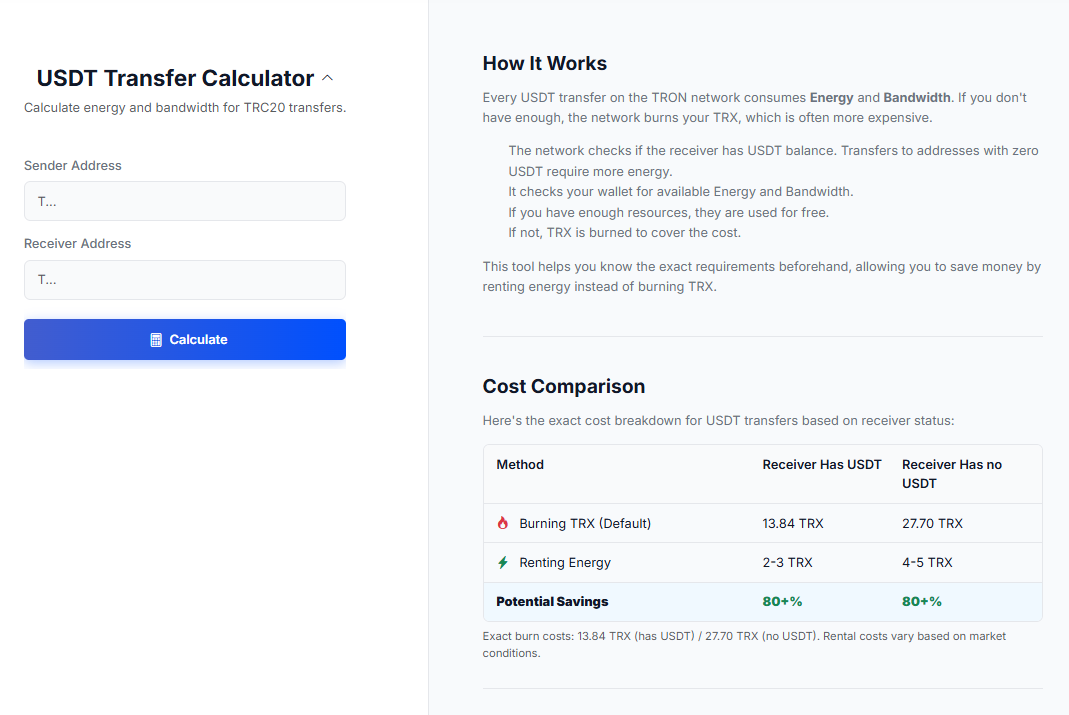
ウォレットのバックアップは1979年のシャミアの秘密分散法に基づいており、ハードウェア・エンクレーブは2016年のSGXリモートアテステーションのホワイトペーパーを実装しています。また、パスワード・コンプライアンス・チームは、2021年のFATFトラベルルール・ガイダンスや、Electric Coin Companyによる2023年の研究に基づくゼロ知識アテステーションを参照しています。DeFiファーマーが利回りを追求する際、彼らは形式的証明、規制科学、そしてインターフェースデザインという層の間に身を置いています。TRONブロックチェーン上でのUSDT送金といった日常的なタスクでさえ、その起源を辿ればこれらの論文に行き着きます。2018年のTRON仮想マシンの論文を受けて登場したエネルギー・レンタル・マーケットプレイスは、もともとドワークとナオールのプルーフ・オブ・ワークで提案されたリソースベースの価格モデルを採用しています。デリゲーションプールからTRONエネルギーをリースするか、あるいは単にアウトソーシングするかを検討する際、ユーザーはTRONエネルギーのマーケットプレイスで価格、デリゲーションルール、そしてプロバイダーの評判を比較検討します。
近い将来、2024年のMITとスタンフォード大学による凝縮されたブロック検証に関する論文や、2025年のウォータールー大学による格子暗号ベースの機密スマートコントラクトの研究といった共同研究が、専門家ではないトレーダーが直接知ることのないアップグレードの道筋を提供することになるでしょう。しかし、ハードウェアウォレットの同期が速くなるたびに、あるいは送金によってより多くのマイクロペイメントが1つのブロックに集約されるたびに、それは学者たちが何世紀にもわたって推測を査読済みの設計図へと変えるために心血を注いできた結果なのです。
こうした系譜を総合すると、明白な真実が浮かび上がります。アル=キンディーの統計学、シャノンのエントロピー、ディフィーとヘルマンの鍵共有、RSA署名、ナカモト・コンセンサス、そして2010年代から2020年代にかけてのゼロ知識証明や耐量子計算機への革命がなければ、暗号資産の語彙は単なる空虚な飾りに過ぎなかったでしょう。コードをスキャンし、メッセージに署名し、トークンをスワップできるのは、それぞれのステップが論理的で安全であることを保証した論文が存在するからこそなのです。
この記事はNettsがお届けしました。 NettsのUSDT送金計算機は、数ある機能の一つであり、次回のトランザクションでレンタルする必要があるエネルギー量を正確に把握することができます: