Ciencia de las cripto: ¿Qué artículos lo hicieron posible?
Desde al-Kindi hasta Shannon, la criptografía de clave pública y las pruebas de conocimiento cero — el linaje de investigación detrás de cada firma de billetera y cada bloque que confirma tu teléfono.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
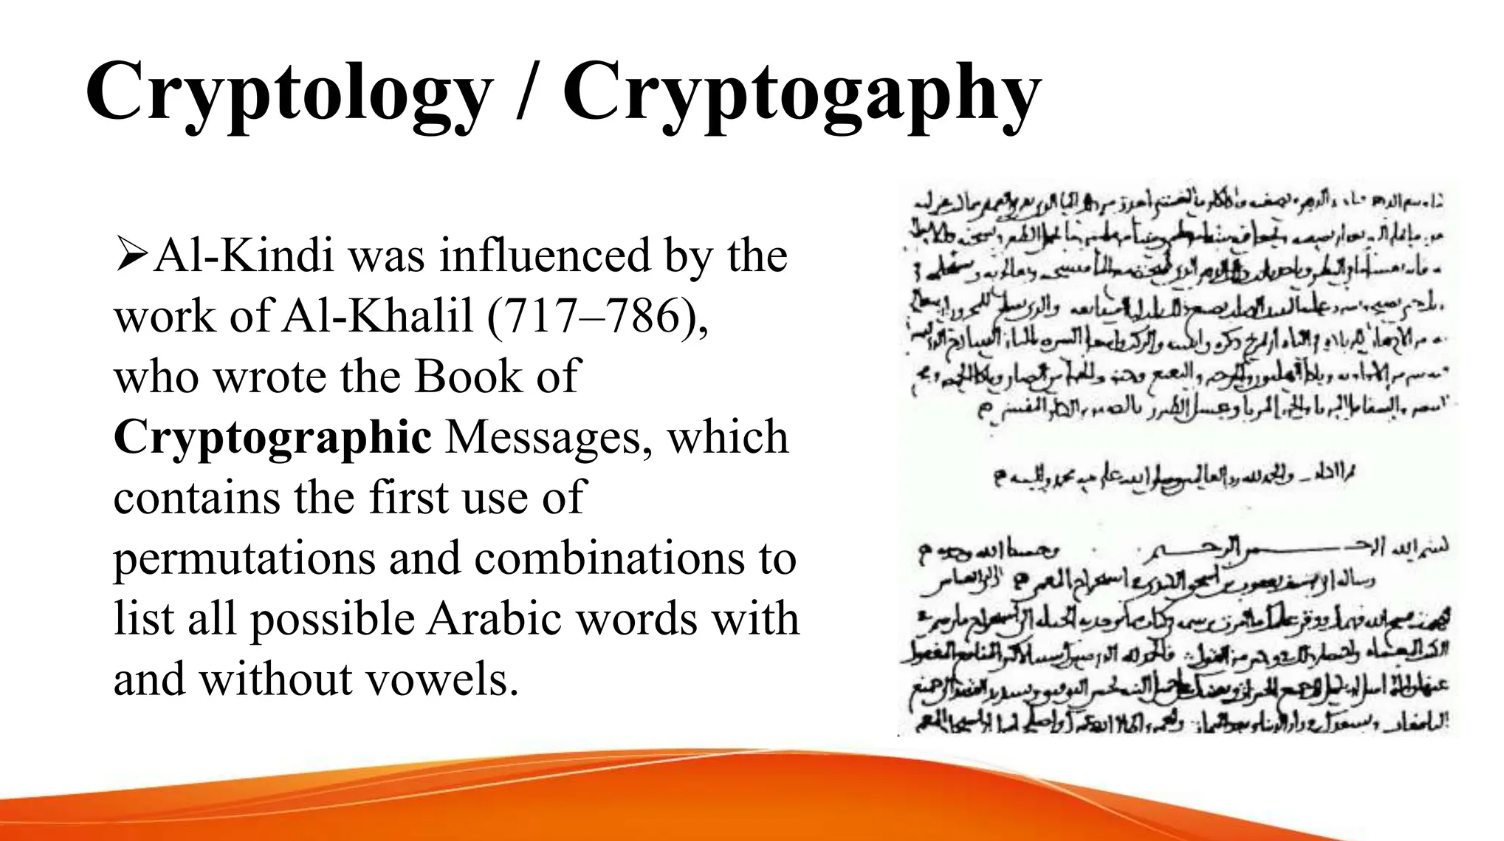
Blockchain había irrumpido en las pantallas de los móviles mucho tiempo después de que el polímata Abu Yusuf Yaqub ibn Ishaq al-Kindi produjera su manuscrito Sobre el desciframiento de mensajes criptográficos en el siglo IX, codificando el primer enfoque científico para descifrar repetidamente textos secretos. Al tratar las letras como datos y contabilizar sus frecuencias, al-Kindi aportó una chispa prometéica a la criptografía: la demostración de que la observación sistemática, en lugar de las conjeturas inspiradas, podía penetrar un texto oculto.
Esa misma chispa aparece cada vez que se abre una billetera cripto hoy en día. Cada pulsación en la transacción de John Doe para autorizar un pago hoy invita a la misma mentalidad algebraica que al-Kindi inauguró: recopilar estadísticas, modelar la incertidumbre y creer en las matemáticas por encima del mito. Su mezcla de empirismo y teoría ayudó a desarrollar la noción misma de que el secreto y la verificación podían ser diseñados mediante ingeniería, una promesa básica que sustenta cada entrada en el libro mayor de la blockchain hoy en día.
Comienzos prometéicos de la ciencia criptográfica
Cuando en 1467 Leon Battista Alberti redactó la descripción de su propio disco de cifrado, y cuando Blaise de Vigenère difundió su Traicté des Chiffres en 1586, no se limitaban simplemente a entretenerse con trucos ingeniosos. Estaban formalizando la relación entre claves y mensajes, presentando la sustitución polialfabética que podía contrarrestar la fuerza bruta (manual).
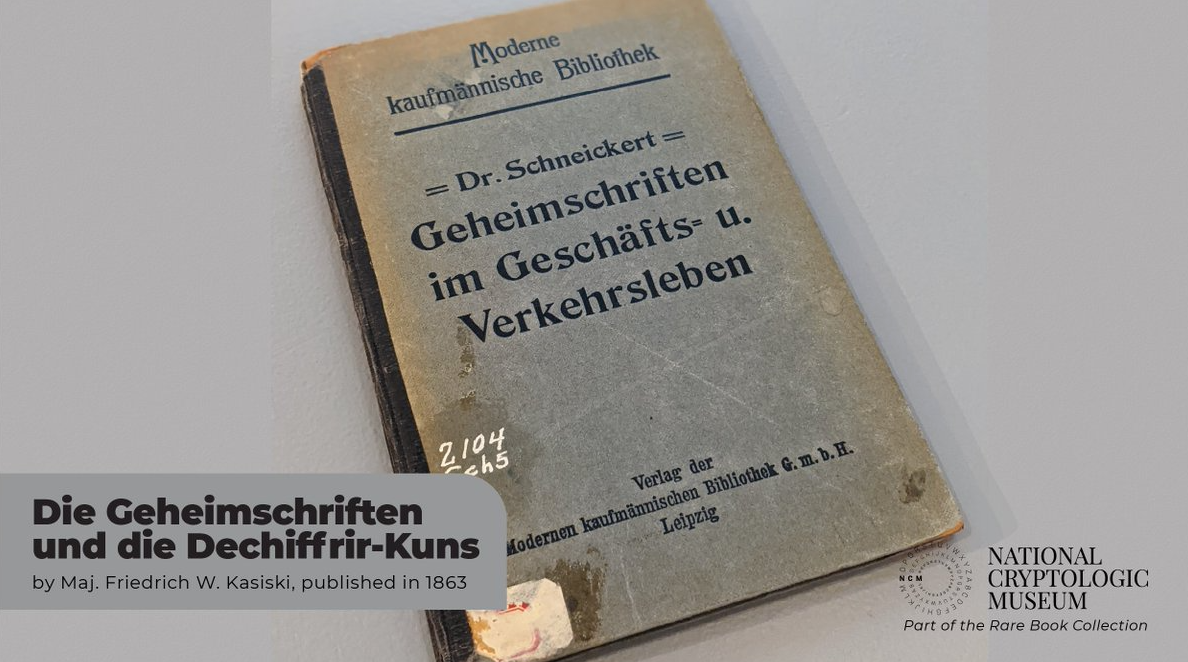
Para los eruditos de su época, aquello significaba diplomacia secreta; para un inversor de criptomonedas actual, presagiaba las claves rotativas que defienden las API de los exchanges frente a los bots.El siguiente artículo significativo apareció a finales de la década de 1850, cuando Charles Babbage utilizó el concepto de indicadores y publicó sobre su algoritmo; sin embargo, este se vio eclipsado cuando el Handbuch de Friedrich Kasiski —en el que describía su método de descifrado mediante el hallazgo de patrones repetitivos en el texto plano (una longitud de clave)— se publicó como un libro titulado Die Geheimschriften und die Dechiffrir-Kunst.
Sus matemáticas dictaban que ninguna clave debería repetirse jamás sin consecuencias, una intuición con la que el usuario promedio de criptomonedas está familiarizado cuando, por ejemplo, un monedero le indica que no reutilice su contraseña o frase semilla.
En un ensayo de 1883, La Cryptographie Militaire, Kerckhoffs argumentó que un cifrado debería ser seguro incluso si todo lo relativo al sistema es público, a excepción de la clave. Esa máxima resuena en la cultura de los contratos inteligentes de código abierto, donde auditores e investigadores white-hat exponen su código a la vista de todos para que la seguridad provenga de las claves y las matemáticas, no de la oscuridad.
Más tarde, estadísticos y lingüistas perfeccionaron estos conocimientos en planes de estudio, a medida que los sistemas postales y el cableado internacional se extendían por el mundo. El análisis de frecuencia práctico fue registrado por el criptoanalista militar francés Étienne Bazeries en la década de 1890 y, al otro lado del Atlántico, Elizabeth y William Friedman establecieron programas educativos estandarizados que concebían los códigos como señales que debían contabilizarse. Esos programas crearon la expectativa de que la criptografía se enseñaría, se pondría a prueba y se perfeccionaría, en lugar de ser únicamente heredada.
De los telégrafos a Turing
A medida que las disputas industriales exigían una comunicación rápida, la criptografía se desarrolló a la par de la electrónica.
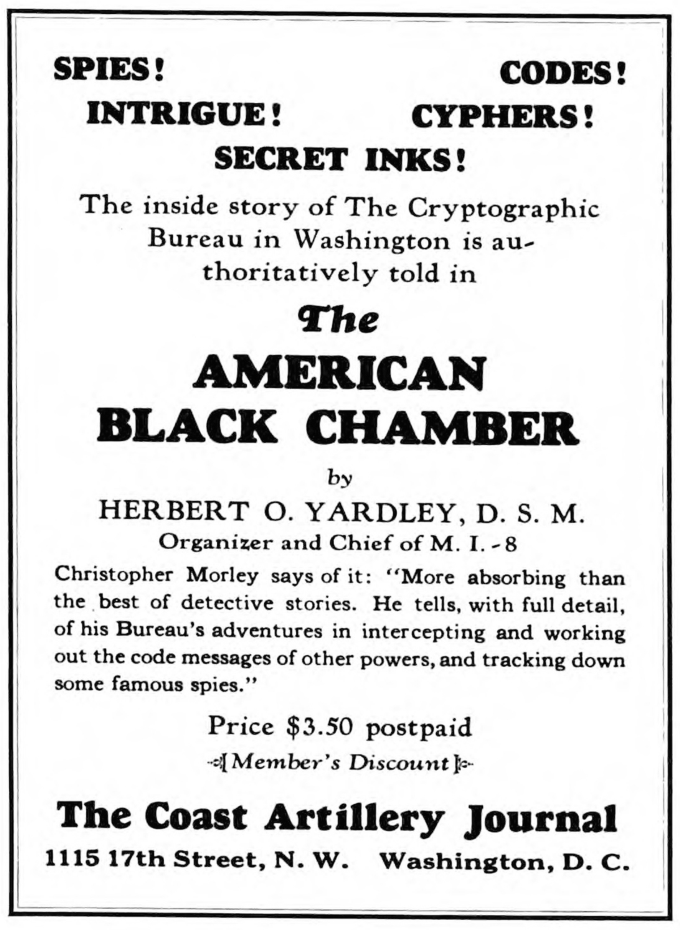
En 1917, los folletos de William F. Friedman de los Laboratorios Riverbank sistematizaron el criptoanálisis estadístico, desvinculando el diseño de cifrados del descifrado de códigos y legando al mundo el índice de coincidencia. Los folletos enseñaron a los analistas cómo considerar las tablas de probabilidad, un hábito que resuena hasta el día de hoy cada vez que el motor de riesgo de un exchange califica un intento de inicio de sesión.El libro revelador de 1931 de Herbert Yardley, *The American Black Chamber*, fue un manual que despertó el apetito del público por descifrar secretos, al tiempo que exponía estaciones de interceptación y lanzaba el primer debate mundial sobre la privacidad frente a la seguridad.
Los entusiastas de las criptomonedas hoy recrean esa disputa cada vez que los legisladores debaten reglas que exigen la trazabilidad del dinero en la blockchain cuando este está vinculado a un valor del mundo real mediante stablecoins.
En ese mismo año, el ingeniero Gilbert Vernam registró un cifrado telegráfico en AT&T y, en 1919, Mauborgne lo extendió al principio de la libreta de un solo uso (one-time pad). Y no mucho después, en 1949, Claude Shannon demostró que el sistema de Vernam ofrecía un secreto perfecto si las claves eran aleatorias y al menos tan largas como los mensajes, pero nunca se reutilizaban. Por esta razón, las hardware wallets son tan meticulosas con los generadores de números aleatorios seguros: sin una fuente de alta entropía, la libreta de un solo uso se convierte en una puerta trasera para múltiples usuarios.
Los años de entreguerras y la Segunda Guerra Mundial nos brindaron el artículo de 1936 de Alan Turing, *On Computable Numbers*, y su trabajo de la década de 1940 en Bletchley Park, junto con el análisis previo de Enigma de Marian Rejewski en 1932. Las máquinas teóricas de Turing introdujeron la idea de los algoritmos como procesos mecánicos, lo que a su vez condujo a las computadoras de programa almacenado que realizan validaciones de firmas de blockchain en silicio.
Cuando un rollup de capa 2 verifica miles de transacciones por segundo, ejecuta la secuencia de pruebas de Turing sobre lo que las máquinas pueden computar.La obra de 1949 de Claude Shannon, *Communication Theory of Secrecy Systems*, concluyó este periodo. Al situar el secreto en un contexto de teoría de la información, introdujo nociones como confusión, difusión y entropía. Los usuarios comunes de criptomonedas se encuentran con estas nociones cuando el cifrado AES-GCM asegura las sesiones HTTPS a través de las cuales reciben feeds de precios en sus aplicaciones, o cuando una billetera fría no libera una clave sin importar cuántas veces se introduzca un PIN incorrecto.
El tomo *Cybernetics* de Norbert Wiener, publicado en 1948, introdujo las matemáticas de la retroalimentación y el control, dando paso a los módulos de seguridad adaptativa que hoy ajustan los umbrales de anomalías dentro de los paneles de monitoreo de contratos inteligentes.
Las defensas de aprendizaje automático que monitorean el wash trading deben tanto a los bucles de retroalimentación de Wiener como a la generación actual de GPUs.
Claves públicas y confianza digital
Antes de que internet pudiera automatizar el valor, necesitábamos crear cifrados simétricos que el silicio pudiera procesar. Los informes técnicos de IBM sobre cifrados por bloques publicados por Horst Feistel en 1971 condujeron al Estándar de Cifrado de Datos (DES) del NIST en 1977. La función por ronda y el mecanismo de programación de DES sembraron la semilla para los torneos de AES actuales, asegurando que una transacción de stablecoins entre continentes permanezca privada dentro de túneles TLS.
Poco después, Ralph Merkle publicó su tesis de 1979 sobre árboles de hash unidireccionales y nos brindó la estructura del árbol de Merkle que ahora permite a los nodos verificar pruebas de inclusión sin tener que obtener cada bloque de datos.
Las cabeceras de bloque son verificadas por cada cliente ligero y mercado de NFT en la EVM que dependen de esos árboles.Luego llegó la revolución: el artículo de 1976 de Whitfield Diffie y Martin Hellman, New Directions in Cryptography, añadió el intercambio de claves públicas, mientras que los acertijos propuestos por Ralph Merkle proporcionaron la tercera pata que faltaba. De repente, personas desconocidas podían acordar un secreto a través de canales abiertos. Para el usuario promedio de una billetera, ese milagro es el handshake que ocurre detrás de cada escaneo de código QR que vincula una aplicación móvil con una extensión de navegador.
El sistema RSA se introdujo en 1977 cuando Ron Rivest, Adi Shamir y Leonard Adleman publicaron A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. El algoritmo se basó en el uso de números primos grandes y, desde entonces, ha sustentado las firmas electrónicas, las actualizaciones de software y los certificados SSL que los principales sitios de intercambio de criptomonedas renuevan cada año. Incluso los servicios de custodia que implementan módulos de seguridad de hardware dependen de RSA y de las variantes de curva elíptica como su raíz de confianza.
Los protocolos de autenticación maduraron en paralelo. El cifrado es una versión de la solución a este problema, y resulta que en 1978 el artículo de Roger El artículo de David Chaum sobre firmas ciegas de 1983 y sus protocolos criptográficos para correos electrónicos irrastreables dos años después son los heraldos del efectivo digital mucho antes de que Satoshi Nakamoto lo reinventara.
Una vez que las claves de 56 bits de DES se volvieron vulnerables, la adopción por parte del NIST en 2001 del algoritmo Rijndael se filtró gradualmente para producir seguridad de 128 y luego de 256 bits para todos.
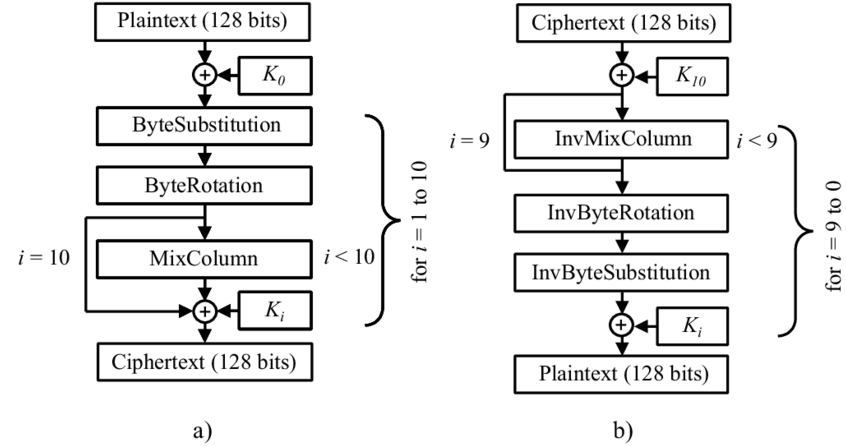
AES-GCM cifra ahora las llamadas JSON-RPC que emiten las aplicaciones de monedero, una muestra de la resiliencia de nivel de consumo que pueden generar las competiciones gubernamentales.
La teoría se había puesto al día con el software de consumo en la década de 1990. El paquete Pretty Good Privacy de Phil Zimmermann en 1991 llevó el cifrado de extremo a extremo a los ordenadores personales, y ese mismo año Paul Kocher publicó un artículo para Bellcore que exponía los ataques de temporización, obligando a los diseñadores de hardware a enmascarar los canales laterales. La prueba de trabajo como medida antispam fue formalizada por el «Hashcash» de Adam Back en 1997; solo más tarde evolucionó para proteger el consenso descentralizado. Mientras tanto, el artículo de 1992 de Cynthia Dwork y Moni Naor sobre la tarificación mediante procesamiento fue un adelanto de los mercados de comisiones en los que participa todo criptooperador al utilizar dapps on-chain.
Las funciones hash también evolucionaron. Las operaciones de tiempo constante llegaron a las blockchains modernas gracias a la detección de fallos de diseño a partir del trabajo de Bart Preneel de 1993 sobre funciones de compresión unidireccionales, la adopción de SHA-256 en 2000 y la Curve25519 de Dan Bernstein en 2005, con las firmas Ed25519 siguiendo sus pasos en 2012. Las firmas BLS (introducidas por Dan Boneh, Ben Lynn y Hovav Shacham en 2001) se han implementado recientemente para agregar validadores en el consenso de Ethereum y reducir la sobrecarga de los mensajes.
Estos artículos son más que una leyenda; resuenan en cada monedero.
Aquí presentamos algunos ecos de ese sentimiento en la vida cripto cotidiana:
1. Los tokens para la autenticación de dos factores se originan en la misma aritmética modular que el protocolo de intercambio de claves Diffie-Hellman, lo que permite que una hot wallet se sincronice de forma segura con un teléfono.
2. Los pools de depósito y retiro de las categorías de almacenamiento en frío utilizan el cegado de Chaum (Chaumian blinding), apoyándose también en cadenas de hash de Lamport para conciliar los retiros sin revelar sus claves de firma.
3. Las auditorías de contratos inteligentes utilizan los modelos de ataque de Kocher y límites de tasa al estilo Hashcash para frenar a los bots, garantizando que los paneles de staking sigan respondiendo durante los periodos de volatilidad.
Fronteras post-cuánticas y la vida cotidiana
Y luego, en octubre de 2008, Satoshi Nakamoto presentó al mundo un libro blanco titulado Bitcoin: Un Sistema de Efectivo Electrónico de Persona a Persona, grabando árboles de Merkle con Hashcash y firmas digitales en una economía. El primer bloque génesis se puso en marcha en enero de 2009 y demostró que los incentivos económicos podían utilizarse para mantener un libro de contabilidad sin una autoridad centralizada. Esa concatenación de investigaciones sigue constituyendo la base de cada pulsación para verificar un saldo en una plataforma play-to-earn.
Ese mismo año, la tesis de Craig Gentry, "A Fully Homomorphic Encryption Scheme", demostró que la computación arbitraria sobre datos cifrados es factible. Hoy, veinte años después, los exchanges utilizan pruebas homomórficas por lotes para equilibrar las rampas fiat sin revelar información de los clientes a las contrapartes. Para los usuarios, esto proporciona una forma de demostrar solvencia o ingresos, manteniendo al mismo tiempo las claves privadas.
La computación multipartita segura ha recorrido un largo camino desde el protocolo SPDZ de 2011 de Nigel Smart y otros, el cual permitió a las instituciones de custodia compartir claves entre cofirmantes autorizados.
Cuando una mesa de operaciones autoriza una transferencia de gran volumen, la aritmética de estilo SPDZ garantiza que ningún empleado individual pueda divulgar el secreto.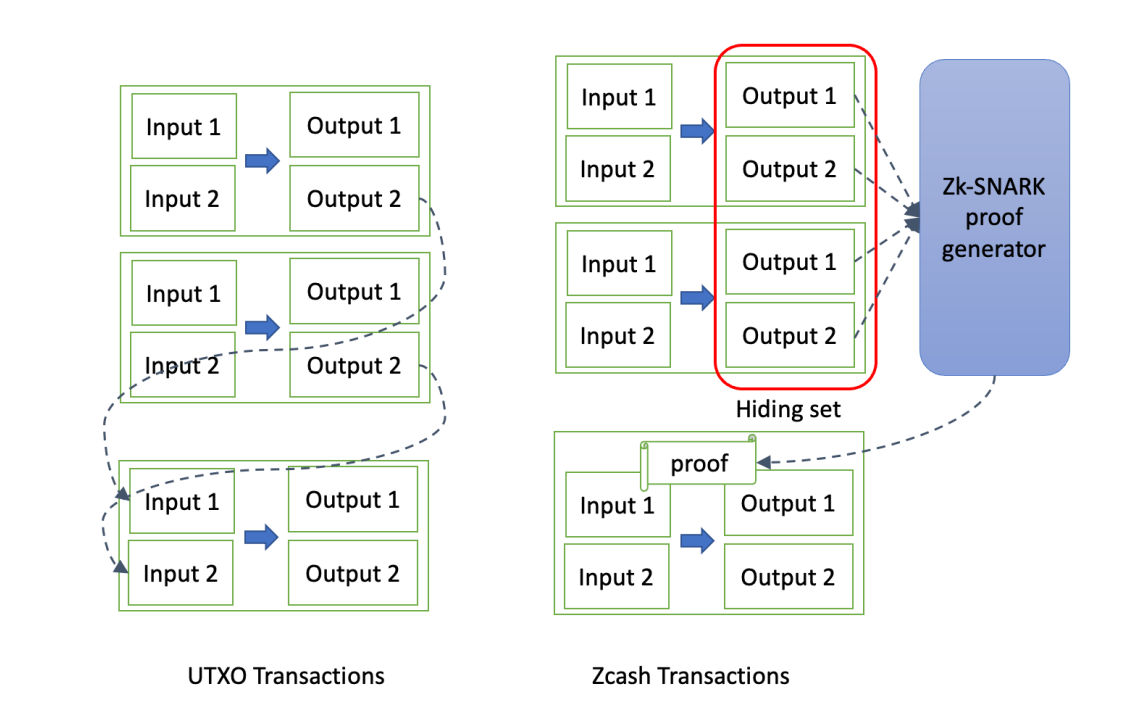
La investigación sobre el conocimiento cero se aceleró a continuación. El artículo de 2012 de Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer y Madars Virza atrajo por primera vez la atención de los lectores de blockchain hacia los zk-SNARKs, lo que eventualmente condujo a Zcash en 2016 y a los puentes que preservan la privacidad de la actualidad. El protocolo Sonic de 2018 de Mary Maller y el sistema Plonk de Ariel Gabizon en 2019 optimizaron los algoritmos de prueba, permitiendo que las billeteras móviles realicen verificaciones instantáneas de transacciones blindadas.
Las pruebas de rango de tamaño logarítmico se introdujeron en el artículo Bulletproofs de 2018 de Benedikt Bünz, las cuales se incorporan en monedas de privacidad y exchanges descentralizados para demostrar que existe suficiente colateral sin revelar el saldo. La adopción pendiente de Bulletproofs++ por parte de varios equipos de Capa 2 en 2025 Sus transacciones de compromiso y protocolos de penalización son, de hecho, simples aplicaciones de los contratos de hash con bloqueo de tiempo estudiados en el año 2000, lo que permite a los compradores en tiendas físicas disfrutar de comisiones de menos de un centavo al pagar con tarjetas habilitadas para criptomonedas.
Una nueva urgencia surgió con las predicciones cuánticas. CRYSTALS-Kyber y CRYSTALS-Dilithium fueron seleccionados por el NIST para su estandarización en 2022, y los borradores de FIPS 203 y FIPS 204 se distribuyeron a los proveedores ya en 2024. En 2024, exchanges como Coinbase y Binance comenzaron a realizar pruebas beta de la envoltura de claves basada en Kyber en módulos de hardware; mientras tanto, la hoja de ruta del firmware de Ledger para 2025 contiene propuestas de pruebas híbridas RSA/Kyber para que una solicitud de swap pueda resistir a los adversarios cuánticos del mañana.
Los estudios realizados en 2024 y 2025 desarrollaron aún más la teoría, materializándola y haciéndola práctica.
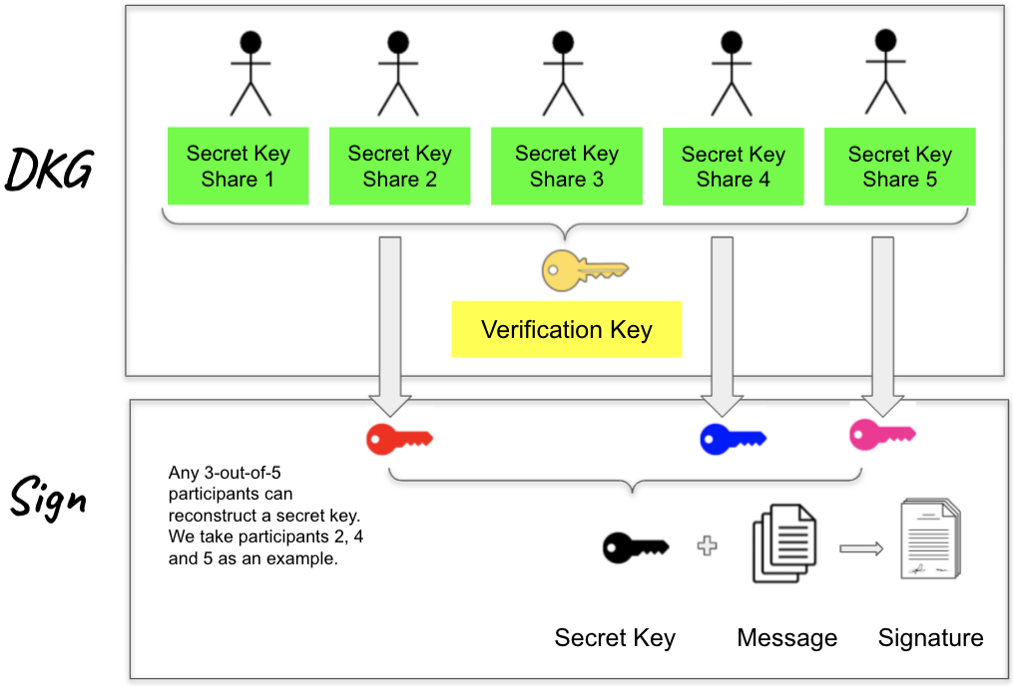
A principios de 2024, el esquema de firma de umbral FROST llega a un borrador del IETF y las billeteras multisig pueden cofirmar con rondas eficientes. Los prototipos de danksharding de Ethereum se basaron en el artículo de compromiso polinómico de Kate de 2020 y en la especificación de Proto-Danksharding de 2023, permitiendo rollups que liquidan pagos en libros contables globales para trabajadores de la economía gig a una tasa mucho más manejable.
La investigación sobre la abstracción de cuenta, donde una multitud de detalles importantes se han consolidado en el estándar ERC-4337 de Ethereum de 2023 y en la propuesta EIP-7702 de 2024, es lo que acerca las billeteras de contratos inteligentes a los usuarios generales. Los artículos de Trail of Bits y la Fundación Ethereum cuantificaron la economía de los bundlers, de modo que finalmente podamos integrar firmantes biométricos o grupos de recuperación social en DeFi sin pedir a nadie que memorice frases semilla.
Hoy en día, el viaje del hodler de criptomonedas está guiado por esos hitos. Los respaldos de las billeteras se basan en el secreto compartido de Shamir de 1979, los enclaves de hardware implementan el libro blanco de atestación remota SGX de 2016, y los equipos de cumplimiento de contraseñas se remiten a la guía de la Regla de Viaje del GAFI de 2021 junto con las atestaciones de conocimiento cero de la investigación de 2023 en Electric Coin Company. Cuando un agricultor de DeFi busca rendimientos, habita en la intersección de las pruebas formales, la ciencia regulatoria y el diseño de interfaces.
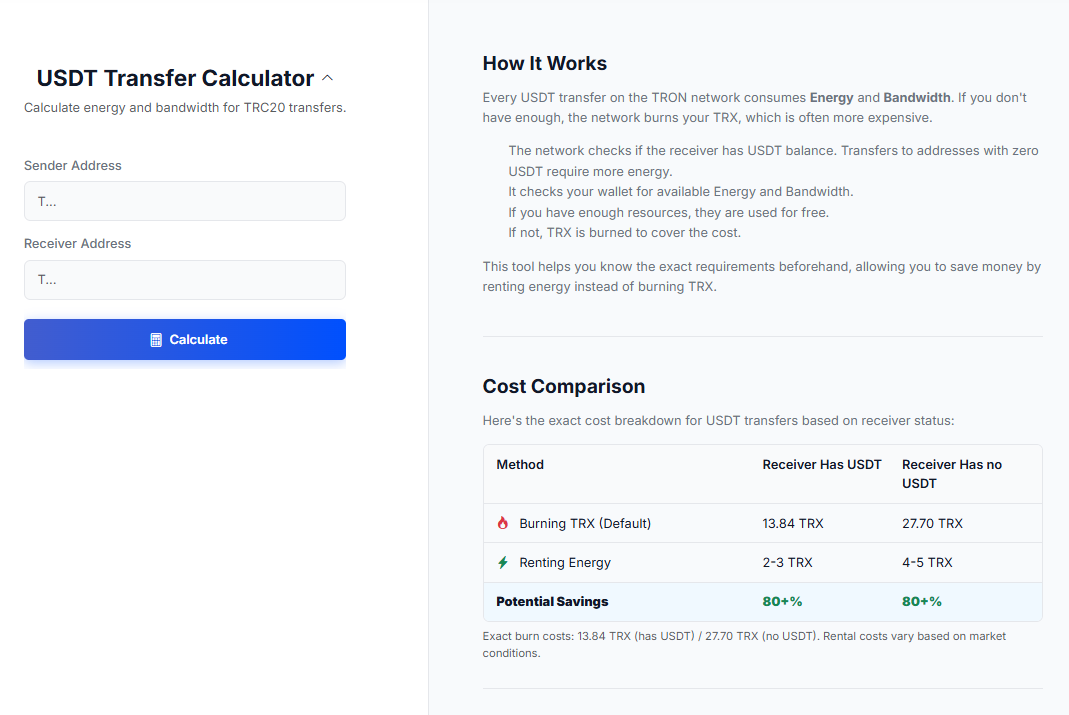
Incluso las tareas cotidianas, como transferir USDT en la red TRON, se remontan a esos documentos. Los mercados de alquiler de Energía que surgieron tras el documento técnico de la Máquina Virtual de TRON de 2018 utilizan modelos de precios basados en recursos sugeridos originalmente en las pruebas de trabajo de Dwork y Naor. Aquellos que consideran si arrendar Energía de TRON de un pool de delegación o simplemente externalizarlo, sopesan los precios, las reglas de delegación y la reputación del proveedor al comprar en los mercados de Energía de TRON.
En un futuro cercano, colaboraciones como el documento de 2024 de MIT/Stanford sobre verificación de bloques condensados, o la investigación de 2025 de la Universidad de Waterloo sobre contratos inteligentes confidenciales basados en retículos, ofrecerán rutas de actualización que los traders no expertos quizás nunca conozcan directamente. Pero cada vez que una billetera de hardware se sincroniza más rápido, o una remesa agrupa más micropagos en un bloque, es porque los académicos han trabajado durante siglos para convertir conjeturas en planos revisados por pares.
En conjunto, este linaje muestra una verdad directa: sin las estadísticas de al-Kindi, la entropía de Shannon, el intercambio de claves de Diffie y Hellman, las firmas de RSA, el consenso de Nakamoto y las revoluciones de conocimiento cero y post-cuánticas de las décadas de 2010 y 2020, el vocabulario cripto no sería más que un glosario vacío. El hecho de que usted pueda escanear un código, firmar un mensaje o intercambiar un token depende de los documentos que brindaron la confianza de que cada paso tenía sentido y era seguro.
Este artículo fue presentado por Netts. La calculadora de transferencias de USDT de Netts es una de sus muchas funciones, lo que le permite saber exactamente cuánta Energía necesitará alquilar para la próxima transacción: