Kimiyyar Kripto: Wadanne Takardun Bincike Ne Suka Sa Hakan Ya Yiwu?
Daga al-Kindi zuwa Shannon, kriptogirafi na makullin jama'a, da hujjojin zero-knowledge — asalin binciken da ke bayan kowane sa hannun walat da kuma bulon da wayarka ke tabbatarwa.
Wasu harsuna: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Abubuwan ciki
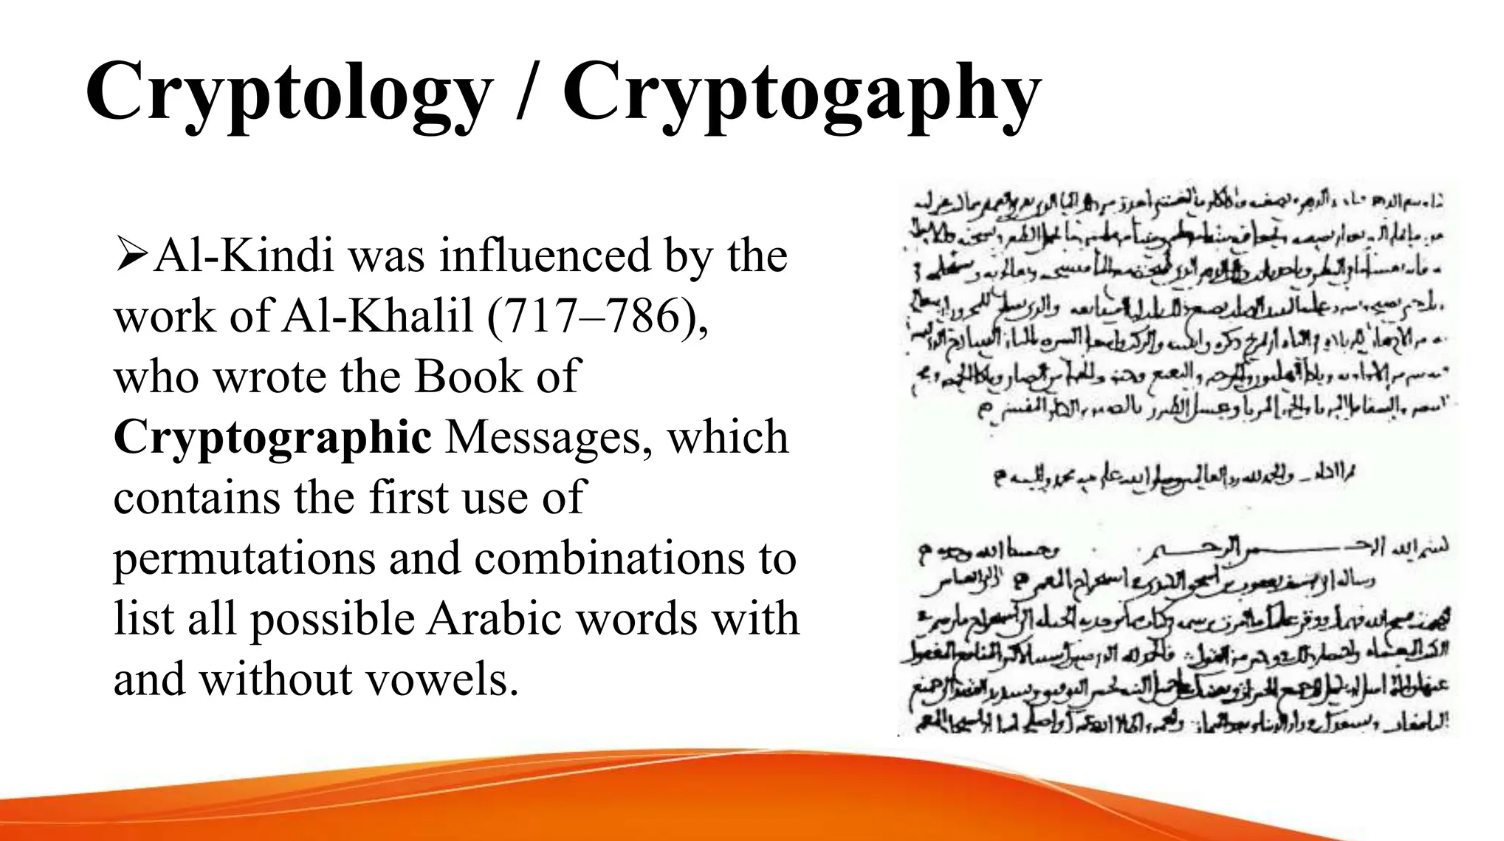
Fasahar Blockchain ta bayyana a fuskar wayoyin hannu shekaru da dama bayan babban masanin fannoni daban-daban Abu Yusuf Yaqub ibn Ishaq al-Kindi ya wallafa rubutunsa na "On Deciphering Cryptographic Messages" a karni na tara, inda ya kafa tsarin kimiyya na farko don warware sakonnin sirri akai-akai. Ta hanyar daukar haruffa a matsayin bayanai (data) da kuma kirga yawan bayyanarsu, al-Kindi ya samar da hasken farko ga fannin boye sakonni (cryptography): nuna cewa lura da tsari, maimakon zato kawai, zai iya fassara boyayyen rubutu.
Wannan haske yana bayyana a duk lokacin da aka bude walat din crypto a yau. Kowane taba fuskar waya da John Doe yake yi a cikin hada-hadarsa don ba da izinin biya a yau yana kira ga irin tunanin lissafi (algebra) da al-Kindi ya kaddamar — tattara kididdiga, tsara rashin tabbas, da kuma amincewa da lissafi fiye da tatsuniya. Cakuda bincikensa da ka'idoji ya taimaka wajen samar da ra'ayin cewa za a iya tsara sirri da tantancewa ta hanyar injiniya, wanda hakan babban alkawari ne da ke tabbatar da kowane shigarwa a cikin littafin lissafin (ledger) blockchain a yau.
Farkon Wayewar Kimiyyar Crypto
Lokacin da Leon Battista Alberti ya rubuta bayanin faifan sirrinsa (cipher disk) a shekarar 1467, da kuma lokacin da Blaise de Vigenère ya yada littafinsa na "Traicté des Chiffres" a shekarar 1586, ba wai kawai suna nishadantar da kansu da dabarun wayo ba ne. Suna kafa tsari ne na alaka tsakanin makullai (keys) da sakonni, suna gabatar da tsarin sauya haruffa ta hanyoyi da dama (polyalphabetic substitution) wanda zai iya dakile kokarin kutse na karfin tsiya (da hannu).
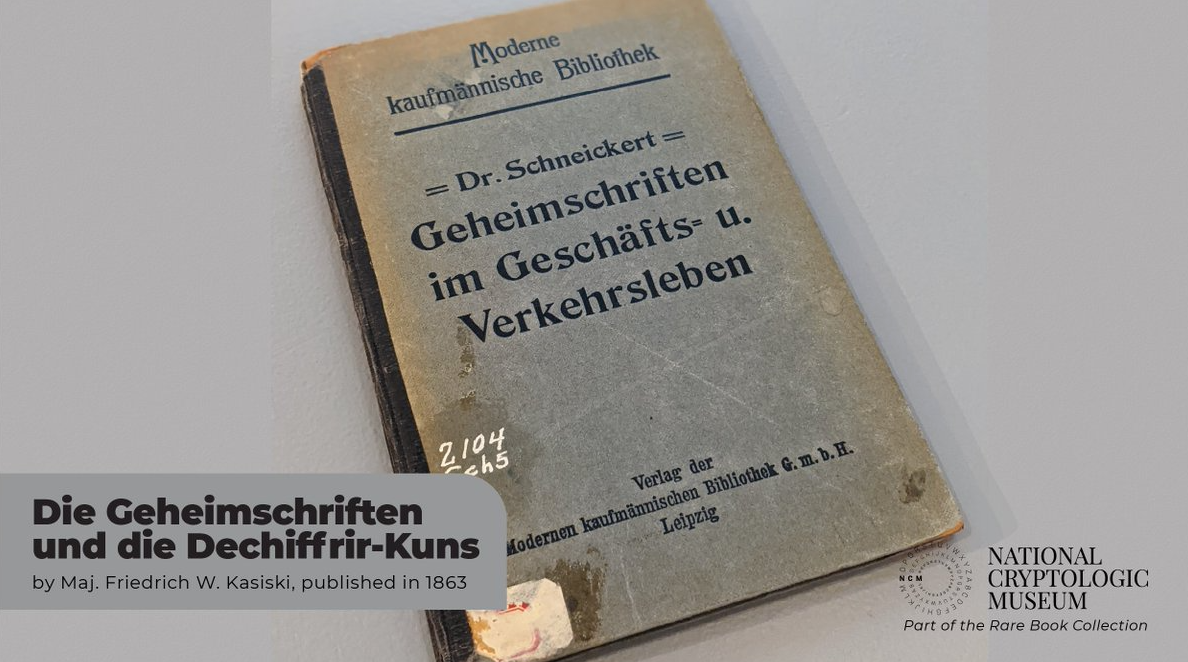
Ga malaman zamaninsu, hakan na nufin diflomasiyyar sirri; ga mai saka hannun jari a harkar crypto na zamani, hakan ya nuna alamun sauya makullai (revolving keys) da ke kare API na musayar kudi daga bot-bot.Takarda ta gaba mai muhimmanci ita ce ta karshen shekarun 1850, lokacin da Charles Babbage ya yi amfani da manufar alamomi (indicators) sannan ya wallafa bayani kan algorithm dinsa; sai dai, wannan ya dusashe lokacin da aka wallafa littafin Friedrich Kasiski mai suna Handbuch, inda ya bayyana hanyarsa ta gano asirin rubutu ta hanyar gano maimaitattun alamu a cikin rubutu a sarari (tsawon makulli), wanda aka wallafa a matsayin littafi mai suna Die Geheimschriften und die Dechiffrir-Kunst.
Lissafinsu ya nuna cewa bai kamata a sake amfani da kowane makulli ba tare da fuskantar sakamako ba, wata fahimta ce da matsakaicin mai amfani da crypto ya saba da ita lokacin da, misali, walat (wallet) ta gaya masa kada ya sake amfani da kalmar sirri ko kalmomin tsaro (seed phrase).
A cikin wani kasidun 1883, La Cryptographie Militaire, Kerckhoffs ya bayar da hujjar cewa ya kamata tsarin boye rubutu (cipher) ya kasance amintacce koda kuwa komai game da tsarin a bayyane yake — in ban da makullin. Wannan ka'ida tana nan daram a cikin al'adar kwangila mai basira (smart contract) ta budaddiyar manhaja (open-source), inda masu binciken kudi (auditors) da masu binciken tsaro na gari (white-hat researchers) ke fitar da lambobin shirye-shiryensu (code) don kowa ya gani domin tsaro ya fito daga makullai da lissafi, ba wai daga boye-boye ba.
Daga baya, masana kididdiga da masana harshe suka tace wadannan fahimtoyi zuwa tsarin karatu, yayin da tsarin aikata wasiku da igiyoyin sadarwa na kasa da kasa suka bazu a duniya. Masanin binciken asirin rubutu na sojan Faransa Étienne Bazeries ya rubuta nazarin yawan maimaita haruffa (frequency analysis) a shekarun 1890, sannan a daya bangaren Tekun Atlantic, Elizabeth da William Friedman sun kafa shirye-shiryen ilimi na yau da kullum wadanda suka dauki lambobin sirri a matsayin sigina da za a iya kirgawa. Wadannan shirye-shirye sun haifar da tsammanin cewa za a koyar da ilimin boye rubutu (cryptography), a gwada shi, sannan a bunkasa shi maimakon gadonsa kawai.
Daga Wayar Tarho zuwa Turing
Yayin da takaddamar masana'antu ta haifar da bukatar sadarwa cikin sauri, ilimin boye rubutu ya bunkasa tare da fasahar lantarki.
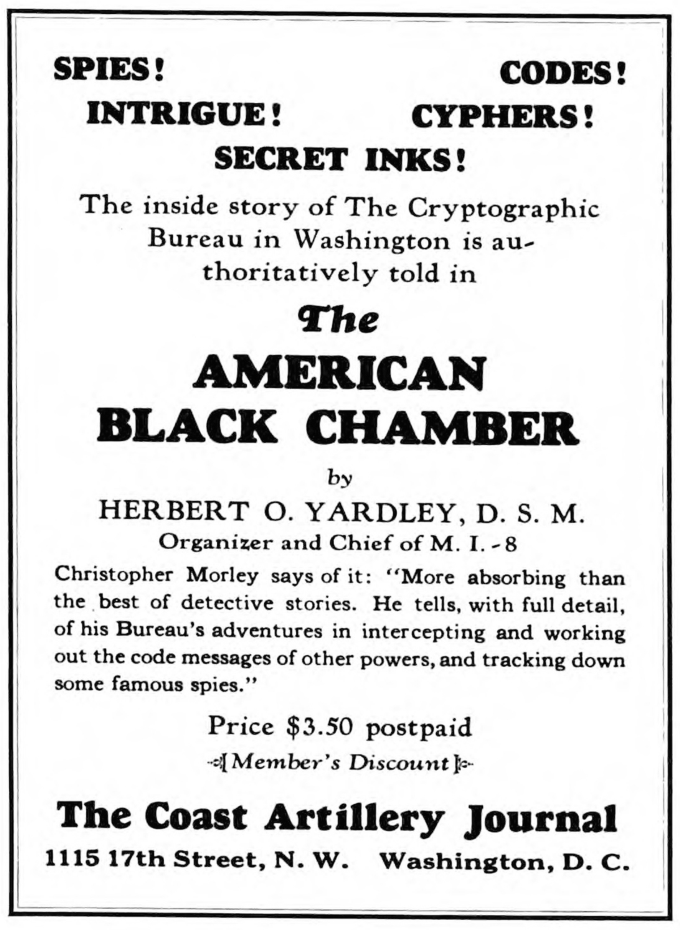
A shekarar 1917, kasidun William F. Friedman daga Dakunan Gwaje-gwaje na Riverbank sun tsara tsarin nazarin lambobin sirri na kididdiga (statistical cryptanalysis), inda suka raba tsarin kera lambobin sirri (cipher design) da fasa lambobin (codebreaking) tare da bar wa duniya gadon ma'aunin daidaituwa (index of coincidence). Wadannan kasidu sun koya wa masu nazari yadda za su kalli teburan yiwuwar faruwar abu (probability tables), dabi'ar da har yanzu take tasiri a duk lokacin da injin tantance hadarin musaya (exchange risk engine) yake tantance yunkurin shiga asusu.Littafin Herbert Yardley na 1931 mai suna "The American Black Chamber" ya kasance kamar jagora ne da ya kara wa jama'a sha'awar gano asirai, yayin da ya fallasa tashoshin katsalandan tare da kaddamar da muhawarar farko a duniya kan sirrin mutum (privacy) da kuma tsaro (security).
Masu sha'awar harkar crypto a yau suna sake maimaita wannan takaddama a duk lokacin da masu yin doka suke tattaunawa kan ka'idojin da ke bukatar bin diddigin kudi a cikin blockchain lokacin da aka danganta su da darajar kudi na zahiri ta hanyar amfani da stablecoins.
A cikin wannan shekarar, injiniya Gilbert Vernam ya shigar da lambar sirri ta telegiraf a kamfanin AT&T, sannan a shekarar 1919 Mauborgne ya fadada wannan zuwa tsarin "one-time pad". Kuma ba da dadewa ba bayan haka, a shekarar 1949, Claude Shannon ya nuna cewa tsarin Vernam yana samar da cikakken sirri idan makullan (keys) na bazata ne kuma tsayinsu ya kai na sakonnin amma ba a taba sake amfani da su ba. Wannan ne ya sa walat din hardware (hardware wallets) suke ba da muhimmanci sosai ga na'urorin samar da lambobin bazata (random number generators): ba tare da tushen entropy mai karfi ba, tsarin one-time pad zai koma kofar baya (backdoor) ga masu amfani da yawa.
Shekarun tsakanin yake-yake da kuma Yakin Duniya na Biyu sun ba mu kasidar Alan Turing ta 1936 mai suna "On Computable Numbers" da kuma aikinsa na shekarun 1940 a Bletchley Park, tare da nazarin Enigma na Marian Rejewski na shekarar 1932. Na'urorin Turing na tunani sun gabatar da ra'ayin algorithms a matsayin hanyoyin injiniya, wadanda su kuma suka kai ga samar da kwamfutoci masu adana shirye-shirye (stored-program computers) wadanda ke gudanar da tantance sa hannun blockchain (blockchain signatures) a kan silikon (silicon).
Lokacin da tsarin layer-2 rollup yake duba dubban hada-hadar kudi a kowane sakan, yana gudanar da jerin hujjojin Turing (Turing’s proofs) kan abin da injina za su iya sarrafawa.Ka'idar Sadarwa ta Tsarin Sirri (Communication Theory of Secrecy Systems) ta Claude Shannon na shekarar 1949 ta kammala wannan lokacin. Ta hanyar sanya sirri a cikin tsarin bayanan kimiyya (information-theoretic), ya gabatar da ra'ayoyi kamar rudani (confusion), bazuwa (diffusion), da kuma entropy. Masu amfani da kudaden intanet (cryptocurrencies) na yau da kullun suna cin karo da wadannan ra'ayoyin lokacin da AES-GCM yake kare zaman HTTPS (HTTPS sessions) wanda ta hanyarsa suke samun farashin kaya zuwa manhajojinsu, ko kuma lokacin da walat din sanyi (cold wallet) ba zai saki makulli ba ko sau nawa ka rubuta lambar sirri (PIN) da ba daidai ba.
Littafin Norbert Wiener na shekarar 1948 mai suna Cybernetics ya gabatar da lissafin martani da sarrafawa (feedback and control), wanda ya share fage ga tsarin tsaro masu daidaita kansu (adaptive security modules) wadanda a yau suke daidaita ma'aunin abubuwan da ba a saba gani ba (anomaly thresholds) a cikin allon sanya ido na kwangilar basira (smart contract monitoring dashboards).
Kariyar koyon inji (machine learning defenses) wadanda su kansu suke sanya ido kan cinikin bogi (wash trading) suna bin bashin godiya ga tsarin martani (feedback loops) na Wiener kamar yadda suke bin bashin godiya ga GPUs na wannan zamanin.
Makullan Jama'a da Amintaccen Dijital
Kafin intanet ta iya sarrafa darajar kudi ta atomatik, muna bukatar samar da boyayyen lambobi masu daidaito (symmetric ciphers) wadanda silikon (silicon) zai iya sarrafawa. Rahotannin fasaha na IBM da Horst Feistel ya wallafa a shekarar 1971 don boyayyen lambobin bulo (block ciphers) sun kai ga samar da Ma'aunin Boye Bayanai (Data Encryption Standard) na NIST a shekarar 1977. Aikin kowane zagaye da tsarin jadawalin DES sun dasa irin gasar AES ta yau, tare da tabbatar da cewa hada-hadar kudin stablecoin tsakanin nahiyoyi ta kasance a asirce a cikin hanyoyin TLS (TLS tunnels).
Ba da dadewa ba bayan haka, Ralph Merkle ya wallafa makalarsa ta shekarar 1979 kan bishiyoyin hash na hanya daya (one-way hash trees) kuma ya ba mu tsarin bishiyar Merkle (Merkle tree structure) wanda a yau yake ba wa nodes damar tabbatar da hujjojin hadewa (inclusion proofs) ba tare da bukatar samun kowane bulon bayanai (data block) ba. Kowane light client da kasuwar NFT a cikin EVM waɗanda suka dogara da waɗancan itatuwan (trees) suna duba kan block (block headers).
Sannan juyin juya hali ya zo: Takardar Whitfield Diffie da Martin Hellman ta 1976 mai suna New Directions in Cryptography ta ƙara musayar mabuɗin sirri na fili (public-key exchange), yayin da wasannin kwaikwayo (puzzles) da Ralph Merkle ya ba da shawara suka samar da kafa ta uku da ta ɓace. Nan take, baƙi za su iya haɗa kai kan wani sirri ta hanyoyin sadarwa na fili. Ga matsakaicin mai walat, wannan mu'ujiza ita ce haɗin gwiwar (handshake) da ke faruwa bayan kowane hoton QR code da ke haɗa manhajar waya da tsawo na burauza (browser extension).
An gabatar da RSA a shekarar 1977 lokacin da Ron Rivest, Adi Shamir da Leonard Adleman suka buga A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. Algorithm ɗin an kafa shi ne a kan amfani da manyan lambobin firam (large primes) kuma tun daga lokacin ya zama ginshiƙin sa hannu na dijital, sabunta manhajoji da takardun shaida na SSL waɗanda manyan shafukan cinikin crypto ke sabuntawa kowace shekara. Hatta ayyukan adana kadarori (custody services) da ke amfani da na'urorin tsaro na hardware (hardware security modules) sun dogara ne kan RSA da nau'ikan elliptic curve a matsayin tushen amana (root of trust).
Ka'idojin tantancewa (authentication protocols) sun haɓaka a lokaci guda. Ɓoye bayanan sirri (encryption) wani nau'i ne na mafita ga wannan matsala, kuma ya nuna cewa a shekarar 1978 takardar Roger Needham da Michael Schroeder mai suna Using Encryption for Authentication ta ba da shawarar tsarin ƙalubale da amsawa (challenge-response flows) waɗanda tikitin Kerberos suka yi kama da su sosai, sai dai wannan ya riga su da shekaru goma. Bankunan wayar salula da musayar kuɗi ta tsakiya (centralised exchanges) suna ci gaba da amfani da hanyoyin ba da tikiti da suka samo asali daga wannan tsarin don daidaita zaman sadarwa (sessions) cikin aminci.
Shekarun 1980 sun faɗaɗa kayan aikin. Sa hannu na discrete logarithm na Taher ElGamal na 1985 shi ne tushen duka Algorithm ɗin Sa Hannu na Dijital na 1994 da kuma multisig mai tushen Schnorr na yau. A shekarar 1985, Neal Koblitz da Victor Miller suka ƙirƙiri elliptic curve cryptography ba tare da sanin juna ba, wanda ya samar wa blockchains, kamar su Bitcoin, tsarin sa hannu mai ƙanƙanta.
Takardar David Chaum ta 1983 kan "blind signature" da kuma ka'idojin sirri na lissafi (cryptographic protocols) don imel din da ba a iya bin sawunsu bayan shekaru biyu, su ne suka sanar da zuwan kudin dijital tun kafin Satoshi Nakamoto ya sake kirkiro shi.
Da zarar makullai 56-bit na DES suka zama masu rauni, karbar algorithm din Rijndael da NIST ta yi a 2001 ya bazu a hankali har ya samar da tsaro na 128- sannan 256-bit ga kowa.
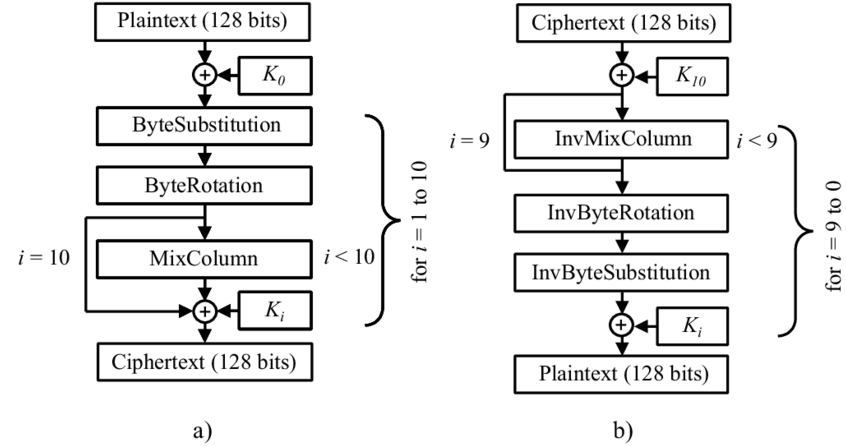
AES-GCM yanzu yana boye bayanan kiran JSON-RPC da manhajojin walat ke fitarwa, wanda ke nuna irin juriya matakin masu amfani da gasar gwamnati za ta iya samarwa.
Ka'idar ilimi ta riski manhajojin masu amfani a shekarun 1990. Kunshin Pretty Good Privacy na Phil Zimmermann a 1991 ya kawo boye bayanan sirri daga farko zuwa karshe (end-to-end encryption) ga kwamfutoci, kuma a wannan shekarar Paul Kocher ya wallafa wata takarda ga Bellcore wadda ta fallasa hare-haren lokaci (timing attacks) da ke bukatar masu kera na'urori su rufe hanyoyin gefe (side channels). Shaidar aiki (Proof-of-work) a matsayin matakin hana spam Adam Back ne ya tsara ta a "Hashcash" a 1997; daga baya ne kawai ta bunkasa don kare yarjejeniyar bai-daya ta rarraba (decentralized consensus). A halin da ake ciki, takardar Cynthia Dwork da Moni Naor ta 1992 kan saka farashi ta hanyar sarrafawa (pricing via processing) ta kasance tamkar hasashen kasuwannin kudin hada-hada (fee markets) da kowane dan kasuwar crypto ke fuskanta yayin amfani da dapps a kan sarka (on-chain).
Ayyukan hash (Hash functions) su ma sun bunkasa. An kawo ayyukan lokaci daya (constant time operations) ga blockchains na zamani ta hanyar fahimtar gazawar tsari daga aikin Bart Preneel na 1993 kan ayyukan matse bayanai na hanya daya (one-way compression functions), karbar SHA-256 a 2000, da kuma Curve25519 na Dan Bernstein a 2005 tare da sa hannun Ed25519 da ya biyo bayansa a 2012. Sa hannun BLS (wanda Dan Boneh, Ben Lynn da Hovav Shacham suka gabatar a 2001) an aiwatar da su kwanan nan don tara masu tabbatarwa (validators) a cikin yarjejeniyar bai-daya ta Ethereum da kuma rage sakonni masu nauyi.
Wadannan takardu sun fi kawai labaran tarihi; suna raye a cikin kowane walat.
Ga wasu misalan wannan ra'ayi a rayuwar yau da kullum ta harkar crypto:1. Lambobin tantancewa na matakai biyu (tokens for two-factor authentication) sun samo asali ne daga lissafin modular arithmetic iri ɗaya da tsarin musayar mabuɗi na Diffie-Hellman, wanda ke ba wa walat mai haɗi da intanet (hot wallet) damar yin daidaito (synchronize) cikin tsaro da wayar tarho.
2. Wuraren ajiya da cire kuɗi (pools) daga rukunonin ma'ajiyar sanyi (cold storage) suna amfani da tsarin Chaumian blinding, sannan suna dogara ga jerin Lamport hash chains don daidaita cire kuɗi ba tare da bayyana mabuɗan sa hannu (signing keys) ba.
3. Binciken kwangilar basira (Smart contract audits) yana amfani da tsarin harin Kocher (Kocher attack models) da kuma iyakokin sauri irin na Hashcash don dakile bot-bot, tare da tabbatar da cewa shafukan staking (staking dashboards) suna ci gaba da aiki yadda ya kamata lokacin da farashi ke tashi da sauka (volatility).
Sabbin Iyakokin Post-Quantum da Rayuwar Yau da Kullum
Sannan a watan Oktoban 2008, Satoshi Nakamoto ya gabatar wa duniya wata takarda (white paper) mai taken Bitcoin: A Peer-to-Peer Electronic Cash System — inda ya haɗa Merkle trees da Hashcash da sa hannun dijital (digital signatures) a kan tattalin arziki. Block na farko (genesis block) ya fara aiki a watan Janairun 2009, kuma ya tabbatar da cewa za a iya amfani da kwarin gwiwa na tattalin arziki don kiyaye littafin lissafi (ledger) ba tare da wata hukuma ta tsakiya ba. Wannan jerin bincike har yanzu shi ne ginshiƙin kowane taɓawa don duba saura (balance) a dandalin wasa-don-samun-kuɗi (play-to-earn platform).
A cikin wannan shekarar, kundin binciken Craig Gentry mai suna A Fully Homomorphic Encryption Scheme ya nuna cewa yin lissafi a kan bayanan da aka ɓoye (encrypted data) abu ne mai yiwuwa. A yau, shekaru ashirin bayan haka, rukunonin musayar kuɗi (exchanges) suna amfani da hujjojin homomorphic na rukuni-rukuni (batched homomorphic proofs) don daidaita hanyoyin shigar kuɗin fiat (fiat ramps) ba tare da bayyana bayanan abokan ciniki ga sauran ɓangarorin ba. Ga masu amfani, wannan yana ba da hanyar nuna ƙarfin kuɗi ko kudin shiga yayin da suke kiyaye mabuɗansu a asirce.
Tsarin lissafi na ɓangarori da dama (Secure multi-party computation) ya sami ci gaba sosai tun bayan yarjejeniyar SPDZ ta 2011 daga Nigel Smart da wasu, wanda ya ba wa hukumomin tsaron dukiya (custodianship institutions) damar raba mabuɗai tsakanin masu sa hannu da aka amince wa (authorized co-signers).
Lokacin da teburin ciniki ya amince da babban tura kuɗi, lissafi irin na SPDZ yana sa ya zama ba zai yiwu ma'aikaci guda ɗaya ya tona asirin ba.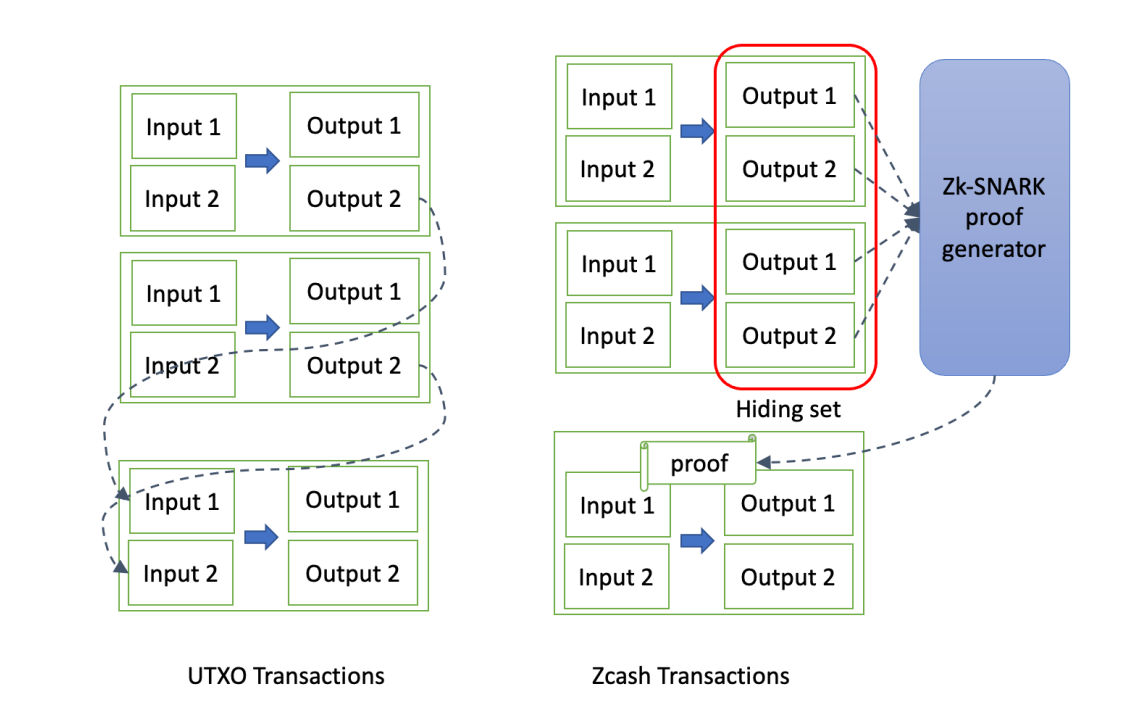
Binciken Zero-knowledge ya ƙara sauri bayan haka. Takardar bincike ta shekarar 2012 daga Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer, da Madars Virza ita ce ta fara gabatar da zk-SNARKs ga masu karatu a fannin blockchain, wanda daga ƙarshe ya kai ga samar da Zcash a shekarar 2016 da kuma gadoji (bridges) masu kiyaye sirri na yau. Tsarin Sonic na Mary Maller na shekarar 2018 da tsarin Plonk na Ariel Gabizon na shekarar 2019 sun rage nauyin algorithms na tabbatarwa, wanda ya ba walat ɗin wayar hannu damar yin tabbatarwa nan take na mu'amalar sirri (shielded transactions).
An gabatar da shaidun kewayon girman logarithmic (logarithmic-size range proofs) a cikin takardar Bulletproofs ta Benedikt Bünz ta shekarar 2018, waɗanda aka sanya a cikin tsabar kuɗi na sirri (privacy coins) da kuma wuraren musayar kuɗi da ba su da tsakiya don tabbatar da cewa akwai isasshen jingina ba tare da bayyana ragowar kuɗin (balance) ba. Karɓar Bulletproofs++ da ake jira daga ƙungiyoyin Layer 2 da dama a shekarar 2025 zai kawo saurin cinikin DeFi na sirri zuwa na'urorin amfanin yau da kullum.
Ci gaba a kan lokaci ya kuma daidaita tsarin yarjejeniya (consensus). An ƙara inganta aikin Byzantine fault tolerance a cikin takardar Practical Byzantine Fault Tolerance ta shekarar 2001 daga Leslie Lamport, Dahlia Malkhi da sauran su, yayin da takardar Algorand ta Silvio Micali ta shekarar 2017 ta nuna hanyar samar da shaidar mallaka (proof of stake) mai iya haɓaka. Haɗewar Ethereum (merge) na shekarar 2022 — wanda ya dogara da binciken shekarar 2017 daga Casper FFG — yanzu yana ba masu amfani na yau da kullum damar yin staking ta hanyar ayyukan haɗin gwiwa (pooled services) waɗanda ke ɓoye dogon lissafin lissafi a bayan kyakkyawar fuskar sarrafawa (dashboard).
Hanyoyin biyan kuɗi na Layer-2 sun haɓaka ne ta hanyar takardar Lightning Network ta Joseph Poon da Thaddeus Dryja ta shekarar 2015 da kuma bayanan BOLT da suka biyo baya.
Ma'amalolin alkawari da ka'idojin hukunci na su a zahiri aikace-aikace ne kawai na kwangilolin hash timelock da aka yi nazari a kansu a shekarar 2000, wanda ke ba masu sayayya a shaguna damar biyan kudin haraji da bai kai kwabo ba lokacin da suke biya da katunan da ke amfani da kudin intanet.
Sabon gaggawa ya biyo bayan hasashen quantum. NIST ta zabi CRYSTALS-Kyber da CRYSTALS-Dilithium don daidaitawa a shekarar 2022, tare da rarraba daftarin FIPS 203 da FIPS 204 ga masu sayarwa tun farkon shekarar 2024. A shekarar 2024, hanyoyin musayar kudi kamar Coinbase da Binance sun fara gwajin farko na nadin makulli (key wrapping) mai amfani da Kyber a cikin na'urorin hardware; a daidai wannan lokacin, taswirar firmware ta Ledger na shekarar 2025 tana dauke da shawarwari don shaidun hadaka na RSA/Kyber domin bukatar musaya ta iya jurewa abokan gaba na quantum na gobe.
Nazarin da aka gudanar a shekarun 2024 da 2025 sun kara bunkasa wannan ka'ida, tare da tabbatar da ita da kuma sanya ta zama mai amfani a aikace.
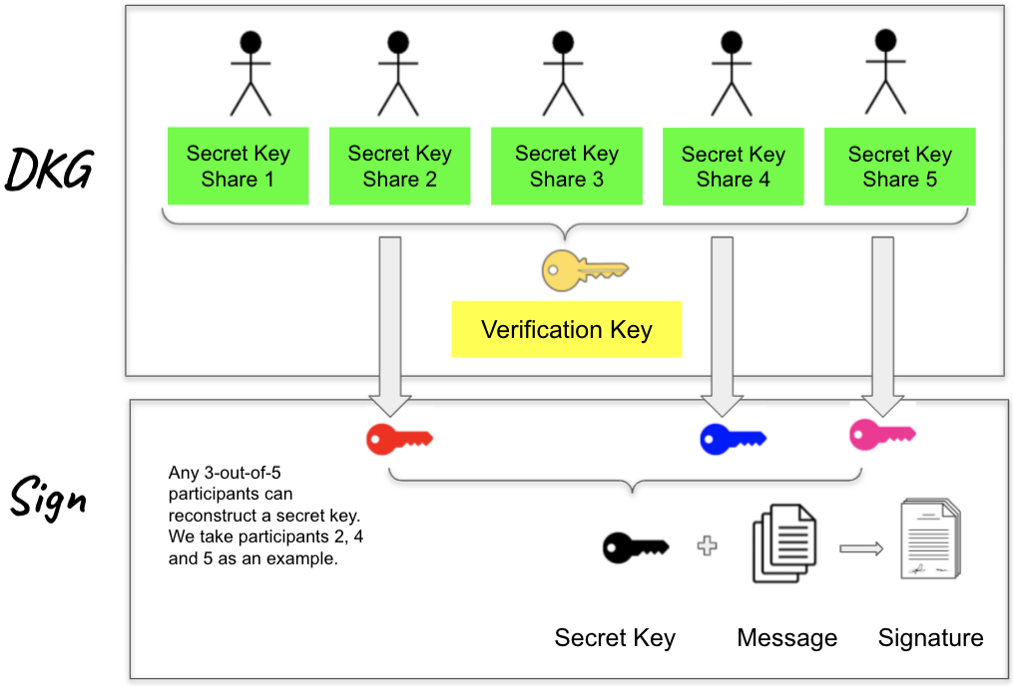
A farkon shekarar 2024, tsarin sa hannu na FROST threshold ya shiga cikin daftarin IETF, kuma walat din multisig za su iya sa hannu tare cikin sauki. Samfuran danksharding na Ethereum sun ginu ne a kan takardar alkawarin Kate polynomial ta shekarar 2020 da kuma bayanan Proto-Danksharding na 2023, wanda ke ba da damar rollups su kammala biyan kudi a cikin littattafan lissafi na duniya ga ma'aikata masu zaman kansu a kan farashi mai sauki.
Binciken account abstraction, inda aka tattara muhimman bayanai masu yawa zuwa cikin ma'aunin ERC-4337 na Ethereum na 2023 da kuma shawarar EIP-7702 na 2024, shi ne abin da ya kawo walat din kwangila mai basira ga masu amfani na yau da kullum. Takardu daga Trail of Bits da Gidauniyar Ethereum sun bayyana kididdiga kan tattalin arzikin bundler, domin a karshe mu sami damar amfani da biometric ko kungiyoyin dawo da asusu a cikin DeFi ba tare da bukatar kowa ya hadace kalmomin sirri (seed phrases) ba.
A yau, tafiyar mai rike da kudin intanet tana samun jagora daga wadannan muhimman matakai.
Ajiyar walat ya dogara ne akan raba sirri na Shamir na 1979, keɓaɓɓun wuraren hardware suna amfani da takardar shaidar nesa ta SGX ta 2016, kuma ƙungiyoyin bin ƙa'idodin kalmar sirri suna komawa ga jagorar Dokar Tafiya ta FATF ta 2021 tare da shaidun zero-knowledge daga binciken 2023 a Electric Coin Company. Lokacin da manomin DeFi yake bin ribar amfani, yana rayuwa ne a tsakanin tabbataccen shaida, kimiyyar ƙa'idoji, da tsarin mu'amala.Ko da ayyukan yau da kullum kamar tura USDT a kan blockchain na TRON suna komawa ne ga waɗancan takardun binciken. Kasuwannin hayar Makamashi (Energy) waɗanda suka ɓulla biyo bayan takardar TRON Virtual Machine ta 2018 suna amfani da samfuran farashi dangane da albarkatu waɗanda aka fara ba da shawararsu a cikin shaidar aiki (proofs-of-work) na Dwork da Naor. Waɗanda ke tunanin ko za su yi hayar Makamashin TRON daga tafkin wakilci (delegation pool) ko kuma kawai su samo shi daga waje, suna auna farashi, dokokin wakilci, da mutuncin mai samarwa lokacin da suke cinikayya a kasuwannin Makamashin TRON.
A nan gaba kaɗan, haɗin gwiwa kamar takardar tantance block da aka taƙaita ta MIT/Stanford ta 2024, ko binciken Jami'ar Waterloo na 2025 kan kwangiloli masu basira na sirri dangane da lattices, suna ba da hanyoyin haɓakawa waɗanda yan kasuwa marasa ƙwarewa ba za su taɓa sani kai tsaye ba. Amma duk lokacin da walat ɗin hardware ya daidaita (sync) cikin sauri, ko kuma aiken kuɗi ya tattara ƙananan biyan kuɗi da yawa a cikin block ɗaya, hakan yana faruwa ne saboda masana sun yi aiki tuƙuru na tsawon ƙarni don mayar da hasashe zuwa tsare-tsaren da masana suka tantance.
Tare, wannan asali yana nuna gaskiya a sarari: ba tare da ƙididdigar al-Kindi ba, entropy na Shannon, musayar mabuɗi na Diffie da Hellman, sa hannun RSA, yarjejeniyar Nakamoto, da sauye-sauyen zero-knowledge da na bayan-quantum (post-quantum) na shekarun 2010 da 2020 — kalmomin crypto za su kasance kawai surutu mara amfani. Ko za ka iya duba lamba (scan), sa hannu kan saƙo, ko musayar token, duk ya dogara ne akan takardun binciken da suka ba da kwarin gwiwa cewa kowane mataki yana da ma'ana kuma yana da aminci.
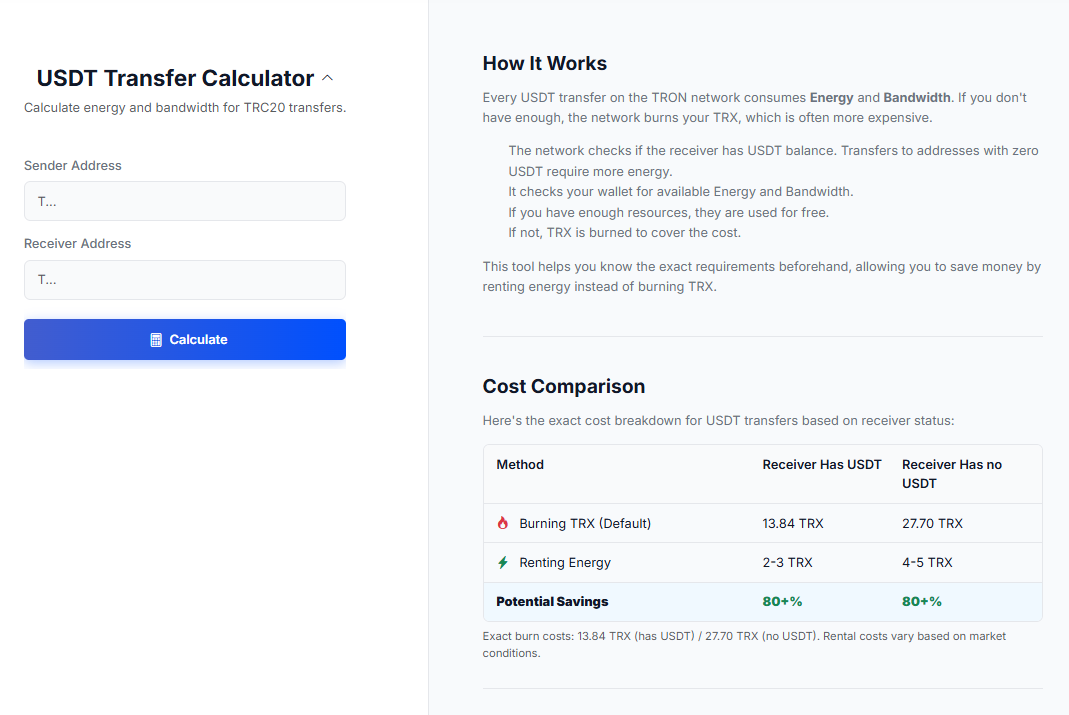
Netts ne ya kawo muku wannan labarin. Kalkuleta na tura USDT na Netts yana ɗaya daga cikin siffofinsa masu yawa, wanda ke ba ka damar gano takamaiman adadin Energy da za ka buƙaci yi wa haya don transaction na gaba: