Informatique quantique et crypto : le compte à rebours est lancé
Où en est réellement l'informatique quantique, ce que cela implique pour Bitcoin et pourquoi le coût de l'inaction face à cette menace est asymétrique.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
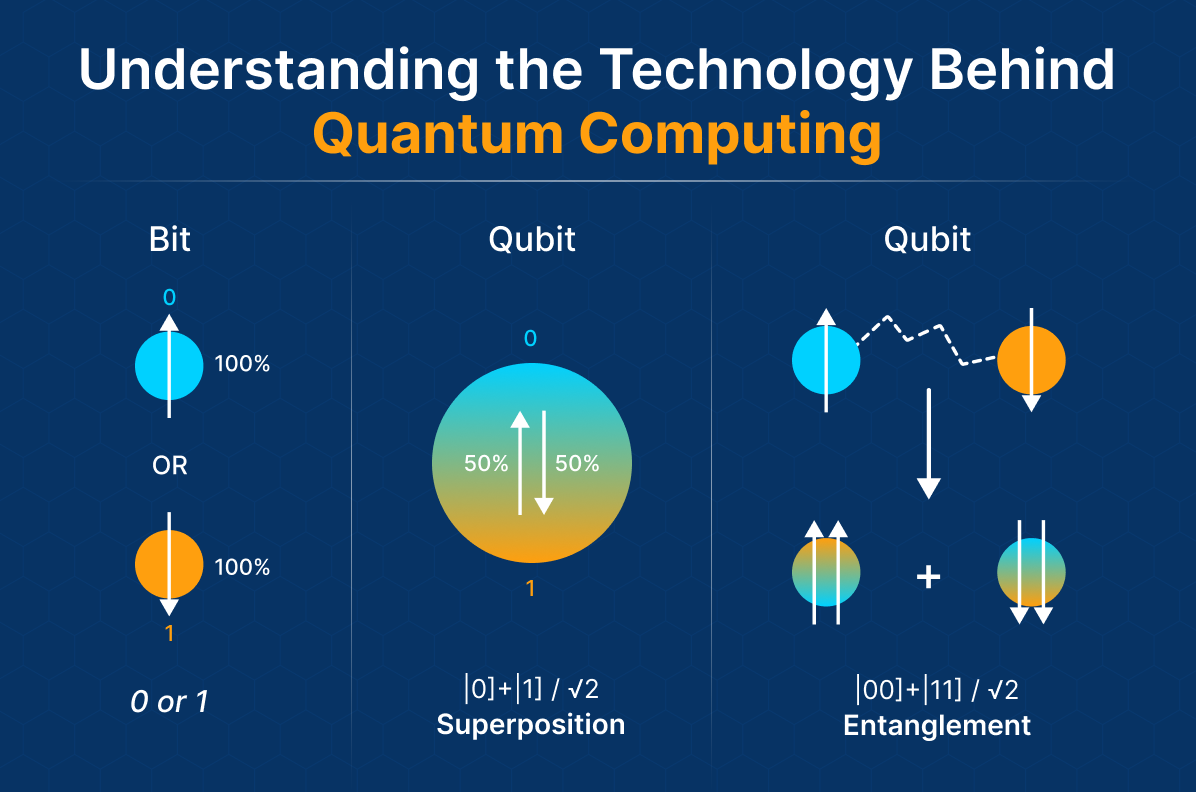
L'informatique quantique fait partie de ces sujets fantasmés dans un sens comme dans l'autre. D'un côté du spectre, on trouve les prédictions alarmistes de machines arrivant « d'ici une décennie », prêtes à « balayer tout ce que nous savons de la cryptographie moderne » et à « ébranler notre société numérique déjà fragile au plus profond de ses fondations ». De l'autre, s'affiche un cynisme quasi institutionnel (extrêmement facile au vu des budgets engloutis par les universités en subventions et en promesses non tenues) envers un secteur qui jure depuis plus de vingt ans d'entrer en gare commercialement, mais ne quitte jamais le quai de départ. Pourtant, comme bien souvent, la réalité se situe entre ces deux extrêmes. Pour les détenteurs de crypto, la question a glissé du simple débat académique vers une urgence opérationnelle absolue. Non pas parce que le cataclysme quantique frappe à la porte aujourd'hui, mais parce que le calendrier s'est resserré d'une manière que nous n'aurions probablement jamais crue possible il y a tout juste un an.
Cet article tentera de garder la tête froide, loin de l'engouement aveugle comme du rejet systématique. En résumé : l'informatique quantique est bien réelle, elle demeure pour l'instant très limitée, mais elle progresse bien plus vite que ce que la quasi-totalité de ses propres ingénieurs prédisaient publiquement. Depuis plus de 10 ans, les réseaux crypto sont conscients de ce danger très concret, mais ils ne commencent que tout récemment à s'en préoccuper activement. La seule question qui subsiste est : « à quelle vitesse vont-ils agir ? »
D'où vient réellement le quantique
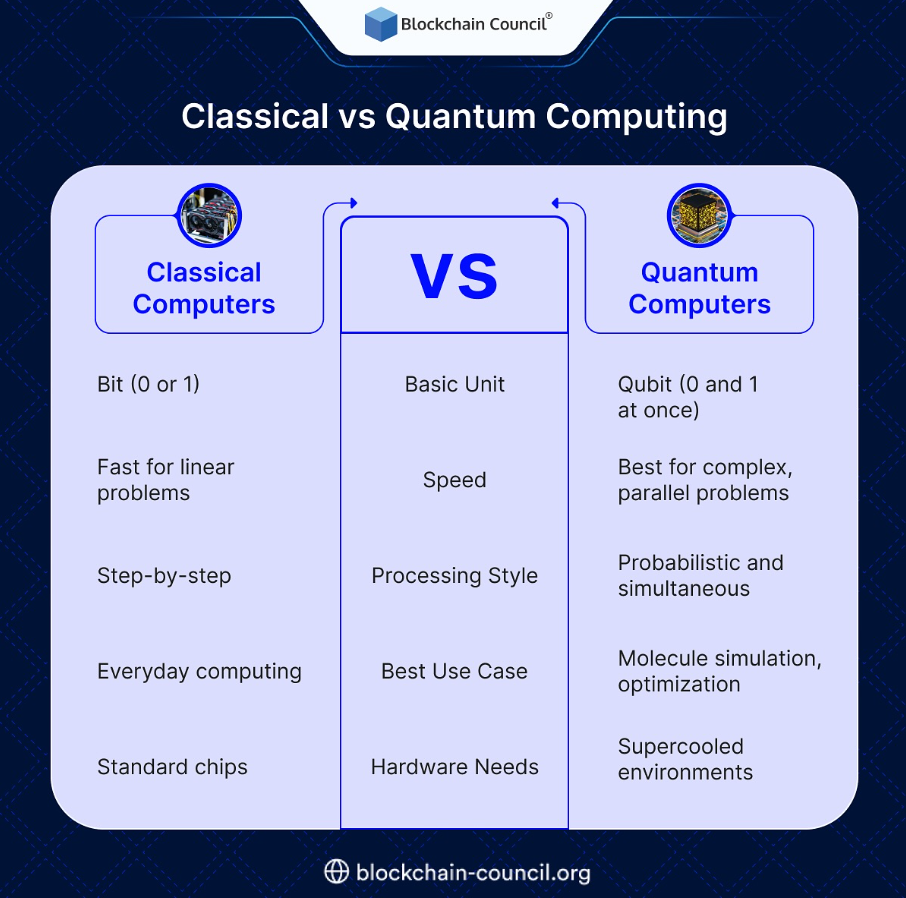
Il y a une quarantaine d'années, Richard Feynman esquissait l'idée d'un ordinateur quantique dans ses notes de cours de 1981 (qui résonnent encore avec une étonnante modernité). Son observation était à la fois circonscrite et majeure : les ordinateurs classiques sont lamentablement inefficaces pour simuler la mécanique quantique, car les systèmes quantiques ne peuvent tout simplement pas être modélisés à l'aide de bits d'information conventionnels.
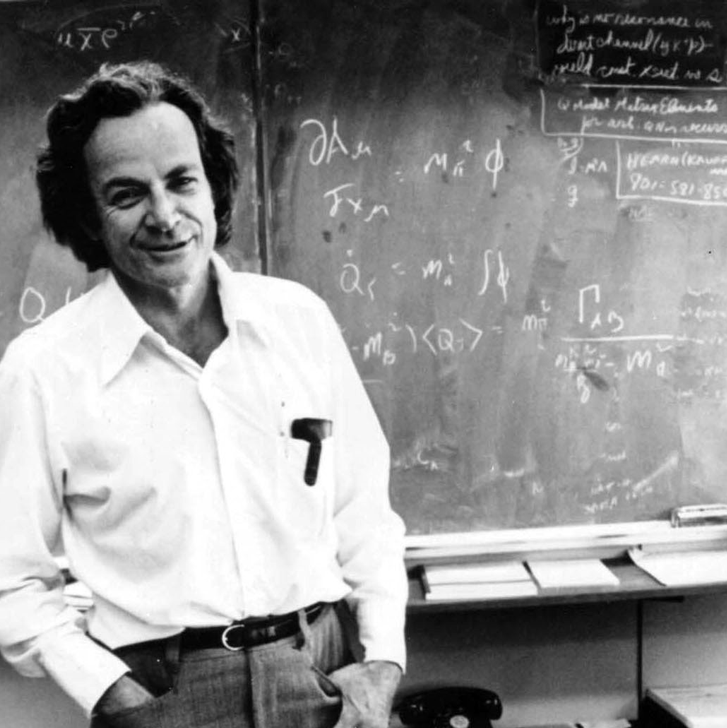
La réponse coulait de source, expliquait-il : si vous souhaitez simuler efficacement des systèmes quantiques de quelque complexité que ce soit, vous devez construire un ordinateur à partir de la matière même que vous tentez de simuler. Il s'agissait là d'une piste théorique restée longtemps en friche, le genre de sujet sur lequel les physiciens spéculent autour d'une tasse de café.
La donne a basculé à deux reprises à la faveur de nouvelles avancées. Lorsque Peter Shor a publié son algorithme en 1994, il a démontré que des ordinateurs quantiques suffisamment puissants pouvaient factoriser de grands nombres entiers en temps polynomial — un résultat qui rendrait le RSA, la technologie de chiffrement sous-jacente à une grande partie d'Internet, trivial à casser sur une telle machine. Puis, en 1996, Lov Grover a présenté un algorithme offrant une accélération quadratique pour la recherche dans des bases de données non structurées (ce qui entraîne également des répercussions pour la cryptographie symétrique, bien que moins dévastatrices). Ces découvertes ont immédiatement mis en lumière une question cruciale : serait-il jamais possible d'assembler ce matériel, ou étions-nous simplement capables d'en tracer les élégantes équations sur un tableau blanc ?
Les progrès ont été lents et irréguliers. Bien que de nombreux groupes de recherche aient conçu des dispositifs à qubits pendant la majeure partie de son histoire, le qubit est resté une curiosité de laboratoire tout au long des années 2000 et de l'essentiel des années 2010. Il était alors physiquement gravé dans un matériau (un atome, un électron, etc.), refroidi à une température frôlant le zéro absolu et perturbé au moindre changement de son environnement. Les années 2020 changent radicalement la donne. En septembre 2025, Caltech exploitait un ordinateur quantique à atomes neutres d'une précision de 99.98 pour cent intégrant 6,100 qubits — des chiffres relevant de la pure science-fiction deux ans auparavant. Dans certains cas, les architectures à atomes neutres ont atteint des matrices de 10,000 qubits dès mars 2026. IBM a annoncé son intention d'atteindre l'avantage quantique d'ici 2026 et de déployer des systèmes tolérants aux pannes à grande échelle d'ici 2029. De telles performances semblaient lointaines, mais les fondations étaient déjà posées : casser la cryptographie sur les courbes elliptiques (des travaux notables ayant été menés en ce sens par Google) pourrait, en théorie, être réalisé avec moins d'un demi-million de qubits physiques en seulement quelques minutes (soit une amélioration d'un facteur vingt par rapport aux projections passées).
Aucune de ces avancées ne constitue encore une machine opérationnelle capable de briser le chiffrement moderne. La distance reste considérable entre un réseau de 10,000 qubits et le type de système logique corrigé des erreurs capable d'exécuter l'algorithme de Shor à l'échelle requise (les qubits logiques nécessitent en général des milliers de qubits physiques chacun, selon les taux d'erreur et l'architecture). Cependant, la trajectoire ne fait plus de doute, et presque tous ceux qui balayaient la menace quantique d'un simple roulement d'yeux ont aujourd'hui perdu leur condescendance.
Pourquoi la crypto est particulièrement ciblée
Lorsqu'on évoque les attaques quantiques contre la crypto, deux aspects viennent immédiatement à l'esprit. Premièrement, la cryptographie asymétrique utilisée pour sécuriser les portefeuilles sur la blockchain — celle employée par presque toutes les chaînes historiques comme Bitcoin ou Ethereum repose sur des signatures numériques sur courbes elliptiques. Deuxièmement, le chiffrement de la couche de transport qui protège le trafic entre les utilisateurs et les exchanges, le même qui préserve la confidentialité de la majeure partie des échanges sur Internet. Des correctifs sont à l'étude pour ces deux aspects (en théorie du moins, ils sont tous deux vulnérables à l'algorithme de Shor).
Au niveau du portefeuille, la nature du problème est très concrète. Lorsque vous effectuez une transaction USDT, votre portefeuille signe le transfert à l'aide d'une clé privée et la clé publique associée se retrouve exposée sur la chaîne. Dans un monde doté d'ordinateurs quantiques, un observateur de la blockchain pourrait recalculer la clé privée et vider le portefeuille avant même que la transaction ne soit confirmée — une attaque de type « man-in-the-middle » au niveau de la signature de chaîne. Jusqu'ici, il existait une distinction nette entre les adresses vierges de toute dépense (relativement sûres puisque seul le hash de la clé publique y est révélé) et les adresses déjà utilisées, dont la clé publique est irrémédiablement exposée. Or, un quart des bitcoins en circulation se trouve sur des adresses dont la clé publique est visible sur la chaîne ; nombre d'entre eux font partie des pièces dormantes historiques attribuées à Satoshi Nakamoto. Si ces adresses venaient à pouvoir être siphonnées, les conséquences sur les cours seraient tout simplement impossibles à couvrir.
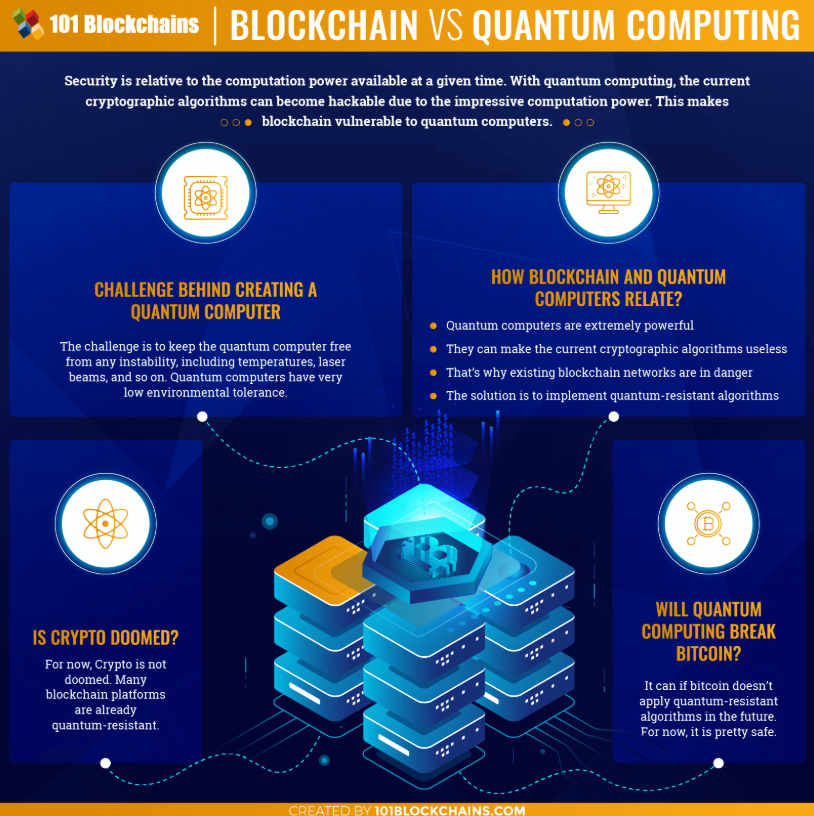
La menace peut aussi être préventive : c'est la stratégie dite « intercepter maintenant, déchiffrer plus tard » (harvest now, decrypt later). La logique est limpide : si des attaquants ne disposent pas d'un ordinateur quantique opérationnel aujourd'hui et n'ont pas à s'inquiéter de l'exploiter dans l'immédiat, il leur suffit d'enregistrer l'ensemble du trafic réseau intercepté et d'attendre qu'une telle machine soit disponible pour tout déchiffrer. La plupart du temps, l'impact est moindre pour un transfert USDT quotidien, car le contenu de la transaction est public par conception. En revanche, tout ce qui dépend du chiffrement de la couche de transport — sessions de connexion aux plateformes, processus de récupération de wallet, transmission de clés privées sur le réseau — est exposé à un risque de destruction massive. Plusieurs agences de renseignement étatiques ont intégré cette approche d'interception passive comme un modèle de menace actif bien des années avant d'en posséder les capacités offensives réelles.
Le camp des catastrophistes
La position la plus radicale de ce débat considère l'informatique quantique comme une menace d'extinction pour l'univers des cryptomonnaies tel que nous le connaissons. Le raisonnement est le suivant : les blockchains ont été bâties sur le principe fondamental selon lequel le coût pour compromettre une primitive cryptographique serait toujours si astronomique qu'il en deviendrait économiquement absurde à tenter. Si ce postulat s'effondre, l'ensemble de la structure d'incitation s'écroule avec lui. Diffuser une transaction devient risqué. Vous ne pouvez plus défendre un portefeuille durablement, car il y aura toujours un assaillant doté d'une puissance matérielle supérieure à la vôtre. Toute la valeur accumulée dans le système, qui alimentait l'effet de réseau auto-renforçant sur lequel reposait la confiance globale, est anéantie, et les actifs se déprécient massivement à mesure que les capitaux fuient l'écosystème.
Les partisans les plus acharnés de cette vision estiment que l'issue naturelle est un repli vers des réserves de valeur tangibles. L'or. Les liquidités physiques. L'immobilier. Les matières premières. Des actifs que l'on peut tenir entre ses mains. Selon eux, l'expérience de vingt ans d'une monnaie numérique décentralisée n'aura été qu'une technologie de transition, à l'image d'un protocole de l'ère dot-com qui n'a fonctionné que jusqu'à ce qu'une couche supérieure vienne le remplacer. Le chaos sur les marchés financiers ne relèverait alors pas de la théorie : des milliers de milliards de valeur pulvérisés, la confiance dans les infrastructures numériques totalement brisée, et des régulateurs comme des institutions abandonnant tout système basé sur ECDSA ou RSA à une vitesse vertigineuse.
Cette position n'est pas dénuée de sens. Ce scénario devient tout à fait plausible, voire très concret, si des ordinateurs quantiques de la taille requise voyaient le jour d'ici 5 ans sans que la transition vers la cryptographie post-quantique n'ait été menée à terme. Là où le tableau pèche peut-être, c'est par excès de dramatisation ciblée. La menace quantique ne s'arrête pas à la crypto. Si la cryptographie asymétrique cède de manière universelle, le système bancaire s'effondre également, tout comme la sécurité de la couche de transport d'Internet pour le secteur financier, les communications gouvernementales et presque tous les mécanismes d'authentification de l'économie moderne. Faire de Bitcoin la victime exclusive occulte la portée globale du problème — et, paradoxalement, sous-estime l'agilité relative des réseaux crypto, capables d'évoluer par consensus pragmatique, face à des systèmes bancaires empêtrés dans des carcans réglementaires et des architectures archaïques qui mettront plus d'une décennie à bouger, quel que soit le niveau d'urgence.
Le camp du glaive et du bouclier
Un autre courant d'opinion suggère que le problème est mal posé. Le péril existe, certes. Mais si la menace est bien réelle, la riposte a, sur bien des aspects, conservé une longueur d'avance. En 2024, le National Institute of Standards and Technology (NIST) américain a publié ses premières normes de cryptographie post-quantique : FIPS 203 pour l'encapsulation de clés, et FIPS 204 et 205 pour les signatures numériques. Une norme supplémentaire, HQC, a été introduite en mars 2025. Il s'agit là de véritables standards de production, non de projets d'école, et ils s'intègrent d'ores et déjà dans les banques, chez les fournisseurs de cloud et au sein des gouvernements. La feuille de route fédérale vise l'élimination des algorithmes vulnérables au quantique des systèmes publics conformes d'ici 2035, avec une bascule beaucoup plus précoce pour les infrastructures à haut risque.
Le logiciel est bien plus malléable que le matériel ou les textes de loi, un atout précieux que les réseaux crypto ont l'opportunité d'exploiter. Ethereum a largement fait part de sa volonté d'intégrer des schémas de signature post-quantique au cœur de son protocole. Coinbase a élaboré un plan de migration progressive pour ses infrastructures de garde. Ces approches sont également à l'étude du côté de Solana. Il existe par ailleurs déjà toute une famille de blockchains pionnières résistantes au quantique, comme QRL. Les étapes architecturales sont limpides : introduire de nouveaux formats d'adresses basés sur des signatures post-quantiques, inciter à la migration des fonds vers ces nouvelles structures, puis déprécier les anciens formats au moment opportun.
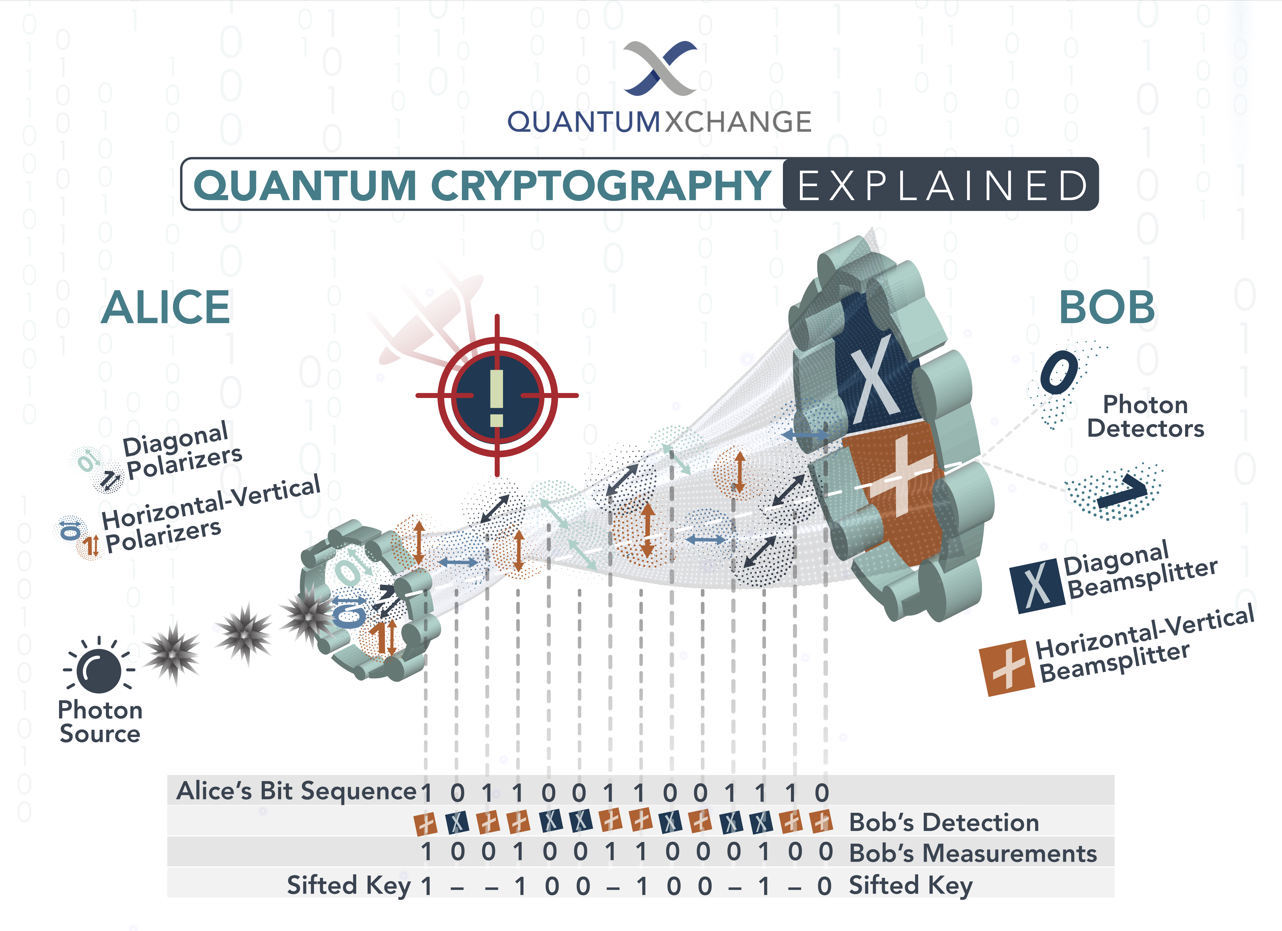
Le principal obstacle reste Bitcoin, dont le modèle de gouvernance a été conçu pour résister au changement rapide. Obtenir un simple consensus sur la taille des blocs a historiquement demandé plus de 2 ans. Les optimistes rappelleront que Bitcoin a su déployer des soft forks complexes par le passé et que la communauté saurait faire bloc face à une menace existentielle avérée. Les pessimistes rétorquent qu'attendre que le danger frappe à la porte revient, par définition, à réagir trop tard (en raison du principe « intercepter maintenant, déchiffrer plus tard »). Quel que soit le vainqueur de ce débat d'idées, même les plus sceptiques quant à l'agilité de Bitcoin reconnaissent que la technologie sous-jacente permet cette mise à niveau dès lors qu'un accord social est trouvé.
Ce que ce camp nous rappelle, c'est que là où se forge un glaive apparaît presque toujours un bouclier ; et lorsque le glaive prend forme au vu et au su de tous pendant des décennies, le bouclier a tout le loisir d'être forgé en parallèle. Il n'est pas exclu que la cryptographie quantique elle-même — notamment les systèmes de distribution quantique de clés qui exploitent la physique de la mesure pour garantir la sécurité — finisse par entrer en jeu, au-delà des simples mathématiques post-quantiques exécutées sur des machines classiques. En théorie, un monde où chaque transfert USDT s'appuie sur des signatures résistantes au quantique et bénéficie par défaut d'un chiffrement robuste contre l'interception préventive est déjà à portée de main. La véritable question existentielle est de savoir si nous serons prêts avant que l'échéance ne nous rattrape.
Le camp des sceptiques : « Cela n'arrivera jamais »
Moins en vogue qu'il y a quelques mois mais toujours bien ancrée, la troisième posture considère l'ordinateur quantique universel et commercialement viable comme un mirage perpétuel. Ses défenseurs soulignent que le secteur promet une révolution imminente depuis les années 1990. Pourtant, les qubits exploitables restent excessivement coûteux et d'une fragilité extrême. La charge nécessaire à la correction d'erreurs — variable selon l'architecture et les taux d'erreur, mais exigeant parfois près de 1,000 qubits physiques pour un unique qubit logique — repousse sans cesse l'horizon matériel requis pour briser concrètement la cryptographie, rendant l'objectif perpétuellement inaccessible. Ils ajoutent que la plupart des prétendues « percées historiques » hypermédiatisées de la dernière décennie n'étaient que des démonstrations calibrées pour prouver une supériorité quantique sur des problèmes théoriques étroits, sans constituer le signe annonciateur d'une machine universelle à court terme.
L'analogie la plus fréquemment employée est celle des voitures volantes. Une technologie jugée crédible dès les années 1950, illustrée par des prototypes fonctionnels à chaque décennie depuis, annoncée comme commercialement imminente avec la même régularité, et qui, dans les faits, n'a jamais vu le jour à grande échelle. Il ne s'agit pas d'affirmer que les voitures volantes sont une impossibilité physique, mais de constater que le fossé entre « la physique le permet » et « le produit est disponible sur le marché à un coût viable » peut s'avérer immense. Toute une inertie institutionnelle se trouve ainsi discrètement alimentée par la conviction que cet écart finira par être comblé, que cela se produise réellement ou non.
Une telle affirmation peut sembler contre-intuitive à l'heure où l'actualité récente tendrait à prouver le contraire, mais cette vision mérite d'être examinée sérieusement. L'engouement entretenu par les États existe précisément parce que les subventions publiques en dépendent. Les communiqués de presse vantant des records de qubits ne disent rien de la capacité de ces derniers à exécuter des calculs d'une réelle profondeur algorithmique. La distance entre une expérience en laboratoire et un système en production peut représenter plusieurs ordres de grandeur et s'étaler sur des décennies — voire les deux. Ainsi, au fil des ans, les échéances opérationnelles sont bien souvent discrètement repoussées en coulisses, alors même que les médias ne se font l'écho que de l'avancée apparente de l'horloge de la menace quantique.
Cependant, le rejet systématique façon « cela n'arrivera jamais » (particulièrement vis-à-vis des cryptos) commet une erreur de jugement fondamentale : il sous-estime le coût asymétrique d'une erreur de pronostic. Si les sceptiques ont raison et qu'aucun ordinateur quantique viable n'est jamais construit, les réseaux ayant migré vers des signatures post-quantiques n'y perdent qu'un peu d'énergie de coordination, des signatures plus volumineuses et quelques querelles de communauté (un coût non nul, mais auquel l'écosystème crypto est parfaitement habitué). En revanche, si les négateurs ont tort, les réseaux restés immobiles sont tout simplement condamnés. Face à une telle incertitude, la prudence élémentaire impose de se préparer — ce que font aujourd'hui les acteurs majeurs, même s'ils s'y résolvent à contrecœur.
Cela nous ramène au célèbre adage de Warren Buffett sur le pare-brise embué et le rétroviseur limpide : l'avenir est opaque, le passé devient évident avec le recul, et seul le temps nous dira quel camp avait raison lorsque les machines seront, ou non, au pied du mur. Pour l'heure, le consensus le plus raisonnable parmi les chercheurs estime à moins de 10 pour cent la probabilité (d'ici 2032) qu'un ordinateur quantique puisse casser une clé privée Bitcoin réelle — une probabilité qui s'accroît toutefois régulièrement au cours des années 2030. Il ne s'agit pas d'une prophétie audacieuse, mais d'une distribution de probabilités — le résultat classique lorsque les facteurs fondamentaux de votre modèle intègrent la physique expérimentale, l'ingénierie des chaînes d'approvisionnement, les arbitrages budgétaires de sécurité nationale et les aléas des percées algorithmiques. Quiconque affirme des certitudes plus tranchées cherche simplement à vendre une solution.
Quelle que soit l'issue de ces débats, la recommandation immédiate pour chaque utilisateur relève du simple bon sens et de l'hygiène de sécurité. Utilisez des adresses neuves dès que possible. Évitez de réutiliser d'anciennes adresses, en particulier pour les transferts de fonds importants. Suivez de près les feuilles de route de migration post-quantique définies par vos blockchains de référence. Si vous traitez des milliers de transactions par jour (situation courante pour quiconque gère des flux USDT à grande échelle), le coût marginal lié à l'application de ces bonnes pratiques est minime, tandis que le bénéfice d'opérer sur des adresses post-quantiques le moment venu pourrait être colossal. D'un point de vue purement économique, les transactions USDT sur TRON obéissent d'ailleurs à leur propre logique d'optimisation, bien avant que les ordinateurs quantiques n'entrent en scène.
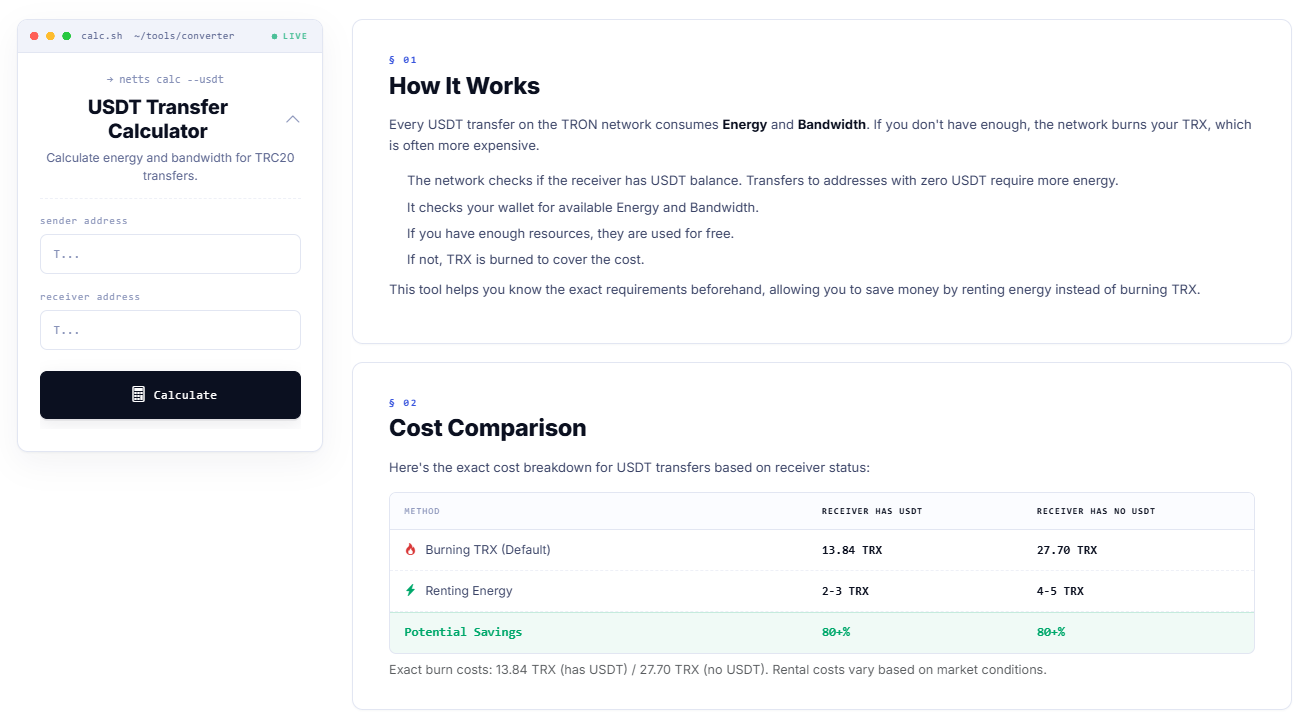
Le calculateur de transfert USDT proposé par Netts vous indique, avant toute diffusion de transaction, le coût réel de chaque opération en Energy et en Bandwidth, et précise si le réseau débitera des TRX par combustion ou s'il vous permettra de couvrir ces frais à l'aide de ressources louées. Les données sont sans appel : brûler des TRX par défaut pour un transfert vers une adresse détenant déjà des USDT coûte 13.84 TRX, tandis qu'un envoi vers une adresse sans USDT nécessite 27.70 TRX ; le recours à la location d'Energy ramène ce coût à une fourchette de 2 à 5 TRX dans les deux cas, soit une économie habituelle de plus de 80 pour cent. Voilà une optimisation concrète, totalement indépendante de la physique quantique, dont le seul but consiste à ne pas gaspiller inutilement ses USDT lors de chaque envoi, une transaction après l'autre.