محاسبات کوانتومی و رمزارز: شمارش معکوس آغاز شده است
جایگاه واقعی رایانش کوانتومی، پیامدهای آن برای بیتکوین، و چرایی نامتقارن بودن هزینه نادیده گرفتن این تهدید.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
رایانش کوانتومی از آن دست موضوعاتی است که از هر دو سو در مورد آن اغراق میشود. در یک سوی این طیف، پیشبینیهای نفسگیری از ظهور ماشینهایی «ظرف یک دهه» وجود دارد که «تمام دانستههای ما از رمزنگاری مدرن را بیمعنا» کرده و «بنیانهای جامعه دیجیتالِ از پیش شکننده ما را به لرزه درخواهند آورد.» و در سوی دیگر، نوعی بدبینی نهادینهشده (که با توجه به هزینههای مرتبط با دانشگاهها به عنوان بازیچهای برای جذب بودجههای پژوهشی و نمایش محصولات توخالی، بسیار ارزان تمام میشود) نسبت به حوزهای وجود دارد که بیش از دو دهه است وعده تجاریسازی داده، اما هنوز حتی از سکوی پرتاب هم جدا نشده است. اما طبق معمول، واقعیت جایی میان این دو حد نهایی قرار دارد و برای دارندگان رمزارز، این پرسش از یک بحث آکادمیک به یک ضرورت عملیاتی محض تبدیل شده است؛ نه به این دلیل که نابودی کوانتومی همین امروز فرا رسیده، بلکه به این خاطر که بازه زمانی به شکلی غیرمنتظره کوتاه شده است، به گونهای که احتمالاً تا همین یک سال پیش هرگز باور نمیکردیم.
این مقاله تلاش میکند نه با موج هیجان همراه شود و نه در دام بدبینی مطلق بیفتد. به طور خلاصه: رایانش کوانتومی واقعی است، رایانش کوانتومی هنوز کاملاً محدود است، و رایانش کوانتومی بسیار سریعتر از آنچه تقریباً تمام مهندسانش به طور علنی پیشبینی میکردند، در حال پیشرفت است. و بیش از ۱۰ سال است که شبکههای رمزارزی از این خطر بسیار واقعی آگاه بودهاند، اما به تازگی اقدام برای مقابله با آن را آغاز کردهاند. تنها سوال این است که «آنها با چه سرعتی حرکت خواهند کرد؟»
منشأ واقعی کوانتوم کجاست
حدود چهار دهه پیش، ریچارد فاینمن ایده یک کامپیوتر کوانتومی را در یادداشتهای سخنرانی سال ۱۹۸۱ خود ترسیم کرد (یادداشتهایی که اگر امروز خوانده شوند، کسی از محتوای پیشرو آنها تعجب نخواهد کرد).
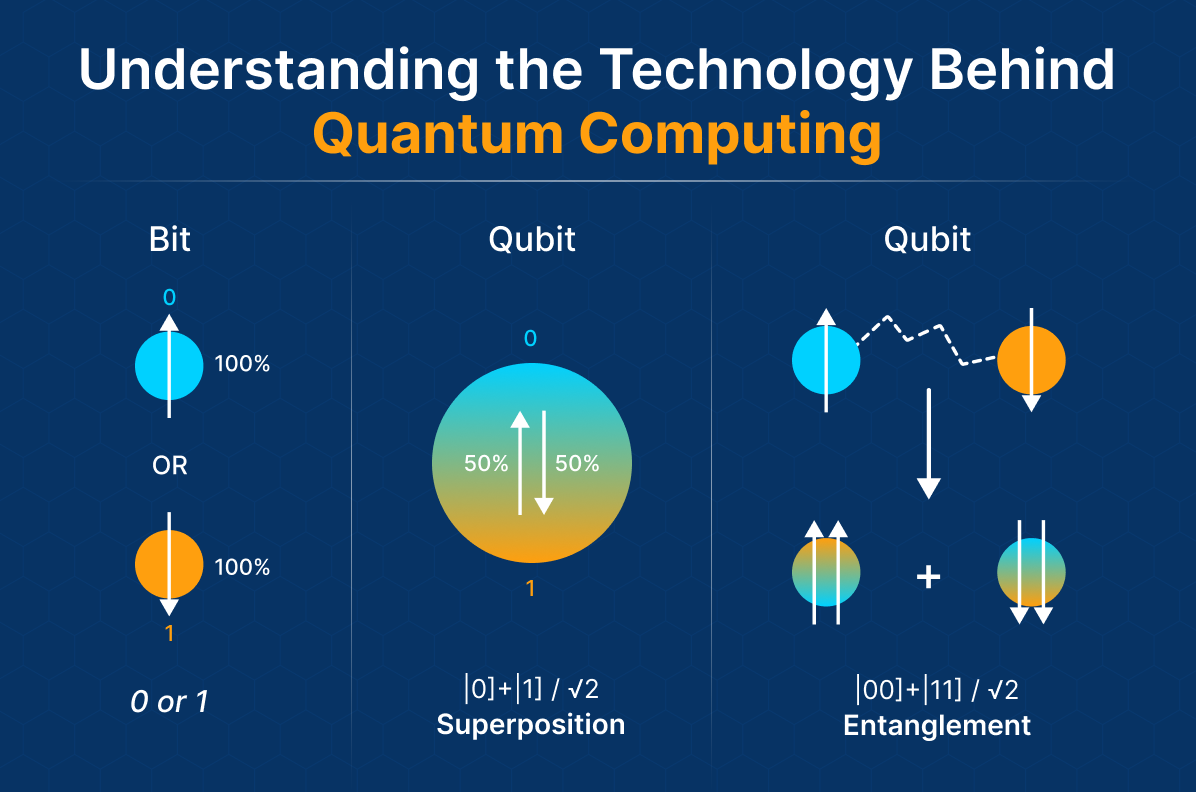
اما مشاهده او محدود و در عین حال حائز اهمیت بود: کامپیوترهای کلاسیک در شبیهسازی مکانیک کوانتومی بهشدت ضعیف هستند، زیرا سیستمهای کوانتومی اساساً قابلیت بازنمایی در قالب بیتهای اطلاعاتی کلاسیک را ندارند.
او میگوید این پاسخ طبیعی بود، چرا که مسلماً اگر بخواهید شبیهسازی کارآمدی از سیستمهای کوانتومی با هر سطحی از پیچیدگی انجام دهید، باید کامپیوتری را از همان جنسی بسازید که قصد شبیهسازیاش را دارید. این یک پیشنهاد فرضی بود که متروک مانده بود؛ از آن دست موضوعاتی که فیزیکدانان هنگام صرف قهوه دربارهاش گمانهزنی میکردند.
و این وضعیت با دو تحول جدید، دو بار تغییر کرد. زمانی که پیتر شور الگوریتم خود را در سال ۱۹۹۴ منتشر کرد، نشان داد که کامپیوترهای کوانتومی به اندازه کافی بزرگ میتوانند فاکتورهای بزرگ را در زمان چندجملهای پیدا کنند؛ نتیجهای که باعث میشد RSA، یعنی همان سیستم رمزنگاری که زیربنای بخش بزرگی از اینترنت مدرن است، در چنین ماشینی بهسادگی شکسته شود. سپس در سال ۱۹۹۶، لاو گروور اعلام کرد که الگوریتمی با سرعت مرتبه دوم (کوادراتیک) بالاتر برای حل مسائل جستجو یافته است (این موضوع پیامدهایی نیز برای رمزنگاری متقارن دارد، اما از اهمیت کمتری برخوردار است). این نتایج ناگهان این پرسش را در کانون توجه قرار داد که آیا اصلاً کسی میتواند چنین سختافزاری بسازد یا اینکه آنها صرفاً قادرند آن را بهطور مفصل روی یک تختهسفید مدلسازی کنند.
پیشرفت، کند و ناهماهنگ بوده است. اگرچه در بخش اعظم این دوران، گروههای آزمایشی بسیاری مشغول ساخت دستگاههای کیوبیتی بودند، اما کیوبیت در بیشتر سالهای دهه ۲۰۰۰ و ۲۰۱۰ همچنان یک پدیده کنجکاویبرانگیز آزمایشگاهی باقی ماند؛ پدیدهای که بهصورت فیزیکی در برخی مواد (اتم، الکترون و غیره) حک شده، تا دمایی نزدیک به صفر مطلق سرد شده و با هر تغییری در محیط، فوراً دچار اختلال میشد. اما دهه ۲۰۲۰ موضوع متفاوتی است.
در سپتامبر ۲۰۲۵، کالتک (Caltech) در حال اجرای یک کامپیوتر کوانتومی اتم خنثی با دقت ۹۹.۹۸ درصد شامل ۶۱۰۰ کیوبیت بود؛ اعدادی که تا دو سال پیش علمی-تخیلی به نظر میرسیدند. سیستمهای اتم خنثی در برخی موارد تا مارس ۲۰۲۶، چند سیستم را به آرایههای ۱۰,۰۰۰ کیوبیتی رسانده بودند. آیبیام (IBM) برنامههای خود را برای دستیابی به برتری کوانتومی تا سال ۲۰۲۶ و سیستمهای مقیاسپذیر و تحملپذیر در برابر خطا تا سال ۲۰۲۹ اعلام کرد. اگر وعده عملکرد بهتر در آینده نزدیک داده شده بود، این امر از قبل وجود داشت: این کیوبیتها برای تجزیه رمزنگاری منحنی بیضوی (که البته بخشی از کار توسط گوگل انجام شده است) در اصل میتوانستند روی کمتر از نیم میلیون کیوبیت فیزیکی و در کمتر از چند دقیقه اجرا شوند (بهبودی حدوداً بیست برابری نسبت به پیشبینیهای گذشته).هیچیک از این مراحل به معنای یک ماشین عملیاتی برای شکستن رمزنگاری نیست. هنوز فاصله زیادی بین یک آرایه ۱۰,۰۰۰ کیوبیتی و نوعی سیستم منطقی تصحیحکننده خطا وجود دارد که احتمالاً بتواند الگوریتم شور (Shor) را در مقیاس بالا اجرا کند (کیوبیتهای منطقی بسته به نرخ خطا و معماری، معمولاً هر کدام به هزاران کیوبیت فیزیکی نیاز دارند). با این حال، مسیر حرکت دیگر مبهم نیست و تقریباً تمام افرادی که پیشبینیهای تهدید کوانتومی را صرفاً با تمسخر نادیده میگرفتند، دیگر چنین واکنشی نشان نمیدهند.
چرا به طور کلی کریپتو مورد هدف قرار میگیرد
مردم هنگام صحبت در مورد حملات کوانتومی به کریپتو، عمدتاً به دو مورد فکر میکنند. نخست، رمزنگاری کلید عمومی برای محافظت از کیف پولها در بلاکچین؛ روشی که تقریباً تمام زنجیرههای سنتی مانند بیتکوین و اتریوم از آن استفاده میکنند و نوعی از امضاهای دیجیتال منحنی بیضوی است. مورد دوم، رمزنگاری لایه انتقال است که تمام ترافیک بین کاربران و صرافیها را ایمن نگه میدارد؛ همان رمزنگاری که حریم خصوصی تمام ارتباطات اینترنتی، به جز محدودترین آنها را تا حدی حفظ میکند. اصلاحیههایی برای هر دو در حال توسعه است (حداقل در تئوری، هر دو در برابر الگوریتم شور آسیبپذیر هستند).
در سطح کیف پول، این موضوع در واقع جنبه خاصی از مشکل را نشان میدهد. وقتی یک تراکنش USDT ارسال میکنید، اتفاقی که میافتد این است که کیف پول شما انتقال را با یک کلید خصوصی امضا میکند و در نتیجه، کلید عمومی متناظر با آن در شبکه (on-chain) افشا میشود. در دنیایی مجهز به کامپیوترهای کوانتومی، ناظر بلاکچین قادر خواهد بود پیش از تأیید تراکنش، کلید خصوصی را بازیابی کرده و کیف پول را خالی کند؛ یک حمله «مرد میانی» در سطح امضای زنجیرهای. تا پیش از این، آدرسهای نسبتاً امنی وجود داشتند که هرگز تراکنشی از آنها انجام نشده بود (آدرسهایی که فقط هش کلید عمومی آنها افشا شده بود) و در مقابل، آدرسهایی که قبلاً استفاده شده بودند و لزوماً کلیدهای عمومیشان همچنان در معرض دید قرار داشت. یکچهارم از کل بیتکوینهای جهان در کیف پولهایی قرار دارند که کلیدهای عمومی آنها در شبکه افشا شده است؛ تعدادی از این کوینها، جزو اولین کوینهای راکدی هستند که احتمالاً به ساتوشی ناکاموتو تعلق دارند. و اگر در نهایت این آدرسها قابل تخلیه باشند، پیامدهای قیمتی آن به تنهایی عملاً غیرقابل پوشش (hedge) خواهد بود.
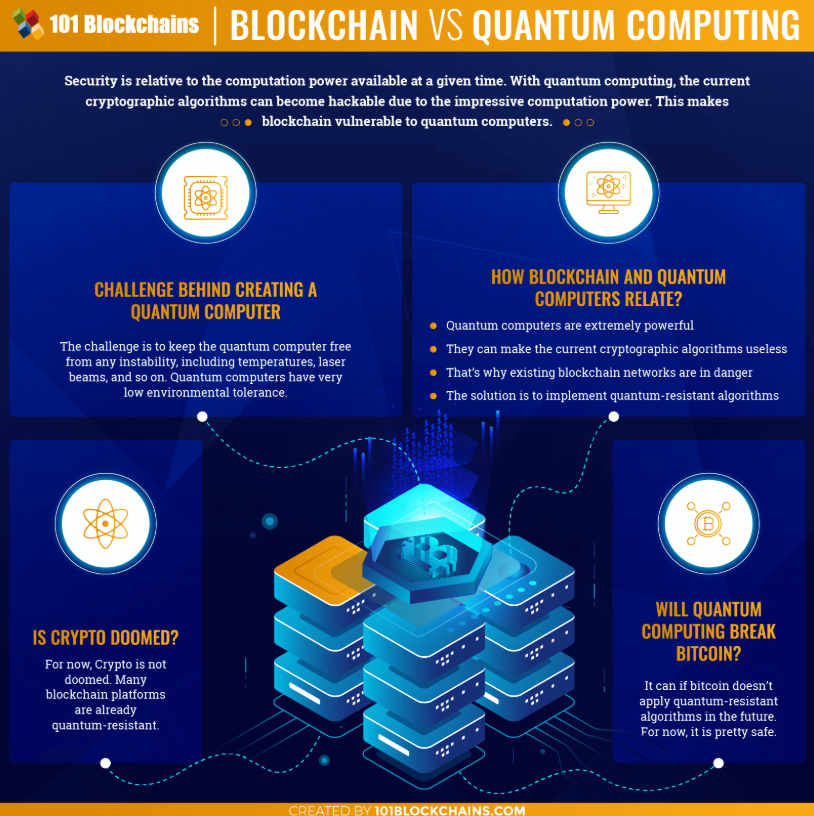
این تهدید همچنین میتواند پیشدستانه باشد: اصطلاحاً «اکنون برداشت، بعداً رمزگشایی». تئوری ساده است: اگر مهاجمان در حال حاضر کامپیوتر کوانتومی عملیاتی ندارند و فعلاً نگرانی ندارند، کافی است تمام ترافیکی را که با آن مواجه میشوند ثبت (log) کنند و هر زمان که چنین ماشینی در آینده در دسترس قرار گرفت، آنها را رمزگشایی کنند. این موضوع در بیشتر مواقع برای عملیات روزمره ارسال USDT اهمیت کمتری دارد، زیرا محتوای تراکنش به دلیل طراحی ذاتی آن، عمومی است. اما سخن از تمام مواردی است که به رمزنگاری لایه انتقال وابسته هستند؛ نشستهای ورود به صرافی، فرآیندهای بازیابی کیف پول، دادههای کلید خصوصی در حال انتقال؛ و این یعنی یک نابودی جمعی.
بسیاری از نهادهای ملی، سالها پیش از آنکه چیزی به نام توانمندی درگیری وجود داشته باشد، مخفیانه با «اکنون برداشت کن» (harvest-now) به عنوان یک مدل تهدید فعال برخورد میکردند.اردوگاه روز رستاخیز
افراطیترین دیدگاه در این بحث، رایانش کوانتومی را تهدیدی در سطح انقراض برای دنیای ارزهای دیجیتال، آنگونه که میشناسیم، تلقی میکند. استدلال آنها چیزی شبیه به این است: بلاکچینها بر این فرض بنا شدهاند که هزینه به خطر انداختن یک المان پایه رمزنگاری (cryptographic primitive) همواره چنان بالا بوده که تلاش برای آن از نظر اقتصادی غیرممکن است. اگر این فرض متزلزل شود، کل ساختار انگیزشی نیز به همراه آن فرو میپاشد. انتشار تراکنشها ناامن میشود. شما نمیتوانید برای همیشه از یک کیف پول دفاع کنید، زیرا همیشه حریفی با سختافزار منبع قویتر از شما وجود دارد. تمام ارزشی که در سیستم ذخیره شده بود و پیشتر موجب ایجاد آن اثر شبکهای خودتقویتکنندهای میشد که کل اعتماد به سیستم بر آن استوار بود، از بین میرود؛ و داراییهایی که ارزشی معادل تعداد مشخصی توکن داشتند، در مسیر خروج از سیستم به شدت سقوط میکنند.
سرسختترین باورمندان به این روایت میگویند مقصد نهایی آن، حرکت به سمت ذخیره ارزشهای سخت است. طلا. پول نقد. املاک و مستغلات. کالاها. چیزهایی که میتوانید لمس کنید. روایتی که آنها بازگو میکنند، حکایت از یک آزمایش بیستساله در حوزه پول دیجیتال غیرمتمرکز دارد که شبیه به یک فناوری گذار به نظر میرسد؛ مانند ابزاری در دوران داتکام که فقط تا زمانی کارایی داشت که کسی لایهای روی آن قرار نداده بود. آشفتگی در بازارهای مالی یک موضوع تئوریک نیست؛ تریلیونها ثروت نابود شده، اعتماد به زیرساختهای دیجیتال کاملاً فرسوده گشته و نهادهای نظارتی و مؤسسات با سرعتی سرسامآور در حال رها کردن تمام موارد مبتنی بر ECDSA یا RSA هستند.
این یک موضع منطقی است. اگر رایانههای کوانتومی با ابعاد مورد نیاز تا ۵ سال آینده در دسترس قرار گیرند و تا آن زمان انتقال به رمزنگاری پساکوانتومی صورت نگرفته باشد، این سناریو کاملاً محتمل و بسیار واقعی خواهد بود. آنچه ممکن است در آن اغراق شده باشد، جزئیات است.
تهدیدات کوانتومی محدود به رمزارزها نیستند. اگر رمزنگاری کلید عمومی در سطح جهانی با شکست مواجه شود، سیستم بانکی، امنیت لایه انتقال اینترنت برای صنعت مالی، ارتباطات دولتی و به همراه آنها، تقریباً هرگونه احراز هویت در اقتصاد مدرن نیز از کار خواهند افتاد. هدف قرار دادن بیتکوین به عنوان تنها قربانی، در واقع ابعاد گسترده مسئله را نادیده میگیرد و از قضا، انعطافپذیری نسبی شبکههای رمزارزی را که از طریق اجماع عینی بهروزرسانی میشوند، دستکم میگیرد؛ این در حالی است که سیستمهای بانکی در ساختارهای وجودی و پیچوخمهای نظارتی گرفتار شدهاند، جایی که تا دههی آینده فرقی نخواهد کرد که عامل شتابدهنده چیست.اردوگاه نیزه و سپر
دیدگاه دیگری معتقد است که موضوع، مربوط به قاببندی معکوسِ گفتگوست. تهدید واقعی است؛ و اگرچه این تهدید جدی بوده، اما واکنشی که به آن نشان داده شده، از بسیاری جهات یک قدم جلوتر بوده است. در سال ۲۰۲۴، مؤسسه ملی استاندارد و فناوری ایالات متحده (NIST) اولین استانداردهای رمزنگاری پساکوانتومی خود را منتشر کرد: FIPS 203 برای کپسولهسازی کلید، و FIPS 204 و 205 بهترتیب برای امضاهای دیجیتال. یک استاندارد اضافی دیگر به نام HQC نیز در مارس ۲۰۲۵ معرفی شد. اینها استانداردهای رسمی هستند، نه پروژههای علمی، و اکنون در حال نفوذ به بانکها، ارائهدهندگان خدمات ابری و دولتها میباشند. جدول زمانی فدرال، حذف الگوریتمهای آسیبپذیر در برابر کوانتوم را از سیستمهای دولتیِ منطبق تا سال ۲۰۳۵ هدفگذاری کرده است، در حالی که سیستمهای با ریسک بالا بسیار زودتر اقدام خواهند کرد.
ارتقای نرمافزار بسیار آسانتر از سختافزار یا قوانین کاغذی است؛ این یک واقعیت مهم است که شبکههای رمزارزی توانایی استفاده از آن را به نفع خود دارند. اتریوم اظهارات گستردهای درباره قصد خود برای افزودن طرحهای امضای پساکوانتومی به عنوان ارتقای پروتکل خود داشته است. کوینبیس در حال تدوین طرح مسیر مهاجرت برای سیستمهای حضانتی خود بهصورت تدریجی بود. این موارد در حال حاضر در شبکه سولانا در حال بررسی هستند. هماکنون خانوادهای از این زنجیرههای مقاوم در برابر کوانتوم (که در حال سنجش شرایط هستند) مانند QRL وجود دارند.
مجموعه مراحل معماری سرراست هستند؛ شامل افزودن انواع آدرسهای بیشتر بر پایه امضاهای پساکوانتومی، ایجاد انگیزه برای انتقال داراییها به این انواع جدید و منسوخ کردن انواع قدیمی در زمان مناسب.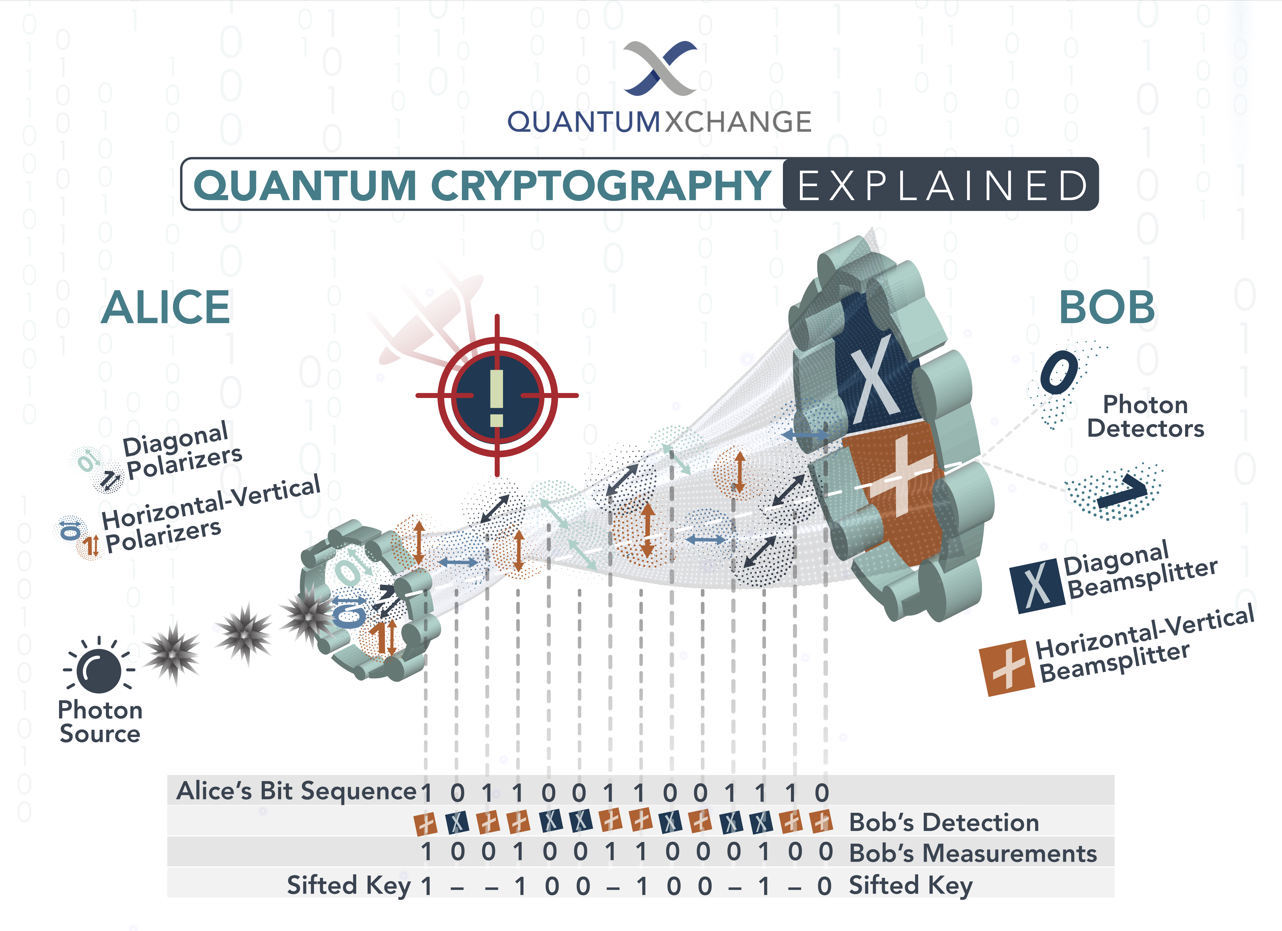
این عمدتاً به این دلیل است که بیتکوین موردِ سخت ماجراست؛ مدل حاکمیتی پشت بیتکوین به گونهای ساخته شده که به سرعت تغییر نکند. نه زمانی که یک زنجیره ۲ سال زمان نیاز دارد تا حتی برای ارتقای اندازه بلاک به اجماع برسد. از نظر تاریخی، خوشبینها ممکن است خاطرنشان کنند که بیتکوین در گذشته سافتفورکهای پیچیدهای داشته است و اگر تهدیدی جدی وجود داشته باشد، جامعه احتمالاً با یکدیگر متحد خواهد شد. اما تا زمانی که دشواریها پدیدار شوند، شما از قبل در معرض خطر قرار گرفتهاید — همانطور که بدبینها اشاره میکنند، «در مواجهه با یک تهدید ملموس» طبق تعریف همیشه خیلی دیر است (پویاییِ «اکنون استخراج کن، بعداً رمزگشایی کن»). صرفنظر از اینکه چه کسی در این بحث پیروز شود، حتی کسانی که به چابکی بیتکوین باور ندارند نیز اذعان میکنند که تکنولوژی زیربنایی در صورت وجود توافق اجتماعی، اجازه تغییر را میدهد.
آنچه این گروه به ما یادآوری میکند این است که هر جا نیزهای هست، معمولاً سپری هم وجود دارد؛ و در جایی که نیزه طی دههها در بوته آزمایش افکار عمومی صیقل خورده، سپر نیز زمان کافی داشته تا درست در کنار آن ساخته شود. نمیتوان این احتمال را نادیده گرفت که خودِ رمزنگاری کوانتومی — سیستمهای توزیع کلید کوانتومی که از فیزیکِ اندازهگیری برای امنیت بهره میبرند — نیز روزی به این جرگه بپیوندد، و نه فقط ریاضیات پساکوانتومی که روی ماشینهای کلاسیک اجرا میشود. در تئوری، جهانی که در آن هر USDT ارسالی با امضاهای مقاوم در برابر کوانتوم پشتیبانی شود و بهصورت پیشفرض در برابر حملات «اکنون استخراج کن» رمزنگاری شده باشد، همین حالا هم در دسترس است.
پرسش وجودی این است که آیا پیش از وقوع آخرالزمان موفق خواهیم شد یا خیر.جبههی «هرگز اتفاق نخواهد افتاد»
دیدگاه سوم که حتی نسبت به چند ماه پیش کمتر مورد توجه است اما با این حال همچنان پابرجاست، این است که رایانش کوانتومی همهمنظوره و دارای کاربرد تجاری، هدفی متحرک است. حامیان این دیدگاه اشاره میکنند که این بخش از دههی ۱۹۹۰ میلادی همواره در آستانهی یک تحول بنیادین بوده است. با این حال، آن دسته از کیوبیتهایی که قابل استفاده هستند، به شدت گرانقیمت و شکننده میباشند. به عبارت دیگر، سربارِ تصحیح خطا — که بسته به معماری و نرخ خطا متفاوت است و گاهی صرفنظر از شرایط، برای یک کیوبیت منطقی به ۱۰۰۰ کیوبیت فیزیکی نزدیک میشود — باعث میشود سختافزار مورد نیاز برای شکستن عملی رمزنگاری کاربردی، به یک ضربالاجل متغیر تبدیل شود که بارها و بارها درست خارج از دسترس قرار میگیرد. اینکه اکثر «پیشرفتهای» چندسالهی پرسر و صدا در دههی گذشته، صرفاً نمایشهای دستچینشدهای برای اثبات برتری کوانتومی در مسائل محدودِ جهان اول بودهاند، و نه نشانهای از اینکه رایانش کوانتومی همهمنظوره در افق پیشرو قرار دارد.
رایجترین تمثیلی که برای این وضعیت به کار میرود، «ماشینهای پرنده» است. فناوریای که در دههی ۱۹۵۰ باورپذیر بود، از آن زمان تاکنون در هر دهه نمونههای اولیهی واقعی داشته، به همان اندازه از نظر تجاری قریبالوقوع به نظر میرسیده، اما هنوز به هیچ معنای کاربردی، محقق نشده است. موضوع این نیست که ماشینهای پرنده هرگز به واقعیت تبدیل نخواهند شد؛ بلکه واقعیت این است که شکاف بین «فیزیکِ کارآمد» و «عرضه در بازار با قیمتی رقابتی» میتواند به طرز غیرقابلپیشبینیای عمیق باشد، و حجم عظیمی از اینرسی سازمانی با این باور که این شکاف در نهایت باید پر شود — فارغ از اینکه واقعاً پر میشود یا خیر — به طور غیرمستقیم مورد حمایت مالی قرار میگیرد.
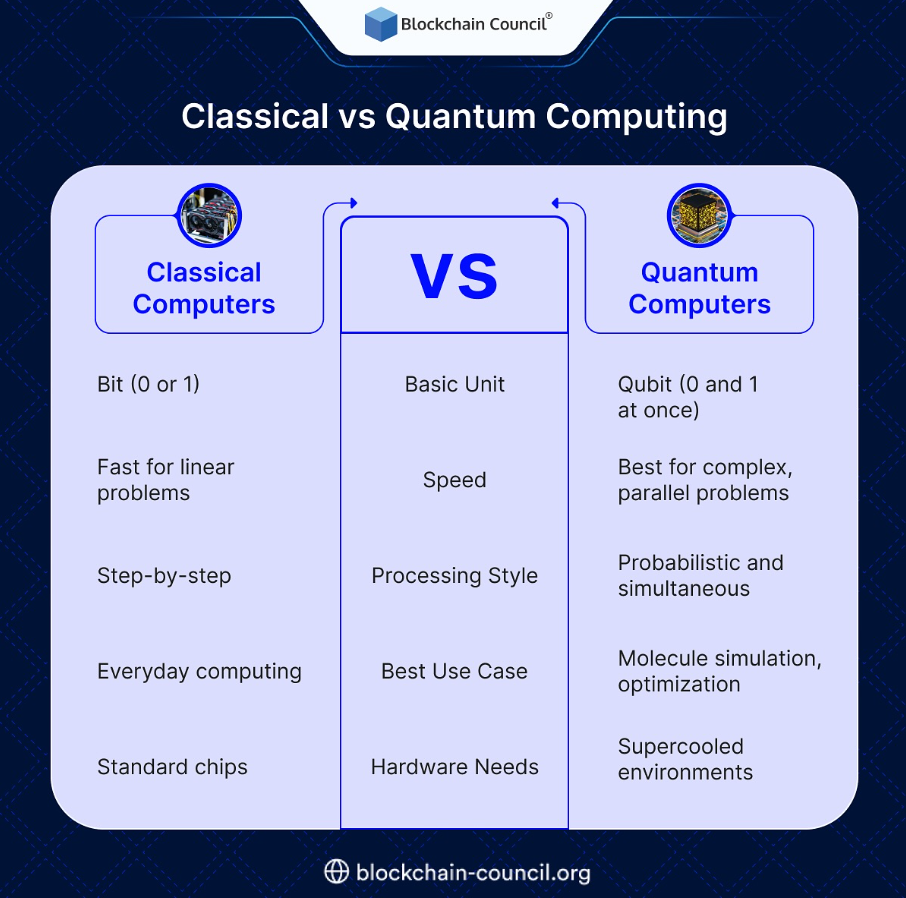
چنین ادعایی ممکن است در زمانی که شواهد اخیر خلاف آن را نشان میدهند، غیرمنطقی به نظر برسد، اما از بسیاری جهات، این دیدگاه شایستهی بررسی جدیتری است. هیاهوهای تبلیغاتی دولتی (یا با بودجهی دولتی) وجود دارند، زیرا تداوم بودجهی دولتی به آنها وابسته است.
بیانیههای مطبوعاتی که به تعداد کیوبیتها اشاره میکنند، هیچ توضیحی درباره اینکه آیا آن کیوبیتها واقعاً میتوانند محاسباتی با عمق معنادار انجام دهند یا خیر، ارائه نمیدهند. فاصله بین یک نمایش آزمایشگاهی و یک سیستم عملیاتی میتواند چندین مرتبه بزرگی و چندین دهه باشد — و گاهی هر دو. بنابراین با گذشت هر سال، در حالی که عقربه «ساعتِ تهدید کوانتومی» رو به جلو حرکت میکند، ابعاد واقعی این موضوع اغلب (و بهطور فزایندهای؟) در سکوت به تعویق میافتند و رسانهها تنها بر این حرکت رو به جلو گزارش میدهند.
اما این دیدگاه کلاسیک که «هرگز اتفاق نخواهد افتاد» (در این مورد، بهویژه در رابطه با کریپتو)، به یک دلیل دچار خطای محاسباتی است: هزینه نامتقارنِ در اشتباه بودن. حتی اگر شکاکان درست بگویند و هیچ کامپیوتر کوانتومی مقیاسپذیری ساخته نشود، شبکههایی که به امضاهای پساکوانتومی مهاجرت کردهاند، تنها کمی سربار هماهنگی، امضاهای بزرگتر و مقداری درگیریهای داخلی جامعه را متحمل میشوند (که مقدار آن صفر نیست، اما مسائلی است که شبکههای کریپتو بهندرت بدون آنها پیش میروند). اما اگر منکران در اشتباه باشند، شبکههایی که اقدامی نکردهاند، از رده خارج خواهند شد. در چنین شرایطی از عدم قطعیت، منطق حکم میکند که باید آماده شد؛ کاری که بازیگران بزرگ نیز در حال انجام آن هستند، هرچند با اکراه شدید.
این موضوع ما را به معمای قدیمی وارن بافت درباره شیشههای جلوی مهآلود و آینههای عقب شفاف بازمیگرداند: شما نمیتوانید آینده را ببینید و در نهایت نمیتوانید گذشته را نادیده بگیرید؛ و تنها زمان است که — چه در قالب ظهور ماشینها و چه غیر از آن — خشم نهایی را در هر دو جبهه برخواهد انگیخت. در حال حاضر، محتملترین تقریب از اجماع میان پژوهشگران این است که احتمال بازیابی یک کلید خصوصی واقعی بیتکوین توسط یک کامپیوتر کوانتومی تا سال ۲۰۳۲ کمتر از ۱۰ درصد است، اما این احتمال در طول دهه ۲۰۳۰ بهطور پیوسته افزایش مییابد. این یک پیشبینی جسورانه نیست، بلکه بیشتر یک توزیع است؛ از آن نوع توزیعهایی که وقتی عوامل درجه اول در مدل آماری شما شامل فیزیک تجربی، مهندسی زنجیره تأمین، اولویتهای بودجهبندی امنیت ملی و گشت تصادفیِ پیشرفتهای الگوریتمی باشد، به دست میآید.
هر کسی که چیزی مشخصتر از این بگوید، صرفاً یک فروشنده است.توصیهای که در هر نتیجه احتمالی از این جبههگیریها پابرجا میماند، صرفاً رعایت بهداشت [امنیتی] از سوی کاربر است. در صورت امکان از آدرسهای جدید استفاده کنید. از استفاده مجدد از آدرسهای قدیمی، بهویژه برای انتقال مبالغ بالا، خودداری کنید. مسیر مهاجرت پسا-کوانتومی را که زنجیره انتخابی شما هدف قرار داده است، دنبال کنید. تا جایی که روزانه هزاران تراکنش انجام میدهید (سناریوی معمول برای هر کسی که تراکنشهای USDT را در مقیاس بالا مدیریت میکند)، هزینه نهایی برای رعایت بهداشت مناسب حداقلی است، و مزیت حضور در یک آدرس پسا-کوانتومی در زمان فرا رسیدن آن لحظه، میتواند بسیار بزرگ باشد. تراکنشهای USDT در شبکه ترون (TRON)، از دیدگاه اقتصادی، مدتها پیش از آنکه حتی کامپیوترهای کوانتومی وارد صحنه شوند، منطق بهینهسازی خاص خود را دارند.
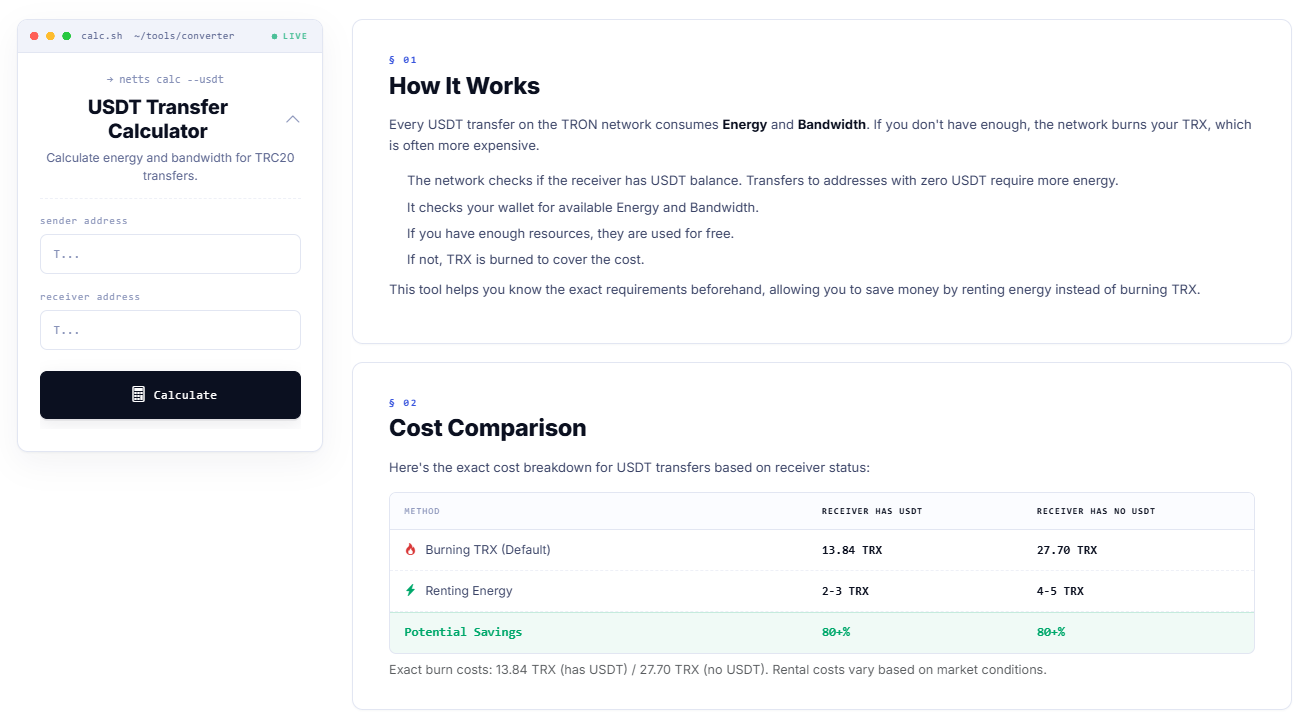
ماشینحساب انتقال USDT از Netts، پیش از انتشار تراکنش (Broadcast)، به شما میگوید که هر انتقال دقیقاً چقدر انرژی (Energy) و پهنای باند (Bandwidth) هزینه دارد و آیا شبکه با سوزاندن TRX از شما کارمزد میگیرد یا به شما اجازه میدهد هزینه را با منابع اجارهای پوشش دهید. اعداد واضح هستند: سوزاندن TRX بهصورت پیشفرض برای انتقال به آدرسی که در حال حاضر دارای USDT است، ۱۳.۸۴ TRX هزینه دارد، در حالی که ارسال پیشفرض به آدرسی که فاقد USDT است، ۲۷.۷۰ TRX هزینه میبرد؛ اجاره انرژی این هزینه را در هر دو مورد به ۲ تا ۵ TRX کاهش میدهد که به معنای صرفهجویی معمول بیش از ۸۰ درصد است. بهینهسازی عملی، نوعی از بهینهسازی است که اساساً مستقل از فیزیک کوانتوم بوده و تماماً به معنای واقعی کلمه، به هدر ندادن USDT در هر ارسال، تراکنش به تراکنش، مربوط میشود.