Computação Quântica e Cripto: O Relógio Está Correndo
Onde a computação quântica realmente se encontra, o que isso significa para o Bitcoin e por que o custo de ignorar a ameaça é assimétrico.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
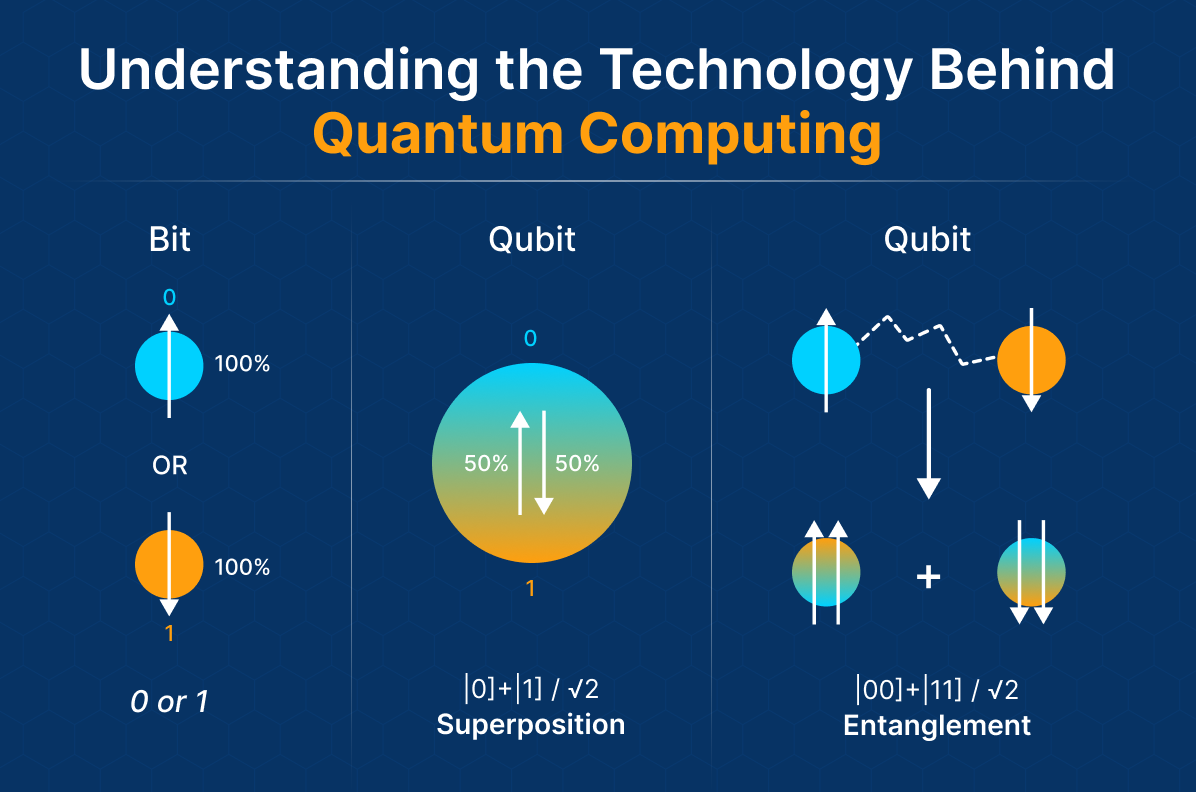
A computação quântica é um daqueles temas que são romantizados em ambas as direções. Em uma extremidade deste espectro, encontram-se previsões eufóricas de máquinas chegando "dentro de uma década", que tornarão "irrelevante tudo o que conhecemos sobre a criptografia moderna" e "abalarão as estruturas de nossa já frágil sociedade digital". E, na outra, um cinismo de qualidade quase institucional (extremamente barato, considerando os custos associados à universidade como um joguete de verbas de pesquisa e demonstrações de vaporware) em relação a um campo que promete há mais de duas décadas chegar comercialmente à estação, mas que nunca sequer sai da plataforma. Mas, como costuma acontecer, a realidade está entre esses dois extremos e, para os detentores de cripto à nossa frente, a questão deixou de ser acadêmica para se tornar de pura urgência operacional — não porque o apocalipse quântico esteja aqui hoje, mas porque o cronograma encolheu inesperadamente de uma forma que provavelmente nunca teríamos acreditado há apenas um ano.
Este artigo tentará se manter afastado tanto do entusiasmo cego quanto do descrédito total. Em resumo: a computação quântica é real, a computação quântica ainda é bastante limitada e a computação quântica está avançando muito mais rápido do que quase todos os seus próprios engenheiros previam publicamente. E, por mais de 10 anos, as redes de cripto têm tido conhecimento desse risco muito real, começando a agir apenas recentemente. A única questão é: "quão rápido elas irão se mover?"
De onde a computação quântica realmente veio
Há cerca de quatro décadas, Richard Feynman esboçou a ideia de um computador quântico em notas de aula de 1981 (ninguém se surpreenderia se as notas fossem lidas hoje).
Mas sua observação foi limitada e significativa: os computadores clássicos são espantosamente ineficientes em simular a mecânica quântica, porque os sistemas quânticos simplesmente não são capazes de ser representados em bits clássicos de informação.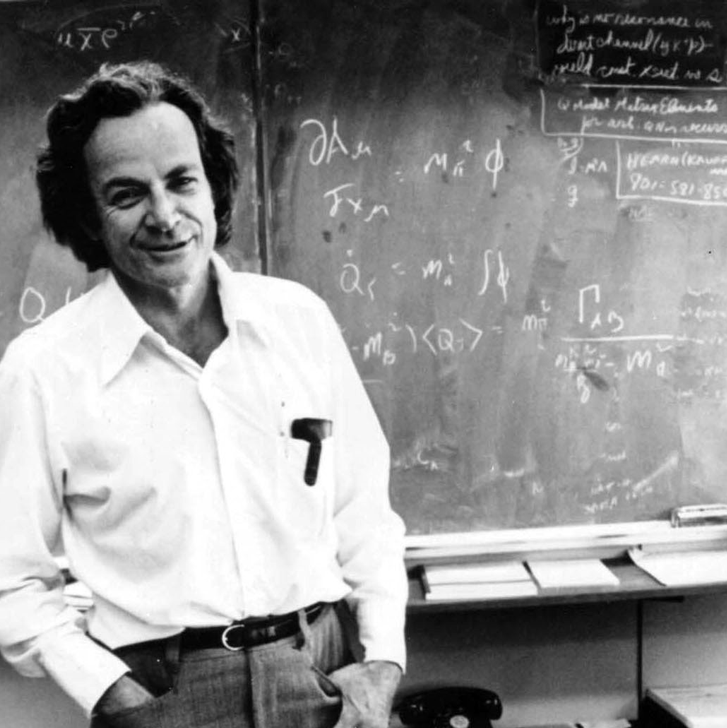
A resposta, diz ele, foi natural porque, bem, é claro que se você deseja realizar uma simulação eficiente de sistemas quânticos de qualquer complexidade, é necessário construir um computador a partir daquilo que se está tentando simular. Esta era uma sugestão hipotética que havia ficado em segundo plano, o tipo de coisa sobre a qual os físicos especulavam durante o café.
E isso mudou duas vezes, após novos desenvolvimentos. Quando Peter Shor publicou seu algoritmo em 1994, ele demonstrou que computadores quânticos suficientemente grandes podem encontrar grandes fatores em tempo polinomial — um resultado que tornaria o RSA, a criptografia por trás de grande parte da internet moderna, trivial de quebrar em tal máquina. Então, em 1996, Lov Grover anunciou que possuía um algoritmo quadraticamente mais rápido para resolver problemas de busca (também há consequências para a criptografia simétrica, mas menos graves). Esses resultados subitamente colocaram em evidência a questão de se alguém seria capaz de construir qualquer hardware ou se eram apenas capazes de modelá-lo profusamente em um quadro branco.
O progresso tem sido lento e inconsistente. Embora existissem muitos grupos experimentais construindo dispositivos de qubits durante a maior parte de sua existência, o qubit permaneceu como uma curiosidade de laboratório durante a maior parte da década de 2000 e da década de 2010, gravado fisicamente em algum material (átomo, elétron, etc.), resfriado a uma temperatura que virtualmente se aproxima do zero absoluto e instantaneamente perturbado por qualquer mudança no ambiente. Mas a década de 2020 é uma questão diferente.
Em setembro de 2025, o Caltech operava um computador quântico de átomos neutros com 99,98% de precisão, contendo 6.100 qubits — números dignos de ficção científica para a realidade de dois anos atrás. Sistemas de átomos neutros levaram alguns sistemas a arranjos de 10.000 qubits até março de 2026, em alguns casos. A IBM anunciou planos para alcançar a vantagem quântica até 2026 e sistemas escalonados e tolerantes a falhas até 2029. Se um desempenho superior era prometido para breve, ele já existia: esses qubits para fatorar criptografia de curva elíptica (com parte do trabalho realizado pelo Google, naturalmente) poderiam, em princípio, rodar em menos de meio milhão de qubits físicos e em menos de alguns minutos (uma melhoria de cerca de vinte vezes em relação às projeções anteriores).Nenhum desses passos equivale a uma máquina funcional capaz de quebrar criptografia. Ainda há uma distância considerável entre um arranjo de 10.000 qubits e o tipo de sistema lógico com correção de erros que poderia possivelmente executar o algoritmo de Shor em escala (qubits lógicos geralmente exigem milhares de qubits físicos cada, dependendo das taxas de erro e da arquitetura). No entanto, a direção da jornada não é mais ambígua, e quase todas as pessoas que descartavam as previsões de ameaça quântica apenas revirando os olhos já não o fazem mais.
Por que as Criptomoedas em Geral Estão se Tornando Alvos
Quando as pessoas falam sobre ataques quânticos a cripto, elas pensam principalmente em duas coisas. Primeiro, a criptografia de chave pública para proteger as carteiras na blockchain — aquela que quase todas as redes tradicionais, como Bitcoin e Ethereum, utilizam — é algum tipo de assinatura digital de curva elíptica. Segundo é a criptografia da camada de transporte que mantém todo o tráfego entre usuários e corretoras (exchanges) em conformidade, a mesma criptografia que mantém quase toda a comunicação na internet, exceto a mais paroquial, razoavelmente privada. Correções para ambas estão em desenvolvimento (em teoria, pelo menos, ambas são vulneráveis ao algoritmo de Shor).
No nível da carteira, isso na verdade dá uma ideia da dimensão do problema.
Quando você envia uma transação de USDT, o que acontece é que sua carteira assina a transferência com uma chave privada e a chave pública correspondente acaba ficando exposta on-chain. Em um mundo com computadores quânticos, um observador da blockchain seria capaz de recuperar a chave privada e esvaziar a carteira antes que a transação fosse confirmada — um ataque man-in-the-middle ao nível de assinatura da rede. Antes deste ponto, existiam endereços relativamente seguros dos quais nunca se havia gasto nada — aqueles onde apenas um hash da chave pública estava exposto — e endereços que haviam sido usados anteriormente que, necessariamente, ainda tinham suas chaves públicas expostas. Um quarto do Bitcoin global reside em carteiras cujas chaves públicas estão expostas on-chain; várias dessas moedas são as moedas dormentes mais antigas que podem ser propriedade de Satoshi Nakamoto. E se os endereços forem, afinal, drenáveis — as implicações de preço por si só são praticamente impossíveis de fazer hedge.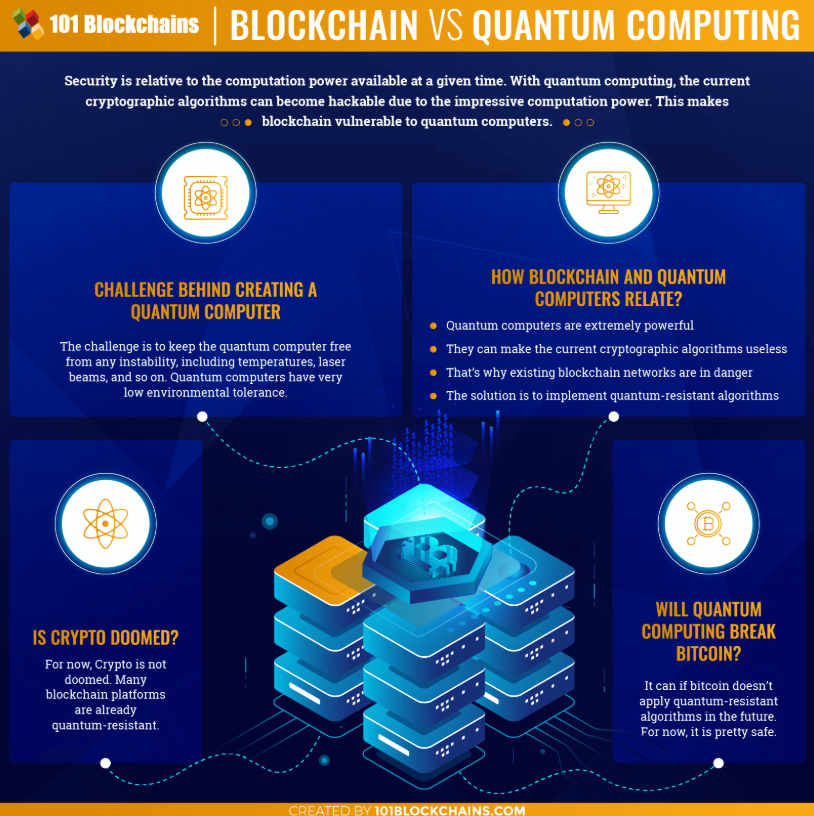
A ameaça também pode ser preemptiva: o chamado "colha agora, decifre depois" (harvest now, decrypt later). A teoria é simples: se os adversários atualmente não possuem um computador quântico funcional e, portanto, não precisam se preocupar por enquanto, basta registrar todo o tráfego que encontrarem e decifrar o que quer que seja quando tal máquina estiver disponível no futuro. Na maioria das vezes, isso importa menos para as operações cotidianas de envio de USDT, porque o conteúdo da transação é público por design inerente. E estamos falando de tudo o que depende de criptografia da camada de transporte — sessões de login em exchanges, fluxos de recuperação de carteiras, material de chave privada em trânsito — e isso é destruição em massa.
Muitas agências nacionais trataram secretamente o "harvest-now" (colher agora) como um modelo de ameaça ativa anos antes de existir qualquer capacidade de conflito.Ala do Juízo Final
A posição mais extrema no debate considera a computação quântica uma ameaça de nível de extinção para o mundo das criptomoedas como o conhecemos. O argumento é mais ou menos o seguinte: as blockchains foram construídas sobre a premissa de que o custo para comprometer uma primitiva criptográfica era sempre tão alto que seria economicamente impossível tentar. Se essa premissa falhar, toda a estrutura de incentivos ruirá com ela. As transações tornam-se inseguras para transmissão. Não é possível defender uma carteira para sempre, porque sempre haverá um oponente com um hardware de origem mais potente que o seu. Todo o valor capturado no sistema, que anteriormente incentivava aquele efeito de rede de autorreforço no qual se baseava toda a confiança no sistema, é eliminado, e os ativos que eram classificados como valendo um certo número de tokens caem drasticamente ao saírem do sistema.
Os defensores mais ferrenhos desta narrativa dizem que o seu destino natural é a migração para uma reserva de valor sólida. Ouro. Dinheiro em espécie. Imóveis. Commodities. Coisas que se pode tocar. A narrativa que eles contam é a de um experimento de vinte anos em dinheiro digital descentralizado que soa como uma tecnologia de transição, como um utilitário da era pontocom que só foi útil até que alguém colocasse uma camada por cima. O caos nos mercados financeiros não é um caso teórico — trilhões em riqueza eliminados, a confiança na infraestrutura digital totalmente corroída, reguladores e instituições abandonando tudo o que é baseado em ECDSA ou RSA a uma velocidade vertiginosa.
Esta é uma postura razoável. Isso torna este cenário bastante plausível, muito real se os computadores quânticos com a capacidade necessária estiverem disponíveis em 5 anos e a migração para a criptografia pós-quântica não tiver ocorrido até lá. O que pode ser exagerado são os detalhes.
As ameaças quânticas não se limitam ao setor cripto. Se a criptografia de chave pública falhar universalmente, o mesmo ocorrerá com o sistema bancário, a segurança da camada de transporte da internet para o setor financeiro, as comunicações governamentais e, com isso, quase qualquer autenticação na economia moderna. Focar no Bitcoin como a única vítima é, na verdade, ignorar a abrangência do problema — e, ironicamente, também subestimar a flexibilidade comparativa das redes cripto, que se atualizam por meio de consenso factual, em contraste com os sistemas bancários presos a ontologias e ao emaranhado regulatório, onde o tipo de acelerador não fará diferença na próxima década.O Campo da Lança e do Escudo
Outra vertente sugeriu que se trata de uma questão de enquadramento invertido da conversa. A ameaça é real. E, embora a ameaça seja genuína, a resposta tem estado, em muitos aspectos, um passo à frente. Em 2024, o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) publicou seus primeiros padrões criptográficos pós-quânticos: FIPS 203 para encapsulamento de chaves, e FIPS 204 e 205 para assinaturas digitais, respectivamente. Um padrão adicional, o HQC, foi lançado em março de 2025. São padrões, não projetos científicos, e já estão sendo integrados a bancos, provedores de nuvem e governos agora. O cronograma federal visa a remoção de algoritmos vulneráveis ao processamento quântico de sistemas governamentais em conformidade até 2035, com sistemas de alto risco migrando muito antes.
O software é muito mais fácil de atualizar do que o hardware ou as leis em papel, um fato importante que as redes cripto têm a capacidade de usar a seu favor. A rede Ethereum fez declarações amplamente divulgadas sobre suas intenções de implementar esquemas de assinatura pós-quântica como atualizações em seu protocolo. A Coinbase estava elaborando um plano de migração para seus sistemas de custódia de forma gradual. Tais medidas estão sendo exploradas atualmente na rede Solana. Já existe uma família dessas redes resistentes à computação quântica (sondando o terreno), como a QRL.
A série de etapas arquitetônicas é direta: incluir mais tipos de endereços baseados em assinaturas pós-quânticas, incentivar a migração de fundos para esses novos tipos e descontinuar os tipos antigos no devido tempo.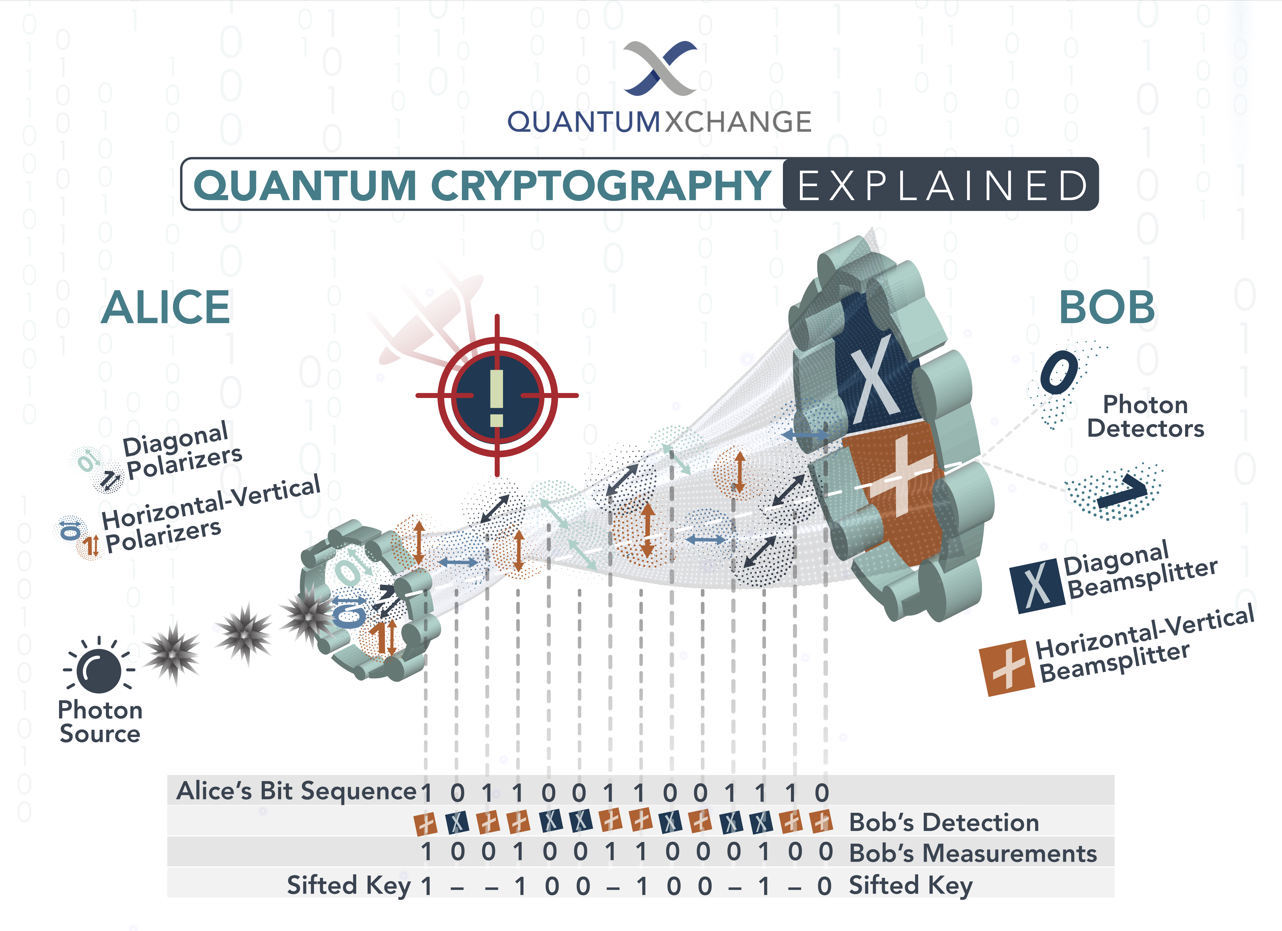
Isso ocorre principalmente porque o Bitcoin é o caso mais difícil; o modelo de governança por trás do Bitcoin foi construído para não mudar rapidamente. Não quando uma rede leva 2 anos apenas para chegar a um consenso sobre uma atualização do tamanho do bloco. Historicamente, os otimistas podem notar que o Bitcoin já passou por soft forks complicados no passado e que, se houvesse uma ameaça séria, a comunidade provavelmente se uniria como uma só. Você já estaria exposto no momento em que o desconforto surgisse — como apontam os pessimistas, "diante de uma ameaça tangível" é sempre, por definição, tarde demais (a dinâmica de "colher agora, descriptografar depois"). Independentemente de quem vença esse debate, até mesmo aqueles que não acreditam na agilidade do Bitcoin reconhecem que a tecnologia subjacente permite mudanças se houver um acordo social.
O que este grupo nos lembra é que, onde há uma lança, geralmente há um escudo, e onde a lança está sendo forjada no crisol da opinião pública ao longo de décadas, o escudo teve tempo de ser forjado logo ao seu lado. Não se pode descartar que a própria criptografia quântica — sistemas de distribuição de chaves quânticas que exploram a física da medição para segurança — também venha a fazer parte do arsenal um dia, e não apenas a matemática pós-quântica operando em máquinas clássicas. Em teoria, um mundo onde cada USDT enviado é respaldado por assinaturas resistentes à computação quântica, e criptografado contra ataques de "colher agora" por padrão, já está ao nosso alcance.
A questão existencial é se conseguiremos chegar lá antes que o apocalipse chegue.O Campo do "Isso Nunca Vai Acontecer"
Menos em voga do que há apenas alguns meses, mas ainda assim viva, a terceira posição é que a computação quântica de propósito geral e comercialmente útil é um alvo móvel. Os defensores apontam que o setor está à beira de uma reviravolta desde a década de 1990. No entanto, os qubits que são utilizáveis são excepcionalmente caros e frágeis. Ou seja, a sobrecarga de correção de erros — que varia conforme a arquitetura e as taxas de erro, às vezes aproximando-se de 1.000 qubits físicos para um único lógico — empurra o hardware necessário para realmente quebrar a criptografia prática para um prazo móvel, sempre fora de alcance, repetidamente. Que a maioria dos "avanços" plurianuais de grande publicidade da última década são vitrines selecionadas para entregar superioridade quântica em problemas limitados de "primeiro mundo", e não sinais de que a computação quântica de propósito geral esteja no horizonte.
A analogia à qual mais se recorre é a dos carros voadores. Uma tecnologia que era plausível na década de 1950, teve protótipos no mundo real em todas as décadas seguintes, tem sido comercialmente iminente por tanto tempo quanto e que, em qualquer sentido prático, ainda não chegou. Não é que os carros voadores nunca serão uma realidade — é a realidade de que o abismo entre "a física funciona" e "está no mercado a um preço que importa" pode ser arbitrariamente grande, e uma enorme quantidade de inércia institucional é silenciosamente subsidiada na crença de que a lacuna deve eventualmente fechar, independentemente de isso realmente acontecer.
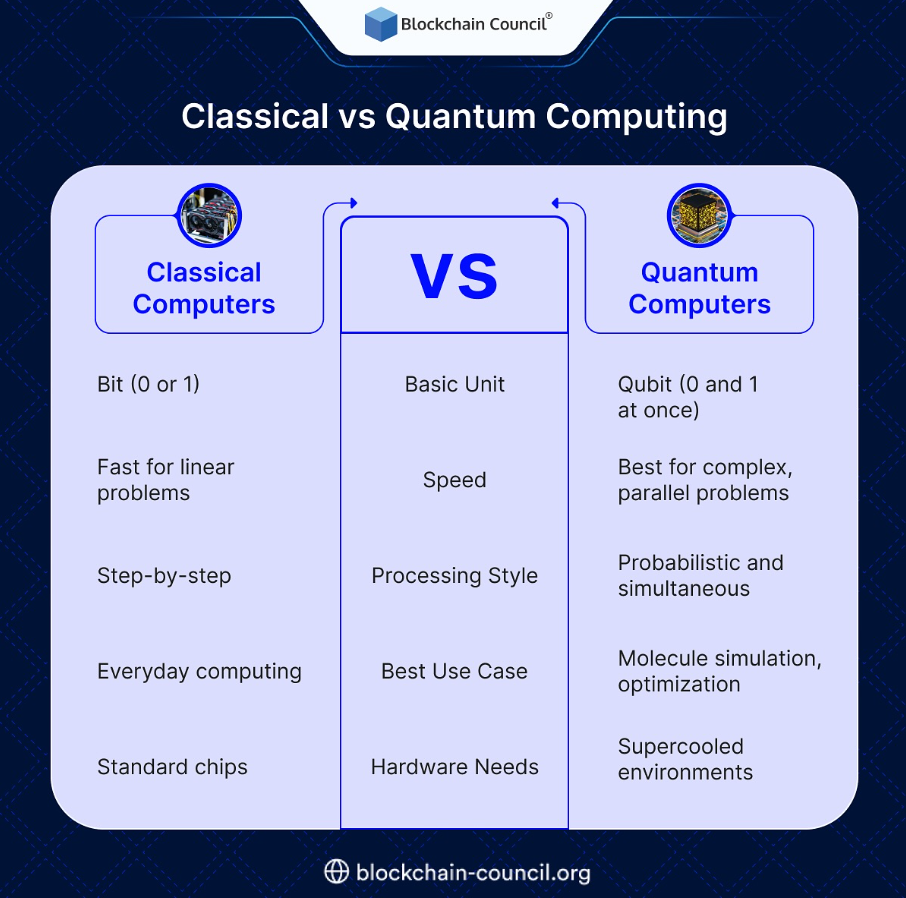
Tal afirmação pode parecer contraintuitiva em um momento em que evidências recentes sugeririam o contrário, mas, em muitos aspectos, essa visão merece uma consideração mais séria. O hype (financiado pelo) Estado existe porque o financiamento estatal depende dele.
Comunicados de imprensa que citam contagens de qubits não dizem nada sobre se esses qubits podem, de fato, realizar computações de qualquer profundidade significativa. A distância entre uma demonstração laboratorial e um sistema de produção pode ser de muitas ordens de magnitude e décadas — às vezes, ambas. Assim, a cada ano que passa, ocorre com frequência excessiva (e cada vez mais?) que o prazo da ameaça quântica é discretamente adiado, enquanto a mídia noticia apenas os avanços.Mas o clássico "isso nunca vai acontecer" (neste caso, especificamente em relação ao setor cripto) está mal calibrado por um motivo: o custo assimétrico de estar errado. Mesmo que os céticos estejam certos, e um computador quântico escalável não seja nem venha a ser construído, as redes que migraram para assinaturas pós-quânticas perdem um pouco em sobrecarga de coordenação, uma assinatura maior e um pouco de conflito interno na comunidade (algo não nulo, mas do qual as redes cripto raramente saem ilesas). Mas se os negacionistas estiverem errados, as redes que não agiram serão descartadas. A razão, diante desse tipo de incerteza, ditaria a preparação, que é basicamente o que os grandes players têm feito, embora com forte relutância.
Isso nos traz de volta ao antigo dilema de Warren Buffett sobre para-brisas embaçados e espelhos retrovisores nítidos: não se pode prever o futuro e, eventualmente, não se pode ignorar o passado; e apenas o tempo, seja na forma de máquinas batendo à porta ou não, provocará o último acesso de fúria em ambos os lados. Atualmente, a aproximação mais provável de um consenso entre pesquisadores é de uma probabilidade inferior a 10% (até 2032) de que um computador quântico consiga recuperar uma chave privada real de Bitcoin — mas com uma probabilidade em constante aumento ao longo da década de 2030. Não se trata de uma previsão audaciosa, mas sim de uma distribuição — do tipo que se obtém quando os fatores de primeira ordem em seu modelo estatístico incluem física experimental, engenharia de cadeia de suprimentos, prioridades de financiamento de segurança nacional e o passeio aleatório do progresso algorítmico. Qualquer pessoa que diga algo mais específico do que isso é um vendedor.
A recomendação que perdura em qualquer desfecho eventual das vertentes é meramente uma questão de higiene por parte do usuário. Use endereços novos sempre que possível. Evite reutilizar endereços antigos, especialmente para transferências de grandes saldos. Acompanhe o caminho de migração pós-quântica que a sua rede de escolha visa. Na medida em que você realiza milhares de transações por dia (o cenário habitual para qualquer pessoa que gerencie transações de USDT em escala), o custo marginal para aplicar uma boa higiene é mínimo, e a vantagem de estar em um endereço pós-quântico quando esse momento chegar pode ser enorme. As transações de USDT na TRON não carecem de sua própria lógica de otimização, do ponto de vista econômico, muito antes de os computadores quânticos sequer entrarem em cena.
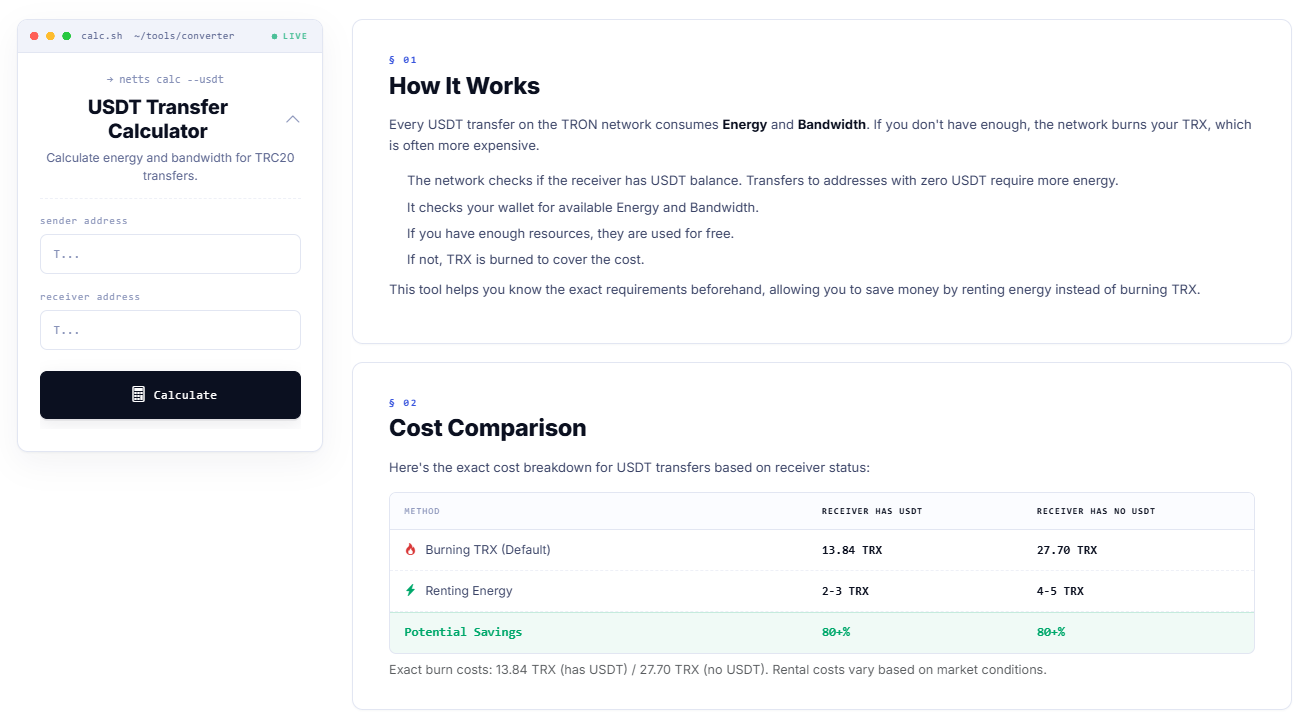
A Calculadora de Transferência de USDT da Netts informa, antes de você transmitir a transação, quanto cada transferência realmente custa em Energia e Largura de Banda e se a rede cobrará você através da queima de TRX ou se permitirá cobrir o custo com recursos alugados. Os números são diretos: queimar TRX por padrão para uma transferência para um endereço que já possui USDT custa 13,84 TRX, enquanto o envio por padrão para um endereço que não possui USDT custa 27,70 TRX; o aluguel de Energia reduz esse valor para 2–5 TRX em ambos os casos, com economias típicas superiores a 80 por cento. A otimização prática é o tipo de otimização que é basicamente independente da física quântica e tem tudo a ver com, literalmente, não queimar USDT em cada envio de USDT, uma transferência de cada vez.