Komputasi Kuantum dan Kripto: Waktu Terus Berjalan
Status terkini komputasi kuantum, apa artinya bagi Bitcoin, dan mengapa biaya dari mengabaikan ancaman ini bersifat asimetris.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Komputasi kuantum adalah salah satu subjek yang diromantisasi dari dua sisi yang berlawanan. Di satu sisi spektrum ini, terdapat prediksi-prediksi yang menggebu-gebu tentang kehadiran mesin-mesin "dalam satu dekade" yang akan membuat "semua yang kita ketahui tentang kriptografi modern menjadi tidak relevan" dan "mengguncang fondasi masyarakat digital kita yang sudah rapuh." Dan di sisi lain, terdapat sinisme yang hampir bersifat institusional (sangat murah jika mempertimbangkan biaya yang terkait dengan universitas sebagai tempat bermain dana hibah dan tampilan vaporware) terhadap bidang yang telah berjanji selama lebih dari dua dekade untuk mencapai stasiun secara komersial, namun bahkan tidak pernah beranjak dari peron. Namun seperti yang sering terjadi, realitanya berada di antara kedua ekstrem tersebut, dan bagi para pemegang kripto di hadapan kita, pertanyaannya telah beralih dari masalah akademis menjadi urgensi operasional murni, bukan karena kiamat kuantum sudah tiba hari ini, melainkan karena lini masanya telah menyusut secara tak terduga dengan cara yang mungkin tidak akan pernah kita percayai setahun yang lalu.
Artikel ini akan mencoba untuk tidak ikut-ikutan dalam euforia maupun bersikap skeptis berlebihan. Singkatnya: komputasi kuantum itu nyata, komputasi kuantum masih cukup terbatas, dan komputasi kuantum bergerak jauh lebih cepat daripada yang diprediksi secara publik oleh hampir semua insinyurnya sendiri. Dan selama lebih dari 10 tahun, jaringan kripto telah mengetahui risiko yang sangat nyata tersebut, namun baru belakangan ini mulai mengambil tindakan. Satu-satunya pertanyaan adalah "seberapa cepat mereka akan bergerak?"
Dari Mana Kuantum Sebenarnya Berasal
Sekitar empat dekade yang lalu, Richard Feynman mencoret-coret ide tentang komputer kuantum dalam catatan kuliah tahun 1981 (seseorang tidak akan terkejut jika catatan tersebut dibaca hari ini).
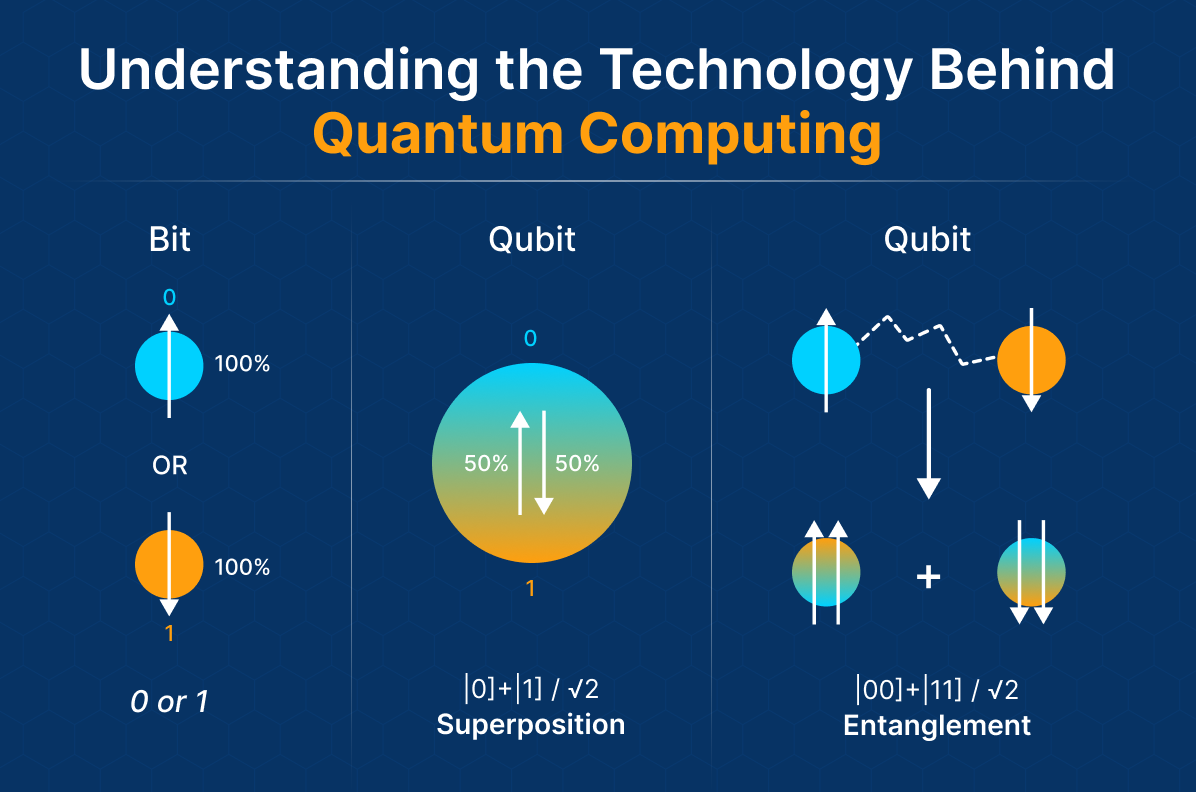
Namun pengamatannya terbatas, sekaligus signifikan: komputer klasik sangat buruk dalam mensimulasikan mekanika kuantum, karena sistem kuantum tidak mampu direpresentasikan dalam bit informasi klasik.
Tanggapannya, menurutnya, bersifat alami karena tentu saja jika Anda ingin melakukan simulasi sistem kuantum yang efisien dengan kompleksitas apa pun, Anda harus membangun komputer dari apa yang ingin Anda simulasikan. Ini adalah saran hipotetis yang sempat terabaikan, jenis hal yang dispekulasikan oleh para fisikawan sambil minum kopi.
Dan hal itu berubah dua kali, setelah adanya perkembangan baru. Ketika Peter Shor mempublikasikan algoritmanya pada tahun 1994, ia menunjukkan bahwa komputer kuantum yang cukup besar dapat menemukan faktor-faktor besar dalam waktu polinomial — sebuah hasil yang akan membuat RSA, enkripsi di balik sebagian besar internet modern, menjadi sangat mudah untuk dipecahkan pada mesin semacam itu. Kemudian pada tahun 1996, Lov Grover mengumumkan bahwa ia memiliki algoritma yang lebih cepat secara kuadratik untuk memecahkan masalah pencarian (ada juga konsekuensi bagi kriptografi simetris, namun tidak terlalu serius). Hasil-hasil ini tiba-tiba memperjelas pertanyaan tentang apakah ada orang yang benar-benar bisa membangun perangkat kerasnya atau apakah mereka hanya mampu memodelkannya secara ekstensif di papan tulis.
Kemajuannya lambat dan tidak konsisten. Meskipun ada banyak kelompok eksperimental yang membangun perangkat qubit selama sebagian besar keberadaannya, qubit tetap menjadi keingintahuan laboratorium selama sebagian besar dekade 2000-an dan 2010-an, terukir secara fisik dalam beberapa material (atom, atau elektron, dll.), didinginkan hingga suhu yang hampir mendekati nol mutlak, dan seketika terganggu oleh perubahan apa pun di lingkungan sekitar. Namun tahun 2020-an adalah persoalan yang berbeda.
Pada September 2025, Caltech mengoperasikan komputer kuantum atom-netral dengan akurasi 99,98 persen yang berisi 6.100 qubit — angka yang tergolong fiksi ilmiah untuk ukuran dua tahun sebelumnya. Sistem atom-netral telah membawa beberapa sistem ke susunan 10.000-qubit pada Maret 2026, dalam beberapa kasus. IBM mengumumkan rencana untuk mencapai keunggulan kuantum (*quantum advantage*) pada tahun 2026 dan sistem toleransi kesalahan (*fault-tolerant*) yang berskala pada tahun 2029. Jika performa yang lebih baik dijanjikan dalam waktu dekat, hal ini sebenarnya sudah ada: qubit-qubit ini untuk memfaktorkan kriptografi kurva elips (beberapa pengerjaan di sini, tentu saja, dilakukan oleh Google) secara prinsip dapat berjalan pada kurang dari setengah juta qubit fisik dan dalam waktu kurang dari beberapa menit (peningkatan sekitar dua puluh kali lipat dibandingkan proyeksi sebelumnya).Tak satu pun dari langkah-langkah ini yang setara dengan mesin pemecah kriptografi yang berfungsi. Masih ada jarak yang cukup jauh antara susunan 10.000 qubit dan jenis sistem logis dengan koreksi kesalahan (*error-corrected*) yang mungkin dapat menjalankan algoritma Shor dalam skala besar (qubit logis biasanya membutuhkan ribuan qubit fisik untuk masing-masingnya, tergantung pada tingkat kesalahan dan arsitektur). Namun, arah perkembangannya tidak lagi ambigu, dan kurang lebih semua orang yang sebelumnya menyepelekan prakiraan ancaman kuantum hanya dengan memutar mata, kini tidak lagi melakukannya.
Mengapa Kripto Secara Umum Menjadi Target
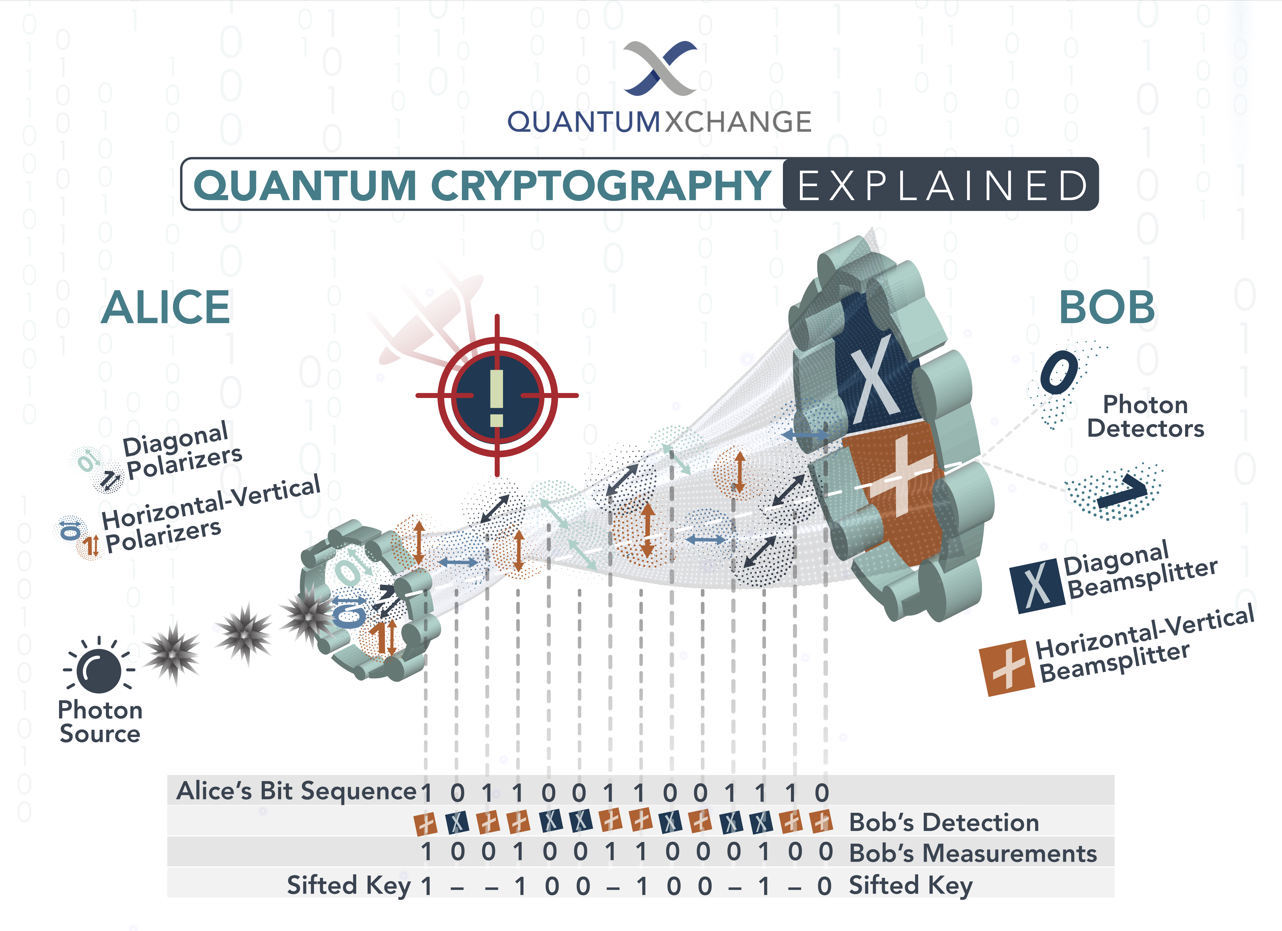
Saat berbicara tentang serangan kuantum pada kripto, orang-orang kebanyakan memikirkan dua hal. Pertama, kriptografi kunci publik untuk melindungi dompet di blockchain — yang digunakan oleh hampir semua rantai tradisional seperti Bitcoin dan Ethereum — adalah jenis tanda tangan digital kurva elips (*elliptic-curve digital signatures*). Kedua adalah enkripsi lapisan transpor (*transport layer*) yang menjaga agar semua lalu lintas antara pengguna & bursa tetap aman, enkripsi yang sama yang menjaga agar hampir semua komunikasi di internet, kecuali yang paling terbatas, tetap bersifat pribadi. Perbaikan (*patch*) untuk keduanya sedang dikerjakan (setidaknya secara teori, keduanya rentan terhadap algoritma Shor).
Pada tingkat dompet, masalah ini sebenarnya memiliki nuansa tersendiri. Saat Anda mengirim transaksi USDT, yang terjadi adalah dompet Anda menandatangani transfer tersebut dengan kunci privat dan kunci publik yang sesuai akhirnya terekspos secara on-chain. Di dunia dengan komputer kuantum, seorang pengamat blockchain akan dapat mengambil kembali kunci privat dan mengosongkan dompet sebelum transaksi terkonfirmasi — sebuah serangan man-in-the-middle tingkat tanda tangan rantai (chain-signature). Sebelum titik ini, terdapat alamat-alamat yang relatif aman yang belum pernah digunakan untuk mengirim dana — yaitu alamat yang hanya mengekspos hash dari kunci publiknya — dan alamat-alamat yang sebelumnya telah digunakan yang pastinya masih memiliki kunci publik yang terekspos. Seperempat dari total Bitcoin global berada di dompet yang kunci publiknya terekspos secara on-chain; sejumlah koin tersebut adalah koin-koin tidak aktif (dormant) paling awal yang mungkin merupakan milik Satoshi Nakamoto. Dan bagaimana jika alamat-alamat tersebut, pada akhirnya, dapat dikuras — implikasi harganya saja secara praktis mustahil untuk dilindung nilai (hedge).
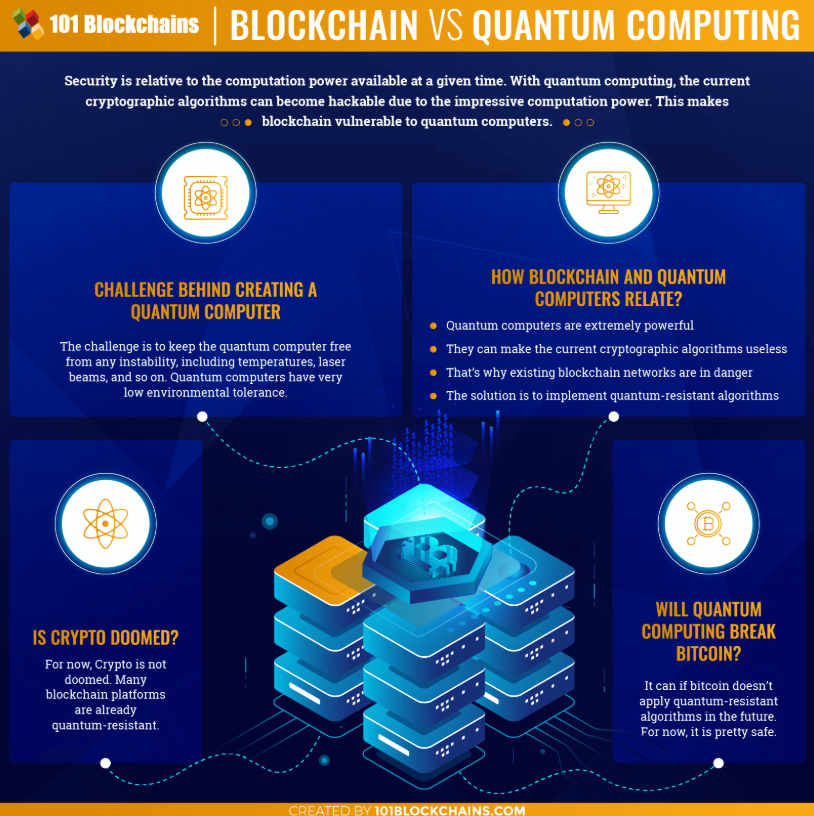
Ancaman ini juga bisa bersifat preemtif: yang disebut sebagai panen sekarang, dekripsi nanti (harvest now, decrypt later). Teorinya sederhana: jika penyerang saat ini belum memiliki komputer kuantum yang berfungsi dan oleh karena itu tidak perlu khawatir untuk saat ini, mereka cukup mencatat (keylog) semua lalu lintas yang mereka temui, dan mendekripsi apa pun itu ketika mesin tersebut tersedia di masa mendatang. Sebagian besar waktu, hal ini kurang berpengaruh bagi operasi pengiriman USDT sehari-hari, karena konten transaksi bersifat publik berdasarkan desain bawaannya. Dan kita sedang membicarakan segala sesuatu yang bergantung pada enkripsi lapisan transpor (transport layer encryption) — sesi login bursa, alur pemulihan dompet, materi kunci privat yang sedang dikirim — dan ini adalah kehancuran massal. Banyak lembaga nasional secara diam-diam memperlakukan "harvest-now" sebagai model ancaman aktif bertahun-tahun sebelum adanya kapabilitas konflik semacam itu.
Kubu Kiamat
Posisi paling ekstrem dalam perdebatan ini menganggap komputasi kuantum sebagai ancaman tingkat kepunahan bagi dunia mata uang kripto seperti yang kita kenal. Narasinya kurang lebih seperti ini. Blockchain dibangun di atas premis bahwa biaya untuk mengompromikan primitif kriptografi selalu sangat tinggi sehingga secara ekonomi mustahil untuk dicoba. Jika premis tersebut goyah, seluruh struktur insentif akan runtuh bersamanya. Transaksi menjadi tidak aman untuk disiarkan. Anda tidak dapat mempertahankan dompet selamanya, karena selalu ada lawan dengan perangkat keras sumber yang lebih kuat dari milik Anda. Seluruh nilai yang tersimpan dalam sistem—yang sebelumnya memberikan insentif bagi efek jaringan yang memperkuat diri sendiri dan menjadi dasar kepercayaan total terhadap sistem tersebut—akan musnah, dan aset-aset yang diklasifikasikan bernilai sejumlah token tertentu akan jatuh drastis saat keluar dari sistem.
Para penganut fanatik narasi ini mengatakan bahwa tujuan akhirnya yang alami adalah beralih ke penyimpan nilai keras (hard store of value). Emas. Uang tunai. Real estat. Komoditas. Hal-hal yang bisa Anda pegang secara fisik. Narasi yang mereka sampaikan adalah tentang seluruh eksperimen uang digital terdesentralisasi selama dua puluh tahun yang terbaca seperti teknologi transisi, layaknya utilitas era dot-com yang hanya berguna sampai seseorang menempatkan lapisan di atasnya. Kekacauan di pasar keuangan bukanlah sekadar kasus teoretis — triliunan kekayaan musnah, kepercayaan terhadap infrastruktur digital terkikis habis, regulator dan institusi meninggalkan segala hal yang berbasis ECDSA atau RSA dengan kecepatan yang luar biasa.
Ini adalah sikap yang masuk akal. Hal ini membuat skenario tersebut cukup masuk akal, bahkan sangat nyata jika komputer kuantum dengan ukuran yang diperlukan tersedia dalam waktu 5 tahun dan transisi ke kriptografi pasca-kuantum belum terjadi pada saat itu. Yang mungkin berlebihan adalah detailnya.
Ancaman kuantum tidak terbatas pada kripto saja. Jika kriptografi kunci publik gagal secara universal, maka sistem perbankan, keamanan lapisan transpor internet untuk industri keuangan, komunikasi pemerintah, dan bersamanya, hampir semua autentikasi dalam ekonomi modern juga akan gagal. Menjadikan Bitcoin sebagai satu-satunya korban sebenarnya meleset dari cakupan yang ada — dan secara ironis juga meremehkan kelenturan komparatif jaringan kripto, yang diperbarui melalui konsensus faktual dibandingkan dengan sistem perbankan yang terjebak dalam ontologi dan kerumitan regulasi di mana tidak akan menjadi masalah apa pun akselerannya selama satu dekade mendatang.Kubu Tombak dan Perisai
Kubu lain berpendapat bahwa ini adalah masalah pembingkaian percakapan yang terbalik. Ancamannya nyata. Dan meskipun ancaman tersebut nyata, respons terhadapnya dalam banyak hal telah selangkah lebih maju. Pada tahun 2024, National Institute of Standards and Technology AS menerbitkan standar kriptografi pasca-kuantum pertamanya: FIPS 203 untuk enkapsulasi kunci, serta FIPS 204 dan 205 masing-masing untuk tanda tangan digital. Satu standar tambahan, HQC, diluncurkan pada Maret 2025. Ini adalah standar, bukan proyek sains, dan saat ini mulai merambah ke bank, penyedia layanan cloud, dan pemerintah. Lini masa federal menargetkan penghapusan algoritma yang rentan terhadap Rangkaian langkah arsitekturalnya cukup lugas; Menyertakan lebih banyak jenis alamat berdasarkan tanda tangan pasca-kuantum, memberikan insentif untuk pemindahan dana ke jenis baru ini, dan menghentikan dukungan terhadap jenis lama pada waktunya.
Hal ini terutama karena Bitcoin adalah yang paling sulit; model tata kelola di balik Bitcoin dibangun agar tidak berubah dengan cepat. Tidak jika sebuah rantai membutuhkan waktu 2 tahun hanya untuk mencapai konsensus mengenai pembaruan ukuran blok. Secara historis, kaum optimis mungkin mencatat bahwa Bitcoin telah mengalami soft fork yang rumit di masa lalu dan jika ada ancaman serius, maka komunitas kemungkinan besar akan bersatu padu. Anda sudah terekspos pada saat ketidaknyamanan itu tiba — seperti yang ditunjukkan oleh kaum pesimis, "dalam menghadapi ancaman nyata" selalu, menurut definisinya, sudah terlambat (dinamika panen-sekarang-dekripsi-nanti). Terlepas dari siapa yang memenangkan perdebatan tersebut, bahkan mereka yang tidak percaya pada kelincahan Bitcoin pun mengakui bahwa teknologi yang mendasarinya memungkinkan adanya perubahan jika terdapat kesepakatan sosial.
Apa yang diingatkan oleh kubu ini adalah bahwa di mana ada tombak, biasanya ada per Pertanyaan eksistensialnya adalah apakah kita akan berhasil mencapainya sebelum kiamat tiba.
Kubu "Tidak Akan Pernah Terjadi"
Kurang populer dibandingkan beberapa bulan yang lalu namun tetap bertahan, posisi ketiga adalah bahwa komputasi kuantum serbaguna yang berguna secara komersial merupakan target yang terus berubah. Para pendukung menunjukkan bahwa sektor ini telah berada di ambang pembalikan sejak tahun 1990-an. Namun, qubit yang dapat digunakan sangatlah mahal dan rapuh. Artinya, beban koreksi kesalahan (error-correction overhead) — yang berbeda-beda tergantung pada arsitektur dan tingkat kesalahan, serta terkadang mendekati 1.000 qubit fisik untuk satu qubit logis — mendorong perangkat keras yang dibutuhkan untuk benar-benar memecahkan kriptografi praktis ke dalam tenggat waktu yang terus bergeser, tepat di luar jangkauan, berulang kali. Bahwa sebagian besar "terobosan" multi-tahun yang dipublikasikan secara luas selama dekade terakhir adalah pameran yang dikurasi untuk menunjukkan supremasi kuantum pada masalah-masalah dunia pertama yang terbatas, bukan tanda-tanda bahwa komputasi kuantum serbaguna sudah di depan mata.
Analogi yang paling sering digunakan adalah mobil terbang. Sebuah teknologi yang kredibel pada tahun 1950-an, memiliki prototipe dunia nyata di setiap dekade sejak saat itu, telah diprediksi akan segera hadir secara komersial selama itu pula, dan dalam arti yang berguna, belum juga tiba. Bukannya mobil terbang tidak akan pernah menjadi kenyataan — melainkan kenyataan bahwa jurang antara "fisikanya berhasil" dan "tersedia di pasar dengan harga yang terjangkau" sebenarnya bisa sangat lebar, dan sejumlah besar inersia institusional secara diam-diam disubsidi berdasarkan keyakinan bahwa kesenjangan tersebut pada akhirnya akan tertutup, terlepas dari apakah hal itu benar-benar terjadi.
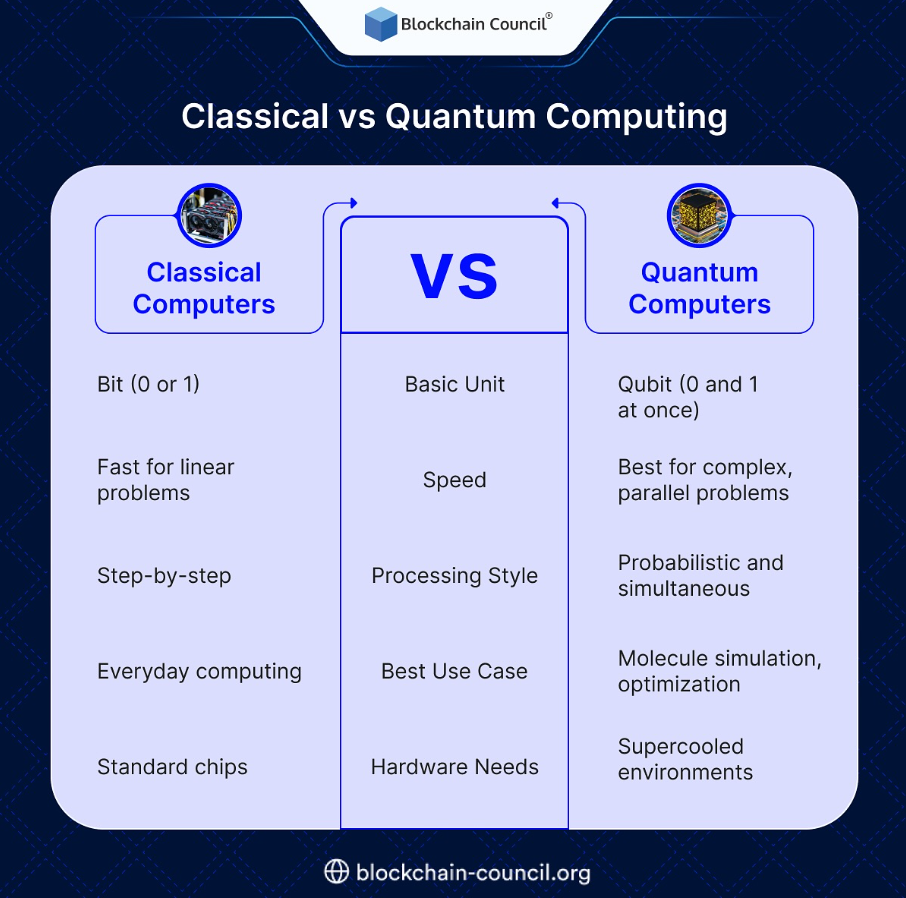
Pernyataan seperti itu mungkin tampak berlawanan dengan intuisi di saat bukti-bukti terbaru menunjukkan sebaliknya, namun dalam banyak hal, pandangan ini layak mendapatkan pertimbangan yang lebih serius. Hype (yang didanai) negara ada karena pendanaan negara bergantung padanya.
Siaran pers yang mengutip jumlah qubit tidak menjelaskan apakah qubit tersebut benar-benar dapat melakukan komputasi dengan kedalaman yang berarti. Jarak antara demonstrasi laboratorium dan sistem produksi bisa mencapai beberapa kali lipat besarnya dan memakan waktu puluhan tahun — terkadang keduanya. Jadi, seiring berlalunya waktu, kini sering kali (dan semakin sering?) terjadi bahwa garis waktu tersebut diundur secara diam-diam setiap tahunnya, sementara jam ancaman kuantum terus dimajukan, dan media hanya melaporkan pergerakan maju tersebut.Namun, argumen klasik bahwa "hal itu tidak akan pernah terjadi" (dalam hal ini, khususnya terkait kripto) salah dikalibrasi karena satu hal: biaya asimetris jika ternyata salah. Bahkan jika para skeptis benar, dan komputer kuantum yang skalabel tidak pernah atau tidak akan dibangun, jaringan yang telah bermigrasi ke tanda tangan pasca-kuantum hanya akan kehilangan sedikit overhead koordinasi, ukuran tanda tangan yang lebih besar, dan sedikit pertikaian komunitas (yang jumlahnya tidak nol, namun merupakan hal-hal yang jarang bisa dihindari sepenuhnya oleh jaringan kripto). Namun jika para penyangkal salah, jaringan yang tidak mengambil tindakan akan dianggap tamat. Dalam ketidakpastian semacam itu, akal sehat akan menyarankan untuk bersiap, yang mana itulah yang telah dilakukan oleh para pemain besar meskipun dengan rasa enggan yang kuat.
Hal ini membawa kita kembali ke teka-teki lama Warren Buffet tentang kaca depan yang berkabut dan Siapa pun yang mengatakan sesuatu yang lebih spesifik dari itu adalah vendor.
Rekomendasi yang tetap berlaku dalam hasil akhir apa pun dari berbagai pandangan ini hanyalah masalah higienitas di sisi pengguna. Gunakan alamat baru jika memungkinkan. Hindari penggunaan kembali alamat lama, terutama untuk transfer saldo dalam jumlah besar. Pantau jalur migrasi pasca-kuantum yang ditargetkan oleh rantai pilihan Anda. Sejauh Anda melakukan ribuan transaksi per hari (skenario umum bagi siapa pun yang mengelola transaksi USDT dalam skala besar), biaya marginal untuk menerapkan higienitas yang baik sangatlah minim, dan keuntungan berada di alamat pasca-kuantum saat waktunya tiba bisa sangat besar. Transaksi USDT di jaringan TRON memiliki logika optimasinya sendiri dari sudut pandang ekonomi, jauh sebelum komputer kuantum muncul ke permukaan.
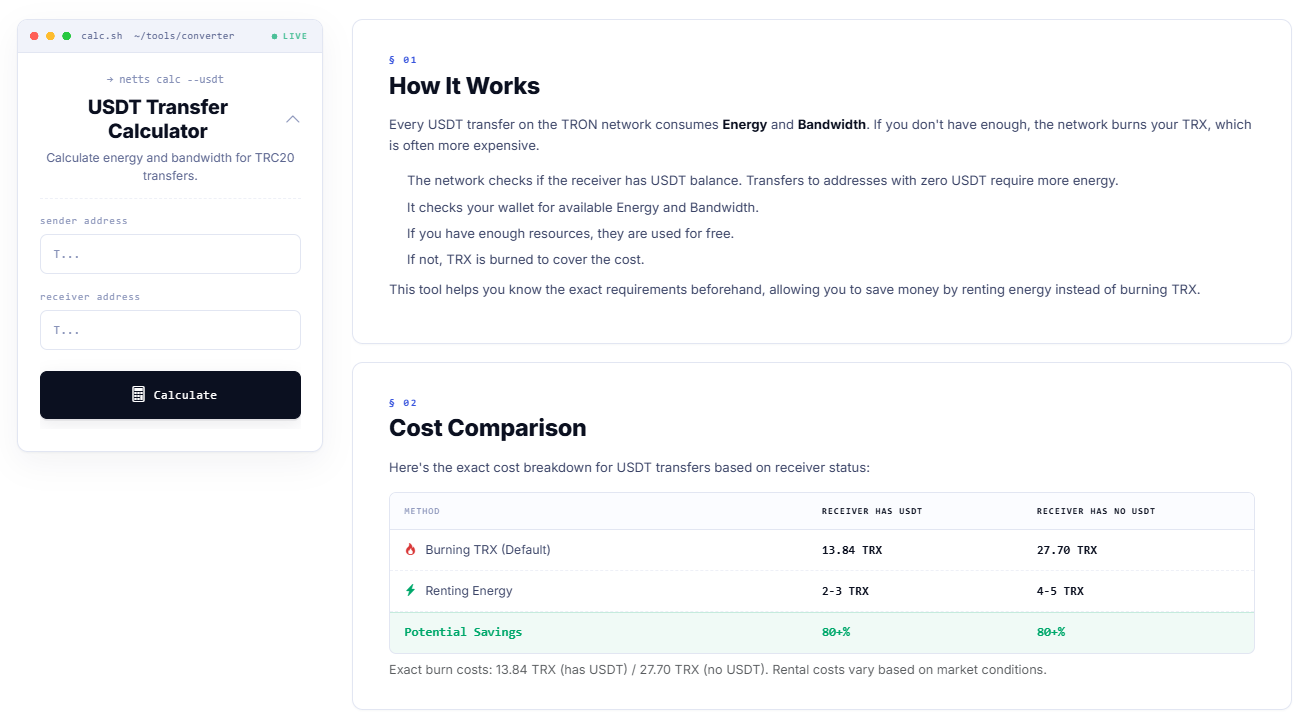
Kalkulator Transfer USDT dari Netts memberi tahu Anda, sebelum Anda melakukan broadcast, berapa biaya sebenarnya dari setiap transfer dalam bentuk Energi dan Bandwidth, serta apakah jaringan akan membebankan biaya kepada Anda dengan membakar TRX atau mengizinkan Anda menutupi biaya tersebut dengan sumber daya sewaan. Angkanya cukup jelas: membakar TRX secara default untuk transfer ke alamat yang sudah memiliki USDT memakan biaya 13,84 TRX, sementara pengiriman secara default ke alamat yang tidak memiliki USDT memakan biaya 27,70 TRX; menyewa Energi menurunkan biaya tersebut menjadi 2–5 TRX dalam kedua kasus, dengan penghematan tipikal lebih dari 80 persen. Optimasi praktis adalah jenis optimasi yang pada dasarnya tidak bergantung pada fisika kuantum dan sepenuhnya berkaitan dengan tindakan nyata untuk tidak membakar USDT pada setiap pengiriman USDT, satu transfer demi satu transfer.