الحوسبة الكمية والعملات المشفرة: الساعة تدق
واقع الحوسبة الكمية حالياً، وماذا تعني لبيتكوين، ولماذا تعد تكلفة تجاهل هذا التهديد غير متماثلة.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
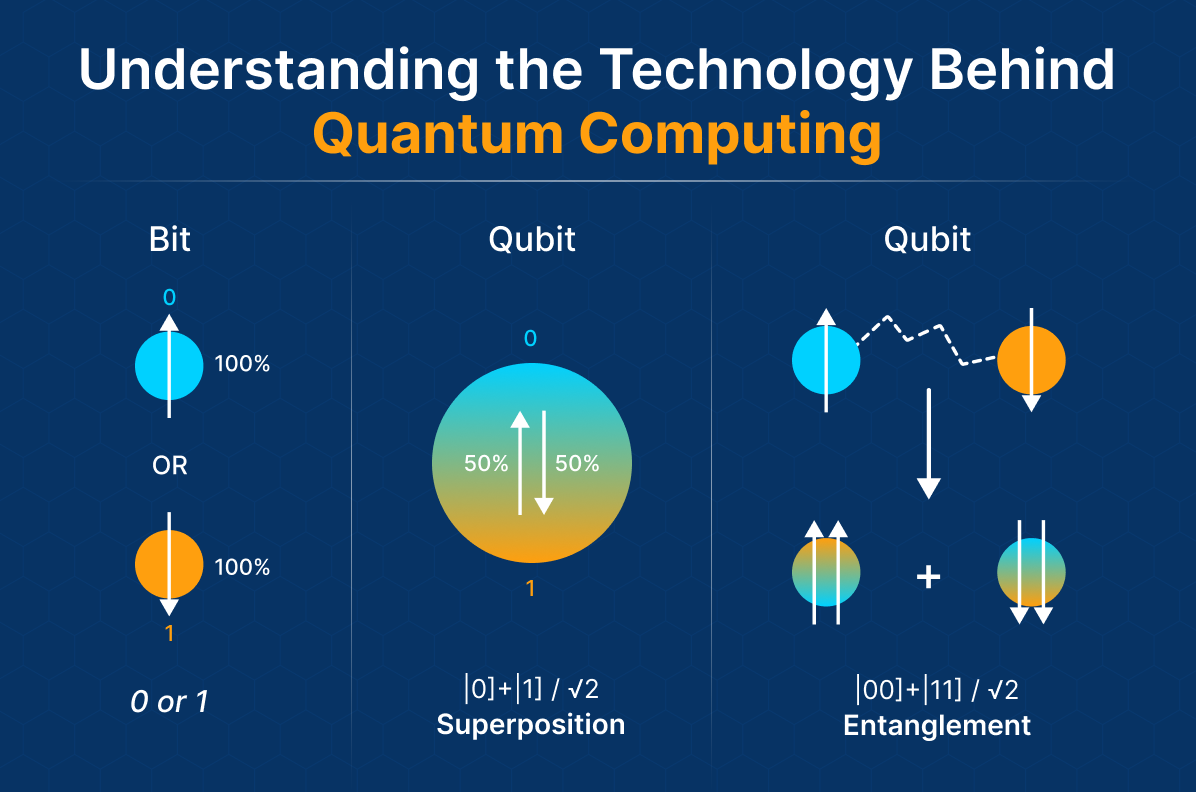
تعد الحوسبة الكمية أحد تلك المواضيع التي يتم إضفاء طابع رومانسي عليها في كلا الاتجاهين. ففي أحد طرفي هذا الطيف، نجد تنبؤات متسارعة بوصول آلات "خلال عقد من الزمن"، ستجعل "كل ما نعرفه عن التشفير الحديث غير ذي صلة" و"ستهز مجتمعنا الرقمي الهش بالفعل من جذوره". وعلى الجانب الآخر، نجد نوعاً من التشكيك المؤسسي (وهو موقف زهيد التكلفة بالنظر إلى المبالغ المرتبطة بالجامعات التي تتلاعب بأموال المنح وعروض البرمجيات الوهمية) تجاه مجال وعد لأكثر من عقدين من الزمن بالوصول إلى المحطة تجارياً، لكنه لم يغادر الرصيف قط. ولكن كما هو الحال غالباً، تكمن الحقيقة بين هذين النقيضين؛ وبالنسبة لحاملي العملات المشفرة، تحول السؤال من كونه أكاديمياً إلى مسألة ضرورة تشغيلية ملحة، ليس لأن "الدمار الكمي" قد حل اليوم، بل لأن الجدول الزمني قد تقلص بشكل غير متوقع بطريقة ربما لم نكن لنصدقها قبل عام واحد فقط.
سيحاول هذا المقال الابتعاد عن الانجراف وراء الموجة أو الإلقاء في سلة المهملات. باختصار: الحوسبة الكمية حقيقية، والحوسبة الكمية لا تزال محدودة للغاية، والحوسبة الكمية تتحرك بشكل أسرع بكثير مما كان يتوقعه جميع مهندسيها تقريباً بشكل علني. ولأكثر من 10 سنوات، كانت شبكات العملات المشفرة على دراية بهذا الخطر الحقيقي للغاية، ولم تبدأ في التحرك لمواجهته إلا مؤخراً. السؤال الوحيد هو: "ما مدى السرعة التي سيتحركون بها؟"
من أين جاءت الحوسبة الكمية فعلياً
قبل نحو أربعة عقود، خط ريتشارد فاينمان فكرة الكمبيوتر الكمي في ملاحظات محاضرة عام 1981 (ولن يندهش المرء إذا قرأ هذه الملاحظات اليوم).
لكن ملاحظته كانت محدودة وهامة في آن واحد: الحواسيب التقليدية ضعيفة بشكل مذهل في محاكاة ميكانيكا الكم، لأن الأنظمة الكمومية ببساطة غير قادرة على أن تُمثَّل في بتات المعلومات التقليدية.
ويقول إن الاستجابة كانت طبيعية، لأنه بالطبع إذا كنت ترغب في إجراء محاكاة فعالة للأنظمة الكمومية بأي درجة من التعقيد، فعليك بناء حاسوب من المادة نفسها التي تحاول محاكاتها. كان هذا اقتراحاً افتراضياً ظل طي النسيان، وهو من نوع الأمور التي يتناقش فيها الفيزيائيون أثناء احتساء القهوة.
وتغير ذلك مرتين بعد تطورات جديدة. فعندما نشر بيتر شور خوارزميته في عام 1994، أظهر أن الحواسيب الكمومية الكبيرة بما يكفي يمكنها إيجاد العوامل الأولية الكبيرة في وقت حدودي (polynomial time) — وهي نتيجة من شأنها أن تجعل تشفير RSA، وهو التشفير الذي يعتمد عليه جزء كبير من الإنترنت الحديث، سهلاً للغاية في الاختراق على مثل هذه الآلة. ثم في عام 1996، أعلن لوف غروفر عن توصله إلى خوارزمية أسرع تربيعياً لحل مشكلات البحث (هناك أيضاً عواقب على التشفير المتماثل، لكنها أقل خطورة). وضعت هذه النتائج فجأة التساؤل حول ما إذا كان بإمكان أي شخص بناء أي من هذه الأجهزة على الإطلاق، أم أنهم كانوا ببساطة قادرين فقط على نمذجتها بإسهاب على سبورة بيضاء.
لقد كان التقدم بطيئاً وغير متسق. وعلى الرغم من وجود العديد من المجموعات التجريبية التي قامت ببناء أجهزة "الكيوبت" (qubit) طوال معظم فترة وجودها، إلا أن الكيوبت ظل مجرد فضول مختبري لمعظم عقد الألفينات ومعظم عقد 2010، حيث كان يُحفر مادياً في مادة ما (ذرة، أو إلكترون، إلخ)، ويُبرد إلى درجة حرارة تقترب فعلياً من الصفر المطلق، ويضطرب فوراً بأي تغيير في البيئة المحيطة. لكن عقد العشرينيات من القرن الحالي يمثل أمراً مختلفاً تماماً.
في سبتمبر 2025، كان معهد كالتيك (Caltech) يشغل حاسوباً كمياً ذو ذرات متعادلة بدقة تصل إلى 99.98% ويحتوي على 6,100 كيوبت — وهي أرقام كانت تُعتبر من قبيل الخيال العلمي قبل عامين من ذلك الوقت. وبحلول مارس 2026، تمكنت أنظمة الذرات المتعادلة في بعض الحالات من الوصول ببعض الأنظمة إلى مصفوفات تحتوي على 10,000 كيوبت. وأعلنت شركة IBM عن خطط للوصول إلى التفوق الكمي بحلول عام 2026، وأنظمة موسعة ومقاومة للأخطاء بحلول عام 2029. وإذا كان قد وُعد بأداء أفضل قريباً، فقد كان ذلك موجوداً بالفعل: فهذه الكيوبتات اللازمة لتحليل تشفير المنحنى الإهليلجي (وهو عمل ساهمت فيه جوجل بالطبع) يمكنها، من الناحية النظرية، أن تعمل على أقل من نصف مليون كيوبت فيزيائي وفي أقل من دقائق (وهو ما يمثل تحسناً بنحو عشرين ضعفاً مقارنة بالتوقعات السابقة).لا تُعد أي من هذه الخطوات بمثابة آلة عاملة لكسر التشفير. فلا تزال هناك مسافة كبيرة بين مصفوفة مكونة من 10,000 كيوبت وبين نوع النظام المنطقي المصحح للأخطاء الذي يمكنه تشغيل خوارزمية شور (Shor) على نطاق واسع (تتطلب الكيوبتات المنطقية عادةً آلاف الكيوبتات الفيزيائية لكل منها، اعتماداً على معدلات الخطأ والبنية المستخدمة). ومع ذلك، لم يعد اتجاه المسار غامضاً، كما أن جميع الأشخاص تقريباً الذين كانوا يستخفون بتوقعات التهديد الكمي بمجرد السخرية لم يعودوا يفعلون ذلك الآن.
لماذا يتم استهداف الكريبتو بشكل عام
عندما يتحدث الناس عن الهجمات الكمية على الكريبتو، فإنهم يفكرون غالباً في أمرين. الأول هو تشفير المفتاح العام لحماية المحافظ في البلوكشين — وهو النوع الذي تستخدمه جميع الشبكات التقليدية تقريباً، مثل بيتكوين وإيثيريوم، والمتمثل في نوع من التوقيعات الرقمية للمنحنى الإهليلجي. والثاني هو تشفير طبقة النقل الذي يحافظ على تدفق البيانات بين المستخدمين ومنصات التداول، وهو نفس التشفير الذي يحافظ على خصوصية جميع الاتصالات على الإنترنت باستثناء أكثرها محدودية. والعمل جارٍ على تطوير إصلاحات لكليهما (من الناحية النظرية على الأقل، كلاهما عرضة لخوارزمية شور).
أما على مستوى المحفظة، فإن المشكلة تتخذ طابعاً معيناً.
عندما ترسل معاملة USDT، ما يحدث هو أن محفظتك تُوقع التحويل باستخدام مفتاح خاص، وينتهي الأمر بالمفتاح العام المطابق مكشوفاً على سلسلة الكتل (on-chain). في عالم توجد فيه حواسيب كمومية، سيتمكن مراقب لسلسلة الكتل من استعادة المفتاح الخاص وإفراغ المحفظة قبل تأكيد المعاملة — وهو هجوم "رجل في المنتصف" (man-in-the-middle) على مستوى توقيع السلسلة. قبل هذه النقطة، كانت هناك عناوين آمنة نسبياً لم يتم الإنفاق منها أبداً — وهي تلك التي لم يُكشف فيها سوى عن "هاش" المفتاح العام — وعناوين استُخدمت سابقاً وظلت مفاتيحها العامة مكشوفة بالضرورة. يقبع ربع إجمالي عملات البيتكوين في محافظ مكشوفة مفاتيحها العامة على سلسلة الكتل؛ وعدد من هذه العملات هي أقدم العملات الخاملة التي قد تكون ملكاً لساتوشي ناكاموتو. وماذا لو كانت العناوين، في نهاية المطاف، قابلة للاستنزاف — إن تداعيات السعر وحدها سيكون من المستحيل عملياً التحوط ضدها.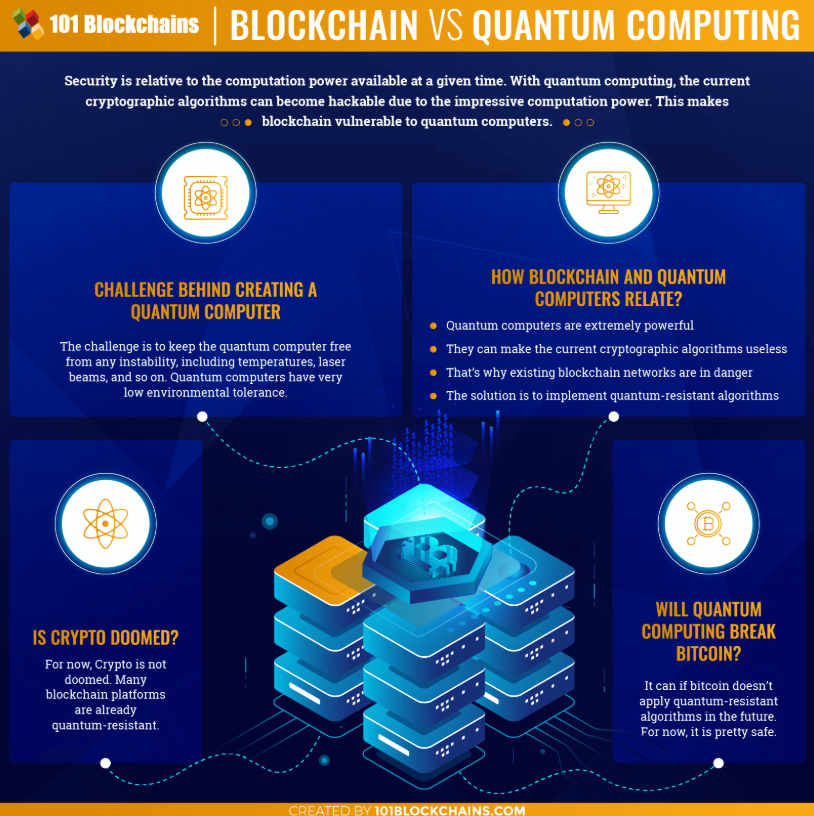
يمكن أن يكون التهديد استباقياً أيضاً: ما يسمى بـ "احصد الآن، وفك التشفير لاحقاً". النظرية بسيطة: إذا كان الخصوم لا يملكون حالياً حاسوباً كمومياً عاملاً وبالتالي لا داعي للقلق في الوقت الراهن، فبإمكانهم ببساطة تسجيل كافة البيانات التي تعترض طريقهم، وفك تشفير أي شيء منها عندما يتوفر مثل هذا الجهاز مستقبلاً. في معظم الأحيان، لا يهم هذا الأمر كثيراً بالنسبة لعمليات إرسال USDT اليومية، لأن محتوى المعاملة عام بطبيعته وتصميمه الأصلي. ونحن نتحدث هنا عن كل ما يعتمد على تشفير طبقة النقل (transport layer encryption) — مثل جلسات تسجيل الدخول إلى المنصات، وعمليات استرداد المحفظة، وبيانات المفاتيح الخاصة أثناء نقلها — وهذا يمثل دماراً شاملاً. تعاملت العديد من الوكالات الوطنية سرًا مع نموذج "الجمع الآن" (harvest-now) كنموذج تهديد نشط قبل سنوات من وجود أي شيء يسمى "القدرة على الصراع".
معسكر يوم القيامة
يعتبر الموقف الأكثر تطرفاً في هذا النقاش أن الحوسبة الكمومية تمثل تهديداً بمستوى الانقراض لعالم العملات المشفرة كما نعرفه. ويتلخص الأمر فيما يلي: بُنيت سلاسل الكتل (Blockchains) على فرضية مفادها أن تكلفة اختراق أي لبنة تشفيرية كانت دائماً باهظة لدرجة تجعل محاولة القيام بذلك مستحيلة اقتصادياً. وإذا انهارت هذه الفرضية، سينهار معها هيكل الحوافز بأكمله. وتصبح المعاملات غير آمنة للبث؛ إذ لا يمكنك حماية محفظة للأبد، لأن هناك دائماً خصماً يمتلك أجهزة مصدرية أقوى من أجهزتك. وتُمحى كل القيمة التي تم احتجازها في النظام والتي كانت تحفز سابقاً تأثير الشبكة ذاتي التعزيز الذي استندت إليه ثقتهم الكاملة في النظام، كما تنهار الأصول التي صُنفت على أنها تساوي عدداً معيناً من الرموز (tokens) بشكل حاد أثناء خروجها من النظام.
ويقول المؤمنون الأكثر تمسكاً بهذه الرواية إن وجهتها الطبيعية هي الانتقال إلى مخزن صلب للقيمة؛ الذهب، النقد، العقارات، السلع؛ أشياء يمكنك حيازتها مادياً. والرواية التي يسردونها هي عن تجربة كاملة استمرت عشرين عاماً في الأموال الرقمية اللامركزية، تبدو وكأنها تكنولوجيا انتقالية، مثل أداة من عصر "دوت كوم" كانت جيدة فقط حتى وضع شخص ما طبقة فوقها. إن الفوضى في الأسواق المالية ليست مجرد حالة نظرية؛ تريليونات من الثروات تُمحى، وثقة البنية التحتية الرقمية تتآكل تماماً، والمنظمون والمؤسسات يتخلون عن كل ما يعتمد على خوارزميات ECDSA أو RSA بسرعة فائقة.
هذا موقف منطقي، وهو ما يجعل هذا السيناريو معقولاً تماماً وواقعياً للغاية إذا أصبحت أجهزة الكمبيوتر الكمومية بالحجم المطلوب متاحة في غضون 5 سنوات ولم يحدث الانتقال إلى تشفير ما بعد الكم بحلول ذلك الوقت. أما ما قد يكون مبالغاً فيه فهو التفاصيل.
لا تقتصر التهديدات الكمومية على العملات المشفرة فحسب؛ فإذا فشل تشفير المفتاح العام عالمياً، فسيفشل معه النظام المصرفي، وأمن طبقة النقل عبر الإنترنت للقطاع المالي، والاتصالات الحكومية، ومعها تقريباً أي عملية مصادقة داخل الاقتصاد الحديث. إن التركيز على البيتكوين كضحية وحيدة يخطئ في تقدير النطاق الفعلي — ومن المفارقات أنه يقلل أيضاً من المرونة النسبية لشبكات العملات المشفرة، التي يتم تحديثها من خلال الإجماع الفعلي، مقابل الأنظمة المصرفية الغارقة في الجمود البنيوي والتعقيدات التنظيمية حيث لن يهم نوع المحفز للعقد القادم.معسكر الرمح والدرع
اقترح معسكر آخر أن المسألة تتعلق بتأطير معكوس للنقاش. فالتهديد حقيقي، ورغم جديته، إلا أن الاستجابة له كانت في نواحٍ عديدة سابقة بخطوة. في عام 2024، نشر المعهد الوطني للمعايير والتكنولوجيا الأمريكي (NIST) أولى معايير التشفير لما بعد الكم: FIPS 203 لتغليف المفاتيح، وFIPS 204 و205 للتوقيعات الرقمية، على التوالي. كما تم طرح معيار إضافي "HQC" في مارس 2025. إنها معايير وليست مجرد مشاريع علمية، وهي تشق طريقها الآن إلى البنوك ومزودي الخدمات السحابية والحكومات. ويستهدف الجدول الزمني الفيدرالي إزالة الخوارزميات المعرضة للتهديد الكمومي من الأنظمة الحكومية الممتثلة بحلول عام 2035، مع انتقال الأنظمة عالية المخاطر في وقت أبكر بكثير.
إن ترقية البرمجيات أسهل بكثير من ترقية الأجهزة أو القوانين الورقية، وهي حقيقة مهمة تمتلك شبكات العملات المشفرة القدرة على استغلالها لصالحها. وقد أصدرت إيثيريوم تصريحات حظيت بتغطية واسعة حول نواياها لإدخال مخططات توقيع ما بعد الكم كترقيات لبروتوكولها. وكانت كوين بيس تعمل على خطة مسار انتقال لأنظمة الحفظ الخاصة بها على أساس تدريجي. ويجري حالياً استكشاف هذه الحلول من قبل سولانا. وهناك بالفعل عائلة من تلك السلاسل المقاومة للكم (التي تختبر الأوضاع حالياً) مثل QRL.
إن سلسلة الخطوات المعمارية واضحة ومباشرة؛ وتتمثل في إضافة أنواع جديدة من العناوين القائمة على توقيعات ما بعد الحوسبة الكمومية، وتحفيز انتقال الأموال إلى هذه الأنواع الجديدة، والاستغناء تدريجياً عن الأنواع القديمة في الوقت المناسب.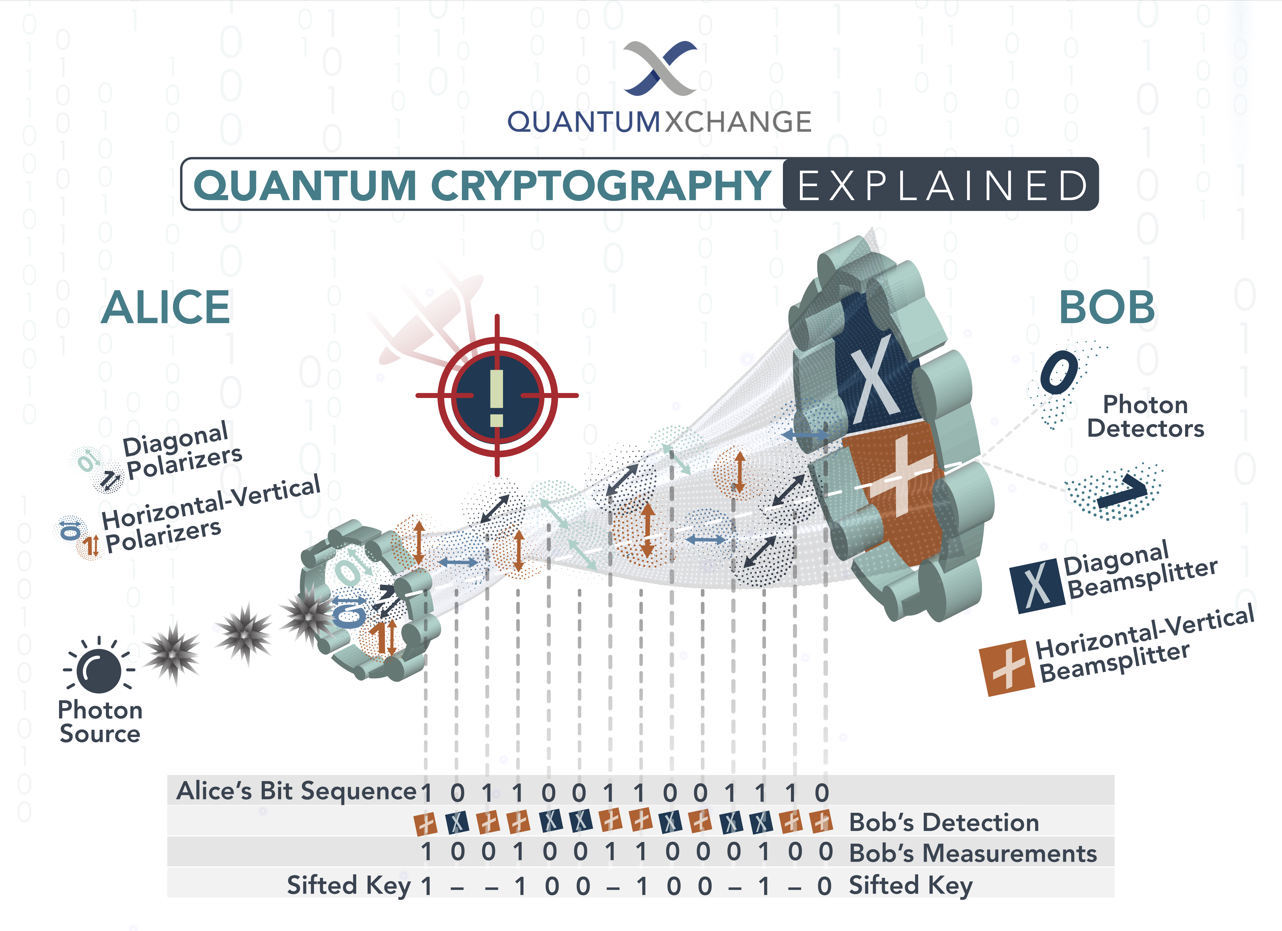
يعود هذا في الغالب إلى أن البيتكوين هو الحالة الأصعب؛ فنظام الحوكمة الذي يقوم عليه البيتكوين مصمم بحيث لا يتغير بسرعة. لا سيما إذا كانت الشبكة تستغرق عامين لمجرد التوصل إلى إجماع بشأن ترقية حجم الكتلة. وتاريخياً، قد يشير المتفائلون إلى أن البيتكوين قد شهد انقسامات مرنة (soft forks) معقدة في الماضي، وأنه إذا كان هناك تهديد خطير، فمن المرجح أن يتكاتف المجتمع كيد واحدة. لكنك تكون قد تعرضت للخطر بالفعل بحلول الوقت الذي يحل فيه القلق — وكما يشير المتشائمون، فإن عبارة "في مواجهة تهديد ملموس" تعني دائماً، بحكم التعريف، أن الأوان قد فات (ديناميكية "احصد الآن وفك التشفير لاحقاً"). وبغض النظر عمن سيفوز في هذا الجدل، فحتى غير المؤمنين بمرونة البيتكوين يقرون بأن التكنولوجيا الأساسية تسمح بالتغيير إذا كان هناك توافق اجتماعي.
وما يذكرنا به هذا المعسكر هو أنه حيثما وجد الرمح، وجد الدرع عادةً، وحيثما يتم صهر الرمح في بوتقة الرأي العام على مدى عقود، يكون الدرع قد حظي بالوقت الكافي ليُصهر إلى جانبه تماماً. ولا يمكن استبعاد أن التشفير الكمومي نفسه — أنظمة توزيع المفاتيح الكمومية التي تستغل فيزياء القياس لتحقيق الأمن — سينضم يوماً ما إلى هذا الركب أيضاً، وليس فقط رياضيات ما بعد الحوسبة الكمومية التي تعمل على الآلات التقليدية. ومن الناحية النظرية، فإن العالم الذي تكون فيه كل عملة USDT يتم إرسالها مدعومة بتوقيعات مقاومة للحوسبة الكمومية، ومشفرة ضد هجمات "احصد الآن" بشكل افتراضي، هو عالم أصبح بالفعل في متناول اليد.
السؤال الوجودي هو ما إذا كنا سننجح في الوصول قبل حلول الكارثة.معسكر "لن يحدث ذلك أبداً"
الموقف الثالث، الذي أصبح أقل رواجاً مما كان عليه قبل بضعة أشهر ولكنه لا يزال قائماً، هو أن الحوسبة الكمية عامة الأغراض والمفيدة تجارياً تظل هدفاً متحركاً. ويشير المؤيدون إلى أن هذا القطاع ظل على وشك تحقيق تحول جذري منذ تسعينيات القرن الماضي. ومع ذلك، فإن تلك "الكيوبتات" (qubits) القابلة للاستخدام مكلفة للغاية وهشة بشكل استثنائي. وهذا يعني أن عبء تصحيح الأخطاء — الذي يختلف باختلاف البنية ومعدلات الخطأ ويقترب أحياناً من 1,000 كيوبت فيزيائي مقابل كيوبت منطقي واحد — يدفع بالأجهزة اللازمة لكسر التشفير العملي فعلياً إلى موعد نهائي متجدد، يظل بعيد المنال مراراً وتكراراً. كما أن معظم "الإنجازات" التي حظيت بدعاية واسعة على مدى العقد الماضي ليست سوى عروض منسقة اختيرت لإثبات التفوق الكمي في حل مشكلات محدودة، وليست علامات على أن الحوسبة الكمية عامة الأغراض باتت تلوح في الأفق.
والتشبيه الذي يميل هذا الموقف لاستخدامه غالباً هو السيارات الطائرة؛ وهي تقنية كانت تبدو قابلة للتصديق في الخمسينيات، وظهرت لها نماذج أولية حقيقية في كل عقد منذ ذلك الحين، وظلت وشيكة الظهور تجارياً طوال تلك الفترة، ولكنها، وبأي معنى عملي، لم تصل بعد. لا يعني هذا أن السيارات الطائرة لن تصبح حقيقة أبداً، بل الحقيقة هي أن الفجوة بين "نجاح الفيزياء" و"طرح المنتج في السوق بسعر مناسب" يمكن أن تكون شاسعة بشكل تعسفي، كما أن قدراً هائلاً من الجمود المؤسسي يتم دعمه بهدوء بناءً على الاعتقاد بأن هذه الفجوة ستضيق في النهاية، بغض النظر عما إذا كان ذلك سيحدث فعلاً أم لا.
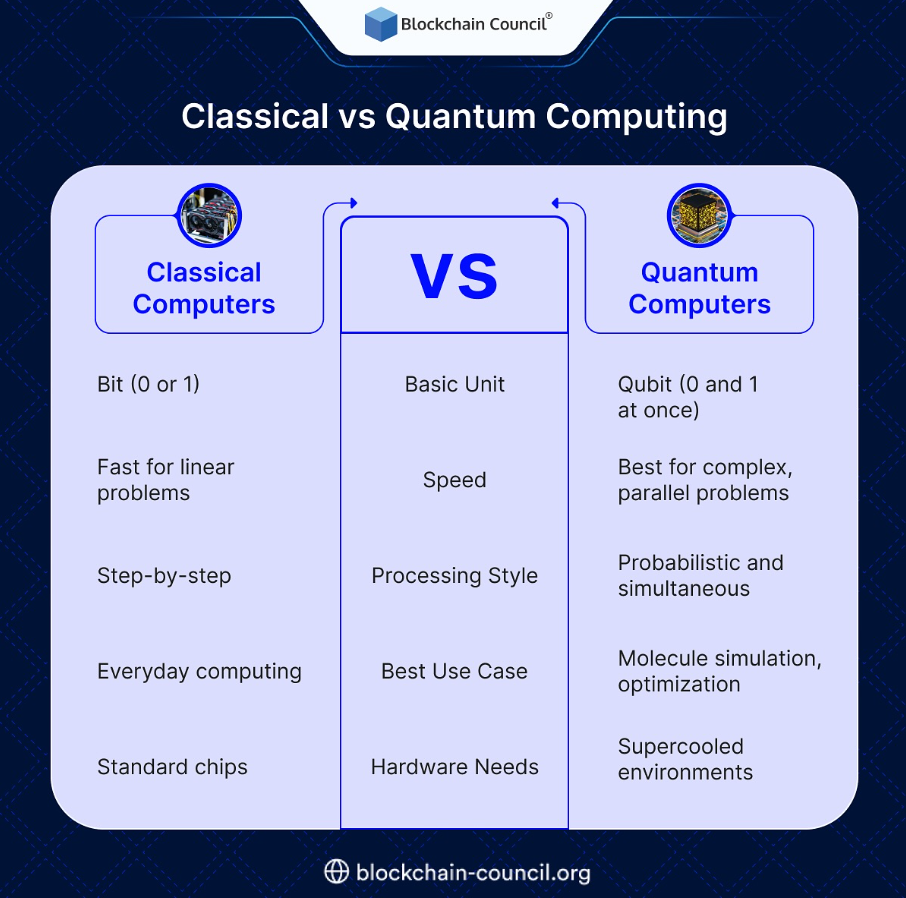
قد يبدو هذا الادعاء منافياً للمنطق في وقت تشير فيه الأدلة الحديثة إلى خلاف ذلك، ولكن من نواحٍ عديدة، تستحق هذه الرؤية دراسة أكثر جدية. فالضجيج الإعلامي الممول من الدولة موجود لأن تمويل الدولة يعتمد عليه.
لا تخبرنا البيانات الصحفية التي تستشهد بأعداد "الكيوبتات" (qubits) بأي شيء عما إذا كانت تلك الكيوبتات قادرة بالفعل على إجراء حسابات ذات عمق ملموس. فالفجوة بين العرض المخبري ونظام الإنتاج الفعلي قد تصل إلى عدة رتب مقدارية وعقود من الزمن، وأحياناً كليهما. لذا، ومع مرور كل عام، يتكرر الأمر كثيراً الآن (وبشكل متزايد؟) حيث يتم تأجيل الموعد بهدوء شديد، في حين يتم تقديم "ساعة التهديد الكمي" بُعداً واحداً للأمام، ولا تنقل وسائل الإعلام سوى أخبار هذا التقدم للأمام فقط.لكن المقولة الكلاسيكية "لن يحدث ذلك أبداً" (في هذه الحالة، وتحديداً فيما يتعلق بالكريبتو) تفتقر إلى الدقة لسبب واحد: التكلفة غير المتماثلة للوقوع في الخطأ. فحتى لو كان المشككون على حق، ولم يتم بناء حاسوب كمي قابل للتوسع ولن يتم بناؤه أبداً، فإن الشبكات التي انتقلت إلى "توقيعات ما بعد الكم" (post-quantum signatures) ستخسر القليل من أعباء التنسيق، وستحصل على توقيع أكبر، وبعض النزاعات المجتمعية (وهي ليست صفراً، ومع ذلك فهي أمور نادراً ما تخرج منها شبكات الكريبتو سالمة). ولكن إذا كان المنكرون على خطأ، فسيتم شطب الشبكات التي لم تتخذ أي إجراء. وفي ظل هذا النوع من عدم اليقين، يملي المنطق ضرورة الاستعداد، وهو بالضبط ما يفعله "اللاعبون الكبار" ولكن مع استياء شديد.
وهذا يعيدنا إلى معضلة وارن بافيت القديمة المتمثلة في النوافذ الأمامية الضبابية ومرايا الرؤية الخلفية الواضحة: لا يمكنك رؤية المستقبل، وفي النهاية لا يمكنك تجاهل الماضي، والوقت وحده -سواء في شكل آلات تطرق الأبواب أو لا- هو ما سيفجر الغضب الأخير في كلا المعسكرين. واعتباراً من الآن، فإن أقرب تقريب للإجماع بين الباحثين هو ربما احتمال أقل من 10 بالمائة (بحلول عام 2032) بأن يتمكن حاسوب كمي من استعادة مفتاح خاص حقيقي للبيتكوين، لكن هذا الاحتمال سيزداد باطراد خلال ثلاثينيات القرن الحالي. وهذا ليس تنبؤاً جريئاً حقاً؛ بل هو بالأحرى "توزيع إحصائي"، من النوع الذي تحصل عليه عندما تشمل العوامل الأساسية في نموذجك الإحصائي الفيزياء التجريبية، وهندسة سلاسل التوريد، وأولويات تمويل الأمن القومي، والمسار العشوائي للتقدم الخوارزمي. أي شخص يقول أي شيء أكثر تحديداً من ذلك هو مجرد بائع.
إن التوصية التي تظل قائمة في أي نتيجة نهائية لهذه التوجهات هي مجرد ممارسات وقائية من جانب المستخدم. استخدم عناوين جديدة كلما أمكن ذلك. تجنب إعادة استخدام العناوين القديمة، خاصة عند تحويل أرصدة كبيرة. تتبع مسار الهجرة لما بعد الحوسبة الكمومية الذي تستهدفه الشبكة التي تختارها. وبما أنك قد تجري آلاف المعاملات يومياً (وهو السيناريو المعتاد لأي شخص يدير معاملات USDT على نطاق واسع)، فإن التكلفة الهامشية لتطبيق ممارسات وقائية جيدة تكون ضئيلة، بينما قد تكون الفائدة من التواجد في عنوان متوافق مع معايير ما بعد الحوسبة الكمومية عند حلول ذلك الوقت هائلة. لا تخلو معاملات USDT في شبكة TRON من منطق التحسين الخاص بها، من وجهة نظر اقتصادية، وذلك قبل وقت طويل من دخول الحواسيب الكمومية إلى الساحة.
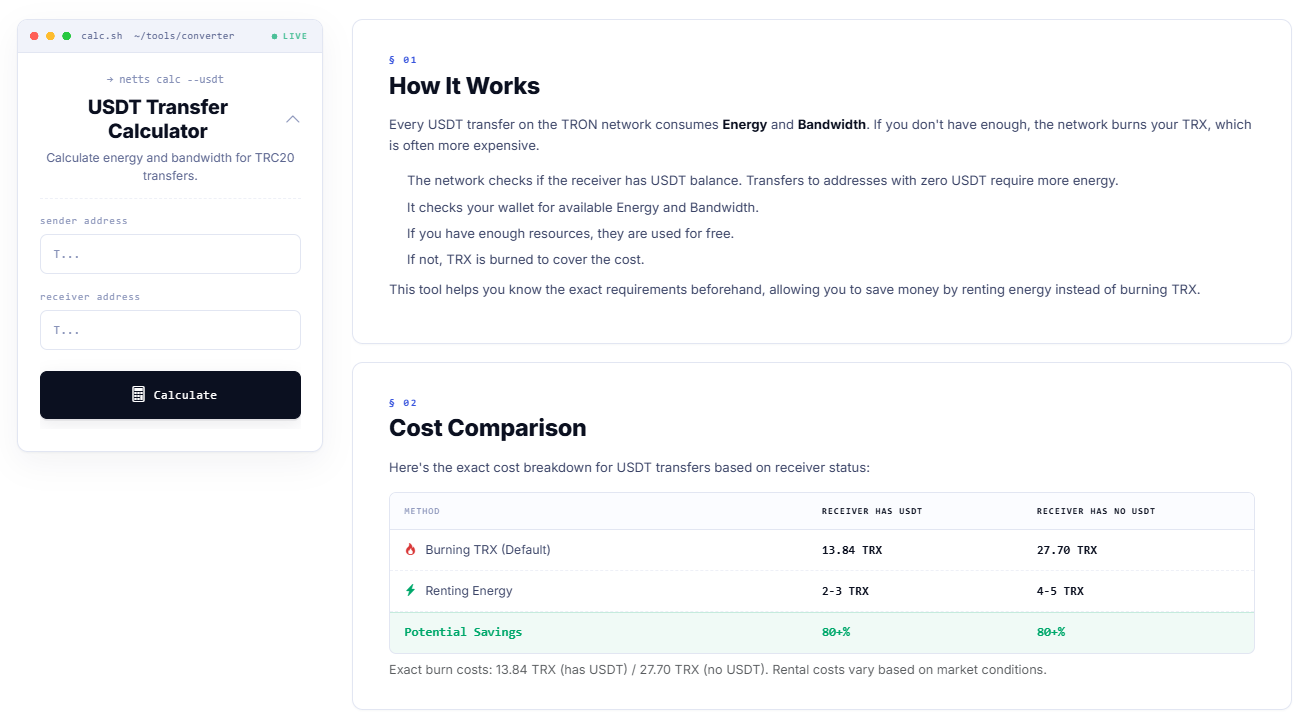
تخبرك حاسبة تحويل USDT من Netts، قبل بث المعاملة، بالتكلفة الفعلية لكل عملية تحويل من حيث الطاقة (Energy) وعرض النطاق الترددي (Bandwidth)، وما إذا كانت الشبكة ستفرض عليك رسوماً عن طريق حرق عملات TRX أو ستسمح لك بتغطية التكلفة باستخدام موارد مستأجرة بدلاً من ذلك. الأرقام واضحة: حرق TRX افتراضياً لعملية تحويل إلى عنوان يمتلك بالفعل USDT يكلف 13.84 TRX، بينما يكلف الإرسال افتراضياً إلى عنوان لا يمتلك USDT ما قيمته 27.70 TRX؛ أما استئجار الطاقة فيخفض هذه التكلفة إلى ما بين 2 و5 TRX في كلتا الحالتين، مع توفير معتاد يتجاوز 80 بالمائة. التحسين العملي هو نوع التحسين المستقل تماماً عن الفيزياء الكمومية، ويتعلق كلياً بعدم إهدار (حرق) الـ USDT حرفياً في كل عملية إرسال، معاملة تلو الأخرى.