Квантові обчислення та крипто: час іде
На якому етапі насправді перебувають квантові обчислення, що це означає для біткоїна та чому ціна ігнорування загрози є асиметричною.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
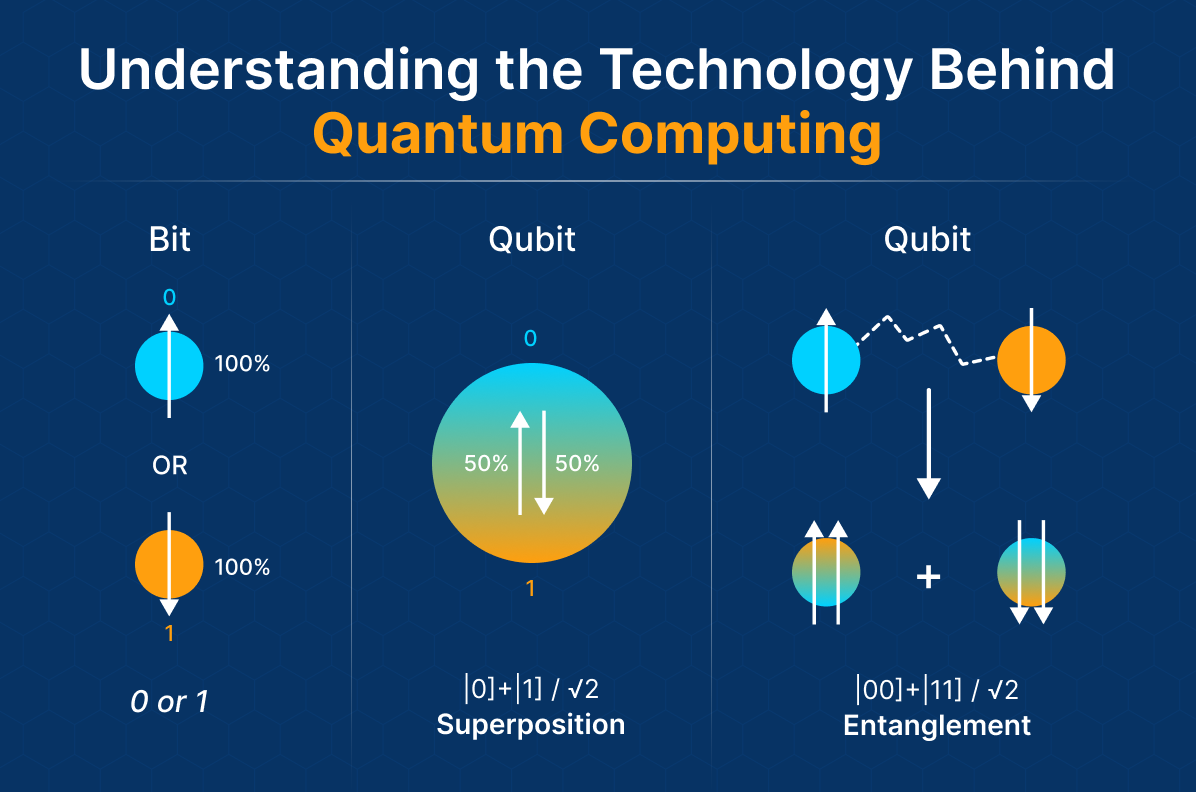
Квантові обчислення — це одна з тих тем, які романтизують у обох напрямках. На одному кінці цього спектру — захопливі прогнози про появу машин «протягом десятиліття», які зроблять «усе, що ми знаємо про сучасну криптографію, неактуальним» і «потрясуть наше й без того крихке цифрове суспільство до самих основ». А на іншому — майже інституційний цинізм (надзвичайно дешевий, враховуючи витрати, пов’язані з університетами як іграшками для грантових доларів та демонстраціями «vaporware»), щодо галузі, яка вже понад два десятиліття обіцяє вийти на комерційний рівень, але так і не зрушила з місця. Але, як це часто буває, реальність знаходиться десь посередині між цими двома крайнощами, і для власників криптовалют перед нами питання перейшло з академічної площини в площину суто оперативної терміновості — не тому, що «квантовий апокаліпсис» уже настав, а тому, що часові межі несподівано скоротилися так, як ми, ймовірно, ніколи б не повірили ще рік тому.
У цій статті ми спробуємо уникнути як надмірного ажіотажу, так і повного скептицизму. Підсумовуючи: квантові обчислення реальні, вони все ще досить обмежені, але розвиваються набагато швидше, ніж публічно прогнозували майже всі їхні власні інженери. І вже понад 10 років криптомережі знають про цей цілком реальний ризик, але лише нещодавно почали діяти. Єдине питання: «як швидко вони будуть рухатися?»
Звідки насправді з’явилися квантові обчислення
Близько чотирьох десятиліть тому Річард Фейнман накидав ідею квантового комп’ютера в конспектах лекцій 1981 року (ніхто б і оком не моргнув, якби ці нотатки прочитали сьогодні).
Але його спостереження було обмеженим і водночас значущим: класичні комп'ютери вкрай неефективні в моделюванні квантової механіки, оскільки квантові системи просто неможливо представити за допомогою класичних бітів інформації.
Відповідь, за його словами, була природною, адже, звісно, якщо ви хочете ефективно моделювати квантові системи будь-якої складності, вам потрібно побудувати комп'ютер із того самого матеріалу, який ви намагаєтеся змоделювати. Це була гіпотетична пропозиція, що тривалий час залишалася без належної уваги — з тих речей, про які фізики розмірковують за чашкою кави.
І це змінювалося двічі після нових розробок. Коли Пітер Шор опублікував свій алгоритм у 1994 році, він показав, що достатньо потужні квантові комп'ютери можуть розкладати великі числа на множники за поліноміальний час — результат, який зробив би злам RSA (алгоритму шифрування, на якому базується значна частина сучасного інтернету) тривіальним завданням для такої машини. Потім у 1996 році Лов Гровер оголосив, що розробив квадратично швидший алгоритм для вирішення задач пошуку (це також має наслідки для симетричної криптографії, але менш серйозні). Ці результати раптово вивели на перший план питання: чи зможе хтось взагалі створити відповідне апаратне забезпечення, чи все це так і залишиться лише детальними моделями на дошці.
Прогрес був повільним і непослідовним. Хоча протягом більшої частини цього часу багато експериментальних груп створювали кубітові пристрої, кубіт залишався лабораторною дивиною протягом більшої частини 2000-х та 2010-х років. Фізично закарбований у певному матеріалі (атомі, електроні тощо), охолоджений до температури, що практично наближається до абсолютного нуля, він миттєво втрачав стабільність від будь-якої зміни в навколишньому середовищі. Проте 2020-ті роки — це вже зовсім інша справа.
У вересні 2025 року Каліфорнійський технологічний інститут (Caltech) експлуатував квантовий комп'ютер на нейтральних атомах із точністю 99,98%, що містив 6 100 кубітів — цифри, які ще два роки тому здавалися науковою фантастикою. До березня 2026 року системи на нейтральних атомах у деяких випадках дозволили масштабувати окремі установки до масивів у 10 000 кубітів. IBM оголосила про плани досягти квантової переваги до 2026 року та створити масштабовані відмовостійкі системи до 2029 року. Хоча покращення продуктивності обіцяли в найближчому майбутньому, це вже стало реальністю: ці кубіти для факторизації криптографії на еліптичних кривих (частина роботи тут, звісно, була виконана Google) могли, в принципі, працювати на менш ніж пів мільйона фізичних кубітів і менш ніж за хвилину (що приблизно у двадцять разів краще за попередні прогнози).Жоден із цих кроків не означає створення повноцінної машини для зламу криптографії. Між масивом у 10 000 кубітів і логічною системою з корекцією помилок, здатною масштабно запускати алгоритм Шора, все ще залишається значна дистанція (логічні кубіти зазвичай потребують тисяч фізичних кубітів кожен, залежно від рівня помилок та архітектури). Проте напрямок руху більше не є неоднозначним, і майже всі ті, хто відмахувався від прогнозів щодо квантової загрози, лише закочуючи очі, більше цього не роблять.
Чому криптосфера загалом опинилася під прицілом
Коли говорять про квантові атаки на криптографію, зазвичай мають на увазі дві речі. По-перше, це криптографія з відкритим ключем для захисту гаманців у блокчейні — та сама, яку використовують майже всі традиційні мережі, як-от Bitcoin та Ethereum, і яка базується на цифрових підписах на еліптичних кривих. По-друге, це шифрування транспортного рівня, яке забезпечує конфіденційність трафіку між користувачами та біржами — те саме шифрування, завдяки якому майже вся комунікація в інтернеті, за винятком найбільш локальної, залишається відносно приватною. Рішення для обох проблем перебувають у розробці (принаймні в теорії, обидві вразливі до алгоритму Шора).
На рівні гаманців проблема відчувається особливо гостро. Коли ви надсилаєте транзакцію USDT, ваш гаманець підписує переказ приватним ключем, а відповідний публічний ключ опиняється у відкритому доступі в блокчейні. У світі з квантовими комп'ютерами спостерігач блокчейну зміг би відновити приватний ключ і спустошити гаманець ще до підтвердження транзакції — це атака типу «людина посередині» (man-in-the-middle) на рівні підпису ланцюжка. До цього моменту існували відносно безпечні адреси, з яких ніколи не здійснювалися витрати — ті, де був відкритий лише хеш публічного ключа, — та адреси, які вже використовувалися раніше і чиї публічні ключі неминуче залишалися відкритими. Чверть усього світового запасу біткоїнів зберігається на гаманцях, публічні ключі яких відкриті в блокчейні; значна частина цих монет — це найперші «сплячі» монети, які можуть належати Сатоші Накамото. І якщо ці адреси, зрештою, можна буде спустошити — самі лише цінові наслідки буде практично неможливо захеджувати.
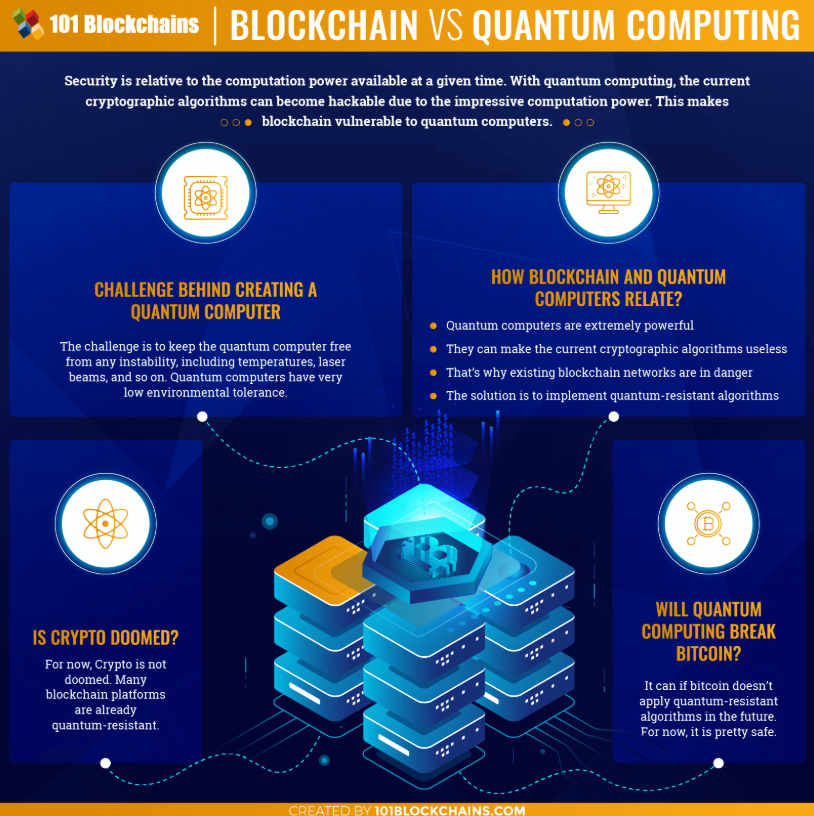
Загроза також може бути превентивною: так звана стратегія «збирай зараз, дешифруй потім» (harvest now, decrypt later). Теорія проста: якщо зловмисники наразі не мають робочого квантового комп'ютера і тому можуть поки що не хвилюватися, вони просто реєструють увесь трафік, який їм трапляється, і дешифрують його, коли така машина з'явиться в майбутньому. Здебільшого це менш важливо для повсякденних операцій з надсилання USDT, оскільки зміст транзакції є публічним за самою своєю природою. Але ми говоримо про все, що залежить від шифрування транспортного рівня — сесії входу на біржі, процеси відновлення гаманців, передача даних приватних ключів — і це справжня зброя масового знищення. Багато національних відомств таємно розглядали стратегію «збирай зараз» як активну модель загрози за роки до того, як з’явилося таке поняття, як конфліктний потенціал.
Табір «Судного дня»
Найбільш радикальна позиція в цій дискусії розглядає квантові обчислення як загрозу рівня вимирання для світу криптовалют у тому вигляді, в якому ми його знаємо. Це виглядає приблизно так. Блокчейни будувалися на припущенні, що вартість компрометації криптографічного примітиву завжди була настільки високою, що спроби зробити це були економічно неможливими. Якщо це припущення виявиться хибним, уся структура стимулів завалиться разом із ним. Трансляція транзакцій стане небезпечною. Ви не зможете вічно захищати гаманець, оскільки завжди знайдеться опонент із потужнішим апаратним забезпеченням. Уся цінність, акумульована в системі, яка раніше стимулювала той самий самопідтримуваний мережевий ефект, на якому ґрунтувалася вся довіра до системи, буде знищена, а активи, вартість яких вимірювалася певною кількістю токенів, стрімко знеціняться під час виходу із системи.
Найзатятіші прихильники цього наративу стверджують, що його природним фіналом є перехід до твердих засобів збереження вартості. Золото. Готівка. Нерухомість. Сировинні товари. Речі, які можна потримати в руках. Наратив, який вони просувають, описує весь двадцятирічний експеримент із децентралізованими цифровими грошима як перехідну технологію, подібну до сервісів епохи доткомів, що були корисними лише доти, доки хтось не створив надбудову над ними. Хаос на фінансових ринках — це не якийсь теоретичний сценарій: трильйони статків знищено, довіру до цифрової інфраструктури повністю підірвано, а регулятори та інституції з шаленою швидкістю відмовляються від усього, що базується на ECDSA або RSA.
Це обґрунтована позиція. Це робить такий сценарій цілком імовірним і цілком реальним, якщо квантові комп’ютери необхідної потужності з’являться протягом 5 років, а перехід до постквантової криптографії до того часу не відбудеться. Перебільшеними можуть бути хіба що деталі.
Квантові загрози не обмежуються лише криптовалютами. Якщо криптографія з відкритим ключем зазнає повсюдного краху, це потягне за собою банківську систему, безпеку транспортного рівня інтернету для фінансової галузі, урядовий зв’язок, а разом із ними — майже будь-яку автентифікацію в сучасній економіці. Зосередження уваги на біткоїні як на єдиній жертві насправді не враховує масштабів проблеми — і, як не іронічно, недооцінює порівняльну гнучкість криптомереж, які оновлюються через фактичний консенсус, на відміну від банківських систем, затиснутих в онтологічних та регуляторних нетрях, де протягом наступного десятиліття не матиме значення, що саме стане каталізатором змін.Табір «Списа та Щита»
Інший табір припускає, що питання полягає в інвертованому формулюванні дискусії. Загроза реальна. І хоча загроза є справжньою, за багатьма параметрами заходи протидії випереджають її на крок. У 2024 році Національний інститут стандартів і технологій США опублікував свої перші постквантові криптографічні стандарти: FIPS 203 для інкапсуляції ключів, а також FIPS 204 і 205 для цифрових підписів відповідно. Ще один додатковий стандарт, HQC, був представлений у березні 2025 року. Це вже стандарти, а не наукові проєкти, і зараз вони впроваджуються в банках, хмарних провайдерах та урядових структурах. Федеральний графік передбачає вилучення вразливих до квантових обчислень алгоритмів із відповідних державних систем до 2035 року, причому системи з високим рівнем ризику перейдуть на нові стандарти набагато раніше.
Програмне забезпечення оновити набагато простіше, ніж апаратне забезпечення або паперове законодавство, і це важливий факт, який криптомережі можуть використати на свою користь. Ethereum зробив гучні заяви про свої наміри впровадити схеми постквантового підпису як оновлення свого протоколу. Coinbase розробляла план поступової міграції для своїх кастодіальних систем. Ці можливості наразі вивчаються в мережі Solana. Вже існує сімейство квантово-стійких мереж (що «промацують ґрунт»), таких як QRL.
Ряд архітектурних кроків є досить простим: впровадити більше типів адрес на основі постквантових підписів, стимулювати перехід коштів на ці нові типи та з часом вивести з обігу старі.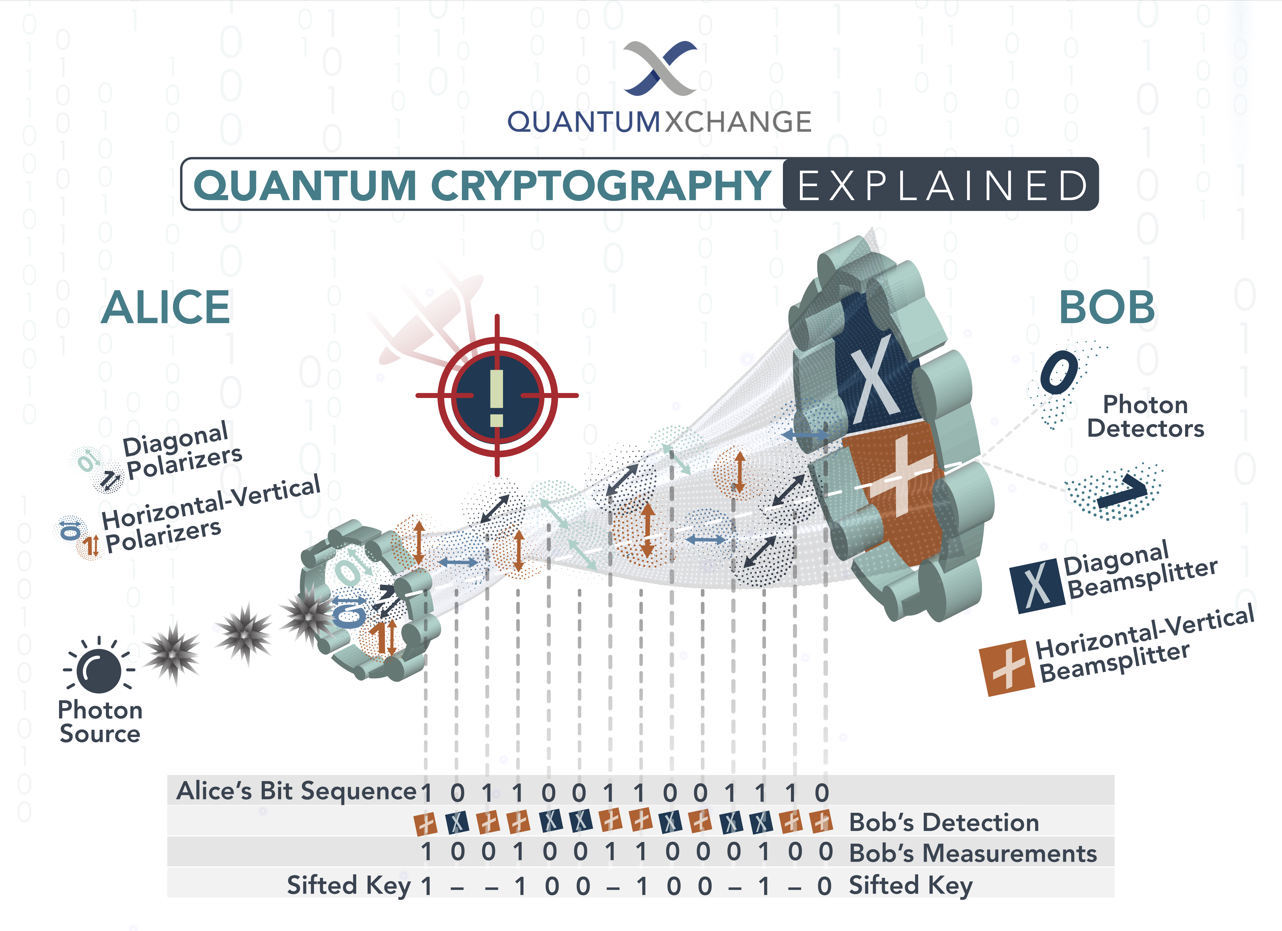
Це здебільшого тому, що з Bitcoin усе складно; модель управління Bitcoin побудована так, щоб не змінюватися швидко. Особливо якщо мережі потрібно 2 роки лише для того, щоб досягти консенсусу щодо оновлення розміру блоку. Історично склалося так, що оптимісти можуть зауважити, що в минулому Bitcoin вже мав складні софтфорки, і якби виникла серйозна загроза, спільнота, ймовірно, об'єдналася б як єдине ціле. Ви вже опинитеся під загрозою до того моменту, як відчуєте дискомфорт — як зазначають песимісти, «перед обличчям реальної загрози» завжди, за визначенням, занадто пізно (динаміка «збирай зараз — дешифруй потім»). Незалежно від того, хто переможе в цій дискусії, навіть ті, хто не вірить у гнучкість Bitcoin, визнають, що базова технологія дозволяє вносити зміни за наявності соціальної згоди.
Цей табір нагадує нам, що там, де є спис, зазвичай є і щит, і поки спис десятиліттями кувався в горнилі суспільної думки, щит мав час виковуватися поруч із ним. Не можна виключати, що сама квантова криптографія — системи розподілу квантових ключів, які використовують фізику вимірювань для забезпечення безпеки — одного дня також увійде до цього арсеналу, а не лише постквантова математика, що працює на класичному обладнанні. Теоретично світ, де кожен надісланий USDT підкріплений квантово-стійкими підписами та за замовчуванням зашифрований від атак типу «збирай зараз», уже цілком досяжний." Екзистенційне питання полягає в тому, чи встигнемо ми до настання апокаліпсиса.
Табір «Цього ніколи не станеться»
Менш популярна, ніж ще кілька місяців тому, але все ж життєздатна третя позиція полягає в тому, що універсальні, комерційно корисні квантові обчислення — це рухома ціль. Прихильники зазначають, що цей сектор перебуває на межі прориву ще з 1990-х років. Проте ті кубіти, які придатні для використання, є надзвичайно дорогими та крихкими. Тобто витрати на виправлення помилок — які різняться залежно від архітектури та частоти помилок і іноді сягають 1000 фізичних кубітів на один логічний — знову і знову відсувають терміни появи апаратного забезпечення, необхідного для реального зламу практичної криптографії, роблячи його недосяжним. Більшість гучних багаторічних «проривів» останнього десятиліття — це ретельно підібрані демонстрації, покликані показати квантову перевагу у вирішенні обмежених завдань «першого світу», а не ознаки того, що універсальні квантові обчислення вже на горизонті.
Аналогія, до якої звертаються найчастіше, — це літаючі автомобілі. Технологія, яка виглядала правдоподібною ще у 1950-х роках, мала реальні прототипи в кожному наступному десятилітті, стільки ж часу вважалася комерційно близькою, але в будь-якому практичному сенсі так і не з’явилася. Справа не в тому, що літаючі автомобілі ніколи не стануть реальністю, а в тому, що прірва між «фізика працює» та «продукт на ринку за прийнятною ціною» насправді може бути нескінченно великою, а величезна інституційна інерція мовчки субсидується вірою в те, що цей розрив зрештою має скоротитися, незалежно від того, чи станеться це насправді.
Таке твердження може здатися контрінтуїтивним у той час, коли останні докази свідчать про протилежне, але в багатьох аспектах цей погляд заслуговує на серйознішу увагу. Хайп навколо державних (або фінансованих державою) проєктів існує тому, що від нього залежить саме державне фінансування.
Пресрелізи, у яких згадується кількість кубітів, нічого не говорять про те, чи здатні ці кубіти насправді виконувати обчислення будь-якої значущої глибини. Відстань між лабораторною демонстрацією та промисловою системою може вимірюватися багатьма порядками величин і десятиліттями — іноді й тим, і іншим. Тож із кожним роком дедалі частіше (і все частіше?) занадто тихо відсувається назад той самий часовий орієнтир, тоді як годинник квантової загрози просувається вперед, а медіа повідомляють лише про цей рух уперед.Але класичне «цього ніколи не станеться» (у цьому випадку, зокрема щодо криптосфери) є хибним з однієї причини: через асиметричну ціну помилки. Навіть якщо скептики мають рацію і масштабований квантовий комп’ютер не побудований і не буде побудований, мережі, що перейшли на постквантові підписи, втрачають лише дещицю ресурсів на координацію, отримують більший розмір підпису та певну частку внутрішніх чвар у спільноті (не нульову, проте це все те, через що криптомережі рідко проходять без наслідків). Але якщо ті, хто заперечує загрозу, помиляються, бездіяльні мережі будуть списані з рахунків. Розум в умовах такої невизначеності підказує, що треба готуватися — власне, саме це й роблять «великі гравці», хоч і з великим небажанням.
Це повертає нас до старої дилеми Воррена Баффета про туманне лобове скло та чисте дзеркало заднього виду: ви не можете бачити майбутнє, але зрештою не зможете пропустити минуле, і лише час — чи то у формі машин на порозі, чи ні — викличе останній спалах гніву в обох таборах. Станом на зараз найбільш імовірним консенсусом серед дослідників є, мабуть, менш ніж 10-відсоткова ймовірність (до 2032 року) того, що квантовий комп’ютер зможе відновити реальний приватний ключ Bitcoin — проте ця ймовірність неухильно зростатиме протягом 2030-х років. Це не назвеш сміливим прогнозом; це радше розподіл — такий, який отримуєш, коли факторами першого порядку у твоїй статистичній моделі є експериментальна фізика, інженерія ланцюжків постачання, пріоритети фінансування національної безпеки та випадкове блукання алгоритмічного прогресу. Будь-хто, хто стверджує щось конкретніше, є лише продавцем.
Рекомендація, яка залишається актуальною за будь-якого результату протистояння таборів, — це просто гігієна з боку користувача. Використовуйте нові адреси, коли це можливо. Уникайте повторного використання старих адрес, особливо для переказів великих сум. Відстежуйте шлях постквантової міграції, який обирає ваш блокчейн. Якщо ви здійснюєте тисячі транзакцій на день (звичайний сценарій для тих, хто масштабно керує транзакціями USDT), граничні витрати на дотримання правил гігієни є мінімальними, а перевага перебування на постквантовій адресі, коли прийде час, може бути величезною. Транзакції USDT у мережі TRON мають власну логіку оптимізації з економічної точки зору задовго до того, як на сцену вийдуть квантові комп'ютери.
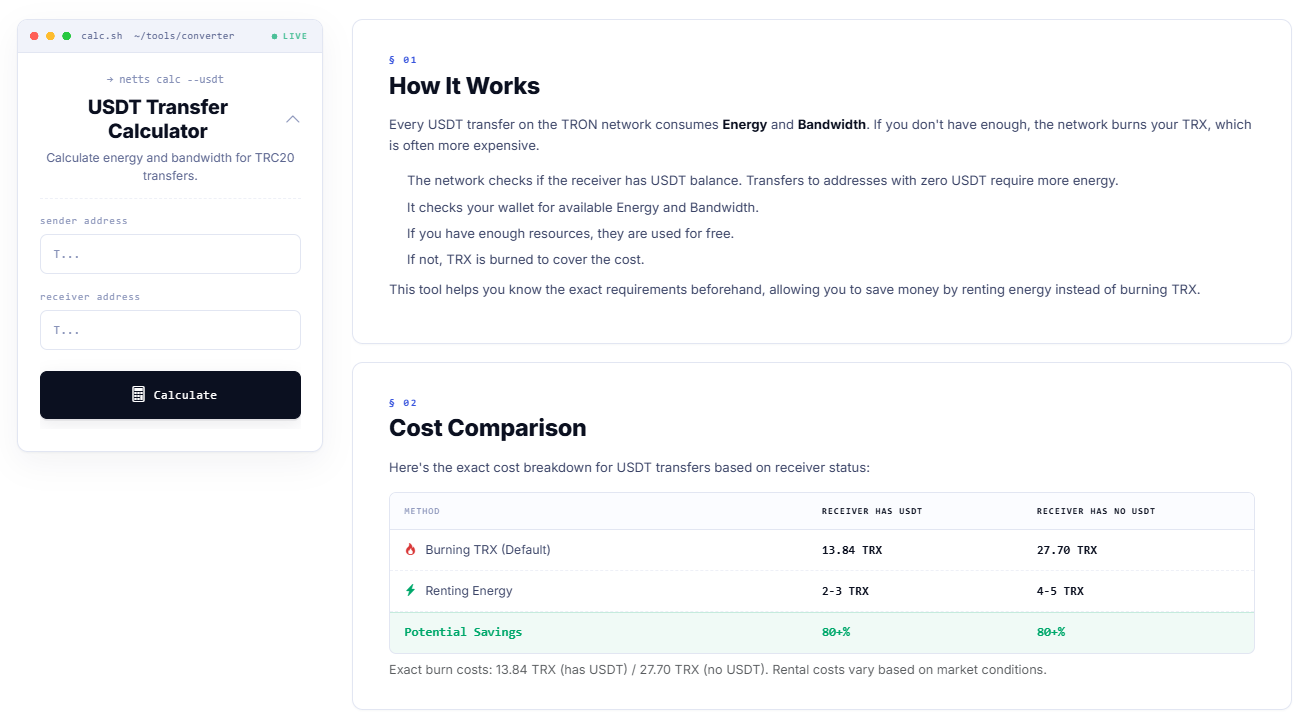
Калькулятор переказів USDT від Netts повідомляє вам перед трансляцією транзакції, скільки насправді коштує кожен переказ в Енергії та Пропускній здатності, і чи стягне мережа плату шляхом спалювання TRX, чи дозволить покрити витрати за допомогою орендованих ресурсів. Цифри прості: спалювання TRX за замовчуванням для переказу на адресу, яка вже містить USDT, коштує 13,84 TRX, тоді як відправлення за замовчуванням на адресу, яка не містить USDT, коштує 27,70 TRX; оренда Енергії знижує цю вартість до 2–5 TRX в обох випадках, що забезпечує типову економію понад 80 відсотків. Практична оптимізація — це тип оптимізації, який по суті не залежить від квантової фізики і полягає в тому, щоб буквально не спалювати USDT на кожному відправленні, транзакція за транзакцією.