Quantum Computing at Crypto: Tumatakbo Na ang Oras
Kung nasaan talaga ngayon ang quantum computing, ano ang ibig sabihin nito para sa Bitcoin, at bakit asymmetric ang panganib kapag binalewala ang banta.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
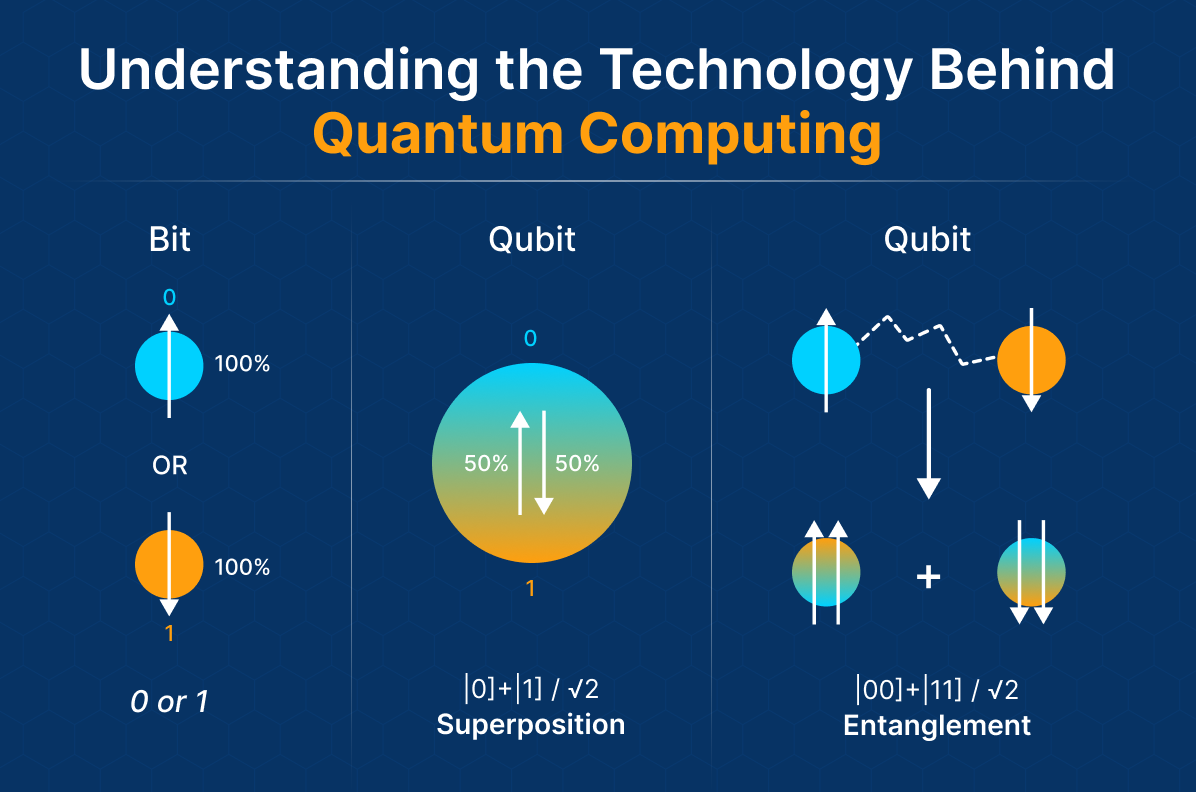
Ang quantum computing ay isa sa mga paksang labis na niroromantisa sa magkabilang dulo. Sa isang panig ng spectrum na ito ay ang mga humahangos na hula tungkol sa mga makinang darating "sa loob ng isang dekada," na magpapawalang-bisa sa "lahat ng alam natin tungkol sa modernong cryptography" at "yayanig sa kaibuturan ng ating marupok nang digital na lipunan." At, sa kabilang banda, ang tila institusyonal na antas ng cynisismo (napakadaling sabihin kung tutuusin ang bilyun-bilyong dolyar ng grant na nilalaro lang ng mga unibersidad at mga display ng vaporware) laban sa isang larangang mahigit dalawang dekada nang nangangakong mararating ang estasyon sa komersyal na antas ngunit hindi man lang makaalis sa platform. Ngunit kadalasan, ang katotohanan ay nasa pagitan ng dalawang sukdulang ito, at para sa mga crypto holder sa harap natin, ang tanong ay lumipat na mula sa pagiging akademiko tungo sa isang tahasang operational urgency—hindi dahil narito na ang quantum doom ngayon, kundi dahil ang timeline ay hindi inaasahang lumiit sa paraang marahil ay hindi natin paniniwalaan isang taon lang ang nakalipas.
Susubukan ng artikulong ito na umiwas sa parehong pagsakay sa hype o lubusang pagbasura rito. Sa buod: totoo ang quantum computing, medyo limitado pa rin ang quantum computing, at ang quantum computing ay umuusad nang mas mabilis kaysa sa halos lahat ng pampublikong prediksyon ng sarili nitong mga inhinyero. At sa loob ng mahigit 10 taon, alam na ng mga crypto network ang napakatotoong panganib na iyon, at kamakailan lamang nagsimulang kumilos hinggil dito. Ang tanging tanong na lang ay "gaano kabilis sila kikilos?"
Saan Ba Talaga Nagsimula ang Quantum
Mga apat na dekada na ang nakalilipas, iginuhit ni Richard Feynman ang ideya ng isang quantum computer sa mga lecture note noong 1981 (hindi ka magtataka kung babasahin ang mga tala ngayon). Ngunit limitado ang kanyang obserbasyon, at makabuluhan: ang mga klasikong computer ay lubhang mahina sa pag-simulate ng quantum mechanics, dahil ang mga quantum system ay sadyang hindi kayang ikatawan sa mga klasikong bit ng impormasyon.
Ang tugon, aniya, ay natural lamang dahil siyempre kung nais mong magsagawa ng mahusay na simulation ng mga quantum system ng anumang kumplikasyon, kailangan mong bumuo ng computer mula mismo sa bagay na sinusubukan mong i-simulate. Isa itong hypothetical na mungkahi na napabayaan sa mga talakayan, ang uri ng bagay na pinag-iisipan ng mga pisiko habang nagkakape.
At nagbago iyon nang dalawang beses, matapos ang mga bagong kaganapan. Nang ilathala ni Peter Shor ang kanyang algorithm noong 1994, ipinakita niya na ang sapat na laking mga quantum computer ay kayang maghanap ng malalaking factor sa polynomial time — isang resulta na magpapaging napakadaling buwagin ang RSA, ang encryption sa likod ng malaking bahagi ng modernong internet, gamit ang naturang makina. Pagkatapos noong 1996, inihayag ni Lov Grover na mayroon siyang quadratically faster na algorithm para lumutas ng mga search problem (may mga epekto rin para sa symmetric cryptography, ngunit hindi gaanong seryoso). Biglang inilagay ng mga resultang ito sa matinding pokus ang tanong kung may sinuman bang makakagawa ng alinman sa hardware o kaya lang ba nila itong imodelo nang tuluy-tuloy sa isang whiteboard.
Mabagal at hindi pare-pareho ang naging pag-unlad. Bagama't maraming experimental group ang gumagawa ng mga qubit device para sa malaking bahagi ng pag-iral nito, ang qubit ay nanatiling isang curiosity sa laboratoryo sa halos buong dekada ng 2000s, at karamihan sa 2010s, pisikal na nakaukit sa ilang materyal (atom, o electron, atbp.), pinalalamig sa temperaturang halos papalapit sa absolute zero, at agad na naaantala ng anumang pagbabago sa kapaligiran. Ngunit ibang usapan na ang dekada 2020. Noong Setyembre 2025, nagpapatakbo ang Caltech ng isang 99.98 porsyentong tumpak na neutral-atom quantum computer na naglalaman ng 6,100 qubit — mga bilang na parang sci-fi lang dalawang taon bago iyon. Ang mga neutral-atom system ay nagdala sa ilang system sa 10,000-qubit array pagdating ng Marso 2026, sa ilang mga pagkakataon. Inihayag ng IBM ang mga plano upang maabot ang quantum advantage pagdating ng 2026 at scaled, fault-tolerant system pagdating ng 2029. Kung mas magandang performance ang ipinangako sa lalong madaling panahon, umiral na ito: ang mga qubit na ito upang i-factorize ang elliptic-curve cryptography (may ilang gawa rito, siyempre, na ginawa ng Google) ay maaaring, sa prinsipyo, tumakbo sa mas mababa sa kalahating milyong pisikal na qubit at sa loob ng ilang minuto (humigit-kumulang dalawampung beses na pagpapabuti kumpara sa mga nakaraang projection).
Wala sa mga hakbang na ito ang maituturing na gumaganang cryptography-breaking machine. Malayo pa rin ang distansya sa pagitan ng isang 10,000 qubit array at ng uri ng error-corrected logical system na posibleng magpatakbo ng Shor's algorithm at scale (karaniwang nangangailangan ang mga logical qubit ng libu-libong pisikal na qubit bawat isa, depende sa error rate at arkitektura). Gayunpaman, hindi na malabo ang direksyon ng tinatahak, at halos lahat ng mga taong nagwawalang-bahala sa mga pagtataya ng quantum-threat sa pamamagitan lamang ng pag-irap ay hindi na ngayon umiirap.
Bakit Target ang Crypto sa Pangkalahatan
Kapag pinag-uusapan ng mga tao ang mga quantum attack sa crypto, kadalasan ay dalawang bagay ang naiisip nila. Tulad ng public-key cryptography upang protektahan ang mga wallet sa blockchain — ang ginagamit ng halos lahat ng tradisyonal na chain tulad ng Bitcoin at Ethereum ay ilang uri ng elliptic-curve digital signature. Pangalawa ay ang transport layer encryption na nagpapanatili sa lahat ng trapiko sa pagitan ng mga user at exchange na maayos, ang parehong encryption na nagpapanatili sa halos lahat ng komunikasyon sa internet na medyo pribado. Kasalukuyang ginagawa ang mga patch para sa dalawa (sa teorya man lamang, pareho silang vulnerable sa Shor's algorithm).
Sa antas ng wallet, talagang may partikular itong dating sa problema. Kapag nagpadala ka ng isang transaksyon ng USDT, ang nangyayari ay pinipirmahan ng iyong wallet ang transfer gamit ang isang private key at ang katugmang public key ay nauuwing nakalantad on-chain. Sa isang mundong may mga quantum computer, magagawa ng isang tagamasid ng blockchain na muling makuha ang private key at simutin ang laman ng wallet bago pa makumpirma ang transaksyon — isang man-in-the-middle attack sa antas ng chain-signature. Bago ang puntong ito, may mga medyo ligtas na address na hindi pa nagagastos kailanman — ang mga may hash lamang ng public key ang nakalantad — at mga address na dati nang nagamit na tiyakang nakalantad pa rin ang kanilang mga public key. Ang sangkapat ng pandaigdigang Bitcoin ay nananahan sa mga wallet na ang mga public key ay nakalantad on-chain; ilan sa mga barya na iyon ay ang pinakaunang mga natutulog na barya na maaaring pag-aari ni Satoshi Nakamoto. At paano kung ang mga address ay tuluyan nang masisimot — ang mga implikasyon pa lamang sa presyo ay halos imposibleng i-hedge.
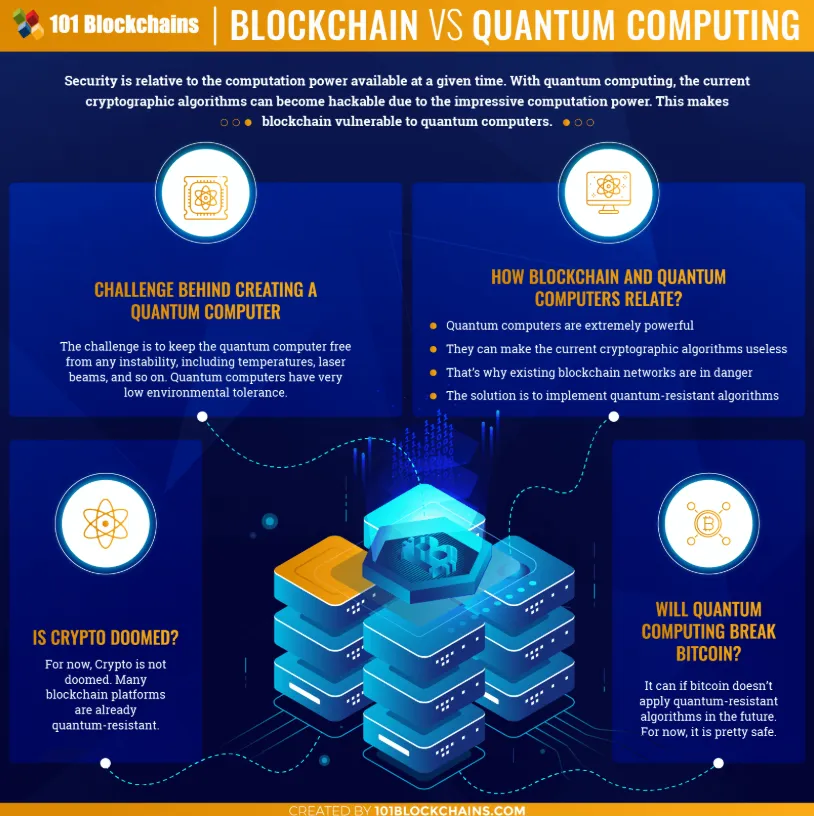
Maaari ding maging preemptive ang banta: ang tinatawag na harvest now, decrypt later. Simple lang ang teorya: kung ang mga kalaban ay kasalukuyang walang gumaganang quantum computer at dahil dito ay hindi muna kailangang mag-alala, i-keylog lamang ang lahat ng trapikong masasalubong nila, at i-decrypt ang anuman ito kapag naging available na ang naturang makina sa hinaharap. Kadalasan ay hindi ito gaanong mahalaga para sa pang-araw-araw na operasyon ng pagpapadala ng USDT, dahil likas sa disenyo ng transaksyon na ito ay pampubliko. Ngunit pinag-uusapan natin ang lahat ng bagay na nakasalalay sa transport layer encryption — mga exchange login session, mga wallet recovery flow, private-key material in-flight — at ito ay malawakang pinsala. Maraming pambansang ahensya ang lihim na nagturing sa harvest-now bilang isang aktibong threat model mga taon bago pa nagkaroon ng anumang kakayahan para sa tunggalian.
Ang Grupong Doomsday
Itinuturing ng pinaka-ekstrimong posisyon sa debate ang quantum computing bilang isang banta sa antas ng pagkalipol sa mundo ng cryptocurrency gaya ng alam natin. Ganito iyon takbo. Binuo ang mga blockchain batay sa premise na ang gastos sa pagkompromiso ng isang cryptographic primitive ay palaging napakataas anupat economically impossible itong subukan. Kung guguho ang premise na iyon, babagsak kasama nito ang buong istruktura ng insentibo. Nagiging mapanganib i-broadcast ang mga transaksyon. Hindi mo maipagtatanggol ang isang wallet magpakailanman, dahil palaging may kalaban na may mas malakas na source hardware kaysa sa iyo. Ang lahat ng halagang naitala sa system na dati nang nagbigay ng insentibo sa nagpapatibay-sa-sariling network effect kung saan nakabatay ang buong tiwala nila sa system ay mabubura, at ang mga asset na inuri bilang may halagang tiyak na bilang ng mga token ay kapansin-pansing babagsak sa kanilang paglabas sa system.
Sinasabi ng mga pinakapanatiko sa naratibong ito na ang natural na hantungan nito ay ang paglipat sa isang hard store of value. Ginto. Cash. Real estate. Commodities. Mga bagay na mahahawakan mo. Ang kuwentong sinasabi nila ay tungkol sa isang buong dalawampung taong eksperimento sa desentralisadong digital na salapi na maihahalintulad sa transitional technology, tulad ng isang utility noong panahon ng dot-com na naging kapaki-pakinabang lamang hanggang sa may naglagay ng layer sa ibabaw nito. Ang kaguluhan sa mga financial market ay hindi teoretikal na kaso — trilyun-trilyong yaman ang mabubura, lubusang masisira ang tiwala sa digital infrastructure, at mabilis na tatalikuran ng mga regulator at institusyon ang lahat ng bagay na nakabatay sa ECDSA o RSA.
Ito ay isang makatwirang paninindigan. Ginagawa nitong lubhang kapani-paniwala ang senaryong ito, napakatotoo kung magiging available sa loob ng 5 taon ang mga quantum computer na may kinakailangang laki at hindi pa nangyayari ang paglipat sa post-quantum cryptography sa panahong iyon. Ang maaaring labis ay ang detalye. Hindi limitado sa crypto ang mga quantum threat. Kung mabibigo sa pangkalahatan ang public-key cryptography, babagsak din ang banking system, ang transport-layer security sa internet para sa industriya ng pananalapi, mga komunikasyon ng gobyerno at kasama nito, halos anumang authentication sa loob ng modernong ekonomiya. Ang pagtutok sa Bitcoin bilang nag-iisang biktima ay talagang hindi tumitingin sa buong saklaw — at kabalintunaan ding minamaliit ang comparative suppleness ng mga crypto network, na nag-a-update sa pamamagitan ng factual consensus kumpara sa mga banking system na nakabaon sa ontology at regulatory undergrowth kung saan hindi magiging mahalaga kung ano man ang magpabilis sa loob ng susunod na dekada.
Ang Grupong Sibat at Kalasag
Iminungkahi ng isa pang grupo na ito ay usapin ng pabaligtad na pag-frame sa usapan. Totoo ang banta. At bagama't totoo ang banta, isa ito kung saan ang pagtugon sa maraming aspeto ay nauuna ng isang hakbang. Noong 2024, inilathala ng U.S. National Institute of Standards and Technology ang mga unang pamantayan nito para sa post-quantum cryptography: FIPS 203 para sa key encapsulation, at FIPS 204 at 205 para sa mga digital signature, ayon sa pagkakabanggit. Isa pang karagdagang pamantayan, ang HQC, ang inilunsad noong Marso 2025. Ang mga ito ay mga pamantayan, hindi mga science project, at unti-unti na silang pumapasok sa mga bangko, cloud provider, at mga gobyerno ngayon. Target ng federal timeline ang pag-aalis ng mga quantum-vulnerable algorithm mula sa mga sumusunod na sistema ng gobyerno bago mag-2035, kung saan mas maagang lilipat ang mga high-risk system.
Mas madaling i-upgrade ang software kaysa sa hardware o batas sa papel, na isang mahalagang katotohanan na may kakayahang gamitin ng mga crypto network para sa kanilang kapakinabangan. Naglabas ang Ethereum ng mga pampublikong pahayag tungkol sa kanilang mga intensyon na magdala ng mga post-quantum signature scheme bilang mga upgrade sa kanilang protocol. Gumagawa noon ang Coinbase ng plano para sa migration path para sa kanilang mga custody system sa paunti-unting paraan. Kasalukuyan itong sinisiyasat ng Solana. Mayroon nang pamilya ng mga (sumusubok sa sitwasyon) quantum-resistant chain tulad ng QRL. Diretso ang serye ng mga hakbang sa arkitektura; Magsama ng higit pang uri ng address batay sa mga post-quantum signature, hikayatin ang paglipat ng mga pondo sa mga bagong uring ito at i-deprecate ang mga lumang uri sa takdang panahon.
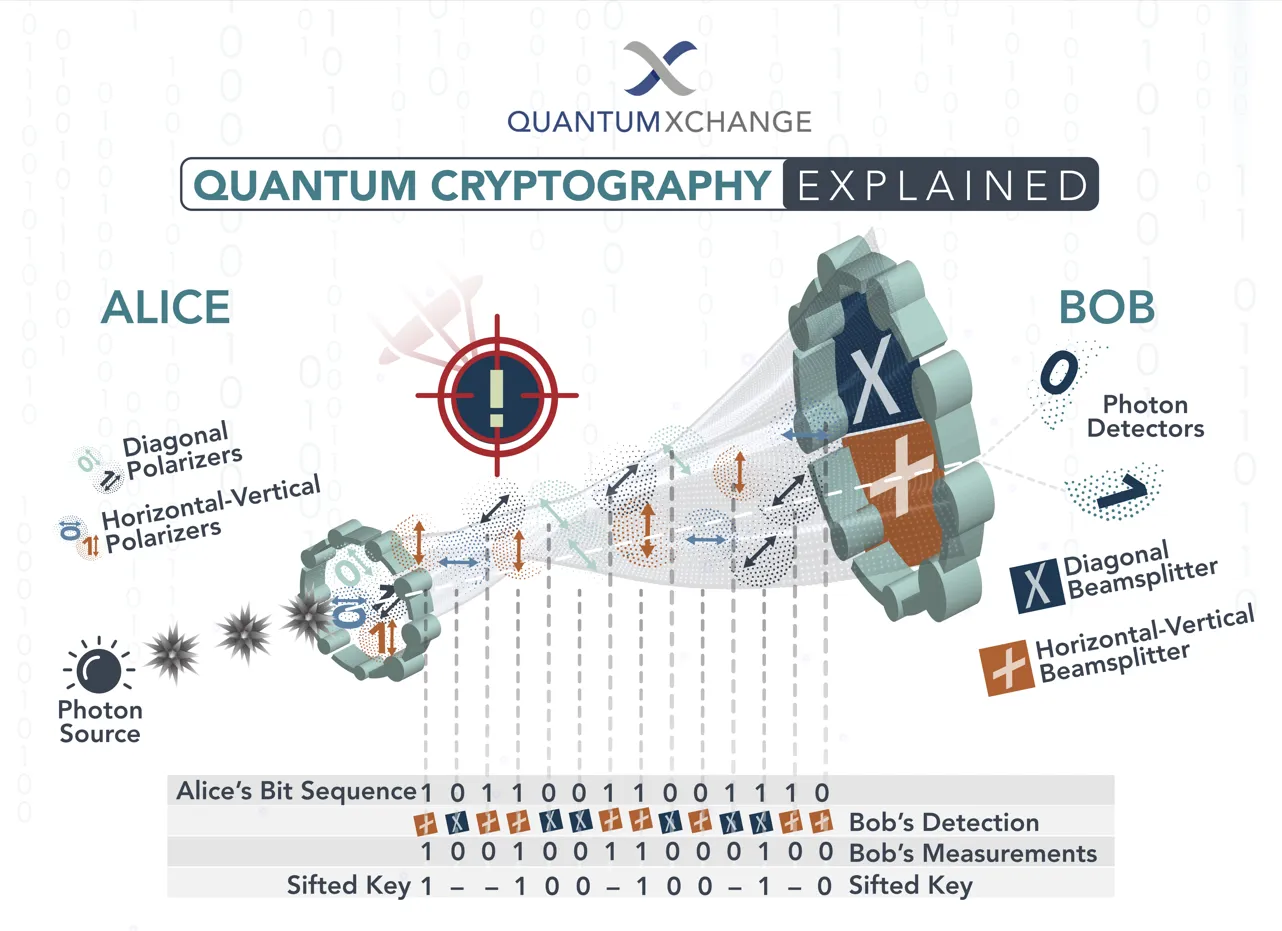
Pangunahin itong dahil ang Bitcoin ang mahirap; ang governance model sa likod ng Bitcoin ay binuo upang hindi mabilis magbago. Hindi kung aabutin ng 2 taon ang isang chain para lamang maabot ang consensus sa isang pag-upgrade sa laki ng block. Sa kasaysayan, maaaring mapansin ng mga positibo ang pananaw na nagkaroon na ang Bitcoin ng mga komplikadong soft fork noon at kung ito ay isang seryosong banta, malamang na magkaisa ang komunidad. Nakalantad ka na sa oras na dumating ang panganib — gaya ng itinuturo ng mga pesimista, "sa harap ng isang kongkretong banta" ay palaging, ayon sa kahulugan, huli na (ang dinamika ng harvest-now-decrypt-later). Sinuman ang manalo sa debateng iyon, kahit ang mga hindi naniniwala sa liksi ng Bitcoin ay kumikilala na ang pinagbabatayang teknolohiya ay nagbibigay-daan para sa pagbabago kung mayroong kasunduan sa lipunan.
Ang ipinapaalala sa atin ng grupong ito ay kung saan may sibat, kadalasan ay may kalasag, at kung saan ang sibat ay hinuhubog sa pandayan ng pampublikong opinyon sa loob ng mga dekada, nagkaroon din ng panahon ang kalasag na mahubog kasabay nito. Hindi maaaring isantabi na ang quantum cryptography mismo — mga quantum-key-distribution system na gumagamit ng pisika ng pagsukat para sa seguridad — ay balang araw mapapabilang din sa hanay, hindi lamang ang post-quantum math na gumagana sa mga klasikong makinarya. Sa teorya, ang isang mundo kung saan ang bawat USDT na ipinapadala ay sinusuportahan ng mga quantum-resistant signature, at naka-encrypt laban sa mga harvest-now attack bilang default, ay abot-kamay na. Ang umiiral na katanungan ay kung aabot ba tayo bago dumating ang apocalipsis.
Ang Grupong "Hindi Yan Mangyayari Kailanman"
Hindi gaanong patok kumpara sa ilang buwan lang ang nakalipas ngunit buhay pa rin, ang ikatlong posisyon ay ang paniniwalang ang general purpose, commercially useful quantum computing ay isang gumagalaw na target. Itinuturo ng mga tagasuporta na ang sektor ay nasa bingit na ng pagbabago mula pa noong dekada 1990. Gayunpaman, ang mga magagamit na qubit ay labis na magastos at marupok. Ibig sabihin, ang error-correction overhead — magkakaiba depende sa arkitektura at error rate at kung minsan ay lumalapit sa 1,000 pisikal na qubit para sa isang logical qubit — ay nagtutulak sa hardware na kinakailangan upang aktwal na masira ang praktikal na cryptography patungo sa isang umuusod na deadline, na palaging hindi maabot, nang paulit-ulit. Na ang karamihan sa mga napapabalitang multi-year na "breakthrough" nitong nakaraang dekada ay mga piling pasikat na pinili upang maghatid ng quantum superiority sa mga limitadong first-world problem, hindi mga palatandaan na ang general-purpose quantum computing ay malapit na.
Ang analohiyang madalas nitong gamitin — ay mga lumilipad na kotse. Isang teknolohiya na kapani-paniwala noong dekada 1950, nagkaroon ng mga prototype sa totoong mundo sa bawat dekada mula noon, naging nalalapit sa komersyal na antas sa loob din ng ganoong katagal, at sa anumang kapaki-pakinabang na kahulugan, ay hindi pa rin dumarating. Hindi sa hindi kailanman magiging totoo ang mga lumilipad na kotse — ito ang katotohanan na ang agwat sa pagitan ng "gumagana ang pisika" at "nasa merkado ito sa presyong praktikal" ay maaaring maging napakalaki, at ang malaking halaga ng institutional inertia ay tahimik na pinopondohan sa paniniwalang dapat tuluyang magsara ang agwat, hindi alintana kung mangyayari nga ito.
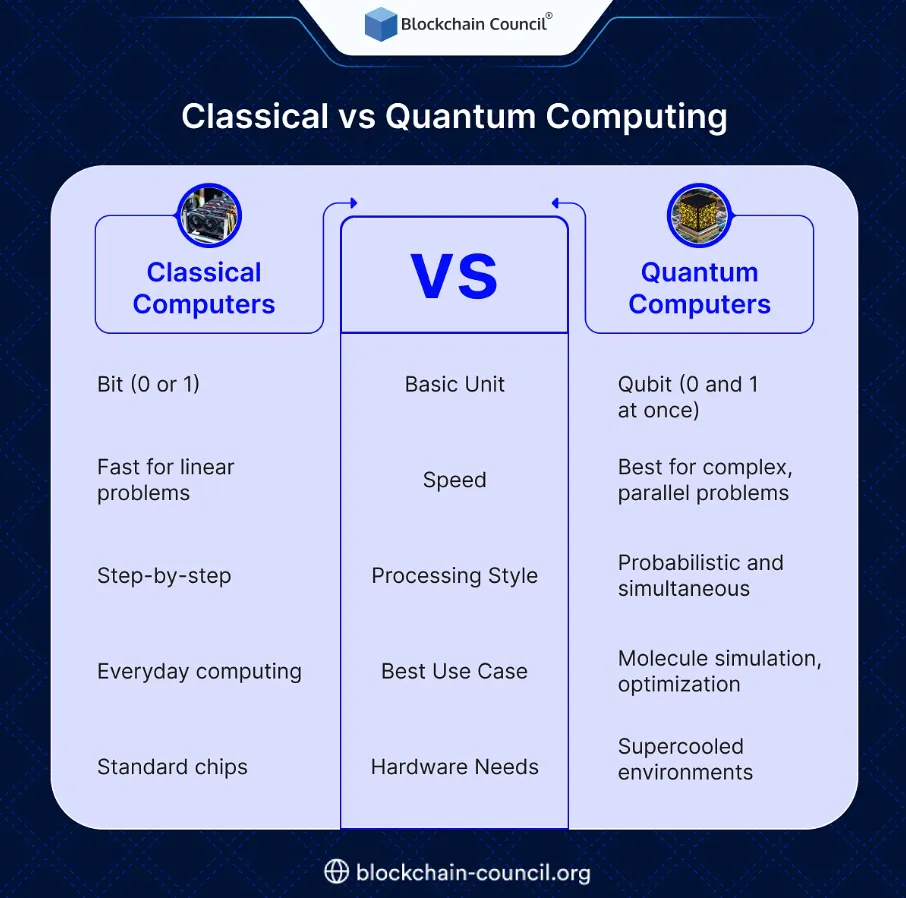
Maaaring magmukhang salungat sa intuwisyon ang ganitong pahayag sa panahong nagpapahiwatig ng kabaligtaran ang mga kamakailang ebidensya, ngunit sa maraming paraan ay nararapat sa mas seryosong pagsasaalang-alang ang pananaw na ito. Mayroong hype na (pinopondohan ng) estado dahil nakasalalay dito ang pagpopondo ng estado. Ang mga press release na bumabanggit ng mga bilang ng qubit ay walang sinasabi tungkol sa kung ang mga qubit na iyon ay talagang makakagawa ng mga kalkulasyon ng anumang makabuluhang lalim. Ang distansya sa pagitan ng isang demonstrasyon sa lab at isang production system ay maaaring maraming order of magnitude at mga dekada — kung minsan ay pareho. Kaya sa bawat taon na lumilipas, napakadalas na ngayon (lalo pa?) na tahimik na inuurong bawat taon ang dimensyong isinusulong ang quantum-threat clock, at ang media ay nag-uulat lamang sa pasulong na paggalaw.
Ngunit ang klasikong paniniwalang hindi ito mangyayari kailanman (sa kasong ito, partikular na may kinalaman sa crypto) ay mali ang pagkakatantya sa isang bagay: ang hindi balanseng gastos ng pagkakamali. Kahit na tama ang mga nagdududa, at walang scalable quantum computer na naitayo o maitatayo, ang mga network na lumipat sa mga post-quantum signature ay mawawalan lamang ng kaunting coordination overhead, mas malaking signature, kaunting alitan sa komunidad (hindi zero, ngunit lahat ng bagay na halos hindi man lang kinasira ng mga crypto network). Ngunit kung mali ang mga tumatanggi, mabubura ang mga network na walang ginawa. Sasabihin ng katuwiran, sa ganyang uri ng kawalan ng katiyakan, na maghanda, na siyang ginagawa ng malalaking manlalaro ngunit may matinding pag-aatubili.
Dinala tayo nito pabalik sa lumang palaisipan ni Warren Buffet tungkol sa maulap na mga bintana sa harap at malilinaw na rearview mirror: hindi mo makikita ang hinaharap at kalaunan ay hindi mo mapapalampas ang nakaraan, at tanging panahon lamang, maging sa anyo ng mga makina sa mga pintuan, o hindi, ang maglalabas ng huling damdamin sa parehong grupo. Sa ngayon, ang pinaka-posibleng pagtataya ng consensus sa mga mananaliksik ay marahil mas mababa sa 10 porsyentong posibilidad (pagdating ng 2032) na mabawi ng isang quantum computer ang isang totoong Bitcoin private key — ngunit patuloy na tumataas ang posibilidad sa buong dekada 2030. Hindi rin ito isang matapang na hula; bagkus ay isang pamamahagi — ang uri na nakukuha mo kapag ang mga first-order factor sa iyong statistical model ay kinabibilangan ng experimental physics, supply-chain engineering, mga priyoridad sa pagpopondo ng pambansang seguridad at ang pabagu-bagong takbo ng algorithmic progress. Sinumang magsabi ng anumang mas tiyak kaysa doon ay isang nagtitinda lamang.
Ang rekomendasyong nananatili sa anumang posibleng kahihinatnan ng mga grupo ay simpleng kalinisan lamang sa bahagi ng gumagamit. Gumamit ng mga bagong address hangga't maaari. Iwasang muling gumamit ng mga lumang address, lalo na para sa malalaking balance transfer. Subaybayan ang post-quantum migration path na pinupuntirya ng chain na iyong pinili. Sa antas na gumagawa ka ng libu-libong transaksyon bawat araw (ang karaniwang sitwasyon para sa sinumang namamahala ng mga transaksyon ng USDT nang maramihan), ang marginal cost para sa paglalapat ng mabuting kalinisan ay minimal, at ang benepisyo ng pagiging nasa isang post-quantum address pagdating ng panahong iyon ay maaaring napakalaki. Ang mga transaksyon ng USDT sa TRON ay may sarili ring lohika ng pag-optimize, mula sa pananaw ng ekonomiya, bago pa man pumasok sa eksena ang mga quantum computer.
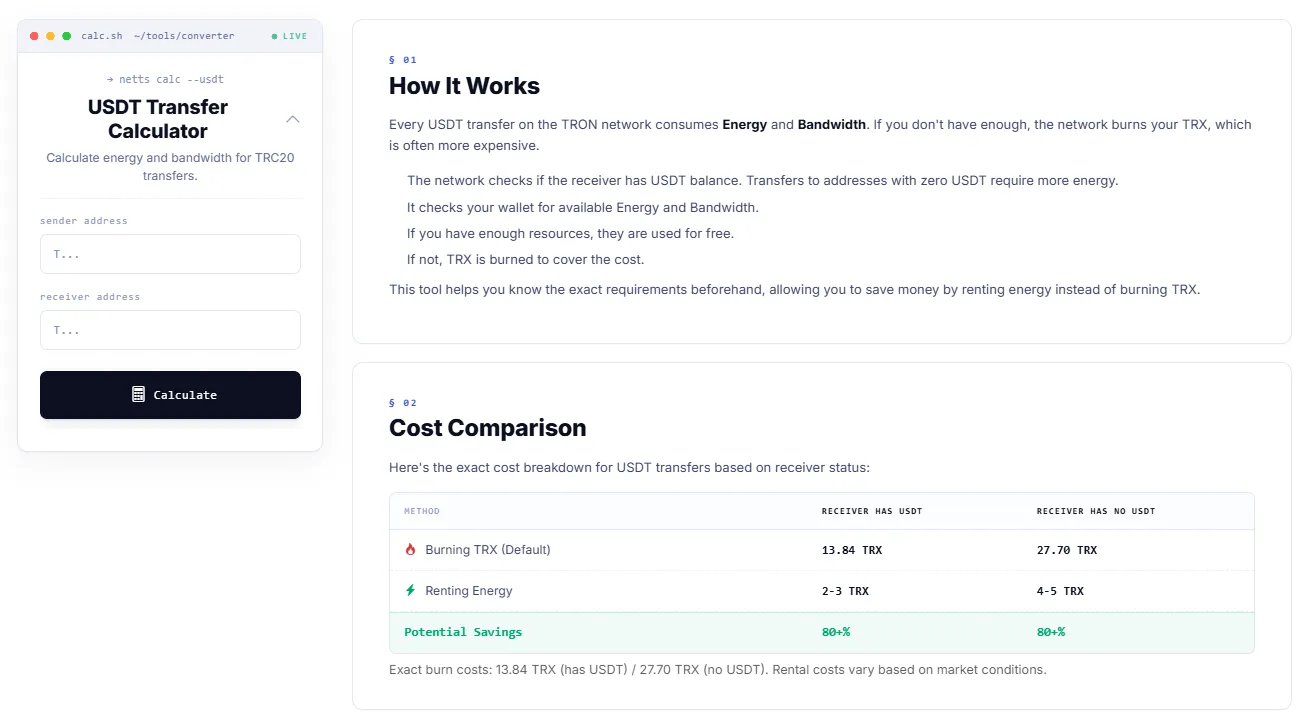
Sinasabi sa iyo ng USDT Transfer Calculator mula sa Netts, bago ka mag-broadcast, kung magkano talaga ang halaga ng bawat transfer sa Energy at Bandwidth at kung sisingilin ka ng network sa pamamagitan ng pag-burn ng TRX o papayagan kang bayaran ang gastos gamit ang mga nirentahang resource sa halip. Diretso ang mga numero: ang pag-burn ng TRX bilang default para sa isang pagpapadala sa isang address na mayroon nang USDT ay nagkakahalaga ng 13.84 TRX, habang ang pagpapadala bilang default sa isang address na walang hawak na USDT ay nagkakahalaga ng 27.70 TRX; ang pagrenta ng Energy ay nagpapababa niyan sa 2–5 TRX sa parehong kaso, na may tipikal na matitipid na mahigit 80 porsyento. Ang praktikal na pag-optimize ay ang uri ng pag-optimize na karaniwang independyente sa quantum physics at may kinalaman lamang sa literal na hindi pag-burn ng USDT sa bawat pagpapadala ng USDT, bawat isang transfer sa bawat pagkakataon.