Квантовые вычисления и криптовалюты: время на исходе
Реальное положение дел в области квантовых вычислений, что это значит для Биткоина и почему цена игнорирования угрозы асимметрична.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
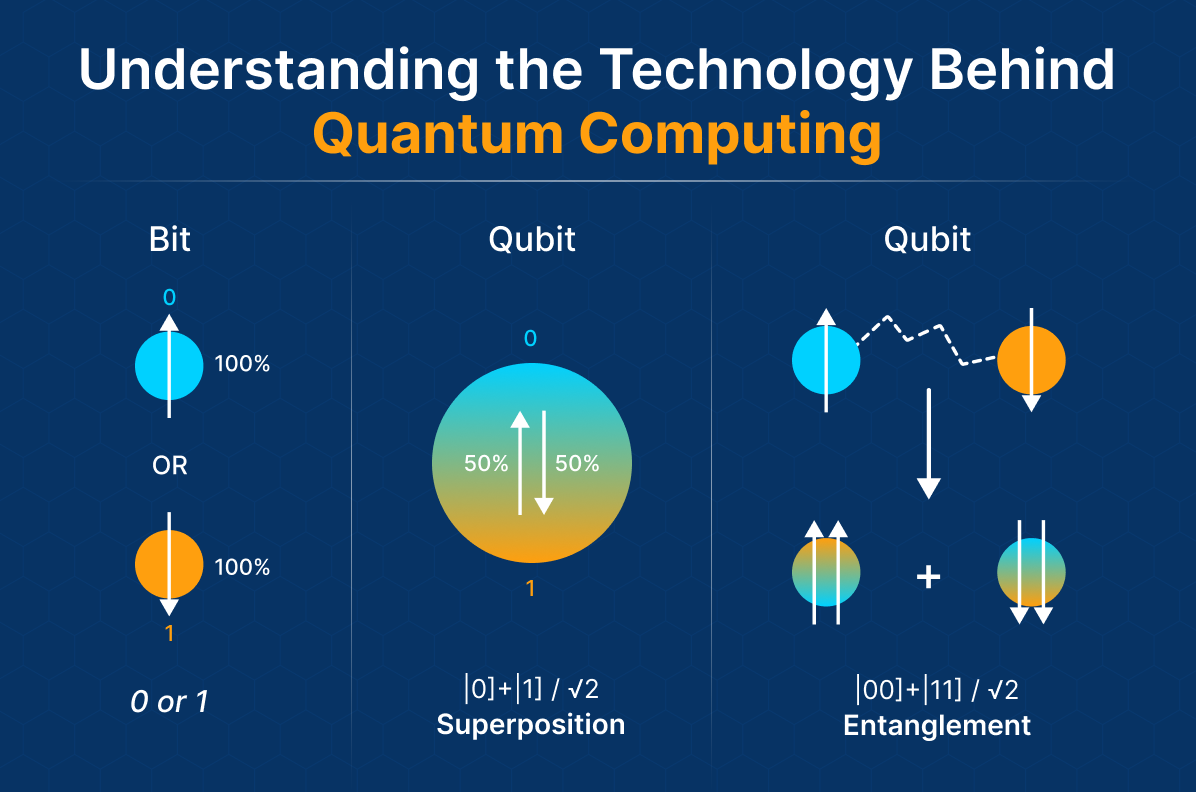
Квантовые вычисления — одна из тех тем, которые романтизируют в обоих направлениях. На одном конце этого спектра — восторженные прогнозы о появлении в течение «ближайшего десятилетия» машин, которые сделают «всё, что мы знаем о современной криптографии, неактуальным» и «потрясут основы нашего и без того хрупкого цифрового общества». На другом — почти институциональный цинизм (весьма дешевый, учитывая расходы на университеты как на игрушки для освоения грантов и демонстрацию «пустышек») по отношению к области, которая уже более двух десятилетий обещает выйти на коммерческие рельсы, но так и не сдвинулась с мертвой точки. Но, как это часто бывает, реальность находится где-то посередине, и для держателей криптовалют вопрос перешел из разряда академических в плоскость острой операционной необходимости. И дело не в том, что «квантовый апокалипсис» уже наступил, а в том, что сроки неожиданно сократились так, как мы не могли себе представить еще год назад.
В этой статье мы постараемся избежать как слепого следования моде, так и огульного скептицизма. Вкратце: квантовые вычисления реальны, они все еще весьма ограничены, но развиваются гораздо быстрее, чем публично предсказывали почти все работающие над ними инженеры. И уже более 10 лет криптосети знают об этом вполне реальном риске, но лишь недавно начали предпринимать действия. Единственный вопрос: «как быстро они будут двигаться?»
Откуда на самом деле взялись квантовые вычисления
Около четырех десятилетий назад Ричард Фейнман набросал идею квантового компьютера в своих лекционных заметках 1981 года (сегодня никто бы и глазом не моргнул, если бы эти заметки были прочитаны вновь).
Но его наблюдение было ограниченным и в то же время важным: классические компьютеры крайне плохо справляются с моделированием квантовой механики, поскольку квантовые системы просто невозможно представить в классических битах информации.
По его словам, такая реакция была естественной, ведь, разумеется, если вы хотите эффективно моделировать квантовые системы любой сложности, вам нужно построить компьютер из того же материала, который вы пытаетесь смоделировать. Это было гипотетическое предположение, которое долгое время пребывало в забвении — из тех вещей, о которых физики рассуждают за чашкой кофе.
Ситуация менялась дважды вслед за новыми открытиями. Когда Питер Шор опубликовал свой алгоритм в 1994 году, он показал, что достаточно мощные квантовые компьютеры могут находить множители больших чисел за полиномиальное время. Этот результат означал бы, что RSA — алгоритм шифрования, лежащий в основе большей части современного интернета, — было бы тривиально легко взломать на такой машине. Затем, в 1996 году, Лов Гровер объявил о создании алгоритма, который квадратично быстрее решает задачи поиска (это также имеет последствия для симметричной криптографии, но менее серьезные). Эти результаты внезапно вывели на первый план вопрос о том, сможет ли кто-нибудь вообще создать необходимое оборудование, или же ученые способны лишь бесконечно моделировать его на маркерной доске.
Прогресс был медленным и непоследовательным. Хотя на протяжении большей части времени существования этой области многие экспериментальные группы создавали кубитные устройства, кубит оставался лабораторной диковинкой на протяжении большей части 2000-х и 2010-х годов: физически воплощенный в каком-либо материале (атоме, электроне и т. д.), охлажденный до температуры, практически достигающей абсолютного нуля, он мгновенно терял стабильность при любом изменении окружающей среды. Но 2020-е годы — совсем другое дело.
В сентябре 2025 года Калифорнийский технологический институт (Caltech) эксплуатировал квантовый компьютер на нейтральных атомах с точностью 99,98%, содержащий 6 100 кубитов — цифры, которые еще два года назад казались научной фантастикой. К марту 2026 года системы на нейтральных атомах в ряде случаев позволили масштабировать массивы до 10 000 кубитов. IBM объявила о планах достичь квантового превосходства к 2026 году и создать масштабируемые отказоустойчивые системы к 2029 году. Хотя вскоре обещали еще более высокую производительность, кое-что уже было достигнуто: эти кубиты для факторизации криптографии на эллиптических кривых (часть работы здесь, разумеется, проделана Google) в принципе могли работать менее чем на полумиллионе физических кубитов и справляться в считанные минуты (что примерно в двадцать раз быстрее прошлых прогнозов).Ни один из этих шагов еще не означает создания работающей машины для взлома криптографии. Между массивом из 10 000 кубитов и логической системой с коррекцией ошибок, способной полноценно запускать алгоритм Шора (логические кубиты обычно требуют тысячи физических кубитов каждый, в зависимости от уровня ошибок и архитектуры), все еще лежит огромная дистанция. Однако вектор развития перестал быть двусмысленным, и практически все те, кто раньше отмахивался от прогнозов о квантовой угрозе, лишь закатывая глаза, больше этого не делают.
Почему криптоиндустрия в целом оказывается под прицелом
Говоря о квантовых атаках на криптовалюты, люди обычно подразумевают две вещи. Во-первых, это криптография с открытым ключом для защиты кошельков в блокчейне — почти все традиционные сети, такие как в сети Bitcoin или в сети Ethereum, используют тот или иной тип цифровых подписей на эллиптических кривых. Во-вторых, это шифрование транспортного уровня, которое защищает трафик между пользователями и биржами — то самое шифрование, которое обеспечивает приватность практически всей интернет-коммуникации, за исключением самой примитивной. Решения для обеих проблем находятся в разработке (по крайней мере, в теории обе уязвимы для алгоритма Шора).
На уровне кошельков проблема имеет свою специфику. Когда вы отправляете транзакцию USDT, ваш кошелек подписывает перевод закрытым ключом, а соответствующий открытый ключ оказывается раскрытым в блокчейне. В мире с квантовыми компьютерами наблюдатель блокчейна сможет восстановить закрытый ключ и опустошить кошелек до того, как транзакция будет подтверждена — это атака типа «человек посередине» на уровне подписи цепочки. До этого момента существовали относительно безопасные адреса, с которых никогда не совершались исходящие транзакции — те, где был раскрыт только хеш открытого ключа, — и адреса, которые использовались ранее и чьи открытые ключи неизбежно оставались публичными. Четверть всех биткоинов в мире находится на кошельках, открытые ключи которых раскрыты в блокчейне; часть этих монет — самые ранние «спящие» монеты, которые могут принадлежать Сатоши Накамото. И если в конечном итоге такие адреса можно будет опустошить, одни только ценовые последствия будет практически невозможно захеджировать.
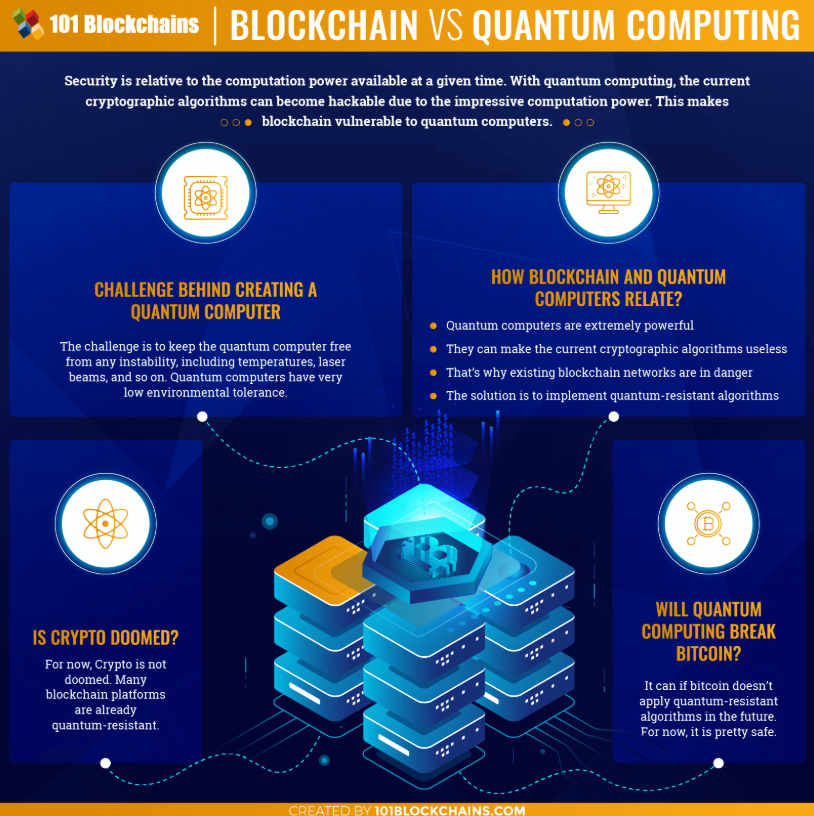
Угроза также может быть превентивной: так называемая стратегия «собирай сейчас, расшифровывай потом» (harvest now, decrypt later). Теория проста: если у злоумышленников сейчас нет рабочего квантового компьютера и им пока не о чем беспокоиться, они могут просто записывать весь проходящий трафик и расшифровать его позже, когда такая машина станет доступна. В большинстве случаев это не так критично для повседневных операций по отправке USDT, поскольку содержимое транзакции публично по своей природе. Но речь идет обо всем, что зависит от шифрования транспортного уровня — сессиях входа на биржи, процессах восстановления кошельков, передаче данных закрытых ключей — и это несет катастрофические последствия. Многие государственные ведомства негласно рассматривали модель «собирай сейчас, расшифровывай потом» (harvest-now) как активную модель угроз за годы до появления реальных возможностей для открытого противостояния.
Лагерь Судного дня
Самая радикальная позиция в этой дискуссии рассматривает квантовые вычисления как угрозу экзистенциального уровня для мира криптовалют в том виде, в котором мы его знаем. Суть её заключается в следующем. Блокчейны строились на предпосылке, что стоимость взлома криптографического примитива всегда настолько высока, что любые попытки экономически нецелесообразны. Если эта предпосылка окажется ложной, вся структура стимулов рухнет вместе с ней. Трансляция транзакций в сеть становится небезопасной. Невозможно защищать кошелек вечно, потому что всегда найдется противник с более мощным оборудованием. Вся ценность, аккумулированная в системе и ранее стимулировавшая тот самоподдерживающийся сетевой эффект, на котором строилось доверие к ней, обнуляется, а активы, оценивавшиеся в определенное количество токенов, стремительно обесцениваются при попытке вывода из системы.
Самые ярые сторонники этого сценария утверждают, что его логическим итогом станет переход к твердым средствам сбережения. Золото. Наличные. Недвижимость. Сырьевые товары. Вещи, которые можно подержать в руках. Они описывают весь двадцатилетний эксперимент с децентрализованными цифровыми деньгами как переходную технологию — некий сервис эпохи доткомов, который был полезен лишь до тех пор, пока поверх него не надстроили новый уровень. Хаос на финансовых рынках в этом случае — не теоретическая модель: триллионы долларов капитала уничтожены, доверие к цифровой инфраструктуре полностью подорвано, а регуляторы и институты на бешеной скорости отказываются от всего, что основано на алгоритмах ECDSA или RSA.
Это обоснованная позиция. Это делает данный сценарий вполне правдоподобным и весьма реальным, если квантовые компьютеры необходимой мощности появятся через 5 лет, а переход к постквантовой криптографии к тому моменту так и не будет осуществлен. Излишними могут быть разве что детали.
Квантовые угрозы не ограничиваются криптовалютами. Если криптография с открытым ключом потерпит неудачу в глобальном масштабе, то же самое произойдет с банковской системой, безопасностью транспортного уровня интернета для финансовой индустрии, правительственной связью и, вместе с тем, практически любой аутентификацией в современной экономике. Сосредоточение внимания на Биткоине как на единственной жертве фактически сужает масштаб проблемы и, по иронии судьбы, недооценивает сравнительную гибкость криптосетей, которые обновляются через фактический консенсус, в отличие от банковских систем, погрязших в онтологии и регуляторных дебрях, где в ближайшее десятилетие не будет иметь значения, что именно послужит катализатором изменений.Лагерь «Копья и щита»
Другой лагерь предполагает, что вопрос заключается в инвертированной постановке проблемы. Угроза реальна. И хотя она вполне серьезна, ответные меры во многих отношениях опережают ее на шаг. В 2024 году Национальный институт стандартов и технологий США опубликовал свои первые постквантовые криптографические стандарты: FIPS 203 для инкапсуляции ключей, а также FIPS 204 и 205 для цифровых подписей соответственно. Еще один дополнительный стандарт, HQC, был представлен в марте 2025 года. Это именно стандарты, а не научные проекты, и сейчас они внедряются в работу банков, облачных провайдеров и государственных структур. Федеральный график предусматривает отказ от уязвимых к квантовым вычислениям алгоритмов в соответствующих государственным требованиям системах к 2035 году, при этом критически важные системы перейдут на новые стандарты гораздо раньше.
Программное обеспечение обновить гораздо проще, чем оборудование или «бумажное» право, и это важный факт, который криптосети могут использовать в свою пользу. В сети Ethereum были сделаны широко освещавшиеся заявления о намерениях внедрить схемы постквантовой подписи в качестве обновлений протокола. Coinbase разрабатывала план постепенной миграции для своих кастодиальных систем. Эти возможности в настоящее время изучаются в сети Solana. Уже существует семейство квантово-устойчивых блокчейнов (прощупывающих почву), таких как QRL.
Ряд архитектурных шагов предельно прост: добавить больше типов адресов на базе постквантовых подписей, стимулировать перевод средств на эти новые типы и со временем вывести старые типы из обращения.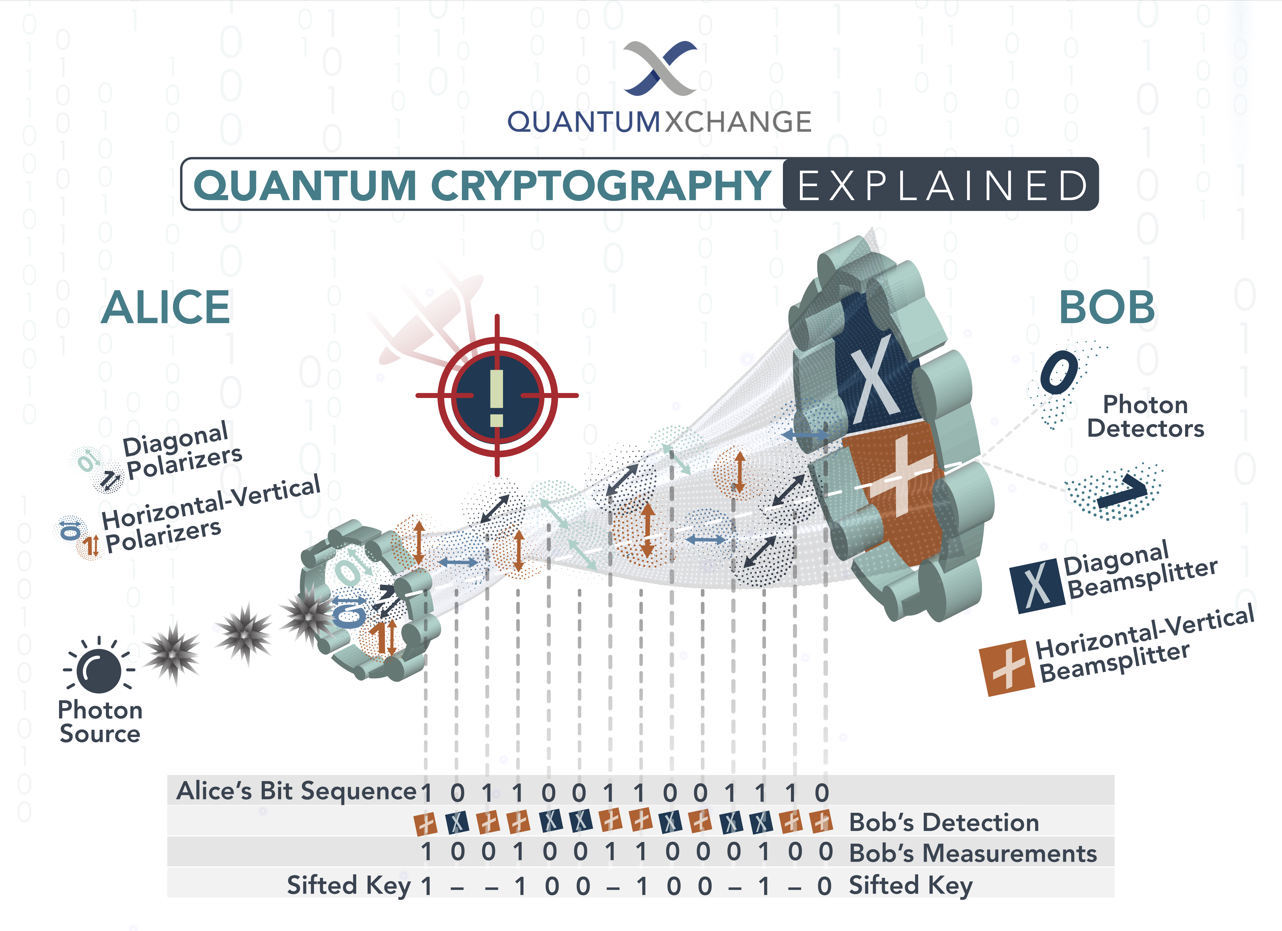
В основном это связано с тем, что с Bitcoin ситуация сложнее; его модель управления создана так, чтобы не допускать быстрых изменений. Особенно если сети требуется два года только на то, чтобы достичь консенсуса по вопросу увеличения размера блока. Исторически сложилось так, что оптимисты могут вспомнить о сложных софтфорках Bitcoin в прошлом и отметить, что в случае серьезной угрозы сообщество, скорее всего, сплотится воедино. Однако к тому моменту, когда возникнет дискомфорт, вы уже будете уязвимы — как указывают пессимисты, действия «перед лицом реальной угрозы» по определению всегда предпринимаются слишком поздно (динамика «собирай сейчас — расшифровывай потом»). Независимо от того, кто победит в этом споре, даже скептики в отношении гибкости Bitcoin признают, что базовая технология допускает изменения при наличии социального согласия.
Этот лагерь напоминает нам о том, что там, где есть копье, обычно есть и щит, и пока копье десятилетиями ковалось в горниле общественного мнения, у щита было время коваться прямо рядом с ним. Нельзя исключать, что сама квантовая криптография — системы квантового распределения ключей, использующие физику измерений для обеспечения безопасности — однажды также войдет в общий инструментарий, а не только постквантовая математика, работающая на классическом оборудовании. Теоретически мир, в котором каждый отправленный USDT защищен квантово-устойчивыми подписями и по умолчанию зашифрован от атак типа «собирай сейчас», уже вполне достижим.
Экзистенциальный вопрос заключается в том, успеем ли мы до наступления апокалипсиса.Лагерь тех, кто считает, что «этого никогда не случится»
Третья позиция, ставшая менее модной, чем еще несколько месяцев назад, но все еще сохраняющая актуальность, заключается в том, что универсальные коммерчески выгодные квантовые вычисления — это «движущаяся мишень». Сторонники этого мнения указывают на то, что сектор находится на грани разворота еще с 1990-х годов. Однако те кубиты, которые пригодны для использования, чрезвычайно дороги и нестабильны. То есть издержки на исправление ошибок — которые варьируются в зависимости от архитектуры и частоты ошибок, а иногда достигают 1000 физических кубитов на один логический — раз за разом отодвигают сроки появления оборудования, способного реально взломать практическую криптографию, делая его недосягаемым. Большинство широко разрекламированных многолетних «прорывов» последнего десятилетия — это тщательно подготовленные демонстрации, призванные показать квантовое превосходство в решении узких задач «первого мира», а не признаки того, что универсальные квантовые вычисления уже не за горами.
Самая популярная аналогия здесь — летающие автомобили. Технология, которая выглядела многообещающей еще в 1950-х годах, имела реальные прототипы в каждом последующем десятилетии, столько же времени считалась коммерчески неизбежной, но в практическом смысле так и не появилась. Дело не в том, что летающие автомобили никогда не станут реальностью, а в том, что пропасть между «физика работает» и «продукт на рынке по доступной цене» может быть сколь угодно глубокой. При этом огромная институциональная инерция негласно субсидируется верой в то, что этот разрыв рано или поздно сократится, независимо от того, произойдет ли это на самом деле.
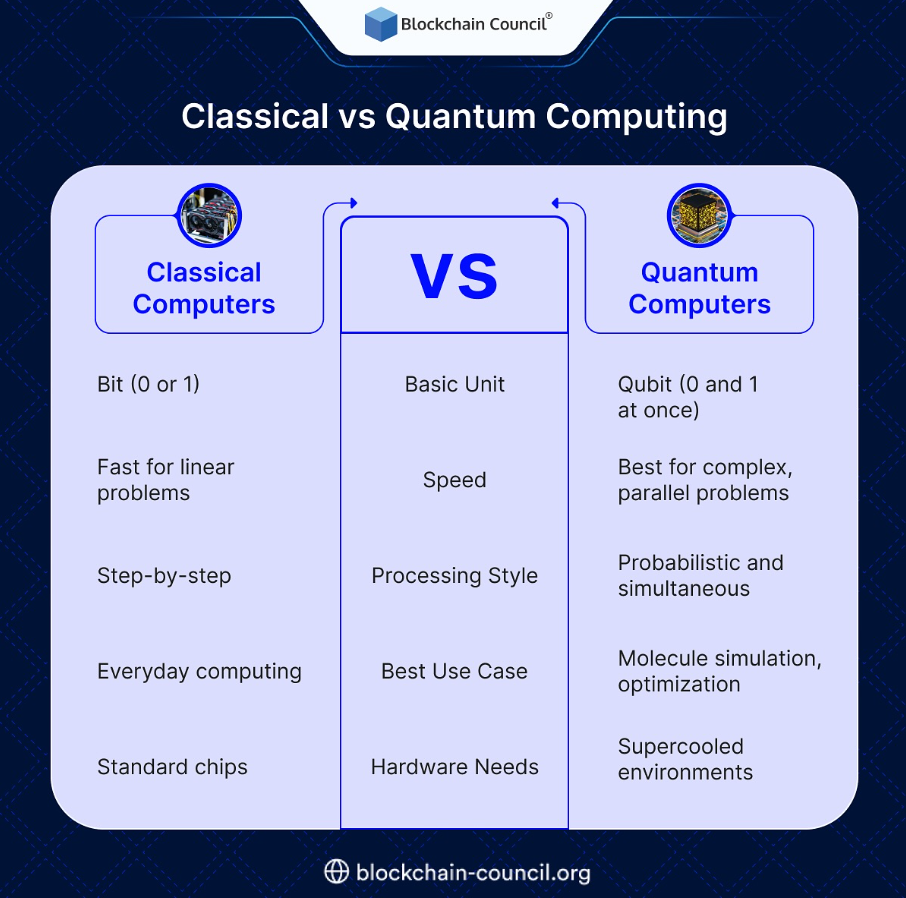
Подобное утверждение может показаться контринтуитивным в то время, когда последние данные свидетельствуют об обратном, но во многих отношениях эта точка зрения заслуживает более серьезного рассмотрения. Хайп, поддерживаемый государством, существует потому, что от него зависит государственное финансирование.
Пресс-релизы, в которых упоминается количество кубитов, ничего не говорят о том, способны ли эти кубиты на самом деле выполнять вычисления сколь-либо значимой глубины. Дистанция между лабораторной демонстрацией и промышленной системой может составлять много порядков и десятилетий — а иногда и то, и другое. Поэтому с каждым годом слишком часто (и все чаще?) сроки незаметно отодвигаются назад ровно в той же мере, в какой стрелки часов квантовой угрозы переводятся вперед, а СМИ сообщают только о движении вперед.Но классическое «этого никогда не случится» (в данном случае применительно к криптографии) ошибочно по одной причине: из-за асимметричной цены ошибки. Даже если скептики правы и масштабируемый квантовый компьютер не построен и не будет построен, сети, перешедшие на постквантовые подписи, теряют на издержках координации, увеличенном размере подписи и внутренних распрях в сообществе (фактор ненулевой, но это то, из чего криптосети редко выходят без потерь). Но если отрицатели ошибаются, бездействующие сети будут списаны со счетов. Разум в условиях такой неопределенности диктует необходимость подготовки — именно этим, пусть и крайне неохотно, занимаются крупные игроки.
Это возвращает нас к старой дилем Любой, кто утверждает что-то более конкретное, — просто продавец.
Рекомендация, которая остается актуальной при любом исходе споров между лагерями, сводится к элементарной гигиене со стороны пользователя. По возможности используйте новые адреса. Избегайте повторного использования старых адресов, особенно для перевода крупных сумм. Следите за планом перехода на постквантовые алгоритмы, который наметил выбранный вами блокчейн. В той мере, в какой вы совершаете тысячи транзакций в день (обычный сценарий для тех, кто управляет потоками USDT в больших масштабах), предельные издержки на соблюдение правил гигиены минимальны, а преимущество использования постквантового адреса, когда придет время, может быть огромным. Транзакции USDT в сети Tron имеют свою логику оптимизации с экономической точки зрения, которая была актуальна задолго до того, как на сцене появились квантовые компьютеры.
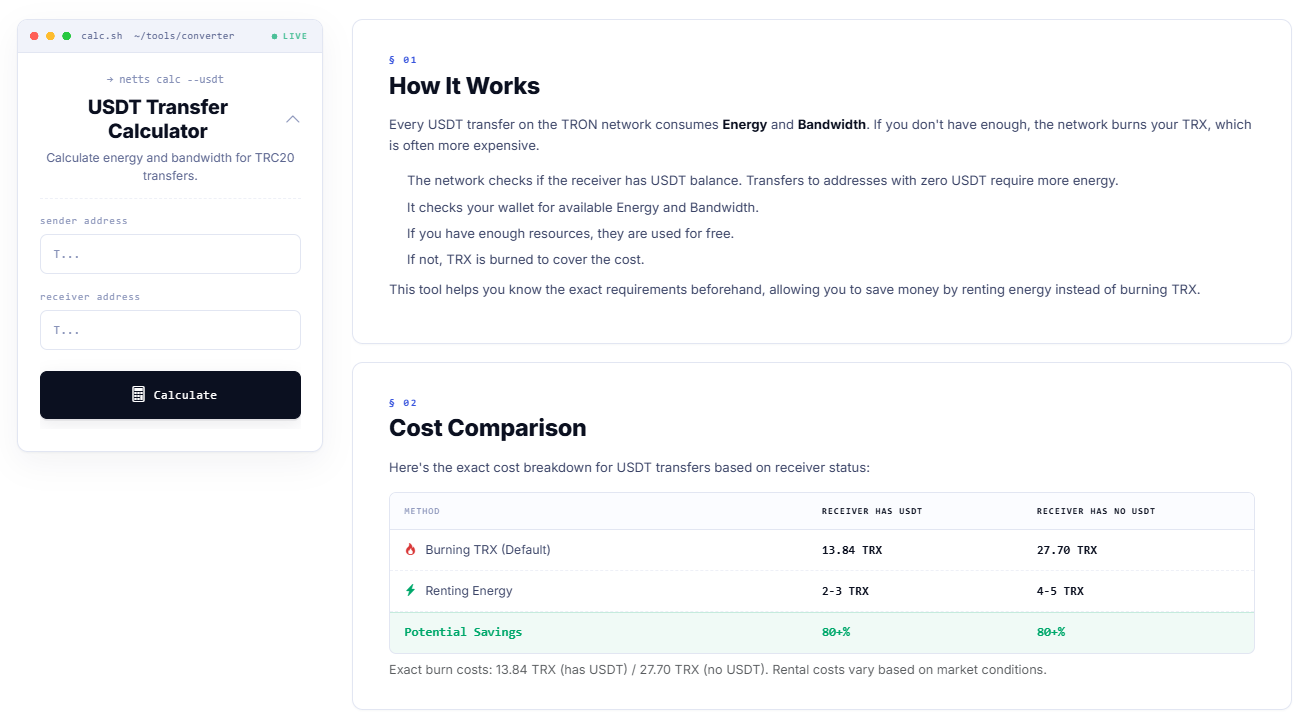
Калькулятор переводов USDT от Netts еще до отправки транзакции в сеть показывает, сколько на самом деле стоит каждый перевод в единицах Энергии и Пропускной способности, а также спишет ли сеть плату путем сжигания TRX или позволит покрыть расходы за счет арендованных ресурсов. Цифры говорят сами за себя: сжигание TRX по умолчанию при переводе на адрес, на котором уже есть USDT, стоит 13,84 TRX, тогда как отправка на адрес без USDT обойдется в 27,70 TRX. Аренда Энергии снижает эти затраты до 2–5 TRX в обоих случаях, обеспечивая типичную экономию более 80 процентов. Практическая оптимизация — это тот вид оптимизации, который по сути не зависит от квантовой физики и напрямую связан с тем, чтобы буквально не сжигать средства на каждой отправке USDT, транзакция за транзакцией.