量子コンピューティングと暗号資産:刻一刻と迫るタイムリミット
量子コンピューティングの現在地、それがビットコインにとって何を意味するのか、そしてなぜその脅威を無視するコストが非対称であるのか。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
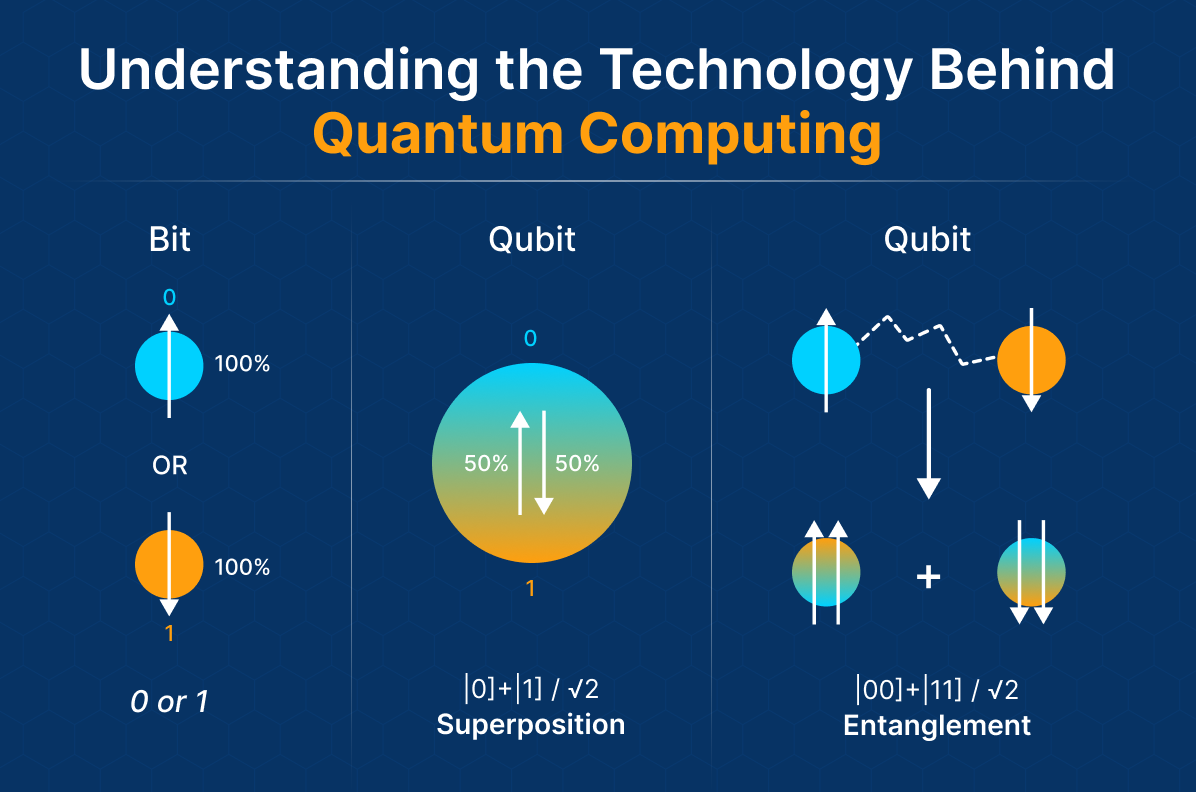
量子コンピューティングは、両極端な形で美化されがちなテーマの一つです。一方の極端な意見としては、「10年以内」にマシンが登場し、「現代の暗号学に関する既知の知識をすべて無意味なもの」にし、「すでに脆弱なデジタル社会を根底から揺るがす」という、息つく暇もないような予測があります。そしてもう一方には、20年以上にわたって商業化という駅への到着を約束しながら、プラットフォームから離れることさえなかったこの分野に対する、ほとんど組織的とも言える冷笑(大学を遊び場とする助成金や実体のないデモンストレーションにかかるコストを考えれば、極めて安上がりなものです)が存在します。しかし、常のことながら、現実はこれら二つの極端な意見の間にあります。そして、目の前の暗号資産ホルダーにとって、この問題は学術的なものから純粋に運用上の緊急性を要するものへと変化しました。それは「量子による破滅」が今日明日にも訪れるからではなく、わずか1年前には信じられなかったような形で、タイムラインが予想外に短縮されたからです。
本記事では、過度な期待にも、過度な悲観にも偏らない立場をとります。要約すると、量子コンピューティングは実在し、依然として極めて限定的ではあるものの、ほぼすべてのエンジニアが公に予測していたよりもはるかに速いスピードで進展しています。そして10年以上にわたり、暗号資産ネットワークはこの極めて現実的なリスクを認識してきましたが、それに対して行動を起こし始めたのはつい最近のことです。唯一の疑問は、「彼らはどれほど迅速に動くのか?」ということです。
量子の真の起源
約40年前、リチャード・ファインマンは1981年の講義ノートに量子コンピューターのアイデアを書き留めました(そのノートを今日読んだとしても、誰も驚かないでしょう)。
しかし、彼の観察は限定的でありながらも、重要なものでした。古典コンピュータは量子力学のシミュレーションにおいて驚くほど無力です。なぜなら、量子システムは古典的な情報ビットでは単純に表現できないからです。
彼によれば、その反応は自然なものでした。なぜなら、ある程度の複雑さを持つ量子システムのシミュレーションを効率的に行いたいのであれば、シミュレートしようとしている対象そのものでコンピュータを構築しなければならないのは当然だからです。これは、物理学者がコーヒーを飲みながら推測するような、長い間日の目を見ずに放置されていた仮説的な提案に過ぎませんでした。
そして、新たな進展によってその状況は二度変わりました。1994年にピーター・ショアが自身のアルゴリズムを発表した際、十分に大規模な量子コンピュータであれば、多項式時間で大きな因数を見つけられることを示しました。この結果は、現代のインターネットの多くを支える暗号方式であるRSAが、そのようなマシンを使えば容易に解読されてしまうことを意味していました。その後1996年に、ラヴ・グローバーが探索問題を二次的に高速で解決するアルゴリズムを発表しました(これは共通鍵暗号にも影響を及ぼしますが、それほど深刻ではありません)。これらの結果により、実際にハードウェアを構築できるのか、あるいは単にホワイトボード上で盛んにモデル化できるだけなのかという問いが、突如として浮き彫りになりました。
進歩は遅く、一貫性のないものでした。その歴史の大部分において、多くの実験グループが量子ビット(qubit)デバイスを構築してきましたが、2000年代から2010年代のほとんどの期間、量子ビットは研究室レベルの域を出ませんでした。それは特定の物質(原子や電子など)に物理的に刻み込まれ、実質的に絶対零度に近い温度まで冷却され、周囲の環境のわずかな変化によって瞬時に乱されてしまうものでした。しかし、2020年代は話が別です。
2025年9月、カリフォルニア工科大学(Caltech)は、6,100個の量子ビットを搭載し、99.98%の精度を誇る中性原子量子コンピュータを稼働させていた。これは、わずか2年前の時点ではSFの世界の話と思われていたような数字である。中性原子システムは、2026年3月までに、いくつかの事例において1万量子ビットのアレイにまで到達していた。IBMは、2026年までに量子アドバンテージを実現し、2029年までにスケーラブルな耐故障性システムを構築する計画を発表した。さらなる性能向上が間近に迫っているとされていたが、それはすでに現実のものとなっていた。楕円曲線暗号を解読するためのこれらの量子ビット(当然ながら、Googleによる研究成果も含まれる)は、原理的には50万個未満の物理量子ビットで、しかも数分以内に実行可能であり、これは過去の予測を約20倍上回る改善であった。これらの進展のどれもが、直ちに実用的な暗号解読機の完成を意味するわけではない。1万量子ビットのアレイと、ショアのアルゴリズムを大規模に実行できるような誤り訂正済みの論理システムとの間には、依然としてかなりの隔たりがある(論理量子ビットは、エラー率やアーキテクチャにもよるが、通常1つにつき数千個の物理量子ビットを必要とする)。しかし、進展の方向性はもはや明白であり、量子脅威の予測を鼻で笑ってあしらっていた人々も、もはや笑ってはいられない状況にある。
なぜ暗号資産全般が標的となっているのか
暗号資産に対する量子攻撃について語るとき、人々は主に2つのことを思い浮かべる。一つは、ブロックチェーン上のウォレットを保護するための公開鍵暗号である。ビットコインやイーサリアムといった、ほぼすべての従来のチェーンにおいて使用されているのは、ある種の楕円曲線デジタル署名である。二つ目は、ユーザーと取引所間のすべてのトラフィックを保護するトランスポート層の暗号化である。これは、インターネット上の極めて限定的な通信を除くすべての通信のプライバシーを維持しているものと同じ暗号化技術である。両者に対するパッチ(修正策)は開発中である(少なくとも理論上、どちらもショアのアルゴリズムに対して脆弱である)。
ウォレットのレベルにおいては、実際、この問題には特有の難しさがある。 USDTのトランザクションを送信する際、実際に行われているのは、ウォレットが秘密鍵を使用して送金に署名し、それに対応する公開鍵がオンチェーン上に公開されるというプロセスです。量子コンピュータが存在する世界では、ブロックチェーンのオブザーバーは、トランザクションが承認される前に秘密鍵を逆算して特定し、ウォレットを空にすることが可能になります。これは、チェーン署名レベルの中間者攻撃(man-in-the-middle attack)です。これまでは、一度も送金に使用されたことがなく、公開鍵のハッシュのみが公開されている比較的安全なアドレスと、過去に使用されたことがあり、必然的に公開鍵が公開されたままになっているアドレスが混在していました。世界のビットコインの4分の1は、公開鍵がオンチェーン上に公開されているウォレットに保管されています。これらのコインの多くは、サトシ・ナカモトの所有物である可能性がある、初期の休眠状態のコインです。そして、もし最終的にこれらのアドレスから資金が流出可能(drainable)になったとしたら、価格への影響だけでも、実質的にヘッジすることは不可能です。
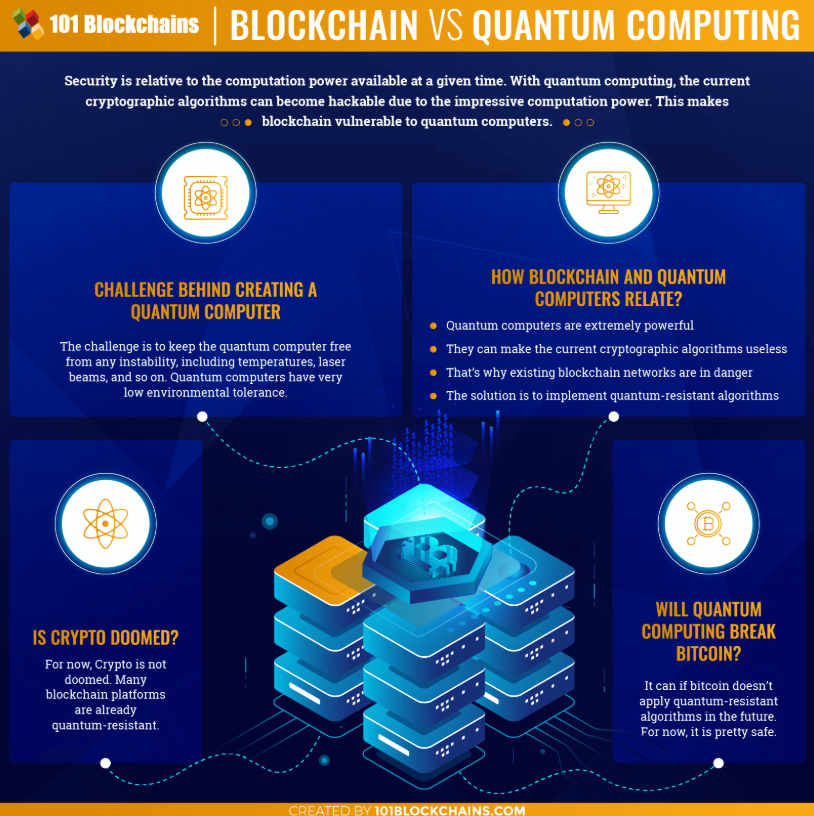
この脅威は先制的なものである可能性もあります。いわゆる「今収穫し、後で解読する(harvest now, decrypt later)」という手法です。その理論は単純です。敵対者が現時点で実用的な量子コンピュータを所有しておらず、今は心配する必要がないとしても、遭遇するすべてのトラフィックを単に記録しておき、将来そのようなマシンが利用可能になったときにその内容を解読するというものです。トランザクションの内容は本来の設計上公開されているため、日常的なUSDTの送金操作においては、ほとんどの場合それほど重要ではありません。しかし、ここで問題にしているのは、トランスポート層の暗号化に依存するすべてのもの、つまり取引所のログインセッション、ウォレットのリカバリーフロー、通信中の秘密鍵データなどであり、これは壊滅的な打撃を意味します。 多くの国家機関は、紛争能力といった概念が登場する何年も前から、「harvest-now(今収穫し、後で復号する)」をアクティブな脅威モデルとして密かに扱ってきました。
終末論派
この議論における最も極端な立場は、量子コンピューティングを、我々が知る暗号資産の世界に対する絶滅レベルの脅威であると考えています。その主張は次のようなものです。ブロックチェーンは、暗号プリミティブを侵害するためのコストが常に非常に高く、試みること自体が経済的に不可能であるという前提の上に構築されました。もしその前提が崩れれば、インセンティブ構造全体がそれと共に崩壊します。トランザクションのブロードキャストは安全ではなくなります。自分よりも強力なソースハードウェアを持つ相手が常に存在するため、ウォレットを永遠に守り続けることはできません。システムへの信頼の根幹であり、これまで自己強化的なネットワーク効果を促進してきたシステム内の全価値は一掃され、特定のトークン数に相当すると分類されていた資産は、システムから流出する過程で劇的に価値を失います。
この説を熱狂的に信じる人々は、その必然的な帰着点は、金、現金、不動産、コモディティといった、物理的に保持できる「ハード・ストア・オブ・バリュー(堅固な価値の保存手段)」への回帰であると述べています。彼らが語るのは、20年にわたる分散型デジタルマネーの実験全体が、ドットコム時代のユーティリティのように、誰かがその上にレイヤーを重ねるまでの間だけ有用だった過渡期の技術に過ぎなかったという物語です。金融市場における混乱は、単なる理論上のケースではありません。数兆ドルの富が消失し、デジタルインフラへの信頼は完全に失墜し、規制当局や機関は猛烈なスピードでECDSAやRSAベースのあらゆるものを放棄することになります。
これは妥当な見解です。もし5年以内に必要な規模の量子コンピュータが実現し、それまでに耐量子計算機暗号への移行が完了していなければ、このシナリオは極めて現実味を帯びたものとなります。行き過ぎている可能性があるのは、その細部(ディテール)の描写かもしれません。
量子脅威は暗号資産(クリプト)に限定されるものではありません。もし公開鍵暗号が普遍的に破綻すれば、銀行システム、金融業界のインターネット・トランスポート層セキュリティ、政府の通信、そしてそれに伴い、現代経済におけるほぼすべての認証も同様に破綻することになります。ビットコインを唯一の犠牲者として標的にすることは、実際にはその影響範囲を見誤っています。そして皮肉なことに、それは暗号資産ネットワークの相対的な柔軟性を過小評価することでもあります。暗号資産ネットワークが事実に基づくコンセンサスを通じてアップデートされるのに対し、銀行システムは存在論的かつ規制上のしがらみに囚われており、今後10年間、何が促進要因になろうとも関係のない状態にあります。矛と盾の陣営
別の陣営は、これは議論のフレーミングが逆転している問題であると示唆しています。脅威は現実のものです。そして、その脅威は本物であったものの、多くの点において対応策が一歩先んじてきました。2024年、米国国立標準技術研究所(NIST)は、初の耐量子計算機暗号標準を公開しました。鍵カプセル化のためのFIPS 203、およびデジタル署名のためのFIPS 204と205です。2025年3月には、追加の標準であるHQCが導入されました。これらは科学プロジェクトではなく「標準」であり、現在、銀行、クラウドプロバイダー、政府機関へと浸透しつつあります。連邦政府のタイムラインでは、2035年までに準拠する政府システムから量子脆弱性のあるアルゴリズムを排除することを目指しており、高リスクのシステムについてはそれよりも大幅に早く移行が進められる予定です。
ソフトウェアはハードウェアや紙の法律よりもはるかにアップグレードが容易であり、これは暗号資産ネットワークが自らの利点として活用できる重要な事実です。イーサリアムは、プロトコルのアップグレードとして耐量子署名スキームを導入する意向を大々的に表明しています。コインベースは、カストディシステムのために段階的な移行パスの計画を策定していました。これらは現在、Solana(ソラナ)において検討されています。QRLのように、すでに(様子見の段階にある)耐量子チェーンのファミリーも存在しています。
アーキテクチャ上の手順は至ってシンプルです。耐量子署名に基づいたアドレスタイプをさらに追加し、これらの新しいタイプへの資金移動を促し、やがて古いタイプを段階的に廃止するというものです。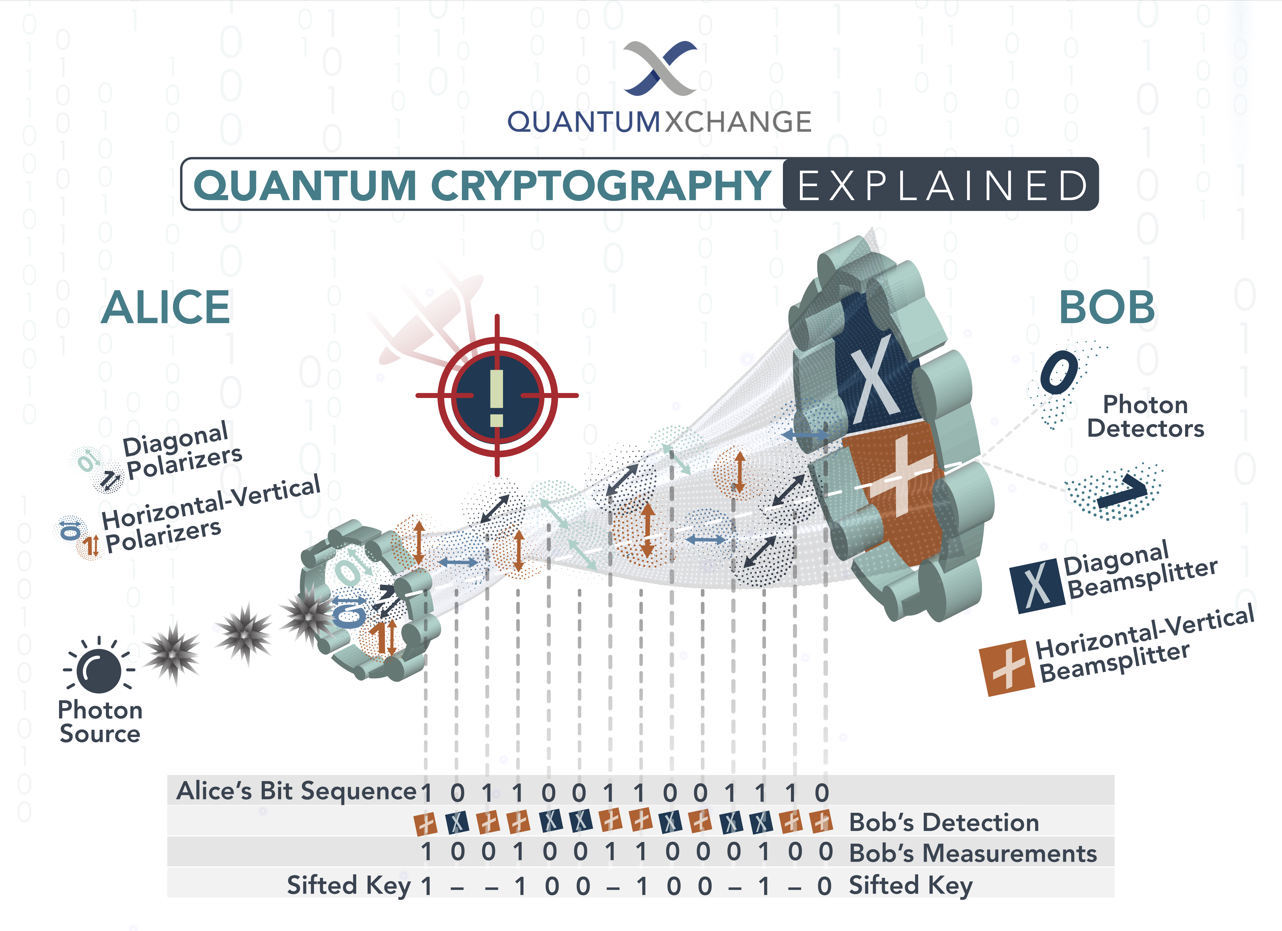
これは主に、ビットコインが難題であるためです。ビットコインの背後にあるガバナンスモデルは、迅速な変更を想定して構築されていません。ブロックサイズのアップグレードに関する合意形成にさえ2年もかかるようなチェーンであれば、なおさらです。歴史的に見れば、ビットコインは過去に複雑なソフトフォークを経験しており、もし深刻な脅威が生じればコミュニティは一丸となって立ち向かうだろう、と楽観主義者は指摘するかもしれません。しかし、不安を感じる頃にはすでに脆弱性にさらされているのです。悲観主義者が指摘するように、「現実的な脅威に直面してから」では、定義上、常に遅すぎるのです(「今収穫して後で解読する(harvest-now-decrypt-later)」という力学のため)。この論争の決着がどうあれ、ビットコインの機敏性に懐疑的な人々でさえ、社会的合意があれば基盤技術の変更が可能であることは認めています。
この陣営が思い出させてくれるのは、矛があるところには通常、盾も存在するということです。そして、矛が数十年にわたり世論という試練の場(るつぼ)で鍛えられているのであれば、盾もまたその傍らで鍛えられる時間があったということです。古典的なコンピュータ上で動作する耐量子数学だけでなく、セキュリティのために測定の物理学を利用する量子鍵配送システムなどの量子暗号そのものが、いつの日かその一翼を担うようになる可能性も否定できません。理論上、送金されるすべてのUSDTが耐量子署名によって裏打ちされ、デフォルトで「今収穫して後で解読する」攻撃に対して暗号化されている世界は、すでに手の届くところにあります。
存亡に関わる問題は、黙示録(アポカリプス)が訪れる前に、我々が間に合うかどうかである。「決して起こらない」派
数ヶ月前よりも支持は減っているものの、依然として根強く残っている第三の立場は、汎用的で商業的に有用な量子コンピューティングは「逃げ水(動く標的)」であるというものだ。支持者たちは、この分野が1990年代以来、常に逆転の瀬戸際にあったと指摘する。しかし、使用可能な量子ビットは極めて高価で脆弱である。すなわち、エラー訂正のオーバーヘッド(アーキテクチャやエラー率によって異なるが、1つの論理量子ビットに対して1,000個近い物理量子ビットを必要とすることもある)により、実用的な暗号を実際に解読するために必要なハードウェアの実現時期は、何度も繰り返し延期され、常に手の届かないところへと押しやられている。過去10年間に大々的に宣伝された数々の「ブレイクスルー」のほとんどは、限定的な特定の問題に対して量子超越性を示すために選ばれた、お膳立てされた展示に過ぎず、汎用量子コンピューティングが目前に迫っている兆候ではないという主張だ。
この立場で最もよく引き合いに出される比喩は、「空飛ぶクルマ」である。1950年代には実現可能と思われ、それ以降の各年代で実世界のプロトタイプが登場し、同じくらい長い間「商業化目前」と言われ続けながら、実用的な意味ではいまだに実現していない技術だ。空飛ぶクルマが現実にならないと言っているのではない。「物理学的に可能であること」と「意味のある価格で市場に出回ること」の間の溝は、実際には際限なく広がる可能性があり、その溝がいつか埋まるはずだという信念(それが実際に埋まるかどうかにかかわらず)に基づいて、膨大な組織的慣性が密かに維持されているという現実を指している。
最近の証拠が逆のことを示唆しているように見える時期に、このような主張は直感に反するように思えるかもしれないが、多くの点でこの見解はより真剣に検討される価値がある。国家(が資金提供する)ハイプが存在するのは、国家の資金提供がそのハイプに依存しているからである。
量子ビット数を引用するプレスリリースは、それらの量子ビットが実際に意味のある深さの計算を実行できるかどうかについては何も語っていません。研究室での実証と実用システムとの間の隔たりは、数桁の規模、あるいは数十年の歳月に及ぶことがあり、時にはその両方であることもあります。そのため、年を追うごとに、量子脅威の時計が一歩進められる一方で、実際には(ますます?)あまりにも静かに、その実現時期が毎年先送りされるという事態が頻繁に起きています。しかし、メディアはその「前進」のみを報じるのです。しかし、「そんなことは決して起こらない」という(この場合、特に暗号資産に関する)典型的な主張は、ある一点において判断を誤っています。それは、予測が外れた場合の「非対称なコスト」です。たとえ懐疑論者が正しく、スケーラブルな量子コンピュータが構築されず、今後も構築されないとしても、耐量子署名へと移行したネットワークが失うものは、多少の調整コストや署名サイズの増大、そしてコミュニティ内のわずかな内紛(ゼロではありませんが、暗号資産ネットワークが辛うじて切り抜けてきたような事柄)程度です。しかし、もし否定派が間違っていた場合、何もしなかったネットワークは破綻することになります。このような不確実性の中では、理性的な判断は「準備せよ」と告げるでしょう。それはまさに大手プレイヤーたちが、強い嫌悪感を抱きつつも進めてきたことでもあります。
これは、ウォーレン・バフェットが提唱した「霧に包まれたフロントガラスと鮮明なバックミラー」という古い難題に立ち返らせます。未来を見通すことはできず、やがて過去を見逃すこともできなくなります。そして、実際にマシンが目の前に現れるか否かという形で、時間が両陣営に最後の激昂をもたらすことになるのです。現在のところ、研究者間のコンセンサスに最も近い予測は、2032年までに量子コンピュータが現実のビットコインの秘密鍵を復元できる確率は10%未満であるというものですが、2030年代を通じてその確率は着実に上昇していくと見られています。これは決して大胆な予測ではなく、むしろ一つの「分布」です。統計モデルの一次要因に、実験物理学、サプライチェーン・エンジニアリング、国家安全保障上の資金投入の優先順位、そしてアルゴリズム進歩のランダムウォークが含まれる場合に得られるような、そんな分布なのです。 それ以上に具体的なことを言う者は、単なるベンダーに過ぎません。
どのような陣営の予測が最終的に的中したとしても、変わらず有効な推奨事項は、ユーザー側における単なる「衛生管理(ハイジーン)」です。可能な限り新しいアドレスを使用してください。古いアドレスの再利用、特に多額の残高移動における再利用は避けてください。自身が選択したチェーンが目指している耐量子移行パスを追跡してください。1日に数千件のトランザクションを行う場合(大規模にUSDTトランザクションを管理する際の一般的なシナリオ)、適切な衛生管理を適用するための限界費用は最小限であり、その時が来た際に耐量子アドレスを利用していることのメリットは計り知れません。TronネットワークにおけるUSDTトランザクションには、量子コンピュータが登場するずっと前から、経済的な観点に基づいた独自の最適化ロジックが存在します。
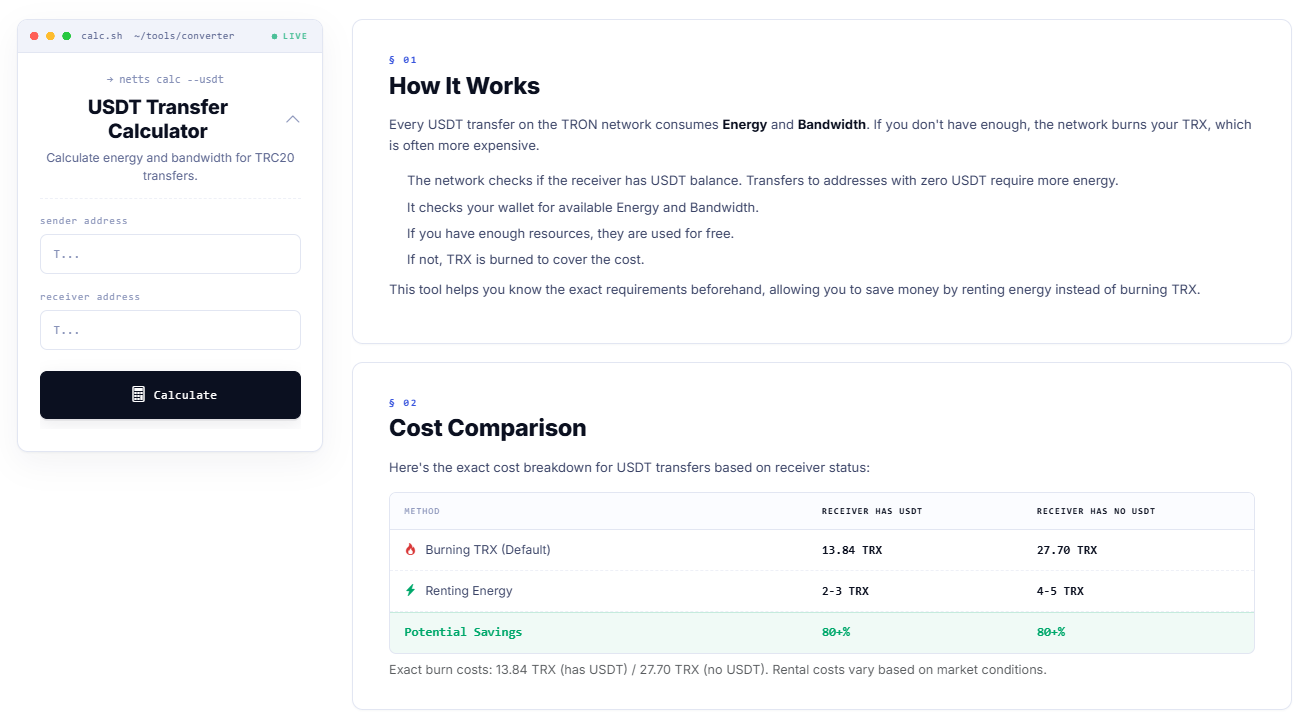
NettsのUSDT送金計算機(USDT Transfer Calculator)は、ブロードキャストを行う前に、各送金に実際にどれだけのエネルギーと帯域幅が必要か、そしてネットワークがTRXのバーン(焼却)によって課金するのか、あるいはレンタルしたリソースでコストを賄えるのかを教えてくれます。数値は明快です。デフォルト設定で、すでにUSDTを保有しているアドレスへ送金するためにTRXをバーンする場合のコストは13.84 TRXですが、USDTを保有していないアドレスへ送金する場合は27.70 TRXかかります。エネルギーをレンタルすれば、どちらの場合もコストを2〜5 TRXに抑えることができ、通常80%以上の節約になります。実践的な最適化とは、量子物理学とは基本的に無関係であり、一回一回の送金において、文字通りUSDTを無駄にしないことそのものなのです。