رمزارز و باجافزار: رایجترین روندها
WannaCry، Colonial Pipeline، LockBit، Change Healthcare — مسئول واقعی کیست و چرا مقصر دانستن بستر پرداخت برای این جرایم، نبردی اشتباه است.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
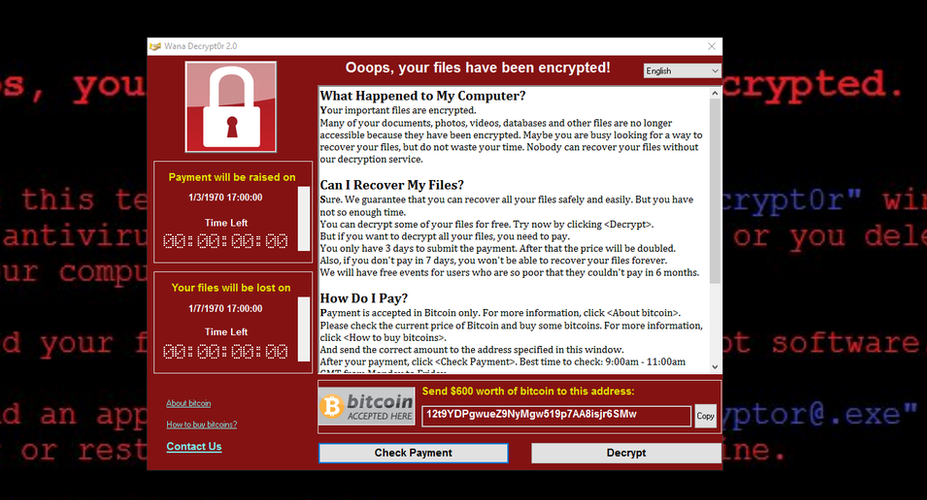
یادداشت باجگیری روی صفحه نمایش شماست و شما این را به عنوان یک فاجعه تجربه میکنید، که البته حق هم دارید، چون واقعاً همینطور است. اما همزمان، در جایی دیگر، کسی با آن مثل یک تماس خدمات مشتریان برخورد میکند. آنها یک فرمنامه آماده کردهاند. شما حتی تیمی آمادهبهخدمت دارید که منتظر دریافت پرسوجوی شماست. این شامل قیمتگذاری، فرآیند مذاکره و وضعیتی است که در صورت از دست دادن مهلت پرداخت، در آن قرار میگیرید. برخی از آنها رتبه پنج ستاره دریافت کردهاند؛ جایی که همکاران (افیلیتها)، پلتفرمهای باجافزار را همانگونه بررسی میکنند که فریلنسرها نرمافزارهای مدیریت پروژه را نقد میکنند.
آن شکاف عمیق — میان نحوه درک این رویداد از زاویه دید شما و نحوه مشاهده آن از زاویه دید آنها — دقیقاً همان جایی است که بخش بزرگی از جذابیت باجافزار در آن نهفته است. جزئیات فنی، نام اکسپلویتها، ارقام دلاری: اینها همگی بخشی از اسکلت کار هستند. پویایی و حرکت آن ناشی از روانشناسی اتفاقاتی است که برای هر دو طرف آن تراکنش رخ میدهد.
باجافزار یک صنعت خانگی و کوچک نیست. کسانی که عملیاتهای جدی را اداره میکنند، خود را کارآفرینانی میدانند که یک مشکل توزیع را حل کردهاند. محصول آماده است — نرمافزاری که فایلها را رمزنگاری کرده و اهرم فشار ایجاد میکند — و آنها فقط به راهی نیاز دارند تا آن را بدون گرفتار شدن، به درآمدی با قابلیت انکار منطقی تبدیل کنند.
این مسئله به شکلی هوشمندانه با ظهور مدلی که به عنوان «باجافزار به عنوان سرویس» (RaaS) شناخته میشود، حل شد؛ مدلی که تا اوایل دهه ۲۰۲۰ به رایجترین معماری در این صنعت تبدیل شده بود؛ تیم اصلی، هم بدافزار و هم زیرساخت (شامل پردازش پرداختهای ارز دیجیتال در شبکه) را میسازد و نگهداری میکند، در حالی که سهمی از هر باج پرداختشده موفق (معمولاً بیست درصد) را برمیدارد. همکاران (افیلیتها) نفوذها را مدیریت میکنند. تیم اصلی حتی هرگز با شبکه قربانی تماسی ندارد. مدیریت کلید رمزگشایی هرگز برای همکاران یک چالش محسوب نمیشود.
این یعنی تقسیم کار — آن هم در باجگیری.ارتباطات داخلی گروه جرایم سایبری «کونتی» (Conti) که در فوریه ۲۰۲۲، اندکی پس از آغاز تهاجم روسیه و پیش از آنکه این گروه رسماً حمایت خود را از روسیه اعلام کند، فاش شد، دیدگاهی بهطور غیرمعمول شفاف از نحوه عملکرد این سازمانها ارائه داد. این چتها نشاندهنده اختلافات منابع انسانی، مذاکرات حقوق و دستمزد، دستورالعملهای فنی برای نیروهای جدید و بحثهایی درباره شرایط کاری و حفظ کارکنان بود. یک تیم مدیریتی تحت فشار که بر شاخصهای بهرهوری، جذب و مدیریت همکاران (Affiliates) و برنامهریزی برای تداوم کسبوکار تمرکز داشت. گردانندگان کونتی در واقع یک شرکت نرمافزاری را اداره میکردند؛ شرکتی که خروجیاش بیمارستانها و شهرداریها را ویران میکرد، اما تجربه زیسته داخلی آن چنان به هر شرکت نرمافزاری دیگری شباهت داشت که ایمیلهای مدیریتی آن میتوانست متعلق به «اسلک» (Slack) یک استارتاپ معمولی باشد. این جزئیاتی است که به اندازه کافی به آن توجه نشده است؛ موضوعی که باید بیش از آنچه اکنون هست، مایه نگرانی مردم باشد.
آنچه قربانی تصمیم میگیرد
در مه ۲۰۲۱، جوزف بلانت ۴.۴ میلیون دلار در قالب بیتکوین به باند باجافزاری «دارکساید» (DarkSide) پرداخت کرد. او بعدها در مجلس سنا درباره این تصمیم شهادت داد. وی اظهار داشت که با این پرداخت موافقت کرده است زیرا ایده روشنی از عمق نفوذ و مدت زمان لازم برای بازیابی مستقل سیستمها نداشته و افزود که این یکی از سختترین تصمیمات دوران حرفهای او بوده است.
نکتهای که او نگفت یا ننوشت، اما میتوان آن را از میان سطور شهادتش دریافت، این است که در لحظه تصمیمگیری واقعاً چه حسی داشت. شرکت «کلونیال پایپلاین» (Colonial Pipeline) برای دریافت کلید رمزگشایی پول پرداخت نکرد؛ بلکه برای پایان دادن به یک حس خاص هزینه کرد — حس مسئول و پاسخگو بودن در لحظه، آن هم در قبال کمبود بنزینی که در سراسر ساحل شرقی در حال گسترش بود، در قبال هجوم مردم برای خرید، صفهای مقابل پمپبنزینها و پوشش رسانهای که یک مشکل عملیاتی محلی را به یک فاجعه سیاسی ملی تبدیل کرده بود. محاسبه آن ۴.۴ میلیون دلار صرفاً بر پایه منطق نبود.
این بهایی بود که باید میپرداختید — تا دستکم به خودتان بگویید که تلاشتان را کردید.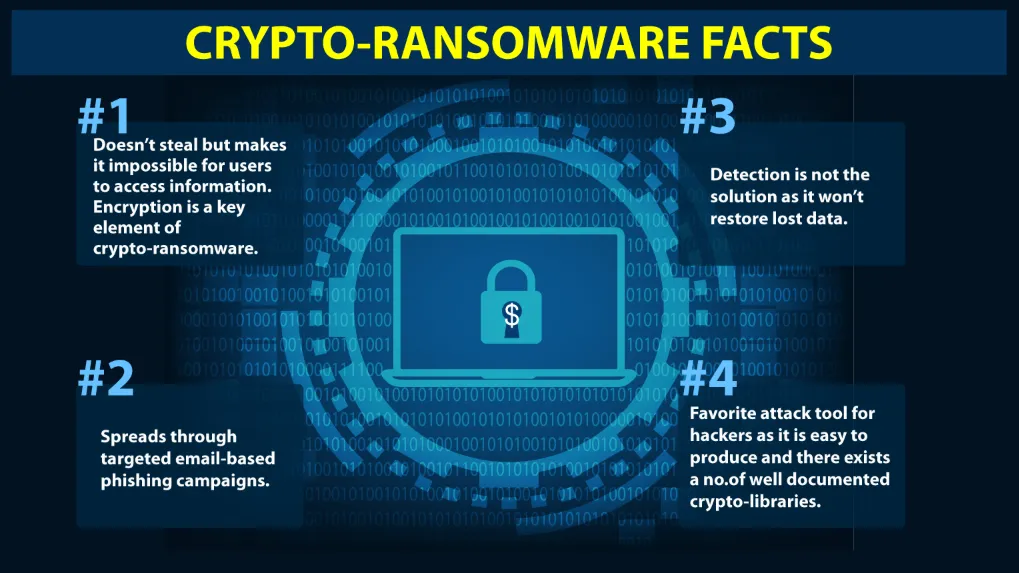
با این حال، گردانندگان باجافزار باید این را بفروشند. قابلیتهای رمزگشایی محصول اسمی آنهاست. این در واقع رهایی از نوعی فشار مهارناپذیر است: اینکه پیامد فاجعهای که در حال وقوع است، اکنون به تصمیمی بستگی دارد که در همین لحظه، با حداکثر عدم قطعیت، بر اساس اطلاعات محدود و در حالی که سهامداران، نهادهای نظارتی و خبرنگاران نظارهگر هستند، اتخاذ میکنید. حتی برای سازمانهایی که از نظر تئوری میتوانند دادهها را از نسخههای پشتیبان بازیابی کنند، بهای آن رهایی بهطور غافلگیرکنندهای ناچیز نیست. زیرا بازسازی هفتهها طول میکشد، اما فشار همین حالا در جریان است.
افبیآی (FBI) موفق شد حدود ۲.۳ میلیون دلار از مبلغ پرداختی کولونیال (Colonial) را با توقیف کلید خصوصی مرتبط با کیف پولی که DarkSide وجوه را در آن قرار داده بود، بازیابی کند؛ بازیابیای که با شواهد دنیای واقعی بر این نکته تأکید کرد که نام مستعار بودن (Pseudonymity) در بیتکوین به معنای ناشناس بودن (Anonymity) در بیتکوین نیست. این موضوع همچنین نکته نگرانکنندهتری را نشان داد: اینکه پس از انجام پرداخت، بلانت (Blount) برای مدت کوتاهی احساس بهتری داشت؛ این یک واکنش منطقی به موقعیت نبود، بلکه واکنشی کاملاً انسانی بود. حتی اگر این احساس بیاساس باشد، آن رهایی واقعی است.
قربانیانی که از پرداخت باج خودداری میکنند، دچار گونهی متفاوتی از همین روانشناسی میشوند. آنها تصمیمی منطقی میگیرند، اما در هفتههای بعد شاهد آن هستند که: (۱) هزینه این کار بسیار بیشتر از انتظار آنهاست؛ (۲) برنامههای پشتیبانگیری و افزونگی (Redundancy) آنها به آن اندازهای که فکر میکردند مستحکم نبوده است؛ (۳) برآورد ارائهشده توسط شرکت پاسخگویی به حوادث که مشغول اقدامات مختلف برای کاهش خسارت است، بیش از حد خوشبینانه بوده است؛ و در نهایت، زمانی فرا میرسد که حقیقتی ناخوشایند آشکار میشود که نگاه مشتریان، کارکنان و نهادهای نظارتی را نسبت به آنها برای همیشه تغییر میدهد. این اصل همچنان پابرجاست. بها بیش از مبلغ برنامهریزیشده است.
بسیاری در بازنگری میگویند که اگر دوباره در آن موقعیت بودند، باز هم همان کار را انجام میدادند؛ این همان چیزی است که مردم وقتی میخواهند خود را متقاعد کنند که واقعاً چنین میکردند، به زبان میآورند.
مدل «باجگیری مضاعف» که در اوایل دهه ۲۰۲۰ به عنوان یک استاندارد پذیرفته شد — یعنی استخراج دادهها پیش از رمزگذاری و تبدیل «از دست دادن دسترسی» به «فشار ناشی از افشای عمومی» — یک پیشرفت فنی نبود، بلکه پیشرفتی روانشناختی بود. این بردار حملهای است که میتوان با نسخههای پشتیبان با آن مقابله کرد. اما خطر افشای پروندههای بیماران، دادههای حقوق و دستمزد کارکنان، قراردادهای پیمانکاران یا ایمیلهای مدیران اجرایی را نمیتوان با هیچ کنترل فنی کاهش داد. این مدل هدف متفاوتی را نشانه میگیرد: نه تداوم عملیات، بلکه اعتبار، حریم خصوصی و اعتمادی که به هر دوی آنها وابسته است. این نشاندهنده آن بود که مهاجمان محصول خود را بهتر از خودِ آنها (قربانیان) میشناختند.
جغرافیای مصونیت
لاکبیت (LockBit) توسط گردانندگانی اداره میشد که برای نهادهای مجری قانون اصلاً ناشناخته نبودند. در آخرین ماه از یک تلاش بینالمللی گسترده و هماهنگ — به رهبری آژانس ملی جرم و جنایت بریتانیا (NCA) — برای درهم شکستن زیرساختهای لاکبیت در فوریه ۲۰۲۴، مدیر آن معرفی شد: دمیتری خوروشف، شهروند ۳۱ ساله روسی. آنها عکس او را منتشر کردند، داراییهایش را فهرست کردند، وزارت دادگستری ایالات متحده کیفرخواستی علیه او صادر کرد و اوفک (OFAC) تحریمهایی را وضع نمود. این در واقع یک پوستر کامل از افراد تحت تعقیب بینالمللی بود.
خوروشف همچنان متواری است. او در روسیه زندگی میکند؛ کشوری که اگر سیستمهای غیرروسی مورد هدف قرار گرفته باشند، شهروندان خود را به جرم جرایم سایبری مسترد نمیکند. این دقیقاً همان شیوهای است که کل اقتصاد باجافزار بر اساس آن طراحی شده و عمل میکند.
به طور سنتی، نهادهای مجری قانون روسیه در رابطه با باجافزارها یک قانون ساده داشتهاند: اهداف در روسیه یا حوزه نفوذ سیاسی آن خط قرمز هستند؛ هر جای دیگر سیاره واقعاً در اولویت نیست. قابلیت تشخیص صفحهکلید سیریلیک در نسخههای اولیه کدهای مورد استفاده گروه «کونتی» (Conti) گنجانده شده بود: اگر چیدمان صفحهکلید قربانی روسی بود، برنامه فعال میشد تا عملیات را اجرا نکند.
این موضوع از روی میهنپرستی نبود، بلکه یک سازوکار انطباق بود. این گروه در حال مدیریت رابطه خود با دولتی بود که اجازه میداد عملیاتها ادامه یابد، مشروط بر اینکه در محدودههای جغرافیایی که آن دولت قابلقبول میدانست، باقی بمانند.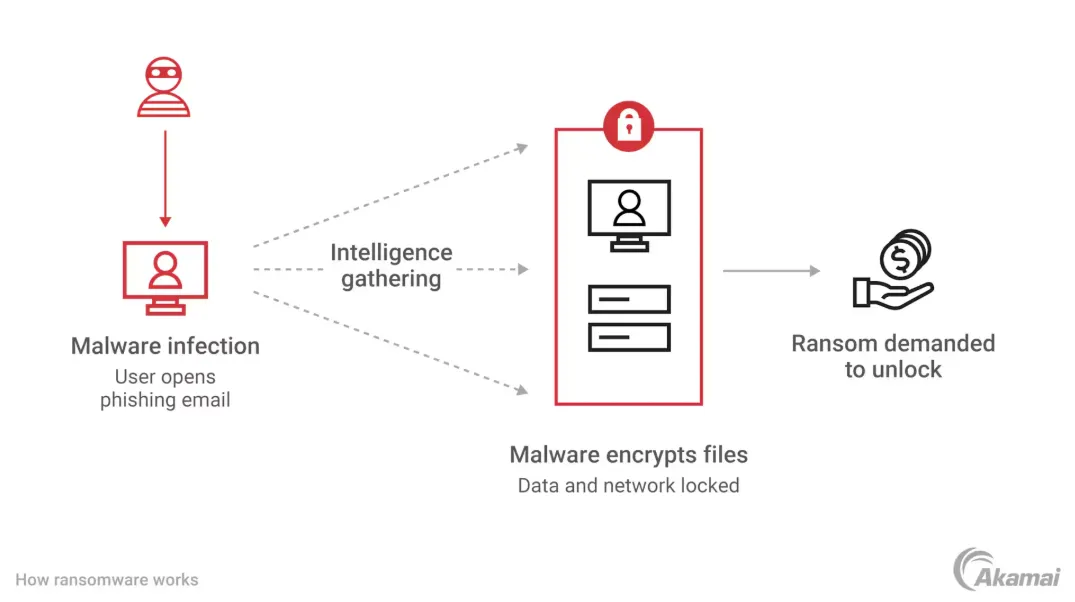
پیامد این موضوع روشن است: طراحانی که در واشینگتن، بروکسل و لندن در حال تدوین سیاستهای مقابله با باجافزار هستند، در واقع به صنعتی واکنش نشان میدهند که مدیران اصلی آن تقریباً همیشه دور از دسترس هستند. همه اینها در کنار هم کاملاً منطقی به نظر میرسند: بازداشتهایی که رخ میدهند — چند همکار خودسر در لهستان، برخی از اعضای REvil که در اوایل سال ۲۰۲۲ و در دوره کوتاهی از روابط غیرمعمولاً گرم در روسیه دستگیر شدند، یا اپراتورهای گاهوبیگاه آمریکایی یا اروپایی که میزان در معرض دید بودن خود در سطح محلی را اشتباه تخمین میزنند — همگی موارد استثنایی در حاشیه این اکوسیستم بزرگتر هستند. جایی که هسته اصلی قرار دارد (و همیشه قرار داشته است).
این جغرافیای پاسخگویی، محرک تمام مباحث دیگر در گفتگوهای سیاستی است. اگر راهکاری که به آن دسترسی دارید شامل دسترسی به مسئولان اصلی نمیشود، شما آنچه را که به عنوان «واکنش» تلقی میشود، بازتعریف میکنید. واشینگتن با ابزاری به نام ارز دیجیتال رگولاتوری واکنش نشان میدهد.
استانداردهای امنیتی اجباری برای زیرساختهای حیاتی نیز وجود دارند، اما این استانداردها کندتر تدوین میشوند، مقاومتهای سیاسی بیشتری برمیانگیزند و نیازمند مواجهه با این واقعیت هستند که بخشی از این وضعیت تقصیر دولت است؛ اینکه آژانسهای فدرال سالها شبکههایی با آسیبپذیریهای شناختهشده را اداره کردهاند، چارچوبهای مقرراتی برای امنیت زیرساختهای حیاتی ناکافی بودهاند و آنچه اکنون در حال رخ دادن است، تا حدی نتیجه تصمیماتی است که توسط همان نهادهایی اتخاذ شده که اکنون پیشنهاد حل آن را میدهند.مقصر دانستن بستر پرداخت، راه سادهتر و بیدردسرتری است.
فرصتِ قانونگذار
این همان نوع جلسه استماع کنگره است که همواره در پی یک حمله باجافزاری بزرگ علیه بخشی از زیرساختهای حیاتی رخ میدهد. مدیرعامل شرکتِ آسیبدیده شهادت میدهد. سپس آنها مدام مورد بازخواست قرار میگیرند که چرا باج را پرداخت کردهاند. آنها میگویند به آنها گفته شده بود که این کار را انجام دهند. و از آنها پرسیده میشود که چرا نسخههای پشتیبان بهتری نداشتند. آنها توضیح میدهند که سیستمهای پشتیبانشان فقط تا حدی تخریب شده بود، یا اینکه بازیابی آنها با توجه به محدودیتهای زمانی موجود عملی نبود. سپس در مورد ارز دیجیتال مورد بازجویی قرار میگیرند. آنها پاسخی عامدانه مبهم میدهند، که روشی است برای دور ماندن از دردسرهای حقوقی با وکلا.
تصور اینکه قانونگذارانی که این سوالات را میپرسند ناآگاه هستند، غیرممکن است. آنها گزارشهای توجیهی گستردهای دریافت میکنند. کاری که آنها انجام میدهند متفاوت از حقیقتیابی است: آنها در حال شکل دادن به داستانی هستند که نشان دهد مشکل منبعی قابل شناسایی و توضیحپذیر دارد تا برای موکلانشان قابل درک باشد؛ و اینکه آنچه آنها برای پاسخ به این علت از طریق قانونگذاری پیشنهاد میدهند، به عنوان اقدامی علیه باجافزار محسوب شود.
در بستر قانونگذاری، ارز دیجیتال مسئلهای است که قابلیت حل شدن دارد. این صنعتی است که در حوزه صلاحیت آنها قرار دارد، با لابیگرهایی که میتوانند با آنها به بحث بپردازند، انواعی از الزامات مقرراتی که میتوانند گسترش دهند، و معیارهای ملموسی از فعالیتهای نظارتی که در خبرنامهها درج میشود.
آن نوع خروجی ملموسی که از حمله مستقیم به هکرها از طریق جنگ یا جنگ سایبری به دست میآید، در صورتی که به دنبال گردانندگان واقعی از طریق سیاست خارجی، همکاریهای اطلاعاتی و فشارهای حقوقی فرامرزی باشید، امکانپذیر نیست.
سالهاست که صنعت ارزهای دیجیتال این استدلال را مطرح کرده است که سرکوب رمزارزها مانع از باجافزارها نخواهد شد؛ چرا که باجافزارها پیش از بیتکوین وجود داشتند، گردانندگان صرفاً از کانالهای پرداخت دیگر استفاده میکردند و مجرمان واقعی در کشورهایی زندگی میکنند که احترامی برای مقررات مالی آمریکا قائل نیستند. این استدلال درست است. اما از آنجا که حق با کسی بودن با مؤثر بودن در یک بستر سیاسی (جایی که بیش از هر جای دیگری به اثربخشی نیاز است) یکی نیست، این استدلال همچنان در بیاثری خود باقی مانده است. این موضوع تابعی از ارائه چیزی است که افراد حاضر در جلسه بتوانند از آن استفاده کنند.
رفتار BlackCat در قبال Change Healthcare در فوریه ۲۰۲۴، نمونهای از مشکلی کاملاً متفاوت را ارائه داد که چارچوبهای نظارتی اصلاً برای رسیدگی به آن طراحی نشدهاند. BlackCat حدود ۲۲ میلیون دلار از شرکت مادر Change Healthcare دریافت کرد. در نهایت، BlackCat مرتکب «کلاهبرداری خروج» (exit-scam) شد: گرداننده با پولها فرار کرد و زیرساختها را بست و همکار (affiliate) خود را که برای هیچ کار کرده بود، رها کرد. آن همکار که از این اتفاق خشمگین بود، تهدید کرد که در هر صورت دادههای سرقت شده را منتشر میکند. گردانندگان باجافزار از مهرههای مجرم خود کلاهبرداری کردهاند. بنابراین، برای این لایه خاص از مشکل، چارچوب مناسبی در خودِ گفتمان سیاستی وجود ندارد.
آنچه کاربر با خود دارد
افراد عادی که رمزارزها را برای موارد استفادهای نظیر انتقال استیبلکوینها، موقعیتهای دیفای (DeFi)، حوالهها و کسبوکار روزمره نگه میدارند، جنبه خاصی به بحث باجافزار میبخشند که چندان مورد بررسی قرار نگرفته است.
آنها کسانی هستند که در واقع هزینه پاسخهای نظارتی به جرایمی را میپردازند که مرتکب نشدهاند و هیچ سودی هم از آنها نمیبرند.این موضوع نوعی حالت تدافعی پسزمینهای در جوامع کریپتو ایجاد میکند که هر زمان خبری از باجافزارها منتشر میشود، آشکار میگردد. شخصی که برای یک انتقال تجاری قانونی USDT ارسال میکند، اکنون خود را در کنار یک سازمان جنایی میبیند که هیچ ارتباطی با آن ندارد. تیمی که یک پروتکل را عرضه میکند، بار دیگر برای جهانیان بازگو میکند که چرا قراردادهای هوشمند مسئول نحوه استفاده از آنها در تراکنشهای باجگیری نیستند. به دلیل آنچه در جای دیگری، در کشوری دیگر، توسط افرادی دیگر و از طریق جریانهای تراکنشی کاملاً متفاوت انجام میشود، تجربه سرتاسری استفاده از ارز دیجیتال برای اهداف مشروع، تحت نظارت بیشتر و هزینههای گزاف قرار میگیرد.
این حالت تدافعی اغلب نتیجه معکوس دارد؛ نه صادقانه، بلکه تردیدآمیز به نظر میرسد و کسانی که در موضع دفاعی هستند، گاهی در استدلال خود چنان زیادهروی میکنند که باعث رد شدن آن میشود. اما خشم نهفته در پس این موضوع کاملاً واقعی است. از شما خواسته میشود بابت پرداخت هزینههایی که در واکنش به رفتار مجرمانه دیگران ایجاد شده، احساس سرخوردگی کنید؛ و البته کسانی که این هزینهها را ایجاد میکنند، نیازی نمیبینند آنها را در محاسبات خود توجیه کنند، زیرا افرادی که متحمل این هزینهها میشوند، جزو ذینفعانی نیستند که آنها به نیازهایشان رسیدگی میکنند.
نگاهی شخصیتر به این موضوع وجود دارد که به نحوه توجیه حضور دارندگان ارز دیجیتال برای دیگران مربوط میشود. آنها بین چیزهایی که برای خودشان بدیهی و برای مخاطبانشان مبهم است، تمایز قائل میشوند. آنها مقایسه میکنند که چرا انجام یک انتقال تجاری در یک بلاکچین عمومی، شبیه به استفاده از آن برای ارسال باج به یک بیمارستان نیست. توضیحات درست هستند. تکرار مداوم آنها بسیار خستهکننده است، اما این تفاوتی است که تنها افرادی که اهمیتی نمیدهند - یا درک نمیکنند - متوجه آن خواهند شد.
خودِ «واناکرای» (WannaCry) در این باره چیزی به ما میآموزد. این حمله خسارات واقعی بالغ بر صدها میلیون دلار در سراسر NHS، Telefónica، FedEx، Deutsche Bahn و بسیاری دیگر به بار آورد. در واقعیت، تنها دهها هزار دلار باج واقعی نصیب آنها شد، زیرا گردانندگان کنترل خود را بر تعداد قربانیانی که میتوانستند درخواستهای رمزگشاییشان را به طور واقعبینانه پردازش کنند، از دست دادند. جوانی بیست و دو ساله به نام مارکوس هاچینز، در حالی که در اتاق خواب خود در دوون کار میکرد، با ثبت یک دامنه ثبتنشده که کد بدافزار آن را بررسی میکرد، موفق شد بدافزار را متوقف کند؛ او با این کار چیزی را فعال کرد که به نظر میرسید یک «کلید توقف اضطراری» (kill switch) تعبیهشده در طراحی سازندگان آن باشد. روایت ژئوپلیتیک این بود که یک اکسپلویت تسلیحاتیشدهی NSA، زیرساختهای جهانی را به عنوان بخشی از کشمکشی هدف قرار داده که عملاً هیچ ارتباطی با بیتکوین نداشت. آنچه در ذهنیت عمومی باقی ماند این بود: هکرها بیتکوین میخواستند.
چرا این روند ادامه دارد
در سال ۲۰۲۳، مبالغ پرداختی باجافزارها که توسط Chainalysis ردیابی شد، از مرز یک میلیارد دلار گذشت؛ این اولین سال ثبتشدهای بود که مجموع مبالغ از این آستانه عبور کرد. در سال ۲۰۲۴، پرداختها حدود ۳۵ درصد کاهش یافت که بخشی از آن به دلیل اقدامات نهادهای مجری قانون علیه بزرگترین گروهها و بخشی دیگر به این دلیل بود که قربانیان در «نه گفتن» هوشمندانهتر عمل میکردند. هیچیک از این تحولات نشاندهنده حل شدن شرایط زیربنایی نبود.
فعالیت LockBit مختل شد، زیرساختهایش توقیف گردید، هویت مدیر آن فاش و تحریم شد — اما تنها چند روز بعد، فعالیتهای خود را به صورت جزئی از سر گرفت. از اواسط سال ۲۰۲۲ به مدت بیش از شش ماه، FBI به شبکه Hive نفوذ کرد و در حالی که عملیات آنها همچنان ادامه داشت، مخفیانه کلیدهای رمزگشایی رایگان را در اختیار قربانیان قرار میداد؛ تا اینکه در ژانویه امسال، مقامات بخشی از زیرساختهای آن را توقیف کردند. تا زمان بهرهبرداری گسترده از MOVEit Transfer در سال ۲۰۲۳، گروه Cl0p کاملاً به سمت «استخراج دادههای رمزگذارینشده» تغییر مسیر داده بود — باجافزاری بدون رمزگذاری که در آن فایلی برای رمزگشایی وجود ندارد، بلکه صرفاً به شبکههای دیگران نفوذ شده و دادههایشان به سرقت رفته است، که خود بهانهای برای هرگونه اقدام مجرمانه علیه آنها فراهم میکرد.
صنعت واقعی سریعتر از پاسخهای سیاستی برای انطباق خود اقدام میکند؛ شرکتهای امنیتی انگیزههای مستقیمی برای سازگاری دارند، در حالی که سیاستهای امتیازدهی انگیزههای متفاوتی را دنبال میکنند.
نسخههای پشتیبان آفلاین آزمایششده، احراز هویت چندعاملی، سیستمهای وصلهشده، بخشبندی شبکه و شناسایی نقاط پایانی، همگی موارد خستهکننده اما ساده و فاقد جذابیتی در زیرساختهای امنیتی شناختهشده هستند که در واقع منجر به کاهش وقوع حملات میشوند. این موضوع مانع از وجود گردانندگان باجافزار نمیشود. آنها هزینه هر حمله را تا حدی افزایش میدهند که بسیاری از قربانیان بدون پرداخت باج به فعالیت خود ادامه دهند. این اقدامات نیازمند نظم سازمانی مداوم و تعهد مالی نامحدود است؛ پیشنهادی که پذیرش آن دشوارتر از یک اقدام رگولاتوری است که صرفاً برای نمایش جلوی دوربینها انجام میشود، بدون اینکه کسی مجبور باشد برای چیزی هزینه کند که در حین اجرا خروجی قابلاندازهگیری ندارد.
ممنوعیت ارزهای دیجیتال امنیت بیمارستانهایی را که از نرمافزارهای وصلهنشده در شبکههای تخت (Flat) استفاده میکنند، تأمین نمیکند. مکانیزم پرداخت تنها بخشی از سیستمی است که در آن چندین شکاف ساختاری برای ایجاد این نتیجه با هم ترکیب شدهاند. هرچه دسترسی به آن شکستهای دیگر آسانتر باشد، توجه بیشتری به آنها جلب میشود.
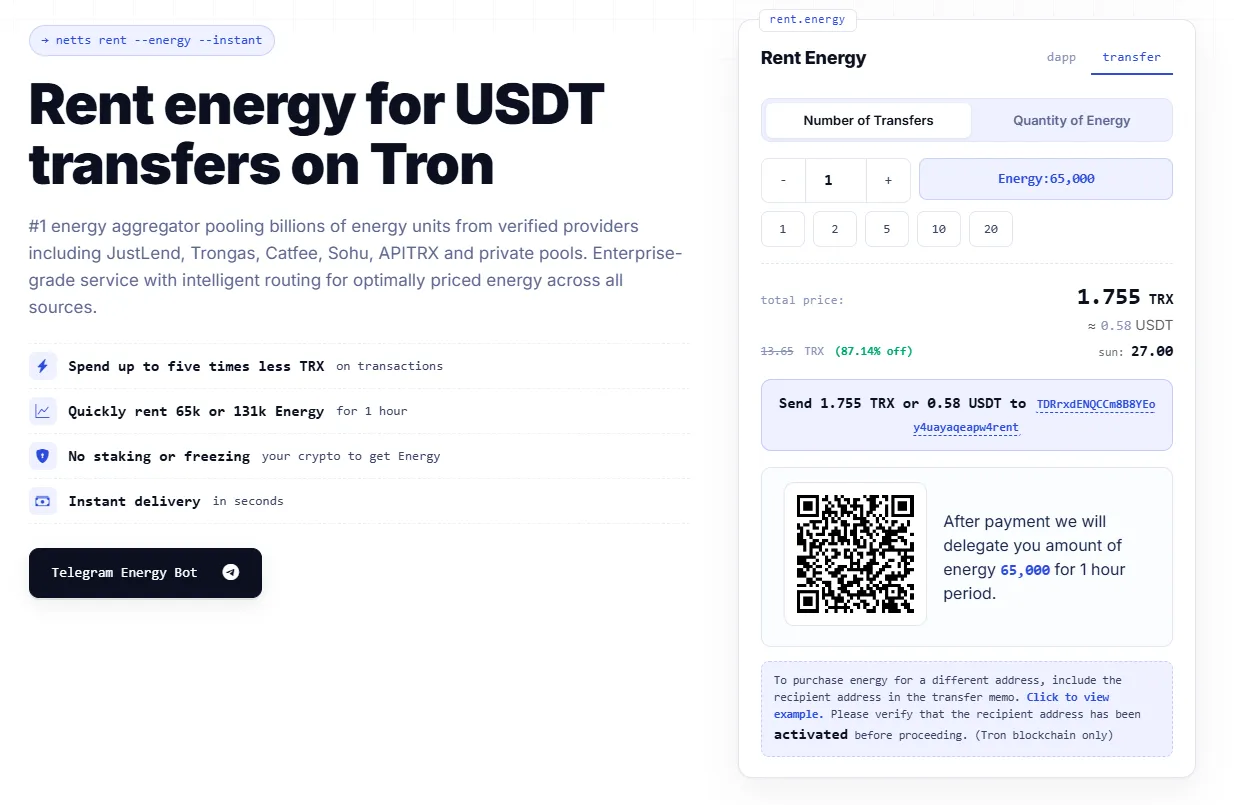
برای هر کسی که از استیبلکوینها در شبکه ترون (TRON) استفاده میکند — به دلایلی غیرمرتبط با موارد فوق — پلتفرم Netts.io قیمتهای لحظهای انرژی را از تأمینکنندگان سطح متوسط مانند JustLend، Trongas، Catfee، Sohu، APITRX و یک تأمینکننده خصوصی تجمیعشده جمعآوری میکند تا هر مقدار تراکنش مورد نیاز را با کمترین قیمت موجود انرژی ترون در لحظه ارسال کند: در حال حاضر به کمیِ ۲۵ سان (sun) به ازای هر واحد انرژی — حدود ۷۵٪ ارزانتر از نرخ پیشفرض سوزاندن TRX، همراه با تفویض فوری تراکنشها و بدون نیاز به استیک یا فریز کردن TRX. این سرویس از طریق یک ربات تلگرامی ساده و بدون نیاز به رابط وب قابل دسترسی است.
اینکه آیا ماهیت استفاده از هر تراکنش معین با باجافزار در ارتباط است یا خیر، سؤالی نیست که بازار انرژی بتواند به آن پاسخ دهد. دستکم، این موضوع مستقیماً با هزینه تراکنش سر و کار دارد.