Kripto dan Ransomware: Tren Paling Umum
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — siapa yang sebenarnya bertanggung jawab, dan mengapa menyalahkan jalur pembayaran atas kejahatan tersebut adalah langkah yang keliru.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
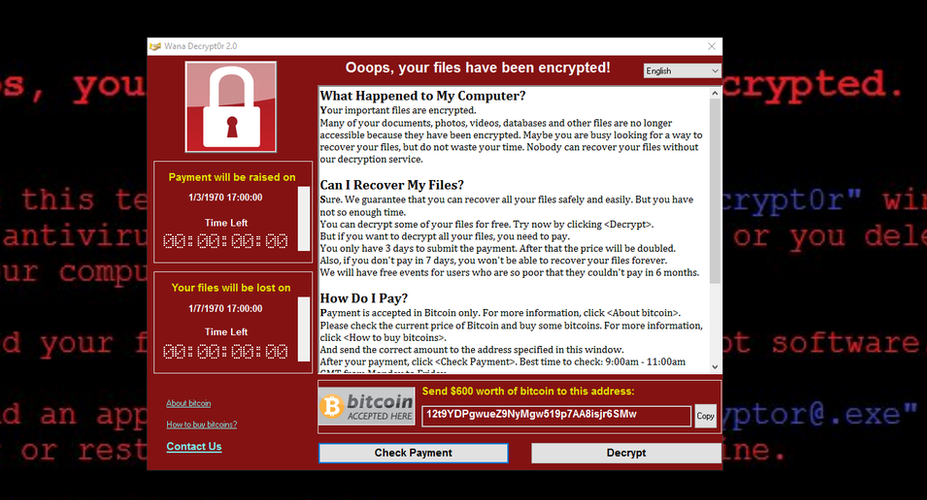
Pesan tebusan muncul di layar Anda dan Anda mengalaminya sebagai sebuah malapetaka, dan itu wajar karena memang demikian adanya. Namun di saat yang sama, di tempat lain, seseorang menganggapnya sebagai panggilan layanan pelanggan. Mereka menulis surat formulir standar. Anda bahkan memiliki tim yang bersiaga menunggu untuk menerima pertanyaan Anda. Ini mencakup penetapan harga, proses negosiasi, dan konsekuensi yang Anda hadapi jika melewati tenggat waktu pembayaran. Beberapa dari mereka mendapat peringkat bintang lima di mana para afiliasi mengulas platform ransomware layaknya pekerja lepas mengulas perangkat lunak manajemen proyek.
Kesenjangan tersebut — antara bagaimana peristiwa ini dirasakan dari sudut pandang Anda, dan bagaimana ia dilihat dari sudut pandang mereka — adalah tempat di mana banyak hal yang membuat ransomware menarik sebenarnya berada. Detail teknis, nama eksploitasi, angka-angka dolar: semua ini hanyalah bagian dari kerangkanya. Pergerakannya didorong oleh psikologi tentang apa yang terjadi pada kedua belah pihak dalam transaksi tersebut.
Ransomware bukanlah industri rumahan. Mereka yang menjalankan operasi serius menganggap diri mereka sebagai pengusaha yang telah memecahkan masalah distribusi. Produknya sudah tersedia — perangkat lunak yang mengenkripsi file dan menciptakan daya tawar — dan mereka hanya butuh cara untuk mengubahnya menjadi pendapatan dengan penyangkalan yang masuk akal (plausible deniability) tanpa tertangkap.
Hal ini diselesaikan secara elegan dengan munculnya apa yang dikenal sebagai model ransomware-as-a-service, yang pada awal 2020-an telah menjadi arsitektur paling umum di industri ini; tim inti membangun dan memelihara malware serta infrastruktur (termasuk pemrosesan pembayaran mata uang kripto) sambil mengambil potongan dari setiap tebusan yang berhasil dibayarkan (biasanya dua puluh persen). Afiliasi menangani intrusi. Tim inti bahkan tidak pernah menyentuh jaringan korban. Manajemen kunci dekripsi tidak pernah menjadi masalah bagi afiliasi.
Itulah yang disebut pembagian kerja — dalam pemerasan.Komunikasi internal grup kejahatan siber Conti, yang bocor pada Februari 2022 sesaat setelah invasi Rusia dimulai dan sebelum grup tersebut secara terbuka menyatakan dukungan mereka terhadap Rusia, memberikan gambaran yang sangat jelas tentang bagaimana organisasi-organisasi ini berfungsi. Obrolan tersebut menunjukkan perselisihan SDM. Negosiasi gaji. Perintah teknis untuk karyawan baru. Diskusi tentang kondisi kerja dan retensi. Tim manajemen yang kewalahan dan berfokus pada metrik produktivitas, perekrutan/manajemen afiliasi, serta perencanaan keberlangsungan bisnis. Para operator Conti mengoperasikan sebuah perusahaan perangkat lunak — perusahaan yang hasilnya melumpuhkan rumah sakit dan pemerintah kota, namun pengalaman internal yang dirasakan sangat mirip dengan perusahaan perangkat lunak lainnya sehingga email adminnya bisa saja berasal dari Slack sebuah startup. Ini adalah detail yang kurang dipertimbangkan secara memadai. Hal ini seharusnya lebih meresahkan orang-orang daripada yang dirasakan saat ini.
Apa yang Diputuskan oleh Korban
Pada Mei 2021, Joseph Blount membayar $4,4 juta dalam bentuk Bitcoin kepada geng ransomware DarkSide. Ia kemudian memberikan kesaksian di hadapan Senat mengenai keputusan ini. Ia menyatakan bahwa ia menyetujui pembayaran tersebut karena ia tidak memiliki gambaran yang jelas tentang seberapa dalam penetrasi yang terjadi dan berapa lama waktu yang dibutuhkan untuk pulih secara mandiri, seraya menambahkan bahwa ini adalah salah satu keputusan tersulit dalam kariernya.
Satu hal yang tidak ia katakan atau tulis, namun dapat tersirat dari kesaksiannya, adalah bagaimana rasanya berada di dalam situasi pengambilan keputusan tersebut. Bahwa Colonial Pipeline tidak membayar untuk kunci dekripsi. Mereka membayar untuk mengakhiri sensasi tertentu — perasaan bertanggung jawab secara langsung atas kelangkaan gas yang sudah menyebar di sepanjang pantai timur, atas aksi borong (panic buying), atas antrean di depan stasiun pengisian, serta atas pemberitaan yang telah mengubah kesulitan operasional lokal menjadi bencana politik nasional. Perhitungan $4,4 juta tersebut tidak sepenuhnya rasional.
Itu adalah harganya — setidaknya untuk mengatakan pada diri sendiri, Anda telah mencoba.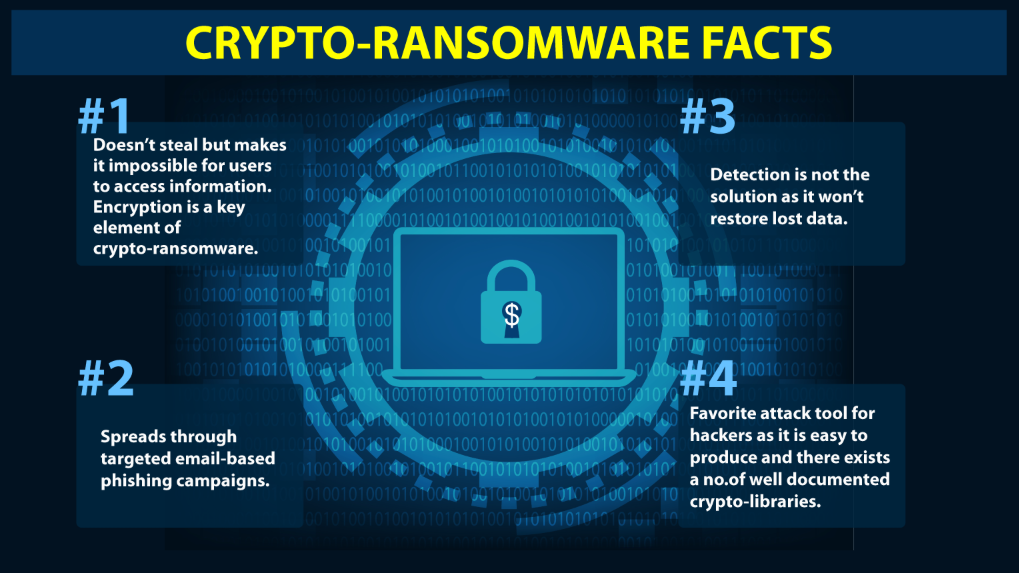
Namun, operator ransomware harus menjual hal ini. Kemampuan dekripsi adalah produk nominalnya. Ini adalah kelegaan dari jenis tekanan yang tak terkendali: bahwa konsekuensi dari bencana yang sedang berlangsung kini bergantung pada keputusan yang Anda buat saat ini, dengan ketidakpastian maksimal, berdasarkan informasi yang terbatas, di bawah pengawasan pemegang saham, regulator, dan wartawan. Bahkan bagi organisasi yang secara teoritis dapat memulihkan data dari cadangan, harga dari kelegaan tersebut ternyata sangat signifikan. Karena membangun kembali sistem membutuhkan waktu berminggu-minggu. Tekanan itu terjadi saat ini juga.
FBI berhasil menarik kembali sekitar $2,3 juta dari pembayaran Colonial dengan menyita kunci privat yang terkait dengan dompet tempat DarkSide menyimpan dana tersebut — sebuah pemulihan yang mempertegas poin tersebut, dengan bukti dunia nyata, bahwa pseudonimitas Bitcoin tidak berarti anonimitas Bitcoin. Hal ini juga menunjukkan sesuatu yang lebih mengkhawatirkan: bahwa setelah pembayaran dilakukan, Blount sempat merasa lebih baik, bukan sebuah respons rasional terhadap situasi tersebut melainkan respons yang sangat manusiawi. Meskipun tidak berdasar, kelegaan itu nyata.
Bagi para korban yang menolak membayar, mereka mengalami variasi berbeda dari psikologi yang sama. Mereka membuat keputusan yang beralasan hanya untuk menyaksikan selama beberapa minggu berikutnya bahwa (1) hal ini jauh lebih mahal daripada yang mereka duga; (2) rencana cadangan dan redundansi mereka tidak sekuat yang mereka yakini; (3) estimasi yang diberikan oleh firma respons insiden yang melakukan berbagai upaya mitigasi terlalu optimis; dan terakhir, pada suatu titik muncul kebenaran pahit yang selamanya mengubah cara pelanggan, karyawan, dan regulator mengevaluasi mereka. Prinsip tersebut tetap berlaku. Harganya lebih dari jumlah yang direncanakan." Katakanlah sebagian besar orang, jika melihat ke belakang, akan melakukan hal yang sama lagi — hal yang biasa diucapkan orang saat mereka perlu meyakinkan diri sendiri bahwa mereka memang akan melakukannya.
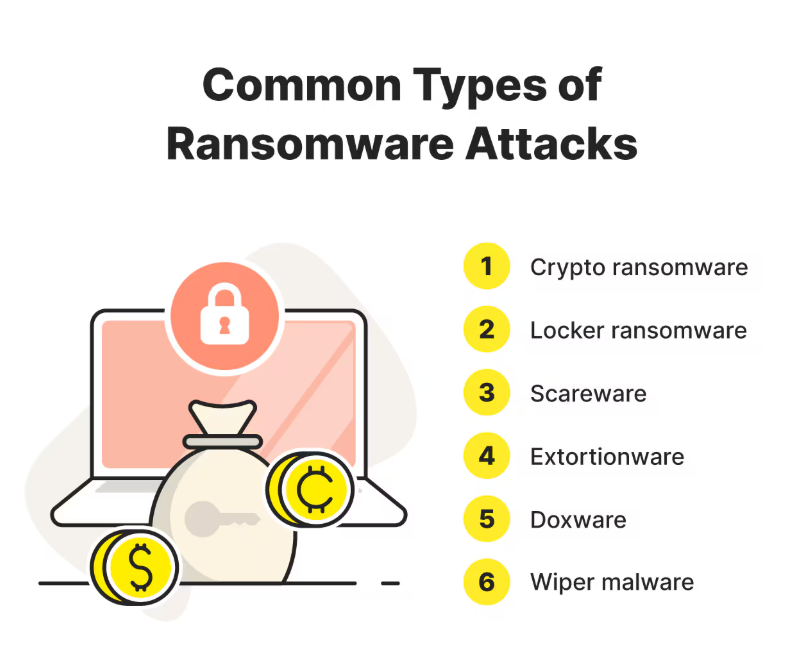
Model pemerasan ganda yang diadopsi sebagai standar pada awal 2020-an — eksfiltrasi sebelum enkripsi dan menukar hilangnya akses dengan taktik tekanan paparan publik — bukanlah sebuah kemajuan teknis. Itu adalah kemajuan psikologis. Ini adalah vektor serangan yang dapat dilawan dengan cadangan (backup). Risiko mengekspos rekam medis pasien, data gaji karyawan, perjanjian kontrak dengan vendor, atau email eksekutif tidak dapat dimitigasi oleh kontrol teknis apa pun. Hal ini menyasar sesuatu yang berbeda: bukan kelangsungan operasional, melainkan reputasi, privasi, dan kepercayaan yang bergantung pada keduanya. Ini adalah kondisi di mana para penyerang memahami produk mereka lebih baik daripada para korbannya.
Geografi Impunitas
LockBit dijalankan oleh operator yang jauh dari kata tidak dikenal di kalangan penegak hukum. Pada bulan terakhir dari upaya internasional yang masif dan terkoordinasi — dipimpin oleh National Crime Agency Inggris — untuk melumpuhkan infrastruktur LockBit pada Februari 2024, administratornya disebutkan namanya: Dmitry Khoroshev, seorang warga negara Rusia berusia tiga puluh satu tahun. Mereka memublikasikan fotonya. Mencantumkan aset-asetnya. Departemen Kehakiman AS mengungkapkan surat dakwaan. OFAC menjatuhkan sanksi. Ini pada dasarnya adalah poster buronan internasional yang lengkap.
Khoroshev tetap buron. Ia tinggal di Rusia, di mana negara tersebut tidak mengekstradisi warga negaranya karena kejahatan siber jika sistem non-Rusia yang terdampak. Inilah cara seluruh ekonomi ransomware beroperasi sesuai rancangannya.
Secara tradisional, satu aturan sederhana penegakan hukum Rusia terkait ransomware adalah: target di Rusia atau lingkup pengaruh politiknya tidak tersentuh; tempat lain di planet ini bukanlah prioritas utama. Deteksi keyboard Sirilik dimasukkan ke dalam versi awal kode yang digunakan oleh grup Conti: jika tata letak keyboard korban adalah bahasa Rusia, hal itu akan memicu perintah untuk tidak mengeksekusi serangan.
Ini bukanlah bentuk patriotisme. Ini adalah mekanisme kepatuhan. Kelompok tersebut mengelola hubungannya dengan pemerintah yang mengizinkan operasi berlanjut asalkan tetap berada dalam batasan geografis yang dianggap dapat diterima.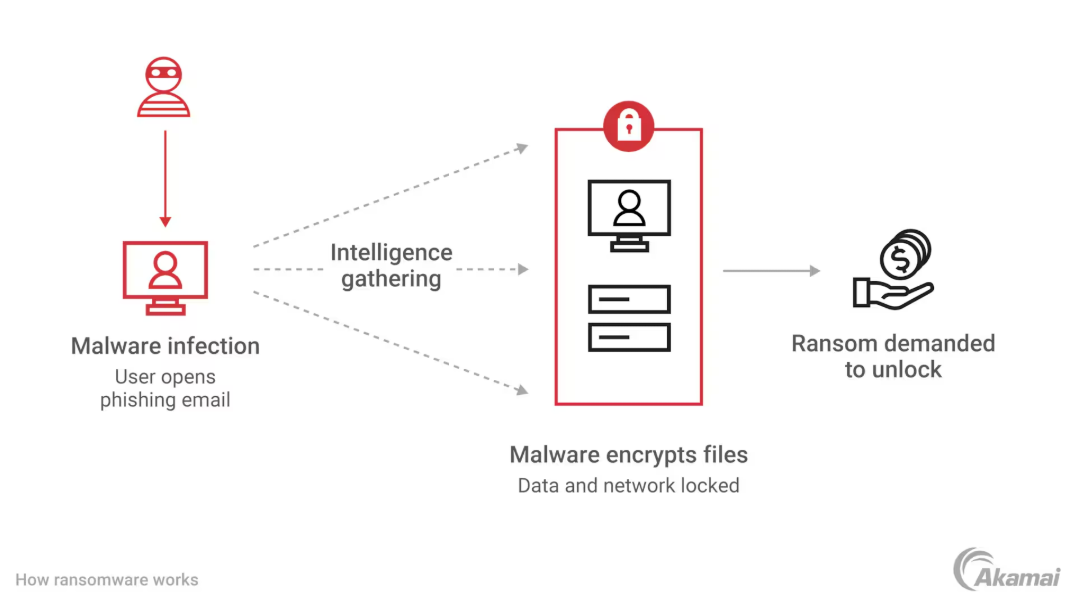
Implikasi dari hal ini sangat jelas: para perancang kebijakan yang menyusun respons terhadap ransomware di Washington, Brussels, dan London melakukannya sebagai tanggapan terhadap industri yang para pelaku utamanya hampir selalu berada di luar jangkauan. Semua ini sangat masuk akal: Penangkapan yang memang terjadi — beberapa afiliasi nakal di Polandia, sejumlah anggota REvil yang ditangkap di Rusia dalam periode hubungan yang tidak biasanya hangat pada awal 2022, operator Amerika atau Eropa sesekali yang salah memperkirakan eksposur lokal mereka — merupakan anomali di pinggiran ekosistem yang lebih besar. Di sanalah intinya berada (dan selalu begitu).
Geografi akuntabilitas ini mendorong segala hal lainnya dalam percakapan kebijakan. Jika respons yang dapat Anda akses tidak mencakup penjangkauan terhadap mereka yang bertanggung jawab, Anda mendefinisikan ulang apa yang dianggap sebagai sebuah respons. Washington bereaksi dengan alat yang disebut mata uang kripto regulasi.
Ada juga standar keamanan wajib untuk infrastruktur kritis yang tersedia, tetapi standar tersebut hadir lebih lambat; memicu lebih banyak penolakan politik; dan menuntut pengakuan terhadap kenyataan bahwa sebagian dari masalah ini adalah kesalahan pemerintah — bahwa lembaga-lembaga federal mengoperasikan jaringan dengan kerentanan yang sudah diketahui selama bertahun-tahun, bahwa kerangka regulasi untuk keamanan infrastruktur kritis tidak memadai, dan bahwa apa yang terjadi sekarang sebagian merupakan hasil dari pilihan yang dibuat oleh institusi yang sama yang mengusulkan untuk menyelesaikannya.Lebih mudah untuk menyalahkan jalur pembayarannya.
Momen Legislator
Jenis sidang dengar pendapat kongres seperti itu, yang selalu terjadi setelah serangan ransomware besar terhadap bagian dari infrastruktur kritis. CEO yang terdampak memberikan kesaksian. Mereka kemudian terus-menerus ditanya mengapa mereka membayar tebusan tersebut. Mereka menjawab bahwa mereka diperintahkan untuk melakukannya. Dan mereka ditanya mengapa mereka tidak memiliki sistem cadangan yang lebih baik. Mereka dapat menjelaskan bahwa sistem cadangan mereka hanya rusak sebagian, atau bahwa memulihkannya tidak praktis dengan batasan waktu yang ada. Kemudian mereka diinterogasi mengenai mata uang kripto. Mereka mengatakan sesuatu yang sengaja dibuat ambigu, yang merupakan cara mereka agar terhindar dari masalah dengan pengacara.
Tidak terbayangkan jika menganggap para legislator yang mengajukan pertanyaan-pertanyaan ini tidak mendapatkan informasi yang cukup. Mereka menerima pengarahan yang ekstensif. Apa yang mereka lakukan berbeda dari pencarian fakta: mereka sedang membentuk narasi bahwa masalah tersebut memiliki sumber yang dapat diidentifikasi dan dijelaskan agar dapat dipahami oleh konstituen mereka — dan bahwa apa yang mereka usulkan secara legislatif untuk menanggapi penyebab ini dianggap sebagai tindakan nyata terhadap ransomware.
Dalam konteks legislasi, mata uang kripto adalah masalah yang dapat diselesaikan. Ini adalah industri yang berada dalam yurisdiksi mereka, dengan para lobiis yang dapat mereka ajak berdebat, jenis persyaratan regulasi yang dapat mereka perluas, dan metrik nyata dari aktivitas regulasi yang dapat dimasukkan ke dalam buletin.
Hasil nyata yang diperoleh dari menyerang peretas secara langsung melalui perang atau perang siber tidak dapat terjadi jika Anda mengejar para operator sebenarnya melalui kebijakan luar negeri, kerja sama intelijen, dan tekanan hukum ekstrateritorial.Selama bertahun-tahun, industri mata uang kripto telah berargumen bahwa menindak keras kripto tidak akan menghentikan ransomware — karena ransomware sudah ada sebelum Bitcoin, karena para operator hanya akan menggunakan saluran pembayaran lain, karena para penjahat sebenarnya tinggal di negara-negara yang tidak menghormati regulasi keuangan Amerika. Argumen ini benar. Dan, karena menjadi benar tidaklah sama dengan menjadi efektif dalam konteks politik — di mana efektivitas adalah hal yang paling dibutuhkan — argumen tersebut tetap tidak efektif. Ini adalah fungsi dari menyediakan sesuatu yang dapat digunakan oleh orang-orang yang berada di dalam ruangan tersebut.
Perilaku BlackCat terkait Change Healthcare pada Februari 2024 memberikan gambaran tentang masalah yang sama sekali berbeda, yang tidak dimaksudkan untuk diatasi oleh kerangka regulasi sama sekali. BlackCat menerima sekitar $22 juta dari perusahaan induk Change Healthcare. Akhirnya, BlackCat melakukan exit-scam: operator tersebut melarikan uangnya dan menutup infrastruktur, meninggalkan afiliasinya sendiri bekerja tanpa hasil. Afiliasi tersebut, yang merasa frustrasi akan hal ini, mulai mengancam untuk tetap merilis data yang dicuri. Para operator ransomware telah menipu kaki tangan kriminal mereka sendiri. Jadi, untuk lapisan masalah yang spesifik tersebut, Anda tidak memiliki kerangka kerja yang baik dalam percakapan kebijakan itu sendiri.
Apa yang Dipikul Pengguna
Orang-orang biasa yang menyimpan kripto untuk berbagai kegunaan — transfer stablecoin, posisi DeFi, remitansi, dan bisnis sehari-hari — mereka memiliki nuansa khusus dalam percakapan ransomware yang belum banyak dieksplorasi. Merekalah yang sebenarnya membayar biaya respons regulasi terhadap kejahatan yang tidak mereka lakukan, dan yang tidak memberikan manfaat apa pun bagi mereka.
Hal ini menciptakan semacam sikap defensif yang mendasari komunitas kripto, yang menjadi nyata setiap kali berita tentang ransomware muncul. Seseorang yang mengirim USDT untuk transfer komersial yang sah kini mendapati diri mereka disandingkan dengan organisasi kriminal yang tidak ada sangkut pautnya dengan mereka. Tim yang menerbitkan protokol menceritakan sekali lagi kepada dunia mengapa smart contract tidak bertanggung jawab atas bagaimana mereka digunakan dalam transaksi tebusan. Karena apa yang dilakukan di tempat lain di negara yang berbeda oleh orang yang berbeda melalui alur transaksi yang sama sekali berbeda, pengalaman menyeluruh dalam menggunakan mata uang kripto untuk tujuan yang sah menjadi lebih diawasi dan biayanya menjadi sangat mahal.
Sikap defensif ini sering kali merugikan diri sendiri — hal itu tidak terlihat tulus melainkan ragu-ragu, dan mereka yang bersikap defensif terkadang melebih-lebihkan argumen mereka dengan cara yang justru mengundang pengabaian. Namun, kemarahan di baliknya sangatlah nyata. Anda diminta untuk merasa frustrasi karena harus membayar biaya yang timbul akibat reaksi terhadap perilaku kriminal orang lain, dan tentu saja orang-orang yang menciptakan biaya tersebut tidak perlu membenarkannya dalam kalkulasi mereka karena orang-orang yang menanggung biaya tersebut bukanlah bagian dari konstituen yang kebutuhannya sedang mereka tangani.
Ada pandangan yang lebih personal mengenai hal ini, terkait dengan bagaimana manusia yang memiliki mata uang kripto merasionalisasi keberadaan mereka kepada orang lain. Mereka membedakan antara hal-hal yang tampak jelas bagi mereka namun tidak jelas bagi lawan bicara mereka. Mereka membandingkan mengapa melakukan transfer bisnis di jaringan blockchain publik tidak sama dengan menggunakannya untuk mengirim uang tebusan ke rumah sakit. Penjelasan tersebut benar. Sangat melelahkan untuk terus menyampaikannya, tetapi itu adalah perbedaan yang hanya akan dihargai oleh orang-orang yang tidak peduli — atau tidak mengerti.
WannaCry sendiri mengajarkan sesuatu kepada kita tentang hal ini. Serangan tersebut menyebabkan kerugian nyata senilai ratusan juta di berbagai organisasi seperti NHS, Telefónica, FedEx, Deutsche Bahn, dan banyak lainnya. Serangan ini sebenarnya hanya meraup puluhan ribu dolar dalam bentuk tebusan nyata, karena para operator melepaskan kendali atas jumlah korban yang permintaan dekripsinya dapat mereka proses secara realistis. Seorang pemuda berusia dua puluh dua tahun bernama Marcus Hutchins menghentikan malware tersebut dengan mendaftarkan domain yang sebelumnya tidak terdaftar yang sedang diperiksa oleh kode tersebut, sehingga memicu apa yang tampak sebagai *kill switch* yang tertanam dalam rancangan penciptanya saat bekerja dari kamar tidurnya di Devon. Narasi geopolitiknya adalah bahwa eksploit NSA yang dipersenjatai telah menargetkan infrastruktur global sebagai bagian dari perselisihan yang sama sekali tidak ada hubungannya dengan Bitcoin. Namun, yang tersisa dalam kesadaran publik adalah: peretas meminta Bitcoin.
Mengapa Ini Terus Berlanjut
Pada tahun 2023, pembayaran ransomware yang dilacak oleh Chainalysis melampaui satu miliar dolar — tahun pertama yang tercatat di mana total tersebut melewati ambang batas tersebut. Pembayaran turun sekitar 35 persen pada tahun 2024, sebagian karena tindakan penegakan hukum terhadap kelompok-kelompok terbesar dan sebagian karena para korban menjadi lebih bijak dalam menolak. Tak satu pun dari perkembangan ini menunjukkan bahwa kondisi mendasar telah terselesaikan.
LockBit dilumpuhkan, infrastrukturnya disita, administratornya diidentifikasi dan disanksi — namun kembali beroperasi secara parsial beberapa hari kemudian. Selama lebih dari enam bulan sejak pertengahan 2022 dan seterusnya, FBI menyusup ke Hive, secara diam-diam memberikan kunci dekripsi gratis kepada para korban sementara operasi tersebut terus berjalan hingga Januari tahun ini ketika pihak berwenang menyita sebagian infrastrukturnya. Pada saat eksploitasi massal MOVEit Transfer tahun 2023, Cl0p telah sepenuhnya beralih ke eksfiltrasi data tanpa enkripsi — ransomware tanpa enkripsi, tidak ada file untuk didekripsi melainkan hanya jaringan pihak lain yang dibobol dan datanya dicuri, serta alasan kuat untuk setiap tindakan kriminal yang dilakukan terhadap mereka.
Industri yang ada saat ini beradaptasi lebih cepat daripada pergerakan respons kebijakan — perusahaan keamanan memiliki insentif langsung untuk beradaptasi, sementara kebijakan penilaian memiliki insentif yang berbeda.
Cadangan luring yang teruji, autentikasi multifaktor, sistem yang telah ditambal, segmentasi jaringan, dan deteksi titik akhir adalah langkah-langkah yang membosankan namun tidak glamor dalam infrastruktur keamanan yang jauh lebih dikenal, yang sebenarnya akan menyebabkan berkurangnya insiden serangan. Hal itu tidak mencegah keberadaan operator ransomware. Mereka meningkatkan biaya setiap serangan sedemikian rupa sehingga banyak korban bertahan dan tidak membayar. Mereka membutuhkan disiplin organisasi yang berkelanjutan dan komitmen pendanaan tanpa batas, yang merupakan tawaran yang lebih sulit daripada langkah regulasi yang membuat segala sesuatunya bergerak di depan kamera tanpa ada yang harus membayar untuk sesuatu yang tidak menghasilkan output terukur saat dijalankan.
Melarang mata uang kripto tidak mengamankan rumah sakit yang mengoperasikan perangkat lunak tanpa pembaruan pada jaringan datar. Mekanisme pembayaran hanyalah satu bagian dari sistem di mana beberapa celah struktural menyatu untuk menciptakan hasil tersebut. Semakin mudah untuk mengatasi kegagalan lainnya, semakin banyak perhatian yang didapatnya.
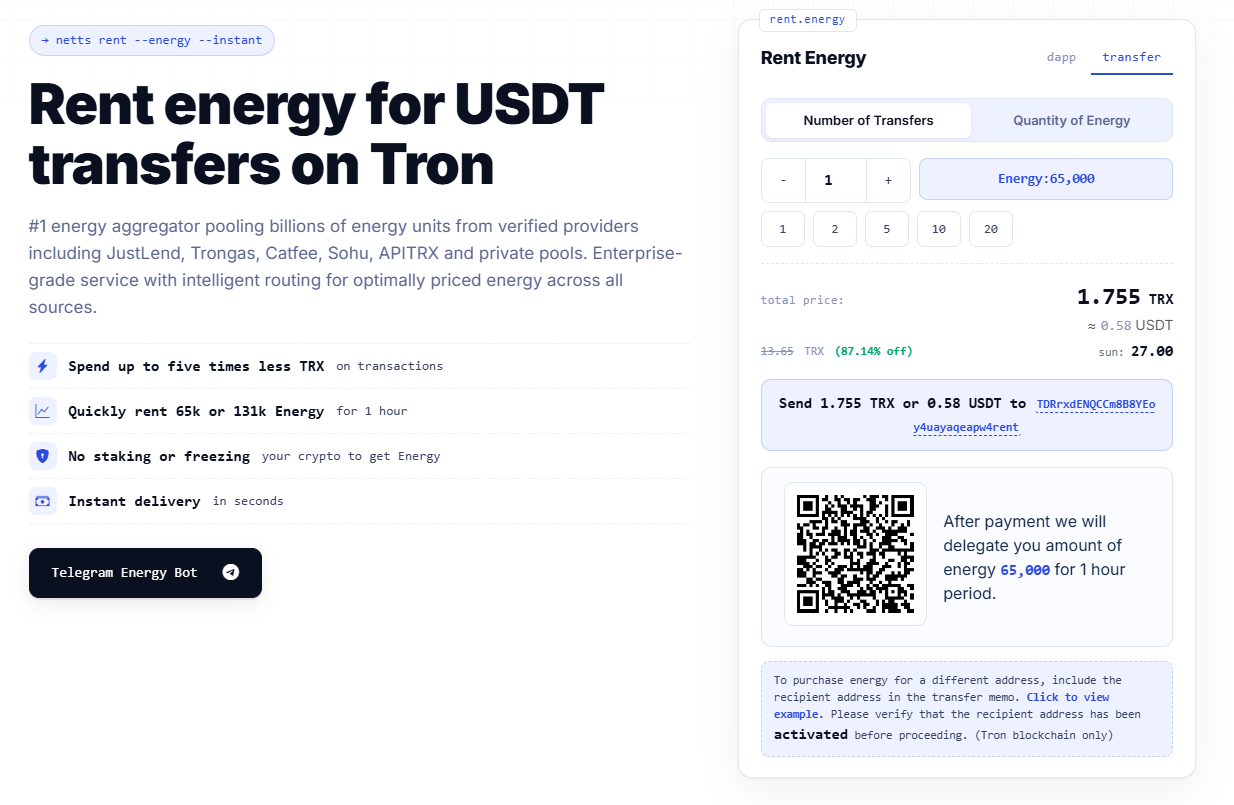
Bagi siapa pun yang menggunakan stablecoin di jaringan TRON — untuk alasan yang tidak terkait dengan semua ini — Netts.io mengonsolidasikan harga Energy secara langsung dari penyedia tingkat menengah seperti JustLend, Trongas, Catfee, Sohu, APITRX, dan rata-rata penyedia privat gabungan untuk menemukan dan mengirimkan jumlah transaksi yang diperlukan ke harga TRON Energy terendah yang tersedia secara real-time: saat ini serendah 25 sun per unit Energy — sekitar 75% lebih murah daripada tingkat pembakaran (burn rate) TRX standar dengan delegasi transaksi langsung dan tanpa perlu melakukan staking/pembekuan (freeze) TRX apa pun. Layanan ini dapat diakses melalui bot Telegram sederhana tanpa antarmuka web.
Apakah konteks penggunaan dari suatu transaksi tertentu berkaitan dengan ransomware atau tidak bukanlah pertanyaan yang dapat dijawab oleh pasar energi. Setidaknya, hal ini berkaitan langsung dengan biaya transaksi.