Kripto ve Fidye Yazılımı: En Yaygın Eğilimler
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — asıl sorumlu kim ve suç için ödeme altyapısını suçlamak neden yanlış bir mücadeledir.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
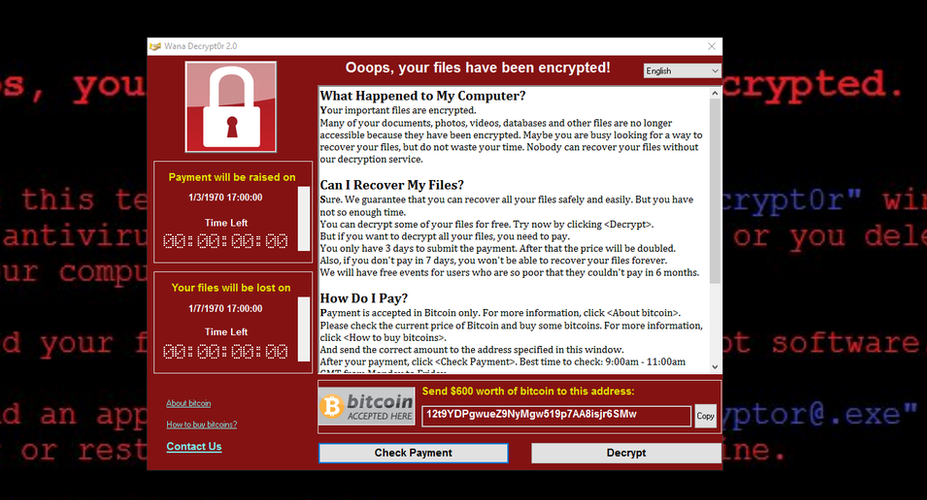
Ekranınızda bir fidye notu var ve siz bunu bir felaket olarak yaşıyorsunuz; ki bu gayet doğal, çünkü öyle. Ancak aynı zamanda, başka bir yerde birisi bunu bir müşteri hizmetleri görüşmesi olarak ele alıyor. Matbu bir mektup yazdılar. Hatta talebinizi almak için hazırda bekleyen bir ekibiniz bile var. Buna fiyatlandırma, bir müzakere süreci ve ödeme mühletini kaçırırsanız ne olacağı da dahil. Bazıları, iştiraklerin fidye yazılımı platformlarını, serbest çalışanların proje yönetim yazılımlarını değerlendirdiği gibi değerlendirip beş yıldız verdiği bir sisteme sahip.
Olayın sizin açınızdan nasıl algılandığı ile onların açısından nasıl görüldüğü arasındaki o uçurum, fidye yazılımını ilginç kılan pek çok unsurun asıl yattığı yerdir. Teknik detaylar, istismar adları, dolar cinsinden rakamlar: Bunların hepsi iskeletin bir parçasıdır. Bu sürecin devinimi, o işlemin her iki tarafında yaşananların psikolojisi tarafından yönlendirilir.
Fidye yazılımı butik bir sektör değildir. Ciddi operasyonlar yürütenler, kendilerini bir dağıtım sorununu çözmüş girişimciler olarak görürler. Ürün hazır —dosyaları şifreleyen ve koz yaratan bir yazılım— ve sadece yakalanmadan bunu makul inkar edilebilirliğe sahip bir gelire dönüştürmenin bir yoluna ihtiyaçları var.
Bu durum, 2020'lerin başlarında sektördeki en yaygın mimari haline gelen ve "hizmet olarak fidye yazılımı" (ransomware-as-a-service) modeli olarak bilinen yapının ortaya çıkışıyla zarif bir şekilde çözüldü; çekirdek ekip, ödenen her başarılı fidyeden pay alırken (genellikle yüzde yirmi) hem kötü amaçlı yazılımı hem de altyapıyı (kripto para ödeme işlemleri dahil) oluşturur ve sürdürür. İştirakler sızma işlemlerini yönetir. Çekirdek ekip mağdur ağına asla dokunmaz bile. Şifre çözme anahtarı yönetimi iştirakler için asla bir sorun teşkil etmez.
Şantajda iş bölümü işte tam olarak budur.Conti siber suç grubunun, Rusya'nın işgali başladıktan kısa bir süre sonra ve grubun Rusya'ya desteğini kamuoyuna duyurmasından önce, Şubat 2022'de sızdırılan iç yazışmaları, bu tür organizasyonların nasıl işlediğine dair alışılmadık derecede net bir bakış açısı sundu. Sohbet kayıtları; İK anlaşmazlıklarını, maaş pazarlıklarını, yeni işe alınanlar için teknik talimatları, çalışma koşulları ve çalışan bağlılığı üzerine tartışmaları ortaya koyuyordu. Karşımızda verimlilik metriklerine, iştirak alımı/yönetimine ve iş sürekliliği planlamasına odaklanmış, aşırı yüklenmiş bir yönetim ekibi vardı. Conti operatörleri bir yazılım şirketi işletiyordu; çıktıları hastaneleri ve belediyeleri perişan eden, ancak içerideki deneyimin herhangi bir yazılım şirketine o kadar benzediği bir şirketti ki, yönetici e-postaları herhangi bir girişimin Slack kanalından gelmiş gibi görünebilirdi. Bu, üzerinde yeterince durulmamış bir detaydır. Bu durum, insanları şu an olduğundan daha fazla endişelendirmelidir.
Mağdurun Kararı
Mayıs 2021'de Joseph Blount, DarkSide fidye yazılımı çetesine Bitcoin cinsinden 4,4 milyon dolar ödedi. Daha sonra Senato'da bu kararı hakkında ifade verecekti. Sızmanın ne kadar derine indiği ve bağımsız olarak toparlanmanın ne kadar süreceği konusunda net bir fikri olmadığı için ödemeyi onayladığını belirtti ve bunun kariyerinin en zor kararlarından biri olduğunu ekledi.
Söylemediği veya yazmadığı ancak ifadesinin satır aralarından okunabilen şey, bu kararı alırken gerçekte neler hissettiğiydi. Colonial Pipeline bir şifre çözme anahtarı için ödeme yapmamıştı. Belirli bir hissi sona erdirmek için ödeme yapıyordu: Doğu kıyısı boyunca yayılmakta olan akaryakıt kıtlığından, panik alımlarından, istasyonların önündeki kuyruklardan ve yerel bir operasyonel zorluğu ulusal bir siyasi felakete dönüştüren haberlerden canlı yayında sorumlu tutulma hissi. 4,4 milyon dolarlık hesaplama tamamen rasyonel değildi.
Bu bir bedeldi; en azından kendi kendinize denediğinizi söyleyebilmek için.
Yine de fidye yazılımı operatörlerinin bunu satması gerekiyor. Şifre çözme yetenekleri nominal üründür. Bu, yönetilemez türden bir baskıdan kurtulmanın verdiği rahatlamadır: Devam eden bir felaketin sonuçları şu anda; maksimum belirsizlik altında, sınırlı bilgiyle ve hissedarların, düzenleyicilerin ve muhabirlerin gözü önünde verdiğiniz bir karara bağlıdır. Teorik olarak yedeklerden geri yükleme yapabilecek kuruluşlar için bile, bu rahatlamanın bedeli şaşırtıcı derecede yüksek çıkmaktadır. Çünkü yeniden inşa etmek haftalar sürer. Baskı ise şu an yaşanmaktadır.
FBI, DarkSide'ın fonları park ettiği cüzdanla ilişkili özel anahtarı (private key) ele geçirerek Colonial ödemesinin yaklaşık 2,3 milyon dolarlık kısmını geri almayı başardı; bu geri kazanım, Bitcoin'in takma adlı (pseudonymity) olmasının Bitcoin'in anonimliği anlamına gelmediği gerçeğini gerçek dünya kanıtlarıyla bir kez daha vurguladı. Ayrıca daha endişe verici bir şeyi de gösterdi: Ödeme yapıldıktan sonra Blount kısa bir süreliğine kendini daha iyi hissetti; bu, duruma verilen rasyonel bir tepki değil, çok insani bir tepkiydi. Temelsiz olsa bile, rahatlama gerçektir.
Ödemeyi reddeden kurbanlar ise aynı psikolojinin farklı bir varyasyonunu yaşarlar. Mantıklı bir karar verirler, ancak sonraki birkaç hafta boyunca şunları izlemek zorunda kalırlar: (1) bu beklediklerinden çok daha pahalıdır; (2) yedekleme ve yedeklilik planları inandıkları kadar sağlam değildir; (3) çeşitli hafifletme çabalarında bulunan olay müdahale firması tarafından sunulan tahmin aşırı iyimserdir; ve son olarak bir noktada, müşterilerin, çalışanların ve düzenleyicilerin onları değerlendirme biçimini sonsuza dek değiştiren acı bir gerçekle karşılaşırlar. İlke geçerliliğini koruyor. Bedel, planlanan miktardan daha fazladır.
Çoğu kişi geriye dönüp baktığında her şeyi yine aynı şekilde yapacağını söyler; bu da insanların kendilerini buna ikna etmeleri gerektiğinde söyledikleri bir şeydir.2020'lerin başlarında standart olarak benimsenen çifte şantaj modeli —şifrelemeden önce verileri sızdırmak ve erişim kaybını kamuya ifşa baskısıyla takas etmek— teknik bir ilerleme değil, psikolojik bir ilerlemeydi. Bu, yedeklemelerle mücadele edilebilecek bir saldırı vektörüdür. Hasta kayıtlarının, çalışan maaş verilerinin, tedarikçilerle yapılan sözleşmelerin veya yönetici e-postalarının ifşa edilmesi riski, hiçbir teknik kontrolle hafifletilemez. Bu model farklı bir şeye yöneliktir: iş sürekliliğine değil; itibara, gizliliğe ve her ikisine de dayanan güvene. Bu, saldırganların ürünlerini onlardan daha iyi tanımasıydı.
Cezasızlık Coğrafyası
LockBit, kolluk kuvvetleri arasında hiç de yabancı olmayan operatörler tarafından yönetiliyordu. Şubat 2024'te LockBit'in altyapısını çökertmek amacıyla Birleşik Krallık Ulusal Suç Teşkilatı liderliğinde yürütülen devasa ve koordineli uluslararası çabanın son ayında, yöneticisinin adı açıklandı: otuz bir yaşındaki Rus vatandaşı Dmitry Khoroshev. Fotoğrafını yayınladılar. Varlıklarını listelediler. ABD Adalet Bakanlığı bir iddianame açıkladı. OFAC yaptırımlar uyguladı. Bu, esasen uluslararası bir "aranıyor" ilanının tamamlanmış haliydi.
Khoroshev hâlâ firari. Rusya dışındaki sistemlerin etkilenmesi durumunda vatandaşlarını siber suçlar nedeniyle iade etmeyen Rusya'da ikamet ediyor. Tüm fidye yazılımı ekonomisi, tasarım gereği bu şekilde işlemektedir.
Geleneksel olarak, Rus kolluk kuvvetlerinin fidye yazılımlarına ilişkin tek bir basit kuralı vardır: Rusya'daki veya Rusya'nın siyasi nüfuz alanındaki hedeflere dokunulamaz; gezegenin geri kalanı ise pek de öncelik teşkil etmez. Conti grubu tarafından kullanılan kodun ilk sürümlerine Kiril klavye algılama özelliği eklenmişti: Eğer kurbanın klavye düzeni Rusça ise, kodun çalışmaması tetikleniyordu.
Bu bir vatanseverlik değildi. Bu bir uyum mekanizmasıydı. Grup, operasyonların ancak kendi uygun gördüğü coğrafi sınırlar içerisinde kalması kaydıyla devam etmesine izin veren bir hükümetle olan ilişkisini yönetiyordu.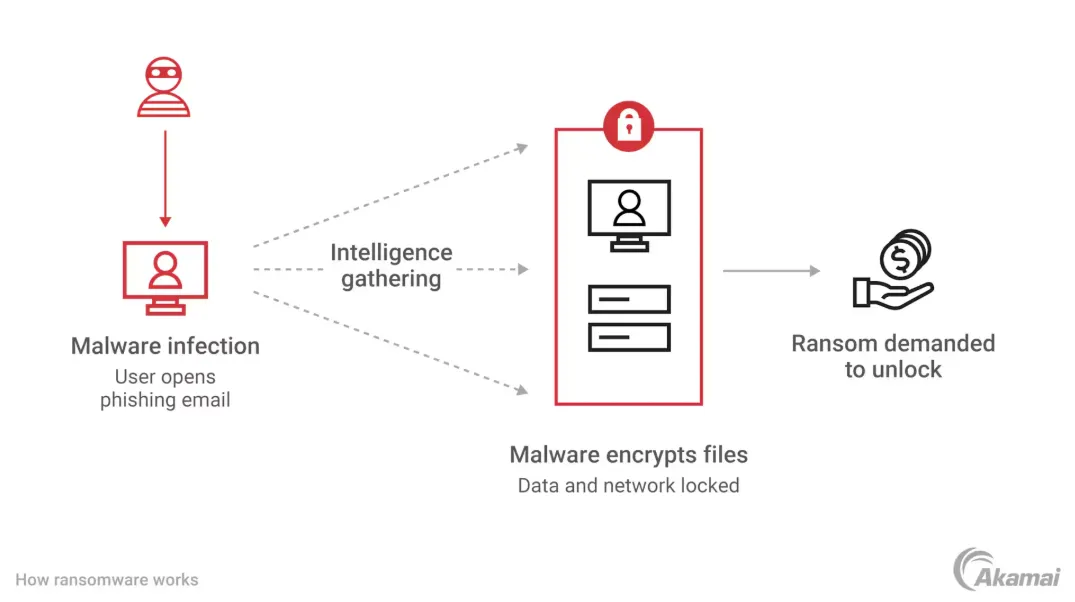
Bunun çıkarımı gayet açıktır: Washington, Brüksel ve Londra'da fidye yazılımlarına karşı politika yanıtları hazırlayan mimarlar, asıl sorumlularına neredeyse hiçbir zaman ulaşılamayan bir sektöre yanıt vermektedirler. Tüm bunlar durumu fazlasıyla netleştiriyor: Gerçekleşen tutuklamalar —Polonya'daki birkaç başına buyruk iştirakçi, 2022 başındaki alışılmadık derecede ılımlı ilişkiler döneminde Rusya'da tutuklanan bazı REvil üyeleri, yerel risklerini yanlış hesaplayan nadir Amerikalı veya Avrupalı operatörler— büyük ekosistemin çeperindeki istisnai durumlardır. Asıl merkezin bulunduğu (ve her zaman bulunduğu) yer ise başkadır.
Bu hesap verebilirlik coğrafyası, politika tartışmalarındaki diğer her şeye yön vermektedir. Eğer elinizdeki müdahale imkânı sorumlulara ulaşmayı içermiyorsa, neyin müdahale sayılacağını yeniden tanımlarsınız. Washington, "düzenleyici kripto para" adı verilen bir araçla tepki veriyor. Kritik altyapılar için mevcut zorunlu güvenlik standartları da bulunmaktadır; ancak bunlar daha yavaş hayata geçmekte, daha fazla siyasi tepkiye yol açmakta ve durumun kısmen hükümetin hatası olduğu gerçeğiyle yüzleşmeyi gerektirmektedir. Federal kurumların yıllarca bilinen güvenlik açıkları olan ağlar işletmesi, kritik altyapı güvenliğine yönelik düzenleyici çerçevelerin yetersiz kalması ve şu an yaşananların, sorunu çözmeyi teklif eden aynı kurumların geçmişteki tercihlerinin bir sonucu olması bu gerçeğin parçalarıdır.
Ödeme altyapısını suçlamak çok daha zahmetsizdir.
Yasa Yapıcının Anı
Kritik bir altyapı birimine yönelik büyük bir fidye yazılımı saldırısının ardından her zaman gerçekleşen o türden kongre oturumları... Etkilenen şirketin CEO'su ifade verir. Ardından sürekli olarak fidyeyi neden ödedikleri sorulur. Kendilerine öyle söylendiğini belirtirler. Neden daha iyi yedeklemelere sahip olmadıkları sorgulanır. Yedekleme sistemlerinin sadece kısmen bozulduğunu veya mevcut zaman kısıtlamaları dahilinde bunları geri yüklemenin pratik olmadığını açıklayabilirler. Sonra kripto para birimi hakkında sorguya çekilirler. Avukatlarla başlarının belaya girmemesi için kasıtlı olarak muğlak bir şeyler söylerler.
Bu soruları soran yasa yapıcıların bilgisiz olduğunu düşünmek imkansızdır. Kapsamlı bilgilendirmeler alırlar. Yaptıkları şey gerçekleri ortaya çıkarmaktan farklıdır: Sorunun, seçmenleri tarafından anlaşılabilecek, tanımlanabilir ve açıklanabilir bir kaynağı olduğu hikayesini şekillendiriyorlar; böylece bu nedene yanıt olarak yasama düzeyinde yapmayı teklif ettikleri şeylerin fidye yazılımlarına karşı gerçek bir eylem olarak görülmesini sağlıyorlar.
Yasama bağlamında kripto para, çözüme kavuşturulabilecek bir meseledir. Kendi yargı alanları içinde yer alan, tartışabilecekleri lobicileri olan, genişletebilecekleri düzenleyici gerekliliklere sahip ve bir bültene girebilecek somut düzenleme faaliyeti ölçütleri sunan bir sektördür.
Hackerlara savaş veya siber savaş yoluyla doğrudan saldırarak elde edilen türden görünür sonuçlar, asıl operatörlerin peşine dış politika, istihbarat iş birliği ve sınır ötesi yasal baskı yoluyla düşüldüğünde ortaya çıkamaz.
Kripto para sektörü yıllardır, kriptoya yönelik baskıların fidye yazılımlarını durdurmayacağını savunuyor; çünkü fidye yazılımları Bitcoin'den önce de vardı, operatörler sadece diğer ödeme kanallarını kullanırdı ve asıl suçlular Amerikan finansal düzenlemelerine saygı duymayan ülkelerde yaşıyor. Bu argüman doğrudur. Ve haklı olmanın, siyasi bağlamda —ki en çok burada etkili olması gerekir— etkili olmakla aynı şey olmaması nedeniyle, bu argüman etkisizliğini sürdürmüştür. Bu, odadaki kişilerin kullanabileceği bir şey sunmanın bir sonucudur.
BlackCat'in Şubat 2024'te Change Healthcare olayındaki tutumu, düzenleyici çerçevelerin hiç ele almayı amaçlamadığı tamamen farklı bir sorunun örneğini teşkil etti. BlackCat, Change Healthcare'in ana şirketinden yaklaşık 22 milyon dolar aldı. Sonunda BlackCat "exit-scam" (çıkış dolandırıcılığı) yaptı: operatör parayı alıp kaçtı ve altyapıyı kapatarak kendi ortağını (affiliate) hiçbir şey almadan ortada bıraktı. Bu duruma öfkelenen ortak, çalınan verileri her halükarda sızdırmakla tehdit etmeye başladı. Fidye yazılımı operatörleri kendi suç çarklarını dolandırdı. Dolayısıyla, sorunun bu özel katmanı için politika tartışmalarının kendisinde iyi bir çerçeve bulunmuyor.
Kullanıcının Taşıdığı
Kriptoyu kullanım durumları için —stabilcoin transferleri, DeFi pozisyonları, para transferleri ve günlük işler— elinde tutan sıradan insanlar, fidye yazılımı tartışmasına pek keşfedilmemiş özel bir boyut katıyorlar.
İşlemedikleri ve hiçbir fayda sağlamadıkları suçlara yönelik düzenleyici tepkilerin bedelini asıl ödeyenler onlardır.Bu durum, kripto topluluklarında, ne zaman bir fidye yazılımı haberi çıksa gün yüzüne çıkan bir tür arka plan savunmacılığı yaratıyor. Yasal bir ticari transfer için USDT gönderen bir kişi, artık kendisini hiçbir ilgisinin bulunmadığı bir suç örgütüyle yan yana buluyor. Bir protokolü piyasaya süren ekip, akıllı sözleşmelerin fidye işlemlerinde nasıl kullanıldığından neden sorumlu olmadığını dünyaya bir kez daha anlatıyor. Başka bir ülkede, farklı kişiler tarafından, tamamen farklı işlem akışları üzerinden yapılanlar nedeniyle, kripto paranın meşru amaçlarla kullanımına yönelik uçtan uca deneyim daha fazla gözetim altına alınıyor ve maliyetler caydırıcı hale geliyor.
Bu savunmacı tutum genellikle kendi kendini baltalıyor; samimi değil de tereddütlüymüş gibi bir izlenim bırakıyor ve savunmada olanlar bazen argümanlarını reddedilmeye davetiye çıkaracak şekilde abartıyorlar. Ancak bunun altındaki öfke oldukça gerçektir. Başkasının suç teşkil eden davranışına verilen bir tepkinin yarattığı maliyetleri ödemekten dolayı hüsran duymanız beklenir ve elbette bu maliyetleri yaratanların, hesaplamalarında bunları gerekçelendirmelerine gerek yoktur; çünkü bu maliyetlere katlananlar, ihtiyaçlarına hitap ettikleri kesimler arasında değildir.
Bunun, kripto para sahibi olan insanların diğer insanlara karşı kendi varlıklarını nasıl rasyonalize ettikleriyle ilgili daha kişisel bir yönü de var. Kendilerine bariz görünen ancak muhatapları için belirsiz olan şeyler arasında ayrım yaparlar. Bir ticari transferi halka açık bir blokzinciri üzerinden gerçekleştirmenin, onu bir hastaneye fidye göndermek için kullanmakla neden aynı şey olmadığını kıyaslarlar. Açıklamalar doğrudur. Bunları yapmaya devam etmek çok yorucudur, ancak bu, yalnızca umursamayanların —veya anlamayanların— takdir edeceği bir farktır.
WannaCry'ın kendisi bize bu konuda bir şeyler öğretiyor. Saldırı; NHS, Telefónica, FedEx, Deutsche Bahn ve diğer pek çok kuruluşta yüz milyonlarca dolarlık fiili zarara yol açtı. Operatörlerin, şifre çözme taleplerini gerçekçi bir şekilde işleyebilecekleri kurban sayısı üzerindeki kontrollerini bırakmaları nedeniyle, gerçek fidye geliri olarak yalnızca on binlerce dolar elde edilebildi. Devon'daki yatak odasından çalışan yirmi iki yaşındaki Marcus Hutchins, kodun sorguladığı daha önce kaydedilmemiş bir alan adını tescil ederek, yaratıcılarının tasarımına dahil edilmiş gibi görünen bir "acil durdurma anahtarını" (kill switch) tetikledi ve kötü amaçlı yazılımı durdurdu. Jeopolitik anlatı, silah haline getirilmiş bir NSA açığının, Bitcoin ile kelimenin tam anlamıyla hiçbir ilgisi olmayan bir mücadelenin parçası olarak küresel altyapıyı hedef aldığı yönündeydi. Kamuoyunun hafızasında kalan ise şuydu: Hackerlar Bitcoin istiyordu.
Neden Devam Ediyor
2023 yılında, Chainalysis tarafından takip edilen fidye yazılımı ödemeleri bir milyar doları aşarak bu eşiğin geçildiği kayıtlı ilk yıl oldu. 2024 yılında ödemeler, kısmen en büyük gruplara yönelik kolluk kuvvetlerinin müdahaleleri, kısmen de kurbanların "hayır
Mevcut sektör, politika müdahalelerinin hızından daha çabuk uyum sağlıyor; güvenlik firmalarının uyum sağlamak için doğrudan teşvikleri varken, puanlama politikasının farklı teşvikleri bulunuyor.
Çevrimdışı test edilmiş yedeklemeler, çok faktörlü kimlik doğrulama, yamalanmış sistemler, ağ segmentasyonu ve uç nokta tespiti; saldırı vakalarının azalmasını sağlayacak olan, ancak güvenlik altyapısının çok daha iyi bilinen ama zahmetli ve gösterişsiz kalemleridir. Bu durum fidye yazılımı operatörlerinin varlığını engellemez. Her saldırının maliyetini, birçok kurbanın ödeme yapmadan kurtulabileceği bir düzeye çıkarırlar. Bunlar, sürekli bir organizasyonel disiplin ve ucu açık bir finansman taahhüdü gerektirir; bu da, çalışırken ölçülebilir bir çıktı üretmeyen bir şey için kimsenin ödeme yapmasına gerek kalmadan kameralar önünde işleri yürüten düzenleyici bir hamleden daha zor bir ikna sürecidir.
Kripto parayı yasaklamak, düz ağlarda yamalanmamış yazılımlar kullanan hastaneleri güvenli hale getirmez. Ödeme mekanizması, sonucun oluşması için birden fazla yapısal çatlağın birleştiği bir sistemin yalnızca bir parçasıdır. Bu diğer hatalara ulaşmak ne kadar kolaysa, o kadar çok dikkat çeker.
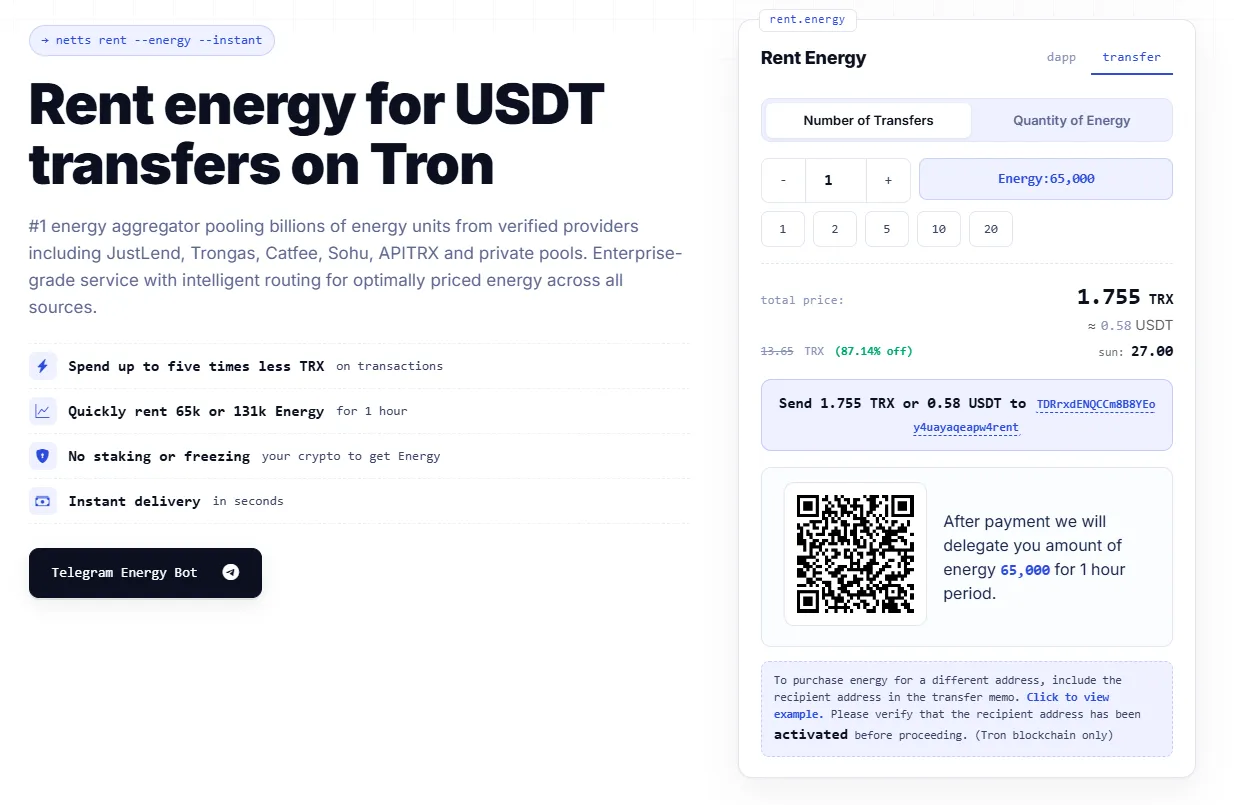
Tüm bunlardan bağımsız nedenlerle Tron ağında stabil coin kullananlar için Netts.io; JustLend, Trongas, Catfee, Sohu, APITRX gibi orta ölçekli sağlayıcılardan ve ortalama bir havuzlanmış özel sağlayıcıdan gelen canlı Enerji fiyatlarını birleştirerek, gerekli herhangi bir işlem tutarını gerçek zamanlı olarak mevcut en düşük Tron Enerji fiyatına yönlendirir: Şu anda Enerji birimi başına 25 sun kadar düşük bir seviyededir; bu da herhangi bir TRX stake etmeye/dondurmaya gerek kalmadan ve işlemlerin anında delege edilmesiyle, varsayılan TRX yakım oranından yaklaşık %75 daha ucuzdur. Web arayüzü olmadan basit bir Telegram botu üzerinden erişilebilir.
Herhangi bir işlemin kullanım bağlamının fidye yazılımıyla bir ilgisi olup olmadığı, enerji piyasasının yanıtlayabileceği bir soru değildir. En azından, doğrudan işlemin maliyetiyle ilgilenir.