คริปโตและแรนซัมแวร์: แนวโน้มที่พบบ่อยที่สุด
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — ใครกันแน่ที่เป็นผู้รับผิดชอบ และทำไมการกล่าวโทษช่องทางการชำระเงินว่าเป็นต้นเหตุของอาชญากรรมจึงเป็นการแก้ปัญหาที่ผิดประเด็น
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
ข้อความเรียกค่าไถ่ปรากฏขึ้นบนหน้าจอของคุณ และคุณกำลังเผชิญกับมันราวกับเป็นหายนะ ซึ่งก็ถูกต้องแล้วเพราะมันคือหายนะจริงๆ แต่ในขณะเดียวกัน ณ ที่แห่งอื่น ใครบางคนกำลังมองว่านี่คือการรับสายบริการลูกค้า พวกเขาเขียนจดหมายแบบฟอร์มไว้แล้ว แถมยังมีทีมงานที่คอยสแตนด์บายรอรับคำถามจากคุณด้วย ซึ่งครอบคลุมทั้งเรื่องราคา กระบวนการเจรจาต่อรอง และสิ่งที่จะเกิดขึ้นหากคุณชำระเงินไม่ทันตามกำหนด บางรายถึงกับได้รับคะแนนห้าดาวจากการที่เหล่าพันธมิตร (affiliates) เข้ามารีวิวแพลตฟอร์มมัลแวร์เรียกค่าไถ่ (ransomware) ในลักษณะเดียวกับที่เหล่าฟรีแลนซ์รีวิวซอฟต์แวร์จัดการโปรเจกต์
ช่องว่างขนาดใหญ่ระหว่างมุมมองของคุณต่อเหตุการณ์นี้กับมุมมองของพวกเขานี่เอง คือจุดที่ความน่าสนใจส่วนใหญ่ของมัลแวร์เรียกค่าไถ่ซ่อนอยู่ รายละเอียดทางเทคนิค ชื่อของช่องโหว่ (exploit) หรือตัวเลขจำนวนเงินดอลลาร์ สิ่งเหล่านี้เป็นเพียงแค่โครงสร้างภายนอกเท่านั้น แต่แรงขับเคลื่อนที่แท้จริงมาจากจิตวิทยาของสิ่งที่เกิดขึ้นกับทั้งสองฝ่ายในการทำธุรกรรมนั้น
มัลแวร์เรียกค่าไถ่ไม่ใช่อุตสาหกรรมในครัวเรือน ผู้ที่ดำเนินปฏิบัติการอย่างจริงจังต่างมองว่าตนเองเป็นผู้ประกอบการที่สามารถแก้ปัญหาด้านการจัดจำหน่ายได้สำเร็จ ผลิตภัณฑ์นั้นพร้อมอยู่แล้ว ซึ่งก็คือซอฟต์แวร์ที่เข้ารหัสไฟล์และสร้างอำนาจต่อรอง และพวกเขาก็แค่ต้องการวิธีเปลี่ยนมันให้กลายเป็นรายได้ที่สามารถปฏิเสธความเกี่ยวข้องได้ (plausible deniability) โดยไม่ถูกจับกุม
ปัญหานี้ได้รับการแก้ไขอย่างแยบยลด้วยการเกิดขึ้นของโมเดลที่เรียกว่า Ransomware-as-a-Service (RaaS) ซึ่งในช่วงต้นทศวรรษ 2020 ได้กลายเป็นโครงสร้างที่แพร่หลายที่สุดในอุตสาหกรรมนี้ โดยทีมหลักจะทำหน้าที่สร้างและดูแลทั้งตัวมัลแวร์และโครงสร้างพื้นฐาน (รวมถึงการประมวลผลการชำระเงินด้วยคริปโทเคอร์เรนซี) พร้อมกับหักส่วนแบ่งจากค่าไถ่ทุกยอดที่ชำระสำเร็จ (โดยปกติคือร้อยละ 20) ส่วนเหล่าพันธมิตรจะเป็นผู้ดำเนินการบุกรุกเครือข่าย ทีมหลักจะไม่แตะต้องเครือข่ายของเหยื่อเลยแม้แต่น้อย และการจัดการรหัสถอดไฟล์ (decryption key) ก็ไม่เคยเป็นปัญหาสำหรับเหล่าพันธมิตร
นั่นคือสิ่งที่เรียกว่าการแบ่งงานกันทำ — ในโลกของการกรรโชกทรัพย์การสื่อสารภายในของกลุ่มอาชญากรรมทางไซเบอร์ Conti ซึ่งรั่วไหลออกมาในเดือนกุมภาพันธ์ 2022 ไม่นานหลังจากที่การรุกรานของรัสเซียเริ่มต้นขึ้น และก่อนที่ทางกลุ่มจะประกาศสนับสนุนรัสเซียอย่างเป็นทางการ ได้เผยให้เห็นภาพการทำงานขององค์กรเหล่านี้อย่างชัดเจนเป็นพิเศษ บทสนทนาในแชทแสดงให้เห็นถึงข้อพิพาทด้านทรัพยากรบุคคล การเจรจาต่อรองเงินเดือน คำสั่งทางเทคนิคสำหรับพนักงานใหม่ การหารือเกี่ยวกับเงื่อนไขและการรักษาพนักงานไว้ รวมถึงทีมบริหารที่ภาระงานล้นมือซึ่งมุ่งเน้นไปที่ตัวชี้วัดประสิทธิภาพการทำงาน (productivity metrics) การรับสมัครและจัดการพันธมิตร (affiliate) และการวางแผนความต่อเนื่องทางธุรกิจ ผู้ปฏิบัติงานของ Conti ดำเนินงานเหมือนกับบริษัทซอฟต์แวร์แห่งหนึ่ง — บริษัทที่ผลผลิตของมันทำลายล้างโรงพยาบาลและเทศบาลต่าง ๆ แต่ประสบการณ์การทำงานภายในกลับคล้ายคลึงกับบริษัทซอฟต์แวร์อื่น ๆ จนอีเมลจากผู้ดูแลระบบอาจดูเหมือนมาจาก Slack ของบริษัทสตาร์ทอัพสักแห่งได้เลย นี่คือรายละเอียดที่ยังไม่ได้รับการพิจารณาอย่างเพียงพอ และมันควรจะเป็นเรื่องที่ทำให้ผู้คนรู้สึกกังวลมากกว่าที่เป็นอยู่
สิ่งที่เหยื่อตัดสินใจ
ในเดือนพฤษภาคม 2021 Joseph Blount ได้จ่ายเงินจำนวน 4.4 ล้านดอลลาร์ในรูปแบบ Bitcoin ให้กับแก๊งแรนซัมแวร์ DarkSide ต่อมาเขาได้ให้การต่อวุฒิสภาเกี่ยวกับการตัดสินใจครั้งนี้ โดยระบุว่าเขาอนุมัติการจ่ายเงินเนื่องจากเขาไม่มีข้อมูลที่ชัดเจนว่าการเจาะระบบนั้นลึกเพียงใด และจะต้องใช้เวลานานแค่ไหนในการกู้คืนระบบด้วยตนเอง พร้อมเสริมว่านี่เป็นการตัดสินใจที่ยากลำบากที่สุดครั้งหนึ่งในอาชีพของเขา
สิ่งหนึ่งที่เขาไม่ได้พูดหรือเขียนออกมา แต่สามารถอ่านได้จากระหว่างบรรทัดของคำให้การของเขา คือความรู้สึกที่แท้จริงภายใต้การตัดสินใจนั้น ว่า Colonial Pipeline ไม่ได้จ่ายเงินเพื่อซื้อคีย์ถอดรหัส (decryption key) แต่เป็นการจ่ายเพื่อยุติความรู้สึกบางอย่าง — ความรู้สึกที่ต้องรับผิดชอบต่อสถานการณ์สด ๆ ของการขาดแคลนน้ำมันที่แพร่กระจายไปตามชายฝั่งตะวันออก การแห่ซื้อด้วยความตื่นตระหนก แถวที่ยาวเหยียดหน้าสถานีบริการ และการนำเสนอข่าวที่เปลี่ยนความยากลำบากในการดำเนินงานระดับท้องถิ่นให้กลายเป็นหายนะทางการเมืองระดับชาติ การคำนวณเงิน 4.4 ล้านดอลลาร์นั้นจึงไม่ใช่เรื่องของเหตุผลเพียงอย่างเดียว" มันคือราคาที่ต้องจ่าย — อย่างน้อยที่สุดก็เพื่อบอกกับตัวเองว่าคุณได้พยายามแล้ว
อย่างไรก็ตาม ผู้ปฏิบัติการแรนซัมแวร์จำเป็นต้องขายสิ่งนี้ ความสามารถในการถอดรหัสลับคือสินค้าในนาม แต่มันคือความโล่งใจจากความกดดันที่เกินจะรับมือได้: ผลลัพธ์ของหายนะที่กำลังดำเนินอยู่นั้นขึ้นอยู่กับการตัดสินใจที่คุณกำลังทำในขณะนี้ ภายใต้ความไม่แน่นอนสูงสุด ข้อมูลที่จำกัด โดยมีทั้งผู้ถือหุ้น หน่วยงานกำกับดูแล และนักข่าวเฝ้าดูอยู่ แม้แต่สำหรับองค์กรที่ในทางทฤษฎีสามารถกู้คืนข้อมูลจากข้อมูลสำรอง (backups) ได้ ราคาของความโล่งใจนั้นกลับกลายเป็นว่าสูงจนน่าตกใจ เพราะการสร้างระบบขึ้นมาใหม่ต้องใช้เวลาหลายสัปดาห์ แต่ความกดดันนั้นเกิดขึ้นในตอนนี้
FBI สามารถยึดคืนเงินประมาณ 2.3 ล้านดอลลาร์จากการจ่ายเงินของ Colonial โดยการยึดกุญแจส่วนตัว (private key) ที่เชื่อมโยงกับวอลเล็ตที่กลุ่ม DarkSide ใช้พักเงินไว้ ซึ่งเป็นการกู้คืนที่ตอกย้ำประเด็นด้วยหลักฐานในโลกแห่งความเป็นจริงว่า การใช้นามแฝงของ Bitcoin (pseudonymity) ไม่ได้หมายถึงการไม่ระบุตัวตนของ Bitcoin (anonymity) นอกจากนี้ยังแสดงให้เห็นสิ่งที่น่ากังวลยิ่งกว่า นั่นคือหลังจากจ่ายเงินไปแล้ว Blount รู้สึกดีขึ้นชั่วขณะ ซึ่งไม่ใช่การตอบสนองที่สมเหตุสมผลต่อสถานการณ์ แต่เป็นการตอบสนองที่เป็นธรรมชาติของมนุษย์ แม้ว่ามันจะไม่มีมูลความจริง แต่ความโล่งใจนั้นเป็นของจริง
สำหรับเหยื่อที่ปฏิเสธจะจ่ายเงิน พวกเขาต้องเผชิญกับจิตวิทยาในรูปแบบที่แตกต่างออกไปเล็กน้อย พวกเขาตัดสินใจอย่างมีเหตุผลเพียงเพื่อจะเฝ้าดูในช่วงหลายสัปดาห์ต่อมาว่า (1) สิ่งนี้มีค่าใช้จ่ายสูงกว่าที่พวกเขาคาดไว้มาก (2) แผนการสำรองข้อมูลและระบบสำรอง (redundancy plans) ของพวกเขาไม่ได้แข็งแกร่งอย่างที่เชื่อ (3) การประเมินโดยบริษัทตอบสนองต่อเหตุการณ์ (incident response firm) ที่พยายามบรรเทาผลกระทบในด้านต่างๆ นั้นมองโลกในแง่ดีเกินไป และสุดท้าย เมื่อถึงจุดหนึ่ง ความจริงที่น่าอึดอัดใจก็จะปรากฏขึ้น ซึ่งจะเปลี่ยนวิธีที่ลูกค้า พนักงาน และหน่วยงานกำกับดูแลประเมินพวกเขาไปตลอดกาล หลักการนี้ยังคงเป็นจริง ราคาที่ต้องจ่ายนั้นสูงกว่าจำนวนที่วางแผนไว้เสมอ
ส่วนใหญ่เมื่อมองย้อนกลับไปมักจะบอกว่าพวกเขาจะทำแบบเดิมอีกครั้ง — ซึ่งเป็นสิ่งที่ผู้คนมักพูดเมื่อต้องการโน้มน้าวตัวเองว่าพวกเขาจะทำเช่นนั้นจริงๆโมเดลการกรรโชกทรัพย์สองชั้น (double extortion model) ที่กลายเป็นมาตรฐานในช่วงต้นทศวรรษ 2020 — คือการดึงข้อมูลออกก่อนที่จะทำการเข้ารหัส และเปลี่ยนจากการทำให้เข้าถึงข้อมูลไม่ได้เป็นการข่มขู่ว่าจะเปิดเผยข้อมูลต่อสาธารณะเพื่อบีบคั้นเหยื่อ — ไม่ใช่ความก้าวหน้าทางเทคนิค แต่มันคือความก้าวหน้าทางจิตวิทยา นี่คือช่องทางการโจมตีที่ไม่สามารถรับมือได้ด้วยการสำรองข้อมูลเพียงอย่างเดียว ความเสี่ยงจากการเปิดเผยประวัติคนไข้ ข้อมูลเงินเดือนพนักงาน ข้อตกลงในสัญญากับคู่ค้า หรืออีเมลของผู้บริหาร ไม่สามารถบรรเทาได้ด้วยการควบคุมทางเทคนิคใดๆ มันส่งผลกระทบในด้านที่ต่างออกไป นั่นคือไม่ใช่เรื่องความต่อเนื่องในการดำเนินงาน แต่เป็นเรื่องของชื่อเสียง ความเป็นส่วนตัว และความไว้วางใจที่ขึ้นอยู่กับทั้งสองสิ่งนี้ มันคือการที่ผู้โจมตีรู้จักผลิตภัณฑ์ของตนเองดีกว่าที่เหยื่อรู้จักเสียอีก
ภูมิศาสตร์แห่งการลอยนวลพ้นผิด
LockBit ดำเนินการโดยกลุ่มผู้ปฏิบัติงานที่หน่วยงานบังคับใช้กฎหมายรู้จักเป็นอย่างดี ในเดือนสุดท้ายของความพยายามประสานงานระหว่างประเทศครั้งใหญ่ — นำโดยสำนักงานปราบปรามอาชญากรรมแห่งชาติของสหราชอาณาจักร (NCA) — เพื่อทลายโครงสร้างพื้นฐานของ LockBit ในเดือนกุมภาพันธ์ 2024 ได้มีการระบุชื่อผู้ดูแลระบบคือ Dmitry Khoroshev พลเมืองรัสเซียวัย 31 ปี พวกเขาเผยแพร่รูปถ่ายของเขา ระบุรายการทรัพย์สิน กระทรวงยุติธรรมของสหรัฐฯ เปิดเผยคำฟ้อง และ OFAC ได้ประกาศคว่ำบาตร ซึ่งโดยพื้นฐานแล้วมันคือประกาศจับระหว่างประเทศที่สมบูรณ์แบบ
Khoroshev ยังคงหลบหนีลอยนวล เขาอาศัยอยู่ในรัสเซีย ซึ่งเป็นประเทศที่ไม่มีนโยบายส่งผู้ร้ายข้ามแดนที่เป็นพลเมืองของตนในคดีอาชญากรรมทางไซเบอร์ หากระบบที่ได้รับผลกระทบไม่ใช่ระบบของรัสเซีย นี่คือรูปแบบที่ระบบเศรษฐกิจของแรนซัมแวร์ทั้งหมดถูกออกแบบมาให้ดำเนินไป
ตามธรรมเนียมปฏิบัติ กฎง่ายๆ ข้อเดียวของหน่วยงานบังคับใช้กฎหมายของรัสเซียเกี่ยวกับแรนซัมแวร์คือ: เป้าหมายในรัสเซียหรือในเขตอิทธิพลทางการเมืองของรัสเซียนั้นห้ามแตะต้อง ส่วนที่อื่นๆ บนโลกใบนี้ไม่ใช่เรื่องเร่งด่วน การตรวจจับแป้นพิมพ์อักษรซีริลลิก (Cyrillic) ถูกใส่ไว้ในโค้ดเวอร์ชันแรกๆ ที่กลุ่ม Conti ใช้งาน: หากรูปแบบแป้นพิมพ์ของเหยื่อเป็นภาษารัสเซีย ระบบจะถูกสั่งไม่ให้ทำงาน
นี่ไม่ใช่ความรักชาติ แต่มันคือกลไกการปฏิบัติตามกฎระเบียบ กลุ่มดังกล่าวกำลังจัดการความสัมพันธ์กับรัฐบาลที่จะอนุญาตให้การดำเนินงานดำเนินต่อไปได้ ตราบเท่าที่พวกเขายังคงอยู่ภายในขอบเขตทางภูมิศาสตร์ที่รัฐบาลเห็นว่ายอมรับได้
นัยสำคัญของเรื่องนี้ตรงไปตรงมา: ผู้วางนโยบายตอบโต้แรนซัมแวร์ในวอชิงตัน บรัสเซลส์ และลอนดอน กำลังดำเนินการเพื่อตอบสนองต่ออุตสาหกรรมที่ตัวการหลักมักจะอยู่ไกลเกินเอื้อมเสมอ ทั้งหมดนี้สมเหตุสมผลอย่างยิ่ง: การจับกุมที่เกิดขึ้นจริง — ไม่ว่าจะเป็นเครือข่ายนอกรีตไม่กี่รายในโปแลนด์ สมาชิกกลุ่ม REvil บางส่วนที่ถูกจับกุมในรัสเซียในช่วงเวลาสั้นๆ ที่ความสัมพันธ์อบอุ่นขึ้นอย่างผิดปกติในช่วงต้นปี 2022 หรือผู้ดำเนินการชาวอเมริกันหรือยุโรปบางรายที่ประเมินความเสี่ยงในพื้นที่ของตนต่ำเกินไป — ล้วนเป็นเพียงส่วนน้อยที่อยู่ชายขอบของระบบนิเวศที่ใหญ่กว่า ซึ่งเป็นที่ที่แกนกลางตั้งอยู่ (และเป็นเช่นนั้นเสมอมา)
ภูมิศาสตร์แห่งความรับผิดชอบนี้เป็นตัวขับเคลื่อนทุกสิ่งทุกอย่างในการสนทนาด้านนโยบาย หากมาตรการตอบโต้ที่คุณสามารถเข้าถึงได้ไม่รวมถึงการเข้าถึงตัวผู้ที่ต้องรับผิดชอบ คุณก็ต้องนิยามใหม่ว่าสิ่งใดที่นับว่าเป็นมาตรการตอบโต้ วอชิงตันกำลังตอบโต้ด้วยเครื่องมือที่เรียกว่า สกุลเงินดิจิทัลที่อยู่ภายใต้การกำกับดูแล
นอกจากนี้ยังมีมาตรฐานความปลอดภัยที่บังคับใช้สำหรับโครงสร้างพื้นฐานที่สำคัญ แต่มาตรฐานเหล่านี้มักจะออกมาล่าช้ากว่า ก่อให้เกิดการต่อต้านทางการเมืองมากกว่า และจำเป็นต้องเผชิญกับความจริงที่ว่า ส่วนหนึ่งเป็นความผิดของรัฐบาลเอง — ทั้งการที่หน่วยงานรัฐบาลกลางใช้งานเครือข่ายที่มีช่องโหว่ซึ่งเป็นที่ทราบกันดีมานานหลายปี กรอบการกำกับดูแลด้านความปลอดภัยของโครงสร้างพื้นฐานที่สำคัญนั้นไม่เพียงพอ และสิ่งที่กำลังเกิดขึ้นในตอนนี้ส่วนหนึ่งเป็นผลมาจากการตัดสินใจของสถาบันเดียวกันกับที่เสนอตัวเข้ามาแก้ไขปัญหานี้
การกล่าวโทษระบบชำระเงินนั้นดูเป็นเรื่องที่ง่ายและชัดเจนกว่า
ช่วงเวลาของผู้ออกกฎหมาย
การไต่สวนของสภาคองเกรสในลักษณะนั้นมักจะเกิดขึ้นเสมอหลังจากการโจมตีด้วยแรนซัมแวร์ครั้งใหญ่ต่อโครงสร้างพื้นฐานที่สำคัญ ซีอีโอที่ได้รับผลกระทบจะเข้าให้การ จากนั้นพวกเขาจะถูกตั้งคำถามซ้ำแล้วซ้ำเล่าว่าทำไมถึงยอมจ่ายค่าไถ่ พวกเขาตอบว่าได้รับคำแนะนำให้ทำเช่นนั้น และพวกเขาก็ถูกถามว่าทำไมถึงไม่มีระบบสำรองข้อมูลที่ดีกว่านี้ พวกเขาสามารถอธิบายได้ว่าระบบสำรองข้อมูลเสียหายเพียงบางส่วน หรือการกู้คืนข้อมูลนั้นไม่สามารถทำได้จริงภายใต้ข้อจำกัดด้านเวลาที่มีอยู่ จากนั้นพวกเขาก็จะถูกซักฟอกเกี่ยวกับคริปโตเคอร์เรนซี พวกเขาจะตอบด้วยถ้อยคำที่คลุมเครืออย่างจงใจ ซึ่งเป็นวิธีที่พวกเขาใช้เพื่อหลีกเลี่ยงปัญหาทางกฎหมายกับทนายความ
เป็นเรื่องที่เป็นไปไม่ได้เลยที่จะคิดว่าผู้ออกกฎหมายที่ถามคำถามเหล่านี้เป็นผู้ที่ไม่มีข้อมูล เพราะพวกเขาได้รับสรุปข้อมูลอย่างละเอียด สิ่งที่พวกเขากำลังทำนั้นแตกต่างจากการแสวงหาข้อเท็จจริง พวกเขากำลังสร้างเรื่องราวเพื่อให้ปัญหาดูเหมือนว่ามีต้นตอที่ระบุได้และอธิบายได้ เพื่อให้ประชาชนในเขตเลือกตั้งของพวกเขาเข้าใจ — และสิ่งที่พวกเขาเสนอให้ดำเนินการทางกฎหมายเพื่อตอบโต้ต้นเหตุนี้ จะถูกนับว่าเป็นผลงานในการจัดการกับแรนซัมแวร์
ในบริบทของการออกกฎหมาย คริปโตเคอร์เรนซีเป็นประเด็นที่สามารถแก้ไขได้ มันเป็นอุตสาหกรรมที่อยู่ในขอบเขตอำนาจของพวกเขา มีล็อบบี้ยิสต์ที่พวกเขาสามารถโต้แย้งด้วยได้ มีข้อกำหนดด้านการกำกับดูแลที่พวกเขาสามารถขยายขอบเขตออกไปได้ และมีตัวชี้วัดที่เป็นรูปธรรมของกิจกรรมการกำกับดูแลที่สามารถนำไปใส่ในจดหมายข่าวได้
ผลลัพธ์ที่เห็นได้ชัดจากการโจมตีแฮกเกอร์โดยตรงผ่านสงครามหรือสงครามไซเบอร์นั้นไม่สามารถเกิดขึ้นได้ หากคุณกำลังไล่ล่าผู้บงการตัวจริงผ่านนโยบายต่างประเทศ ความร่วมมือด้านข่าวกรอง และการกดดันทางกฎหมายนอกอาณาเขตเป็นเวลาหลายปีที่อุตสาหกรรมคริปโตเคอร์เรนซีได้โต้แย้งว่า การปราบปรามคริปโตจะไม่สามารถหยุดยั้งแรนซัมแวร์ได้ — เพราะแรนซัมแวร์มีอยู่ก่อนบิตคอยน์ เพราะผู้บงการจะหันไปใช้ช่องทางการชำระเงินอื่น และเพราะอาชญากรตัวจริงอาศัยอยู่ในประเทศที่ไม่เคารพกฎระเบียบทางการเงินของอเมริกา ข้อโต้แย้งนี้ถูกต้อง และเนื่องจากการเป็นฝ่ายถูกนั้นไม่เหมือนกับการมีประสิทธิภาพในบริบททางการเมือง — ซึ่งเป็นจุดที่ต้องการประสิทธิภาพมากที่สุด — ข้อโต้แย้งนี้จึงยังคงไม่มีประสิทธิภาพต่อไป มันเป็นเรื่องของการนำเสนอสิ่งที่ผู้มีอำนาจตัดสินใจสามารถนำไปใช้ได้
พฤติกรรมของ BlackCat ต่อกรณี Change Healthcare ในเดือนกุมภาพันธ์ 2024 แสดงให้เห็นถึงปัญหาที่แตกต่างไปอย่างสิ้นเชิง ซึ่งกรอบการกำกับดูแลไม่ได้ถูกออกแบบมาเพื่อจัดการกับเรื่องนี้เลย BlackCat ได้รับเงินประมาณ 22 ล้านดอลลาร์จากบริษัทแม่ของ Change Healthcare ในที่สุด BlackCat ก็ทำการ exit-scam โดยผู้บงการได้เชิดเงินหนีและปิดโครงสร้างพื้นฐาน ทิ้งให้เครือข่ายพันธมิตร (affiliate) ของตนเองทำงานฟรี พันธมิตรที่หงุดหงิดกับเรื่องนี้จึงเริ่มขู่ว่าจะปล่อยข้อมูลที่ขโมยมาอยู่ดี ผู้บงการแรนซัมแวร์ได้หลอกลวงแม้กระทั่งฟันเฟืองอาชญากรรมของตนเอง ดังนั้น สำหรับปัญหาในระดับเฉพาะเจาะจงนี้ คุณจึงยังไม่มีกรอบการทำงานที่ดีในการหารือเชิงนโยบาย
สิ่งที่ผู้ใช้แบกรับ
คนทั่วไปที่ถือครองคริปโตเพื่อการใช้งานจริง — ไม่ว่าจะเป็นการโอนสเตเบิลคอยน์, การเปิดสถานะใน DeFi, การโอนเงินข้ามประเทศ และธุรกิจในชีวิตประจำวัน — พวกเขามีมิติพิเศษในการสนทนาเรื่องแรนซัมแวร์ที่ยังไม่ได้รับการสำรวจอย่างกว้างขวางนัก
พวกเขานี่เองที่เป็นกลุ่มคนที่ต้องแบกรับภาระค่าใช้จ่ายจากมาตรการตอบโต้ทางกฎระเบียบต่ออาชญากรรมที่พวกเขาไม่ได้ก่อ และไม่ได้รับผลประโยชน์ใดๆ จากมันเลยสิ่งนี้สร้างสภาวะที่ต้องคอยระแวดระวังและปกป้องตัวเองอยู่ลึกๆ ในชุมชนคริปโต ซึ่งจะปรากฏให้เห็นชัดเจนทุกครั้งที่มีข่าวเกี่ยวกับแรนซัมแวร์ ผู้ที่ส่ง USDT เพื่อการทำธุรกรรมทางธุรกิจที่ถูกกฎหมาย กลับพบว่าตนเองถูกจัดอยู่ในกลุ่มเดียวกับองค์กรอาชญากรรมที่พวกเขาไม่มีส่วนเกี่ยวข้องด้วยเลย ทีมผู้พัฒนาโปรโตคอลต้องออกมาอธิบายให้โลกฟังอีกครั้งว่า ทำไมสมาร์ทคอนแทรคถึงไม่ต้องรับผิดชอบต่อการที่พวกมันถูกนำไปใช้ในธุรกรรมเรียกค่าไถ่ เพียงเพราะสิ่งที่เกิดขึ้นในที่อื่น ในประเทศอื่น โดยบุคคลอื่น ผ่านกระแสธุรกรรมที่แตกต่างกันอย่างสิ้นเชิง ประสบการณ์การใช้งานคริปโตเคอร์เรนซีเพื่อวัตถุประสงค์ที่ถูกกฎหมายตั้งแต่ต้นจนจบจึงถูกสอดส่องมากขึ้นและมีต้นทุนที่สูงจนเกินไป
การพยายามปกป้องตัวเองนี้มักจะส่งผลเสียต่อตัวเอง เพราะมันดูไม่จริงใจแต่กลับดูเหมือนการแบ่งรับแบ่งสู้ และผู้ที่พยายามปกป้องตัวเองบางครั้งก็กล่าวอ้างเกินจริงจนทำให้ข้อโต้แย้งนั้นถูกมองข้ามไป แต่ความโกรธแค้นที่อยู่ภายใต้นั้นเป็นเรื่องจริง คุณถูกบีบให้รู้สึกคับข้องใจที่ต้องแบกรับค่าใช้จ่ายที่เกิดจากมาตรการตอบโต้พฤติกรรมอาชญากรรมของผู้อื่น และแน่นอนว่าผู้ที่กำหนดค่าใช้จ่ายเหล่านั้นไม่จำเป็นต้องหาเหตุผลมาอธิบายในการคำนวณของพวกเขา เพราะผู้ที่ต้องแบกรับภาระไม่ใช่กลุ่มคนที่พวกเขาต้องรับผิดชอบดูแล
ยังมีมุมมองที่ใกล้ตัวยิ่งขึ้น ซึ่งเกี่ยวข้องกับวิธีที่บุคคลผู้ถือครองคริปโตเคอร์เรนซีหาเหตุผลมาอธิบายถึงการเข้ามาเกี่ยวข้องกับวงการนี้ของตนเองต่อผู้อื่น พวกเขาแยกแยะระหว่างสิ่งที่ดูชัดเจนสำหรับตนเองแต่กลับดูคลุมเครือสำหรับคู่สนทนา พวกเขาเปรียบเทียบว่าทำไมการดำเนินการโอนเงินทางธุรกิจผ่านบล็อกเชนสาธารณะ ถึงไม่เหมือนกับการใช้มันเพื่อส่งเงินค่าไถ่ให้แก่โรงพยาบาล คำอธิบายเหล่านั้นถูกต้อง มันน่าเหนื่อยหน่ายเหลือเกินที่ต้องคอยอธิบายเรื่องเดิมซ้ำๆ แต่มันคือความแตกต่างที่คนที่ไม่ใส่ใจ หรือไม่เข้าใจเท่านั้นที่จะมองข้ามความสำคัญของมันไป
ตัวเหตุการณ์ WannaCry เองก็ได้สอนบางอย่างแก่เราในเรื่องนี้" การโจมตีดังกล่าวสร้างความเสียหายจริงมูลค่าหลายร้อยล้านดอลลาร์ให้แก่หน่วยงานต่าง ๆ เช่น NHS, Telefónica, FedEx, Deutsche Bahn และองค์กรอื่น ๆ อีกมากมาย ทว่าในความเป็นจริงกลับทำเงินจากค่าไถ่ได้เพียงไม่กี่หมื่นดอลลาร์เท่านั้น เนื่องจากผู้ดำเนินการสูญเสียการควบคุมในการจัดการกับคำขอถอดรหัสจากเหยื่อจำนวนมหาศาลที่เกิดขึ้นจริง Marcus Hutchins ชายหนุ่มวัย 22 ปี สามารถหยุดยั้งมัลแวร์นี้ได้ด้วยการจดทะเบียนโดเมนที่ยังไม่มีเจ้าของ ซึ่งเป็นโดเมนที่โค้ดของมัลแวร์ใช้ตรวจสอบ การกระทำนี้ไปกระตุ้นสิ่งที่ดูเหมือนจะเป็น "สวิตช์ตัดการทำงาน" (kill switch) ที่ผู้สร้างใส่ไว้ในระบบ โดยเขาทำทั้งหมดนี้จากห้องนอนของเขาในเมืองเดวอน (Devon) ในเชิงภูมิรัฐศาสตร์ เรื่องราวที่เกิดขึ้นคือการนำช่องโหว่ของ NSA ที่ถูกดัดแปลงเป็นอาวุธมาโจมตีโครงสร้างพื้นฐานทั่วโลก ซึ่งเป็นส่วนหนึ่งของการต่อสู้ที่ไม่ได้เกี่ยวข้องกับ Bitcoin เลยแม้แต่น้อย แต่สิ่งที่ยังคงหลงเหลืออยู่ในความรับรู้ของสาธารณชนก็คือ: แฮกเกอร์เรียกค่าไถ่เป็น Bitcoin
ทำไมมันยังคงดำเนินต่อไป
ในปี 2023 ยอดการจ่ายค่าไถ่จากมัลแวร์เรียกค่าไถ่ (ransomware) ที่ติดตามโดย Chainalysis พุ่งสูงเกินหนึ่งพันล้านดอลลาร์ ซึ่งถือเป็นปีแรกที่มีการบันทึกว่ายอดรวมทะลุเกณฑ์ดังกล่าว ยอดการจ่ายเงินลดลงประมาณร้อยละ 35 ในปี 2024 ส่วนหนึ่งเป็นผลมาจากการดำเนินการทางกฎหมายต่อกลุ่มแฮกเกอร์รายใหญ่ และอีกส่วนหนึ่งเป็นเพราะเหยื่อเริ่มมีไหวพริบมากขึ้นในการปฏิเสธที่จะจ่ายเงิน อย่างไรก็ตาม พัฒนาการเหล่านี้ไม่ได้บ่งชี้ว่าปัญหาที่แท้จริงได้รับการแก้ไขแล้ว
LockBit ถูกขัดขวาง โครงสร้างพื้นฐานถูกยึด ผู้ดูแลระบบถูกระบุตัวตนและถูกคว่ำบาตร แต่เพียงไม่กี่วันหลังจากนั้น พวกเขาก็กลับมาดำเนินการได้บางส่วนอีกครั้ง ตั้งแต่ช่วงกลางปี 2022 เป็นต้นมา FBI ได้แทรกซึมเข้าไปในกลุ่ม Hive เป็นเวลากว่าหกเดือน โดยแอบส่งกุญแจถอดรหัสให้แก่เหยื่อฟรีในขณะที่กลุ่มยังคงดำเนินการอยู่ จนกระทั่งในเดือนมกราคมของปีนี้ เจ้าหน้าที่ได้เข้ายึดโครงสร้างพื้นฐานบางส่วนของกลุ่ม เมื่อถึงช่วงที่มีการโจมตีช่องโหว่ของ MOVEit Transfer ขนานใหญ่ในปี 2023 กลุ่ม Cl0p ได้เปลี่ยนแนวทางไปสู่การดึงข้อมูลออกโดยไม่มีการเข้ารหัส (unencrypted data exfiltration) อย่างเต็มตัว ซึ่งเป็นมัลแวร์เรียกค่าไถ่ที่ไม่มีการเข้ารหัสไฟล์ ไม่ต้องมีไฟล์ให้ถอดรหัส มีเพียงการบุกรุกเครือข่ายของผู้อื่นและขโมยข้อมูลไป เพื่อใช้เป็นเหตุผลในการข่มขู่กรรโชกจากการกระทำผิดทางอาญาเหล่านั้น
อุตสาหกรรมในความเป็นจริงนั้นปรับตัวได้รวดเร็วฉับไวกว่าการตอบสนองเชิงนโยบาย — บริษัทด้านความปลอดภัยมีแรงจูงใจโดยตรงในการปรับตัว ในขณะที่นโยบายการประเมินผลมีแรงจูงใจที่แตกต่างออกไป
การสำรองข้อมูลแบบออฟไลน์ที่ผ่านการทดสอบแล้ว, การยืนยันตัวตนหลายปัจจัย, ระบบที่ได้รับการแพตช์, การแบ่งส่วนเครือข่าย และการตรวจจับที่จุดปลาย ล้วนเป็นส่วนประกอบที่น่าเบื่อแต่ตรงไปตรงมาและดูไม่น่าตื่นตาตื่นใจในโครงสร้างพื้นฐานด้านความปลอดภัยที่เป็นที่รู้จักกันดี ซึ่งสิ่งเหล่านี้จะช่วยลดการเกิดการโจมตีได้อย่างแท้จริง แต่นั่นไม่ได้ขัดขวางการมีอยู่ของผู้ปฏิบัติการมัลแวร์เรียกค่าไถ่ พวกเขาเพิ่มต้นทุนในการโจมตีแต่ละครั้งจนถึงระดับที่เหยื่อหลายรายสามารถอยู่รอดได้โดยไม่ต้องจ่ายเงิน มาตรการเหล่านี้ต้องอาศัยวินัยในองค์กรอย่างต่อเนื่องและความมุ่งมั่นด้านงบประมาณที่ไม่มีกำหนด ซึ่งเป็นเรื่องที่โน้มน้าวใจได้ยากกว่าการดำเนินการทางกฎระเบียบที่สร้างภาพลักษณ์ต่อหน้ากล้อง โดยที่ไม่มีใครต้องจ่ายเงินให้กับสิ่งที่ไม่ได้สร้างผลลัพธ์ที่วัดผลได้ในขณะที่ระบบกำลังทำงาน
การแบนคริปโตเคอร์เรนซีไม่ได้ช่วยให้โรงพยาบาลที่ใช้ซอฟต์แวร์ซึ่งไม่ได้รับการแพตช์บนเครือข่ายแบบราบ (flat networks) มีความปลอดภัยขึ้น กลไกการชำระเงินเป็นเพียงส่วนหนึ่งของระบบที่รอยร้าวทางโครงสร้างหลายจุดมารวมตัวกันจนเกิดผลลัพธ์นี้ ยิ่งความล้มเหลวในส่วนอื่นๆ เหล่านั้นเข้าถึงได้ง่ายเท่าไหร่ มันก็จะยิ่งได้รับความสนใจมากขึ้นเท่านั้น
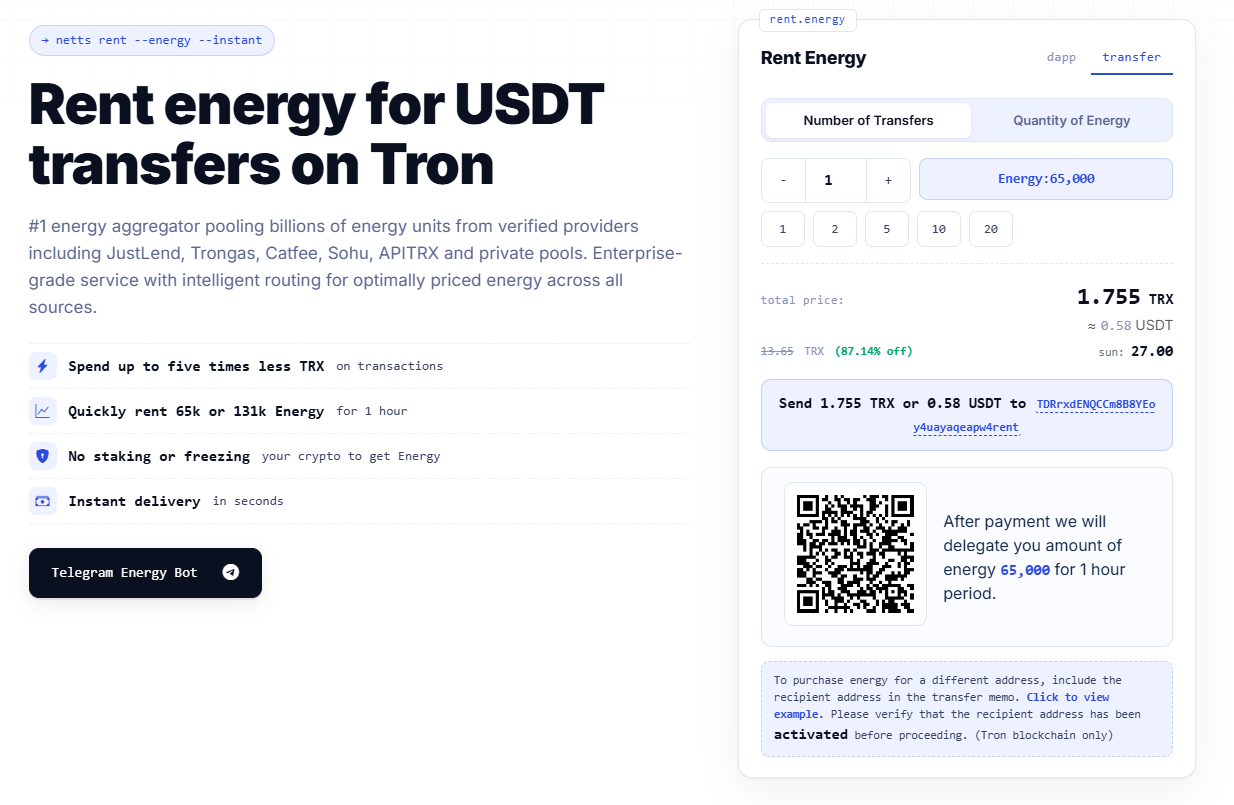
สำหรับใครก็ตามที่ใช้สเตเบิลคอยน์บนเครือข่าย TRON — ด้วยเหตุผลที่ไม่เกี่ยวข้องกับเรื่องที่กล่าวมาข้างต้น — Netts.io ได้รวบรวมราคา Energy แบบสดๆ จากผู้ให้บริการระดับกลางอย่าง JustLend, Trongas, Catfee, Sohu, APITRX และผู้ให้บริการส่วนตัวแบบรวมพูล เพื่อค้นหาและส่งจำนวนธุรกรรมที่ต้องการไปยังราคา Energy ของ TRON ที่ต่ำที่สุดในขณะนั้นแบบเรียลไทม์: ปัจจุบันต่ำเพียง 25 sun ต่อหน่วย Energy — ซึ่งถูกกว่าอัตราการเผา TRX พื้นฐานประมาณ 75% พร้อมการมอบสิทธิ์ธุรกรรม (delegation) ทันที โดยไม่จำเป็นต้องสเตก (stake) หรือแช่แข็ง (freeze) TRX ใดๆ สามารถเข้าใช้งานได้ผ่าน Telegram bot ที่เรียบง่ายโดยไม่ต้องผ่านหน้าเว็บอินเทอร์เฟซ
บริบทการใช้งานของธุรกรรมใดๆ จะมีความเกี่ยวข้องกับแรนซัมแวร์หรือไม่นั้น ไม่ใช่คำถามที่ตลาดพลังงานจะสามารถตอบได้ อย่างน้อยที่สุด มันก็เกี่ยวข้องโดยตรงกับต้นทุนของธุรกรรมดังกล่าว