Cripto y ransomware: las tendencias más comunes
WannaCry, Colonial Pipeline, LockBit, Change Healthcare: quién es realmente responsable y por qué culpar al canal de pago por el delito es la batalla equivocada.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
La nota de rescate está en tu pantalla y lo estás viviendo como una catástrofe, lo cual es totalmente comprensible porque lo es. Pero, al mismo tiempo, en algún otro lugar alguien lo está gestionando como una llamada de atención al cliente. Redactaron una plantilla. Incluso tienen un equipo en espera listo para recibir tu consulta. Esto incluye precios, un proceso de negociación y lo que ocurre si no cumples con el plazo límite de pago. Algunos de ellos han obtenido valoraciones de cinco estrellas donde los afiliados califican plataformas de ransomware tal como los freelancers evalúan software de gestión de proyectos.
Ese abismo —entre cómo se percibe el suceso desde tu perspectiva y cómo se ve desde la suya— es donde realmente reside gran parte de lo que hace interesante al ransomware. Los detalles técnicos, los nombres de los exploits, las cifras en dólares: todo eso no es más que el esqueleto. El movimiento del fenómeno está impulsado por la psicología de lo que ocurre a ambos lados de esa transacción.
El ransomware no es una industria artesanal. Quienes dirigen operaciones serias se consideran emprendedores que resolvieron un problema de distribución. El producto ya está listo —software que cifra archivos y genera apalancamiento— y solo necesitan una forma de transformarlo en ingresos con negación plausible sin ser atrapados.
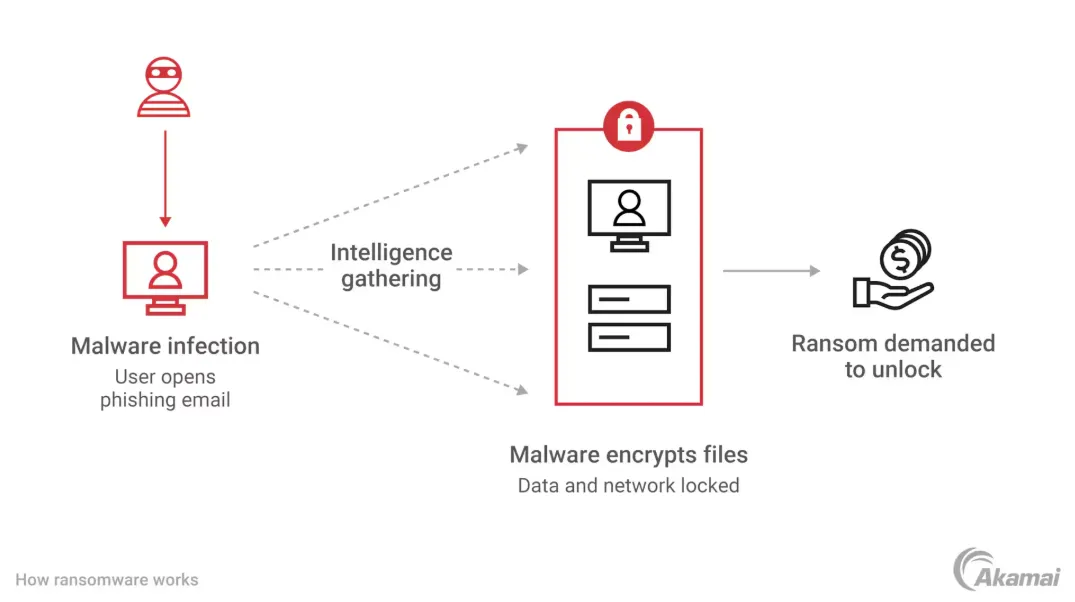
Esto se resolvió de manera elegante con el surgimiento de lo que se conoce como el modelo de ransomware-as-a-service, que para principios de la década de 2020 se había convertido en la arquitectura más predominante de la industria; el equipo principal desarrolla y mantiene tanto el malware como la infraestructura (incluido el procesamiento de pagos en criptomonedas) mientras se queda con una comisión de cada rescate pagado con éxito (por lo general, un veinte por ciento). Los afiliados se encargan de las intrusiones. El equipo principal ni siquiera llega a tocar la red de la víctima. La gestión de las claves de descifrado nunca es un problema para los afiliados. Eso es lo que significa la división del trabajo... en la extorsión.
Las comunicaciones internas del grupo cibercriminal Conti, filtradas en febrero de 2022 poco después de que comenzara la invasión rusa y antes de que el grupo declarara públicamente su apoyo a Rusia, ofrecieron una visión inusualmente clara de cómo operan estas organizaciones. Los chats revelaron disputas de recursos humanos. Negociaciones salariales. Requisitos técnicos para nuevas contrataciones. Discusiones sobre condiciones laborales y retención de talento. Un equipo de gestión sobrecargado y enfocado en métricas de productividad, reclutamiento/gestión de afiliados y planes de continuidad de negocio. Los operadores de Conti dirigían una empresa de software —una cuyos productos pulverizaban hospitales y municipios, pero donde la experiencia cotidiana interna era tan parecida a la de cualquier otra compañía de software que los correos de administración bien podrían haber salido del Slack de cualquier startup. Es un detalle que no se ha analizado lo suficiente. Y debería inquietar a la gente mucho más de lo que lo hace.
Lo que decide la víctima
En mayo de 2021, Joseph Blount pagó 4.4 millones de dólares en Bitcoins a la banda de ransomware DarkSide. Más tarde testificaría ante el Senado sobre esta decisión. Declaró que aprobó el pago porque no tenía una idea clara de qué tan profunda era la penetración ni de cuánto tiempo llevaría recuperarse de forma independiente, y añadió que fue una de las decisiones más difíciles de su carrera.
Algo que no dijo ni escribió, pero que se puede leer entre líneas en su testimonio, es lo que realmente se sentía en el seno de esa decisión. Que Colonial Pipeline no pagó por una clave de descifrado. Pagaba para poner fin a una sensación concreta: la sensación de ser responsable, en tiempo real, de la escasez de combustible que ya se extendía por la costa este, de las compras de pánico, de las filas interminables en las gasolineras, de la cobertura mediática que había transformado un contratiempo operativo local en una catástrofe política nacional. El cálculo de los 4.4 millones de dólares no fue puramente racional. Fue el precio necesario para poder decirse, al menos a uno mismo, que se había intentado todo.
Los operadores de ransomware saben vender esto. La capacidad de descifrado es solo el producto nominal. Lo que realmente venden es el alivio ante una presión inmanejable: saber que las consecuencias de una catástrofe en curso dependen ahora de una decisión que estás tomando en este preciso instante, con la máxima incertidumbre, con información limitada y con accionistas, reguladores y periodistas observando cada paso. Incluso para organizaciones que teóricamente podrían restaurar sus sistemas a partir de copias de seguridad, el precio de ese alivio resulta ser sorprendentemente considerable. Porque reconstruir lleva semanas. Y la presión se sufre ahora.
El FBI logró recuperar unos 2.3 millones de dólares del pago de Colonial incautando la clave privada asociada a la billetera donde DarkSide había depositado los fondos; una recuperación que demostró de forma contundente, con evidencia del mundo real, que el seudonimato de Bitcoin no equivale al anonimato en Bitcoin. También dejó al descubierto algo más inquietante: que tras realizar el pago, Blount se sintió momentáneamente mejor, una respuesta que dista de ser racional pero que resulta profundamente humana. Aunque careciera de fundamento, el alivio era real.
Las víctimas que se niegan a pagar experimentan una variante particular de esta misma psicología. Toman una decisión bien fundamentada solo para ver durante las semanas siguientes que (1) esto resulta mucho más caro de lo previsto; (2) sus planes de respaldo y redundancia distaban de ser tan sólidos como creían; (3) la estimación facilitada por la firma de respuesta a incidentes encargada de las labores de mitigación fue excesivamente optimista; y, por último, en algún momento surge una verdad incómoda que cambia para siempre la percepción que clientes, empleados y reguladores tienen de ellos. El principio se mantiene. El coste supera la cantidad calculada. La mayoría afirma en retrospectiva que volvería a hacer exactamente lo mismo, que es lo que suele decirse cuando uno necesita convencerse a sí mismo de que actuaría igual.
El modelo de doble extorsión adoptado como estándar a principios de la década de 2020 —exfiltrar datos antes de cifrarlos y sustituir la mera pérdida de acceso por la amenaza de exposición pública— no fue un avance técnico. Fue un avance psicológico. Un vector de ataque convencional se puede contrarrestar con copias de seguridad. El riesgo de que se divulguen historiales médicos, salarios de empleados, acuerdos contractuales con proveedores o correos electrónicos confidenciales no se puede mitigar con ningún control técnico. Este enfoque apunta a un flanco diferente: ya no se trata de la continuidad operativa, sino de la reputación, la privacidad y la confianza que depende de ambas. Fue la constatación de que los atacantes conocían su propio producto mucho mejor que sus víctimas.
La geografía de la impunidad
LockBit estaba dirigido por operadores que distaban mucho de ser desconocidos para las fuerzas del orden. En el último mes de una operación internacional masiva y coordinada —liderada por la National Crime Agency del Reino Unido— para desmantelar la infraestructura de LockBit en febrero de 2024, se reveló el nombre de su administrador: Dmitry Khoroshev, un ciudadano ruso de treinta y un años. Publicaron su fotografía. Detallaron sus activos. El Departamento de Justicia de EE. UU. emitió una acusación formal. La OFAC impuso sanciones. Era, en esencia, la orden de búsqueda y captura internacional definitiva.
Khoroshev sigue en libertad. Reside en Rusia, país que no extradita a sus ciudadanos por delitos cibernéticos si los sistemas atacados no son rusos. Así es como opera, por diseño, toda la economía del ransomware.
Tradicionalmente, la regla de oro de las autoridades rusas con respecto al ransomware ha sido sencilla: los objetivos dentro de Rusia o de su esfera de influencia política son intocables; cualquier otro rincón del planeta no es prioritario. Las primeras versiones del código utilizado por el grupo Conti incluían la detección de teclados en cirílico: si la distribución del teclado de la víctima estaba en ruso, el programa no se ejecutaba. No era una cuestión de patriotismo. Era un mecanismo de cumplimiento normativo. El grupo administraba su relación con un gobierno que permitía la continuidad de sus operaciones siempre que se mantuvieran dentro de los límites geográficos considerados aceptables.
La implicación de esto es evidente: quienes redactan las políticas para combatir el ransomware en Washington, Bruselas y Londres están respondiendo a una industria cuyos líderes resultan casi siempre inalcanzables. Todo esto encaja a la perfección: los arrestos que llegan a concretarse —algunos afiliados rebeldes en Polonia, unos pocos integrantes de REvil detenidos en Rusia durante un atípico período de buenas relaciones a principios de 2022, o algún que otro operador estadounidense o europeo que calculó mal su exposición local— son casos aislados en los márgenes de un ecosistema mucho más amplio. Allí donde el núcleo está (y siempre ha estado).
Esta geografía de responsabilidades condiciona todo el debate regulatorio. Si la respuesta a tu alcance no te permite llegar hasta los verdaderos culpables, redefines lo que se considera una respuesta. Washington está reaccionando recurriendo a la regulación de las criptomonedas. También existen estándares de seguridad obligatorios para infraestructuras críticas, pero su implementación es más lenta, suscita mayor rechazo político y exige asumir la cruda realidad de que esto es, en parte, culpa del propio gobierno: que las agencias federales operaron redes con vulnerabilidades conocidas durante años, que los marcos normativos de seguridad para infraestructuras críticas eran insuficientes y que la situación actual responde, en parte, a decisiones tomadas por las mismas instituciones que hoy prometen resolverla.
Resulta mucho más limpio culpar al canal de pago.
El momento del legislador
Esa clásica comparecencia en el Congreso que tiene lugar invariablemente tras un ataque de ransomware de gran envergadura contra una infraestructura crítica. El director general afectado testifica. Luego es interrogado repetidamente sobre por qué pagó el rescate. Explica que le dijeron que lo hiciera. Y le preguntan por qué no contaba con mejores copias de seguridad. Puede argumentar que sus sistemas de respaldo quedaron solo parcialmente dañados, o que restaurarlos resultaba inviable dentro de los plazos exigidos. A continuación se le interroga sobre las criptomonedas. Dice algo deliberadamente ambiguo, que es la forma habitual de no meterse en problemas con los abogados.
Sería ingenuo pensar que los legisladores que formulan estas preguntas están desinformados. Reciben informes exhaustivos. Lo que buscan es algo muy distinto a recabar hechos: están construyendo un relato en el que el problema tiene una causa identificable y fácil de explicar para sus electores, y donde las medidas legislativas que proponen como solución se presentan como acciones firmes contra el ransomware.
En el plano legislativo, las criptomonedas representan un problema que se percibe como solucionable. Es una industria asentada dentro de su jurisdicción, con grupos de presión con los que se puede debatir, con requisitos regulatorios susceptibles de ampliarse y con métricas tangibles de actividad normativa idóneas para figurar en un boletín de campaña. La clase de resultados visibles que generaría un ataque directo contra los hackers mediante acciones de guerra o ciberguerra no se puede obtener cuando se persigue a los verdaderos operadores a través de la política exterior, la cooperación de inteligencia y la presión judicial extraterritorial.
Durante años, la industria de las criptomonedas ha sostenido el argumento de que restringir los criptoactivos no detendrá el ransomware, ya que este existía antes de Bitcoin, porque los operadores sencillamente recurrirían a otros canales de pago y porque los verdaderos delincuentes residen en países a los que no les importa la regulación financiera estadounidense. Este argumento es correcto. Pero, dado que tener la razón no equivale a ser eficaz en el ámbito político —donde la eficacia es lo más necesario—, ha seguido siendo inútil. Se trata de ofrecer algo que las personas presentes en la sala puedan utilizar.
El comportamiento de BlackCat con Change Healthcare en febrero de 2024 ilustró un problema completamente distinto, para el cual los marcos normativos no están en absoluto concebidos. BlackCat recibió cerca de 22 millones de dólares de la empresa matriz de Change Healthcare. Finalmente, BlackCat llevó a cabo una estafa de salida (exit scam): el operador huyó con los fondos y desmanteló la infraestructura, dejando a su propio afiliado sin cobrar nada. El afiliado, enfurecido por la traición, comenzó a amenazar con divulgar los datos robados de todos modos. Los operadores de ransomware habían estafado a sus propios cómplices delictivos. Para esa capa tan específica del problema, el debate político actual sencillamente carece de un marco adecuado.
Lo que soporta el usuario
Los usuarios de a pie que poseen criptomonedas para casos de uso legítimos —transferencias con stablecoins, posiciones en DeFi, remesas y negocios cotidianos— aportan un matiz muy particular al debate sobre el ransomware que rara vez se profundiza. Son ellos quienes realmente pagan el coste de las respuestas regulatorias a delitos que no cometieron y de los cuales no obtienen ningún beneficio.
Esto genera una suerte de actitud defensiva de fondo en las comunidades cripto que aflora cada vez que el ransomware llega a los titulares. Una persona que envía USDT para una transacción comercial legítima se ve de pronto equiparada a una organización criminal con la que no tiene vínculo alguno. El equipo responsable de un protocolo debe volver a explicarle al mundo por qué los smart contracts no son culpables del uso que se les dé en el cobro de rescates. Por lo que otros hacen en países lejanos a través de flujos de transacción totalmente diferentes, la experiencia cotidiana de utilizar criptomonedas con fines legítimos se vuelve más vigilada y prohibitiva en costes.
Esta postura defensiva suele resultar contraproducente: a menudo no se percibe como sincera sino vacilante, y quienes se defienden tienden a veces a exagerar sus argumentos, lo que invita a desestimarlos. Sin embargo, la indignación que subyace es totalmente genuina. Se te exige asumir costes generados por la respuesta a la conducta delictiva de terceros y, desde luego, quienes imponen esos costes no tienen la obligación de justificar su impacto, ya que las personas afectadas no forman parte del electorado cuyas demandas pretenden atender.
Existe una perspectiva aún más personal sobre esto, relacionada con cómo las personas que poseen criptomonedas intentan justificar su uso ante los demás. Tienen que establecer distinciones entre lo que a ellos les resulta evidente y lo que a sus interlocutores les parece opaco. Deben explicar por qué procesar un pago empresarial a través de una blockchain pública no se parece en nada a pagar un rescate a un hospital. Las explicaciones son certeras. Resulta agotador tener que repetirlas continuamente, pero es una diferencia que solo valorarán aquellos que no tienen prejuicios o que realmente muestran interés en comprenderlo.
El caso de WannaCry resulta muy instructivo al respecto. El ataque provocó daños directos por cientos de millones de dólares a entidades como el NHS, Telefónica, FedEx y Deutsche Bahn, entre muchas otras. Sin embargo, apenas recaudó unas decenas de miles de dólares en rescates reales, debido a que los operadores perdieron el control sobre el volumen de solicitudes de descifrado que podían procesar materialmente. Un joven de veintidós años llamado Marcus Hutchins neutralizó el malware registrando un dominio no utilizado con el que el código se comunicaba, activando lo que parecía ser un mecanismo de desactivación integrado por sus propios creadores mientras operaba desde su habitación en Devon. El relato geopolítico demostró que se trataba de un exploit armamentizado de la NSA dirigido contra infraestructuras globales en el marco de un conflicto que no tenía nada que ver con Bitcoin. No obstante, lo que quedó grabado en la memoria colectiva fue: los hackers exigían Bitcoin.
Por qué continúa
En 2023, los pagos por ransomware rastreados por Chainalysis superaron los mil millones de dólares: el primer año registrado en el que se sobrepasó ese umbral. Los pagos descendieron cerca de un 35 por ciento en 2024, en parte debido a las operaciones policiales contra los grupos más prominentes y en parte porque las víctimas aprendieron a negarse a pagar con mayor frecuencia. Ninguno de estos avances indicó que las causas estructurales se hubieran resuelto.
LockBit fue desarticulado, su infraestructura incautada y su administrador identificado y sancionado; aun así, reanudó parte de sus operaciones pocos días después. Durante más de seis meses desde mediados de 2022, el FBI se infiltró en Hive, facilitando discretamente claves de descifrado gratuitas a las víctimas mientras la red seguía operando, hasta que en enero de este año las autoridades incautaron parte de su infraestructura. Para cuando se produjo la explotación masiva de MOVEit Transfer en 2023, Cl0p ya se había volcado por completo a la exfiltración de datos sin cifrado: ransomware sin cifrado, sin archivos por recuperar, limitándose a vulnerar redes ajenas, sustraer su información y justificar cualquier acción delictiva posterior. La industria del crimen se adapta mucho más rápido de lo que avanzan las respuestas normativas: las firmas de seguridad tienen incentivos directos para evolucionar, mientras que la formulación de políticas responde a incentivos muy distintos.
Las copias de seguridad desconectadas y probadas con regularidad, la autenticación multifactor, los sistemas actualizados, la segmentación de redes y la detección en endpoints son medidas rutinarias y poco llamativas dentro de la infraestructura de seguridad más conocida, pero son las que verdaderamente reducirían la incidencia de los ataques. Eso no erradica la existencia de los operadores de ransomware. Pero eleva el coste de cada ataque hasta el punto de que muchas víctimas consiguen sobreponerse sin pagar. Requieren disciplina organizativa constante y un compromiso presupuestario indefinido, una propuesta mucho más difícil de vender que una medida regulatoria que ofrece visibilidad frente a las cámaras sin que nadie tenga que financiar algo que no genera resultados tangibles a corto plazo.
Prohibir las criptomonedas no protege a los hospitales que utilizan software obsoleto en redes sin segmentar. El mecanismo de pago no es más que una pieza dentro de un sistema en el que convergieron múltiples fallas estructurales. Cuanto menos complejo resulta abordar esas otras deficiencias, mayor es la atención que acaparan.
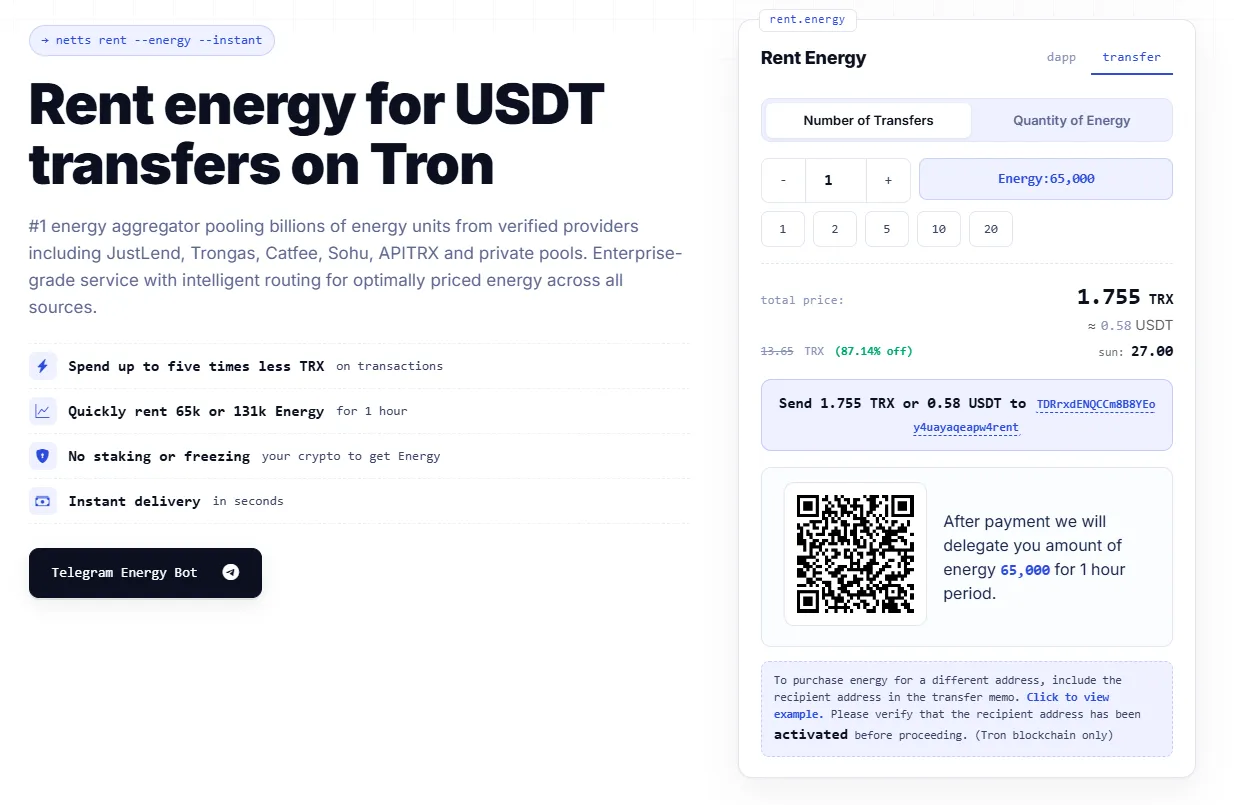
Para cualquiera que utilice stablecoins en TRON —por motivos ajenos a todo esto—, Netts.io consolida en tiempo real los precios de Energy de proveedores intermedios como JustLend, Trongas, Catfee, Sohu, APITRX y un fondo mancomunado privado medio para encontrar y transferir cualquier cantidad de transacción requerida al menor precio de TRON Energy disponible: actualmente a partir de tan solo 25 sun por unidad de Energy, cerca de un 75% más económico que la quema habitual de TRX, con delegación inmediata de transacciones y sin necesidad de hacer stake ni congelar TRX. Se puede acceder mediante un sencillo bot de Telegram sin interfaz web. Si el contexto de uso de una transacción tiene o no relación con el ransomware es una pregunta que el mercado de energía no puede responder. Al menos, resuelve de forma directa el coste de la transacción.