العملات المشفرة وبرمجيات الفدية: التوجهات الأكثر شيوعاً
WannaCry، وColonial Pipeline، وLockBit، وChange Healthcare — من المسؤول الفعلي حقاً، ولماذا يعد إلقاء اللوم على وسيلة الدفع في الجريمة هو المعركة الخطأ.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
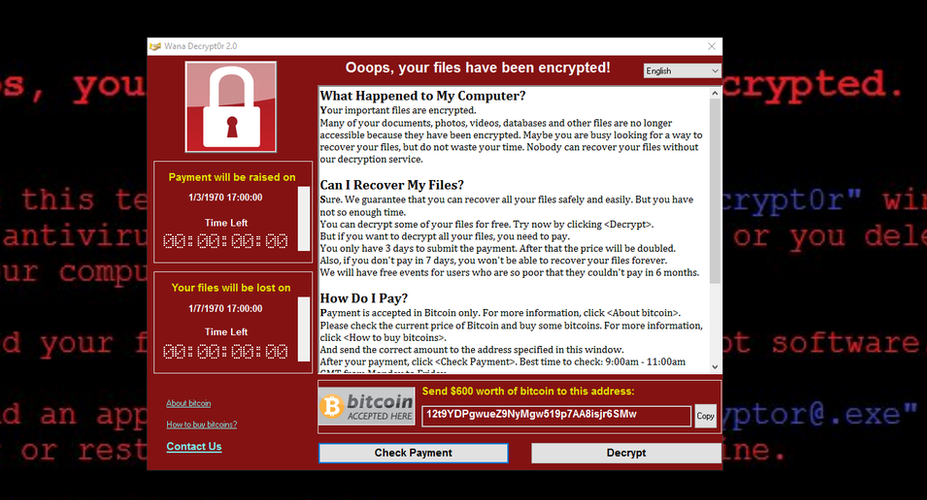
تظهر رسالة الفدية على شاشتك وتعيش هذه التجربة ككارثة، وهو شعور محق تماماً لأنها كذلك بالفعل. ولكن في الوقت ذاته، وفي مكان آخر، يتعامل معها شخص ما كمكالمة خدمة عملاء. لقد صاغوا خطاباً نموذجياً، بل وهناك فريق في حالة تأهب ينتظر استلام استفسارك. يتضمن ذلك التسعير، وعملية التفاوض، والمآل الذي ستصل إليه إذا فاتك الموعد النهائي للدفع. حتى إن بعضهم حصل على تقييم خمس نجوم، حيث يقوم الشركاء التابعون بتقييم منصات برامج الفدية بنفس الطريقة التي يقيم بها المستقلون برامج إدارة المشاريع.
تلك الفجوة السحيقة — بين كيفية إدراك الحدث من منظورك، وكيفية رؤيته من منظورهم — هي المكان الذي يكمن فيه الكثير مما يجعل برامج الفدية مثيرة للاهتمام حقاً. التفاصيل التقنية، وأسماء الثغرات، وأرقام الدولارات: كل هذه ليست سوى أجزاء من الهيكل العظمي. أما حركتها فمدفوعة بسيكولوجية ما يحدث على جانبي تلك المعاملة.
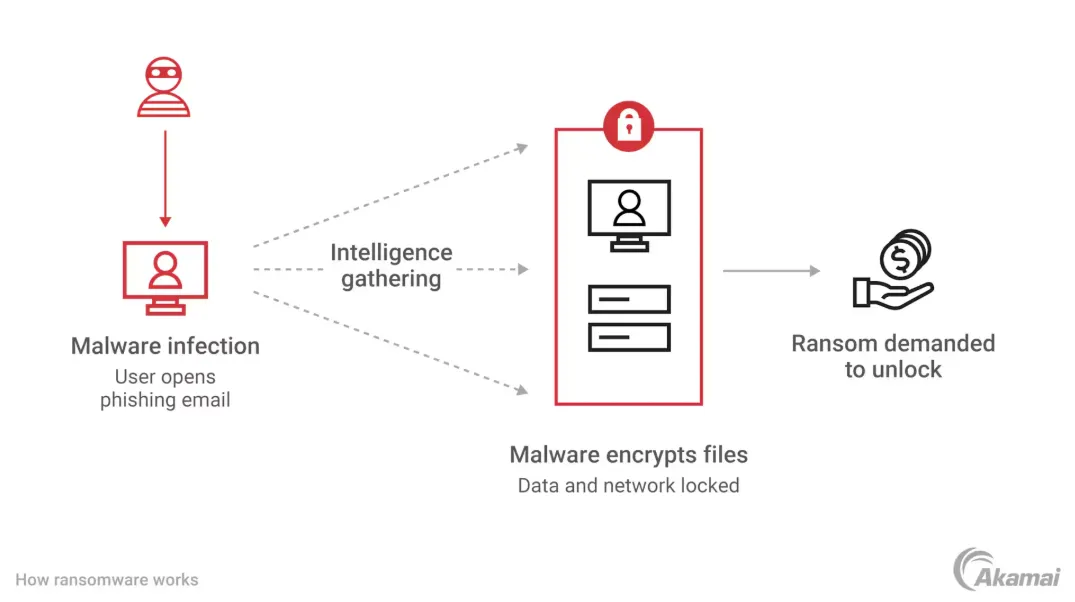
إن برامج الفدية ليست مجرد صناعة منزلية بسيطة؛ فأولئك الذين يديرون عمليات كبرى يعتبرون أنفسهم رواد أعمال نجحوا في حل مشكلة توزيع. المنتج جاهز — وهو برنامج يشفر الملفات ويخلق وسيلة ضغط — وهم يحتاجون فقط إلى وسيلة لتحويله إلى دخل يتمتع بإنكار معقول دون الوقوع في قبضة القانون.
تم حل هذه المعضلة بأسلوب بارع من خلال ظهور ما يعرف بنموذج "برامج الفدية كخدمة" (ransomware-as-a-service)، والذي أصبح بحلول أوائل العشرينيات من القرن الحالي البنية الأكثر انتشاراً في هذه الصناعة؛ حيث يقوم الفريق الأساسي ببناء وصيانة كل من البرمجيات الخبيثة والبنية التحتية (بما في ذلك معالجة المدفوعات بالعملات الرقمية المشفرة) مع الحصول على حصة من كل فدية ناجحة يتم دفعها (عادةً عشرين بالمائة). ويتولى الشركاء التابعون عمليات الاختراق، بينما لا يلمس الفريق الأساسي شبكة الضحية أبداً. كما لا تشكل إدارة مفاتيح فك التشفير أي مشكلة بالنسبة للشركاء التابعين.
هذا هو جوهر تقسيم العمل — في عالم الابتزاز.قدمت الاتصالات الداخلية لمجموعة "كونتي" (Conti) للجرائم السيبرانية، والتي سُرّبت في فبراير 2022 بعد وقت قصير من بدء الغزو الروسي وقبل أن تعلن المجموعة علنًا عن دعمها لروسيا، رؤية واضحة بشكل غير مسبوق حول كيفية عمل هذه المنظمات. أظهرت المحادثات نزاعات في الموارد البشرية، ومفاوضات بشأن الرواتب، وأوامر تقنية للموظفين الجدد، ونقاشات حول ظروف العمل والاحتفاظ بالموظفين. كما كشفت عن فريق إداري مثقل بالأعباء يركز على مقاييس الإنتاجية، وتوظيف وإدارة الشركاء التابعين، وتخطيط استمرارية الأعمال. كان مشغلو "كونتي" يديرون شركة برمجيات — شركة سحقت مخرجاتها المستشفيات والبلديات، ولكن التجربة المعيشية داخلها كانت مشابهة لأي شركة برمجيات أخرى لدرجة أن رسائل البريد الإلكتروني الإدارية كان يمكن أن تكون صادرة عن تطبيق "سلاك" (Slack) الخاص بأي شركة ناشئة. إنها تفصيلة لم تنل القسط الكافي من التأمل، وهو أمر يجب أن يثير القلق أكثر مما يفعل حاليًا.
ما يقرره الضحية
في مايو 2021، دفع جوزيف بلونت 4.4 مليون دولار بعملة البيتكوين لعصابة برمجيات الفدية "دارك سايد" (DarkSide). وقد أدلى لاحقًا بشهادته أمام مجلس الشيوخ بشأن هذا القرار، حيث صرح بأنه وافق على الدفع لأنه لم تكن لديه فكرة واضحة عن مدى عمق الاختراق والمدة التي سيستغرقها التعافي بشكل مستقل، مضيفًا أن هذا كان أحد أصعب القرارات في مسيرته المهنية.
ثمة أمر لم يقله أو يكتبه، ولكن يمكن قراءته بين سطور شهادته، وهو الشعور الفعلي الذي صاحب اتخاذ القرار. إن شركة "كولونيال بايبلاين" (Colonial Pipeline) لم تدفع مقابل مفتاح فك التشفير، بل كانت تدفع لإنهاء إحساس معين — الشعور بالمسؤولية المباشرة عن نقص الغاز الذي بدأ ينتشر بالفعل على طول الساحل الشرقي، وعن موجة الشراء الهستيري، وعن الطوابير أمام محطات الوقود، وعن التغطية الإعلامية التي حولت صعوبة تشغيلية محلية إلى كارثة سياسية وطنية. لم تكن حسابات الـ 4.4 مليون دولار عقلانية تمامًا.
كان هذا هو الثمن — لتقول لنفسك على الأقل، إنك قد حاولت.
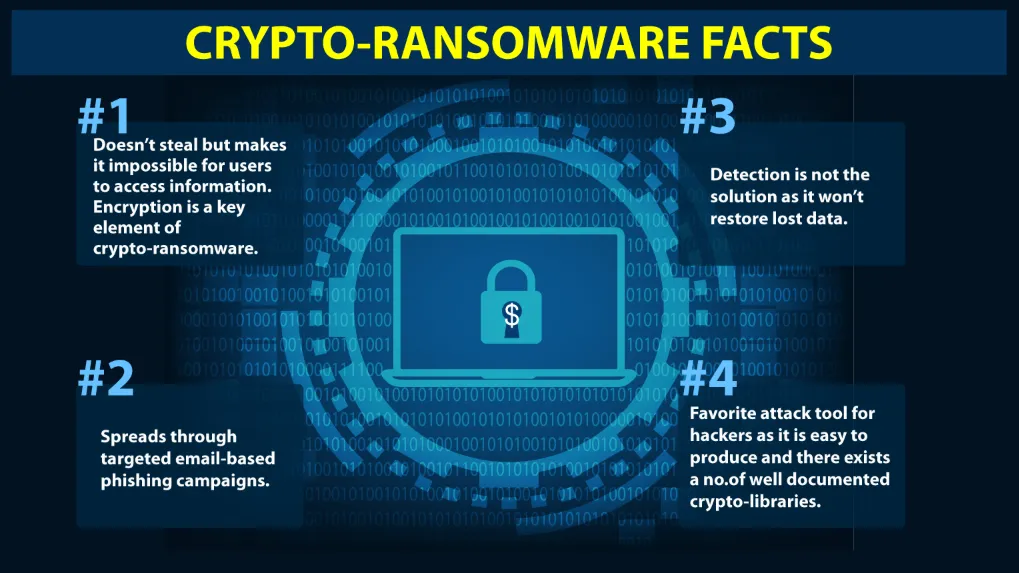
ومع ذلك، يتعين على مشغلي برامج الفدية بيع هذا الأمر. فقدرات فك التشفير هي المنتج الاسمي فقط، بل هي في الواقع التخلص من نوع من الضغط الذي لا يمكن السيطرة عليه: فتبعات الكارثة القائمة تعتمد الآن على قرار تتخذه في هذه اللحظة، في ظل أقصى درجات عدم اليقين، ومعلومات محدودة، وتحت أنظار المساهمين والجهات التنظيمية والصحفيين. وحتى بالنسبة للمؤسسات التي يمكنها نظرياً استعادة البيانات من النسخ الاحتياطية، يتبين أن ثمن ذلك الارتياح ليس هيناً على الإطلاق؛ لأن عملية إعادة البناء تستغرق أسابيع، بينما الضغط يحدث الآن.
تمكن مكتب التحقيقات الفيدرالي من استرداد حوالي 2.3 مليون دولار من مدفوعات "كولونيال" من خلال مصادرة المفتاح الخاص المرتبط بالمحفظة التي أودعت فيها مجموعة "DarkSide" الأموال — وهو استرداد أكد بوضوح، وبأدلة من الواقع، أن الهوية المستعارة في البيتكوين لا تعني المجهولية التامة. كما أظهر الأمر شيئاً أكثر إثارة للقلق: وهو أنه بعد إتمام عملية الدفع، شعر "بلونت" بتحسن لفترة وجيزة، وهو رد فعل ليس عقلانياً تجاه الموقف ولكنه إنساني للغاية. وحتى لو كان هذا الارتياح بلا أساس، فإنه يظل حقيقياً.
أما بالنسبة للضحايا الذين يرفضون الدفع، فإنهم يعانون من نوع مختلف من نفس الحالة النفسية. فهم يتخذون قراراً مبنياً على أسباب وجيهة، ليكتشفوا خلال الأسابيع التالية أن: (1) التكلفة أكبر بكثير مما توقعوا؛ (2) خطط النسخ الاحتياطي والأنظمة الرديفة لم تكن بالقوة التي اعتقدوا؛ (3) التقديرات التي قدمتها شركة الاستجابة للحوادث المشاركة في جهود التخفيف المختلفة كانت متفائلة للغاية؛ وأخيراً، تأتي في لحظة ما حقيقة غير مريحة تغير للأبد نظرة العملاء والموظفين والجهات التنظيمية إليهم. المبدأ لا يزال قائماً؛ فالثمن دائماً ما يكون أكثر من المبلغ المخطط له.
يقول أغلبهم بعد فوات الأوان إنهم سيفعلون الشيء نفسه مرة أخرى - وهو ما يقوله الناس عادةً عندما يحتاجون إلى إقناع أنفسهم بأنهم سيفعلون ذلك حقاً.
لم يكن نموذج الابتزاز المزدوج الذي اعتُمد كمعيار بحلول أوائل عشرينيات القرن الحادي والعشرين - والمتمثل في استخراج البيانات قبل تشفيرها واستبدال فقدان الوصول بتكتيك الضغط عبر التعرض للفضيحة العامة - تقدماً تقنياً، بل كان تقدماً نفسياً. هذا ناقل هجوم لا يمكن محاربته بالنسخ الاحتياطية؛ إذ إن خطر الكشف عن سجلات المرضى، أو بيانات رواتب الموظفين، أو الاتفاقيات التعاقدية مع الموردين، أو البريد الإلكتروني التنفيذي لا يمكن الحد منه بأي ضوابط تقنية. فهو يستهدف شيئاً مختلفاً: ليس استمرارية العمليات، بل السمعة والخصوصية والثقة التي تعتمد عليهما معاً. لقد كان المهاجمون يعرفون "منتجهم" أفضل مما يعرفه الضحايا.
جغرافيا الإفلات من العقاب
كانت عصابة "LockBit" تُدار من قبل مشغلين لم يكونوا مجهولين على الإطلاق بالنسبة لأجهزة إنفاذ القانون. وفي الشهر الأخير من جهد دولي منسق وضخم - بقيادة الوكالة الوطنية لمكافحة الجريمة في المملكة المتحدة - لإخضاع البنية التحتية لـ LockBit في فبراير 2024، تم الكشف عن اسم مديرها: ديمتري خوروشيف، وهو مواطن روسي يبلغ من العمر واحداً وثلاثين عاماً. نشروا صورته، وأدرجوا أصوله، وكشفت وزارة العدل الأمريكية عن لائحة اتهام بحقه، كما فرض مكتب مراقبة الأصول الأجنبية (OFAC) عقوبات عليه. لقد كان الأمر في جوهره بمثابة ملصق "مطلوب" دولي مكتمل الأركان.
لا يزال خوروشيف طليقاً، حيث يقيم في روسيا، وهي دولة لا تسلم مواطنيها بتهمة الجرائم السيبرانية إذا كانت الأنظمة المتضررة غير روسية. هذه هي الطريقة التي يعمل بها اقتصاد برامج الفدية بالكامل عن قصد وتصميم.
تقليدياً، كانت هناك قاعدة بسيطة واحدة لأجهزة إنفاذ القانون الروسية فيما يتعلق ببرامج الفدية: الأهداف داخل روسيا أو في دائرة نفوذها السياسي محصنة ولا تُمس؛ أما أي مكان آخر على الكوكب فلا يمثل أولوية حقاً. وقد تم دمج خاصية اكتشاف لوحة المفاتيح الكيريلية في النسخ الأولى من الشيفرة البرمجية التي استخدمتها مجموعة "Conti": فإذا كان تخطيط لوحة مفاتيح الضحية روسياً، يتم تفعيل أمر عدم التنفيذ.
لم يكن هذا دافعاً وطنياً، بل كان آلية للامتثال. كانت المجموعة تدير علاقتها مع حكومة تسمح باستمرار العمليات شريطة بقائها ضمن الحدود الجغرافية التي تعتبرها مقبولة.
إن دلالة ذلك واضحة ومباشرة: فالمخططون الذين يصيغون استجابات السياسات لبرامج الفدية في واشنطن وبروكسل ولندن يفعلون ذلك رداً على صناعة يكاد يكون القائمون عليها دائماً بعيدين عن المتناول. كل هذا يفسر الموقف بوضوح شديد: فعمليات الاعتقال التي تحدث بالفعل — لعدد قليل من الشركاء المارقين في بولندا، أو بعض أعضاء مجموعة REvil الذين اعتُقلوا في روسيا لفترة وجيزة خلال فترة من العلاقات الدافئة بشكل غير معهود في أوائل عام 2022، أو المشغل الأمريكي أو الأوروبي العرضي الذي يسيء تقدير انكشافه المحلي — هي مجرد حالات استثنائية على هامش النظام البيئي الأكبر. حيث يكمن الجوهر (كما كان دائماً).
إن جغرافيا المساءلة هذه هي ما يحرك كل شيء آخر في حوار السياسات. فإذا كانت الاستجابة المتاحة لك لا تشمل الوصول إلى المسؤولين، فإنك تعيد تعريف ما يعتبر استجابة. واشنطن ترد باستخدام أداة تسمى العملات المشفرة التنظيمية.
هناك أيضاً معايير أمنية إلزامية متاحة للبنية التحتية الحيوية، لكنها تأتي ببطء أكبر؛ وتثير معارضة سياسية أشد؛ وتتطلب مواجهة حقيقة أن هذا يقع جزئياً على عاتق الحكومة — فمنذ سنوات والوكالات الفيدرالية تدير شبكات بها ثغرات أمنية معروفة، وكانت الأطر التنظيمية لأمن البنية التحتية الحيوية غير كافية، وما يحدث الآن هو جزئياً نتيجة لخيارات اتخذتها المؤسسات نفسها التي تقترح حلها.من الأسهل إلقاء اللوم على نظام الدفع.
لحظة المشرّع
هذا النوع من جلسات الاستماع في الكونغرس، والذي يحدث دائماً في أعقاب هجوم كبير ببرمجيات الفدية ضد جزء من البنية التحتية الحيوية. يدلي الرئيس التنفيذي المتضرر بشهادته، ثم يتم استجوابهم باستمرار حول سبب دفع الفدية، فيقولون إنهم طُلب منهم ذلك. ويتم سؤالهم عن سبب عدم امتلاكهم لنسخ احتياطية أفضل، فيوضحون أن أنظمة النسخ الاحتياطي لديهم كانت تالفة جزئياً، أو أن استعادتها لم تكن عملية في ظل ضيق الوقت المتاح. ثم يتم استجوابهم بشأن العملات المشفرة، فيقولون شيئاً غامضاً عن عمد، وهي طريقتهم لتجنب المشاكل مع المحامين.
من غير المتصور الاعتقاد بأن المشرعين الذين يطرحون هذه الأسئلة غير مطلعين، فهم يتلقون إحاطات مكثفة. إن ما يفعلونه يختلف عن تقصي الحقائق: فهم يصيغون قصة مفادها أن للمشكلة مصدراً قابلاً للتحديد والتفسير ليفهمه ناخبوهم — وأن ما يقترحون القيام به تشريعياً للاستجابة لهذا السبب يُعد إجراءً فعلياً ضد برمجيات الفدية.
في سياق التشريع، تُعد العملات المشفرة قضية قابلة للحل. فهي صناعة تقع ضمن نطاق اختصاصهم، مع وجود جماعات ضغط يمكنهم الجدال معها، ونوع من المتطلبات التنظيمية التي يمكنهم توسيعها، ومقاييس ملموسة للنشاط التنظيمي تُدرج في النشرات الإخبارية.
إن النتائج الملموسة التي تحصل عليها من مهاجمة المخترقين مباشرة عبر الحرب أو الحرب السيبرانية لا يمكن تحقيقها إذا كنت تلاحق المشغلين الفعليين عبر السياسة الخارجية والتعاون الاستخباراتي والضغط القانوني العابر للحدود.لسنوات، جادلت صناعة العملات المشفرة بأن التضييق على الكريبتو لن يوقف برمجيات الفدية — لأن برمجيات الفدية كانت موجودة قبل البيتكوين، ولأن المشغلين سيستخدمون ببساطة قنوات دفع أخرى، ولأن المجرمين الحقيقيين يعيشون في دول لا تحترم التنظيمات المالية الأمريكية. هذه الحجة صحيحة. وبما أن كونك على حق لا يعني بالضرورة أن تكون فعالاً في السياق السياسي — حيث تشتد الحاجة إلى الفعالية أكثر من أي مكان آخر — فقد استمرت هذه الحجة في عدم فعاليتها. إن الأمر يتعلق بتقديم شيء يمكن للأشخاص الموجودين في الغرفة استخدامه.
قدم سلوك "بلاك كات" (BlackCat) تجاه شركة "تشينج هيلث كير" (Change Healthcare) في فبراير 2024 توضيحاً لمشكلة مختلفة تماماً، وهي مشكلة لا تهدف الأطر التنظيمية إلى معالجتها على الإطلاق. تلقت "بلاك كات" حوالي 22 مليون دولار من الشركة الأم لـ "تشينج هيلث كير". وفي النهاية، قامت "بلاك كات" بعملية "احتيال خروج" (exit-scam): حيث هرب المشغل بالأموال وأغلق البنية التحتية، تاركاً شريكه التابع يعمل دون مقابل. بدأ الشريك، الذي شعر بالإحباط من هذا التصرف، بالتهديد بنشر البيانات المسروقة على أي حال. لقد احتال مشغلو برمجيات الفدية على تروسهم الإجرامية الخاصة. لذا، بالنسبة لهذا المستوى المحدد من المشكلة، لا يوجد إطار عمل جيد ضمن النقاش السياسي نفسه.
ما يحمله المستخدم
الأشخاص العاديون الذين يحوزون العملات المشفرة لحالات استخدام معينة — مثل تحويلات العملات المستقرة، ومراكز التمويل اللامركزي (DeFi)، والحوالات، والأعمال اليومية — يضفون طابعاً خاصاً على نقاش برمجيات الفدية، وهو طابع لم يتم استكشافه على نطاق واسع.
إنهم هم الذين يدفعون فعلياً ثمن الاستجابات التنظيمية لجرائم لم يرتكبوها، ولم يحققوا منها أي فائدة.
وهذا يخلق نوعاً من الدفاعية الضمنية في مجتمعات الكريبتو، والتي تظهر بوضوح كلما تصدرت أخبار برمجيات الفدية (ransomware) العناوين. فالشخص الذي يرسل عملة USDT لإجراء تحويل تجاري قانوني يجد نفسه الآن جنباً إلى جنب مع منظمة إجرامية لا علاقة له بها. ويعيد الفريق الذي أصدر بروتوكولاً ما شرحه للعالم مرة أخرى حول سبب عدم مسؤولية العقود الذكية عن كيفية استخدامها في معاملات الفدية. وبسبب ما يحدث في مكان آخر في بلد مختلف ومن قبل أشخاص مختلفين عبر تدفقات معاملات مغايرة تماماً، تصبح تجربة استخدام العملات المشفرة للأغراض المشروعة من البداية إلى النهاية أكثر خضوعاً للرقابة وباهظة التكلفة.
وغالباً ما تكون هذه الحالة الدفاعية ذات نتائج عكسية؛ فهي لا تبدو صادقة بل مترددة، وأولئك الذين يتخذون موقف الدفاع يبالغون أحياناً في حججهم بطريقة تدعو إلى التجاهل. لكن الغضب الكامن وراء ذلك حقيقي تماماً. يُطلب منك أن تشعر بالإحباط حيال دفع تكاليف ناتجة عن رد فعل تجاه سلوك إجرامي لشخص آخر، وبالطبع لا يحتاج الأشخاص الذين يفرضون هذه التكاليف إلى تبريرها في حساباتهم لأن الأشخاص الذين يتحملون هذه التكاليف ليسوا من بين الفئات التي يسعون لتلبية احتياجاتها.
وهناك نظرة أكثر قرباً لهذا الأمر، تتعلق بكيفية تبرير البشر الذين يمتلكون عملات مشفرة لوجودهم أمام الآخرين. فهم يميزون بين الأمور التي تبدو بديهية بالنسبة لهم وغامضة لمحاوريهم. ويقارنون بين سبب عدم تشابه إجراء تحويل تجاري عبر بلوكشين عام مع استخدامه لإرسال فدية إلى مستشفى. هذه التفسيرات صحيحة، ومن المرهق جداً الاستمرار في تقديمها، لكنه فرق لن يقدره إلا أولئك الذين لا يهتمون — أو لا يفهمون.
وهجمة "WannaCry" نفسها تعلمنا شيئاً حيال ذلك.
تسبب الهجوم في أضرار فعلية بمئات الملايين شملت هيئة الخدمات الصحية الوطنية (NHS)، وتليفونيكا، وفيديكس، ودويتشه بان، والعديد من الجهات الأخرى. وفي الواقع، لم يجنِ الهجوم سوى عشرات الآلاف من الدولارات كفدية حقيقية، لأن المشغلين فقدوا السيطرة على عدد الضحايا الذين يمكنهم معالجة طلبات فك التشفير الخاصة بهم بشكل واقعي. قام شاب يبلغ من العمر اثنين وعشرين عاماً يدعى ماركوس هاتشينز بإيقاف البرمجية الخبيثة عن طريق تسجيل نطاق لم يكن مسجلاً من قبل كان الكود البرمجي يتحقق منه، مما أدى إلى تفعيل ما بدا أنه "مفتاح إيقاف تلقائي" (kill switch) مدمج في تصميمات مبتكريها، وذلك أثناء عمله من غرفة نومه في ديفون. كانت الرواية الجيوسياسية هي أن ثغرة أمنية مسلحة تابعة لوكالة الأمن القومي قد استهدفت البنية التحتية العالمية كجزء من صراع لا علاقة له حرفياً ببتكوين. أما ما بقي في الوعي العام فهو: أن القراصنة كانوا يطلبون بتكوين.لماذا يستمر الأمر؟
في عام 2023، تجاوزت مدفوعات برمجيات الفدية التي تتبعتها شركة "تشيناليسيس" (Chainalysis) مليار دولار، وهو أول عام مسجل يتخطى فيه الإجمالي هذا الحاجز. وانخفضت المدفوعات بنسبة 35 بالمئة تقريباً في عام 2024، ويرجع ذلك جزئياً إلى إجراءات إنفاذ القانون ضد أكبر المجموعات، وجزئياً لأن الضحايا أصبحوا أكثر حكمة في الرفض. ولم يشر أي من هذين التطورين إلى أن الظروف الكامنة قد تمت معالجتها.
تم تعطيل "لوك بيت" (LockBit)، ومصادرة بنيتها التحتية، وتحديد هوية مديرها وفرض عقوبات عليه، لتعود إلى العمليات الجزئية بعد أيام فقط. ولأكثر من ستة أشهر اعتباراً من منتصف عام 2022، اخترق مكتب التحقيقات الفيدرالي (FBI) مجموعة "هايف" (Hive)، حيث كان يسلم الضحايا مفاتيح فك تشفير مجانية سراً بينما استمرت العملية حتى يناير من هذا العام عندما صادرت السلطات بعض بنيتها التحتية. وبحلول وقت الاستغلال الجماعي لبرنامج "موف إت ترانسفير" (MOVEit Transfer) في عام 2023، كانت مجموعة "كلوب" (Cl0p) قد تحولت تماماً إلى استخراج البيانات غير المشفرة؛ وهي برمجيات فدية بدون تشفير، حيث لا توجد ملفات لفك تشفيرها، بل مجرد اختراق لشبكات الآخرين وسرقة بياناتهم، مما يوفر دافعاً لأي إجراءات إجرامية تُتخذ ضدهم.
تتكيف الصناعة الفعلية بسرعة تفوق سرعة استجابة السياسات — فشركات الأمن لديها حوافز مباشرة للتكيف، بينما تمتلك سياسات التقييم حوافز مختلفة.إن النسخ الاحتياطية المختبرة والمنفصلة عن الإنترنت، والمصادقة متعددة العوامل، والأنظمة المحدثة، وتجزئة الشبكة، والكشف عن التهديدات في نقاط النهاية، كلها عناصر مملة ولكنها واضحة وغير براقة في البنية التحتية الأمنية المعروفة، والتي من شأنها أن تؤدي فعلياً إلى تقليل حدوث الهجمات. وهذا لا يمنع وجود مشغلي برامج الفدية؛ فهم يرفعون تكلفة كل هجوم لدرجة أن العديد من الضحايا ينجون دون دفع الفدية. إنهم يحتاجون إلى انضباط تنظيمي مستمر والتزام بتمويل مفتوح، وهو أمر أصعب في الترويج له من التحرك التنظيمي الذي يحرك الأمور أمام الكاميرات دون أن يضطر أحد لدفع ثمن شيء لا ينتج عنه مخرجات ملموسة أثناء تشغيله.
إن حظر العملات المشفرة لا يؤمن المستشفيات التي تشغل برامج غير محدثة على شبكات مسطحة. فآلية الدفع هي مجرد جزء واحد من نظام تضافرت فيه فجوات هيكلية متعددة لخلق هذه النتيجة. وكلما قلّت صعوبة معالجة تلك الإخفاقات الأخرى، زاد الاهتمام الذي تحظى به.
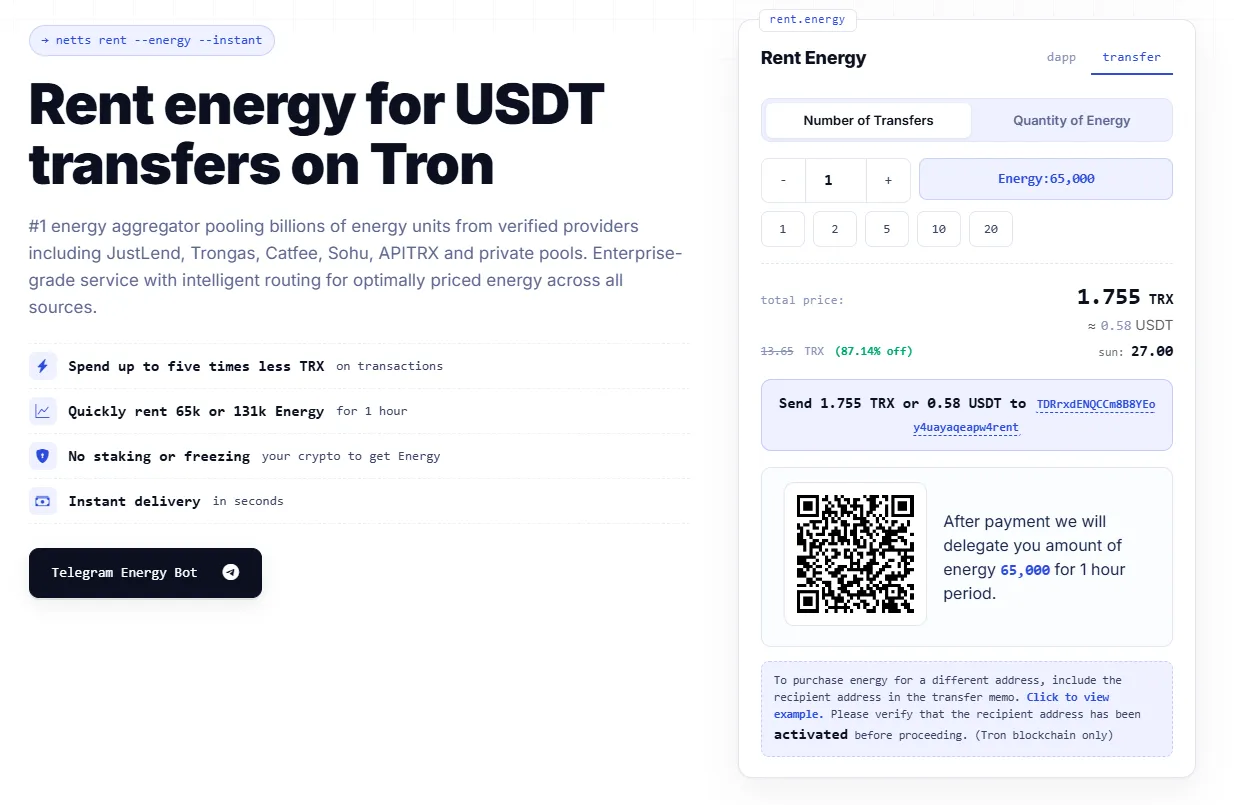
لأي شخص يستخدم العملات المستقرة على شبكة TRON — لأسباب لا علاقة لها بكل هذا — يقوم موقع Netts.io بتجميع أسعار الطاقة (Energy) المباشرة من مزودين متوسطي المستوى مثل JustLend وTrongas وCatfee وSohu وAPITRX، بالإضافة إلى متوسط مزود خاص مجمع، للعثور على أي مبلغ مطلوب للمعاملة وإرساله بأقل سعر متاح لطاقة TRON في الوقت الفعلي: حالياً بسعر منخفض يصل إلى 25 sun لكل وحدة طاقة — أي أرخص بنحو 75% من معدل حرق TRX الافتراضي، مع تفويض فوري للمعاملات ودون الحاجة إلى رهن أو تجميد (stake/freeze) أي عملات TRX. ويمكن الوصول إليه عبر بوت بسيط على تيليجرام دون الحاجة إلى واجهة ويب. سواء كان سياق استخدام أي معاملة معينة مرتبطاً ببرمجيات الفدية أم لا، فهذا ليس سؤالاً يمكن لسوق الطاقة الإجابة عليه. على الأقل، فإنه يتعامل بشكل مباشر مع تكلفة المعاملة.