暗号資産とランサムウェア:主な傾向
WannaCry、Colonial Pipeline、LockBit、Change Healthcare —— 実際に責任があるのは誰なのか。そして、なぜ犯罪の責任を決済手段(ペイメントレール)に転嫁することが、誤った戦いであるのか。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
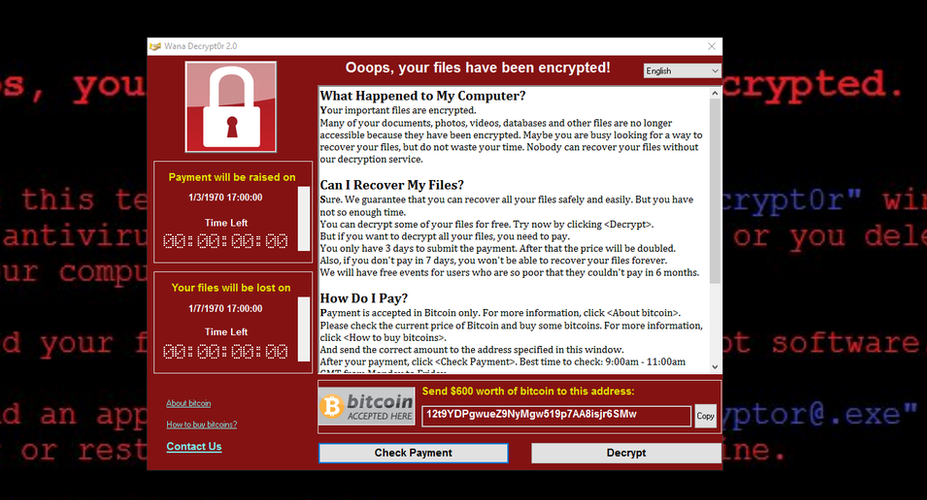
画面には身代金要求(ランサムノート)が表示され、あなたはこれを破滅的な事態として経験しています。それは実際にそうであるため、当然の反応です。しかし同時に、別の場所では、誰かがこれをカスタマーサービスの電話対応として処理しています。彼らは定型文を用意しており、あなたの問い合わせを待つ待機チームさえ存在します。これには価格設定、交渉プロセス、そして支払い期限を過ぎた場合の結末まで含まれています。フリーランサーがプロジェクト管理ソフトウェアをレビューするように、アフィリエイト(実行犯)がランサムウェア・プラットフォームをレビューし、中には星5つの評価を得ているものさえあります。
あなたの視点からの捉え方と、彼らの視点からの見え方の間にあるその深い溝こそが、ランサムウェアを興味深いものにしている本質の多くが潜んでいる場所です。技術的な詳細、エクスプロイト名、金額などは、すべて骨組みの一部に過ぎません。その動態を突き動かしているのは、取引の両側で生じている心理状態なのです。
ランサムウェアは家内工業ではありません。本格的なオペレーションを運営している者たちは、自らを流通の問題を解決した起業家であると考えています。製品(ファイルを暗号化し、交渉の切り札を生み出すソフトウェア)はすでに完成しており、彼らに必要なのは、摘発されることなく、それを「関与を否定できる収益」へと変換する方法だけです。
これは「RaaS(サービスとしてのランサムウェア)」モデルとして知られる手法の登場によって、鮮やかに解決されました。このモデルは2020年代初頭までに、業界で最も普及したアーキテクチャとなりました。コアチームがマルウェアとインフラ(暗号資産の支払い処理を含む)の両方を構築・維持し、身代金の支払いに成功するたびに手数料(通常20%)を徴収します。アフィリエイトが侵入を担当し、コアチームが被害者のネットワークに直接触れることすらありません。復号キーの管理がアフィリエイトの手を煩わせることもありません。
それが恐喝における分業というものです。
ロシアによる侵攻開始直後、そして同グループがロシアへの支持を公に表明する前の2022年2月に流出したContiサイバー犯罪グループの内部通信は、こうした組織がいかに機能しているかについて、異例なほど鮮明な実態を明らかにしました。チャットの内容からは、人事上の紛争、給与交渉、新採用者への技術的な指示、待遇やリテンション(人材維持)に関する議論などが浮き彫りになりました。管理職チームは過重労働に陥っており、生産性指標、アフィリエイトの勧誘・管理、そして事業継続計画(BCP)に注力していました。Contiのオペレーターたちは、ある種のソフトウェア企業を運営していたのです。その成果物は病院や自治体を壊滅させるものでしたが、内部での実体験は他のソフトウェア企業と酷似しており、管理者のメールはどこかのスタートアップのSlackから送られてきたものだと言われても違和感がないほどでした。これは十分に考慮されてこなかった詳細です。そして、本来であればもっと危惧されるべき事態です。
被害者の決断
2021年5月、ジョセフ・ブラント氏は440万ドル相当のビットコインをランサムウェア集団「DarkSide」に支払いました。彼は後に、上院でこの決断について証言することになります。彼は、侵入がどこまで深く及んでいるのか、自力での復旧にどれほどの時間がかかるのか確信が持てなかったため、支払いを承認したと述べ、これが自身のキャリアの中で最も困難な決断の一つであったと付け加えました。
彼が言葉や文書で明言したわけではありませんが、証言の行間から読み取れるのは、その決断を下す際の内面的な感覚です。コロニアル・パイプライン社は、復号キーのために金を払ったのではありません。ある種の「感覚」を終わらせるために支払ったのです。それは、東海岸一帯に広がりつつあったガソリン不足、パニック買い、ガソリンスタンド前の行列、そして地方の運営上の困難を国家的な政治的惨事へと塗り替えてしまった報道に対し、リアルタイムで責任を問われているという感覚です。440万ドルという計算は、純粋に合理的なものではありませんでした。
それは代償だった。少なくとも自分自身に対して、最善を尽くしたと言えるための。
しかし、ランサムウェアのオペレーターはこれを売らなければならない。復号機能は名目上の製品に過ぎない。それは、制御不能なプレッシャーからの解放である。進行中の大惨事の結果が、不確実性が最大で限られた情報しかなく、株主や規制当局、記者が注視する中で、今この瞬間に下す決断にかかっているという重圧だ。理論上はバックアップから復旧可能な組織であっても、その安堵を得るための代償は驚くほど小さくないことが判明する。再構築には数週間を要するからだ。プレッシャーは「今」起きているのである。
FBIは、DarkSideが資金を保管していたウォレットに関連する秘密鍵を差し押さえることで、コロニアル・パイプラインが支払った身代金のうち約230万ドルを回収することに成功した。この回収劇は、ビットコインの仮名性が匿名性を意味するものではないという点を、現実世界の証拠をもって改めて浮き彫りにした。また、さらに厄介な事実も明らかになった。支払いを済ませた後、ブラウント氏は一時的に気分が楽になったという。それは状況に対する合理的な反応ではなく、極めて人間的な反応だった。たとえ根拠がなくても、その安堵感は本物なのだ。
支払いを拒否する被害者も、同じ心理の別形態に苦しむことになる。彼らは論理的な決断を下すが、その後の数週間で以下の事実に直面することになる。(1) 予想をはるかに上回るコストがかかること、(2) バックアップや冗長化計画が信じていたほど堅牢ではなかったこと、(3) 様々な緩和策を講じるインシデント対応企業による見積もりが楽観的すぎたこと。そして最後に、顧客、従業員、規制当局からの評価を永遠に変えてしまうような不都合な真実がいつか露呈する。原則は変わらない。代償は、計画していた金額を上回るのである。
多くの人は後知恵で、同じ状況になればまた同じことをすると言う。それは、そう自分に言い聞かせる必要がある時に人が口にする言葉だ。
2020年代初頭までに標準として採用された二重脅迫モデル(暗号化の前にデータを流出させ、アクセス不能の状態を情報の公開という脅しにすり替える追い込みの手法)は、技術的な進歩ではなかった。それは心理的な進歩だった。これはバックアップで対抗できる攻撃ベクトルである。しかし、患者の記録、従業員の給与データ、ベンダーとの契約合意、あるいは役員のメールが公開されるリスクは、いかなる技術的対策によっても軽減することはできない。それは別のものを標的にしている。事業継続性ではなく、評判、プライバシー、そしてその両方に依存する信頼だ。攻撃者は、被害者自身よりも自分たちの「商品」を熟知していたのである。
免責の地理学
LockBitを運営していたのは、法執行機関にとって決して無名の存在ではないオペレーターたちだった。2024年2月、英国国家犯罪対策庁(NCA)が主導したLockBitのインフラ制圧に向けた大規模な国際共同捜査の最終月に、その管理者の名が明かされた。ロシア国籍の31歳、ドミトリー・ホロシェフである。当局は彼の写真を公開し、資産をリストアップした。米司法省は起訴状を公表し、OFAC(外国資産管理局)は制裁を科した。それは実質的に、完璧な国際指名手配書であった。
ホロシェフは依然として逃亡中である。彼はロシアに居住しているが、同国はロシア以外のシステムが被害を受けたサイバー犯罪において、自国民を引き渡すことはない。これこそが、ランサムウェア経済全体が意図的に機能している仕組みなのだ。
伝統的に、ランサムウェアに関するロシアの法執行機関の単純なルールは一つだった。ロシア国内、あるいはその政治的勢力圏内の標的は不可侵であり、それ以外の地球上の場所は優先事項ではないということだ。Contiグループが使用したコードの初期バージョンには、キリル文字キーボードの検出機能が組み込まれていた。被害者のキーボードレイアウトがロシア語であれば、実行されないようにトリガーが設定されていたのである。
これは愛国心によるものではなかった。それはコンプライアンスの仕組みであった。そのグループは、政府が許容できると判断した地理的範囲内に留まることを条件に活動の継続を認めるという、政府との関係を管理していた。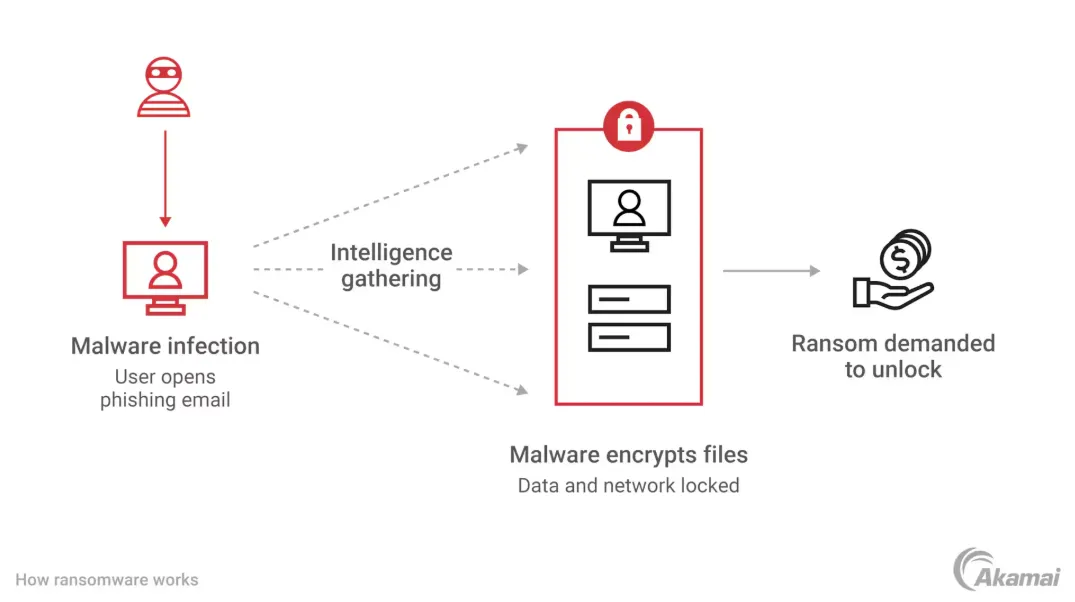
このことが示唆する内容は明白である。ワシントン、ブリュッセル、ロンドンでランサムウェアへの政策対応を策定する立案者たちは、その主導者がほぼ常に手の届かない場所にいる業界に対応しているということだ。これらすべてを総合すると、あまりにも辻褄が合いすぎる。実際に発生する逮捕劇――ポーランドでの数名の不正アフィリエイト、2022年初頭の異例とも言える関係改善期にロシアで逮捕された一部のREvilメンバー、あるいは自国の捜査網を甘く見積もった稀なアメリカやヨーロッパのオペレーターなどは、巨大なエコシステムの周辺部に位置する例外に過ぎない。核心部がどこにあるか(そして常にどこにあったか)を考えれば当然のことだ。
この「責任追及の地理的条件」が、政策議論における他のあらゆる要素を規定している。もし、実行可能な対応策に責任者への追及が含まれていないのであれば、「対応」と見なされるものの定義を書き換えることになる。ワシントンは、「規制による暗号資産(regulatory cryptocurrency)」と呼ばれるツールを用いて対応している。
重要インフラ向けの義務的なセキュリティ基準も存在はするが、その導入は遅々として進まず、より強い政治的反発を招き、さらには、これが部分的には政府の過失であるという現実に直面することを強いる。つまり、連邦政府機関が既知の脆弱性を抱えたネットワークを長年運用してきたこと、重要インフラのセキュリティに関する規制の枠組みが不十分であったこと、そして現在起きている事態は、解決策を提案しているまさにその機関自身が過去に行った選択の結果でもあるということだ。決済インフラを非難する方が、話としてはすっきりする。
議員たちの見せ場
重要インフラに対する大規模なランサムウェア攻撃が発生した直後には、決まってある種の公聴会が開かれる。被害を受けた企業のCEOが証言台に立つ。彼らは、なぜ身代金を支払ったのかと繰り返し問い詰められる。CEOは、そうするように指示されたと答える。次に、なぜもっと優れたバックアップを用意していなかったのかと問われる。CEOは、バックアップシステムが部分的に破損していた、あるいは時間的な制約から復旧が現実的ではなかったと説明する。そして、暗号資産について追及される。彼らは意図的に曖昧な回答をする。それが、弁護士とのトラブルを避けるための彼らなりのやり方なのだ。
こうした質問を投げかける議員たちが無知であるとは考えにくい。彼らは広範なブリーフィングを受けている。彼らが行っているのは事実解明ではない。有権者が理解しやすいように、問題には特定可能で説明可能な原因があるという物語を作り上げているのだ。そして、その原因に対処するために提案する立法措置が、ランサムウェア対策としての実績になるとアピールしているのである。
立法の文脈において、暗号資産は解決可能な問題である。それは彼らの管轄内にある業界であり、議論の相手となるロビイストが存在し、拡大可能な規制要件があり、そして会報に記載できるような規制活動の具体的な成果を示すことができるからだ。" 戦争やサイバー戦争を通じてハッカーを直接攻撃することで得られるような目に見える成果は、外交政策、情報機関の協力、および域外法権による法的圧力を通じて実際の実行犯を追及する場合には期待できません。
長年、暗号資産業界は、暗号資産を取り締まってもランサムウェアは止まらないと主張してきました。その理由は、ランサムウェアはビットコイン以前から存在していたこと、実行犯は単に他の決済手段を利用するだけであること、そして真の犯罪者は米国の金融規制を尊重しない国々に居住していることにあります。この主張は正論です。しかし、政治的文脈において「正しい」ことと「効果的である」ことは同義ではなく、最も効果が求められる場面において、その主張は無力なままでした。それは、その場にいる人々が活用できる材料を提供できているかどうかの問題なのです。
2024年2月のChange Healthcareを巡るBlackCatの動向は、規制の枠組みが全く対処を意図していない、完全に別の問題の一例となりました。BlackCatはChange Healthcareの親会社から約2,200万ドルを受け取りました。最終的に、BlackCatは出口詐欺(エグジットスキャム)を仕掛けました。運営者は資金を持ち逃げしてインフラを閉鎖し、自らのアフィリエイト(提携者)を報酬なしで放置したのです。これに憤慨したアフィリエイトは、いずれにせよ盗み出したデータを公開すると脅し始めました。ランサムウェアの運営者が、自らの犯罪組織の歯車を騙したのです。したがって、この特定の問題の階層については、政策論議そのものの中に適切な枠組みが存在しません。
ユーザーが背負うもの
ステーブルコインの送金、DeFiポジション、海外送金、日常的なビジネスなどのユースケースのために暗号資産を保有している一般の利用者は、ランサムウェアに関する議論において、まだ広く探求されていない独特の側面を抱えています。
彼らは、自らが犯したわけでもなく、何の利益も得ていない犯罪に対する規制対応のコストを、実際に負担させられている当事者なのです。ランサムウェアがニュースになるたびに、暗号資産コミュニティにはある種の潜在的な防御姿勢が生まれます。合法的な商取引のためにUSDTを送金している個人が、自分とは全く無関係な犯罪組織と同列に扱われることになります。プロトコルを発行するチームは、スマートコントラクトが身代金の取引にどのように利用されるかについて、その責任を負うものではない理由を、再び世界に向けて説明することになります。別の国の、全く異なる人々による、全く異なるトランザクションフローで行われた行為のせいで、正当な目的で暗号資産を利用する際のエンドツーエンドのエクスペリエンスは、より監視が厳しくなり、コストも法外なものになってしまいます。
この防御的な姿勢は、しばしば逆効果となります。誠実というよりは、ためらいがちに見え、守勢に回る人々は時に主張を誇張しすぎてしまい、かえって一蹴される原因を作ってしまうのです。しかし、その根底にある怒りは極めて切実なものです。他人の犯罪行為への対応策として生じたコストを負担させられることに不満を感じるのは当然ですが、そのコストを生み出した側は、自らの計算においてそれを正当化する必要がありません。なぜなら、コストを負担している人々は、彼らが配慮すべき対象に含まれていないからです。
これにはより個人的な側面もあります。それは、暗号資産を保有する人々が、他者に対して自らの存在をどのように正当化するかという点に関連しています。彼らは、自分たちにとっては自明だが対話相手にとっては不透明な事柄を区別します。パブリックブロックチェーン上でのビジネス送金が、病院への身代金送金に利用することとはいかに異なるかを説明するのです。その説明は正しいものです。しかし、それを繰り返すのは非常に骨が折れる作業であり、その違いを認めないのは、関心がないか、あるいは理解していない人々だけなのです。
WannaCry自体が、この点について我々に教訓を与えてくれます。 この攻撃は、NHS(英国民保健サービス)、テレフォニカ、フェデックス、ドイツ鉄道など、多くの組織に数億ドル規模の実害をもたらしました。しかし、実際に得られた身代金はわずか数万ドルに過ぎませんでした。これは、攻撃者が現実的に対応可能な復号リクエストの数について、制御しきれなくなったためです。デヴォンの自宅の寝室で作業していた当時22歳のマーカス・ハッチンスは、コードが照会していた未登録のドメインを登録することで、作成者が設計に組み込んでいたと思われる「キルスイッチ」を作動させ、このマルウェアを停止させました。地政学的な文脈では、ビットコインとは文字通り何の関係もない争いの一環として、兵器化されたNSAのエクスプロイトが世界のインフラを標的にしたというものでした。しかし、大衆の意識に残ったのは「ハッカーがビットコインを要求している」という事実でした。
なぜ続くのか
2023年、Chainalysisが追跡したランサムウェアの支払額は10億ドルを超えました。これは、年間総額がその大台を突破した初めての記録となりました。2024年には支払額が約35%減少しましたが、これは最大手グループに対する法執行機関の取り締まりや、被害者が支払いを拒む知恵をつけたことが一因です。しかし、これらの進展のいずれも、根本的な状況が解決に向かっていることを示すものではありませんでした。
LockBitは活動を妨害され、インフラは押収され、管理者は特定され制裁を受けましたが、その数日後には一部の業務を再開しました。2022年中盤から6ヶ月以上にわたり、FBIはHiveに潜入し、今年1月に当局がインフラの一部を押収するまで、活動が続く中で被害者に密かに無料の復号キーを配布していました。2023年のMOVEit Transferの大規模な脆弱性悪用が発生するまでに、Cl0pは「暗号化を伴わないデータ流出」へと完全に舵を切っていました。これは暗号化を行わないランサムウェアであり、復号すべきファイルは存在しません。ただ他者のネットワークに侵入してデータを盗み出し、それを材料に金銭を要求するという手法です。
実際の業界は政策対応が動くよりも素早く適応します。セキュリティ企業には適応するための直接的なインセンティブがある一方で、スコアリングポリシーには異なるインセンティブが存在するためです。
オフラインでテスト済みのバックアップ、多要素認証、パッチ適用済みシステム、ネットワークセグメンテーション、エンドポイント検出などは、いずれも地味で手間のかかるものですが、攻撃の発生率を実際に低下させる、より広く知られたセキュリティインフラの構成要素です。それらはランサムウェア攻撃者の存在を阻むものではありません。しかし、攻撃コストを増大させ、多くの被害者が支払わずに済む状況を作り出します。これらには継続的な組織的規律と期限のない資金投入が必要であり、それは、稼働中に目に見える成果を生まないものに費用を投じることなく、カメラの前で物事を進展させる規制上の動きよりも、説得が難しい提案です。
暗号資産を禁止したところで、フラットなネットワーク上でパッチ未適用のソフトウェアを運用している病院の安全が確保されるわけではありません。支払いメカニズムは、複数の構造的な欠陥が重なり合って結果を招いたシステムの一要素に過ぎません。他の失敗への対処が容易であればあるほど、それは注目を集めることになります。
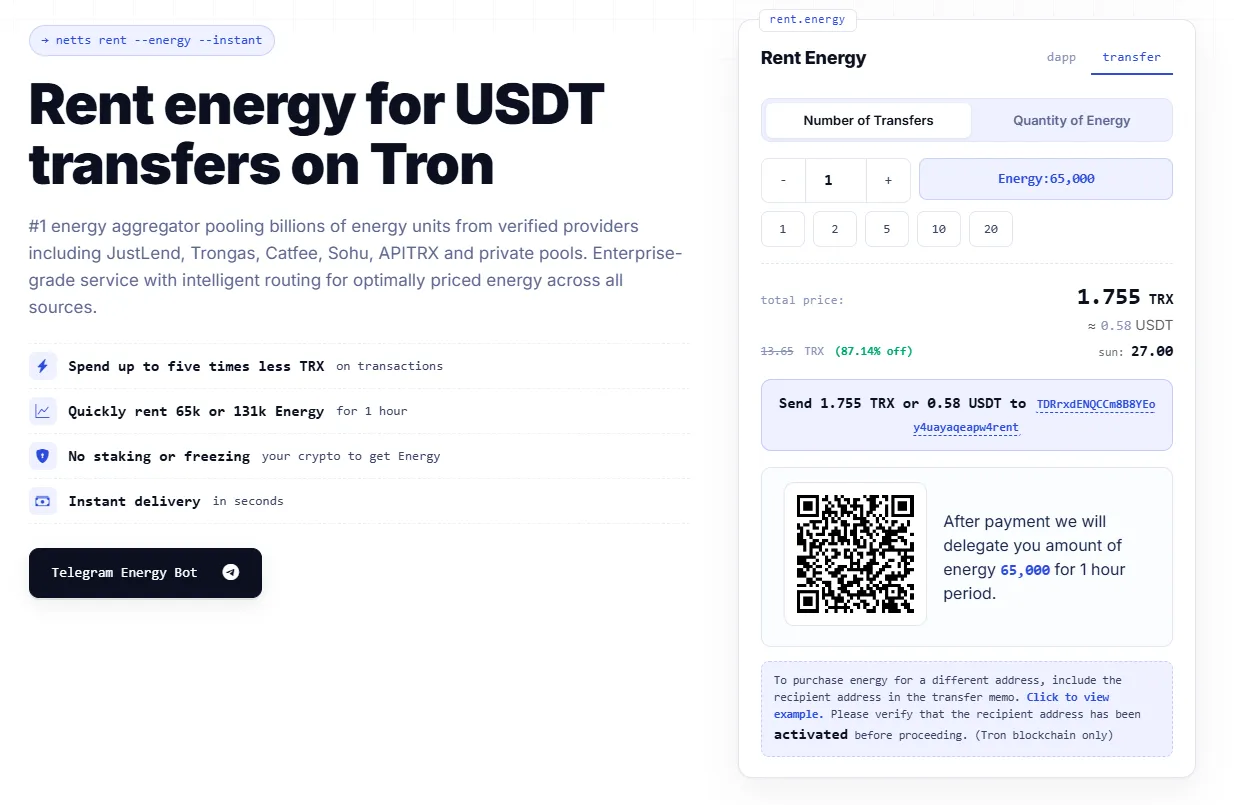
これらとは無関係な理由でTRONネットワーク上でステーブルコインを利用している方のために、Netts.ioは、JustLend、Trongas、Catfee、Sohu、APITRXといった中堅プロバイダーや平均化されたプライベートプロバイダーからのリアルタイムのエナジー価格を統合しています。これにより、必要なトランザクション量をリアルタイムで最も安価なTRONエナジー価格(現在は1エナジーユニットあたり25 sunという低価格)で見つけ、送信することが可能です。これは、デフォルトのTRXバーンレートよりも約75%安く、TRXをステーキング(フリーズ)することなく、即座にトランザクションを委任できます。ウェブインターフェースを介さず、シンプルなTelegramボットからアクセス可能です。
特定のトランザクションの利用背景がランサムウェアに関連しているか否かは、エネルギー市場が回答できる問いではありません。少なくとも、それはトランザクションコストに直接的に関わるものです。