क्रिप्टो और रैनसमवेयर: सबसे आम प्रवृत्तियाँ
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — वास्तव में कौन जिम्मेदार है, और अपराध के लिए पेमेंट रेल को दोष देना गलत लड़ाई क्यों है।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
फिरौती का संदेश आपकी स्क्रीन पर है और आप इसे एक आपदा के रूप में अनुभव कर रहे हैं, जो कि सही भी है क्योंकि यह वास्तव में एक आपदा ही है। लेकिन साथ ही, कहीं और कोई इसे एक कस्टमर सर्विस कॉल के रूप में देख रहा है। उन्होंने एक फॉर्म लेटर लिखा है। आपकी पूछताछ प्राप्त करने के लिए उनके पास एक टीम भी स्टैंडबाय पर है। इसमें मूल्य निर्धारण, बातचीत की प्रक्रिया और भुगतान की समय सीमा चूक जाने पर आपके परिणाम शामिल हैं। उनमें से कुछ को फाइव-स्टार रेटिंग मिली है जहाँ सहयोगी (affiliates) रैनसमवेयर प्लेटफॉर्म की समीक्षा उसी तरह करते हैं जैसे फ्रीलांसर प्रोजेक्ट मैनेजमेंट सॉफ्टवेयर की करते हैं।
वह खाई — कि आपके नजरिए से इस घटना को कैसे देखा जा रहा है, और उनके नजरिए से इसे कैसे देखा जा रहा है — वहीं रैनसमवेयर को दिलचस्प बनाने वाली बहुत सी चीजें मौजूद हैं। तकनीकी विवरण, एक्सप्लॉइट के नाम, डॉलर के आंकड़े: ये सब केवल एक कंकाल का हिस्सा हैं। इसकी गति उस मनोविज्ञान से संचालित होती है जो उस लेनदेन के दोनों पक्षों के साथ घटित होता है।
रैनसमवेयर कोई कुटीर उद्योग नहीं है। जो लोग गंभीर ऑपरेशन चला रहे हैं वे खुद को ऐसे उद्यमी मानते हैं जिन्होंने वितरण की समस्या को हल कर लिया है। उत्पाद तैयार है — ऐसा सॉफ्टवेयर जो फाइलों को एन्क्रिप्ट करता है और दबाव (leverage) बनाता है — और उन्हें बस पकड़े बिना इसे विश्वसनीय इनकार वाली आय (plausible deniability income) में बदलने का एक तरीका चाहिए।
इसे 'रैनसमवेयर-एज़-ए-सर्विस' मॉडल के उदय के साथ एक शानदार तरीके से हल किया गया था, जो 2020 के दशक की शुरुआत तक इस उद्योग में सबसे प्रचलित आर्किटेक्चर बन गया था; मुख्य टीम मैलवेयर और इंफ्रास्ट्रक्चर (क्रिप्टोकरेंसी भुगतान प्रोसेसिंग सहित) दोनों का निर्माण और रखरखाव करती है, जबकि भुगतान की गई प्रत्येक सफल फिरौती का एक हिस्सा (आमतौर पर बीस प्रतिशत) लेती है। सहयोगी (Affiliates) घुसपैठ को संभालते हैं। मुख्य टीम कभी पीड़ित नेटवर्क को छूती तक नहीं है। डिक्रिप्शन की (Decryption key) प्रबंधन सहयोगियों के लिए कभी कोई समस्या नहीं होती है।
यही जबरन वसूली में श्रम का विभाजन है।कॉन्टी (Conti) साइबर अपराध समूह के आंतरिक संचार, जो रूसी आक्रमण शुरू होने के तुरंत बाद और समूह द्वारा सार्वजनिक रूप से रूस के प्रति अपना समर्थन घोषित करने से पहले फरवरी 2022 में लीक हुए थे, ने इस बात का असामान्य रूप से स्पष्ट विवरण दिया कि ये संगठन कैसे काम करते हैं। इन चैट में एचआर (HR) विवाद, वेतन वार्ता, नए कर्मचारियों के लिए तकनीकी आदेश, और सेवा की शर्तों एवं कर्मचारियों को बनाए रखने (retention) पर चर्चाएँ देखी गईं। इसमें एक अत्यधिक कार्यभार वाली प्रबंधन टीम दिखाई दी, जो उत्पादकता मेट्रिक्स, सहयोगियों (affiliates) की भर्ती/प्रबंधन और व्यावसायिक निरंतरता योजना (business continuity planning) पर केंद्रित थी। कॉन्टी के संचालक एक सॉफ्टवेयर कंपनी चला रहे थे — एक ऐसी कंपनी जिसके काम ने अस्पतालों और नगर पालिकाओं को तहस-नहस कर दिया, लेकिन जिसका आंतरिक अनुभव किसी भी अन्य सॉफ्टवेयर कंपनी के समान था, जहाँ एडमिन ईमेल किसी स्टार्टअप के स्लैक (Slack) संदेशों जैसे लग सकते थे। यह एक ऐसा विवरण है जिस पर पर्याप्त रूप से विचार नहीं किया गया है। यह बात लोगों को आज की तुलना में कहीं अधिक परेशान करनी चाहिए।
पीड़ित क्या निर्णय लेता है
मई 2021 में, जोसेफ ब्लाउंट ने डार्कसाइड (DarkSide) रैनसमवेयर गिरोह को बिटकॉइन में 4.4 मिलियन डॉलर का भुगतान किया। बाद में उन्होंने सीनेट के सामने इस निर्णय की गवाही दी। उन्होंने कहा कि उन्होंने भुगतान को इसलिए मंजूरी दी क्योंकि उन्हें इस बात का स्पष्ट अंदाजा नहीं था कि घुसपैठ कितनी गहरी थी और स्वतंत्र रूप से रिकवर होने में कितना समय लगेगा, साथ ही उन्होंने यह भी जोड़ा कि यह उनके करियर के सबसे कठिन निर्णयों में से एक था।
एक बात जो उन्होंने कही या लिखी नहीं, लेकिन उनकी गवाही की बारीकियों के बीच पढ़ी जा सकती है, वह यह है कि उस निर्णय के दौरान वास्तव में कैसा महसूस हो रहा था। कॉलोनियल पाइपलाइन (Colonial Pipeline) ने केवल डिक्रिप्शन की (decryption key) के लिए भुगतान नहीं किया था। वह एक विशेष अहसास को खत्म करने के लिए भुगतान कर रही थी — पूर्वी तट पर फैल रही गैस की कमी, घबराहट में की जा रही खरीदारी (panic buying), गैस स्टेशनों के बाहर लगी कतारों, और उस मीडिया कवरेज के लिए सीधे तौर पर जवाबदेह होने का अहसास, जिसने एक स्थानीय परिचालन कठिनाई को राष्ट्रीय राजनीतिक आपदा में बदल दिया था। 4.4 मिलियन डॉलर का वह गणित पूरी तरह से तर्कसंगत नहीं था। यह वह कीमत थी — कम से कम खुद से यह कहने के लिए कि आपने कोशिश की।
हालांकि, रैनसमवेयर ऑपरेटरों को इसे बेचना पड़ता है। डिक्रिप्शन (Decryption) क्षमताएं केवल नाममात्र का उत्पाद हैं। यह एक असहनीय दबाव से मिलने वाली राहत है: कि एक जारी तबाही का परिणाम अब उस निर्णय पर निर्भर है जो आप इस समय ले रहे हैं, वह भी अधिकतम अनिश्चितता, सीमित जानकारी और शेयरधारकों, नियामकों (regulators) तथा पत्रकारों की निगरानी के बीच। उन संगठनों के लिए भी जो सैद्धांतिक रूप से बैकअप से डेटा बहाल (restore) कर सकते हैं, उस राहत की कीमत आश्चर्यजनक रूप से काफी अधिक होती है। क्योंकि पुनर्निर्माण में हफ्तों लग जाते हैं। दबाव अभी महसूस हो रहा है।
FBI ने उस वॉलेट से जुड़ी प्राइवेट की (private key) को जब्त करके कोलोनियल (Colonial) भुगतान के लगभग $2.3 मिलियन वापस पाने में सफलता हासिल की, जहाँ डार्कसाइड (DarkSide) ने फंड जमा किया था — यह एक ऐसी रिकवरी थी जिसने वास्तविक दुनिया के सबूतों के साथ इस बात को पुख्ता किया कि बिटकॉइन की छद्म नामता (pseudonymity) का मतलब बिटकॉइन की गुमनामी (anonymity) नहीं है। इसने कुछ और भी परेशान करने वाला दिखाया: कि भुगतान किए जाने के बाद, ब्लाउंट (Blount) ने कुछ समय के लिए बेहतर महसूस किया, जो स्थिति के प्रति कोई तर्कसंगत प्रतिक्रिया नहीं बल्कि एक मानवीय प्रतिक्रिया थी। भले ही यह निराधार था, लेकिन वह राहत वास्तविक थी।
जो पीड़ित भुगतान करने से इनकार करते हैं, वे इसी मनोविज्ञान के एक अलग रूप का सामना करते हैं। वे एक तर्कसंगत निर्णय लेते हैं, लेकिन अगले कुछ हफ्तों में वे देखते हैं कि (1) यह उनकी अपेक्षा से कहीं अधिक महंगा है; (2) उनके बैकअप और रिडंडेंसी (redundancy) प्लान उतने मजबूत नहीं थे जितना उन्होंने सोचा था; (3) विभिन्न शमन प्रयासों (mitigation efforts) में लगी इंसिडेंट रिस्पांस फर्म द्वारा दिया गया अनुमान अत्यधिक आशावादी था; और अंत में किसी मोड़ पर एक कड़वा सच सामने आता है जो ग्राहकों, कर्मचारियों और नियामकों के उनके प्रति नजरिए को हमेशा के लिए बदल देता है। सिद्धांत वही रहता है। कीमत नियोजित राशि से कहीं अधिक होती है।"
अधिकांश लोग पीछे मुड़कर देखने पर कहते हैं कि वे सब कुछ फिर से वैसा ही करेंगे — और लोग ऐसा तब कहते हैं जब उन्हें खुद को यह समझाने की ज़रूरत होती है कि वे ऐसा ही करते।
2020 के दशक की शुरुआत तक मानक के रूप में अपनाए गए 'डबल एक्सटॉर्शन' (दोहरी जबरन वसूली) मॉडल — एन्क्रिप्ट करने से पहले डेटा चोरी करना और एक्सेस खोने के बदले सार्वजनिक प्रदर्शन के दबाव का खेल — कोई तकनीकी प्रगति नहीं थी। यह एक मनोवैज्ञानिक प्रगति थी। यह एक ऐसा अटैक वेक्टर है जिसका मुकाबला बैकअप के साथ किया जा सकता है। मरीजों के रिकॉर्ड, कर्मचारियों के वेतन का डेटा, वेंडरों के साथ अनुबंधित समझौतों या अधिकारियों के ईमेल को उजागर करने के जोखिम को किसी भी तकनीकी नियंत्रण द्वारा कम नहीं किया जा सकता है। यह कुछ अलग करता है: यह संचालन की निरंतरता पर नहीं, बल्कि प्रतिष्ठा, गोपनीयता और उन दोनों पर निर्भर भरोसे पर प्रहार करता है। यह हमलावरों द्वारा अपने उत्पाद को उनसे बेहतर समझने का परिणाम था।
दंडमुक्ति का भूगोल
LockBit को ऐसे ऑपरेटरों द्वारा चलाया जाता था जो कानून प्रवर्तन एजेंसियों के लिए बिल्कुल भी अनजान नहीं थे। फरवरी 2024 में LockBit के बुनियादी ढांचे को नियंत्रित करने के लिए यूके की नेशनल क्राइम एजेंसी के नेतृत्व में एक व्यापक, समन्वित अंतरराष्ट्रीय प्रयास के अंतिम महीने में, इसके प्रशासक का नाम सार्वजनिक किया गया: दिमित्री खोरोशेव, एक इकतीस वर्षीय रूसी नागरिक। उन्होंने उसकी तस्वीर प्रकाशित की। उसकी संपत्तियों को सूचीबद्ध किया। अमेरिकी न्याय विभाग ने एक अभियोग (indictment) का खुलासा किया। OFAC ने प्रतिबंध लगाए। यह अनिवार्य रूप से एक पूर्ण अंतरराष्ट्रीय 'वांटेड' पोस्टर था।
खोरोशेव अभी भी फरार है। वह रूस में रहता है, जहाँ देश अपने नागरिकों को साइबर अपराध के लिए प्रत्यर्पित नहीं करता है यदि गैर-रूसी सिस्टम प्रभावित होते हैं। यह वही तरीका है जिससे पूरी रैनसमवेयर अर्थव्यवस्था योजनाबद्ध तरीके से संचालित होती है।
पारंपरिक रूप से, रैनसमवेयर के संबंध में रूसी कानून प्रवर्तन का एक सरल नियम रहा है: रूस या उसके राजनीतिक प्रभाव वाले क्षेत्रों के लक्ष्य अछूते हैं; ग्रह पर कहीं और का स्थान वास्तव में प्राथमिकता नहीं है। सिरिलिक कीबोर्ड डिटेक्शन को कोंटी (Conti) समूह द्वारा उपयोग किए जाने वाले कोड के शुरुआती संस्करणों में शामिल किया गया था: यदि पीड़ित का कीबोर्ड लेआउट रूसी था, तो यह निष्पादित न होने के लिए ट्रिगर हो जाता था।
यह देशभक्ति नहीं थी। यह एक अनुपालन तंत्र था। समूह एक ऐसी सरकार के साथ अपने संबंधों को प्रबंधित कर रहा था जो संचालन को जारी रखने की अनुमति तब तक देती थी जब तक कि वे उन भौगोलिक सीमाओं के भीतर रहते थे जिन्हें वह स्वीकार्य मानती थी।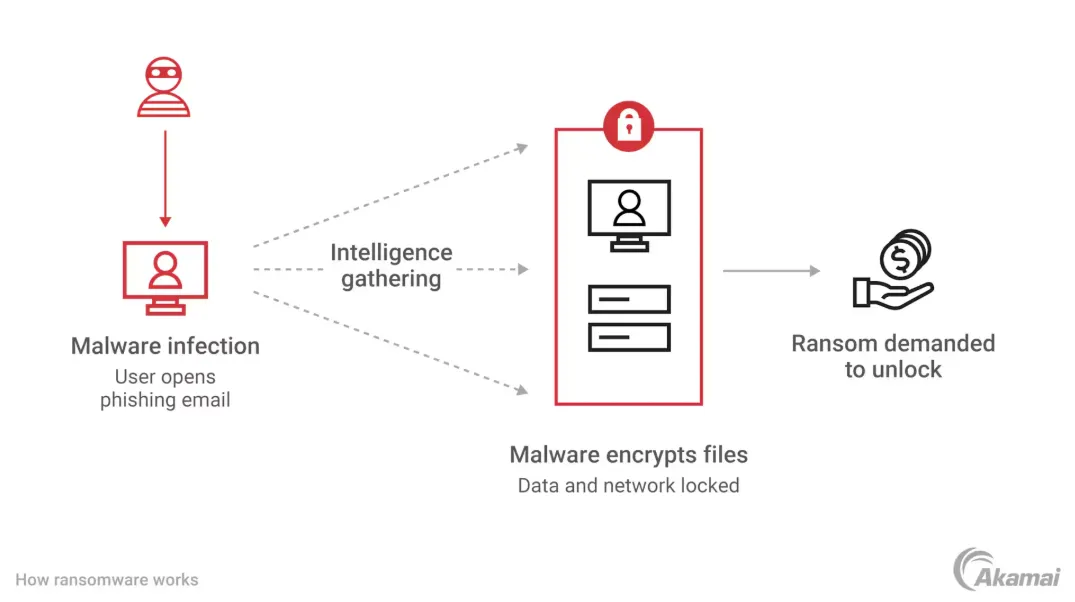
इसका निहितार्थ सीधा है: वाशिंगटन, ब्रुसेल्स और लंदन में रैनसमवेयर के खिलाफ नीतिगत प्रतिक्रियाएं तैयार करने वाले नीति-निर्माता एक ऐसे उद्योग के प्रति प्रतिक्रिया दे रहे हैं जिसके मुख्य कर्ताधर्ता लगभग हमेशा पहुंच से बाहर होते हैं। यह सब पूरी तरह से तर्कसंगत लगता है: जो गिरफ्तारियां होती हैं — पोलैंड में कुछ दुष्ट सहयोगी, 2022 की शुरुआत में असामान्य रूप से मधुर संबंधों की अवधि के दौरान रूस में गिरफ्तार किए गए कुछ REvil सदस्य, कभी-कभार कोई अमेरिकी या यूरोपीय ऑपरेटर जो अपने स्थानीय जोखिम का गलत अनुमान लगा लेता है — वे बड़े पारिस्थितिकी तंत्र के बाहरी छोर पर स्थित अपवाद मात्र हैं। जहां इसका मुख्य केंद्र है (और हमेशा से रहा है)।
जवाबदेही का यह भूगोल नीतिगत चर्चा में अन्य सभी चीजों को संचालित करता है। यदि आपके पास उपलब्ध प्रतिक्रिया में जिम्मेदार लोगों तक पहुंचना शामिल नहीं है, तो आप 'प्रतिक्रिया' की परिभाषा ही बदल देते हैं। वाशिंगटन 'नियामक क्रिप्टोकरेंसी' नामक एक उपकरण के साथ प्रतिक्रिया दे रहा है।
महत्वपूर्ण बुनियादी ढांचे के लिए अनिवार्य सुरक्षा मानक भी उपलब्ध हैं, लेकिन वे धीमी गति से आते हैं; अधिक राजनीतिक विरोध पैदा करते हैं; और इस वास्तविकता का सामना करने की आवश्यकता होती है कि आंशिक रूप से यह सरकार की गलती है — कि संघीय एजेंसियों ने वर्षों तक ज्ञात कमजोरियों वाले नेटवर्क चलाए, कि महत्वपूर्ण बुनियादी ढांचे की सुरक्षा के लिए नियामक ढांचे अपर्याप्त थे, और जो अब हो रहा है वह आंशिक रूप से उन्हीं संस्थानों द्वारा लिए गए निर्णयों का परिणाम है जो इसे हल करने का प्रस्ताव दे रहे हैं।भुगतान प्रणाली (पेमेंट रेल) को दोष देना अधिक आसान और स्पष्ट लगता है।
विधायकों का क्षण
उस तरह की संसदीय सुनवाई, जो अनिवार्य रूप से महत्वपूर्ण बुनियादी ढांचे के किसी हिस्से पर बड़े रैंसमवेयर हमले के बाद होती है। प्रभावित सीईओ गवाही देते हैं। फिर उनसे लगातार सवाल किए जाते हैं कि उन्होंने फिरौती क्यों दी। वे कहते हैं कि उन्हें ऐसा करने के लिए कहा गया था। और उनसे सवाल किया जाता है कि उनके पास बेहतर बैकअप क्यों नहीं थे। वे समझा सकते हैं कि उनके बैकअप सिस्टम केवल आंशिक रूप से दूषित थे, या उपलब्ध समय की कमी के कारण उन्हें बहाल करना व्यावहारिक नहीं था। फिर उनसे क्रिप्टोकरेंसी के बारे में पूछताछ की जाती है। वे जानबूझकर कुछ अस्पष्ट कहते हैं, जिससे वे वकीलों के साथ किसी परेशानी में पड़ने से बच जाते हैं।
यह सोचना अकल्पनीय होगा कि ये सवाल पूछने वाले विधायक अनभिज्ञ हैं। उन्हें व्यापक ब्रीफिंग मिलती है। वे जो कर रहे हैं वह तथ्यों की खोज से अलग है: वे एक ऐसी कहानी गढ़ रहे हैं कि समस्या का एक पहचान योग्य, समझाने योग्य स्रोत है जिसे उनके मतदाताओं द्वारा समझा जा सके — और इस कारण का जवाब देने के लिए वे विधायी रूप से जो करने का प्रस्ताव करते हैं, उसे रैंसमवेयर पर कार्रवाई माना जाए।
कानून के संदर्भ में, क्रिप्टोकरेंसी एक ऐसी समस्या है जिसका समाधान संभव है। यह उनके अधिकार क्षेत्र में आने वाला एक उद्योग है, जिसमें ऐसे लॉबिस्ट हैं जिनसे वे बहस कर सकते हैं, ऐसी नियामक आवश्यकताएं हैं जिन्हें वे व्यापक बना सकते हैं, और नियामक गतिविधि के ठोस मापदंड हैं जिन्हें न्यूज़लेटर में शामिल किया जा सकता है।
युद्ध या साइबर युद्ध के माध्यम से सीधे हैकर्स पर हमला करने से जो दृश्य परिणाम मिलते हैं, वे तब संभव नहीं होते जब आप विदेश नीति, खुफिया सहयोग और क्षेत्रातीत (extraterritorial) कानूनी दबाव के माध्यम से वास्तविक ऑपरेटरों का पीछा कर रहे हों।
वर्षों से, क्रिप्टोकरेंसी उद्योग यह तर्क देता रहा है कि क्रिप्टो पर नकेल कसने से रैनसमवेयर नहीं रुकेगा — क्योंकि रैनसमवेयर बिटकॉइन से पहले भी मौजूद था, क्योंकि ऑपरेटर बस अन्य भुगतान चैनलों का उपयोग करेंगे, और क्योंकि असली अपराधी उन देशों में रहते हैं जो अमेरिकी वित्तीय नियमों का सम्मान नहीं करते हैं। यह तर्क सही है। और, क्योंकि राजनीतिक संदर्भ में सही होना प्रभावी होने के समान नहीं है — जहाँ इसकी सबसे अधिक आवश्यकता होती है — यह अपनी अप्रभावीता में बना हुआ है। यह उस चीज़ को प्रदान करने का एक कार्य है जिसे कमरे में मौजूद लोग उपयोग करने में सक्षम हों।
फरवरी 2024 में चेंज हेल्थकेयर (Change Healthcare) के आसपास ब्लैककैट (BlackCat) के व्यवहार ने एक पूरी तरह से अलग समस्या का उदाहरण पेश किया, जिसे नियामक ढांचे (regulatory frameworks) बिल्कुल भी संबोधित करने के लिए नहीं बने हैं। ब्लैककैट को चेंज हेल्थकेयर की मूल कंपनी से लगभग 22 मिलियन डॉलर प्राप्त हुए। अंततः, ब्लैककैट ने एग्जिट-स्कैम (exit-scam) किया: ऑपरेटर पैसा लेकर भाग गया और इंफ्रास्ट्रक्चर बंद कर दिया, जिससे उसका अपना सहयोगी (affiliate) बिना किसी लाभ के काम करता रह गया। इससे हताश होकर सहयोगी ने चोरी किए गए डेटा को वैसे भी जारी करने की धमकी देना शुरू कर दिया। रैनसमवेयर ऑपरेटरों ने अपने ही आपराधिक तंत्र के मोहरों (cogs) को ठग लिया है। इसलिए समस्या के उस विशिष्ट स्तर के लिए, नीतिगत चर्चा में ही कोई अच्छा ढांचा मौजूद नहीं है।
उपयोगकर्ता क्या वहन करता है
विभिन्न उपयोगों (use cases) — स्टेबलकॉइन ट्रांसफर, DeFi पोजीशन, प्रेषण (remittances) और रोजमर्रा के व्यवसाय — के लिए क्रिप्टो रखने वाले आम लोग, रैनसमवेयर की चर्चा में एक विशेष पहलू जोड़ते हैं जिसे व्यापक रूप से नहीं खोजा गया है।
वे ही वास्तव में उन अपराधों के लिए नियामक प्रतिक्रियाओं (regulatory responses) की कीमत चुकाते हैं जो उन्होंने नहीं किए हैं, और जिनसे उन्हें कोई लाभ नहीं मिलता है।यह क्रिप्टो समुदायों में एक प्रकार की अंतर्निहित रक्षात्मकता पैदा करता है जो तब स्पष्ट हो जाती है जब भी रैनसमवेयर (ransomware) खबरों में आता है। वैध व्यावसायिक हस्तांतरण के लिए USDT भेजने वाला व्यक्ति अब खुद को एक ऐसे आपराधिक संगठन के साथ खड़ा पाता है जिससे उसका कोई लेना-देना नहीं है। प्रोटोकॉल जारी करने वाली टीम दुनिया को एक बार फिर बताती है कि स्मार्ट कॉन्ट्रैक्ट्स (smart contracts) इस बात के लिए जिम्मेदार नहीं हैं कि फिरौती के लेनदेन में उनका उपयोग कैसे किया जाता है। किसी दूसरे देश में अलग-अलग लोगों द्वारा पूरी तरह से अलग ट्रांजेक्शन फ्लो के माध्यम से जो कुछ किया जाता है, उसके कारण वैध उद्देश्यों के लिए क्रिप्टोकरेंसी का उपयोग करने का एंड-टू-एंड अनुभव अधिक निगरानी वाला और अत्यधिक खर्चीला हो जाता है।
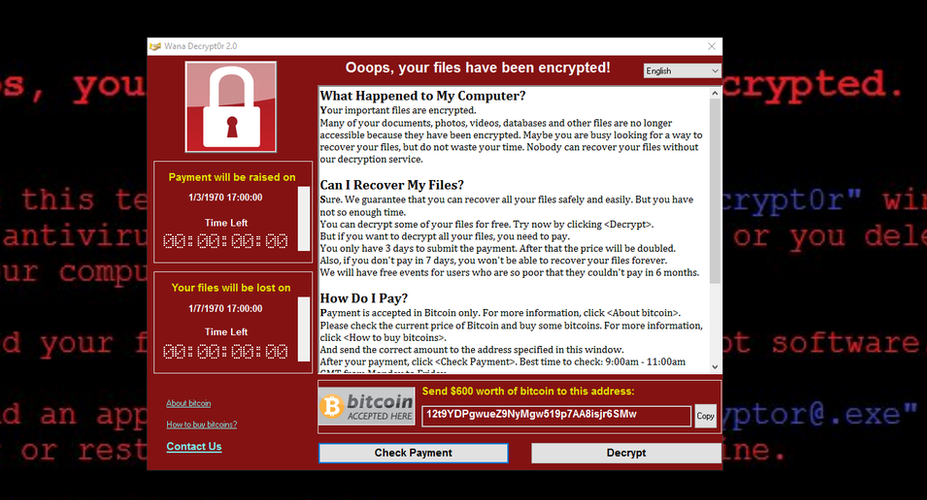
यह रक्षात्मकता अक्सर आत्मघाती होती है — यह ईमानदार नहीं बल्कि अनिश्चित लगती है, और बचाव करने वाले लोग कभी-कभी अपने तर्क को इस तरह बढ़ा-चढ़ाकर पेश करते हैं कि उसे खारिज करना आसान हो जाता है। लेकिन इसके नीचे छिपा आक्रोश काफी वास्तविक है। आपसे किसी और के आपराधिक व्यवहार की प्रतिक्रिया में पैदा हुई लागतों का भुगतान करने के बारे में निराश होने की अपेक्षा की जाती है, और निश्चित रूप से जो लोग उन इस हमले ने NHS, Telefónica, FedEx, Deutsche Bahn और कई अन्य संस्थानों में करोड़ों डॉलर का वास्तविक नुकसान पहुँचाया। वास्तव में, फिरौती के रूप में केवल कुछ दसियों हज़ार डॉलर ही प्राप्त हुए, क्योंकि इसके ऑपरेटरों ने इस बात पर नियंत्रण खो दिया था कि वे वास्तव में कितने पीड़ितों के डिक्रिप्शन अनुरोधों (decryption requests) को प्रोसेस कर सकते हैं। डेवन (Devon) में अपने बेडरूम से काम करते हुए, मार्कस हचिन्स नामक एक बाईस वर्षीय युवक ने एक पहले से अपंजीकृत डोमेन को पंजीकृत करके इस मैलवेयर को बंद कर दिया, जिसकी जांच वह कोड कर रहा था। इससे वह 'किल स्विच' (kill switch) सक्रिय हो गया जो इसके निर्माताओं द्वारा डिज़ाइन में बनाया गया प्रतीत होता था। भू-राजनीतिक विमर्श यह था कि एक हथियारबंद NSA एक्सप्लॉइट ने वैश्विक बुनियादी ढांचे को एक ऐसे संघर्ष के हिस्से के रूप में निशाना बनाया था जिसका बिटकॉइन से वास्तव में कोई लेना-देना नहीं था। जनता की चेतना में जो बात रह गई वह यह थी: हैकर्स बिटकॉइन मांग रहे थे।
यह क्यों जारी है
2023 में, Chainalysis द्वारा ट्रैक किए गए रैनसमवेयर भुगतान एक अरब डॉलर से अधिक हो गए — यह पहला रिकॉर्ड किया गया वर्ष था जब यह कुल राशि उस सीमा को पार कर गई। 2024 में भुगतानों में लगभग 35 प्रतिशत की गिरावट आई, जिसका आंशिक कारण सबसे बड़े समूहों के खिलाफ कानून प्रवर्तन (law enforcement) की कार्रवाई थी और आंशिक रूप से इसलिए क्योंकि पीड़ित अब 'ना' कहने में अधिक समझदार हो गए थे। इनमें से कोई भी घटनाक्रम यह संकेत नहीं देता था कि अंतर्निहित स्थितियों का समाधान किया जा रहा है।
LockBit को बाधित किया गया, उसका बुनियादी ढांचा ज़ब्त किया गया, उसके एडमिनिस्ट्रेटर का नाम उजागर किया गया और उस पर प्रतिबंध लगाए गए — और कुछ ही दिनों बाद वह फिर से आंशिक संचालन में वापस आ गया। 2022 के मध्य से छह महीने से अधिक समय तक FBI ने Hive में घुसपैठ की, और जब तक यह ऑपरेशन चलता रहा, वे गुप्त रूप से पीड़ितों को मुफ्त डिक्रिप्शन कुंजियाँ (decryption keys) सौंपते रहे, जब तक कि इस साल जनवरी में अधिकारियों ने इसके कुछ बुनियादी ढांचे को ज़ब्त नहीं कर लिया। 2023 में MOVEit Transfer के बड़े पैमाने पर शोषण (mass-exploitation) के समय तक, Cl0p पूरी तरह से अनएन्क्रिप्टेड डेटा एक्सफिल्ट्रेशन (data exfiltration) की ओर मुड़ चुका था — यानी बिना एन्क्रिप्शन वाला रैनसमवेयर, जिसमें डिक्रिप्ट करने के लिए कोई फाइल नहीं थी, बल्कि केवल किसी और के नेटवर्क में सेंध लगाकर उनका डेटा चोरी किया गया था और उनके खिलाफ की गई किसी भी आपराधिक कार्रवाई के लिए एक ठोस आधार तैयार किया गया था।
वास्तविक उद्योग नीतिगत प्रतिक्रिया की तुलना में अधिक तेज़ी से अनुकूलन (adapt) करता है — सुरक्षा फर्मों के पास अनुकूलन के लिए प्रत्यक्ष प्रोत्साहन होते हैं, जबकि स्कोरिंग नीति के प्रोत्साहन अलग होते हैं।ऑफलाइन टेस्टेड बैकअप, मल्टी-फैक्टर ऑथेंटिकेशन, पैच किए गए सिस्टम, नेटवर्क सेगमेंटेशन, एंडपॉइंट डिटेक्शन — ये सभी सुरक्षा बुनियादी ढांचे के उबाऊ लेकिन सीधे और सरल हिस्से हैं, जो वास्तव में हमलों की घटनाओं को कम कर सकते हैं। यह रैनसमवेयर ऑपरेटरों के अस्तित्व को नहीं रोकता है। वे हर हमले की लागत को इस हद तक बढ़ा देते हैं कि कई पीड़ित बच जाते हैं और भुगतान नहीं करते हैं। उन्हें निरंतर संगठनात्मक अनुशासन और असीमित फंडिंग प्रतिबद्धता की आवश्यकता होती है, जो कि एक ऐसे नियामक कदम की तुलना में अधिक कठिन प्रस्ताव है जो कैमरों के सामने चीजों को गति देता है, बिना किसी को ऐसी चीज़ के लिए भुगतान किए जो चलते समय कोई मापने योग्य परिणाम नहीं देती।
क्रिप्टोकरेंसी पर प्रतिबंध लगाने से उन अस्पतालों की सुरक्षा नहीं होती जो फ्लैट नेटवर्क पर बिना पैच वाले सॉफ्टवेयर चला रहे हैं। भुगतान तंत्र उस प्रणाली का केवल एक हिस्सा है जहां कई संरचनात्मक खामियां मिलकर परिणाम पैदा करती हैं। उन अन्य विफलताओं को सुधारना जितना कम कठिन होता है, उन पर उतना ही अधिक ध्यान दिया जाता है।
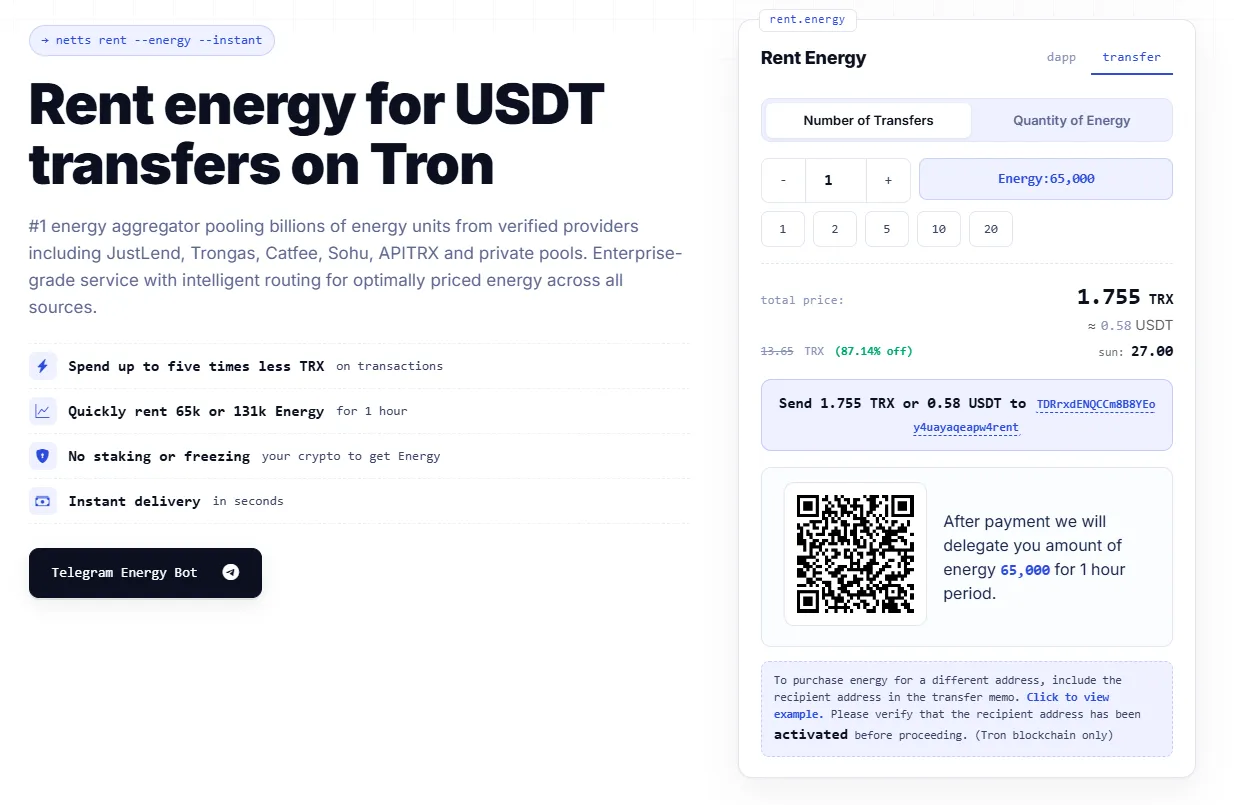
TRON नेटवर्क में स्टेबलकॉइन्स का उपयोग करने वाले किसी भी व्यक्ति के लिए — इन सब से असंबंधित कारणों से — Netts.io मध्य-स्तरीय प्रदाताओं JustLend, Trongas, Catfee, Sohu, APITRX और एक औसत पूल्ड निजी प्रदाता से लाइव एनर्जी (Energy) कीमतों को समेकित करता है ताकि वास्तविक समय में सबसे कम उपलब्ध TRON एनर्जी मूल्य पर किसी भी आवश्यक लेनदेन राशि को खोजा और भेजा जा सके: वर्तमान में यह 25 sun प्रति एनर्जी यूनिट जितना कम है — जो कि बिना किसी TRX को स्टेक/फ्रीज (stake/freeze) किए और लेनदेन के तत्काल डेलिगेशन के साथ, डिफॉल्ट TRX बर्न रेट से लगभग 75% सस्ता है। इसे बिना किसी वेब इंटरफेस के एक साधारण टेलीग्राम बॉट के माध्यम से एक्सेस किया जा सकता है।
किसी भी दिए गए लेनदेन के उपयोग का संदर्भ रैंसमवेयर से संबंधित है या नहीं, यह ऐसा प्रश्न नहीं है जिसका उत्तर ऊर्जा बाजार दे सके। कम से कम, यह सीधे तौर पर लेनदेन की लागत से संबंधित है।