Криптовалюта та програми-вимагачі: найпоширеніші тенденції
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — хто насправді несе відповідальність, і чому звинувачення платіжної інфраструктури у злочині є боротьбою не з тим ворогом.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
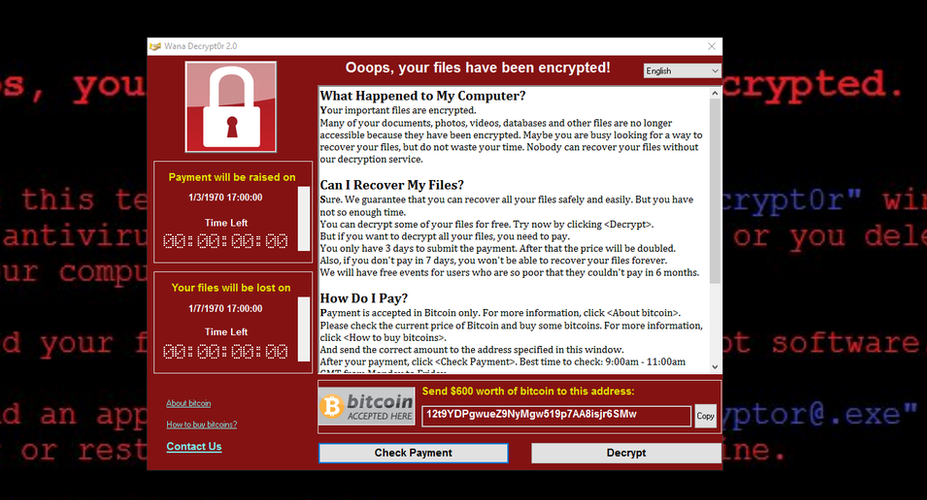
Повідомлення про викуп з’явилося на вашому екрані, і ви сприймаєте це як катастрофу — що цілком справедливо, адже так воно і є. Але водночас десь в іншому місці хтось сприймає це як звичайний дзвінок у службу підтримки. Вони написали шаблонний лист. У них навіть є команда, яка перебуває в режимі очікування, щоб прийняти ваш запит. Це включає ціноутворення, процес переговорів і наслідки, які чекають на вас у разі пропуску дедлайну оплати. Деякі з них мають п'ятизірковий рейтинг, де афіліати оцінюють платформи програм-вимагачів так само, як фрілансери оцінюють ПЗ для управління проєктами.
Ця прірва — між тим, як подія сприймається з вашого боку, і тим, як вона виглядає з їхнього — і є тим місцем, де криється більшість того, що робить програми-вимагачі цікавим явищем. Технічні деталі, назви експлойтів, суми в доларах — усе це лише скелет. Рух усього процесу зумовлений психологією того, що відбувається по обидва боки цієї транзакції.
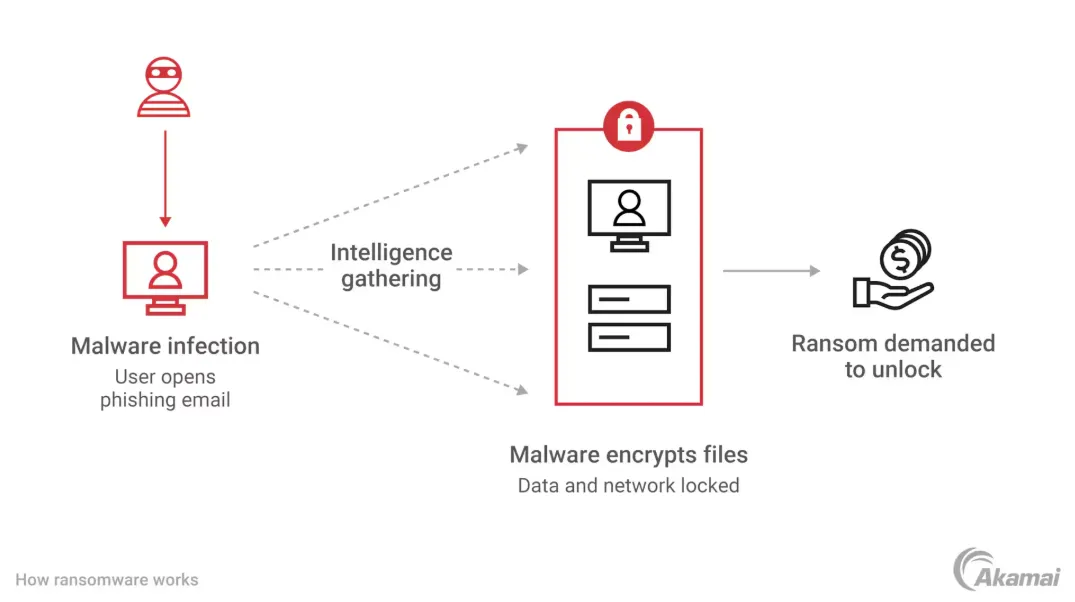
Діяльність програм-вимагачів — це не кустарне виробництво. Ті, хто проводить серйозні операції, вважають себе підприємцями, які вирішили проблему дистрибуції. Продукт уже готовий — це програмне забезпечення, яке шифрує файли та створює важіль впливу, — і їм просто потрібен спосіб перетворити його на дохід із можливістю правдоподібного заперечення причетності, не потрапивши при цьому до рук правоохоронців.
Ця проблема була елегантно вирішена з появою моделі, відомої як «програма-вимагач як послуга» (ransomware-as-a-service), яка до початку 2020-х років стала найпоширенішою архітектурою в індустрії. Основна команда розробляє та підтримує як шкідливе ПЗ, так і інфраструктуру (включаючи обробку криптовалютних платежів), отримуючи при цьому частку від кожного успішно виплаченого викупу (зазвичай двадцять відсотків). Афіліати займаються безпосереднім проникненням. Основна команда навіть не торкається мережі жертви. Управління ключами дешифрування ніколи не є проблемою для афіліатів.
Ось що таке розподіл праці — у вимаганні.Внутрішні комунікації кіберзлочинного угруповання Conti, що потрапили в мережу в лютому 2022 року невдовзі після початку російського вторгнення і до того, як група публічно заявила про свою підтримку Росії, дали незвично чітке уявлення про те, як функціонують такі організації. Чати виявили HR-суперечки. Переговори про зарплату. Технічні завдання для нових співробітників. Обговорення умов праці та утримання персоналу. Перевантажену команду менеджерів, зосереджену на показниках продуктивності, залученні та управлінні афіліатами, а також на плануванні безперервності бізнесу. Оператори Conti керували компанією з розробки програмного забезпечення — такою, чий продукт нищив лікарні та муніципалітети, але де внутрішній досвід був настільки схожим на будь-яку іншу IT-компанію, що електронні листи адміністраторів могли б належати Slack-каналу якогось стартапу. Це деталь, якій приділяли недостатньо уваги. Це мало б турбувати людей значно більше, ніж зараз.
Що вирішує жертва
У травні 2021 року Джозеф Блаунт виплатив 4,4 мільйона доларів у біткоїнах банді вимагачів DarkSide. Пізніше він давав свідчення в Сенаті щодо цього рішення. Він заявив, що схвалив платіж, оскільки не мав чіткого уявлення про те, наскільки глибоким було проникнення і скільки часу знадобиться для самостійного відновлення, додавши, що це було одне з найважчих рішень у його кар'єрі.
Одна річ, про яку він не сказав і не написав, але яку можна прочитати між рядків його свідчень, — це те, як насправді відчувався процес прийняття цього рішення. Colonial Pipeline платила не за ключ дешифрування. Вона платила за те, щоб припинити певне відчуття — відчуття відповідальності в прямому ефірі за дефіцит пального, що вже поширювався східним узбережжям, за панічні закупівлі, за черги на заправках, за висвітлення в медіа, яке перетворило локальну операційну проблему на національну політичну катастрофу. Розрахунок у 4,4 мільйона доларів не був суто раціональним.
Це була ціна — щоб принаймні сказати самому собі, що ти спробував.
Проте оператори програм-вимагачів мають це продати. Можливості дешифрування є номінальним продуктом. Це полегшення від некерованого тиску: усвідомлення того, що наслідки катастрофи, яка триває, тепер залежать від рішення, яке ви приймаєте в цей момент, в умовах максимальної невизначеності, обмеженої інформації, під наглядом акціонерів, регуляторів та журналістів. Навіть для організацій, які теоретично могли б відновитися з резервних копій, ціна цього полегшення виявляється напрочуд значною. Оскільки відновлення займає тижні. А тиск відчувається вже зараз.
ФБР вдалося повернути близько 2,3 мільйона доларів з виплати Colonial, вилучивши приватний ключ, пов'язаний з гаманцем, де DarkSide розмістила кошти — це повернення на реальному прикладі підтвердило тезу про те, що псевдонімність Bitcoin не означає анонімність Bitcoin. Це також показало дещо більш тривожне: після здійснення платежу Блаунт на мить відчув полегшення — це була не раціональна реакція на ситуацію, а цілком людська. Навіть якщо воно було безпідставним, це полегшення є реальним.
Жертви, які відмовляються платити, стикаються з дещо іншим проявом тієї ж психології. Вони приймають виважене рішення лише для того, щоб протягом наступних кількох тижнів спостерігати, як: (1) це обходиться набагато дорожче, ніж вони очікували; (2) їхні плани резервного копіювання та дублювання виявилися далеко не такими надійними, як вони вважали; (3) оцінка, надана фірмою з реагування на інциденти, що займається заходами з мінімізації наслідків, була надто оптимістичною; і, нарешті, у певний момент з'являється незручна правда, яка назавжди змінює те, як їх оцінюють клієнти, співробітники та регулятори. Принцип залишається незмінним. Ціна виявляється вищою за заплановану суму.
Кажуть, більшість озираючись назад стверджують, що зробили б усе так само — саме це кажуть люди, коли їм потрібно переконати себе, що вони б так і вчинили.Модель подвійного вимагання, що стала стандартом до початку 2020-х років — викрадення даних перед шифруванням та заміна втрати доступу на тактику тиску через публічне розголошення — не була технічним проривом. Це був психологічний прорив. Це вектор атаки, з яким неможливо боротися лише за допомогою резервного копіювання. Ризик оприлюднення медичних карток пацієнтів, даних про зарплати співробітників, контрактних угод з постачальниками або електронної пошти керівництва неможливо нівелювати жодними технічними засобами контролю. Ця модель діє інакше: вона б'є не по безперервності операцій, а по репутації, приватності та довірі, яка залежить від обох цих факторів. Це був випадок, коли зловмисники знали свій продукт краще, ніж самі жертви.
Географія безкарності
LockBit керували оператори, які були далеко не невідомими для правоохоронних органів. В останній місяць масштабної скоординованої міжнародної операції під керівництвом Національного агентства з боротьби зі злочинністю Великої Британії з ліквідації інфраструктури LockBit у лютому 2024 року було названо ім'я адміністратора: Дмитро Хорошев, 31-річний громадянин Росії. Вони опублікували його фотографію. Перерахували його активи. Міністерство юстиції США оприлюднило обвинувальний акт. OFAC запровадив санкції. По суті, це було повноцінне міжнародне оголошення в розшук.
Хорошев залишається на волі. Він проживає в Росії, де країна не видає своїх громадян за кіберзлочини, якщо постраждали неросійські системи. Саме так за задумом функціонує вся економіка програм-вимагачів.
Традиційно єдине просте правило російських правоохоронних органів щодо програм-вимагачів було таким: цілі в Росії або в сфері її політичного впливу є недоторканними; будь-яке інше місце на планеті не є пріоритетом. Функція визначення кириличної розкладки клавіатури була включена в ранні версії коду, що використовувався групою Conti: якщо розкладка клавіатури жертви була російською, спрацьовував тригер на припинення виконання коду." Це не був патріотизм. Це був механізм комплаєнсу. Група вибудовувала відносини з урядом, який дозволяв продовжувати діяльність за умови, що вона залишатиметься в межах географічних кордонів, які він вважав прийнятними.
Висновок із цього очевидний: архітектори, які розробляють заходи реагування на програми-вимагачі у Вашингтоні, Брюсселі та Лондоні, роблять це у відповідь на індустрію, чиї керівники майже завжди залишаються недосяжними. Усе це складається в занадто логічну картину: арешти, які все ж відбуваються — кілька окремих спільників у Польщі, деякі члени REvil, заарештовані в Росії під час нетипово теплого періоду відносин на початку 2022 року, поодинокі американські чи європейські оператори, які недооцінили ризики викриття на місцях — є лише винятками на периферії великої екосистеми. Там, де знаходиться ядро (і де воно було завжди).
Ця географія підзвітності визначає все інше в політичному дискурсі. Якщо доступні вам заходи реагування не передбачають притягнення винних до відповідальності, ви переосмислюєте саме поняття «реагування». Вашингтон реагує за допомогою інструменту під назвою «регуляторна криптовалюта». Також існують обов'язкові стандарти безпеки для критичної інфраструктури, але вони впроваджуються повільніше, викликають більший політичний опір і вимагають визнання того факту, що частково це провина уряду — що федеральні агентства роками використовували мережі з відомими вразливостями, що нормативно-правова база для безпеки критичної інфраструктури була недостатньою, і що те, що відбувається зараз, є частковим результатом рішень тих самих інституцій, які пропонують це виправити.
Простіше звинуватити платіжну інфраструктуру.
Момент законодавця
Це той тип слухань у Конгресі, які неминуче відбуваються після масштабної атаки вірусу-вимагача на об'єкт критичної інфраструктури. Генеральний директор постраждалої компанії дає свідчення. Його постійно запитують, чому вони заплатили викуп. Він відповідає, що їм так порадили. Потім його запитують, чому вони не мали кращих резервних копій. Він пояснює, що їхні системи резервного копіювання були пошкоджені лише частково або що їх відновлення було недоцільним через часові обмеження. Потім його розпитують про криптовалюту. Він каже щось навмисно двозначне — саме так він уникає проблем із юристами.
Було б немислимо припустити, що законодавці, які ставлять ці запитання, не поінформовані. Вони отримують детальні брифінги. Те, що вони роблять, відрізняється від простого збору фактів: вони формують історію про те, що проблема має ідентифіковане, зрозуміле джерело, яке можуть осягнути їхні виборці, — і що їхні законодавчі пропозиції у відповідь на цю причину вважаються реальною боротьбою з вірусами-вимагачами.
У контексті законодавства криптовалюта — це проблема, яку можна вирішити. Це галузь, що перебуває в їхній юрисдикції, з лобістами, з якими вони можуть сперечатися, з регуляторними вимогами, які вони можуть розширювати, та відчутними показниками регуляторної діяльності, які можна включити до інформаційного бюлетеня.
Той тип видимого результату, який можна отримати від прямої атаки на хакерів шляхом війни чи кібервійни, неможливий, якщо ви переслідуєте безпосередніх виконавців через зовнішню політику, співпрацю розвідок та екстериторіальний правовий тиск.
Протягом багатьох років криптовалютна індустрія стверджувала, що посилення регуляторного тиску на криптовалюти не зупинить програми-вимагачі — оскільки вони існували ще до появи біткоїна, оскільки зловмисники просто використовуватимуть інші платіжні канали, і оскільки справжні злочинці живуть у країнах, які не поважають американське фінансове регулювання. Цей аргумент є правильним. Але оскільки бути правим — це не те саме, що бути ефективним у політичному контексті (де ефективність потрібна понад усе), він залишається недієвим. Це питання надання того, що особи, які приймають рішення, зможуть використати.
Поведінка угруповання BlackCat щодо Change Healthcare у лютому 2024 року стала ілюстрацією зовсім іншої проблеми, яку нормативно-правові бази взагалі не здатні вирішити. BlackCat отримали близько 22 мільйонів доларів від материнської компанії Change Healthcare. Зрештою, BlackCat здійснили екзит-скам: оператор зник із грошима та закрив інфраструктуру, залишивши свого афіліата працювати задарма. Обурений цим афіліат почав погрожувати оприлюдненням викрадених даних у будь-якому разі. Оператори програм-вимагачів ошукали власні кримінальні «гвинтики». Тож для цього конкретного рівня проблеми не існує дієвої бази в межах самого політичного дискурсу.
Що несе користувач
Звичайні люди, які володіють криптовалютою для конкретних сценаріїв використання — переказів у стейблкоїнах, DeFi-позицій, грошових переказів та повсякденного бізнесу — додають особливого аспекту дискусії про програми-вимагачі, який ще не був достатньо вивчений.
Саме вони фактично розплачуються за регуляторні заходи у відповідь на злочини, яких вони не вчиняли і від яких не отримують жодної вигоди.Це створює певну фонову оборонну позицію в криптоспільнотах, яка стає очевидною щоразу, коли новини про програми-вимагачі потрапляють у заголовки. Людина, яка надсилає USDT для законного комерційного переказу, тепер опиняється в одному ряду зі злочинною організацією, до якої не має жодного стосунку. Команда, що розробляє протокол, вкотре пояснює світові, чому смартконтракти не несуть відповідальності за те, як їх використовують у транзакціях із викупом. Через те, що робиться десь в іншій країні іншими людьми через зовсім інші потоки транзакцій, наскрізний досвід використання криптовалюти в законних цілях стає більш підконтрольним і фінансово обтяжливим.
Така оборонна позиція часто є контрпродуктивною — вона виглядає не щирою, а невпевненою, а ті, хто захищається, іноді перебільшують свої аргументи так, що це лише провокує їх ігнорування. Але лють, що стоїть за цим, цілком реальна. Від вас очікують розчарування через необхідність оплачувати витрати, спричинені реакцією на чиюсь чужу злочинну поведінку, і, звісно, ті, хто створює ці витрати, не вважають за потрібне обґрунтовувати їх у своїх розрахунках, оскільки люди, які несуть ці витрати, не належать до кола осіб, чиї потреби вони враховують.
Існує й більш особистий погляд на це, пов'язаний із тим, як люди, що володіють криптовалютою, обґрунтовують свою діяльність перед іншими. Вони розмежовують речі, які здаються їм очевидними, але є незрозумілими для їхніх співрозмовників. Вони пояснюють, чому проведення бізнес-переказу через публічний блокчейн — це зовсім не те саме, що використання його для надсилання викупу лікарні. Ці пояснення правильні. Постійно їх повторювати дуже втомлює, але це та різниця, яку не помітять хіба що ті, кому байдуже або хто не розуміє суті.
Сам WannaCry вчить нас дечому в цьому питанні. Атака завдала реальних збитків на сотні мільйонів у таких організаціях, як NHS, Telefónica, FedEx, Deutsche Bahn та багатьох інших. Насправді вона принесла лише десятки тисяч доларів реального викупу, оскільки оператори втратили контроль над кількістю жертв, чиї запити на розшифрування вони могли реально опрацювати. Двадцятидворічний хлопець на ім'я Маркус Гатчінс зупинив шкідливе ПЗ, зареєструвавши раніше незареєстрований домен, до якого звертався код, чим активував те, що виявилося вбудованим механізмом екстреного відключення (kill switch), працюючи зі своєї спальні в Девоні. Геополітичний наратив полягав у тому, що мілітаризований експлойт АНБ був спрямований проти глобальної інфраструктури в межах боротьби, яка буквально не мала нічого спільного з біткоїном. У суспільній свідомості закарбувалося лише одне: хакери вимагали біткоїни.
Чому це триває
У 2023 році виплати програмам-вимагачам, відстежені Chainalysis, перевищили мільярд доларів — це був перший зафіксований рік, коли загальна сума перетнула цей поріг. У 2024 році обсяг виплат впав приблизно на 35 відсотків, частково завдяки діям правоохоронних органів проти найбільших угруповань, а частково тому, що жертви навчилися частіше відмовляти. Жодна з цих подій не свідчила про те, що глибинні причини проблеми було усунуто.
Робота LockBit була порушена, інфраструктура вилучена, ім'я адміністратора оприлюднене, а на нього самого накладено санкції — проте вже за кілька днів угруповання частково відновило діяльність. Понад шість місяців, починаючи з середини 2022 року, ФБР працювало всередині Hive, таємно надаючи жертвам безкоштовні ключі для розшифрування, поки операція тривала до січня цього року, коли влада вилучила частину інфраструктури угруповання. До моменту масової експлуатації MOVEit Transfer у 2023 році, Cl0p повністю перейшло на ексфільтрацію даних без шифрування — це програми-вимагачі без шифрування, де немає файлів для розшифрування, натомість є лише злам чужих мереж, крадіжка даних та вагомі підстави для будь-яких злочинних дій проти них.
Реальна індустрія адаптується швидше, ніж впроваджуються регуляторні заходи — фірми з безпеки мають прямі стимули до адаптації, тоді як політика оцінювання має інші стимули.Протестовані офлайн-бекапи, багатофакторна автентифікація, оновлені системи, сегментація мережі, виявлення загроз на кінцевих точках — усе це марудні, але цілком буденні елементи добре відомої інфраструктури безпеки, які насправді призвели б до зменшення кількості атак. Це не заважає існуванню операторів програм-вимагачів. Вони підвищують вартість кожної атаки до такої міри, що багато жертв виживають і не платять. Вони потребують постійної організаційної дисципліни та безстрокових зобов'язань щодо фінансування, що є складнішим завданням, ніж регуляторний крок, який створює видимість діяльності перед камерами без необхідності платити за те, що не дає вимірюваного результату під час роботи.
Заборона криптовалют не захистить лікарні, які використовують неоновлене програмне забезпечення у плоских мережах. Платіжний механізм — це лише одна частина системи, де численні структурні недоліки об'єдналися, щоб створити такий результат. Чим легше дістатися до цих інших збоїв, тим більше уваги вони привертають.
Для тих, хто використовує стейблкоїни в мережі TRON — з причин, не пов'язаних з усім цим — Netts.io консолідує ціни на Енергію в реальному часі від провайдерів середнього рівня JustLend, Trongas, Catfee, Sohu, APITRX та середнього пулу приватних провайдерів, щоб знайти та надіслати будь-яку необхідну суму транзакції за найнижчою доступною ціною на Енергію TRON у режимі реального часу: наразі всього 25 sun за одиницю Енергії — приблизно на 75% дешевше, ніж стандартна швидкість спалювання TRX, з негайним делегуванням транзакцій і без необхідності стейкати або заморожувати TRX. Доступ до сервісу можна отримати через простого Telegram-бота без веб-інтерфейсу.
Те, чи пов’язаний контекст використання будь-якої конкретної транзакції з програмами-вимагачами, не є питанням, на яке може відповісти енергетичний ринок. Принаймні, він має безпосередній стосунок до вартості транзакції.