Tiền mã hóa và Mã độc tống tiền: Các xu hướng phổ biến nhất
WannaCry, Colonial Pipeline, LockBit, Change Healthcare — ai mới thực sự là bên chịu trách nhiệm, và tại sao việc đổ lỗi cho hạ tầng thanh toán đối với các hành vi tội phạm là một hướng đi sai lầm.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
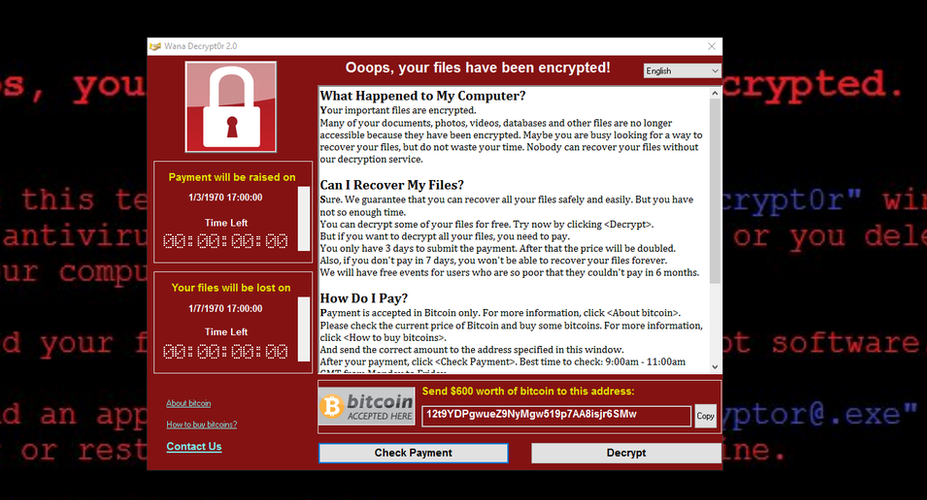
Thông báo đòi tiền chuộc hiện trên màn hình và bạn đang trải qua điều này như một thảm họa, và điều đó hoàn toàn đúng. Nhưng đồng thời, ở một nơi khác, ai đó lại đang xử lý nó như một cuộc gọi chăm sóc khách hàng. Họ đã soạn sẵn một bức thư mẫu. Thậm chí còn có một đội ngũ túc trực chờ tiếp nhận yêu cầu của bạn. Quy trình này bao gồm báo giá, thương lượng và những gì sẽ xảy ra nếu bạn lỡ hạn thanh toán. Một vài nền tảng trong số đó còn nhận được đánh giá năm sao, nơi các đối tác liên kết (affiliates) đánh giá các nền tảng mã độc tống tiền giống như cách những người làm tự do đánh giá phần mềm quản lý dự án.
Khoảng cách đó — giữa cách sự việc được nhìn nhận từ góc độ của bạn và cách nó được nhìn nhận từ góc độ của họ — chính là nơi chứa đựng nhiều điều thú vị về mã độc tống tiền. Các chi tiết kỹ thuật, tên các lỗ hổng khai thác, các con số bằng đô la: tất cả chỉ là bộ khung. Sự vận hành của nó được thúc đẩy bởi tâm lý của những gì xảy ra ở cả hai phía của giao dịch đó.
Mã độc tống tiền không phải là một ngành sản xuất nhỏ lẻ. Những kẻ điều hành các chiến dịch quy mô lớn tự coi mình là những doanh nhân đã giải quyết được bài toán phân phối. Sản phẩm đã có sẵn — phần mềm mã hóa các tệp tin và tạo ra lợi thế thương lượng — và chúng chỉ cần một cách để chuyển hóa thành thu nhập có thể phủ nhận nguồn gốc mà không bị tóm.
Vấn đề này đã được giải quyết một cách tinh vi nhờ sự xuất hiện của mô hình "mã độc tống tiền dưới dạng dịch vụ" (ransomware-as-a-service), vốn đã trở thành kiến trúc phổ biến nhất trong ngành vào đầu những năm 2020; đội ngũ cốt lõi xây dựng và duy trì cả mã độc lẫn hạ tầng (bao gồm cả việc xử lý thanh toán bằng tiền mã hóa) trong khi hưởng một phần từ mỗi khoản tiền chuộc được thanh toán thành công (thường là 20%). Các đối tác liên kết sẽ xử lý việc xâm nhập. Đội ngũ cốt lõi thậm chí không bao giờ chạm vào trong mạng lưới của nạn nhân. Việc quản lý khóa giải mã chưa bao giờ là vấn đề đối với các đối tác liên kết.
Đó chính là sự phân công lao động — trong hoạt động tống tiền.Các cuộc trao đổi nội bộ của nhóm tội phạm mạng Conti, bị rò rỉ vào tháng 2 năm 2022 ngay sau khi cuộc tấn công của Nga bắt đầu và trước khi nhóm này công khai tuyên bố ủng hộ Nga, đã mang lại một cái nhìn rõ nét đến lạ thường về cách thức hoạt động của các tổ chức này. Các đoạn chat cho thấy những tranh chấp về nhân sự. Đàm phán lương bổng. Các yêu cầu kỹ thuật cho nhân viên mới. Thảo luận về các điều kiện và việc giữ chân nhân sự. Một đội ngũ quản lý quá tải đang tập trung vào các chỉ số năng suất, tuyển dụng/quản lý đối tác liên kết và lập kế hoạch duy trì hoạt động kinh doanh. Những người điều hành Conti đang vận hành một công ty phần mềm — một công ty mà sản phẩm đầu ra của nó đã tàn phá các bệnh viện và chính quyền địa phương, nhưng trải nghiệm thực tế bên trong lại tương đồng với bất kỳ công ty phần mềm nào khác đến mức các email quản trị có thể chỉ là từ ứng dụng Slack của một startup nào đó. Đó là một chi tiết chưa được xem xét đúng mức. Điều đó lẽ ra phải khiến mọi người lo ngại nhiều hơn hiện tại.
Quyết định của nạn nhân
Vào tháng 5 năm 2021, Joseph Blount đã trả 4,4 triệu đô la bằng Bitcoin cho băng nhóm mã độc tống tiền DarkSide. Sau đó, ông đã điều trần trước Thượng viện về quyết định này. Ông tuyên bố rằng mình đã chấp thuận khoản thanh toán vì không nắm rõ mức độ xâm nhập sâu đến đâu và sẽ mất bao lâu để tự khôi phục, đồng thời nói thêm rằng đây là một trong những quyết định khó khăn nhất trong sự nghiệp của mình.
Một điều mà ông không nói hay viết ra, nhưng có thể ngầm hiểu qua lời khai của ông, chính là cảm giác thực sự khi đưa ra quyết định đó. Rằng Colonial Pipeline không trả tiền để mua một mã khóa giải mã. Họ đang trả tiền để chấm dứt một cảm giác nhất định — cảm giác phải chịu trách nhiệm trực tiếp cho tình trạng thiếu hụt xăng dầu đang lan rộng dọc theo bờ biển phía Đông, cho làn sóng mua sắm hoảng loạn, cho những dòng người xếp hàng dài trước các trạm xăng, và cho những tin tức truyền thông đã biến một khó khăn vận hành cục bộ thành một thảm họa chính trị quốc gia. Con số 4,4 triệu đô la đó không hoàn toàn là một phép tính lý tính. Đó là cái giá phải trả — để ít nhất bạn có thể tự nhủ với bản thân rằng mình đã cố gắng.
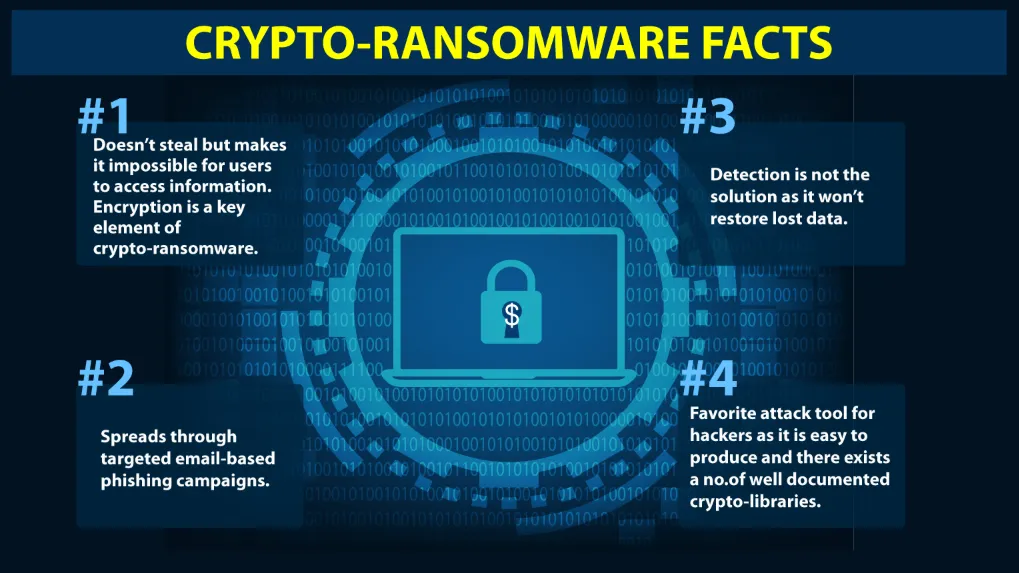
Tuy nhiên, những kẻ vận hành mã độc tống tiền (ransomware) phải bán được điều này. Khả năng giải mã chỉ là sản phẩm trên danh nghĩa. Đó là sự giải tỏa khỏi một loại áp lực không thể kiểm soát: rằng hậu quả của một thảm họa đang diễn ra hiện đang phụ thuộc vào quyết định mà bạn đưa ra ngay lúc này, với sự bất định tối đa, thông tin hạn chế, cùng sự giám sát của các cổ đông, cơ quan quản lý và giới báo chí. Ngay cả đối với các tổ chức về lý thuyết có thể khôi phục từ các bản sao lưu, cái giá của sự giải tỏa đó hóa ra lại không hề nhỏ. Bởi vì việc tái thiết mất hàng tuần, trong khi áp lực thì đang diễn ra ngay lúc này.
FBI đã thu hồi được khoảng 2,3 triệu USD từ khoản thanh toán của Colonial bằng cách thu giữ khóa riêng tư (private key) liên kết với ví mà DarkSide đã để tiền — một cuộc thu hồi đã làm sáng tỏ thêm vấn đề, với bằng chứng thực tế, rằng tính giả danh (pseudonymity) của Bitcoin không đồng nghĩa với tính ẩn danh (anonymity) của Bitcoin. Nó cũng cho thấy một điều đáng lo ngại hơn: rằng sau khi thanh toán được thực hiện, Blount đã cảm thấy nhẹ nhõm hơn trong chốc lát, đó không phải là một phản ứng lý trí trước tình huống mà là một phản ứng rất con người. Ngay cả khi nó không có cơ sở, sự nhẹ nhõm đó là có thật.
Đối với những nạn nhân từ chối thanh toán, họ phải chịu đựng một biến thể khác của cùng một trạng thái tâm lý đó. Họ đưa ra một quyết định có lý lẽ xác đáng, để rồi trong vài tuần tiếp theo phải chứng kiến: (1) chi phí tốn kém hơn nhiều so với dự tính; (2) các kế hoạch sao lưu và dự phòng không hề mạnh mẽ như họ tưởng; (3) các ước tính do công ty ứng phó sự cố đưa ra trong nỗ lực giảm thiểu thiệt hại là quá lạc quan; và cuối cùng, tại một thời điểm nào đó, một sự thật trớ trêu xuất hiện, làm thay đổi mãi mãi cách khách hàng, nhân viên và các cơ quan quản lý đánh giá họ. Nguyên lý này vẫn đúng. Cái giá phải trả luôn lớn hơn số tiền đã dự tính.
Hầu hết mọi người khi nhìn lại đều nói rằng họ sẽ vẫn làm như vậy — đó là điều mà người ta thường nói khi cần tự thuyết phục bản thân rằng mình sẽ làm thế.Mô hình tống tiền kép được áp dụng như một tiêu chuẩn vào đầu những năm 2020 — trích xuất dữ liệu trước khi mã hóa và đánh đổi việc mất quyền truy cập lấy đòn ép công khai dữ liệu — không phải là một bước tiến về kỹ thuật. Đó là một bước tiến về tâm lý. Đây là một vector tấn công có thể đối phó bằng các bản sao lưu. Nguy cơ rò rỉ hồ sơ bệnh nhân, dữ liệu lương nhân viên, các thỏa thuận hợp đồng với nhà cung cấp hoặc email của ban điều hành không thể được giảm thiểu bằng bất kỳ biện pháp kiểm soát kỹ thuật nào. Nó tác động vào một khía cạnh khác: không phải tính liên tục của hoạt động mà là danh tiếng, quyền riêng tư và sự tin tưởng vốn phụ thuộc vào cả hai yếu tố đó. Đó là khi những kẻ tấn công hiểu rõ sản phẩm của chúng hơn chính các nạn nhân.
Địa lý của sự bất trừng phạt
LockBit được vận hành bởi những kẻ điều hành vốn chẳng xa lạ gì với các cơ quan thực thi pháp luật. Trong tháng cuối cùng của một nỗ lực quốc tế phối hợp quy mô lớn — do Cơ quan Tội phạm Quốc gia Vương quốc Anh dẫn đầu — Đây không phải là lòng yêu nước. Đó là một cơ chế tuân thủ. Nhóm này đang điều tiết mối quan hệ với một chính phủ vốn cho phép các hoạt động tiếp tục diễn ra, miễn là chúng nằm trong phạm vi địa lý mà chính phủ đó coi là chấp nhận được.
Hệ quả của điều này rất rõ ràng: những người hoạch định chính sách ứng phó với ransomware tại Washington, Brussels và London đang thực hiện điều đó để đối phó với một ngành công nghiệp mà những kẻ cầm đầu hầu như luôn nằm ngoài tầm với. Tất cả những điều này tạo nên một bức tranh quá đỗi hợp lý: Những vụ bắt giữ thực sự diễn ra — một vài đối tác bất hảo ở Ba Lan, một số thành viên REvil bị bắt tại Nga trong một giai đoạn ngắn ngủi khi quan hệ nồng ấm bất thường vào đầu năm 2022, hay thỉnh thoảng là một nhà điều hành người Mỹ hoặc châu Âu đánh giá sai mức độ rủi ro bị phát hiện tại địa phương — chỉ là những trường hợp ngoại lệ nằm bên lề của một hệ sinh thái lớn hơn. Nơi mà cốt lõi của nó đang (và vẫn luôn) tồn tại.
Yếu tố địa lý trong việc truy cứu trách nhiệm này dẫn dắt mọi khía cạnh khác trong các cuộc thảo luận về chính sách. Nếu biện pháp ứng phó mà bạn có thể thực hiện không bao gồm việc tiếp cận được những kẻ chịu trách nhiệm, bạn sẽ định nghĩa lại thế nào là một biện pháp ứng phó. Washington đang phản ứng bằng một công cụ được gọi là quản lý tiền mã hóa bằng quy định. Cũng có các tiêu chuẩn bảo mật bắt buộc dành cho hạ tầng trọng yếu, nhưng chúng được triển khai chậm hơn; gây ra nhiều phản ứng chính trị hơn; và đòi hỏi phải đối mặt với thực tế rằng một phần lỗi thuộc về chính phủ — rằng các cơ quan liên bang đã vận hành các mạng lưới với những lỗ hổng đã biết trong nhiều năm, rằng các khung pháp lý cho an ninh hạ tầng trọng yếu còn thiếu sót, và những gì đang xảy ra hiện nay một phần là kết quả từ những lựa chọn của chính các tổ chức đang đề xuất giải quyết vấn đề đó.
Đổ lỗi cho kênh thanh toán là cách giải quyết gọn gàng hơn.
Khoảnh khắc của các nhà lập pháp
Đó là kiểu phiên điều trần tại Quốc hội thường xuyên diễn ra sau một cuộc tấn công mã độc tống tiền lớn nhắm vào một phần hạ tầng trọng yếu. CEO của đơn vị bị ảnh hưởng ra điều trần. Sau đó, họ liên tục bị chất vấn về lý do tại sao lại trả tiền chuộc. Họ trả lời rằng họ được yêu cầu làm vậy. Và họ bị chất vấn tại sao không có các bản sao lưu tốt hơn. Họ có thể giải thích rằng hệ thống sao lưu của họ chỉ bị hỏng một phần, hoặc việc khôi phục chúng là không khả thi trong điều kiện hạn hẹp về thời gian. Sau đó, họ bị thẩm vấn về tiền mã hóa. Họ đưa ra những câu trả lời mơ hồ một cách có chủ đích, đó là cách họ tránh rắc rối với các luật sư.
Thật khó có thể tin rằng các nhà lập pháp đặt ra những câu hỏi này lại thiếu thông tin. Họ nhận được các báo cáo tóm tắt sâu rộng. Những gì họ đang làm khác với việc tìm hiểu thực tế: họ đang xây dựng một câu chuyện rằng vấn đề có một nguồn gốc có thể xác định và giải thích được để cử tri của họ hiểu — và rằng những gì họ đề xuất thực hiện về mặt lập pháp để ứng phó với nguyên nhân này được tính là hành động chống lại mã độc tống tiền.
Trong bối cảnh lập pháp, tiền mã hóa là một vấn đề có khả năng giải quyết được. Đó là một ngành công nghiệp nằm trong thẩm quyền tài phán của họ, với những người vận động hành lang mà họ có thể tranh luận, những loại yêu cầu quy định mà họ có thể mở rộng, và những số liệu hữu hình về hoạt động quản lý để đưa vào các bản tin.
Những kết quả hữu hình mà bạn nhận được từ việc tấn công trực tiếp các hacker thông qua chiến tranh hoặc chiến tranh mạng không thể xảy ra nếu bạn truy đuổi những kẻ vận hành thực sự thông qua chính sách đối ngoại, hợp tác tình báo và áp lực pháp lý ngoài lãnh thổ.Trong nhiều năm qua, ngành công nghiệp tiền mã hóa đã lập luận rằng việc trấn áp tiền mã hóa sẽ không ngăn chặn được mã độc tống tiền (ransomware) — bởi vì ransomware đã tồn tại trước cả Bitcoin, bởi vì những kẻ vận hành sẽ chỉ sử dụng các kênh thanh toán khác, và bởi vì những tên tội phạm thực sự sống ở các quốc gia không tôn trọng các quy định tài chính của Hoa Kỳ. Lập luận này là đúng. Và, bởi vì việc đúng đắn không đồng nghĩa với việc hiệu quả trong bối cảnh chính trị — nơi mà tính hiệu quả là cần thiết nhất — nên nó vẫn tiếp tục không đem lại kết quả. Đó là hệ quả của việc cung cấp một thứ gì đó mà những người có mặt trong phòng có thể sử dụng được.
Hành vi của BlackCat liên quan đến Change Healthcare vào tháng 2 năm 2024 đã minh họa cho một vấn đề hoàn toàn khác, một vấn đề mà các khung pháp lý vốn không được thiết kế để giải quyết. BlackCat đã nhận được khoảng 22 triệu USD từ công ty mẹ của Change Healthcare. Cuối cùng, BlackCat đã thực hiện hành vi exit-scam: kẻ vận hành đã cuỗm sạch tiền và đóng cửa cơ sở hạ tầng, bỏ mặc các đối tác liên kết (affiliate) của chính mình làm việc không công. Các đối tác liên kết, vốn đang bức xúc về việc này, đã bắt đầu đe dọa sẽ tung dữ liệu bị đánh cắp ra ngoài dù thế nào đi nữa. Những kẻ vận hành ransomware đã lừa đảo chính những mắt xích tội phạm của mình. Vì vậy, đối với khía cạnh cụ thể này của vấn đề, bản thân các cuộc thảo luận về chính sách vẫn chưa có một khung giải pháp thỏa đáng.
Những gì người dùng gánh vác
Những người dân bình thường nắm giữ tiền mã hóa cho các mục đích sử dụng — như chuyển khoản stablecoin, các vị thế DeFi, kiều hối và kinh doanh hàng ngày — họ mang đến một sắc thái đặc biệt cho cuộc thảo luận về ransomware mà vẫn chưa được khai thác rộng rãi." Họ chính là những người thực sự phải chi trả cho các phản ứng của cơ quan quản lý đối với những tội ác mà họ không hề gây ra, và cũng chẳng nhận được lợi ích gì từ đó.
Điều này tạo ra một tâm lý phòng vệ ngầm trong các cộng đồng tiền mã hóa, vốn trở nên rõ rệt mỗi khi tin tức về mã độc tống tiền (ransomware) xuất hiện. Một người gửi USDT cho một giao dịch thương mại hợp pháp giờ đây thấy mình bị đặt cạnh một tổ chức tội phạm mà họ chẳng hề liên quan. Đội ngũ phát hành giao thức lại một lần nữa phải giải thích với thế giới lý do tại sao hợp đồng thông minh không chịu trách nhiệm về cách chúng bị lợi dụng trong các giao dịch tống tiền. Bởi vì những gì diễn ra ở một nơi nào đó, tại một quốc gia khác, bởi những con người khác thông qua các luồng giao dịch hoàn toàn khác biệt, trải nghiệm đầu-cuối của việc sử dụng tiền mã hóa cho các mục đích hợp pháp ngày càng bị giám sát chặt chẽ hơn và chi phí trở nên đắt đỏ đến mức không thể tiếp cận.
Sự phòng vệ này thường phản tác dụng — nó không mang lại cảm giác chân thành mà là sự do dự, và những người đang ở thế phòng thủ đôi khi cường điệu hóa lập luận của mình theo cách khiến người khác dễ dàng bác bỏ. Nhưng sự phẫn nộ ẩn sau đó là hoàn toàn có thật. Bạn bị buộc phải cảm thấy ức chế khi phải chi trả cho những chi phí phát sinh từ phản ứng đối với hành vi phạm tội của kẻ khác, và dĩ nhiên, những người tạo ra các chi phí đó không cần phải giải trình trong các tính toán của họ, bởi vì những người đang gánh chịu chi phí không nằm trong nhóm đối tượng mà họ đang phục vụ.
Có một góc nhìn gần gũi hơn về vấn đề này, liên quan đến cách những người sở hữu tiền mã hóa lý giải về sự hiện diện của mình với những người khác. Họ phân biệt giữa những điều vốn dĩ hiển nhiên với họ nhưng lại mơ hồ đối với người đối thoại. Họ so sánh tại sao việc thực hiện một giao dịch chuyển tiền kinh doanh trên một blockchain công khai không giống như việc sử dụng nó để gửi tiền chuộc cho một bệnh viện. Những lời giải thích đó là đúng. Thật mệt mỏi khi cứ phải lặp đi lặp lại chúng, nhưng đó là một sự khác biệt mà chỉ những người không quan tâm — hoặc không hiểu — mới có thể thấu hiểu được.
Bản thân WannaCry đã dạy cho chúng ta một bài học về điều này. Cuộc tấn công đã gây ra thiệt hại thực tế lên tới hàng trăm triệu đô la cho NHS, Telefónica, FedEx, Deutsche Bahn và nhiều tổ chức khác. Trên thực tế, nó chỉ thu về hàng chục nghìn đô la tiền chuộc thực tế, bởi những kẻ vận hành đã mất khả năng kiểm soát đối với số lượng nạn nhân mà chúng có thể xử lý yêu cầu giải mã một cách thực tế. Một thanh niên 22 tuổi tên là Marcus Hutchins đã vô hiệu hóa mã độc này bằng cách đăng ký một tên miền chưa từng được đăng ký trước đó mà đoạn mã đang kiểm tra, từ đó kích hoạt thứ có vẻ là một "kill switch" (công tắc ngắt khẩn cấp) được tích hợp sẵn trong thiết kế của những kẻ tạo ra nó, khi anh đang làm việc tại phòng ngủ của mình ở Devon. Câu chuyện địa chính trị ở đây là một công cụ khai thác của NSA đã bị vũ khí hóa nhằm vào cơ sở hạ tầng toàn cầu, như một phần của cuộc xung đột vốn dĩ chẳng liên quan gì đến Bitcoin. Những gì còn đọng lại trong nhận thức của công chúng là: tin tặc đang đòi tiền chuộc bằng Bitcoin.
Tại sao tình trạng này vẫn tiếp diễn
Vào năm 2023, các khoản thanh toán mã độc tống tiền do Chainalysis theo dõi đã vượt quá một tỷ đô la — năm đầu tiên ghi nhận tổng số tiền vượt qua ngưỡng đó. Các khoản thanh toán đã giảm khoảng 35% vào năm 2024, một phần nhờ hành động thực thi pháp luật nhắm vào các nhóm lớn nhất và một phần vì các nạn nhân đã trở nên khôn ngoan hơn khi biết cách từ chối. Cả hai diễn biến này đều không cho thấy các vấn đề cốt lõi đang được giải quyết.
LockBit bị gián đoạn, cơ sở hạ tầng bị thu giữ, quản trị viên bị nêu tên và trừng phạt — nhưng chỉ vài ngày sau đã quay lại hoạt động một phần. Trong hơn sáu tháng kể từ giữa năm 2022 trở đi, FBI đã thâm nhập vào Hive, âm thầm cung cấp các khóa giải mã miễn phí cho nạn nhân trong khi hoạt động này vẫn tiếp diễn cho đến tháng 1 năm nay, khi các cơ quan chức năng thu giữ một phần cơ sở hạ tầng của nó. Đến thời điểm xảy ra vụ khai thác hàng loạt MOVEit Transfer năm 2023, Cl0p đã hoàn toàn chuyển hướng sang hình thức trích xuất dữ liệu không mã hóa — mã độc tống tiền không cần mã hóa, không có tệp nào để giải mã mà chỉ đơn thuần là xâm nhập vào mạng lưới của người khác, đánh cắp dữ liệu của họ và tạo ra đòn bẩy cho các hành động tội phạm nhắm vào các nạn nhân này.
Ngành công nghiệp thực tế đang chuyển mình để thích nghi nhanh hơn so với các phản ứng chính sách — các công ty bảo mật có động lực trực tiếp để thích nghi, trong khi các chính sách đánh giá lại có những động lực khác.
Sao lưu ngoại tuyến đã qua kiểm tra, xác thực đa yếu tố, hệ thống đã vá lỗi, phân đoạn mạng, phát hiện điểm cuối đều là những hạng mục tẻ nhạt nhưng không mấy hào nhoáng trong cơ sở hạ tầng bảo mật vốn đã nổi tiếng hơn, nhưng chúng thực sự giúp giảm thiểu tỷ lệ xảy ra các cuộc tấn công. Điều đó không ngăn cản sự tồn tại của những kẻ vận hành mã độc tống tiền (ransomware). Chúng làm tăng chi phí của mỗi cuộc tấn công đến mức nhiều nạn nhân vẫn có thể duy trì hoạt động mà không cần trả tiền chuộc. Những biện pháp này đòi hỏi kỷ luật tổ chức liên tục và cam kết tài trợ không giới hạn, vốn là một đề xuất khó khăn hơn so với một động thái pháp lý mang tính trình diễn trước ống kính mà không ai phải trả tiền cho thứ không tạo ra kết quả đo lường được khi đang vận hành.
Việc cấm tiền mã hóa không giúp bảo mật cho các bệnh viện đang vận hành phần mềm chưa vá lỗi trên các mạng phẳng (flat networks). Cơ chế thanh toán chỉ là một phần của một hệ thống nơi nhiều vết nứt cấu trúc kết hợp lại để tạo ra kết quả này. Những lỗ hổng khác càng dễ tiếp cận thì chúng càng nhận được nhiều sự chú ý hơn.
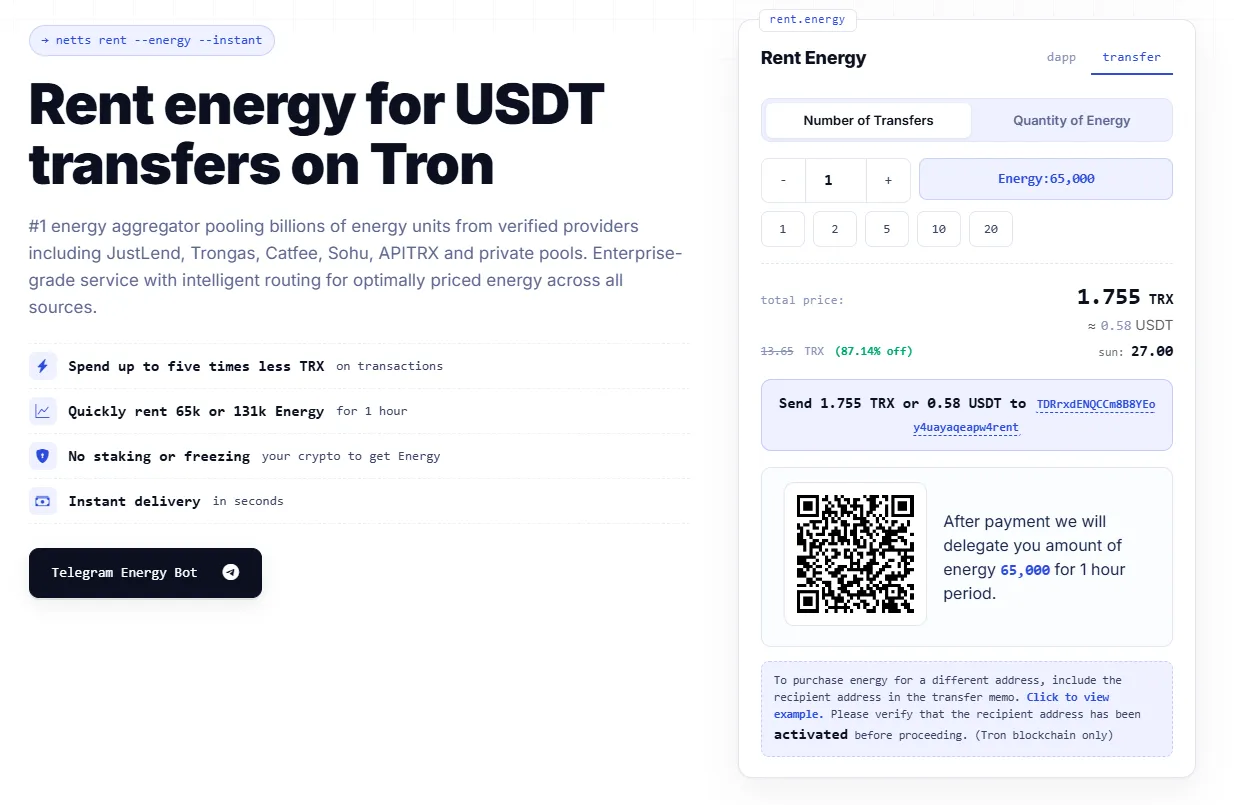
Đối với bất kỳ ai đang sử dụng stablecoin trên mạng lưới TRON — vì những lý do không liên quan đến các vấn đề trên — Netts.io tổng hợp giá Năng lượng (Energy) trực tiếp từ các nhà cung cấp cấp trung như JustLend, Trongas, Catfee, Sohu, APITRX và một nhà cung cấp tư nhân trung bình để tìm và gửi bất kỳ lượng giao dịch cần thiết nào với mức giá Năng lượng TRON thấp nhất hiện có trong thời gian thực: hiện thấp tới mức 25 sun cho mỗi đơn vị Năng lượng — rẻ hơn khoảng 75% so với tỷ lệ đốt TRX mặc định, với việc ủy quyền giao dịch tức thì và không cần phải stake/đóng băng bất kỳ đồng TRX nào. Dịch vụ này có thể được truy cập thông qua một bot Telegram đơn giản mà không cần giao diện web.
Việc bối cảnh sử dụng của một giao dịch bất kỳ có liên quan đến mã độc tống tiền (ransomware) hay không không phải là câu hỏi mà thị trường năng lượng có thể trả lời. Ít nhất, nó tác động trực tiếp đến chi phí của giao dịch đó.