Bitget हैक - $388 मिलियन गायब
2026 का Bitget उल्लंघन यह दर्शाता है कि कैसे एक सुरक्षा विफलता निकासी को रोक सकती है, भले ही ग्राहकों का बैलेंस सुरक्षित रहे।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
केतली के उबलने से पहले, मीरा Bitget ऐप देखती है। उसके USDT के आगे का आंकड़ा सामान्य लगता है, लेकिन निकासी स्क्रीन सामान्य नहीं है। वह इसे एक बार और फिर दोबारा रिफ्रेश करती है, क्योंकि अगर बैलेंस अभी भी फोन पर दिख रहा है तो उसे बैंक खाते के पैसे की तरह ही सुलभ होना चाहिए। एक संदेश में कहा गया है कि जब तक एक्सचेंज सुरक्षा घटना की जांच कर रहा है, तब तक निकासी निलंबित कर दी गई है। संदेश शांत है, लेकिन उसकी रसोई नहीं।
चार दिनों में किराया देना है और एक सप्लायर है जो भुगतान का इंतजार कर रहा है। यद्यपि उसके पैसे अभी भी स्क्रीन पर दिखाई दे रहे हैं, वह उन्हें ट्रांसफर नहीं कर पा रही है। वह घोषणा खोलती है और पाती है कि राशि अब लगभग चालीस करोड़ डॉलर हो गई है; यह आंकड़ा इतना बड़ा है कि इसकी कल्पना करना असंभव है, इसलिए वह इसे छोटा करके देखती है और खुद से पूछती है कि क्या उसके कुछ हजार डॉलर उस राशि का हिस्सा हो सकते हैं। Bitget का कहना है कि ग्राहकों के बैलेंस अप्रभावित हैं। यह बिंदु महत्वपूर्ण है क्योंकि यह निष्क्रिय (ग्रे) बटन को बंद दरवाजे से कम महसूस नहीं कराता है।
मीरा एक काल्पनिक ग्राहक है, कोई वास्तविक पीड़िता नहीं। सुबह की यह दिनचर्या Bitget हैक के केंद्र में मौजूद वास्तविक अंतर को दर्शाती है: एक्सचेंज का कहना है कि चोरी किए गए फंड उन हॉट और वॉर्म वॉलेट से आए थे जिनका उपयोग पैसे ट्रांसफर करने के लिए किया जाता था, न कि ग्राहकों के खातों के बैलेंस से या उसके कोल्ड-वॉलेट होल्डिंग्स से। फिर भी लोगों ने इस घटना का अनुभव उस सिस्टम के माध्यम से किया जिस पर वे अपने फंड निकालने के लिए निर्भर थे। एक बहीखाता यह कह सकता है कि वह अप्रभावित रहा है, जबकि कोई व्यक्ति यह जानने के लिए इंतजार कर रहा होता है कि क्या राशि ट्रांसफर की जा सकती है।
वह आंकड़ा जिसने ऐप को फ्रीज कर दिया
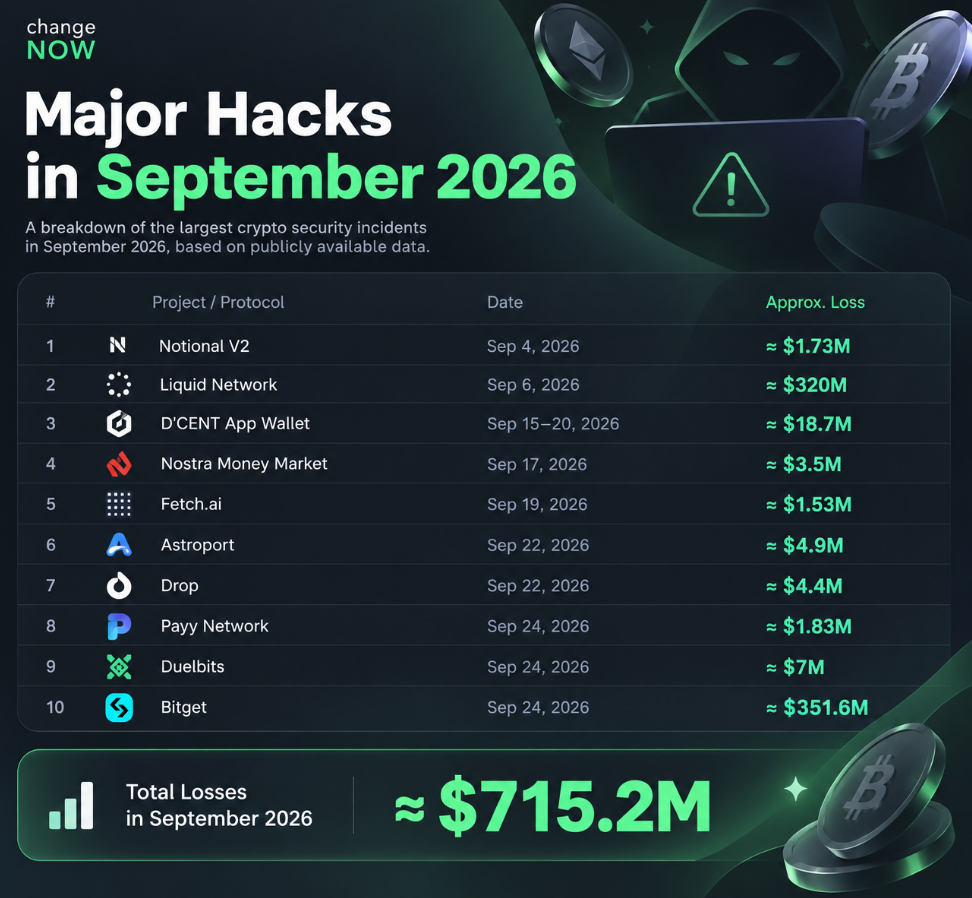
24 सितंबर, 2026 को, Bitget ने देखा कि उसके कुछ हॉट और वॉर्म वॉलेट से अनधिकृत ट्रांसफर हुए थे। कंपनी ने बाद में बारह वॉलेट पतों के बीच वितरित राशि का अनुमान लगभग $388 मिलियन लगाया। इन ट्रांसफरों ने कई नेटवर्क और संपत्तियों के प्रकारों को प्रभावित किया था। ऐप का उपयोग करने वाले ग्राहक को इसके प्रभाव को समझने के लिए सभी श्रृंखलाओं को जानने की आवश्यकता नहीं थी: प्लेटफॉर्म ने यह जांचने के दौरान निकासी निलंबित कर दी थी कि क्या हुआ था।
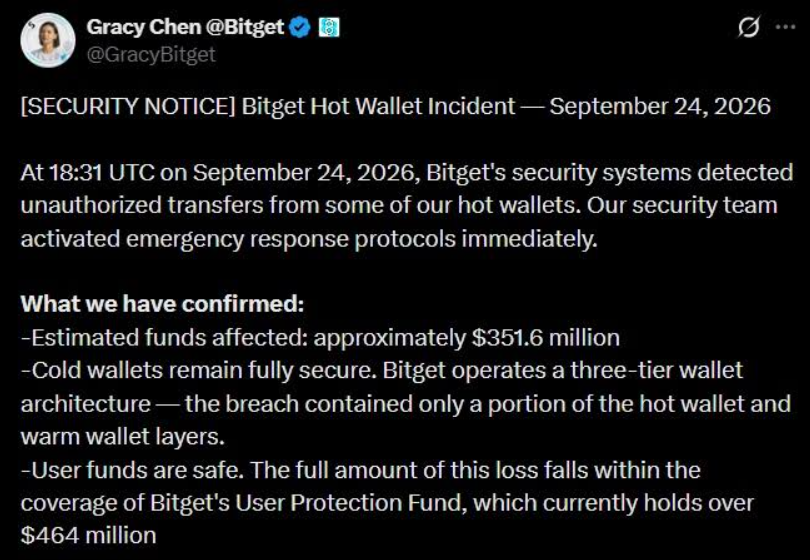
Bitget ने दावा किया कि उसकी प्राइवेट कीज़ से कोई समझौता नहीं हुआ था और उसके कोल्ड वॉलेट — जिनमें प्लेटफॉर्म की अधिकांश संपत्तियां थीं — प्रभावित नहीं हुए थे। बाद में, जब Bitget ने Mandiant और SlowMist के सहयोग से जांच की, तो हमले का स्रोत एक थर्ड-पार्टी सुरक्षा उत्पाद को माना गया; हमलावरों ने एक भेद्यता (vulnerability) का फायदा उठाया, विशेषाधिकार प्राप्त आंतरिक क्रेडेंशियल्स हासिल किए, और फिर वॉलेट से संबंधित बैकएंड सिस्टम में जाली निकासी निर्देश डाल दिए। इन जाली निर्देशों को उन प्रक्रियाओं द्वारा वास्तविक मान लिया गया जिन्हें उन पर सवाल उठाना चाहिए था।
यह उस स्थिति से काफी अलग है जहां एक चोर मास्टर की लेता है और पूरी तिजोरी खाली कर देता है। यह यह भी दिखाता है कि एक वॉलेट केवल एक की (key) नहीं है; यह वास्तव में लोगों, एक्सेस नियंत्रणों, सॉफ्टवेयर, वेंडर्स, निगरानी सुविधाओं और कौन से निर्देश सामान्य प्रतीत होते हैं, से जुड़े निर्णयों की एक व्यवस्था है। मुख्य की (key) स्वयं गुप्त रह सकती है, जबकि आसपास की मशीनरी से गलत अनुरोध पर हस्ताक्षर करवा लिए जाते हैं। ग्राहक एक्सचेंज का लोगो देखता है और स्वाभाविक रूप से मानता है कि केवल एक ही सुरक्षा सीमा है; हालांकि, अंदर अलग-अलग मालिकों और अलग-अलग मान्यताओं वाले सिस्टम्स की एक श्रृंखला हो सकती है।
फोरेंसिक टाइमलाइन विफलता को कम अचानक महसूस कराती है। ब्लॉकचेन एनालिटिक्स कंपनी Bitquery ने उस शाम पहले ही कुछ छोटे परीक्षण ट्रांसफरों को ट्रैक कर लिया था, जिसमें TRX में एक छोटा भुगतान और ETH का एक अंश शामिल था। फिर, विभिन्न नेटवर्क पर भारी मात्रा में राशियां तेजी से ट्रांसफर की गईं। Bitget ने बाद में कहा कि उसके मॉनिटरिंग सिस्टम ने 19:05 UTC पर इस गतिविधि को पकड़ लिया था और इसलिए ग्राहकों की निकासी को ब्लॉक कर दिया था, लेकिन वह चेतावनी जारी होने के बाद भी उसके वॉलेट से ट्रांसफर जारी रहे। Bitquery द्वारा दर्ज किए गए अंतिम ट्रांसफर दो घंटे से अधिक समय बाद हुए थे। यद्यपि एक मॉनिटर ने धुआं देख लिया था, फिर भी इमारत के भीतरी दरवाजों को बंद किया जाना बाकी था।
तथ्य यह है कि इस प्रकार का अंतराल यह साबित नहीं करता कि प्रत्येक नियंत्रण एक ही तरह से विफल हुआ, और सार्वजनिक लेनदेन रिकॉर्ड के लिए प्रत्येक आंतरिक निर्णय को प्रदर्शित करना संभव नहीं है। इसके बजाय, वे दिखाते हैं कि एक जाना-पहचाना नारा कितनी जल्दी अपर्याप्त हो जाता है। यद्यपि "कोल्ड स्टोरेज" उस स्थान को संदर्भित करता है जहां एक्सचेंज की संपत्तियों का एक बड़ा हिस्सा रखा जाता है, यह ग्राहकों की सेवा के लिए आवश्यक सभी गतिविधियों को कवर नहीं करता है; हॉट वॉलेट इसलिए मौजूद हैं क्योंकि निकासी जल्दी की जानी चाहिए, और वॉर्म वॉलेट का उपयोग उन्हें फिर से भरने के लिए किया जाता है। प्लेटफॉर्म को सुरक्षा और उपलब्धता के बीच संतुलन बनाना होता है। हमलावर ने उन दो प्रतिबद्धताओं के बीच के कनेक्टिंग टिश्यू के माध्यम से रास्ता ढूंढ लिया।
यह स्थिति यह भी दर्शाती है कि कोई वेंडर एक्सचेंज की सुरक्षा परिधि का हिस्सा क्यों बन सकता है, भले ही वे किसी ग्राहक की प्राथमिक सूची में न आते हों। Bitget ने प्रभावित उत्पादों की पहचान नहीं की। CNBC के अनुसार, Mandiant और SlowMist ने पाया कि दो थर्ड-पार्टी सुरक्षा उत्पादों से समझौता किया गया था, और SlowMist उपलब्ध लॉग्स में पहली दुर्भावनापूर्ण गतिविधि को 31 अगस्त तक ट्रैक करने में सक्षम था। ब्लॉकचेन पर चोरी स्पष्ट होने से कई हफ्ते पहले की यह बात थी। एक ग्राहक उस वेंडर का मूल्यांकन नहीं कर सकता जिसके बारे में उसे कोई जानकारी नहीं दी गई है। उस वेंडर का मूल्यांकन करना एक्सचेंज का काम है, और वेंडर को अपनी पहुंच को ऐसे संभालना चाहिए जैसे कि वह एक्सचेंज की अपनी कीज़ रख रहा हो।
जब “कवर होने” का अर्थ “उपलब्ध होना” नहीं होता
Bitget ने कहा कि उसके ग्राहकों के खातों में बैलेंस अभी भी सही था और कंपनी इस नुकसान को वहन करेगी। इसने अपने प्रोटेक्शन फंड का उल्लेख किया, जिसका मूल्य हैक से पहले $464 मिलियन से अधिक था; कंपनी और CNBC की रिपोर्टों के अनुसार, घटना के परिणामस्वरूप फंड कम हो गया और फिर इसे Bitget के अपने भंडार से $300 मिलियन से अधिक तक फिर से भर दिया गया। इसके अतिरिक्त, Bitget ने अपने भंडार के बारे में जानकारी जारी की और उल्लेख किया कि फंड को ऑन-चेन सत्यापित किया जा सकता है।
यह एक उचित प्रतिक्रिया है। किसी कंपनी के लिए नुकसान की भरपाई के लिए अपनी पूंजी का उपयोग करना उपयोगकर्ताओं को असुरक्षित लेनदारों की लंबी कतार में शामिल होने के लिए कहने से अलग है। यह उल्लंघन को रोकने के बराबर नहीं है। बीमा और भंडार किसी समस्या के घटित होने के बाद भुगतान करने का एक तरीका हैं; वे उन नियंत्रणों की जगह नहीं लेते जो किसी अनधिकृत ट्रांसफर को रोकते हैं। हालांकि अंतर बताना आसान है, लेकिन निकासी बटन अक्षम होने पर इसे स्वीकार करना अधिक कठिन होता है।
मीरा फंड के मूल्यांकन पर चर्चा करने से शुरुआत नहीं करती है। इसके बजाय, वह सवाल करती है कि क्या वह "आपका बैलेंस अप्रभावित है" वाले बयान पर भरोसा कर सकती है क्योंकि ऐप अब एक ऐसा ऐप बन गया है जिससे वह बाहर नहीं निकल सकती। ये संबंधित लेकिन अलग-अलग मुद्दे हैं। एक एक्सचेंज के पास नुकसान को कवर करने के लिए पर्याप्त संपत्ति हो सकती है और फिर भी वह जांच चलने के दौरान निकासी को निलंबित करने का निर्णय ले सकता है; यह बाद में अपनी सेवाओं को फिर से शुरू कर सकता है और फिर भी ग्राहकों को इस बारे में दोबारा सोचने का एक कारण दे सकता है कि वे इसके साथ कितना रखना चाहते हैं। सॉल्वेंसी इस बात से संबंधित है कि क्या कंपनी अपने दायित्वों को पूरा कर सकती है, जबकि एक्सेस इस बात से संबंधित है कि क्या ग्राहक जरूरत पड़ने पर अपने पैसे का उपयोग कर सकता है। विश्वास वह मानवीय तत्व है जो दोनों के बीच स्थित है।
Bitget ने चरणों में निकासी को फिर से शुरू किया, जिसमें 28 सितंबर को Bitcoin पहला था, अगले दिन ईथर और कई EVM नेटवर्क, और 30 सितंबर को USDT था। कंपनी ने कहा कि बाकी संपत्तियां, उसकी फिएट सेवाएं और पीयर-टू-पीयर निकासी 2 अक्टूबर को फिर से शुरू की जाएंगी। चरणबद्ध तरीके से फिर से खोलना परिचालन के दृष्टिकोण से उचित है क्योंकि प्रत्येक नेटवर्क और संपत्ति की अपनी सत्यापन प्रक्रिया होती है। हालांकि, ग्राहकों के लिए इसका असर एक ही वादे को कई दिनों में विभाजित करने जैसा होता है। किसी व्यक्ति की संपत्ति मंगलवार की सूची में दिखाई देती है जबकि दूसरे की शुक्रवार की सूची में। यद्यपि एक समय-सारणी संकट को कम करने में मदद कर सकती है, फिर भी यह लोगों को घंटे गिनने पर मजबूर करती है।
कंपनी ने कहा कि उसकी समय-सारणी सभी खाता स्तरों पर लागू होती है। यह महत्वपूर्ण है क्योंकि एक ठहराव ग्राहकों को यह सोचने पर मजबूर कर सकता है कि किसी अधिक महत्वपूर्ण व्यक्ति को पहले एक्सेस दिया जाएगा। एक सुसंगत नीति निष्पक्षता का एक छोटा उदाहरण है, भले ही निष्पक्षता देरी को अधिक सुखद नहीं बनाती है। संकट में, लोग केवल यह नहीं जानना चाहते कि क्या कोई कंपनी सेवा बहाल कर सकती है, बल्कि यह भी जानना चाहते हैं कि क्या उनके साथ बैलेंस की कतार में प्रविष्टियों के बजाय व्यक्तियों के रूप में व्यवहार किया जाएगा।
Bitget ने 2 अक्टूबर को CNBC को बताया कि चोरी किए गए फंड में से लगभग $1.1 मिलियन को फ्रीज कर दिया गया था, और संपत्तियों को फ्रीज करने का मतलब यह नहीं था कि उन्हें वापस कर दिया गया है। सीईओ Gracy Chen ने स्पष्ट किया कि बड़े क्रिप्टो चोरी के पैटर्न को देखते हुए, उन्हें बड़ी राशि की वसूली की उम्मीद नहीं थी। एक्सचेंज ने लोगों को उन प्रयासों में सहायता करने के लिए प्रोत्साहित करने के लिए एक बाउंटी स्थापित की थी जिसके परिणामस्वरूप फंड फ्रीज या बरामद हुए थे। ये बिंदु नाटकीय या सिनेमाई नहीं हैं। एक फ्रीज अस्थायी हो सकता है, क्रॉस-चेन लेनदेन ट्रेसिंग को अधिक कठिन बना सकते हैं, और केवल एक पता लेबल होने से पैसा एक्सचेंज के वॉलेट में वापस नहीं आ जाता है। रिकवरी में विभिन्न श्रृंखलाओं, जारीकर्ताओं, ब्रिजों, एक्सचेंजों, जांचकर्ताओं और चोर के अपने निर्णयों के बीच बातचीत शामिल होती है।
एक नियंत्रण विफलता और विश्वास की समस्या
हमले का संभावित क्रम एक अप्रिय सबक सिखाता है। कंपनियां थर्ड पार्टी द्वारा प्रदान किए गए सुरक्षा उत्पादों का उपयोग करती हैं क्योंकि किसी भी कंपनी के लिए अपने बुनियादी ढांचे के हर घटक को शुरुआत से बनाना असंभव होगा। अपने कर्तव्यों का पालन करने के लिए इन वेंडर्स को पहुंच की आवश्यकता होती है, और वह पहुंच इतनी शक्तिशाली हो सकती है कि वह संकट के दौरान महत्वपूर्ण बन जाती है। यद्यपि एक्सचेंज का सार्वजनिक चेहरा केवल एक ऐप है, इसकी सुरक्षा सीमा में उस कंपनी द्वारा विकसित सॉफ्टवेयर शामिल हो सकता है जिसके बारे में ग्राहक ने कभी नहीं सुना है। इस प्रकार एक कमजोर बिंदु उस व्यक्ति से बहुत दूर स्थित हो सकता है जिसे अंततः निकासी के लिए इंतजार करना पड़ता है।
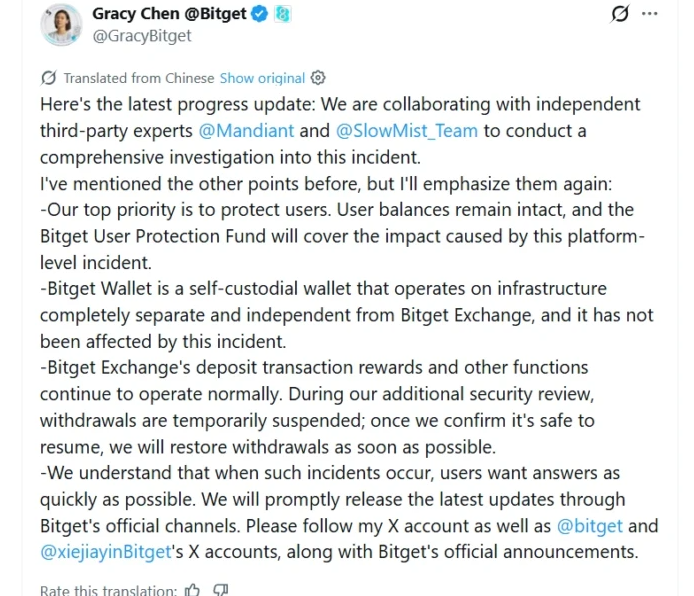
Bitget द्वारा की गई जांच में पाया गया कि घुसपैठियों ने विशेषाधिकार प्राप्त क्रेडेंशियल्स का उपयोग किया था और जाली निर्देश जारी किए थे जिन्हें इसके वॉलेट सिस्टम ने वैध माना था। उनके लिए प्रत्येक व्यक्तिगत ग्राहक से किसी दुर्भावनापूर्ण लिंक पर क्लिक करवाना आवश्यक नहीं था; एक्सचेंज के अपने सिस्टम के लिए अनुरोध करने वाले के दावे को स्वीकार करना ही पर्याप्त था। यह हमला चिंताजनक है क्योंकि यह एक बुनियादी सुरक्षा मुद्दे को उलट देता है: यह केवल यह मामला नहीं है कि कीज़ किसके पास हैं, बल्कि यह भी है कि जो उन्हें रखता है उसे कौन विश्वास दिला सकता है कि कोई निर्देश वैध है। सुरक्षा की अतिरिक्त परतें केवल तभी उपयोगी होती हैं जब वे एक-दूसरे का खंडन करने और किसी त्रुटिपूर्ण निर्देश के कारण धन ट्रांसफर होने से रोकने में सक्षम हों।
जांच करने के लिए Mandiant और SlowMist को नियुक्त किया गया था, और कंपनी ने कहा कि उसने अपनी आंतरिक अनुमतियों को कड़ा कर दिया है, क्रेडेंशियल्स रीसेट कर दिए हैं, प्रभावित सुविधाओं को अक्षम कर दिया है, और निकासी पर स्वतंत्र जांच शुरू की है। हालांकि, ये उपाय केवल सुधार प्रक्रिया की शुरुआत को दर्शाते हैं और अपने आप में इस बात का पूरा विवरण नहीं हैं कि क्या हुआ था। ग्राहकों को यह जानने का अधिकार है कि प्रक्रिया के किन पहलुओं में बदलाव किया गया है और एक्सचेंज उनका परीक्षण कैसे करेगा। यद्यपि फोरेंसिक भाषा उल्लंघन का वर्णन कर सकती है, केवल सुरक्षित संचालन के बार-बार मिलने वाले प्रमाणों के माध्यम से ही ग्राहक स्पष्टीकरण को स्वीकार करते हैं।
वह व्यक्ति जो इंतजार करता है
लोग सुरक्षा रिपोर्ट को किसी आरेख (डायग्राम) के रूप में नहीं देखते हैं; इसके बजाय, वे इसके बारे में एक फोन कॉल के माध्यम से, एक सपोर्ट चैट के माध्यम से, किसी छूटे हुए भुगतान के कारण, और किसी रिश्तेदार को प्रतीक्षा करने के लिए कहने की हल्की सी शर्मिंदगी से जानते हैं। उनमें से कुछ ने उस पैसे का उपयोग करके व्यापार किया है जिसे वे जोखिम में डालने में सक्षम और इच्छुक थे, जबकि अन्य ने स्थिर सिक्कों (stablecoins) को नकदी दराज के एक सुविधाजनक रूप के रूप में देखा है। वही USDT बैलेंस एक व्यक्ति के लिए सट्टा निवेश का प्रतिनिधित्व कर सकता है और दूसरे के लिए अगले महीने के वेतन के लिए आवश्यक राशि हो सकता है। प्लेटफॉर्म का इंटरफ़ेस अंतर बताने में सक्षम नहीं है।
यही कारण है कि चोरी की गई राशि सीधे तौर पर डर की सीमा से मेल नहीं खाती। अडतीस करोड़ अस्सी लाख डॉलर की राशि ऐतिहासिक है। हालांकि, एक उपयोगकर्ता जिसने एक हजार डॉलर जमा किए हैं, वह एक्सचेंज के कुल भंडार द्वारा कुल राशि को विभाजित करके खुद को सांत्वना नहीं दे सकता है। वह बस यह पूछ रही है कि क्या वह वह ट्रांसफर कर सकती है जो उसने करने का इरादा किया था। एक बार जब उत्तर ना हो जाता है, तो एक अमूर्त काउंटरपार्टी जोखिम किसी ऐसी चीज़ में बदल जाता है जो व्यक्तिगत घर को प्रभावित करती है।
एक्सचेंज कस्टडी में एक नैतिक विषमता (asymmetry) शामिल है। ग्राहक एक ऐप को आंशिक रूप से इसलिए चुनते हैं क्योंकि वे प्राइवेट कीज़, बैकअप, डिवाइस सुरक्षा और गलती करने के जोखिम को प्रबंधित करने की जिम्मेदारी नहीं लेना चाहते हैं। परिणामस्वरूप, एक्सचेंज अधिक परिपक्व पक्ष की भूमिका ग्रहण करता है। वह हॉट वॉलेट को अपने पास रखने को सही ठहराने में सक्षम है क्योंकि ग्राहक गति को महत्व देते हैं, और वह वेंडर्स का उपयोग कर सकता है क्योंकि आधुनिक सुरक्षा कई अलग-अलग उत्पादों से बनी है। हालांकि, वह उस प्रकार के आर्किटेक्चर के भावनात्मक बोझ को श्रृंखला में नीचे नहीं धकेल सकता और इसे तकनीकी औपचारिकता नहीं कह सकता; जिस उपयोगकर्ता ने किसी प्लेटफ़ॉर्म पर भरोसा किया था, उसने व्यक्तिगत रूप से वेंडर के एक्सेस मॉडल पर सहमति नहीं दी थी।
साथ ही, 'अपनी स्वयं की कीज़ न होने' का विचार उन सभी समस्याओं का समाधान नहीं करता है जिनका सामना लोग दैनिक जीवन में करते हैं। यद्यपि सेल्फ-कस्टडी किसी व्यक्ति को सीधा नियंत्रण देती है, इसका मतलब यह भी है कि उस व्यक्ति को सीड फ्रेज, डिवाइस विफलता, गलत पते पर फंड भेजना और लेनदेन शुल्क का भुगतान करने जैसी हर चीज से निपटना पड़ता है। सबसे अच्छा विकल्प इस बात पर निर्भर करेगा कि कोई व्यक्ति क्या संभालने में सक्षम है। सुरक्षा उल्लंघन होने के बाद स्वतंत्रता की वकालत करना एक बात है, लेकिन यह स्वीकार करना अधिक कठिन है कि सुविधा व्यक्तिगत विफलता का संकेत होने के बजाय एक वास्तविक आवश्यकता है। Bitget के उपयोगकर्ताओं ने अपनी कीज़ इसलिए नहीं छोड़ीं क्योंकि वे लापरवाह थे; बल्कि, उन्होंने एक ऐसे उत्पाद का उपयोग किया जिसे की-कस्टडी को संभालना आसान बनाने के लिए डिज़ाइन किया गया था।
यह झटका लोगों को मैक्सिमलिस्ट बनने के लिए प्रेरित नहीं करता है, और मीरा अपने अल्पकालिक दायित्वों के लिए अपने खाते से आवश्यक राशि निकाल सकती है, एक्सचेंज पर एक छोटा ट्रेडिंग बैलेंस रख सकती है, और अधिक संदेह के साथ प्लेटफ़ॉर्म के प्रूफ-ऑफ-रिजर्व घोषणाओं को देख सकती है। वह अंततः वापस जा सकती है क्योंकि ऐप सुविधाजनक है। लोग एक भयानक सुबह के बाद कोई एक निश्चित निर्णय नहीं लेते हैं; इसके बजाय, वे कई समायोजन करते हैं और फिर जांचते हैं कि क्या नई सीमा अभी भी उनके जीवन के अनुकूल है जो वे अब जीते हैं।
कार्रवाई का सबसे अच्छा तरीका ग्राहकों को केंद्रीकृत एक्सचेंज का उपयोग करने के लिए दोषी ठहराना नहीं है। इसके बजाय, हमें यह पूछताछ करनी चाहिए कि घटना के बाद एक्सचेंज ने क्या किया: उसने क्या सार्वजनिक किया, उसने कितनी जल्दी इस मुद्दे को नियंत्रित किया, क्या उसने स्वतंत्र विश्लेषण की व्यवस्था की, क्या उसने स्पष्ट और संगठित तरीके से पहुंच बहाल की, और क्या वह समझा सकता है कि प्रोटेक्शन फंड क्या वादा करता है और क्या नहीं। यद्यपि रिजर्व अनुपात प्रासंगिक है, यह कोई चमत्कार नहीं है। एक सार्वजनिक वॉलेट पता किसी दिए गए समय पर संपत्तियों को सत्यापित करने के लिए उपयोगी है। फिर भी इनमें से कोई भी यह नहीं दिखाता है कि सभी निकासी मार्ग सुरक्षित हैं।
यह मुद्दा एक्सचेंजों के दायरे से परे फैला हुआ है। मूल्य रूटिंग में शामिल किसी भी सेवा को दूसरे छोर पर मौजूद पते पर विचार करना चाहिए। यह संभव है कि कोई ट्रांसफर किसी वैध प्लेटफॉर्म से निकले और फिर किसी ऐसे वॉलेट से गुजरे जो चोरी, फ़िशिंग या प्रतिबंधों के उल्लंघन में शामिल रहा हो। उदाहरण के लिए, Netts संसाधनों को आवंटित करने से पहले सामान्य अस्वीकार-सूची (deny-list) के विरुद्ध TRON Energy और Bandwidth अनुरोधों की जांच करता है, जिसमें उन मामलों के लिए एक सुरक्षित नियम (fail-safe) शामिल है जहां जांच गायब है या पुरानी हो गई है। हालांकि, यह किसी एक्सचेंज हैक का इलाज नहीं करता है या किसी एक्सचेंज के अपने अनुपालन प्रयासों की जगह नहीं लेता है। यह दर्शाता है कि कैसे लेनदेन के बुनियादी ढांचे की एक साधारण परत यह निर्धारित कर सकती है कि वह किन अनुरोधों को पूरा करने के लिए तैयार है।
बैनर हटने के बाद
सुरक्षा घटनाएं पहले पन्ने से जल्दी गायब हो जाती हैं, हालांकि वे ग्राहक की दिनचर्या में बनी रह सकती हैं। किसी के लिए कीमत की जांच करने के लिए उसी ऐप पर वापस जाना संभव है, केवल निकासी टैब पर पहुंचकर रुकने के लिए। वह ठहराव अनुचित नहीं है और इसका मतलब यह नहीं है कि एक्सचेंज एक बार फिर विफल हो जाएगा; यह केवल शरीर द्वारा यह याद रखना है कि जो बैलेंस प्रदर्शित होता है और वास्तव में उपलब्ध धन की राशि एक ही चीज़ नहीं है।
Bitget के लिए अक्टूबर में फिर से खुलने के बाद की कड़ी मेहनत निकासी समय-सारणी की तुलना में कम स्पष्ट है: इसे विश्वास बहाल करने पर काम करना होगा, किए गए परिवर्तनों को दिखाना होगा, समझौते के बारे में एक औपचारिक बयान प्रकाशित करना होगा, और साबित करना होगा कि वही रास्ता फिर से नहीं अपनाया जा सकता है। कंपनी ने कहा कि उसने अपने आंतरिक क्रेडेंशियल्स को रीसेट कर दिया है, उच्च-विशेषाधिकार प्राप्त पहुंच को अधिक प्रतिबंधात्मक बना दिया है, प्रभावित वेंडर की कार्यक्षमता को बंद कर दिया है, और निकासी पर स्वतंत्र जांच को बढ़ाया है। ये कदम वादे हैं; उनका मूल्य इस बात पर निर्भर करेगा कि उन्हें कितनी अच्छी तरह से लागू किया जाता है और निरंतर समीक्षा पर।
ग्राहकों के लिए मुख्य बिंदु यह है कि सलाह केवल "कभी भी एक्सचेंज का उपयोग न करें" से परे जाती है। आपको एक्सचेंज के पास केवल वही राशि रखनी चाहिए जो आपके अपने जीवन में उसकी भूमिका को देखते हुए उचित हो। आपको यह जानना होगा कि किन विशेष बैलेंसों का उपयोग खर्च करने के लिए किया जा रहा है, कौन से दीर्घकालिक निवेश हैं, और कौन से सबसे असुविधाजनक समय पर चीजें गलत होने की स्थिति में संपार्श्विक (collateral) के रूप में कार्य करते हैं। जब आप अपने किराए या वेतन का भुगतान करने के लिए तत्काल निकासी पर निर्भर होते हैं, तो सुनिश्चित करें कि आपके पास एक वैकल्पिक तरीका हो। एक्सचेंज के परिचित रंगों को पहुंच पर नियंत्रण रखने के बराबर न समझें।
मीरा आखिरकार अपना ट्रांसफर करती है; जब तक सप्लायर ने दूसरा संदेश भेजा, तब तक देर हो चुकी होती है। वह पैसे नहीं खोती है और एक्सचेंज ने उसके खाते को वित्तीय रूप से प्रभावित नहीं किया है। फिर भी वह उस आधे घंटे को याद करती है जिसके दौरान बैलेंस दिखाई तो दे रहा था लेकिन सुलभ नहीं था। वह याद उसके साथ रहेगी जब वह अगले उत्पाद पर जाएगी, जिससे उसे यह विश्वास होगा कि कोई अन्य चीजों पर नजर रखेगा।
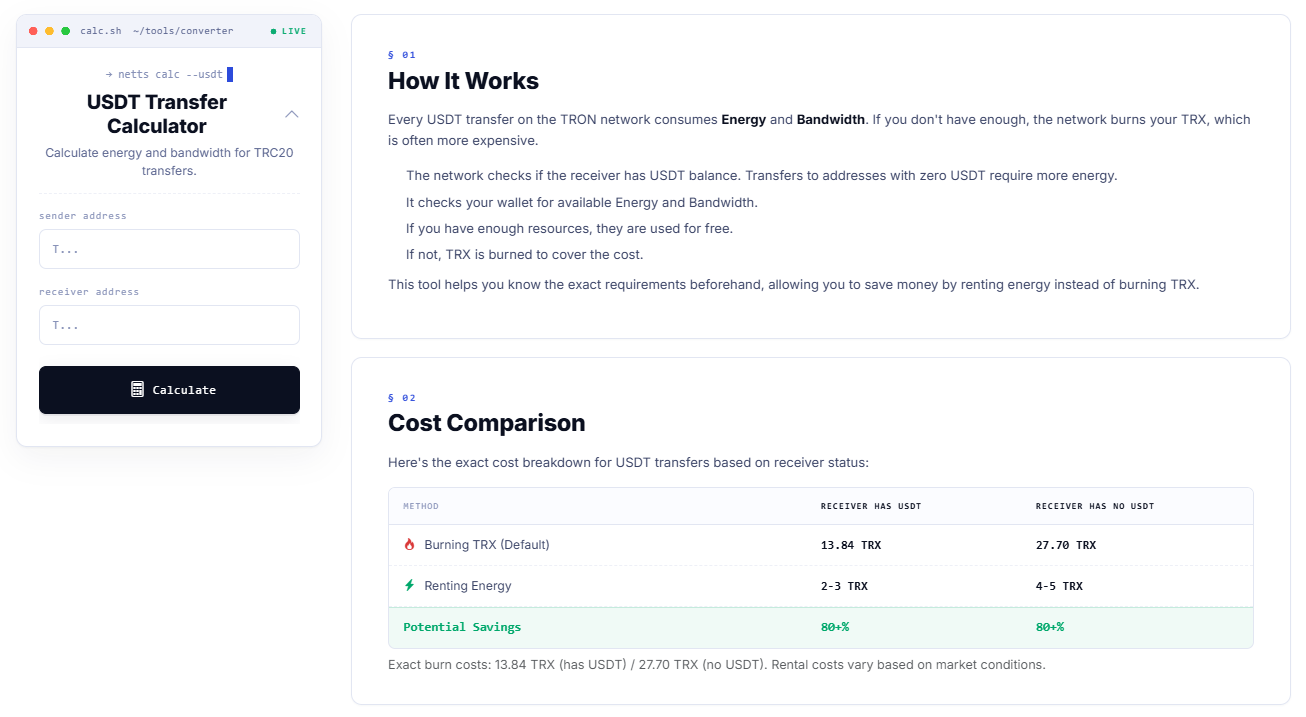
जब भी अगला कदम TRON पर USDT ट्रांसफर करना शामिल होता है, तो Netts का USDT Transfer Calculator ट्रांसफर होने से पहले प्रेषक और प्राप्तकर्ता दोनों द्वारा आवश्यक Energy और Bandwidth की मात्रा का अनुमान लगाता है। यह ग्राहक को कम USDT शुल्क विकल्प की तुलना मानक TRX बर्न से करने और लेनदेन के लिए उपलब्ध सर्वोत्तम USDT शुल्क की पहचान करने की अनुमति देता है, जिससे वह एक छोटा, नियंत्रणीय खर्च वॉलेट द्वारा पुष्टि का अनुरोध करने से पहले किए गए निर्णय में बदल जाता है।