Злам Bitget — втрачено 388 мільйонів доларів
Злам Bitget у 2026 році демонструє, як збій у системі безпеки може заблокувати виведення коштів, навіть коли баланси клієнтів залишаються покритими.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Поки закипає чайник, Міра заглядає в додаток Bitget. Цифра біля її USDT здається звичною, але екран виведення коштів виглядає інакше. Вона оновлює його раз, потім ще раз, адже якщо баланс відображається на телефоні, він має бути доступним так само, як і гроші на банківському рахунку. Повідомлення сповіщає, що виведення коштів призупинено, поки біржа розслідує інцидент із безпекою. Повідомлення звучить спокійно, але на її кухні спокій зникає.
Через чотири дні потрібно внести орендну плату, а постачальник уже чекає на оплату. Хоча її гроші все ще відображаються на екрані, вона не може їх переказати. Вона відкриває оголошення й бачить, що сума збитків становить уже майже чотириста мільйонів доларів; цифра настільки велика, що її неможливо уявити, тому вона подумки зменшує її масштаб і запитує себе, чи можуть її кілька тисяч доларів бути частиною цієї суми. Bitget стверджує, що баланси користувачів не постраждали. Цей факт важливий, проте від нього неактивна сіра кнопка не перестає нагадувати замкнені двері.
Міра — вигадана клієнтка, а не реальна жертва з новин. Ця ранкова ситуація ілюструє головну суперечність у центрі зламу Bitget: біржа заявляє, що викрадені кошти походили з гарячих і теплих гаманців, які використовувалися для проведення операцій, а не з балансів акаунтів користувачів чи її холодних сховищ. Проте звичайні люди відчули цей інцидент саме через систему, на яку вони покладалися для виведення своїх коштів. У реєстрах може бути зафіксовано, що все гаразд, тоді як конкретна людина чекає, щоб дізнатися, чи зможе вона скористатися своїми грошима.
Цифра, що заморозила додаток
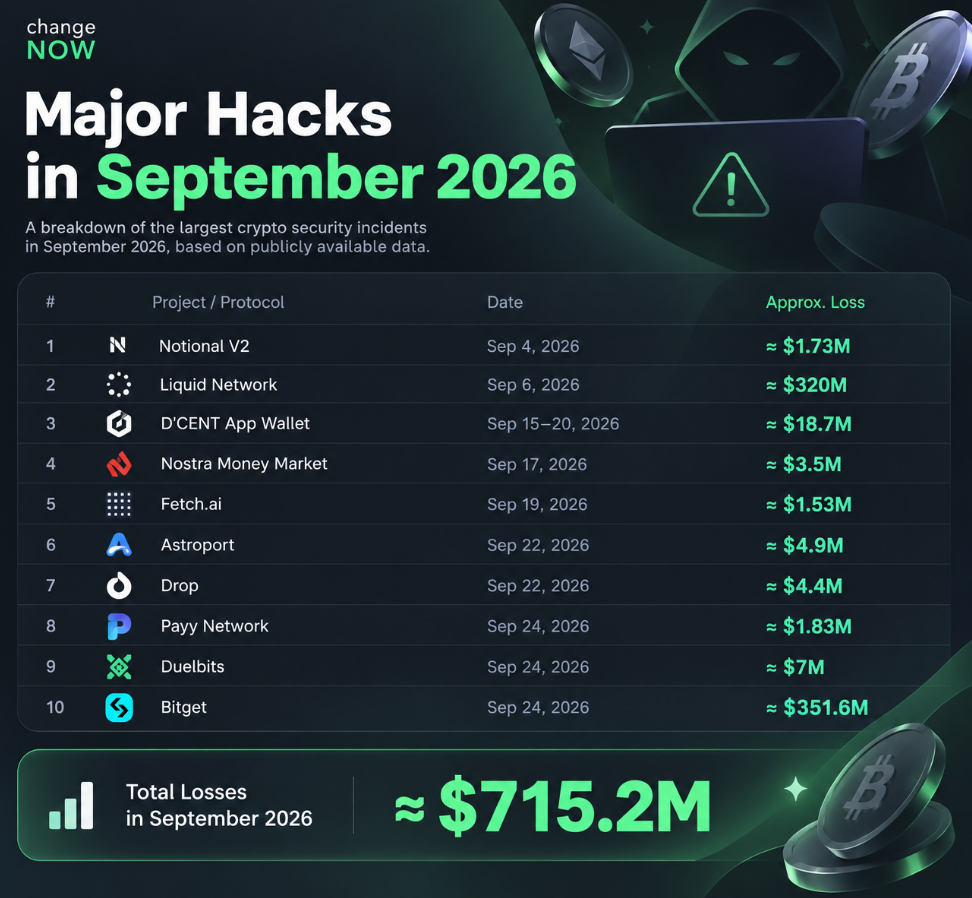
24 вересня 2026 року Bitget помітила несанкціоновані перекази з деяких своїх гарячих і теплих гаманців. Згодом компанія оцінила втрачену суму приблизно у 388 мільйонів доларів, розподілених між дванадцятьма адресами гаманців. Перекази зачепили низку мереж і типів активів. Користувачеві додатку не обов'язково було знати про всі ці блокчейни, щоб зрозуміти наслідки: платформа зупинила виведення коштів, поки з'ясовувала обставини події.
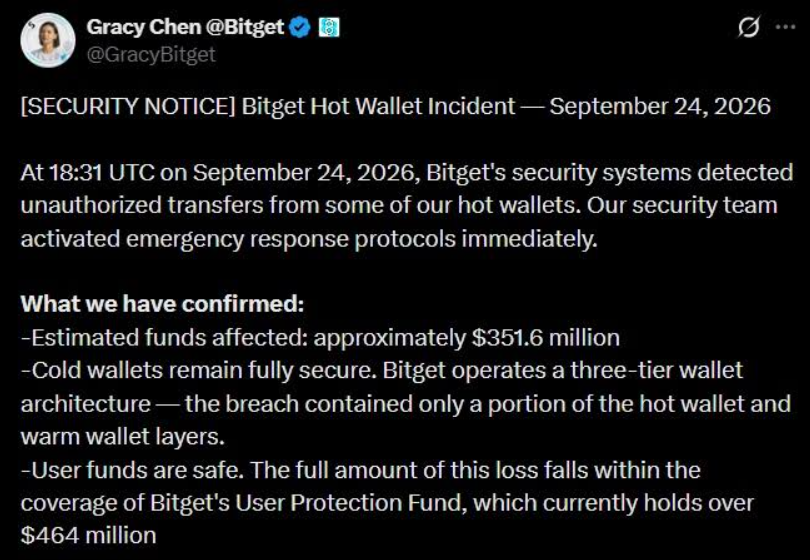
Bitget запевнила, що її приватні ключі не були скомпрометовані, а холодні гаманці, де зберігається переважна більшість активів платформи, не постраждали. Пізніше, коли Bitget провела розслідування спільно з Mandiant та SlowMist, джерелом атаки назвали сторонній продукт безпеки; зловмисники використали вразливість, отримали привілейовані внутрішні облікові дані, а потім впровадили сфальсифіковані інструкції щодо виведення коштів у бекенд-системи гаманців. Ці підроблені інструкції були сприйняті як справжні тими процесами, які мали б поставити їх під сумнів.
Це зовсім не схоже на ситуацію, коли злодій викрадає один головний ключ і спустошує все сховище. Це також показує, що гаманець — це не просто ключ; насправді це ціла система з людей, контролю доступу, програмного забезпечення, сторонніх постачальників, засобів моніторингу та рішень щодо того, які команди вважати звичайними. Сам ключ може залишатися в таємниці, тоді як супутню інфраструктуру змушують підписати хибний запит. Клієнт бачить логотип біржі та логічно припускає наявність єдиного периметра безпеки; проте всередині може бути ланцюжок систем, кожна з яких має різних власників і різні рівні довіри.
Хронологія розслідування робить цей збій менш раптовим. Аналітична блокчейн-компанія Bitquery помітила невеликі тестові перекази ще раніше того вечора, зокрема дрібний платіж у TRX та частку ETH. Згодом більші суми переказувалися хвилями в різних мережах. Bitget пізніше заявила, що її система моніторингу виявила підозрілу активність о 19:05 UTC і тому заблокувала виведення коштів клієнтами, проте перекази з її гаманців тривали й після цього сповіщення. Останні транзакції, зафіксовані Bitquery, відбулися більше ніж через дві години. Хоча датчик і відчув дим, внутрішні двері будівлі все ще доводилося зачиняти вручну.
Наявність такої затримки не свідчить про те, що кожен елемент контролю дав збій однаково, до того ж публічні записи транзакцій не можуть показати кожне внутрішнє рішення. Натомість вони демонструють, наскільки швидко загальновідоме гасло стає недостатнім. Хоча «холодне зберігання» вказує на місце, де лежить основна частина активів біржі, воно не покриває всіх операцій, необхідних для обслуговування клієнтів; гарячі гаманці існують для швидкого виведення коштів, а теплі гаманці слугують для їх поповнення. Платформа змушена балансувати між безпекою та доступністю. Зловмисник знайшов спосіб проникнути саме в сполучну тканину між цими двома завданнями.
Ця ситуація також демонструє, чому сторонній постачальник може стати частиною периметра безпеки біржі, навіть якщо користувач про це взагалі не здогадується. Bitget не розкрила назви постраждалих продуктів. За даними CNBC, Mandiant і SlowMist виявили компрометацію двох сторонніх продуктів безпеки, а SlowMist змогла відстежити першу шкідливу активність у доступних журналах аж до 31 серпня. Це сталося за кілька тижнів до того, як крадіжка проявилася в блокчейні. Користувач не може оцінити підрядника, про якого не має жодної інформації. Саме біржа повинна проводити таку оцінку постачальника, а постачальник зобов'язаний ставитися до свого доступу так, ніби він тримає власні ключі біржі.
Коли «покритий» не означає «доступний»
Bitget оголосила, що баланси на акаунтах клієнтів залишаються незмінними і компанія візьме збитки на себе. Вона послалася на свій Фонд захисту (Protection Fund), обсяг якого до злому перевищував $464 мільйони; внаслідок інциденту кошти фонду було частково використано, а потім знову поповнено з власних резервів Bitget до рівня понад $300 мільйонів, згідно із заявами компанії та повідомленнями CNBC. Крім того, Bitget оприлюднила інформацію про свої резерви та зазначила, що стан фонду можна перевірити ончейн.
Це цілком виправдана відповідь. Коли компанія використовує власний капітал для покриття збитків, це зовсім не те саме, що змушувати користувачів ставати в довгу чергу незабезпечених кредиторів. Проте це не скасовує самого факту зламу. Страхування та резерви — це спосіб здійснення виплат після того, як проблема вже виникла; вони не замінюють собою заходи контролю, які мають блокувати несанкціоновані перекази. Різницю між цим легко сформулювати, але набагато важче усвідомити, коли кнопка виведення коштів заблокована.
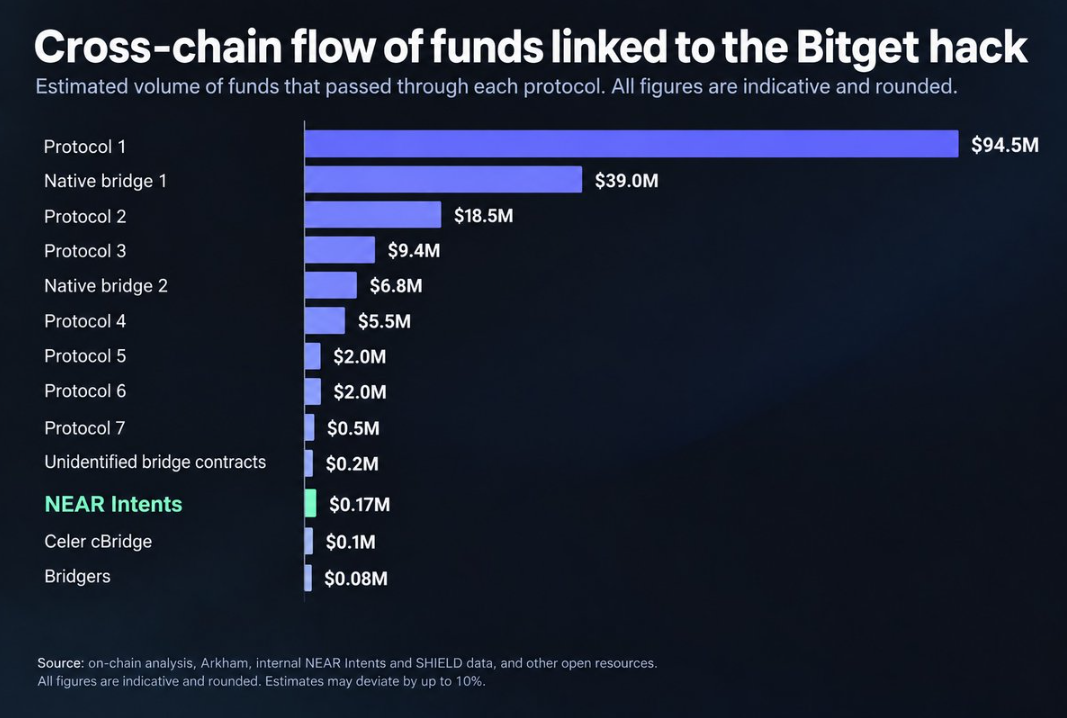
Міра не починає з оцінки розміру фонду. Натомість вона сумнівається, чи можна вірити заяві «ваш баланс не постраждав», якщо додаток раптом став пасткою, з якої неможливо забрати своє. Це пов'язані, але різні питання. Біржа може мати достатньо активів для покриття збитків, проте все одно призупинити виведення коштів на час розслідування; вона може згодом відновити роботу, але в користувачів уже з'явиться привід замислитися, скільки коштів варто там тримати. Платоспроможність стосується здатності компанії виконати зобов'язання, тоді як доступність визначає, чи може клієнт скористатися своїми грошима за потреби. Довіра — це якраз той людський фактор, що лежить між цими поняттями.
Bitget відновлювала виведення коштів поетапно: першим 28 вересня став Bitcoin, наступного дня відкрили ether та низку EVM-мереж, а 30 вересня — USDT. Компанія повідомила, що решту активів, фіатні сервіси та P2P-виведення буде відновлено 2 жовтня. Поетапне відкриття цілком виправдане з операційного погляду, оскільки кожна мережа та актив вимагають власної процедури перевірки. Проте для клієнтів це виглядає як розтягування однієї обіцянки на кілька днів. Чийсь актив з'являється у списку у вівторок, а чийсь — аж у п'ятницю. І хоча розклад допомагає знизити напругу, він все одно змушує людей рахувати години.
Компанія зазначила, що графік стосується всіх рівнів акаунтів. Це важливо, оскільки пауза може викликати в користувачів підозру, що пріоритетний доступ отримає хтось більш впливовий. Єдина для всіх політика є свідченням базової справедливості, хоча справедливість і не робить очікування приємнішим. У кризовій ситуації людям важливо знати не лише те, чи здатна компанія відновити сервіс, але й чи ставляться до них як до особистостей, а не просто як до рядків у черзі балансів.
2 жовтня представники Bitget повідомили CNBC, що вдалося заморозити близько $1.1 мільйона викрадених коштів, але заморожування ще не означає їх повернення. Генеральна директорка Грейсі Чен (Gracy Chen) пояснила, що не очікує повернення значної суми з огляду на історію подібних великих криптокрадіжок. Біржа оголосила винагороду, щоб заохотити допомогу в діях, які призведуть до блокування чи повернення коштів. У цьому немає нічого дивовижного чи кінематографічного. Заморожування може бути тимчасовим, міжмережеві транзакції ускладнюють відстеження, а проста наявність мітки на адресі не повертає гроші назад у гаманець біржі. Процес повернення — це складні переговори між різними блокчейнами, емітентами, мостами, біржами, аналітиками та власними рішеннями зловмисника.
Збій контролю та криза довіри
Імовірний сценарій атаки містить неприємний урок. Компанії користуються рішеннями безпеки від сторонніх розробників, оскільки жодна організація не в змозі побудувати абсолютно всі компоненти своєї інфраструктури з нуля. Для виконання своїх функцій цим вендорам потрібен доступ, і цей доступ може стати настільки широким, що в момент кризи набуває вирішального значення. Хоча публічним обличчям біржі є лише один додаток, її периметр безпеки може охоплювати програмне забезпечення від компанії, про яку клієнт ніколи не чув. Таким чином, вразливе місце може виявитися дуже далеко від людини, якій врешті-решт доводиться чекати на своє виведення.
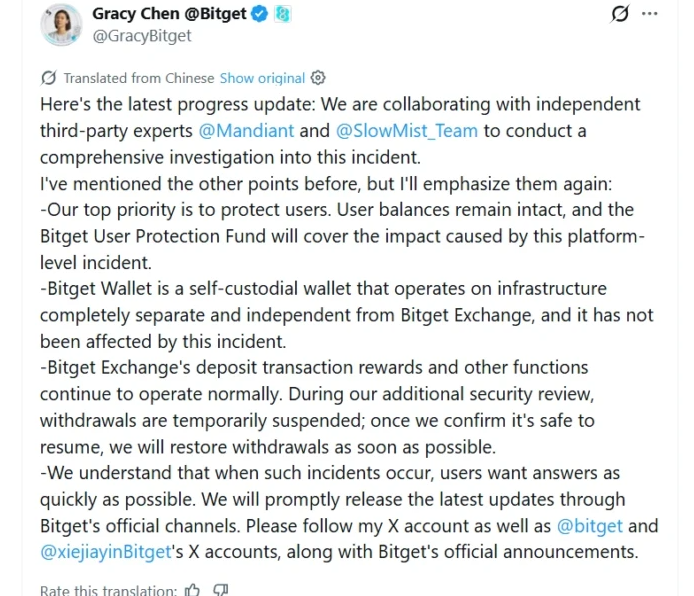
Розслідування Bitget показало, що зловмисники скористалися привілейованими обліковими даними та віддали фальшиві команди, які системи гаманців сприйняли як дійсні. Їм не потрібно було змушувати кожного клієнта переходити за шкідливим посиланням; було достатньо, щоб власні системи біржі повірили тому, хто саме надсилає запит. Ця атака тривожна тим, що вона перевертає фундаментальний принцип безпеки: важливо не лише те, хто володіє ключами, але й те, хто здатний змусити власника ключів повірити в легітимність інструкції. Додаткові рівні захисту корисні лише тоді, коли вони можуть суперечити один одному й блокувати переказ коштів за помилковою командою.
До розслідування залучили Mandiant та SlowMist, і компанія заявила, що посилила внутрішні права доступу, скинула облікові дані, відключила скомпрометовані функції та впровадила незалежні перевірки операцій виведення. Проте ці заходи є лише початком процесу відновлення й самі по собі не дають повної картини того, що сталося. Клієнти мають право знати, які саме елементи процесів було змінено і як біржа їх тестуватиме. Термінологія кіберрозслідувань може пояснити причини інциденту, проте довіра користувачів повертається лише завдяки щоденним доказам безпечної роботи.
Людина, яка чекає
Люди сприймають звіти з безпеки не як абстрактні схеми; вони стикаються з ними через дзвінок, чат підтримки, зірваний платіж і ніякове прохання до родичів трохи зачекати. Хтось торгував коштами, якими міг і був готовий ризикувати, тоді як інші розглядали стейблкоїни як зручний цифровий гаманець для повсякденних витрат. Один і той самий баланс USDT для когось може бути спекулятивною інвестицією, а для іншого — коштами на виплату заробітної плати наступного місяця. Інтерфейс платформи не бачить цієї різниці.
Ось чому вкрадена сума не відображає напряму масштабу тривоги. Сума у триста вісімдесят вісім мільйонів доларів є рекордною. Проте користувачка, яка внесла тисячу доларів, не знайде заспокоєння, просто розділивши загальну суму втрат на загальні резерви біржі. Єдине, що її хвилює, — чи зможе вона здійснити запланований переказ. Якщо відповідь негативна, абстрактний ризик контрагента перетворюється на проблему конкретної родини.
Кастодіальне зберігання на біржі несе в собі моральну асиметрію. Клієнти обирають додаток зокрема тому, що не бажають брати на себе відповідальність за управління приватними ключами, резервними копіями, безпеку пристроїв і ризик припуститися помилки. Через це біржа бере на себе роль більш досвідченої сторони. Вона може виправдовувати використання гарячих гаманців тим, що клієнти цінують швидкість, і залучати сторонніх постачальників, оскільки сучасна безпека складається з багатьох продуктів. Проте вона не може перекладати емоційний тягар такої архітектури на користувачів, списуючи все на «технічні нюанси»: людина, яка довірилася платформі, особисто не погоджувалася з моделлю доступу сторонніх підрядників.
Водночас принцип «не ваші ключі — не ваші гроші» не вирішує всіх повсякденних проблем. Хоча самостійне зберігання (self-custody) і дає повний контроль, воно також вимагає самостійно відповідати за сід-фразу, несправність пристроїв, відправлення коштів не на ту адресу та сплату комісій за транзакції. Найкращий вибір залежить від того, з чим людина здатна впоратися. Легко закликати до повної незалежності після зламу біржі, але значно важче визнати, що зручність — це реальна потреба, а не ознака чиєїсь легковажності. Користувачі Bitget відмовилися від самостійного зберігання ключів не через недбалість; вони просто обрали продукт, створений для полегшення цього завдання.
Шок не перетворює людей на безкомпромісних максималістів миттєво. Міра може вивести необхідну суму для короткострокових витрат, зменшити баланс для торгівлі на біржі та з більшою підозрою ставитися до заяв платформи про стан резервів (proof-of-reserves). Згодом вона може повернутися, тому що додаток залишається зручним. Люди рідко приймають одне остаточне рішення після пережитого стресу; натомість вони роблять серію коригувань і перевіряють, чи новий баланс безпеки підходить для їхнього поточного життя.
Найкраще рішення — це не звинувачувати користувачів у використанні централізованої біржі. Варто аналізувати, як сама біржа повела себе після інциденту: що вона оприлюднила, як швидко локалізувала проблему, чи залучила незалежних аудиторів, чи відновила доступ зрозуміло та організовано і чи може чітко пояснити, що саме фонд захисту гарантує, а що ні. Коефіцієнт покриття резервами важливий, але він не є панацеєю. Публічна адреса гаманця корисна для перевірки активів у конкретний момент часу. Проте жоден із цих факторів не гарантує, що всі шляхи виведення коштів абсолютно безпечні.
Це питання виходить далеко за межі самих бірж. Будь-який сервіс, що займається маршрутизацією вартості, повинен зважати на адресу отримувача. Переказ може вийти з легітимної платформи, а потім пройти через гаманець, пов'язаний із крадіжками, фішингом чи порушенням санкцій. Наприклад, Netts перевіряє запити на TRON Energy та Bandwidth за загальним списком блокувань перед виділенням ресурсів, включно з використанням захисного правила на випадок відсутності або застарілості даних перевірки. Звісно, це не захистить від зламу біржі й не замінить її власні процедури комплаєнсу. Проте це демонструє, як навіть базовий рівень транзакційної інфраструктури може самостійно визначати, які запити він готовий обслуговувати.
Коли банер зникає
Новини про проблеми з безпекою швидко зникають із головних сторінок, проте вони залишають слід у повсякденних звичках користувачів. Людина може знову зайти в знайомий додаток, щоб перевірити курс, але раптом завмерти на вкладці виведення коштів. Ця пауза цілком природна, і вона не означає, що біржа обов'язково впаде знову; це просто спрацьовує пам'ять: цифра на балансі та фактично доступні гроші — це не завжди одне й те саме.
Для Bitget найскладніша робота після відновлення виведення коштів у жовтні полягає не в графіках: потрібно крок за кроком повертати довіру, наочно показувати впроваджені зміни, опублікувати офіційний звіт про компрометацію та довести, що подібний сценарій більше не повториться. Компанія заявила, що скинула внутрішні облікові дані, жорсткіше обмежила привілейований доступ, відключила функції скомпрометованого вендора та посилила незалежні перевірки транзакцій. Усі ці кроки — поки що обіцянки; їхня реальна цінність залежатиме від якості виконання та постійного аудиту.
Головний висновок для клієнтів не зводиться до банального «ніколи не використовуйте біржі». Варто тримати на біржі лише ту суму, яка відповідає її реальній ролі у вашому житті. Необхідно чітко розрізняти, які баланси потрібні для поточних витрат, які є довгостроковими інвестиціями, а які мають залишатися недоторканним резервом на випадок, якщо щось піде не так у найневідповідніший момент. Якщо ви розраховуєте на миттєве виведення для сплати оренди чи зарплат, завжди майте запасний варіант. Не плутайте звичні кольори інтерфейсу біржі зі справжнім контролем над доступом до своїх активів.
Міра врешті-решт надсилає свій переказ; вона запізнилася, і постачальник уже надіслав друге нагадування. Вона не втратила гроші, і біржа не завдала її балансу фінансових збитків. Проте вона добре запам'ятала ті пів години, коли баланс був перед очима, але скористатися ним було неможливо. Цей спогад залишиться з нею і під час знайомства з наступним криптопродуктом, формуючи переконання, що безпеку завжди має перевіряти хтось іще.
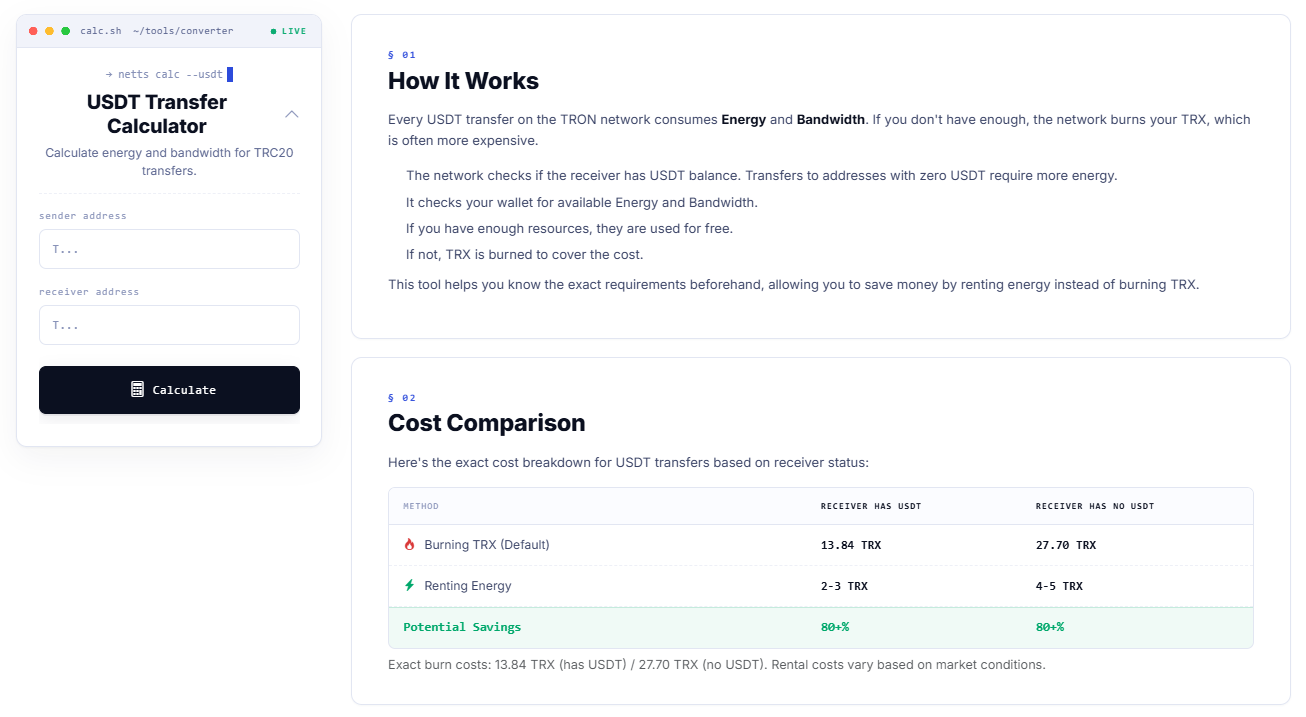
Щоразу, коли наступним кроком є переказ USDT у мережі TRON, калькулятор переказів USDT від Netts заздалегідь оцінює необхідний обсяг Energy та Bandwidth як для відправника, так і для отримувача. Це дозволяє користувачеві порівняти варіант із низькою комісією в USDT зі стандартним спалюванням TRX і обрати найвигідніші комісії USDT для конкретної транзакції — перетворюючи цю невелику керовану витрату на зважене рішення ще до того, як гаманець запитає підтвердження.