Bitget Hack - $388 Milyon Nawala
Ipinapakita ng 2026 Bitget breach kung paano nagagawang pigilan ng isang security failure ang mga withdrawal kahit pa nananatiling sakop ang balanse ng mga customer.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
Bago pa man magsimulang kumulo ang takure, tiningnan na ni Mira ang Bitget app. Mukhang normal ang numero sa tabi ng kanyang USDT, ngunit iba ang sitwasyon sa screen ng withdrawal. Ini-refresh niya ito nang isa at muling inulit, dahil kung ang balanse ay nasa telepono pa naman, dapat itong ma-access tulad ng pera sa isang bank account. May mensaheng nagsasaad na pansamantalang sinuspinde ang mga withdrawal habang iniimbestigahan ng exchange ang isang insidente sa seguridad. Kalmado ang mensahe, ngunit hindi ang kanyang kusina.
May pambayad sa upa na dapat bayaran sa loob ng apat na araw at isang supplier na naghihintay na maipadala ang bayad. Bagama't nakikita pa rin ang kanyang pera sa screen, hindi niya ito mailipat. Binuksan niya ang anunsyo at nalaman na ang halaga ay umaabot na ngayon sa halos apat na raang milyong dolyar; napakalaki ng numerong ito para ma-visualize, kaya binawasan niya ang saklaw nito sa isip at tinanong ang sarili kung ang kanyang ilang libong dolyar ay posibleng bahagi ng halagang iyon. Sinabi ng Bitget na hindi apektado ang mga balanse ng mga customer. Mahalaga ang puntong iyon, ngunit hindi nito ginagawang mas magaan ang pakiramdam sa greyed-out na button na tila isang nakakandadong pinto.
Si Mira ay isang kathang-isip na customer at hindi isang naiulat na biktima. Inilalarawan ng karaniwang gawain sa umaga ang tunay na kaibahan sa likod ng Bitget hack: sinasabi ng exchange na ang mga nanakaw na pondo ay nagmula sa mga hot at warm wallet na ginamit para maglipat ng pera, hindi mula sa mga balanse ng mga account ng customer o mula sa mga hawak nitong cold-wallet. Gayunpaman, naranasan pa rin ng mga tao ang insidente sa pamamagitan ng mismong sistemang kanilang inaasahan upang mag-withdraw ng kanilang mga pondo. Maaaring sabihin ng isang ledger na hindi ito naapektuhan habang naghihintay ang isang indibidwal na malaman kung maililipat ba ang halaga.
Numerong Nagpatigil sa App
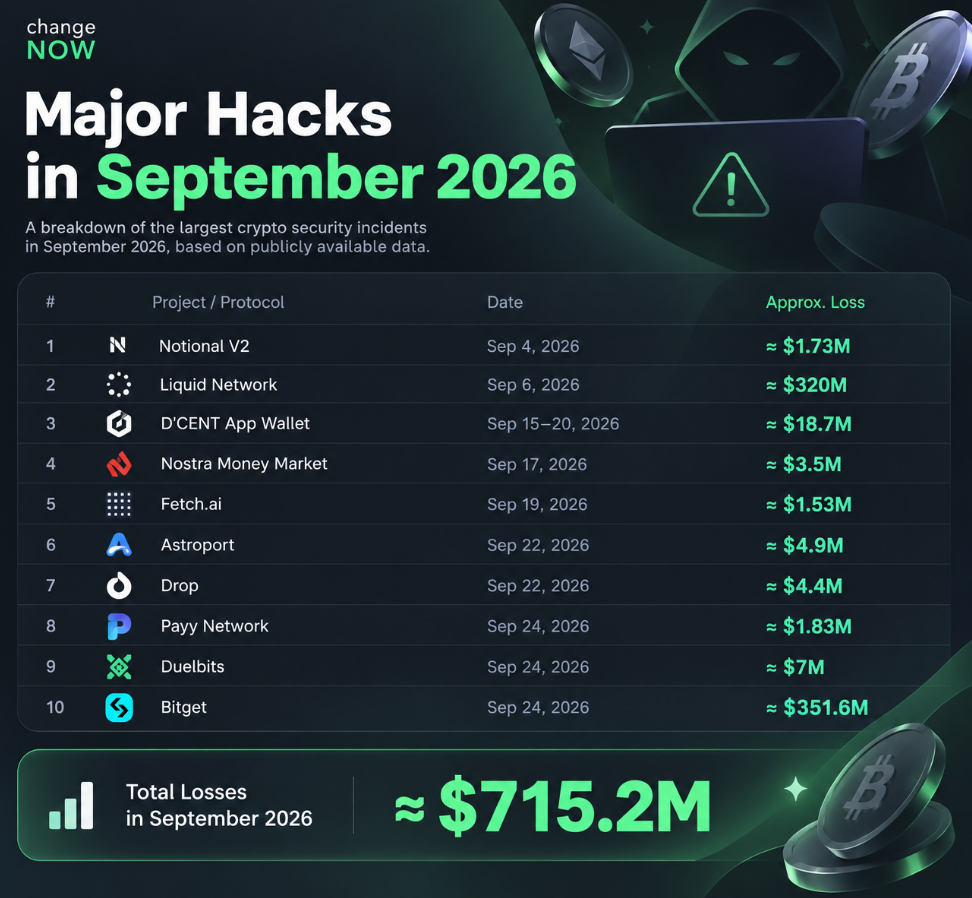
Noong Setyembre 24, 2026, napansin ng Bitget na nagkaroon ng mga hindi awtorisadong paglilipat mula sa ilan sa mga hot at warm wallet nito. Tinantiya ng kumpanya kalaunan ang halagang sangkot sa halos $388 milyon na nakakalat sa labindalawang wallet address. Naapektuhan ng mga paglilipat ang ilang mga network at uri ng assets. Ang isang customer na gumagamit ng app ay hindi kailangang malaman ang lahat ng chain upang maunawaan ang mga implikasyon: sinuspinde ng platform ang mga withdrawal habang iniimbestigahan nito ang nangyari.
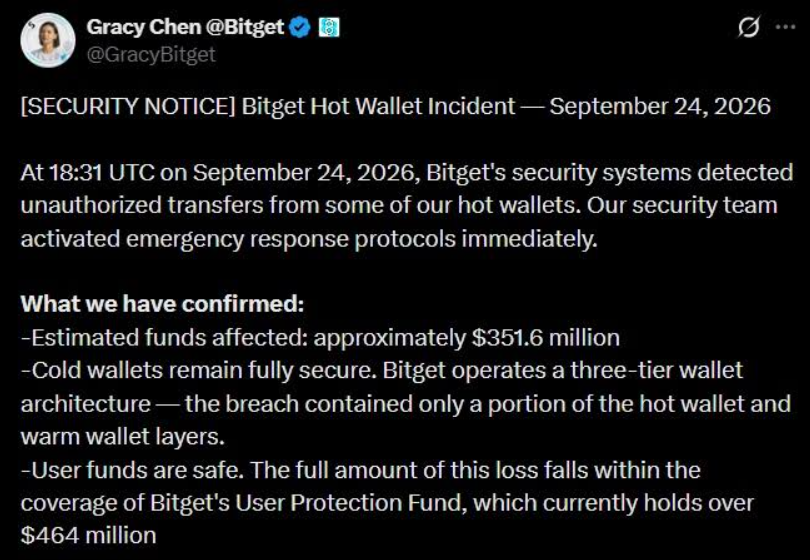
Ipinagpilitan ng Bitget na hindi nakompromiso ang mga private key nito at hindi naapektuhan ang mga cold wallet nito — na naglalaman ng karamihan sa mga asset ng platform. Kalaunan, nang magsagawa ang Bitget ng imbestigasyon kasama ang Mandiant at SlowMist, ang pinagmulan ng pag-atake ay iniugnay sa isang third-party security product; sinamantala ng mga umaatake ang isang kahinaan, nakakuha ng mga privileged internal credential, at pagkatapos ay nagpasok ng mga huwad na tagubilin sa withdrawal sa mga backend system na may kaugnayan sa mga wallet. Ang mga huwad na tagubiling ito ay tinanggap bilang tunay ng mga prosesong dapat sana ay sumuri at nagduda sa mga ito.
Ito ay ibang-iba sa sitwasyon kung saan ang isang magnanakaw ay kukuha ng isang master key at uubusin ang laman ng buong vault. Nagsisilbi rin itong patunay na ang wallet ay hindi lamang isang key; ito sa katunayan ay isang pagsasaayos ng mga tao, access control, software, mga vendor, pasilidad sa pagsubaybay, at mga desisyon tungkol sa kung aling mga utos ang mukhang karaniwan. Maaaring manatiling lihim ang mismong key habang ang nakapalibot na makinarya ay nadadala sa pagpirma sa maling kahilingan. Nakikita ng customer ang logo ng exchange at makatwirang ipinapalagay na may iisang security boundary lamang; sa loob naman, maaaring mayroong serye ng mga sistema kung saan bawat isa ay may magkakaibang may-ari at magkakaibang pagpapalagay.
Dahil sa forensic timeline, nagmumukhang hindi gaanong biglaan ang pagkabigo. Nasubaybayan na ng blockchain analytics company na Bitquery ang ilang maliliit na test transfer kanina nang gabing iyon, kabilang ang maliit na bayad sa TRX at bahagi ng isang ETH. Pagkatapos, mas malalaking halaga ang inilipat nang sunod-sunod sa iba't ibang network. Sinabi ng Bitget kalaunan na napansin ng monitoring system nito ang aktibidad noong 19:05 UTC kung kaya't hinarang nito ang mga withdrawal ng mga customer, ngunit nagpatuloy pa rin ang mga paglilipat mula sa mga wallet nito matapos maibigay ang babalang iyon. Ang mga huling paglilipat na naitala ng Bitquery ay naganap mahigit dalawang oras ang lumipas. Bagama't may monitor na nakapansin sa usok, kailangan pa ring isara ang mga panloob na pinto ng gusali.
Ang pagkakaroon ng agwat na ito ay hindi nagpapatunay na ang bawat kontrol ay nabigo sa parehong paraan, at hindi posibleng maipakita ng mga pampublikong talaan ng transaksyon ang bawat panloob na desisyon. Sa halip, ipinapakita ng mga ito kung gaano kabilis maging kapos ang isang kilalang slogan. Bagama't ang "cold storage" ay tumutukoy sa kung saan nakalagak ang malaking bahagi ng mga asset ng exchange, hindi nito sinasaklaw ang lahat ng paggalaw na kailangan upang mapaglingkuran ang mga customer; umiiral ang mga hot wallet dahil kailangang mabilisang magawa ang mga withdrawal, at ginagamit ang mga warm wallet upang muling lagyan ang mga ito. Kailangang magbalanse ang platform sa pagitan ng seguridad at availability. Natuklasan ng umaatake ang paraan upang makapasok sa nag-uugnay na bahagi sa pagitan ng dalawang pangakong iyon.
Ipinapakita rin ng sitwasyong ito ang dahilan kung bakit maaaring maging bahagi ng security perimeter ng exchange ang isang vendor kahit hindi ito sumasagi sa isip ng customer. Hindi tinukoy ng Bitget ang mga produktong naapektuhan. Ayon sa CNBC, natuklasan ng Mandiant at SlowMist na dalawang third-party security product ang nakompromiso, at natunton ng SlowMist ang unang malisyosong aktibidad sa mga available na log noong Agosto 31 pa. Iyon ay ilang linggo bago naging malinaw ang pagnanakaw sa blockchain. Hindi masusuri ng customer ang isang vendor na wala silang anumang impormasyon. Nasa exchange ang responsibilidad na magsagawa ng pagsusuring iyon sa vendor, at dapat tratuhin ng vendor ang access na hawak nito na para bang hawak nito ang sariling mga key ng exchange.
Kapag Ang “Covered” Ay Hindi Nangangahulugang “Available”
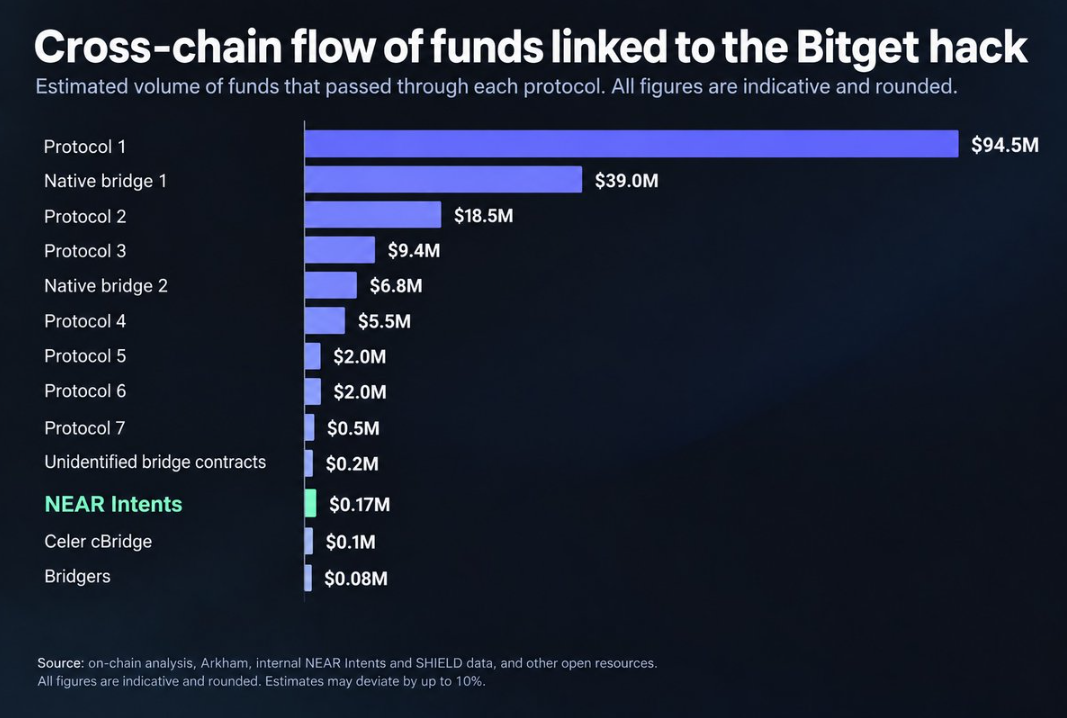
Sinabi ng Bitget na tama pa rin ang mga balanse sa mga account ng customer nito at sasagutin ng kumpanya ang pagkalugi. Tinukoy nito ang Protection Fund nito, na may halagang mahigit $464 milyon bago ang hack; dahil sa insidente, nabawasan ang pondo at pagkatapos ay pinunan muli mula sa sariling reserba ng Bitget sa higit $300 milyon, ayon sa kumpanya at mga ulat ng CNBC. Bukod pa rito, naglabas ang Bitget ng impormasyon tungkol sa mga reserba nito at binanggit na maaaring suriin ang pondo on-chain.
Iyon ay isang makatwirang tugon. Para sa isang kumpanya na gamitin ang sarili nitong kapital upang punan ang pagkalugi ay iba kaysa sa paghiling sa mga user na pumila sa mahabang hanay ng mga unsecured creditor. Hindi ito katumbas ng pagpigil sa mismong breach. Ang insurance at mga reserba ay paraan ng pagbabayad pagkatapos mangyari ang problema; hindi nito pinapalitan ang mga kontrol na pumipigil sa hindi awtorisadong paglilipat. Bagama't madaling sabihin ang pagkakaiba, mas mahirap itong pahalagahan kapag naka-disable ang withdrawal button.
Hindi inuuna ni Mira ang pagtalakay sa balwasyon ng pondo. Sa halip, kinukwestiyon niya kung mapagkakatiwalaan ba niya ang pahayag na "hindi apektado ang iyong balanse" gayong ang app ay naging isang bagay na hindi niya magamit nang malaya. Ang mga ito ay magkaugnay ngunit magkaibang isyu. Maaaring may sapat na asset ang isang exchange upang sagutin ang pagkalugi ngunit magdesisyon pa rin itong suspindihin ang mga withdrawal habang may isinasagawang imbestigasyon; maaari nitong muling buksan ang mga serbisyo nito sa kalaunan ngunit nagbigay na ito sa mga customer ng dahilan upang muling pag-isipan kung magkano ang nais nilang iwan dito. Ang solvency ay may kinalaman sa kakayahan ng kumpanya na tuparin ang mga obligasyon nito, habang ang access naman ay tumutukoy sa kung magagamit ba ng customer ang kanilang pera kapag kailangan. Ang kumpiyansa ang elementong pantao na nasa pagitan ng dalawa.
Muling ipinatupad ng Bitget ang mga withdrawal nang patingi-tingi o pira-piraso, kung saan nauna ang Bitcoin noong Setyembre 28, sinundan ng ether at ilang EVM network kinabukasan, at USDT noong Setyembre 30. Sinabi ng kumpanya na ang natitirang mga asset, ang mga fiat service nito, at ang mga peer-to-peer withdrawal ay ibabalik sa Oktubre 2. Makatwiran ang phased reopening mula sa operational point of view dahil ang bawat network at asset ay may kani-kaniyang proseso ng validation. Gayunpaman, para sa mga customer, nagreresulta ito sa paghahati ng iisang pangako sa loob ng ilang araw. Ang asset ng isang tao ay lalabas sa listahan ng Martes habang ang sa iba naman ay sa Biyernes. Bagama't nakakatulong ang isang iskedyul upang maibsan ang krisis, nagiging sanhi pa rin ito upang bilangin ng mga tao ang bawat oras.
Sinabi ng kumpanya na ang iskedyul nito ay sumasaklaw sa lahat ng antas ng account. Mahalaga ito dahil ang paghinto ay maaaring magbunsod sa mga customer na isipin na may mas mahalagang taong bibigyan ng access muna. Ang pantay na patakaran ay isang maliit na halimbawa ng pagiging patas, kahit na ang pagiging patas ay hindi nagpapagaan sa nararanasang pagkaantala. Sa isang krisis, hindi lamang nais malaman ng mga tao kung maibabalik ng kumpanya ang serbisyo kundi maging kung ituturing ba sila bilang mga indibidwal kaysa mga talaan lamang sa pila ng mga balanse.
Sinabi ng Bitget sa CNBC noong Oktubre 2 na humigit-kumulang $1.1 milyon ng mga nanakaw na pondo ang na-freeze, at ang pag-freeze sa mga asset ay hindi nangangahulugang naibalik na ang mga ito. Ipinaliwanag ng CEO na si Gracy Chen na hindi niya inaasahang mababawi ang malaking halaga, kung isasaalang-alang ang karaniwang takbo ng malalaking pagnanakaw sa crypto. Naglaan ang exchange ng pabuya o bounty upang hikayatin ang mga taong tumulong sa mga pagsisikap na nagresulta sa pag-freeze o pagbawi ng mga pondo. Ang mga puntong ito ay hindi dramatiko o pampelikula. Ang freeze ay maaaring pansamantala lamang, ang mga cross-chain transaction ay maaaring magpahirap sa pagsubaybay, at ang pagkakaroon lamang ng address label ay hindi kusang nagbabalik ng pera sa wallet ng exchange. Ang pagbawi ay kinapapalooban ng negosasyon sa pagitan ng iba't ibang chain, mga issuer, mga bridge, mga exchange, mga imbestigador, at maging ang sariling mga desisyon ng magnanakaw.
Pagkabigo ng Kontrol at Problema sa Tiwala
Ang posibleng pagkakasunod-sunod ng isang pag-atake ay naglalaman ng isang mapait na aral. Gumagamit ang mga kumpanya ng mga produktong pangseguridad na ibinibigay ng mga third party dahil imposibleng maitayo ng iisang kumpanya ang bawat bahagi ng imprastraktura nito mula sa simula. Upang magampanan ang kanilang mga tungkulin, kailangan ng mga vendor na ito ng access, at ang access na iyon ay maaaring maging napakalakas kung kaya't nagiging kritikal ito sa oras ng krisis. Bagama't iisang app lamang ang pampublikong mukha ng exchange, ang security boundary nito ay maaaring kinabibilangan ng software na binuo ng isang kumpanyang hindi pa narinig kailanman ng customer. Dahil dito, ang isang mahinang punto ay maaaring matagpuan nang malayo sa taong sa bandang huli ay kailangang maghintay para sa isang withdrawal.
Natuklasan sa imbestigasyong isinagawa ng Bitget na ginamit ng mga sumalakay ang mga privileged credential at naglabas ng mga huwad na utos na itinuring ng mga wallet system nito bilang balido. Hindi na kinailangan pa para sa kanila na papindutin ang bawat indibidwal na customer sa isang malisyosong link; sapat na para sa sariling mga sistema ng exchange na tanggapin ang pag-angkin tungkol sa kung sino ang humihiling. Nakakabahala ang pag-atake dahil binabaliktad nito ang isang pangunahing isyu sa seguridad: hindi lamang ito usapin kung sino ang may hawak ng mga key, kundi pati na rin kung sino ang makakapagpaniwala sa taong may hawak sa mga ito na lehitimo ang isang tagubilin. Ang karagdagang mga layer ng seguridad ay kapaki-pakinabang lamang kapag kaya ng mga itong sumalungat sa isa't isa at pigilan ang isang maling tagubilin na magbunga ng paglilipat ng pera.
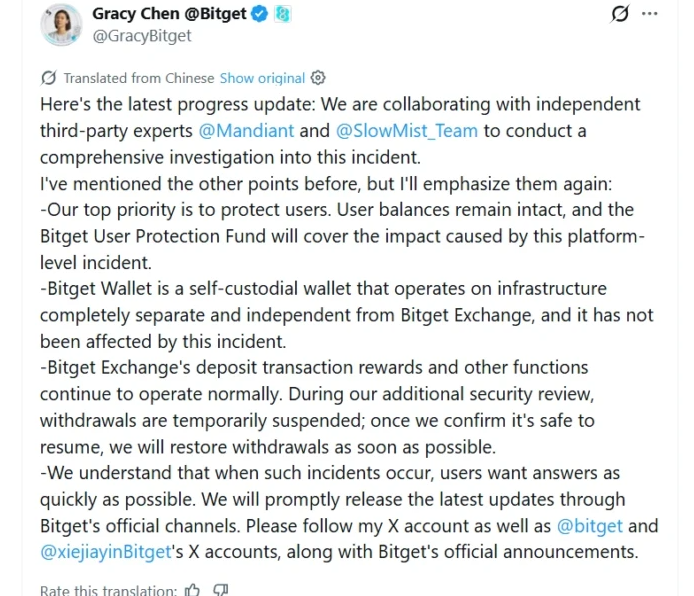
Kinuha ang Mandiant at SlowMist upang isagawa ang imbestigasyon, at sinabi ng kumpanya na hinigpitan nito ang mga panloob na pahintulot, ini-reset ang mga credential, hindi pinagana ang mga apektadong feature, at nagpasimula ng mga independiyenteng pagsusuri sa mga withdrawal. Gayunpaman, ang mga hakbang na ito ay simula lamang ng proseso ng remediation at hindi sa kanilang sarili bumubuo ng kumpletong salaysay ng nangyari. May karapatan ang mga customer na malaman kung aling mga aspeto ng proseso ang binago at kung paano susubukan ng exchange ang mga ito. Bagama't kayang ilarawan ng wikang forensic ang breach, sa pamamagitan lamang ng paulit-ulit na patunay ng mas ligtas na operasyon matatanggap ng mga customer ang paliwanag.
Ang Taong Naghihintay
Hindi tinitingnan ng mga tao ang isang security report bilang isang diagram; sa halip, nalalaman nila ito sa pamamagitan ng isang tawag sa telepono, sa pamamagitan ng support chat, dahil sa isang napalampas na bayarin, at mula sa bahagyang hiya ng paghingi ng pasensya sa isang kamag-anak na maghintay muna. Ang ilan sa kanila ay nag-trade gamit ang perang kaya at handa nilang ipagsapalaran, habang ang iba naman ay itinuring ang mga stablecoin bilang maginhawang uri ng lagayan ng pera. Ang parehong balanse sa USDT ay maaaring kumatawan sa isang mapanganib na pamumuhunan para sa isang tao at sa halagang kailangan para sa pasahod sa susunod na buwan para sa iba. Hindi kayang makita ng interface ng platform ang pagkakaibang iyon.
Iyon ang dahilan kung bakit ang halagang nanakaw ay hindi direktang tumutugma sa tindi ng takot. Makasaysayan ang halagang tatlong daan at walumpu't walong milyong dolyar. Gayunpaman, ang isang user na nagdeposito ng isang libong dolyar ay hindi mapapanatag ang sarili sa pamamagitan ng paghahati ng kabuuang halaga sa kabuuang reserba ng exchange. Ang tanging itinatanong lamang niya ay kung magagawa ba niya ang paglilipat na balak niyang gawin. Kapag hindi ang naging sagot, ang isang abstract na counterparty risk ay nagiging isang bagay na tuwirang nakakaapekto sa indibidwal na sambahayan.
May kaakibat na moral asymmetry ang paghawak ng exchange sa pondo. Pinipili ng mga customer ang isang app sa isang banda dahil ayaw nilang pasanin ang responsibilidad ng pamamahala ng mga private key, mga backup, seguridad ng device, at ang panganib na magkamali. Bunga nito, inaako ng exchange ang papel bilang mas maalam at responsableng partido. Nagagawa nitong ipangatwiran ang pagpapanatili ng mga hot wallet dahil pinahahalagahan ng mga customer ang bilis, at maaari itong gumamit ng mga vendor dahil ang makabagong seguridad ay binubuo ng ilang iba't ibang produkto. Gayunpaman, hindi nito maaaring ipasa pababa sa linya ang emosyonal na pasanin ng ganoong uri ng arkitektura at tawagin itong isang teknikalidad lamang; ang isang user na nagtiwala sa isang platform ay hindi indibidwal na sumang-ayon sa access model ng vendor.
Kasabay nito, ang ideya ng 'hindi pagkakaroon ng sarili mong mga key' ay hindi lumulutas sa lahat ng problemang kinakaharap ng mga tao sa pang-araw-araw na buhay. Bagama't nagbibigay nga ang self-custody ng direktang kontrol sa isang indibidwal, nangangahulugan din ito na kailangang asikasuhin ng tao ang lahat tulad ng seed phrase, pagkasira ng device, pagpapadala ng mga pondo sa maling address, at ang pagbabayad ng transaction fee. Ang pinakamahusay na opsyon ay nakasalalay sa kung ano ang kayang harapin ng isang tao. Isang bagay ang magtaguyod ng kalayaan pagkatapos mangyari ang isang security breach, ngunit mas mahirap aminin na ang kaginhawahan ay isang tunay na pangangailangan kaysa isang tanda ng personal na pagkukulang. Ang mga user ng Bitget ay hindi nagbitiw sa kanilang mga key dahil sila ay pabaya; sa halip, gumamit sila ng isang produktong idinisenyo upang gawing madali ang pamamahala sa custody ng key.
Ang pagkabigla ay hindi awtomatikong nagtutulak sa mga tao na maging maximalist, at maaaring kunin ni Mira ang halagang kailangan niya mula sa kanyang account para sa kanyang mga agarang obligasyon, magpanatili ng mas maliit na balanse para sa trading sa exchange, at tingnan ang mga proof-of-reserves announcement ng platform nang may mas matinding pagdududa. Maaari siyang bumalik sa kalaunan dahil maginhawa ang app. Hindi gumagawa ang mga tao ng isang pinal na desisyon pagkatapos ng isang nakakatakot na umaga; sa halip, gumagawa sila ng ilang mga pag-aakma at pagkatapos ay sinusuri kung ang bagong hangganan ay angkop pa rin sa buhay na kanilang ginagalawan ngayon.
Ang pinakamainam na hakbang ay hindi ang sisihin ang mga customer sa paggamit ng centralized exchange. Sa halip, dapat nating usisain kung ano ang ginawa ng exchange kasunod ng insidente: ano ang isiniwalat nito sa publiko, gaano kabilis nitong napigilan ang isyu, kung nag-ayos ba ito ng independiyenteng pagsusuri, kung ibinalik ba nito ang access sa malinaw at maayos na paraan, at kung maipapaliwanag ba nito kung ano ang ipinapangako at hindi ipinapangako ng protection fund. Bagama't mahalaga ang reserve ratio, hindi ito makahimala. Ang isang pampublikong wallet address ay kapaki-pakinabang para sa pag-verify ng mga asset sa isang partikular na oras. Ngunit wala sa mga ito ang nagpapatunay na ligtas ang lahat ng ruta ng withdrawal.
Ang isyu ay lumalampas sa larangan ng mga exchange. Anumang serbisyong kasangkot sa pagruruta ng halaga ay dapat magsaalang-alang sa address sa kabilang dulo. Posibleng ang isang paglilipat ay umalis mula sa isang lehitimong platform at pagkatapos ay dumaan sa isang wallet na nasangkot sa pagnanakaw, phishing, o mga paglabag sa mga sanction. Halimbawa, sinusuri ng Netts ang mga kahilingan sa TRON Energy at Bandwidth laban sa isang karaniwang deny-list bago maglaan ng mga mapagkukunan, kabilang ang pagkakaroon ng fail-safe rule para sa mga sitwasyon kung saan kulang o luma na ang mga pagsusuri. Gayunpaman, hindi nito nalulunasan ang isang hack sa exchange o pinapalitan ang sariling mga hakbang sa compliance ng exchange. Inilalarawan lamang nito kung paano matutukoy ng isang simpleng layer ng imprastraktura ng transaksyon kung aling mga kahilingan ang handa nitong pagsilbihan.
Pagkatapos Mawala ng Banner
Mabilis na nawawala ang mga insidente sa seguridad mula sa mga pangunahing balita, bagama't maaari itong manatili sa pang-araw-araw na gawain ng customer. Posibleng bumalik ang isang tao sa parehong app upang suriin ang presyo, ngunit sandaling mag-aatubili pagdating sa withdrawal tab. Ang pag-aatubiling iyon ay hindi kawalan ng katuwiran at hindi nangangahulugang mabibigo muli ang exchange; simpleng pag-alala lamang ito ng katawan na ang balanseng nakikita at ang perang aktwal na magagamit ay hindi magkaparehong bagay.
Para sa Bitget, ang mahirap na gawaing sumunod sa muling pagbubukas nito noong Oktubre ay hindi gaanong lantad kumpara sa iskedyul ng withdrawal: kailangan nitong magtrabaho sa pagpapanumbalik ng tiwala, ipakita ang mga pagbabagong ginawa, maglathala ng pormal na pahayag tungkol sa pagkakakompromiso, at patunayan na hindi na mauulit ang parehong pangyayari. Sinabi ng kumpanya na ini-reset nito ang mga panloob na credential, ginawang mas mahigpit ang high-privilege access, pinatay ang functionality ng apektadong vendor, at pinahusay ang mga independiyenteng pagsusuri sa mga withdrawal. Ang mga hakbang na ito ay mga pangako; ang halaga ng mga ito ay aasa sa kung gaano kahusay ang pagpapatupad sa mga ito at sa patuloy na pagsusuri.
Ang aral para sa mga customer ay higit pa sa simpleng "huwag kailanman gumamit ng exchange". Dapat mo lamang itago sa exchange ang halagang angkop batay sa ginagampanan nitong papel sa iyong sariling buhay. Kailangan mong malaman kung aling partikular na balanse ang ginagamit para sa panggastos, alin ang mga pangmatagalang pamumuhunan, at alin ang nagsisilbing collateral kung sakaling magkaroon ng aberya sa pinaka-abalang oras. Kapag umaasa ka sa mga agarang withdrawal para magbayad ng iyong upa o mga pasahod, tiyaking mayroon kang alternatibong paraan. Huwag ituring ang mga pamilyar na kulay ng exchange bilang katumbas ng pagkakaroon ng kontrol sa access.
Naisagawa rin sa wakas ni Mira ang kanyang paglilipat; huli na ito sa panahong nagpadala na ang supplier ng pangalawang mensahe. Hindi siya nawalan ng pera at hindi naapektuhan ng exchange ang kanyang account sa pinansyal na aspeto. Gayunpaman, naaalala niya ang kalahating oras kung kailan nakikita ang balanse ngunit hindi naman ito magamit. Ang alaalang iyon ay mananatili sa kanya sa paglipat niya sa susunod na produkto, na mag-aakay sa kanya na maniwala na may ibang magbabantay sa mga bagay-bagay.
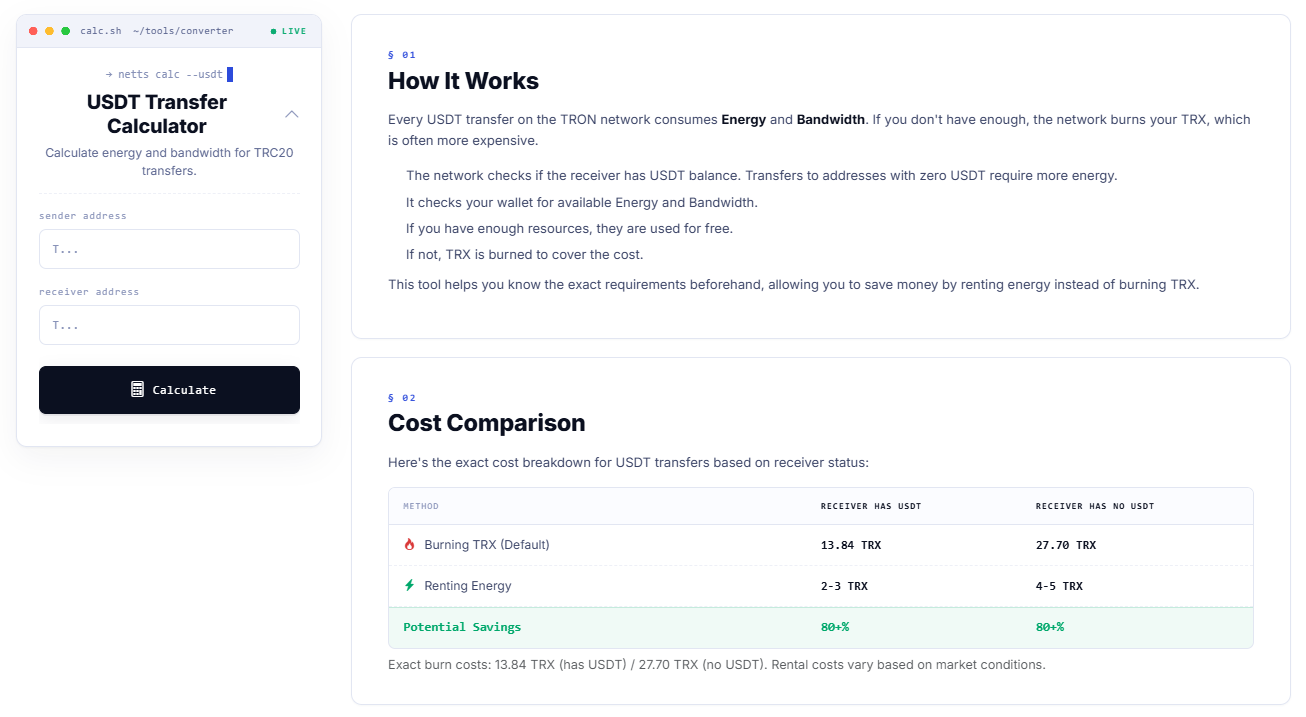
Sa tuwing ang susunod na hakbang ay kinabibilangan ng paglilipat ng USDT sa TRON, tinatantiya ng USDT Transfer Calculator ng Netts ang halaga ng Energy at Bandwidth na kailangan ng nagpadala at ng tumatanggap bago maganap ang paglilipat. Nagbibigay-daan ito sa customer na ihambing ang isang mababang opsyon sa bayarin sa USDT sa karaniwang TRX burn at tukuyin ang pinakamahusay na mga bayarin sa USDT na magagamit para sa transaksyon, sa gayo'y ginagawang isang desisyon ang maliit at kontroladong gastusing iyon bago pa man humiling ang wallet ng kumpirmasyon.