Bitgetハッキング事件 - 3億8,800万ドルの流出
2026年のBitget侵害事件は、顧客資産の残高が補償されていたとしても、セキュリティ障害によって出金がいかに凍結され得るかを示しています。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
やかんのお湯が沸き始める前、ミラはBitgetアプリに目をやります。USDTの横に表示されている数字は普段通りに見えますが、出金画面はそうではありませんでした。彼女は画面を一度、そしてもう一度更新します。スマートフォンの画面上に残高が表示されているのであれば、銀行口座のお金と同じようにアクセスできるはずだからです。画面には、取引所がセキュリティインシデントを調査している間、出金を一時停止したというメッセージが表示されています。その文面は冷静そのものでしたが、彼女の胸のうちは穏やかではありません。
4日後には家賃の支払期日が迫っており、取引先への支払いも控えています。画面上には自分のお金が表示されているにもかかわらず、それを動かすことができません。公式発表を開いてみると、被害額は約4億ドルに達していると書かれていました。その金額はあまりに膨大で実感が湧かず、彼女はその規模を小さく捉え直しながら、自分の数千ドルもその一部に含まれてしまっているのだろうかと自問します。Bitgetは顧客の残高に影響はないと述べています。その点は重要ではあるものの、グレーアウトされたボタンがまるで閉ざされた扉のように感じられることに変わりはありません。
ミラは架空の顧客であり、実際に報告された被害者ではありません。しかし、この朝の光景は、Bitgetハッキング事件の本質的な違いを如実に示しています。取引所の発表によれば、盗まれた資金の出所は送金に使用されていたホットウォレットおよびウォームウォレットであり、顧客のアカウント残高やコールドウォレットの保管資産からではないとされています。それでもユーザーは、資金を出金するために頼っていたシステムを通じてこの事態を身をもって経験することになりました。台帳上で「影響なし」と記録されていても、実際にその金額を移動できるかどうかを待たされている個人にとっては、何の意味も持たないのです。
アプリを凍結させた数字
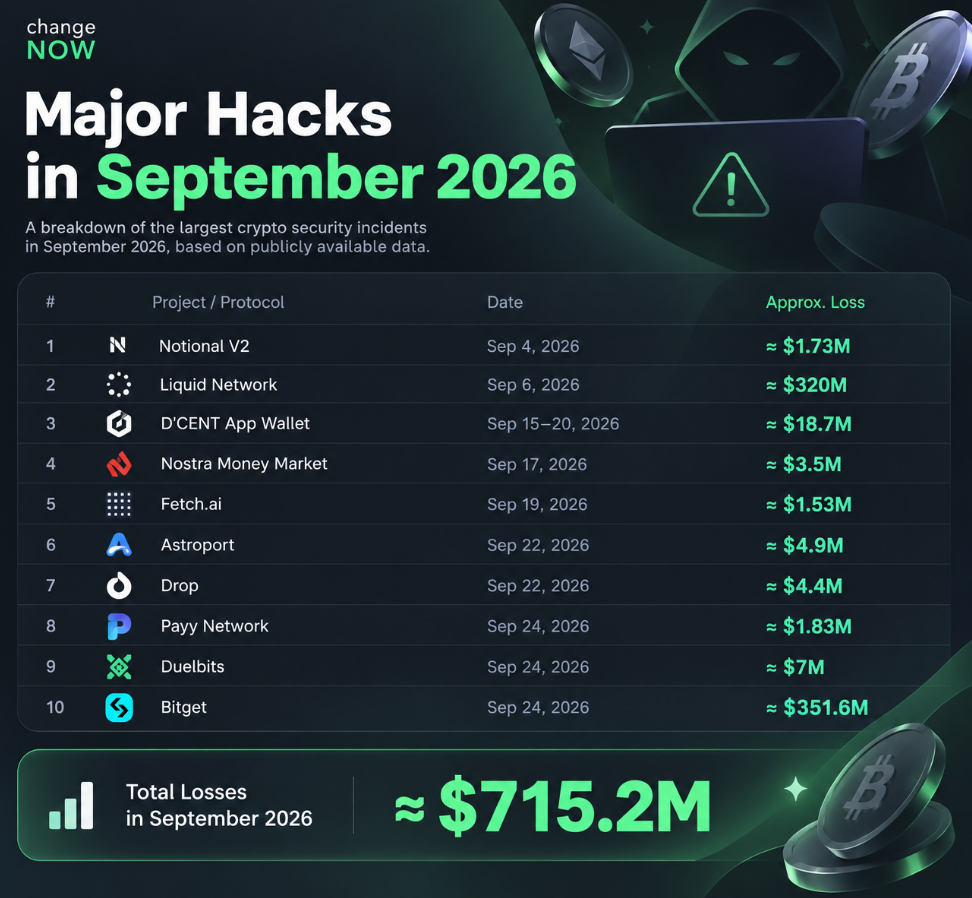
2026年9月24日、Bitgetは一部のホットウォレットおよびウォームウォレットから不正な送金が行われたことを検知しました。同社はその後、12のウォレットアドレスに分散された被害額を約3億8,800万ドルと試算しました。この送金は複数のネットワークと資産タイプに影響を及ぼしました。アプリを利用している顧客にとって、その影響の大きさを理解するのにブロックチェーンの詳細をすべて把握する必要はありませんでした。プラットフォームは事態の調査に伴い、出金を停止したのです。
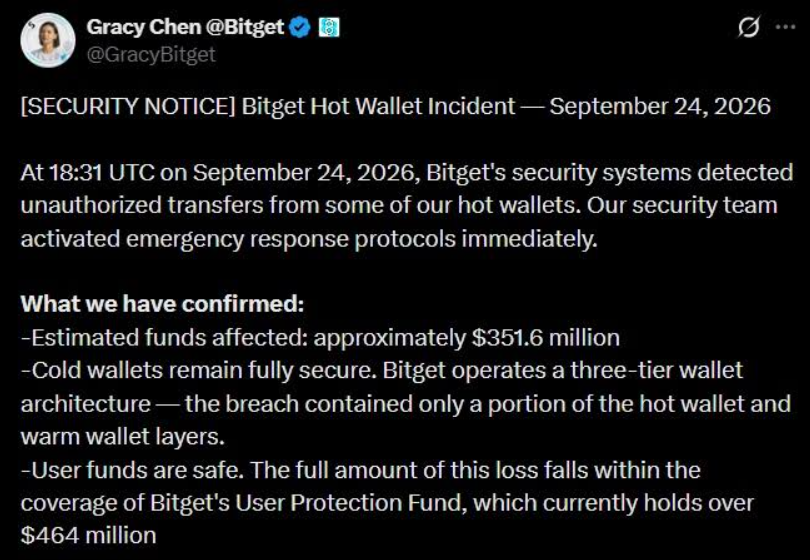
Bitgetは、秘密鍵の侵害はなく、プラットフォームの資産の大部分を保管するコールドウォレットは影響を受けていないと主張しました。その後、BitgetがMandiantおよびSlowMistと共同で調査を実施したところ、攻撃の起点はサードパーティ製のセキュリティ製品にあったことが判明しました。攻撃者は脆弱性を突いて内部の高特権クレデンシャルを取得し、ウォレット関連のバックエンドシステムに偽造された出金指示を挿入したのです。本来であれば疑いを持つべき検証プロセスが、これらの偽造された指示を正規のものとして受け入れてしまっていました。
これは、侵入者がマスターキーを1つ奪って金庫全体を空にするような状況とは全く異なります。また、ウォレットとは単なる鍵ではなく、人間、アクセス制御、ソフトウェア、ベンダー、監視体制、そしてどのコマンドを通常とみなすかの判断基準が組み合わさった仕組みそのものであることを示しています。鍵自体は安全に保たれていたとしても、それを取り巻く機構が誤ったリクエストに署名するよう誘導されてしまうことがあるのです。顧客は取引所のロゴを見て、セキュリティの境界線は1つだけであると考えがちですが、内部には所有者も前提条件も異なる一連のシステムが存在している可能性があります。
フォレンジックのタイムラインを見ると、この障害が突如として発生したわけではないことが分かります。ブロックチェーン分析企業のBitqueryは、その日の夕方早い段階ですでにいくつかの少額のテスト送金(少額のTRXやわずかなETHなど)を追跡していました。その後、さまざまなネットワーク上で大口の資金が一気に移動されました。Bitgetは後に、監視システムが19:05 UTCにこの活動を検知したため顧客の出金をブロックしたと発表しましたが、その警告が出された後も同社のウォレットからの送金は続きました。Bitqueryが記録した最後の送金は、それから2時間以上後のことでした。監視装置が煙を検知したものの、建物内の防火扉を閉めるのに時間を要していたのです。
タイムラグが存在するからといって、すべての管理機能が同じように失敗したと証明されるわけではありませんし、公開されているトランザクション記録からすべての内部決定を読み取ることは不可能です。しかしこれらの記録は、「コールドストレージ」という聞き慣れたスローガンがいかに脆いものであるかを物語っています。コールドストレージは取引所の資産の大部分が保管されている場所を指しますが、顧客へのサービス提供に必要なすべての資金移動をカバーできるわけではありません。出金を迅速に行うためにホットウォレットが存在し、それを補充するためにウォームウォレットが使用されます。プラットフォームはセキュリティと利便性のバランスを取らなければなりません。攻撃者は、まさにその2つの誓約を繋ぐ接点を見つけ出し、突破したのです。
またこの状況は、顧客が意識していないベンダーが、いかにして取引所のセキュリティ境界の一部となり得るかを示しています。Bitgetは影響を受けた製品名を公表しませんでした。CNBCの報道によると、MandiantとSlowMistは2つのサードパーティ製セキュリティ製品が侵害されたことを突き止め、SlowMistはログから最初の悪意ある活動が8月31日にまで遡ることを特定しました。それはブロックチェーン上で盗難が顕在化する数週間も前のことでした。顧客は情報すら与えられていないベンダーを評価することなどできません。ベンダーを審査・評価するのは取引所の責任であり、ベンダー側も取引所自身の鍵を預かっているのと同等の厳重さで自らのアクセス権限を管理しなければなりません。
「補償されている」が「利用可能」を意味しない理由
Bitgetは、顧客アカウントの残高は正確なままであり、損失は同社が負担すると表明しました。同社はハッキング前に4億6,400万ドル以上の価値があった保護基金(Protection Fund)に言及しました。同社およびCNBCの報道によれば、インシデントの結果としてこの基金から資金が引き出された後、Bitget自社の自己資金から3億ドル以上が補充されました。さらに、Bitgetは準備金に関する情報を公開し、基金の状況はオンチェーンで確認可能であると述べました。
これは企業として妥当な対応と言えます。企業が自らの資本を使って損失を補填することは、ユーザーに対して無担保債権者の長い列に並ぶよう要求する対応とは大きく異なります。しかし、それは侵害を未然に防ぐことと同義ではありません。保険や準備金は問題が発生した「後」に支払いを行うための手段であり、不正送金を食い止めるコントロールの代わりにはなりません。その違いを言葉で説明するのは簡単ですが、出金ボタンが無効化されている状況でそれを納得するのは極めて困難です。
ミラは、基金の評価額の話から始めるわけではありません。彼女が疑問に思うのは、今や自分を閉じ込める檻となってしまったアプリに表示される「残高に影響はありません」という文言を信じてよいのか、ということです。これらは関連しつつも異なる問題です。取引所が損失を補填するのに十分な資産を保有していたとしても、調査期間中に出金を一時停止する判断を下すことはあり得ます。その後サービスが再開されたとしても、顧客に対して「取引所にどれだけの資産を預けておくべきか」を再考させるきっかけを与えることになります。支払い能力(Solvency)は会社が債務を履行できるかどうかの問題であり、アクセス権(Access)は顧客が必要な時にお金を使えるかどうかの問題です。そして、その2つの間にある人間の感情こそが「信頼(Confidence)」なのです。
Bitgetは段階的に出金を再開しました。9月28日のビットコインを皮切りに、翌日にはイーサリアムおよび複数のEVMネットワーク、そして9月30日にはUSDTが再開されました。同社は、残りの資産、法定通貨サービス、およびP2P出金は10月2日に再開されると発表しました。ネットワークや資産ごとに独自の検証プロセスが存在するため、段階的に再開することは運用上の観点から理にかなっています。しかし顧客にとっては、1つの約束が何日にもわたって分割される結果となりました。ある人の資産は火曜日のリストに乗り、別の人の資産は金曜日に回されます。スケジュールが示されることで危機感が和らぐ面はありますが、それでも人々は何時間も待ち続けることになります。
同社は、このスケジュールがすべてのアカウント階層に適用されると発表しました。出金停止によって「VIP顧客が優先的にアクセスできるのではないか」という疑念を顧客に抱かせかねないため、これは極めて重要な点でした。一貫した方針は公平性のささやかな証拠となりますが、公平だからといって待たされる苦痛が消えるわけではありません。危機に直面した人々は、会社がサービスを復旧できるかどうかだけでなく、自分が単なる「残高キューの1行」ではなく、一人の人間として扱われているかどうかも見極めようとします。
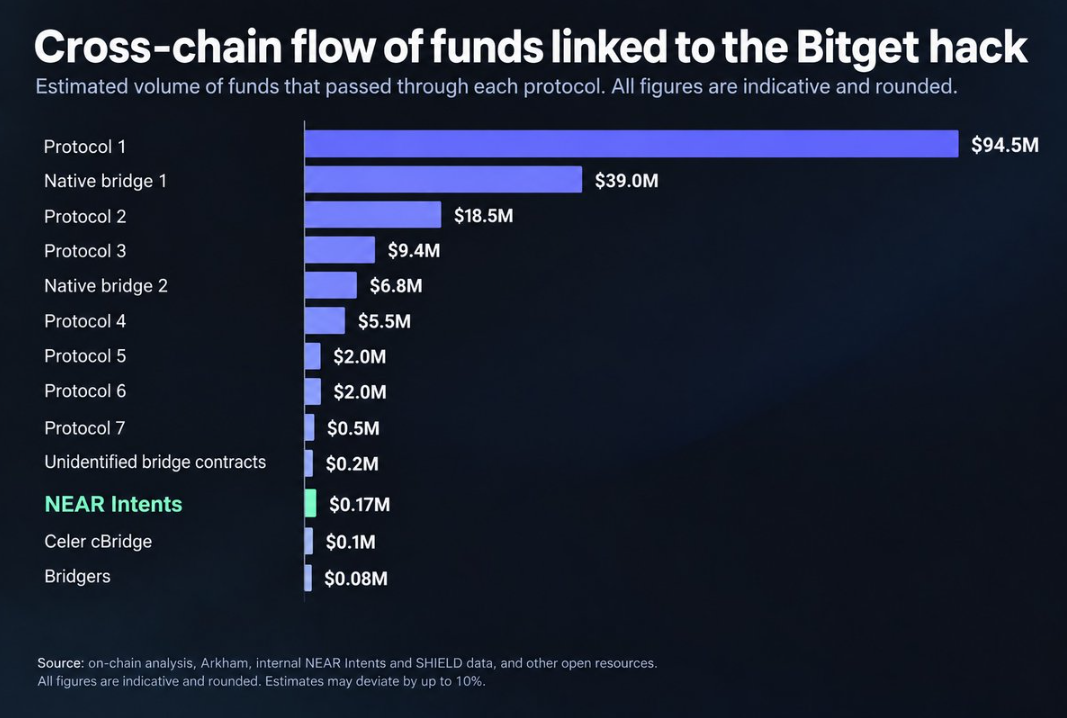
Bitgetは10月2日、CNBCに対し、盗難資金のうち約110万ドルが凍結されたものの、資産の凍結が必ずしも返還を意味するわけではないと語りました。CEOのGracy Chenは、大規模な仮想通貨盗難の傾向を考慮すると、多額の回収は見込めないとの見方を示しました。取引所は、資金の凍結や回収に繋がる協力を促すための報奨金(バウンティ)プログラムを立ち上げました。これらの対応は、決して派手でもドラマチックでもありません。凍結は一時的なものに過ぎない可能性があり、クロスチェーン取引によって追跡は困難を極め、単にアドレスにラベルを付けたからといって取引所のウォレットにお金が戻ってくるわけではないのです。資金回収には、複数のブロックチェーン、発行体、ブリッジ、取引所、調査機関、そして犯人自身の行動の間での交渉が絡むことになります。
管理機能の破綻と信頼の問題
想定される攻撃の手順には、受け入れがたい教訓が含まれています。すべてのインフラ構成要素を1社でゼロから構築することは不可能なため、企業はサードパーティが提供するセキュリティ製品を利用します。職務を遂行するためにこれらのベンダーは強力なアクセス権限を必要とし、その権限の強さゆえに、危機発生時に重大な影響を及ぼす可能性があります。取引所の表向きの顔は1つのアプリに過ぎませんが、そのセキュリティ境界には、顧客が名前も聞いたことのない企業が開発したソフトウェアが含まれていることがあるのです。そのため、脆弱性は最終的に出金を待たされるユーザーからはるか遠く離れた場所に潜んでいる可能性があります。
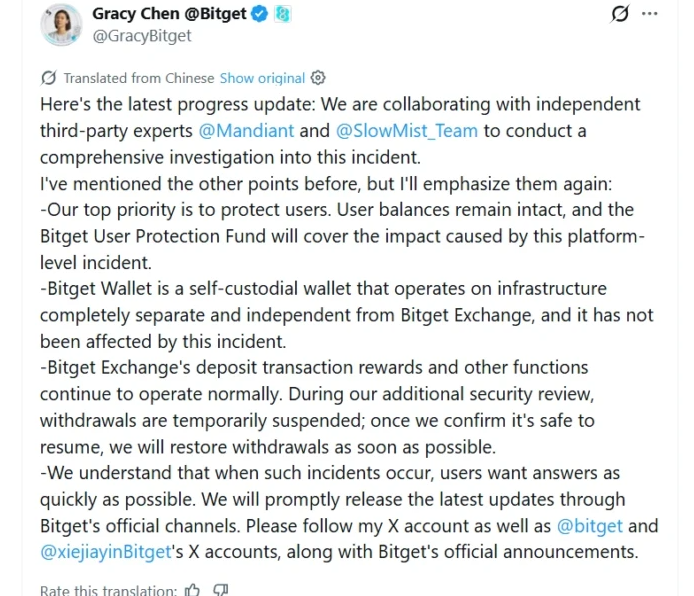
Bitgetによる調査の結果、侵入者は特権クレデンシャルを悪用し、ウォレットシステムが有効と判定してしまう偽造コマンドを発行していたことが判明しました。個々の顧客に悪意あるリンクをクリックさせる必要はなく、取引所自身のシステムに「誰がリクエストを行っているか」を信じ込ませるだけで十分だったのです。この攻撃が恐ろしいのは、根本的なセキュリティの前提を覆している点です。誰が鍵を持っているかだけでなく、「誰が鍵の保持者に指示を本物だと信じ込ませることができるか」という問題だからです。追加のセキュリティレイヤーは、互いに矛盾を検知し、誤った指示による資金移動を食い止めることができて初めて意味を持ちます。
MandiantとSlowMistが調査のために起用され、同社は内部権限の厳格化、クレデンシャルのリセット、影響を受けた機能の停止、および出金に対する独立したチェック体制の導入を行ったと発表しました。しかし、これらの措置は是正プロセスの始まりに過ぎず、それ自体が事件の全容を説明するものではありません。顧客には、プロセスのどの部分が変更され、取引所がそれをどのようにテストしていくのかを知る権利があります。フォレンジックの専門用語で侵害の経緯を説明することはできますが、顧客が納得するのは、より安全な運用の実績が積み重ねられた時だけです。
待たされる人々
人々はセキュリティレポートを図面として受け取るわけではありません。電話での問い合わせ、サポートチャット、支払いの遅延、親戚に待ってほしいと頼む際のわずかな気まずさを通じて、その現実を突きつけられます。リスクを取る余裕と意志を持って取引していた人もいれば、ステーブルコインを便利な小口現金入れとして利用していた人もいます。同じUSDTの残高であっても、ある人にとっては投機資金であり、別の人にとっては来月の給与支払いに必要な資金かもしれません。プラットフォームのインターフェースには、その違いを区別することはできません。
だからこそ、盗まれた金額の大きさが、そのまま個人の恐怖の度合いと比例するわけではないのです。3億8,800万ドルという金額は歴史的な数字です。しかし、1,000ドルを預けているユーザーにとって、総額を取引所の総準備金で割ったところで何の慰めにもなりません。彼女が知りたいのは、予定していた送金を実行できるかどうか、ただそれだけです。その答えが「ノー」となった瞬間、抽象的なカウンターパーティリスクは、個々の家庭を直撃する現実の問題へと変わります。
取引所によるカストディ(資産管理)には、道義的な非対称性が存在します。顧客がアプリを選ぶ理由の1つは、秘密鍵の管理、バックアップ、デバイスのセキュリティ、誤送金のリスクといった責任を自ら負いたくないからです。結果として、取引所はより成熟した責任ある当事者としての役割を引き受けます。スピードを重視する顧客のためにホットウォレットを維持することを正当化し、現代のセキュリティが多数の製品で構成されているからという理由で外部ベンダーを活用します。しかし、そのような構造に伴う心理的負担を下流のユーザーに押し付け、それを単なる「技術的な仕様」で片付けることはできません。プラットフォームを信頼していたユーザーは、ベンダーのアクセスモデルに個別に同意したわけではないのです。
同時に、「自分の鍵を持たない(Not your keys, not your coins)」という考え方だけでは、人々が日常生活で直面するすべての問題を解決できるわけではありません。セルフカストディ(自己管理)は個人に直接的なコントロール権を与える一方で、シードフレーズの管理、デバイスの故障、アドレスの入力ミス、トランザクション手数料の支払いなど、あらゆるリスクを自分一人で背負うことを意味します。最適な選択肢は、各人が何に対処できるかによって異なります。セキュリティ侵害が起きた後に自己管理の重要性を説くのは簡単ですが、利便性が個人の怠慢ではなく現実的な必要性であることを認めるのは容易ではありません。Bitgetのユーザーは、不注意だったから鍵を手放したのではなく、鍵の管理を容易にするために設計された製品を利用していただけなのです。
一度のショックで人々が即座に原理主義的(マキシマリスト)になるわけではありません。ミラは短期的な支払いに必要な資金を引き出し、取引所に残す取引残高を減らし、プラットフォームのプルーフ・オブ・リザーブ(準備金証明)の発表をより慎重な目で見るようになるかもしれません。そして結局は、アプリの利便性ゆえにまた使い続ける可能性もあります。恐ろしい朝を経験したからといって、人間は白黒をつけた極端な決断を下すわけではありません。いくつもの調整を重ね、その新しい境界線が現在の生活に合っているかどうかを確かめていくのです。
最善のアプローチは、中央集権型取引所を利用した顧客を責めることではありません。そうではなく、インシデント発生後に取引所が何を行ったかを問うべきです。何を公開したか、いかに迅速に問題を封じ込めたか、独立した分析を手配したか、明確かつ整然とした形でアクセスを復旧させたか、そして保護基金が何を約束し、何を約束しないのかを説明できるかどうかです。準備金比率は重要ですが、万能の特効薬ではありません。公開ウォレットのアドレスは、特定時点の資産を検証するのに役立ちます。しかし、そのどちらも、すべての出金ルートが安全であることを証明するものではありません。
この問題は取引所の領域にとどまりません。価値のルーティングに関わるすべてのサービスは、その先に存在するアドレスに配慮する必要があります。正規のプラットフォームから出た送金が、盗難、フィッシング、または制裁違反に関与したウォレットを経由してしまう可能性は常に存在します。例えばNettsでは、リソースを割り当てる前に、TRONのEnergyおよびBandwidthのリクエストを共通の拒否リストと照合し、チェックが漏れたり古くなったりした場合のフェイルセーフ規則も備えています。しかし、これによって取引所のハッキングが解決するわけでも、取引所自身によるコンプライアンスの取り組みの代わりになるわけでもありません。トランザクションインフラのシンプルなレイヤーであっても、どのリクエストを処理すべきかを自ら判断できるという一例に過ぎません。
警告バナーが消えた後で
セキュリティインシデントはニュースのトップページからはすぐに消え去りますが、顧客の日常には長く残り続けます。同じアプリに戻って価格を確認し、出金タブを開いたところでふと手を止めてしまう人もいるでしょう。その躊躇は決して不合理なものではなく、取引所が再び失敗することを意味するわけでもありません。画面に表示されている残高と、実際に利用可能なお金は同じではないという事実を、身体が覚えているだけなのです。
Bitgetにとって、10月の再開後に待ち受けていた地道な取り組みは、出金スケジュールほど目に見えやすいものではありません。信頼を回復し、改善点を提示し、侵害に関する公式声明を発表し、二度と同じ過ちが起きないことを証明しなければなりませんでした。同社は、内部クレデンシャルのリセット、高特権アクセスの厳格化、影響を受けたベンダー機能の停止、出金に対する独立した検証の強化を行ったと発表しました。これらの手順はあくまで約束に過ぎず、その真価は、それらがいかに適切に実行され、継続的に見直されるかどうかにかかっています。
顧客にとって重要なのは、「絶対に取引所を使うな」という極論にとどまらない教訓です。自分の生活の中でその取引所が果たす役割に応じた、適切な金額のみを預けるべきだということです。どの残高が日常の支払いに充てられ、どれが長期的な投資であり、最悪のタイミングで問題が発生した際の備えとなるのはどれかを把握しておく必要があります。家賃や給与の支払いを即時出金に依存している場合は、必ず代替手段を用意してください。使い慣れた取引所の画面の色を、アクセス権を完全に掌握していることと同義だと錯覚してはなりません。
ミラはようやく送金を完了させましたが、取引先から2通目の催促メッセージが届いた後であり、手遅れとなってしまいました。お金を失ったわけではなく、取引所によって口座の資金が減らされたわけでもありません。それでも彼女は、残高が「見えていながら使えなかった」あの30分間のことを覚えています。その記憶は、他の製品を使う際にも残り続け、「誰かが代わりにすべてを監視してくれているはずだ」という安易な思い込みを戒め続けることでしょう。
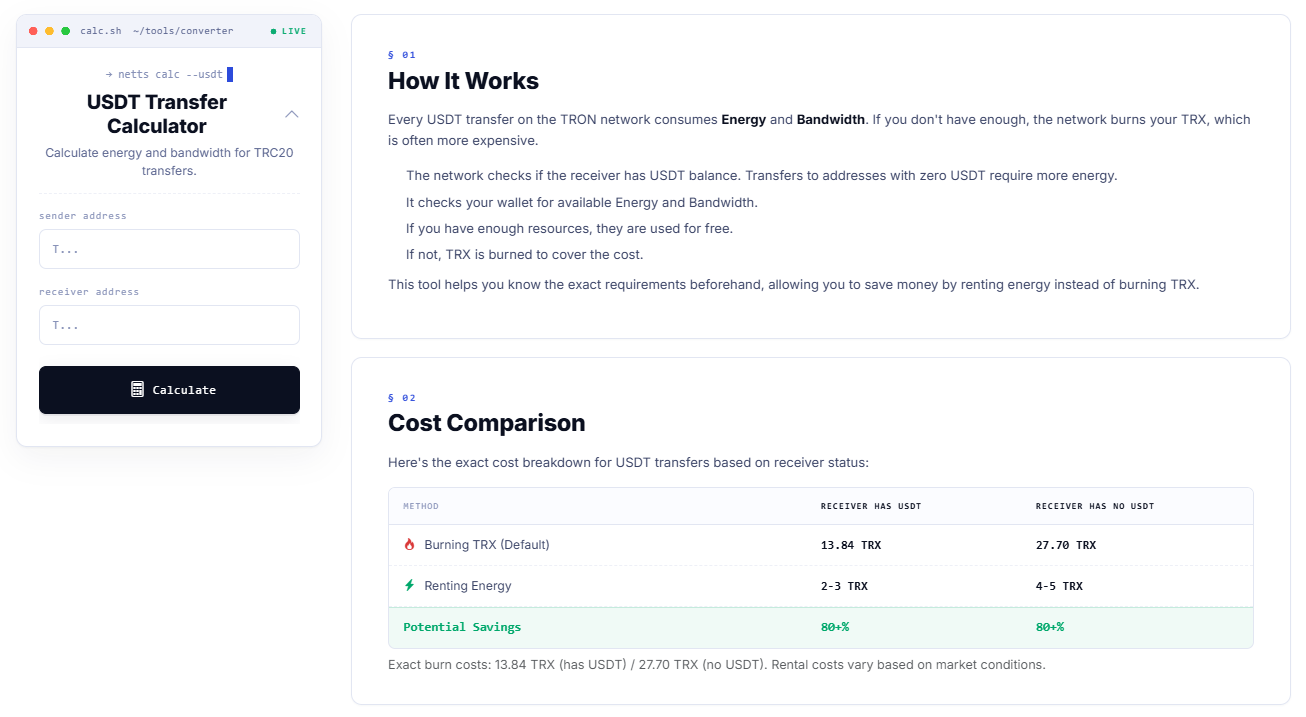
TRON上でUSDTを送金する際、NettsのUSDT送金計算ツールを使用すれば、送金を実行する前に送信者と受信者の双方が必要とするEnergyとBandwidthの量を事前に見積もることができます。これにより、低コストなUSDT手数料オプションと標準的なTRXバーン(燃焼)を比較し、取引に最適なUSDT手数料を見極めることができるため、管理可能なわずかなコストを、ウォレットでの承認リクエストを行う前の段階で判断・コントロールできるようになります。