Bitget 遭黑客攻击——3.88 亿美元不翼而飞
2026 年 Bitget 安全漏洞事件表明,即便客户资产得到全额覆盖,安全故障依然可能导致提币被冻结。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
在水壶烧开之前,米拉(Mira)看了一眼 Bitget App。她 USDT 旁边的数字看起来很正常,但提币界面却不对劲。她刷新了一次,又刷新了一次,因为既然手机上仍显示有余额,按理说就应该像银行账户里的钱一样可以随时取用。一条提示信息显示,在交易所调查一起安全事件期间,提币功能已暂停。提示信息的语气很平静,但她的厨房里却炸开了锅。
四天后房租就要到期,还有一位供应商正等着付款。尽管她的钱仍然显示在屏幕上,但她却无法转出。她打开公告,发现涉案金额已接近四亿美元;这个数字庞大到令人难以想象,于是她缩小数额对比,暗自揣测自己的几千美元是否也包含在其中。Bitget 声明客户资产未受影响。这一点固然重要,但这并不能让那个变灰的按钮显得不那么像一扇紧锁的大门。
米拉是一位虚构的客户,并非真实报道的受害者。这一晨间遭遇揭示了 Bitget 黑客事件核心的实际差异:该交易所表示,被盗资金源自用于划转资金的热钱包和温钱包,而非来自客户账户余额或其冷钱包持仓。然而,人们仍然是通过他们赖以提款的系统切身体会到了这起事件。当一个人焦急地等待确认资金能否转出时,账本上宣称的“未受影响”显得苍白无力。
导致 App 冻结的数字
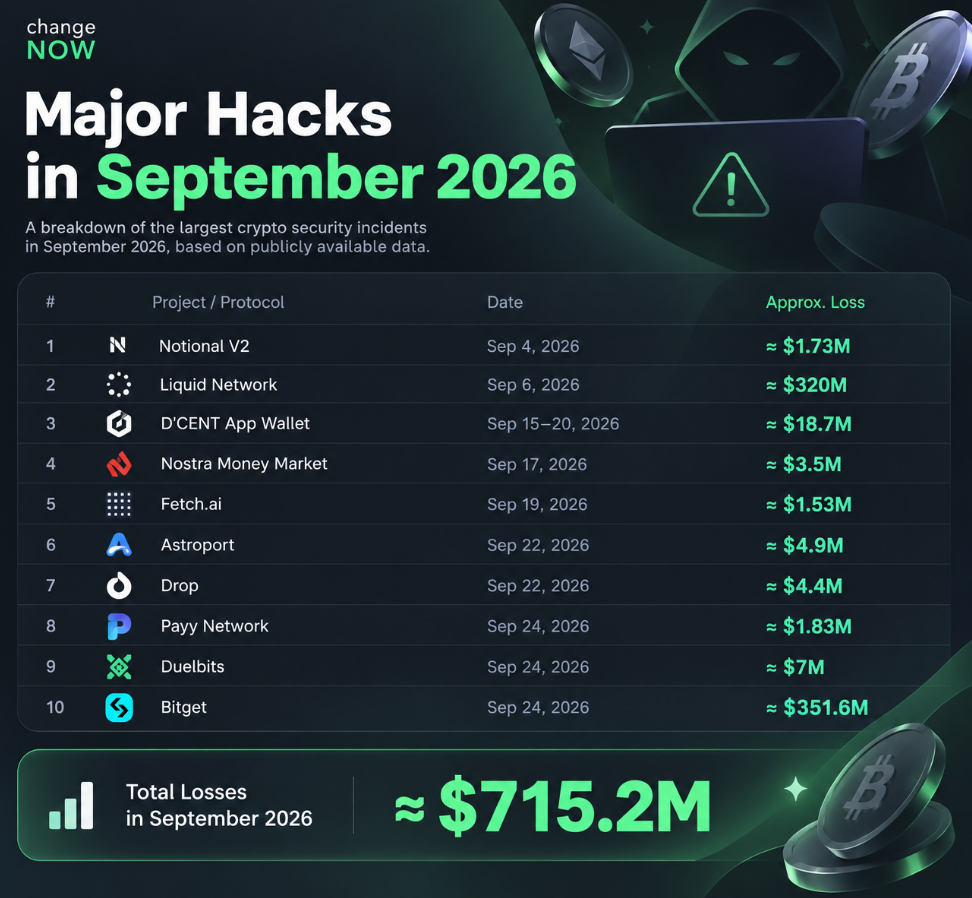
2026 年 9 月 24 日,Bitget 发现其部分热钱包和温钱包发生了未经授权的转账。该公司随后估计涉案金额约为 3.88 亿美元,分散在十二个钱包地址中。这些转账涉及多个网络和多种资产类型。使用该 App 的客户无需了解所有链的细节就能明白其后果:平台已在调查事件期间暂停了提币。
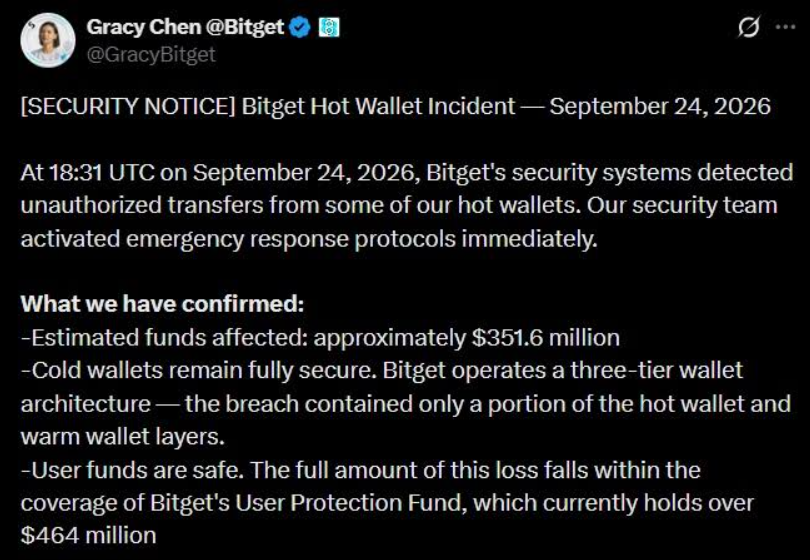
Bitget 声称其私钥未遭到泄露,且存放平台绝大部分资产的冷钱包未受影响。随后,Bitget 在与 Mandiant 及慢雾(SlowMist)联合展开的调查中,将攻击根源归咎于一款第三方安全产品;攻击者利用了一个漏洞,获取了内部特权凭证,随后向与钱包相关的后端系统注入了伪造的提币指令。这些伪造的指令被本应对其提出质疑的流程误判为合法请求并予以接受。
这与窃贼拿走一把主钥匙并搬空整个金库的情况大相径庭。这也表明,钱包绝不仅仅是一把私钥;它实际上是由人员、访问控制、软件、供应商、监控设施以及关于哪些指令看似正常的判定规则共同组成的综合体系。私钥本身可能依然保密,但其周边的运行机制却被诱导签署了错误的请求。客户看到交易所的标志,理所当然地认为只有一道安全防线;然而在内部,却可能存在一系列各自拥有不同所有者和不同安全假设的系统。
链上取证的时间线让这次失误显得不那么突如其来。区块链分析公司 Bitquery 当天傍晚早些时候就已经追踪到了一些小额测试转账,包括一笔 TRX 小额付款和零点几个 ETH。随后,更大金额的资金在不同网络上呈爆发式转移。Bitget 后来表示,其监控系统在 UTC 时间 19:05 发现了异常活动并随即阻止了客户提币,但在该警告发出后,其钱包的对外转账仍在继续。Bitquery 记录到的最后一笔转账发生在两个多小时之后。尽管监控探测到了烟雾,但大楼内部的防火门仍需时间关闭。
存在这一时间差并不能证明每道风控都以相同的方式失效,公开的交易记录也不可能展现每一项内部决策。相反,它们确实展现了众人皆知的口号在多大程度上会迅速失效。虽然“冷存储”指的是交易所存放大部分资产的地方,但它无法涵盖为客户提供服务所需的所有资金流转;为了快速满足提币需求,热钱包应运而生,而温钱包则用于为其补充资金。平台必须在安全性和可用性之间取得平衡。攻击者恰恰找到了突破这两种承诺之间连接纽带的方法。
这种情况还说明了为什么供应商最终会成为交易所安全边界的一部分,即便他们根本不会出现在客户的顾虑清单中。Bitget 并未公开受影响产品的具体名称。据 CNBC 报道,Mandiant 和慢雾发现有两款第三方安全产品遭到攻破,慢雾在现有日志中追踪到的最早恶意活动甚至可以追溯到 8 月 31 日。这比区块链上显现出盗窃迹象早了数周。客户无法对自己一无所知的供应商进行评估。对供应商进行评估是交易所的职责,而供应商必须像保管交易所自身私钥一样对待其所拥有的访问权限。
当“已覆盖”并不等于“可用”
Bitget 表示,其客户账户中的余额仍然准确无误,公司将承担损失。该交易所提到了其保护基金(Protection Fund),在黑客事件发生前,该基金的价值超过 4.64 亿美元;根据该公司公告及 CNBC 的报道,事件发生后,该基金被动用,随后 Bitget 从自身储备中对其进行了补充,使其规模恢复至 3 亿美元以上。此外,Bitget 还发布了有关其储备金的信息,并提到该基金可以在链上进行核查。
这是一个合乎情理的应对方案。一家公司动用自有资本来弥补损失,与要求用户加入漫长的无担保债权人排队名单有着本质区别。但这并不等同于从一开始就防范了漏洞。保险和储备金是在问题发生后进行赔付的手段;它们无法替代阻止未经授权转账的风控措施。虽然二者的区别很容易说清楚,但当提币按钮变灰不可用时,人们却很难坦然接受。
米拉并没有一开始就去讨论基金的估值。相反,她怀疑自己是否还能相信“您的余额未受影响”这句声明,因为现在这款 App 已经变成了一个让她资金无法动弹的牢笼。这些是相关但截然不同的问题。一家交易所可能拥有充足的资产来覆盖损失,但在调查进行期间仍决定暂停提币;它日后可能会恢复服务,但却已经给客户提供了一个重新考虑要存放多少资金的理由。偿付能力关乎公司能否履行其债务义务,而资金可用性则关乎客户能否在需要时动用自己的资金。信任,则是连接这两者的人性纽带。
Bitget 分阶段重新开放了提币,比特币于 9 月 28 日率先恢复,以太坊和一些 EVM 网络在次日恢复,USDT 则在 9 月 30 日恢复。该公司表示,其余资产、其法币服务以及 C2C 提币将于 10 月 2 日恢复。从运营角度来看,分阶段重新开放是合理的,因为每个网络和资产都有其自有的验证流程。然而,对客户而言,这实际上是将一个单一的承诺拆分成了数天。某个人的资产出现在周二的名单上,而另一个人的资产却排在周五。尽管时间表有助于缓解危机,但它依然让人们在煎熬中数着小时度日。
该公司表示,其时间表适用于所有账户层级。这一点至关重要,因为暂停提款可能会让客户认为更重要的人物会被优先放行。一视同仁的政策是展现公平的一个微小范例,即便公平并不能减轻等待带来的焦虑。在危机中,人们不仅想知道一家公司能否恢复服务,还想知道自己是否会被当作活生生的人来对待,而不仅仅是余额队列中的一个数据条目。
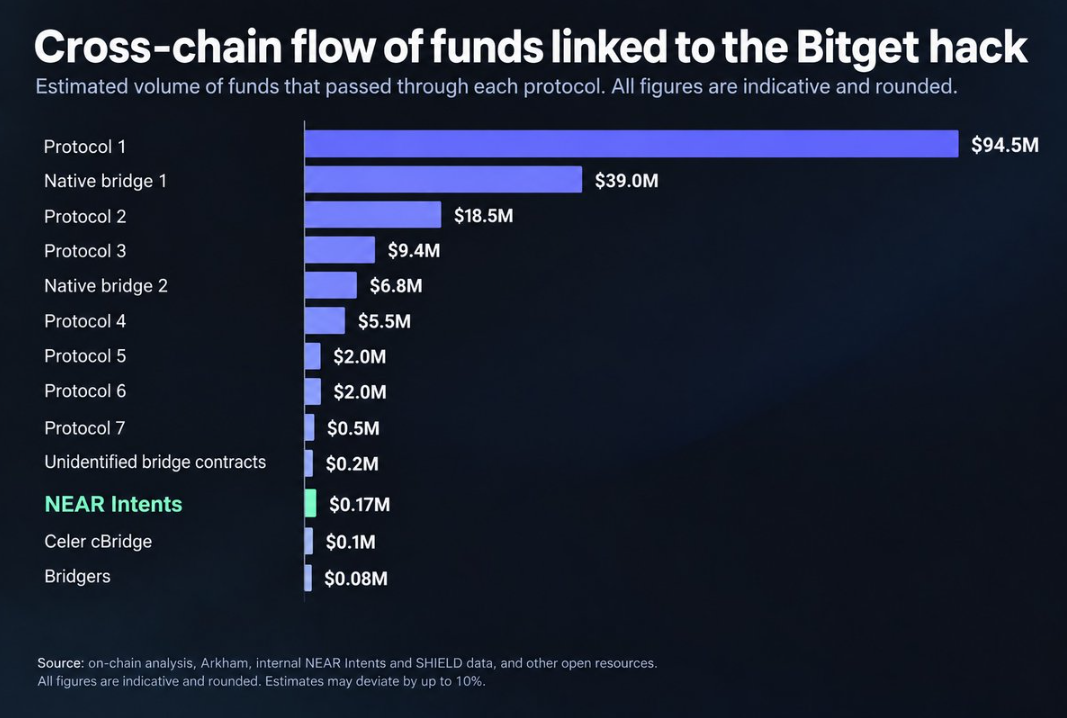
Bitget 于 10 月 2 日向 CNBC 表示,被盗资金中约有 110 万美元已被冻结,但资产被冻结并不意味着它们已被追回。首席执行官谢家印(Gracy Chen)解释称,考虑到重大加密货币盗窃案的惯常规律,她并不预期能追回巨额资金。该交易所已设立赏金,鼓励人们协助冻结或追回资金。这些细节并不具有戏剧性或电影般的传奇色彩。冻结可能是暂时的,跨链交易会让追踪变得更加困难,而且单凭一个地址标签并不能让资金自动返回交易所的钱包。资产追回需要各条链、发行方、跨链桥、交易所、调查人员以及窃贼自身行为之间进行多方博弈与交涉。
风控失效与信任危机
这一攻击事件的潜在脉络蕴含着一个令人不快的教训。各家公司都会使用第三方提供的安全产品,因为任何一家公司都不可能从头构建其基础设施的每一个组件。为了履行职责,这些供应商需要获得访问权限,而这种权限有时极其强大,以至于在危机时刻起到决定性作用。尽管交易所展现给公众的只有一个 App,但其安全边界可能牵涉到客户从未听说过的公司所开发的软件。因此,薄弱环节可能潜伏在距离最终苦等提币的用户非常遥远的地方。
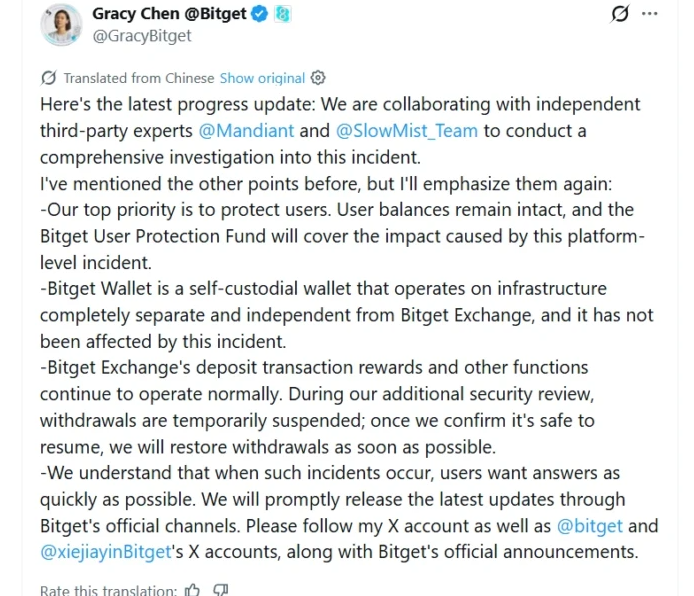
Bitget 开展的调查发现,入侵者使用了特权凭证,并发布了被其钱包系统视为有效的伪造指令。黑客无需引诱每个客户去点击恶意链接;只要交易所自身的系统认可了发起请求者的身份,就足以得逞。这次攻击之所以令人不寒而栗,是因为它颠覆了一个基本的安全逻辑:问题不仅在于谁持有私钥,还在于谁能让持有私钥的人相信某条指令是合法的。额外的安全防护层只有在能够相互校验、并防止错误指令导致资金被转出时,才具有实际价值。
平台聘请了 Mandiant 和慢雾开展调查,该公司表示已收紧内部权限、重置凭证、停用受影响的功能,并引入了独立的提币审核机制。然而,这些措施仅仅标志着整改进程的开端,其本身并不能构成对事件经过的完整交代。客户有权知道流程中的哪些环节得到了改进,以及交易所将如何对其进行测试。虽然取证语言可以描述安全漏洞,但只有通过持续拿出更安全运营的真凭实据,客户才会真正信服这种解释。
等待中的人
人们不会把安全报告仅仅看作是一张图表;相反,他们是通过一通电话、客服聊天界面、一次逾期付款,以及不得不让亲戚宽限几天的轻微羞愧感中体会到它的存在。他们当中有些人是用能够且愿意承担风险的资金进行交易,而另一些人则把稳定币当作方便日常支出的现金抽屉。同样的 USDT 余额,对一个人来说可能是一笔投机性投资,而对另一个人来说可能就是支付下个月员工薪资的救命钱。平台的界面无法分辨这种差异。
这就是为什么被盗金额并不能直接等同于恐慌程度。3.88 亿美元的涉案金额固然创下了历史纪录。然而,存了一千美元的用户并不能通过将总金额除以交易所的总储备来抚慰自己。她关心的唯一问题是:自己能否完成原计划的那笔转账。一旦答案是否定的,抽象的交易对手风险就会转变成影响每个具体家庭的现实问题。
交易所托管存在着一种道义上的不对称。客户之所以选择 App,部分原因在于他们不想承担管理私钥、备份、设备安全以及犯错风险的沉重责任。因此,交易所承担了更为成熟的一方这一角色。鉴于客户看重速度,交易所保留热钱包具有合理性;而且由于现代安全体系由众多不同产品构成,使用第三方供应商也无可厚非。然而,它不能把这种架构带来的心理负担顺水推舟地甩给链下用户,并将其轻描淡写为一种技术细节;信任平台的普通用户并没有单独同意过供应商的访问权限模型。
与此同时,“不掌握私钥就不属于你的币”这一理念并不能解决人们在日常生活中面临的所有问题。虽然自主托管确实赋予了个体直接控制权,但也意味着个人必须独自处理助记词、设备损坏、向错误地址转账以及支付交易手续费等所有麻烦。最佳选择取决于个人的应对能力。在安全漏洞发生后倡导自主掌控是一回事,但要承认便利性是一种刚需而非个人过失,则要困难得多。Bitget 的用户并没有因为粗心大意而放弃自己的私钥;相反,他们使用的是一款旨在简化私钥托管的产品。
这种冲击并不会让人们一夜之间都变成去中心化绝对主义者(Maximalist),米拉可能会从账户中取出满足短期支出所需的金额,在交易所保留较少的交易余额,并以更怀疑的眼光审视平台的储备金证明公告。她最终可能还是会回来,因为 App 确实很方便。经历了一个惊魂未定的早晨后,人们不会做出决绝的单一决定;相反,他们会做出一些调整,然后观察新的边界是否依然契合他们目前的生活方式。
最好的做法并不是指责客户使用中心化交易所。相反,我们应该探究交易所在事件发生后的所作所为:公布了哪些信息、遏制问题的速度有多快、是否安排了独立分析、是否以清晰有序的方式恢复了访问权限,以及能否解释清楚保护基金到底承诺了什么、没承诺什么。虽然储备金率很重要,但它并非灵丹妙药。公开的钱包地址有助于核实特定时刻的资产状况。然而,这两者都无法证明所有的提币通道都是安全的。
这一问题超出了交易所的范畴。任何涉及价值路由的服务都必须考虑另一端的地址。转账有可能从合规平台发出,随后流经涉及盗窃、网络钓鱼或违反制裁的钱包。例如,Netts 在分配资源之前,会根据公共拒绝名单核对 TRON Energy 和 Bandwidth 请求,包括在核查缺失或过期的情况下启用故障安全规则。然而,这并不能解决交易所被黑的问题,也无法取代交易所自身的合规努力。它只是表明了简单的交易基础设施层如何能够决定它愿意为哪些请求提供服务。
横幅消失之后
安全事件很快就会从头条新闻中淡出,但它们可能会长久地留在客户的日常习惯中。某人可能会重新打开同一个 App 查看价格,但在点到提币标签页时却会犹豫停顿。这种犹豫并非毫无道理,也并不意味着交易所会再次暴雷;这只是身体在本能地提醒自己:屏幕上显示的余额与真正可以动用的资金并不是一回事。
对于 Bitget 而言,10 月恢复提币后所面临的艰巨任务远不如提币时间表那样显而易见:它必须努力重建信心、展示已落实的改进、发布关于系统受损的正式声明,并证明绝不会重蹈覆辙。该公司表示,已重置内部凭证、严格限制高权限访问、关闭受影响供应商的功能,并加强了对提币的独立审核。这些措施目前只是承诺;它们的价值将取决于执行的力度以及持续的复盘监督。
对客户而言,这里的建议不仅仅是“永远不要使用交易所”。您存放于交易所的资金量,应与它在您生活中扮演的角色相匹配。您需要清楚哪些余额用于日常开销,哪些是长期投资,哪些在最不合时宜的时刻遭遇意外时可以充当备用资产。如果您依赖即时提币来支付房租或员工工资,请确保自己留有备选方案。切勿将交易所熟悉的品牌色调误以为是对资金准入的绝对掌控。
米拉最终完成了转账;在供应商发出第二条催款信息时,这笔钱已经迟到了。她并没有损失资金,交易所也没有对她的账户造成实质财产损失。然而,她依然清楚地记得那半个小时——余额明明就在眼前,却无法动用。这段记忆将伴随她走向下一个产品,并让她始终心存一份警惕:总该有人在背后时刻盯紧这一切。
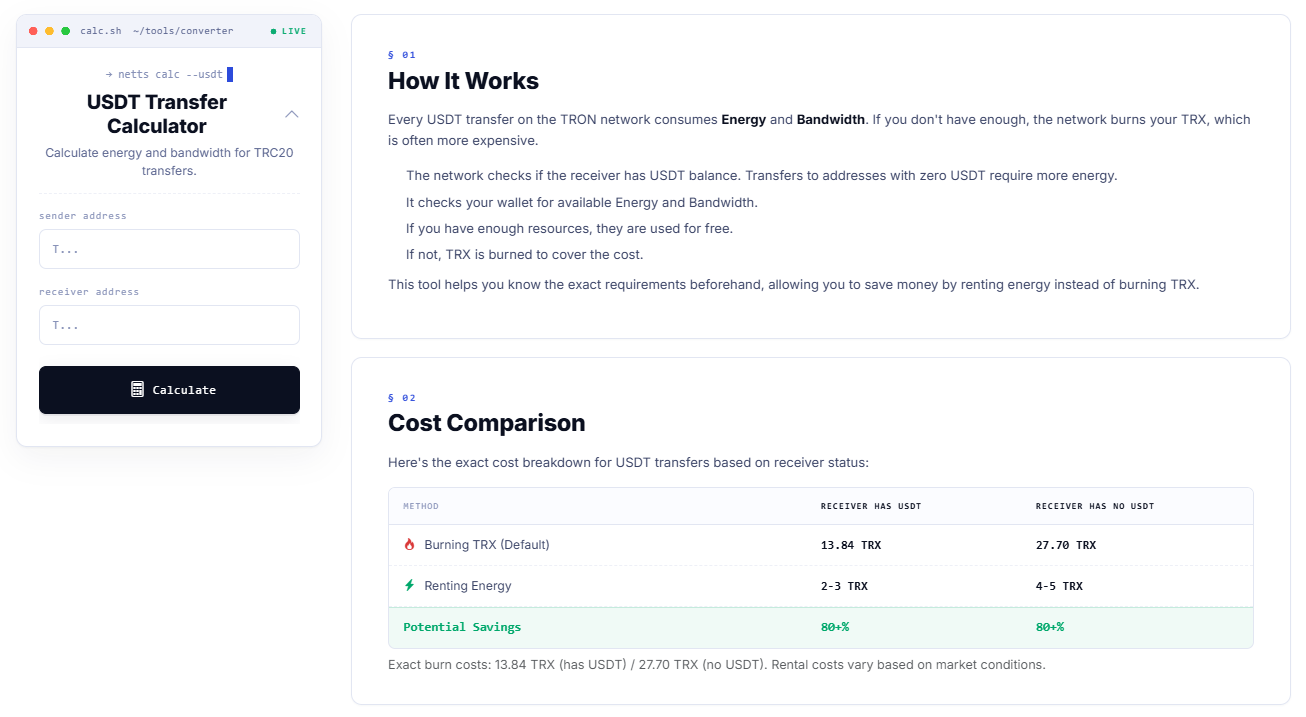
无论何时,当下一步涉及在 TRON 上转账 USDT 时,Netts 的 USDT 转账计算器都会在转账前预估发送方和接收方所需的 Energy 和 Bandwidth。这使客户能够对比低成本的 USDT 费用选项与标准的 TRX 燃烧成本,并找到该笔交易可用的最佳 USDT 费率,从而在钱包请求确认之前,将这一微小且可控的成本转化为明确的先期决策。