Hack da Bitget - US$ 388 Milhões Desaparecidos
A violação da Bitget em 2026 mostra como uma falha de segurança pode congelar saques, mesmo quando os saldos dos clientes permanecem cobertos.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Antes de a chaleira começar a ferver, Mira olha para o aplicativo da Bitget. O valor ao lado de seu USDT parece normal, mas a tela de saque não. Ela atualiza uma vez e depois novamente, já que se o saldo ainda está no celular, deveria estar acessível da mesma forma que o dinheiro em uma conta bancária. Uma mensagem informa que os saques foram suspensos enquanto a exchange investiga um incidente de segurança. O aviso é calmo, mas a cozinha dela não está.
Há um aluguel que vence em quatro dias e um fornecedor esperando pelo pagamento. Embora seu dinheiro ainda apareça na tela, ela não consegue movimentá-lo. Ao abrir o comunicado, descobre que a quantia é agora de quase quatrocentos milhões de dólares; o número é tão grande que é impossível de visualizar, então ela reduz a escala e se pergunta se seus poucos milhares de dólares poderiam fazer parte daquele montante. A Bitget afirma que os saldos dos clientes não foram afetados. Esse ponto é importante, mas não faz com que o botão desativado pareça menos uma porta trancada.
Mira é uma cliente fictícia e não uma vítima real registrada. A rotina matinal ilustra o verdadeiro contraste no cerne do hack da Bitget: a exchange afirma que os fundos roubados se originaram em hot e warm wallets que eram usadas para transferir dinheiro, e não dos saldos das contas dos clientes ou de suas reservas em cold wallets. Mesmo assim, as pessoas vivenciaram o incidente por meio do sistema do qual dependiam para sacar seus fundos. Um registro contábil pode declarar que não foi afetado enquanto um indivíduo espera para saber se a quantia pode ser movimentada.
O Número que Congelou o Aplicativo
Em 24 de setembro de 2026, a Bitget notou que havia ocorrido transferências não autorizadas de algumas de suas hot e warm wallets. Posteriormente, a empresa estimou o montante envolvido em cerca de US$ 388 milhões distribuídos entre doze endereços de carteira. As transferências afetaram diversas redes e tipos de ativos. Um cliente que utilizasse o aplicativo não precisava conhecer todas as blockchains para entender as implicações: a plataforma havia suspendido os saques enquanto investigava o ocorrido.
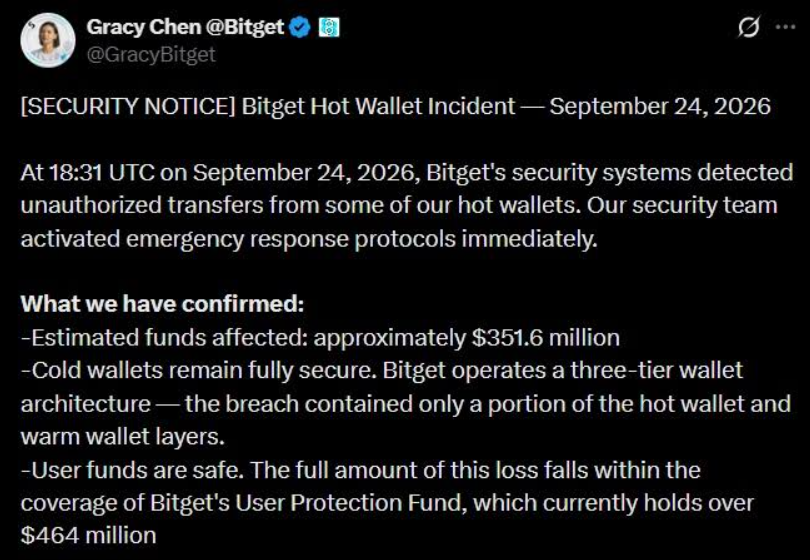
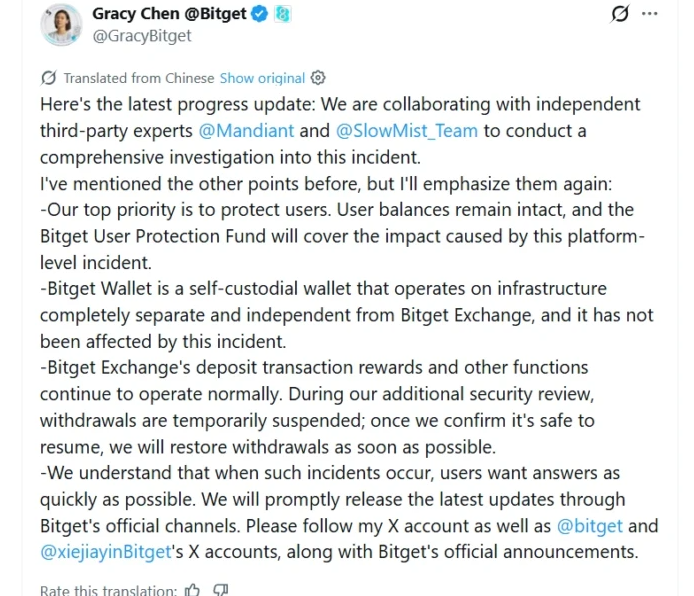
A Bitget garantiu que suas chaves privadas não haviam sido comprometidas e que suas cold wallets — que continham a maior parte dos ativos da plataforma — não foram afetadas. Mais tarde, quando a Bitget realizou uma investigação em colaboração com a Mandiant e a SlowMist, a origem do ataque foi atribuída a um produto de segurança de terceiros; os invasores exploraram uma vulnerabilidade, obtiveram credenciais internas privilegiadas e inseriram instruções de saque forjadas nos sistemas de backend vinculados às carteiras. Essas instruções falsificadas foram aceitas como legítimas pelos processos que deveriam tê-las questionado.
Isso é bem diferente de uma situação em que um ladrão pega uma chave-mestra e esvazia o cofre inteiro. Serve também para mostrar que uma carteira não é apenas uma chave; na verdade, é um conjunto de pessoas, controles de acesso, software, fornecedores, estruturas de monitoramento e decisões sobre quais comandos parecem normais. A chave em si pode permanecer em segredo enquanto os sistemas ao redor são levados a assinar a solicitação errada. O cliente vê o logotipo da exchange e presume, razoavelmente, que existe apenas uma barreira de segurança; por dentro, no entanto, pode haver uma série de sistemas, cada um com diferentes responsáveis e diferentes premissas.
A linha do tempo forense faz com que a falha pareça menos repentina. A empresa de análise de blockchain Bitquery já havia rastreado algumas pequenas transferências de teste no início daquela noite, incluindo um pequeno pagamento em TRX e uma fração de ETH. Em seguida, quantias maiores foram movimentadas em rajadas por várias redes. A Bitget afirmou mais tarde que seu sistema de monitoramento detectou a atividade às 19:05 UTC e, portanto, bloqueou os saques dos clientes, mas as transferências a partir de suas carteiras continuaram após a emissão do alerta. As últimas transferências registradas pela Bitquery ocorreram mais de duas horas depois. Embora um sensor tenha detectado a fumaça, as portas internas do prédio ainda precisavam ser fechadas.
O fato de haver uma lacuna não prova que cada controle falhou da mesma forma, e não é possível que os registros públicos de transações exibam todas as decisões internas. Em vez disso, eles mostram com que rapidez um slogan conhecido se torna insuficiente. Embora "armazenamento a frio" se refira a onde a maior parte dos ativos de uma exchange fica guardada, ele não abrange todas as movimentações necessárias para atender aos clientes; as hot wallets existem porque os saques precisam ser feitos rapidamente, e as warm wallets são usadas para reabastecê-las. A plataforma precisa encontrar um equilíbrio entre segurança e disponibilidade. O invasor descobriu uma maneira de penetrar o tecido conectivo entre esses dois compromissos.
Esta situação também evidencia o motivo pelo qual um fornecedor pode acabar fazendo parte do perímetro de segurança de uma exchange, mesmo que não conste na lista mental de um cliente. A Bitget não identificou os produtos que foram afetados. Segundo a CNBC, a Mandiant e a SlowMist descobriram que dois produtos de segurança de terceiros haviam sido comprometidos, e a SlowMist conseguiu rastrear a primeira atividade maliciosa nos logs disponíveis até 31 de agosto. Isso ocorreu semanas antes de o roubo se tornar visível na blockchain. Um cliente não pode avaliar um fornecedor sobre o qual não recebeu nenhuma informação. Cabe à exchange realizar essa avaliação do fornecedor, e este deve tratar o acesso que possui como se estivesse com as próprias chaves da exchange.
Quando “Coberto” Não Significa “Disponível”
A Bitget declarou que os saldos nas contas de seus clientes continuavam corretos e que a empresa assumiria o prejuízo. Ela fez referência ao seu Fundo de Proteção, que possuía um valor superior a US$ 464 milhões antes do hack; como resultado do incidente, o fundo foi utilizado e, posteriormente, recomposto a partir das próprias reservas da Bitget para mais de US$ 300 milhões, segundo a empresa e reportagens da CNBC. Além disso, a Bitget divulgou informações sobre suas reservas e mencionou que o fundo poderia ser verificado on-chain.
Essa é uma resposta razoável. Uma empresa usar seu próprio capital para cobrir um prejuízo é diferente de pedir aos usuários que entrem em uma longa fila de credores quirografários. Isso não equivale a evitar a violação. Seguros e reservas são métodos de realizar pagamentos depois que um problema ocorreu; eles não substituem os controles que impedem uma transferência não autorizada. Embora seja fácil apontar a diferença, é mais difícil compreendê-la quando o botão de saque está desativado.
Mira não começa discutindo a avaliação do fundo. Em vez disso, ela questiona se pode confiar na afirmação "seu saldo não foi afetado", já que o aplicativo agora se tornou algo do qual ela não consegue escapar. São questões relacionadas, mas distintas. Uma exchange pode ter ativos suficientes para cobrir uma perda e, ainda assim, decidir suspender os saques durante o andamento de uma investigação; ela pode retomar os serviços mais tarde e, mesmo assim, ter dado aos clientes um motivo para repensar quanto gostariam de manter nela. A solvência diz respeito à capacidade da empresa de cumprir suas obrigações, enquanto o acesso aborda se o cliente pode usar seu dinheiro quando necessário. A confiança é o elemento humano que se encontra entre os dois.
A Bitget restabeleceu os saques em etapas: o Bitcoin foi o primeiro em 28 de setembro, seguido pelo ether e várias redes EVM no dia seguinte, e o USDT em 30 de setembro. A empresa declarou que o restante dos ativos, seus serviços fiduciários e os saques peer-to-peer seriam retomados em 2 de outubro. Realizar uma reabertura em fases faz sentido do ponto de vista operacional, já que cada rede e ativo tem seu próprio processo de validação. No entanto, para os clientes, isso tem o efeito de dividir uma única promessa ao longo de vários dias. O ativo de uma pessoa aparece na lista de terça-feira, enquanto o de outra está na de sexta-feira. Embora um cronograma possa ajudar a aliviar uma crise, ele ainda faz as pessoas contarem as horas.
A empresa declarou que seu cronograma se aplicava a todos os níveis de conta. Isso é importante, pois uma pausa pode levar os clientes a pensar que alguém mais importante terá acesso primeiro. Uma política consistente é um exemplo básico de justiça, mesmo que a justiça não torne a espera mais agradável. Em uma crise, as pessoas não querem apenas saber se uma empresa consegue restaurar o serviço, mas também se serão tratadas como indivíduos e não como meras entradas em uma fila de saldos.
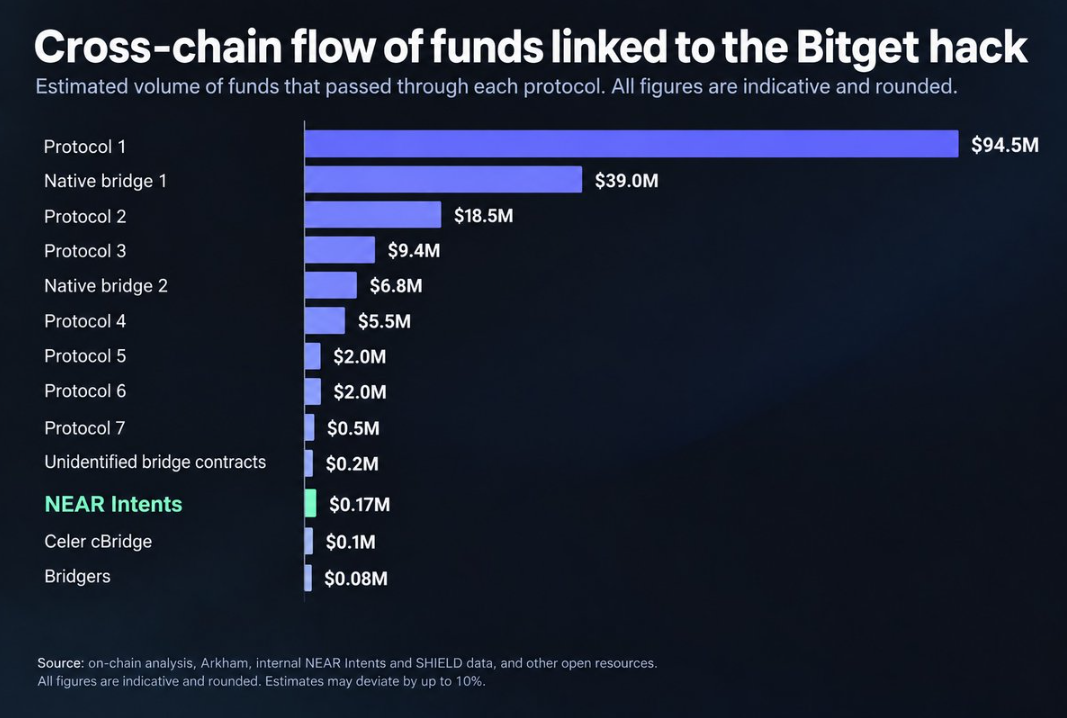
A Bitget afirmou à CNBC em 2 de outubro que cerca de US$ 1,1 milhão dos fundos roubados havia sido congelado, e que o congelamento de ativos não significava que eles haviam sido devolvidos. A CEO Gracy Chen explicou que não previa a recuperação de um valor expressivo, considerando o padrão dos grandes roubos de cripto. A exchange havia criado uma recompensa para incentivar pessoas a colaborar em esforços que resultassem no congelamento ou recuperação de fundos. Esses pontos não são dramáticos nem cinematográficos. Um congelamento pode ser temporário, transações cross-chain podem dificultar o rastreamento, e simplesmente ter um rótulo de endereço não faz com que o dinheiro retorne à carteira da exchange. A recuperação envolve negociação entre as várias blockchains, os emissores, as pontes, as exchanges, os investigadores e as decisões do próprio ladrão.
Uma Falha de Controle e um Problema de Confiança
A sequência provável de um ataque traz uma lição desconfortável. As empresas usam produtos de segurança fornecidos por terceiros porque seria impossível para qualquer companhia construir cada componente de sua infraestrutura do zero. Para cumprir suas funções, esses fornecedores precisam de acesso, e esse acesso pode se tornar tão amplo a ponto de ser determinante durante uma crise. Embora a exchange apresente apenas um aplicativo como sua face pública, sua barreira de segurança pode envolver software desenvolvido por uma empresa de quem o cliente nunca ouviu falar. Assim, um ponto fraco pode estar localizado muito longe da pessoa que, no fim das contas, precisa esperar por um saque.
A investigação realizada pela Bitget descobriu que os invasores usaram credenciais privilegiadas e emitiram comandos forjados que seus sistemas de carteira trataram como válidos. Não foi necessário fazer com que cada cliente clicasse em um link malicioso; bastou que os próprios sistemas da exchange aceitassem a alegação sobre quem estava fazendo a solicitação. O ataque é alarmante porque inverte uma questão fundamental de segurança: não se trata apenas de quem detém as chaves, mas também de quem pode convencer quem as detém de que uma instrução é legítima. Camadas adicionais de segurança só são úteis quando são capazes de contradizer umas às outras e impedir que uma instrução falha faça com que o dinheiro seja transferido.
A Mandiant e a SlowMist foram contratadas para conduzir a investigação, e a empresa declarou que reforçou suas permissões internas, redefiniu as credenciais, desativou os recursos afetados e introduziu verificações independentes nos saques. No entanto, essas medidas marcam apenas o início do processo de remediação e não constituem, por si só, um relato completo do ocorrido. Os clientes têm o direito de saber quais aspectos do processo foram alterados e como a exchange irá testá-los. Enquanto a linguagem forense pode descrever a violação, é apenas por meio de evidências contínuas de operações mais seguras que os clientes passam a aceitar a explicação.
A Pessoa que Espera
As pessoas não veem um relatório de segurança como um diagrama; em vez disso, tomam conhecimento dele por meio de um telefonema, de um chat de suporte, por conta de um pagamento não efetuado e pelo leve constrangimento de pedir a um parente que espere. Algumas delas negociaram usando dinheiro que podiam e estavam dispostas a arriscar, enquanto outras viam as stablecoins como uma forma prática de fluxo de caixa diário. O mesmo saldo de USDT pode representar um investimento especulativo para uma pessoa e o valor necessário para a folha de pagamento do próximo mês para outra. A interface da plataforma não é capaz de notar a diferença.
É por isso que a quantia roubada não corresponde de forma direta à dimensão do medo. A soma de trezentos e oitenta e oito milhões de dólares é histórica. No entanto, um usuário que depositou mil dólares não pode se consolar dividindo o montante total pelas reservas gerais da exchange. Tudo o que ela pergunta é se pode realizar a transferência que pretendia fazer. A partir do momento em que a resposta é não, um risco abstrato de contraparte se transforma em algo que afeta o orçamento doméstico.
A custódia em exchanges envolve uma assimetria moral. Os clientes escolhem um aplicativo em parte porque não desejam assumir a responsabilidade de gerenciar chaves privadas, backups, a segurança do dispositivo e o risco de cometer um erro. Como resultado, a exchange assume o papel da parte mais madura. Ela consegue justificar a manutenção de hot wallets porque os clientes valorizam a rapidez, e pode utilizar fornecedores porque a segurança moderna é composta por uma série de produtos diferentes. No entanto, ela não pode repassar adiante na cadeia o fardo emocional desse tipo de arquitetura e tratá-lo como um mero detalhe técnico; um usuário que confiou em uma plataforma não concordou individualmente com o modelo de acesso do fornecedor.
Ao mesmo tempo, a ideia de 'não ter suas próprias chaves' não resolve todos os problemas que as pessoas enfrentam no dia a dia. Embora a autocustódia dê ao indivíduo o controle direto, ela também significa que a pessoa precisa lidar com tudo, como a seed phrase, falhas no dispositivo, envio de fundos para o endereço errado e o pagamento da taxa de transação. A melhor opção dependerá daquilo com o que a pessoa é capaz de lidar. Uma coisa é defender a independência após a ocorrência de uma violação de segurança, mas é mais difícil reconhecer que a conveniência é uma necessidade real, e não um sinal de fracasso pessoal. Os usuários da Bitget não abriram mão de suas chaves por descuido; em vez disso, usaram um produto desenvolvido para facilitar a gestão da custódia das chaves.
O susto não transforma as pessoas em maximalistas, e Mira pode retirar da sua conta o valor necessário para seus compromissos de curto prazo, manter um saldo de negociação menor na exchange e olhar com maior desconfiança para os anúncios de prova de reservas da plataforma. Ela pode vir a retornar mais tarde porque o aplicativo é conveniente. As pessoas não tomam uma decisão única e definitiva após uma manhã aterrorizante; em vez disso, fazem uma série de ajustes e depois verificam se os novos limites ainda atendem à vida que levam.
A melhor postura não é culpar os clientes por usarem uma exchange centralizada. Em vez disso, devemos questionar o que a exchange fez após o incidente: o que ela tornou público, com que rapidez conteve o problema, se providenciou análises independentes, se restaurou o acesso de forma clara e organizada e se consegue explicar o que o fundo de proteção promete e o que ele não promete. Embora um índice de reservas seja relevante, ele não é milagroso. Um endereço de carteira público é útil para verificar os ativos em um determinado momento. No entanto, nenhum deles demonstra que todas as rotas de saque estão seguras.
A questão vai além do universo das exchanges. Qualquer serviço envolvido no roteamento de valor deve considerar o endereço na outra ponta. É possível que uma transferência saia de uma plataforma legítima e depois passe por uma carteira envolvida em roubo, phishing ou violações de sanções. Por exemplo, a Netts verifica solicitações de Energy e Bandwidth da TRON contra uma lista de bloqueio comum antes de alocar recursos, incluindo uma regra de segurança para casos em que as checagens estão ausentes ou desatualizadas. No entanto, isso não resolve o hack de uma exchange nem substitui os esforços de conformidade da própria corretora. Apenas ilustra como uma camada simples de infraestrutura de transações pode determinar quais solicitações está disposta a atender.
Depois que o Banner Desaparece
Incidentes de segurança desaparecem rapidamente da página inicial, embora possam permanecer na rotina do cliente. É possível que alguém retorne ao mesmo aplicativo para verificar uma cotação e hesite ao chegar na aba de saques. Essa pausa não é irracional e não significa que a exchange vá falhar mais uma vez; é simplesmente o corpo se lembrando de que o saldo exibido e a quantia de dinheiro realmente disponível não são a mesma coisa.
Para a Bitget, o trabalho duro que se seguiu à sua reabertura em outubro é menos visível do que o cronograma de saques: ela precisa trabalhar para restaurar a confiança, mostrar as mudanças realizadas, publicar uma declaração formal sobre o comprometimento e provar que o mesmo caminho não poderá ser percorrido novamente. A empresa declarou que redefiniu suas credenciais internas, tornou o acesso de alto privilégio mais restritivo, desativou as funcionalidades do fornecedor afetado e aprimorou as verificações independentes de saques. Essas medidas são promessas; seu valor dependerá de quão bem forem executadas e de uma revisão contínua.
O ponto para os clientes é que o conselho vai além de simplesmente "nunca use uma exchange". Você deve manter na exchange apenas a quantia condizente com o papel que ela desempenha em sua própria vida. É preciso saber quais saldos específicos estão sendo usados para despesas correntes, quais são investimentos de longo prazo e quais atuam como reserva de emergência caso algo dê errado no momento mais inconveniente. Se você depende de saques instantâneos para pagar seu aluguel ou salários, garanta que possui um método alternativo. Não considere as cores familiares da exchange como equivalentes a ter o controle do seu acesso.
Mira finalmente realiza sua transferência; o momento já é tardio quando o fornecedor envia uma segunda mensagem. Ela não perdeu o dinheiro e a exchange não causou danos financeiros à sua conta. Ainda assim, ela se lembra daquela meia hora durante a qual o saldo estava visível, mas não acessível. Essa lembrança a acompanhará ao migrar para o próximo produto, levando-a a acreditar que outra pessoa estará atenta a tudo.
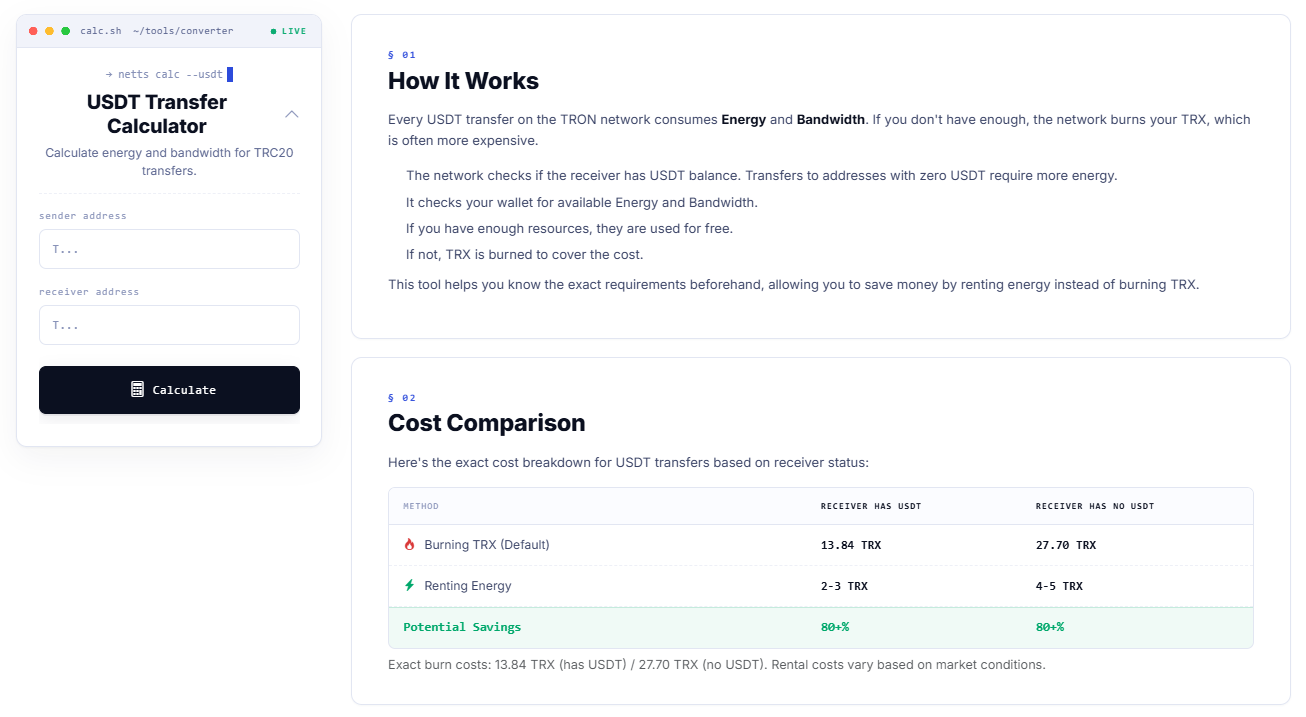
Sempre que o próximo passo envolver a transferência de USDT na TRON, a Calculadora de Transferência de USDT da Netts estima a quantidade de Energy e Bandwidth necessária tanto para o remetente quanto para o destinatário antes da realização da transferência. Isso permite que o cliente compare uma opção de taxa baixa de USDT com a queima padrão de TRX e identifique as melhores taxas de USDT disponíveis para a transação, transformando esse custo pequeno e controlável em uma decisão tomada antes de a carteira solicitar a confirmação.