Vụ hack Bitget - 388 triệu USD bốc hơi
Vụ xâm phạm Bitget năm 2026 cho thấy một lỗ hổng bảo mật có thể đóng băng việc rút tiền như thế nào, ngay cả khi số dư của khách hàng vẫn được đảm bảo chi trả.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Trước khi ấm nước kịp sôi, Mira nhìn vào ứng dụng Bitget. Con số bên cạnh số dư USDT của cô có vẻ bình thường, nhưng màn hình rút tiền thì không. Cô làm mới màn hình một lần, rồi lại thêm lần nữa, vì nếu số dư vẫn còn hiển thị trên điện thoại thì lẽ ra nó phải dùng được y như tiền trong tài khoản ngân hàng. Một thông báo xuất hiện cho biết việc rút tiền đã bị tạm ngừng trong khi sàn giao dịch điều tra một sự cố bảo mật. Dòng thông báo mang giọng điệu bình tĩnh, nhưng căn bếp của cô thì không.
Khoản tiền thuê nhà sẽ đến hạn trong bốn ngày nữa và một nhà cung cấp cũng đang chờ được thanh toán. Dù tiền của cô vẫn hiển thị trên màn hình, cô lại không thể chuyển nó đi đâu được. Cô mở thông báo chính thức và thấy con số thiệt hại lúc này đã lên tới gần bốn trăm triệu đô la; một con số quá lớn đến mức không thể hình dung nổi, nên cô đành thu nhỏ quy mô suy nghĩ lại và tự hỏi liệu vài nghìn đô la của mình có nằm trong số đó hay không. Bitget tuyên bố rằng số dư của khách hàng không bị ảnh hưởng. Điều đó rất quan trọng, nhưng nó không làm cho chiếc nút bấm bị mờ đi trông bớt giống một cánh cửa đã bị khóa chặt.
Mira chỉ là một khách hàng hư cấu, không phải là một nạn nhân có thật được ghi nhận. Thói quen buổi sáng này minh họa cho sự khác biệt cốt lõi trong vụ hack Bitget: sàn giao dịch tuyên bố số tiền bị đánh cắp xuất phát từ các ví nóng và ví ấm dùng để xử lý giao dịch chuyển tiền, chứ không phải từ số dư tài khoản của khách hàng hay từ lượng tài sản lưu trữ trong ví lạnh. Thế nhưng, người dùng vẫn phải trải qua sự cố này thông qua chính hệ thống mà họ tin tưởng để rút tiền. Một sổ cái có thể tuyên bố rằng nó không hề hấn gì, trong khi người dùng vẫn phải thấp thỏm chờ đợi xem liệu số tiền đó có thể chuyển đi được hay không.
Con số làm đóng băng ứng dụng
Vào ngày 24 tháng 9 năm 2026, Bitget nhận thấy có các giao dịch chuyển tiền trái phép từ một số ví nóng và ví ấm của mình. Công ty sau đó ước tính số tiền liên quan là khoảng 388 triệu USD, được phân tán qua mười hai địa chỉ ví. Các giao dịch này đã ảnh hưởng đến nhiều mạng lưới và loại tài sản khác nhau. Một khách hàng đang dùng ứng dụng không cần phải nắm rõ tất cả các chuỗi để hiểu được hậu quả: nền tảng đã tạm ngừng rút tiền để điều tra những gì vừa xảy ra.
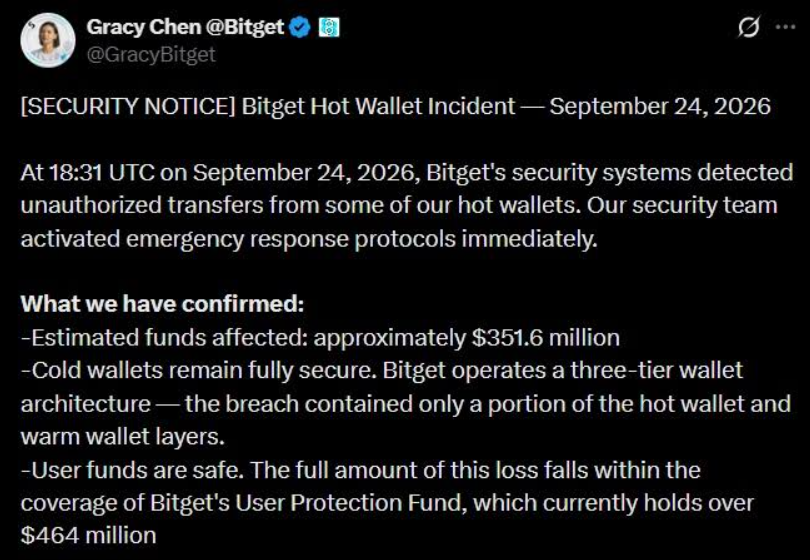
Bitget khẳng định rằng các khóa riêng tư (private keys) của họ không bị xâm phạm và ví lạnh — nơi chứa phần lớn tài sản của nền tảng — không bị ảnh hưởng. Sau đó, khi Bitget tiến hành điều tra với sự phối hợp của Mandiant và SlowMist, nguồn gốc của cuộc tấn công được xác định là bắt nguồn từ một sản phẩm bảo mật của bên thứ ba; những kẻ tấn công đã khai thác một lỗ hổng, chiếm đoạt thông tin đăng nhập nội bộ có đặc quyền, rồi chèn các lệnh rút tiền giả mạo vào các hệ thống phụ trợ (backend) liên quan đến ví. Những chỉ thị giả mạo này đã được chấp nhận là hợp lệ bởi chính các quy trình đáng lẽ ra phải nghi ngờ chúng.
Tình huống này hoàn toàn khác với việc một tên trộm lấy được chìa khóa vạn năng rồi vét sạch toàn bộ kho tiền. Nó cũng cho thấy một chiếc ví không chỉ đơn thuần là một chiếc chìa khóa; nó thực chất là sự phối hợp của con người, các cơ chế kiểm soát quyền truy cập, phần mềm, các nhà cung cấp, hệ thống giám sát và những quyết định về việc mệnh lệnh nào trông có vẻ bình thường. Bản thân chiếc khóa có thể vẫn được giữ bí mật, trong khi cỗ máy xung quanh nó lại bị lừa ký vào một yêu cầu sai trái. Khách hàng nhìn thấy logo của sàn giao dịch và mặc định một cách hợp lý rằng chỉ có một ranh giới bảo mật duy nhất; tuy nhiên, ở bên trong lại có thể là một chuỗi các hệ thống với những người quản lý và các giả định an toàn khác nhau.
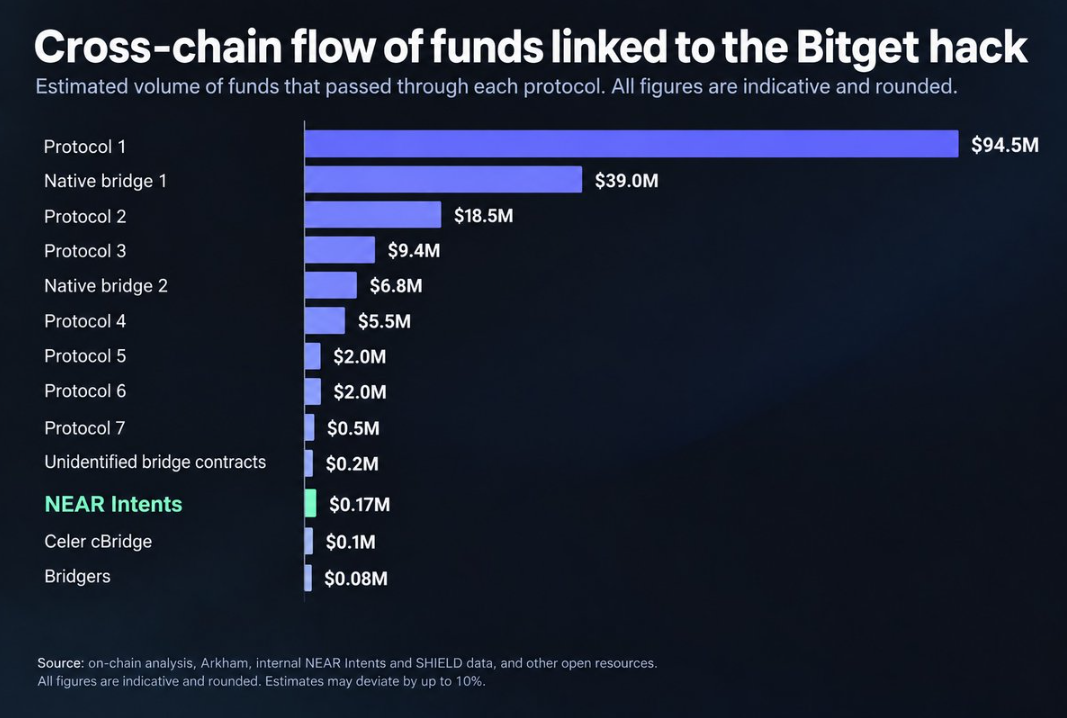
Dòng thời gian điều tra dấu vết số khiến cho sự cố này có vẻ bớt đột ngột hơn. Công ty phân tích blockchain Bitquery đã phát hiện một số giao dịch thử nghiệm nhỏ vào đầu buổi tối hôm đó, bao gồm một khoản thanh toán nhỏ bằng TRX và một phần nhỏ của ETH. Sau đó, các khoản tiền lớn hơn đã được chuyển đi dồn dập trên nhiều mạng lưới khác nhau. Bitget sau đó tuyên bố rằng hệ thống giám sát của họ đã phát hiện hoạt động bất thường lúc 19:05 UTC và do đó đã chặn lệnh rút tiền của khách hàng, nhưng các giao dịch chuyển tiền từ ví của sàn vẫn tiếp tục diễn ra sau khi cảnh báo đó được phát ra. Những giao dịch chuyển tiền cuối cùng mà Bitquery ghi nhận diễn ra sau đó hơn hai giờ đồng hồ. Dù hệ thống giám sát đã nhìn thấy khói, các cánh cửa bên trong tòa nhà vẫn chưa kịp đóng lại.
Khoảng trống thời gian này không chứng minh rằng mọi cơ chế kiểm soát đều thất bại theo cùng một cách, và các bản ghi giao dịch công khai cũng không thể phản ánh hết mọi quyết định nội bộ. Thay vào đó, chúng cho thấy một khẩu hiệu quen thuộc sẽ nhanh chóng trở nên không đủ như thế nào. Dù "lưu trữ lạnh" dùng để chỉ nơi cất giữ phần lớn tài sản của sàn giao dịch, nó không bao quát được mọi hoạt động chuyển tiền cần thiết để phục vụ khách hàng; ví nóng tồn tại vì các lệnh rút tiền cần phải được thực hiện nhanh chóng, còn ví ấm được dùng để nạp tiền bổ sung cho chúng. Nền tảng phải cân bằng giữa tính bảo mật và tính khả dụng. Kẻ tấn công đã tìm ra cách xuyên qua phần mô liên kết giữa hai cam kết đó.
Tình huống này cũng cho thấy lý do tại sao một nhà cung cấp bên thứ ba có thể vô tình trở thành một phần trong chu vi bảo mật của sàn giao dịch, ngay cả khi họ không hề nằm trong suy nghĩ của khách hàng. Bitget không nêu tên các sản phẩm bị ảnh hưởng. Theo CNBC, Mandiant và SlowMist đã phát hiện ra rằng hai sản phẩm bảo mật của bên thứ ba đã bị xâm nhập, và SlowMist có thể truy vết hoạt động độc hại đầu tiên trong các nhật ký (log) có sẵn từ ngày 31 tháng 8. Đó là nhiều tuần trước khi vụ trộm hiển hiện rõ ràng trên blockchain. Một khách hàng không thể đánh giá một nhà cung cấp mà họ không hề được cung cấp thông tin. Việc đánh giá nhà cung cấp đó thuộc về trách nhiệm của sàn giao dịch, và nhà cung cấp phải đối xử với quyền truy cập mà họ nắm giữ cẩn trọng như thể họ đang giữ chính các khóa riêng tư của sàn.
Khi “Được đảm bảo” không đồng nghĩa với “Khả dụng”
Bitget tuyên bố rằng số dư trong tài khoản của khách hàng vẫn chính xác và công ty sẽ gánh chịu toàn bộ tổn thất. Họ viện dẫn đến Quỹ Bảo vệ (Protection Fund), vốn có giá trị hơn 464 triệu USD trước vụ hack; do sự cố này, quỹ đã bị rút bớt và sau đó được bổ sung từ nguồn dự trữ riêng của Bitget lên mức hơn 300 triệu USD, theo công ty và các báo cáo của CNBC. Ngoài ra, Bitget đã công bố thông tin về các khoản dự trữ của mình và đề cập rằng quỹ này có thể được kiểm chứng on-chain.
Đó là một cách phản hồi hợp lý. Việc một công ty sử dụng vốn tự có để bù đắp tổn thất hoàn toàn khác với việc yêu cầu người dùng phải xếp hàng dài trong danh sách các chủ nợ không có bảo đảm. Nhưng điều đó không tương đương với việc ngăn chặn được vụ xâm nhập. Bảo hiểm và các quỹ dự trữ là phương thức chi trả sau khi sự cố đã xảy ra; chúng không thay thế được các cơ chế kiểm soát có nhiệm vụ ngăn chặn giao dịch chuyển tiền trái phép. Dù rất dễ nói ra sự khác biệt này, việc thấu hiểu nó lại khó khăn hơn nhiều khi nút rút tiền đã bị vô hiệu hóa.
Mira không bắt đầu bằng việc bàn luận về định giá của quỹ. Thay vào đó, cô tự hỏi liệu mình có thể tin vào câu nói "số dư của bạn không bị ảnh hưởng" hay không, khi mà ứng dụng giờ đây đã trở thành một nơi cô không thể mang tiền đi đâu được. Đây là hai vấn đề có liên quan nhưng lại tách biệt. Một sàn giao dịch có thể có đủ tài sản để bù đắp tổn thất nhưng vẫn quyết định tạm ngừng rút tiền trong khi tiến hành điều tra; sau đó họ có thể khởi động lại dịch vụ nhưng vẫn để lại cho khách hàng một lý do để phải suy nghĩ lại về số tiền họ muốn giữ lại trên sàn. Khả năng thanh toán giải quyết câu hỏi liệu công ty có thể đáp ứng các nghĩa vụ của mình hay không, trong khi quyền tiếp cận lại giải quyết câu hỏi liệu khách hàng có thể sử dụng tiền của họ khi cần thiết hay không. Niềm tin chính là yếu tố con người nằm ở giữa hai thái cực đó.
Bitget đã mở lại tính năng rút tiền theo từng giai đoạn, với Bitcoin là tài sản đầu tiên vào ngày 28 tháng 9, tiếp theo là ether và một số mạng EVM vào ngày hôm sau, và USDT vào ngày 30 tháng 9. Công ty tuyên bố rằng các tài sản còn lại, các dịch vụ tiền pháp định (fiat) và các giao dịch rút tiền ngang hàng (P2P) sau đó sẽ được nối lại vào ngày 2 tháng 10. Việc mở lại theo từng giai đoạn là hợp lý xét từ góc độ vận hành, vì mỗi mạng lưới và tài sản đều có quy trình xác thực riêng. Tuy nhiên, đối với khách hàng, điều này tạo ra cảm giác một lời hứa duy nhất bị xé lẻ qua nhiều ngày. Tài sản của người này xuất hiện trong danh sách của Thứ Ba, trong khi của người khác lại rơi vào Thứ Sáu. Dù một lịch trình có thể giúp xoa dịu cuộc khủng hoảng, nó vẫn khiến mọi người phải đếm từng giờ.
Công ty tuyên bố rằng lịch trình này được áp dụng cho tất cả các hạng tài khoản. Điều này rất quan trọng, vì sự gián đoạn có thể khiến khách hàng nghĩ rằng những người quan trọng hơn sẽ được ưu tiên tiếp cận trước. Một chính sách nhất quán là một biểu hiện nhỏ của sự công bằng, dù rằng sự công bằng không làm cho sự chậm trễ trở nên dễ chịu hơn. Trong khủng hoảng, mọi người không chỉ muốn biết liệu công ty có thể khôi phục dịch vụ hay không, mà còn muốn biết liệu họ có được đối xử như những cá nhân độc lập hay chỉ là những dòng số liệu trong một hàng chờ số dư.
Bitget đã phát biểu với CNBC vào ngày 2 tháng 10 rằng khoảng 1,1 triệu USD trong số tiền bị đánh cắp đã bị đóng băng, và việc đóng băng tài sản không đồng nghĩa với việc chúng đã được thu hồi. CEO Gracy Chen giải thích rằng cô không kỳ vọng sẽ thu hồi được một lượng lớn tài sản, xét theo quy luật của các vụ trộm tiền mã hóa quy mô lớn. Sàn giao dịch đã thiết lập một khoản tiền thưởng (bounty) để khuyến khích cộng đồng hỗ trợ các nỗ lực nhằm đóng băng hoặc thu hồi tài sản. Những điểm này không hề mang tính giật gân hay kịch tính. Một lệnh đóng băng có thể chỉ là tạm thời, các giao dịch xuyên chuỗi (cross-chain) có thể làm cho việc truy vết trở nên khó khăn hơn, và chỉ riêng việc gắn nhãn địa chỉ không thể khiến tiền tự động quay trở lại ví của sàn giao dịch. Việc thu hồi đòi hỏi sự đàm phán giữa các chuỗi khác nhau, các tổ chức phát hành, các cầu nối, các sàn giao dịch, các điều tra viên và cả những quyết định của chính kẻ trộm.
Sự cố kiểm soát và bài toán niềm tin
Trình tự tiềm tàng của một cuộc tấn công chứa đựng một bài học cay đắng. Các công ty sử dụng các sản phẩm bảo mật do bên thứ ba cung cấp vì không một công ty nào có thể tự mình xây dựng mọi thành phần trong cơ sở hạ tầng từ con số không. Để thực hiện nhiệm vụ của mình, các nhà cung cấp này cần có quyền truy cập, và quyền truy cập đó có thể trở nên mạnh mẽ đến mức trở thành yếu tố then chốt trong khủng hoảng. Mặc dù sàn giao dịch chỉ có một ứng dụng duy nhất làm bộ mặt đại diện trước công chúng, ranh giới bảo mật của nó có thể bao gồm cả phần mềm do một công ty mà khách hàng chưa từng nghe tên phát triển. Do đó, một điểm yếu có thể nằm rất xa so với người cuối cùng phải ngồi chờ đợi một lệnh rút tiền.
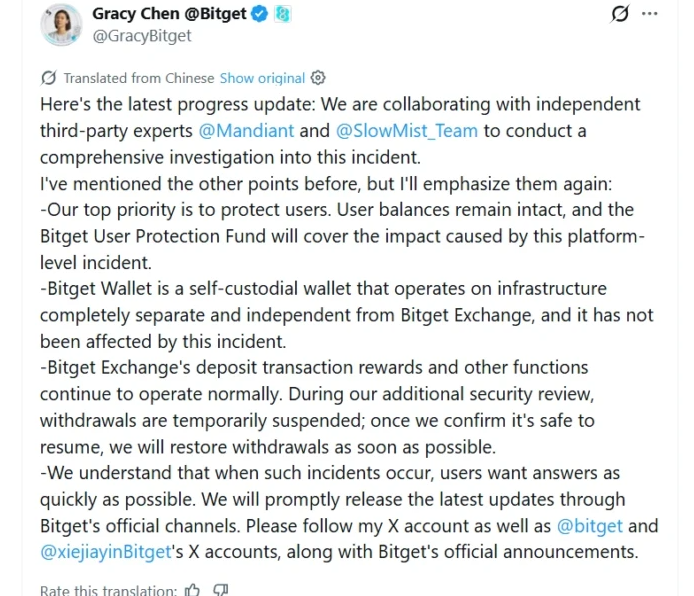
Cuộc điều tra do Bitget thực hiện đã phát hiện ra rằng những kẻ xâm nhập đã sử dụng các thông tin đăng nhập đặc quyền và phát ra các lệnh giả mạo mà hệ thống ví của sàn coi là hợp lệ. Chúng không cần phải lừa từng khách hàng nhấp vào một liên kết độc hại; chỉ cần hệ thống của chính sàn giao dịch chấp nhận tuyên bố về danh tính của người đưa ra yêu cầu là đủ. Cuộc tấn công này đáng báo động vì nó đảo ngược một vấn đề bảo mật cơ bản: vấn đề không chỉ là ai nắm giữ các chìa khóa, mà còn là ai có thể khiến cho người nắm giữ chìa khóa tin rằng một chỉ thị là hợp pháp. Các lớp bảo mật bổ sung chỉ thực sự hữu ích khi chúng có khả năng phản bác lẫn nhau và ngăn chặn một chỉ thị sai lầm dẫn đến việc chuyển tiền đi.
Mandiant và SlowMist đã được thuê để tiến hành điều tra, và công ty tuyên bố rằng họ đã thắt chặt các quyền hạn nội bộ, đặt lại thông tin đăng nhập, vô hiệu hóa các tính năng bị ảnh hưởng và áp dụng các cơ chế kiểm tra độc lập đối với các lệnh rút tiền. Tuy nhiên, các biện pháp này mới chỉ đánh dấu sự khởi đầu của quá trình khắc phục và bản thân chúng chưa phải là một lời giải thích đầy đủ về những gì đã diễn ra. Khách hàng có quyền được biết những khía cạnh nào của quy trình đã được thay đổi và sàn giao dịch sẽ kiểm thử chúng như thế nào. Mặc dù ngôn ngữ phân tích điều tra có thể mô tả lại vụ xâm nhập, nhưng chỉ thông qua những bằng chứng lặp đi lặp lại về các hoạt động vận hành an toàn hơn thì khách hàng mới dần chấp nhận lời giải thích đó.
Người phải chờ đợi
Mọi người không nhìn nhận một báo cáo bảo mật như một sơ đồ kỹ thuật; thay vào đó, họ biết đến nó qua một cuộc điện thoại, qua khung chat hỗ trợ, vì một khoản thanh toán bị trễ hạn, và từ cảm giác ngượng ngùng khi phải xin một người thân chờ đợi thêm. Một số người giao dịch bằng số tiền mà họ có khả năng và sẵn sàng chấp nhận rủi ro, trong khi những người khác lại xem stablecoin như một ngăn kéo tiền mặt tiện lợi. Cùng một số dư USDT có thể đại diện cho một khoản đầu tư đầu cơ đối với người này, nhưng lại là số tiền cần thiết để trả lương tháng tới đối với người khác. Giao diện của nền tảng không thể phân biệt được sự khác biệt đó.
Đó là lý do tại sao số tiền bị đánh cắp không tương ứng một cách máy móc với mức độ sợ hãi. Con số ba trăm tám mươi tám triệu đô la mang tính lịch sử. Tuy nhiên, một người dùng đã nạp một nghìn đô la không thể tự an ủi mình bằng cách chia tổng số tiền thiệt hại cho tổng dự trữ của sàn giao dịch. Tất cả những gì cô ấy quan tâm là liệu mình có thể thực hiện được giao dịch chuyển tiền mà mình đã dự định hay không. Một khi câu trả lời là không, rủi ro đối tác trừu tượng sẽ biến thành một vấn đề ảnh hưởng trực tiếp đến từng hộ gia đình.
Dịch vụ lưu ký của sàn giao dịch chứa đựng một sự bất đối xứng về mặt đạo đức. Khách hàng lựa chọn một ứng dụng một phần là vì họ không muốn gánh vác trách nhiệm quản lý khóa riêng tư, sao lưu dữ liệu, bảo mật thiết bị và rủi ro phạm phải sai lầm. Do đó, sàn giao dịch đóng vai trò là bên trưởng thành và có trách nhiệm hơn. Họ có thể biện minh cho việc duy trì các ví nóng vì khách hàng coi trọng tốc độ, và họ có thể sử dụng các nhà cung cấp bên thứ ba vì nền an ninh hiện đại được tạo thành từ nhiều sản phẩm khác nhau. Tuy nhiên, họ không thể đẩy gánh nặng tâm lý của kiểu kiến trúc đó xuống cấp dưới trong chuỗi và coi đó là một chi tiết kỹ thuật thuần túy; một người dùng đã đặt niềm tin vào một nền tảng không hề đồng ý với mô hình cấp quyền truy cập của từng nhà cung cấp riêng lẻ.
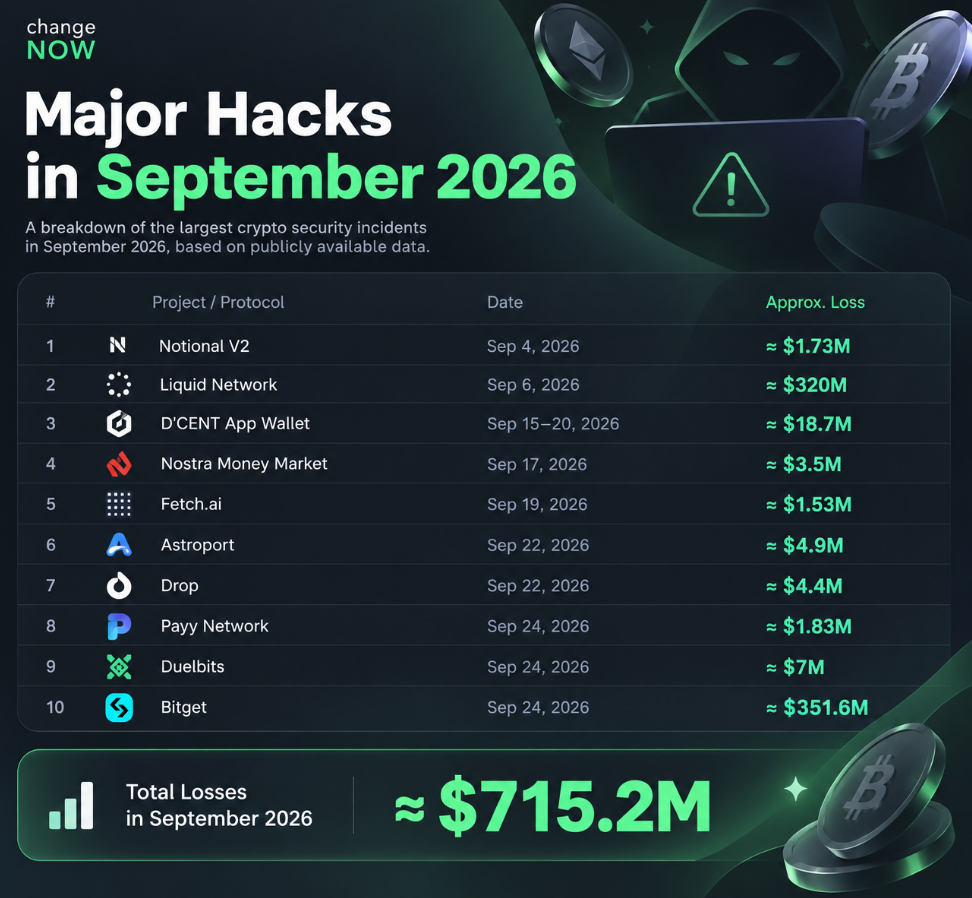
Đồng thời, quan niệm 'không nắm giữ khóa, không phải tiền của bạn' (not your keys, not your coins) không giải quyết được tất cả những vấn đề mà mọi người phải đối mặt trong cuộc sống hàng ngày. Dù việc tự lưu ký (self-custody) mang lại cho cá nhân quyền kiểm soát trực tiếp, nó cũng đồng nghĩa với việc người đó phải tự xử lý mọi thứ, từ cụm từ khôi phục (seed phrase), lỗi hỏng hóc thiết bị, việc gửi tiền nhầm địa chỉ cho đến việc phải tự trả phí giao dịch. Lựa chọn tốt nhất sẽ phụ thuộc vào khả năng xoay xở của từng người. Lên tiếng ủng hộ tính độc lập sau khi một vụ xâm nhập bảo mật đã xảy ra là một chuyện, nhưng việc thừa nhận rằng sự tiện lợi là một nhu cầu thực tế chứ không phải là dấu hiệu của sự thất bại cá nhân lại khó khăn hơn nhiều. Người dùng Bitget không từ bỏ khóa riêng tư của họ vì họ bất cẩn; đúng hơn, họ đã sử dụng một sản phẩm được thiết kế để giúp việc quản lý lưu ký khóa trở nên dễ dàng.
Cú sốc này không biến mọi người thành những người theo chủ nghĩa tối đa hóa (maximalists), và Mira có thể sẽ rút số tiền cô cần cho các cam kết ngắn hạn ra khỏi tài khoản của mình, giữ một số dư giao dịch nhỏ hơn trên sàn, và nhìn nhận các thông báo bằng chứng dự trữ (proof-of-reserves) của nền tảng với sự hoài nghi lớn hơn. Cuối cùng cô có thể vẫn quay lại vì ứng dụng này rất tiện lợi. Mọi người không đưa ra một quyết định dứt khoát duy nhất sau một buổi sáng kinh hoàng; thay vào đó, họ thực hiện một loạt các điều chỉnh và sau đó kiểm tra xem liệu ranh giới mới đó có còn phù hợp với cuộc sống mà họ đang dẫn dắt hay không.
Cách hành động đúng đắn nhất không phải là đổ lỗi cho khách hàng vì đã sử dụng một sàn giao dịch tập trung. Thay vào đó, chúng ta nên tìm hiểu xem sàn giao dịch đã làm gì sau sự cố: họ đã công khai những gì, họ đã khống chế vấn đề nhanh đến mức nào, họ có thu xếp việc phân tích độc lập hay không, họ có khôi phục quyền truy cập một cách rõ ràng và có tổ chức hay không, và liệu họ có thể giải thích quỹ bảo vệ cam kết những gì và không cam kết những gì hay không. Mặc dù tỷ lệ dự trữ là thông tin quan trọng, nhưng nó không phải là phép màu. Một địa chỉ ví công khai rất hữu ích để xác minh tài sản tại một thời điểm nhất định. Tuy nhiên, không có điều nào trong số này chứng minh được rằng mọi tuyến đường rút tiền đều an toàn.
Vấn đề này còn mở rộng ra ngoài phạm vi của các sàn giao dịch. Bất kỳ dịch vụ nào tham gia vào việc định tuyến giá trị đều phải xem xét địa chỉ ở đầu bên kia. Một giao dịch hoàn toàn có thể rời khỏi một nền tảng hợp pháp rồi sau đó đi qua một ví từng dính líu đến các vụ trộm cắp, lừa đảo (phishing) hoặc vi phạm lệnh trừng phạt. Chẳng hạn, Netts kiểm tra các yêu cầu Energy và Bandwidth trên TRON dựa trên một danh sách từ chối chung trước khi phân bổ tài nguyên, bao gồm việc áp dụng quy tắc dự phòng an toàn (fail-safe) cho các trường hợp kiểm tra bị thiếu sót hoặc đã lỗi thời. Tuy nhiên, điều này không giải quyết triệt để được một vụ hack sàn giao dịch hay thay thế cho các nỗ lực tuân thủ của chính sàn đó. Nó chỉ minh họa cách một lớp cơ sở hạ tầng giao dịch đơn giản có thể tự quyết định xem yêu cầu nào mà nó sẵn sàng phục vụ.
Sau khi biểu ngữ thông báo biến mất
Các sự cố bảo mật thường nhanh chóng biến mất khỏi trang nhất, nhưng chúng có thể đọng lại rất lâu trong thói quen của khách hàng. Một người hoàn toàn có thể quay lại cùng một ứng dụng để kiểm tra giá, chỉ để rồi khựng lại khi chạm tới tab rút tiền. Sự ngập ngừng đó không phải là vô lý và nó không có nghĩa là sàn giao dịch sẽ thất bại thêm một lần nữa; đó chỉ đơn giản là phản xạ của cơ thể khi nhớ lại rằng số dư hiển thị trên màn hình và số tiền thực sự có thể sử dụng được không phải là một.
Đối với Bitget, công việc khó khăn tiếp nối sau đợt mở lại vào tháng 10 ít rõ ràng hơn so với lịch trình rút tiền: họ phải nỗ lực khôi phục niềm tin, chứng minh những thay đổi đã được thực hiện, công bố một báo cáo chính thức về vụ xâm phạm và chứng minh rằng con đường tương tự không thể bị lợi dụng thêm một lần nào nữa. Công ty tuyên bố rằng họ đã đặt lại các thông tin đăng nhập nội bộ, thắt chặt hơn các quyền truy cập đặc quyền cao, tắt bỏ chức năng của nhà cung cấp bị ảnh hưởng và tăng cường các cơ chế kiểm tra độc lập đối với các lệnh rút tiền. Những bước này là những lời cam kết; giá trị của chúng sẽ phụ thuộc vào mức độ thực thi hiệu quả và sự rà soát liên tục trong tương lai.
Bài học rút ra cho khách hàng là lời khuyên không chỉ dừng lại ở câu nói đơn giản "đừng bao giờ dùng sàn giao dịch". Bạn chỉ nên giữ lại trên sàn một số tiền phù hợp với vai trò mà nó đảm nhận trong cuộc sống của chính bạn. Bạn cần biết số dư cụ thể nào đang được dùng cho chi tiêu, số dư nào là các khoản đầu tư dài hạn, và số dư nào đóng vai trò là tài sản thế chấp trong trường hợp mọi thứ diễn ra tồi tệ vào thời điểm bất tiện nhất. Khi bạn phụ thuộc vào việc rút tiền ngay lập tức để trả tiền thuê nhà hoặc trả lương, hãy đảm bảo rằng bạn luôn có một phương án thay thế. Đừng coi những màu sắc quen thuộc của sàn giao dịch là tương đương với việc nắm giữ quyền kiểm soát quyền truy cập.
Cuối cùng Mira cũng thực hiện được giao dịch chuyển tiền của mình; lúc đó đã muộn khi nhà cung cấp đã gửi tin nhắn nhắc nhở lần thứ hai. Cô không bị mất tiền và sàn giao dịch cũng không gây ảnh hưởng đến tài chính trong tài khoản của cô. Thế nhưng cô vẫn nhớ như in nửa giờ đồng hồ mà số dư hiển thị mồn một nhưng lại không thể chạm tới. Ký ức đó sẽ theo cô khi cô chuyển sang sản phẩm tiếp theo, khiến cô luôn tự hỏi liệu có ai khác đang thực sự để mắt theo dõi mọi việc hay không.
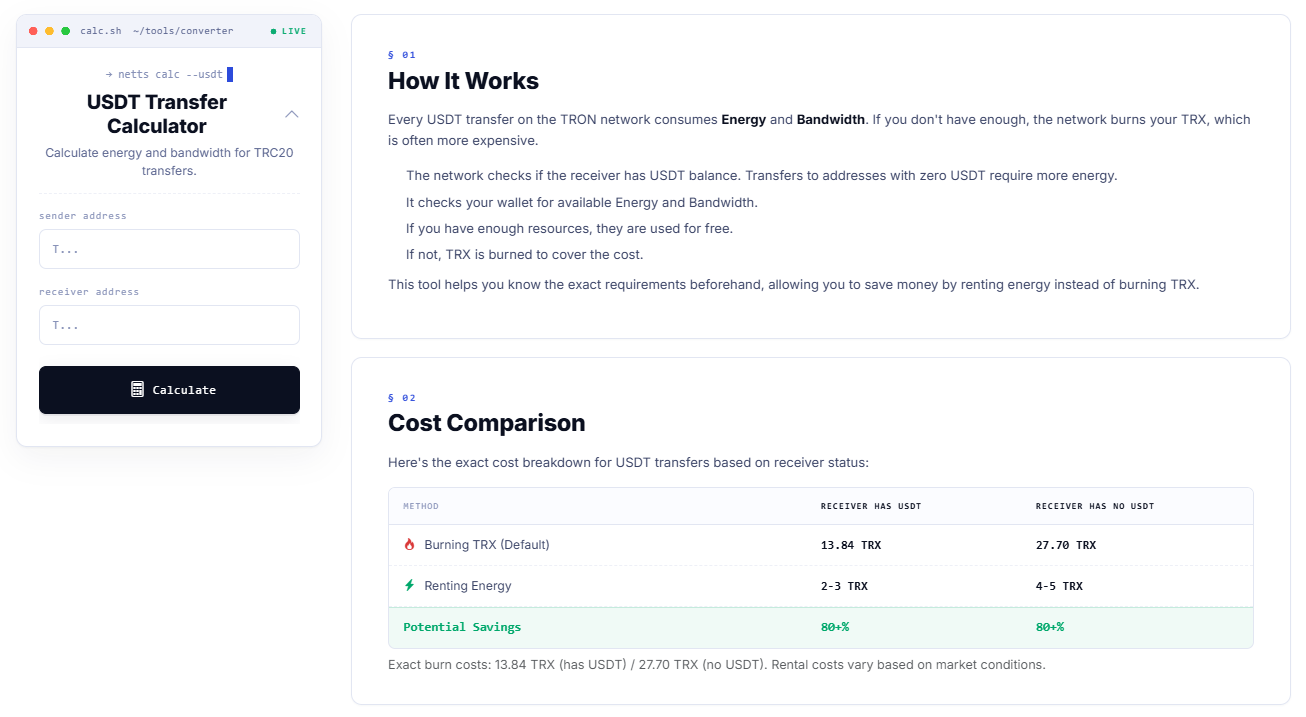
Bất cứ khi nào bước tiếp theo liên quan đến việc chuyển USDT trên TRON, USDT Transfer Calculator của Netts sẽ ước tính lượng Energy và Bandwidth mà cả người gửi lẫn người nhận đều cần trước khi giao dịch diễn ra. Điều này cho phép khách hàng so sánh tùy chọn phí USDT thấp với mức đốt TRX tiêu chuẩn và xác định mức phí USDT tối ưu nhất cho giao dịch, từ đó biến một chi phí nhỏ có thể kiểm soát được thành một quyết định được đưa ra trước khi ví yêu cầu xác nhận.