هک بیتگت - ۳۸۸ میلیون دلار از دست رفت
نقض امنیتی سال ۲۰۲۶ بیتگت نشان میدهد که چگونه یک نقص امنیتی میتواند برداشتها را مسدود کند، حتی زمانی که موجودی کاربران تحت پوشش باقی بماند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
پیش از آنکه کتری به جوش بیاید، میرا به برنامه بیتگت نگاه میکند. عدد کنار USDT او عادی به نظر میرسد، اما صفحه برداشت اینطور نیست. او صفحه را یک بار و سپس دوباره بهروزرسانی میکند، زیرا اگر موجودی هنوز روی گوشی دیده میشود، باید درست مانند پول در حساب بانکی قابل دسترس باشد. پیامی اعلام میکند که برداشتها به دلیل بررسی یک حادثه امنیتی توسط صرافی به حالت تعلیق درآمدهاند. پیام لحنی آرام دارد، اما آشپزخانه او اینطور نیست.
چهار روز دیگر موعد پرداخت اجاره است و یک تامینکننده نیز منتظر واریز پول است. اگرچه پول او هنوز روی صفحه نمایش داده میشود، اما امکان جابجایی آن را ندارد. او اطلاعیه را باز میکند و متوجه میشود که مبلغ اکنون به حدود چهارصد میلیون دلار رسیده است؛ عدد آنقدر بزرگ است که تجسم آن غیرممکن به نظر میرسد، بنابراین رقم را در ذهن خود کوچکتر میکند و از خود میپرسد که آیا چند هزار دلار او نیز میتواند بخشی از این مبلغ باشد. بیتگت اعلام میکند که موجودی کاربران تحت تاثیر قرار نگرفته است. این نکته مهمی است، زیرا باعث نمیشود دکمه خاکستری و غیرفعال، کمتر شبیه به یک در قفلشده به نظر برسد.
میرا یک کاربر خیالی است و نه یک قربانی گزارششده. برنامه صبحگاهی او تفاوت واقعی موجود در مرکز هک بیتگت را نشان میدهد: صرافی اعلام میکند که وجوه مسروقه از کیف پولهای گرم و نیمهگرم (warm) مورد استفاده برای انتقال پول برداشته شده است، نه از موجودی حساب کاربران یا داراییهای کیف پول سرد آن. با این حال، افراد همچنان این حادثه را از طریق سیستمی تجربه کردند که برای برداشت وجوه خود به آن متکی بودند. یک دفتر کل ممکن است ادعا کند که دستنخورده باقی مانده است، در حالی که یک فرد منتظر است ببیند آیا امکان انتقال آن مبلغ وجود دارد یا خیر.
عددی که برنامه را متوقف کرد
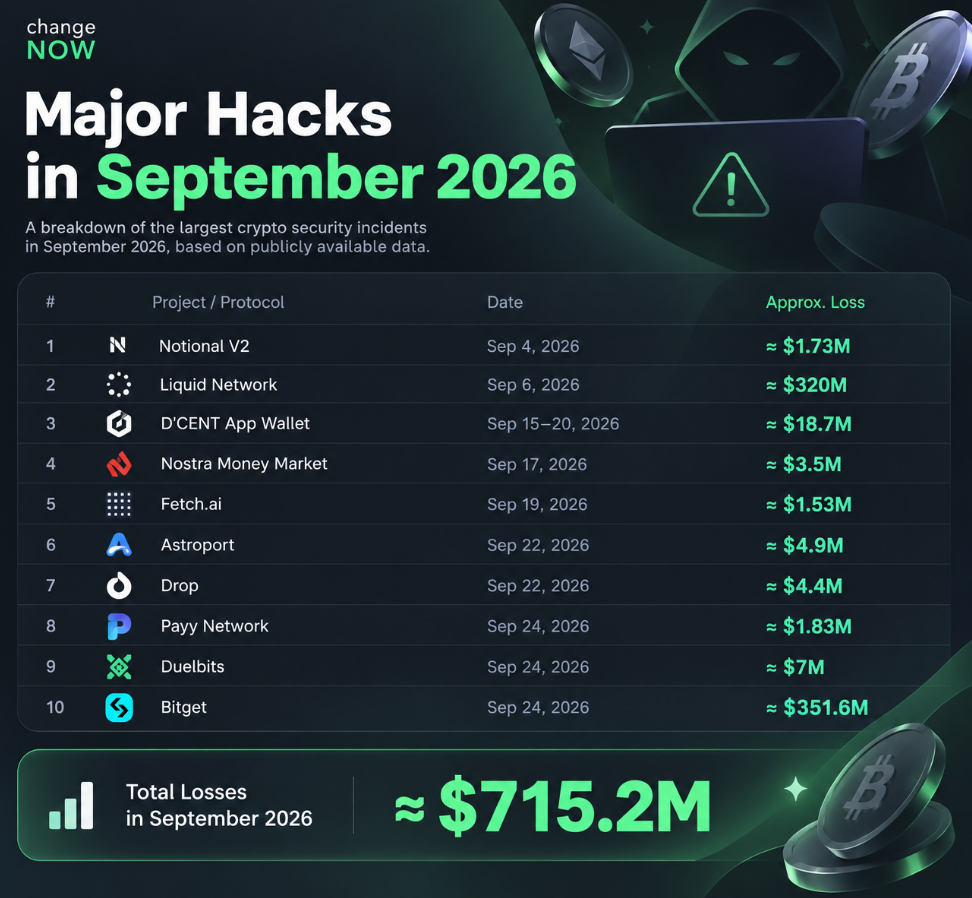
در ۲۴ سپتامبر ۲۰۲۶، بیتگت متوجه شد که انتقالهای غیرمجازی از برخی از کیف پولهای گرم و نیمهگرم آن صورت گرفته است. این شرکت متعاقباً مبلغ مربوطه را حدود ۳۸۸ میلیون دلار برآورد کرد که بین دوازده آدرس کیف پول توزیع شده بود. این انتقالها چندین شبکه و انواع داراییها را تحت تاثیر قرار داده بود. کاربری که از برنامه استفاده میکرد نیازی نداشت که تمام زنجیرهها را بشناسد تا عواقب آن را درک کند: پلتفرم برداشتها را همزمان با بررسی ماجرا به حالت تعلیق درآورده بود.
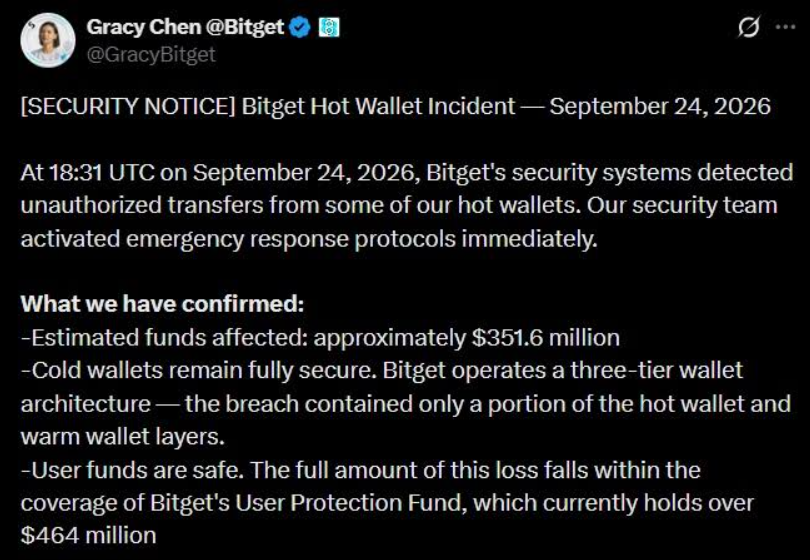
بیتگت تاکید کرد که کلیدهای خصوصی آن به خطر نیفتادهاند و کیف پولهای سرد آن — که بیشتر داراییهای پلتفرم را در خود جای داده بودند — تحت تاثیر قرار نگرفتهاند. بعدها، زمانی که بیتگت با همکاری Mandiant و SlowMist تحقیقاتی انجام داد، منشا حمله به یک محصول امنیتی شخص ثالث نسبت داده شد؛ مهاجمان با سوءاستفاده از یک آسیبپذیری، به اعتبارنامههای داخلی دارای دسترسی ممتاز دست یافته و سپس دستورالعملهای برداشت جعلی را وارد سیستمهای بکاند مرتبط با کیف پولها کرده بودند. این دستورالعملهای جعلی توسط فرایندهایی که باید آنها را زیر سوال میبردند، به عنوان دستورات معتبر پذیرفته شدند.
این وضعیت کاملاً با حالتی که یک دزد شاهکلید را برمیدارد و کل گاوصندوق را خالی میکند، متفاوت است. این اتفاق همچنین نشان میدهد که یک کیف پول صرفاً یک کلید نیست؛ در واقع مجموعهای از افراد، کنترلهای دسترسی، نرمافزار، ارائهدهندگان خدمات، امکانات نظارتی و تصمیمگیری درباره عادی به نظر رسیدن دستورات است. خود کلید ممکن است مخفی بماند، در حالی که سازوکار پیرامون آن فریب خورده و درخواستی اشتباه را امضا کند. کاربر لوگوی صرافی را میبیند و به طور منطقی فرض میکند تنها یک مرز امنیتی وجود دارد؛ اما در داخل، ممکن است مجموعهای از سیستمها با مالکان مختلف و فرضیات گوناگون وجود داشته باشد.
جدول زمانی جرمشناسی باعث میشود که این نقص، کمتر ناگهانی به نظر برسد. شرکت تحلیل بلاکچین Bitquery قبلاً در همان روز انتقالهای آزمایشی کوچکی را رهگیری کرده بود، از جمله یک پرداخت کوچک در TRX و کسری از یک ETH. سپس، مبالغ بزرگتر به صورت متوالی در شبکههای مختلف جابجا شدند. بیتگت بعداً اعلام کرد که سیستم نظارتی آن این فعالیت را در ساعت 19:05 UTC شناسایی کرده و بنابراین برداشتهای کاربران را مسدود ساخت، اما انتقالها از کیف پولهای آن پس از صدور این هشدار نیز ادامه یافت. آخرین انتقالهایی که Bitquery ثبت کرد بیش از دو ساعت بعد رخ داد. اگرچه یک سیستم نظارتی دود را متوجه شده بود، درهای داخلی ساختمان هنوز باید بسته میشدند.
وجود چنین وقفهای ثابت نمیکند که همه کنترلها به یک شکل شکست خوردهاند، و سوابق عمومی تراکنشها نمیتوانند همه تصمیمات داخلی را نمایش دهند. در عوض، آنها نشان میدهند که چگونه یک شعار معروف خیلی زود ناکافی میشود. در حالی که «فضای ذخیرهسازی سرد» به جایی اشاره دارد که بخش عمدهای از داراییهای صرافی در آن نگهداری میشود، اما همه جابجاییهای لازم برای خدمترسانی به کاربران را پوشش نمیدهد؛ کیف پولهای گرم به این دلیل وجود دارند که برداشتها باید به سرعت انجام شوند و از کیف پولهای نیمهگرم برای پر کردن مجدد آنها استفاده میشود. پلتفرم باید بین امنیت و دسترسی تعادل برقرار کند. مهاجم راهی برای عبور از بافت رابط میان این دو تعهد پیدا کرده بود.
این وضعیت همچنین نشان میدهد که چرا یک تامینکننده میتواند بخشی از محیط امنیتی صرافی باشد، حتی اگر در ذهن کاربران جایی نداشته باشد. بیتگت محصولاتی را که تحت تاثیر قرار گرفته بودند شناسایی نکرد. بر اساس گزارش CNBC، شرکتهای Mandiant و SlowMist کشف کردند که دو محصول امنیتی شخص ثالث به خطر افتادهاند و SlowMist توانست اولین فعالیت مخرب را در گزارشهای موجود تا ۳۱ اوت ردیابی کند. این تاریخ هفتهها پیش از آن بود که سرقت در بلاکچین آشکار شود. کاربر نمیتواند تامینکنندهای را که هیچ اطلاعاتی درباره آن ندارد ارزیابی کند. انجام این ارزیابی بر عهده صرافی است و تامینکننده باید با دسترسیهای خود به گونهای رفتار کند که گویی کلیدهای خود صرافی را در اختیار دارد.
وقتی «پوشش داده شده» به معنای «در دسترس» نیست
بیتگت اعلام کرد که موجودی حسابهای کاربران همچنان دستنخورده است و شرکت این خسارت را متقبل خواهد شد. این صرافی به صندوق حفاظت خود اشاره کرد که ارزش آن قبل از هک بیش از ۴۶۴ میلیون دلار بود؛ طبق گزارش شرکت و CNBC، در نتیجه این حادثه موجودی صندوق کاهش یافت و سپس از محل ذخایر خود بیتگت به بیش از ۳۰۰ میلیون دلار شارژ شد. علاوه بر این، بیتگت اطلاعاتی درباره ذخایر خود منتشر کرد و اظهار داشت که این صندوق بر روی زنجیره قابل بررسی است.
این پاسخی منطقی است. اینکه یک شرکت از سرمایه خود برای جبران خسارت استفاده کند، با این که از کاربران بخواهد در صف طولانی بستانکاران بدون وثیقه بایستند متفاوت است. اما این معادل جلوگیری از نفوذ نیست. بیمه و ذخایر روشی برای پرداخت خسارت پس از وقوع یک مشکل هستند؛ آنها جایگزین کنترلهایی نمیشوند که میتوانند یک انتقال غیرمجاز را متوقف کنند. هرچند بیان این تفاوت آسان است، درک آن در زمانی که دکمه برداشت غیرفعال شده دشوارتر خواهد بود.
میرا صحبت خود را با ارزشگذاری صندوق شروع نمیکند. در عوض، او این سوال را مطرح میکند که آیا میتواند به جمله «موجودی شما تحت تاثیر قرار نگرفته است» اعتماد کند، زیرا اکنون این برنامه به چیزی تبدیل شده که نمیتواند از آن خارج شود. اینها مسائلی مرتبط اما متمایز هستند. یک صرافی ممکن است داراییهای کافی برای پوشش خسارت داشته باشد و با این حال تصمیم بگیرد که برداشتها را تا زمان انجام تحقیقات به حالت تعلیق درآورد؛ بعداً ممکن است خدمات خود را از سر بگیرد و همچنان به کاربران دلیلی داده باشد تا درباره میزان نگهداری داراییهای خود در آن تجدید نظر کنند. توانایی مالی مربوط به این است که آیا شرکت میتواند به تعهدات خود عمل کند یا خیر، در حالی که دسترسی به این موضوع میپردازد که آیا کاربر میتواند در صورت نیاز از پول خود استفاده کند. اعتماد، عنصر انسانی است که میان این دو قرار دارد.
بیتگت برداشتها را به صورت مرحلهای فعال کرد؛ بیتکوین اولین مورد در ۲۸ سپتامبر بود، اتریوم و تعدادی از شبکههای EVM در روز بعد و USDT در ۳۰ سپتامبر دنبال شدند. این شرکت اعلام کرد که سایر داراییها، خدمات فیات و برداشتهای همتا به همتا (P2P) در ۲ اکتبر از سر گرفته خواهند شد. بازگشایی مرحلهای از نقطه نظر عملیاتی منطقی است، زیرا هر شبکه و دارایی فرایند اعتبارسنجی خاص خود را دارد. با این حال، برای کاربران این کار به معنای تقسیم یک وعده در چند روز مختلف است. دارایی یک فرد در فهرست روز سهشنبه ظاهر میشود در حالی که دارایی فرد دیگر در روز جمعه است. اگرچه یک جدول زمانی میتواند به آرام کردن بحران کمک کند، اما همچنان باعث میشود مردم ساعتها را بشمارند.
این شرکت اظهار داشت که برنامه زمانی آن برای همه سطوح کاربری اعمال میشود. این نکته مهم است، زیرا یک توقف ممکن است باعث شود کاربران فکر کنند که ابتدا به افراد مهمتر دسترسی داده میشود. یک سیاست هماهنگ نمونه کوچکی از انصاف است، هرچند که این انصاف تاخیر را خوشایندتر نمیکند. در زمان بحران، مردم فقط نمیخواهند بدانند که آیا یک شرکت میتواند خدمات را بازگرداند یا خیر، بلکه میخواهند بدانند که آیا با آنها به عنوان افراد رفتار میشود یا به عنوان ورودیهایی در صف موجودیها.
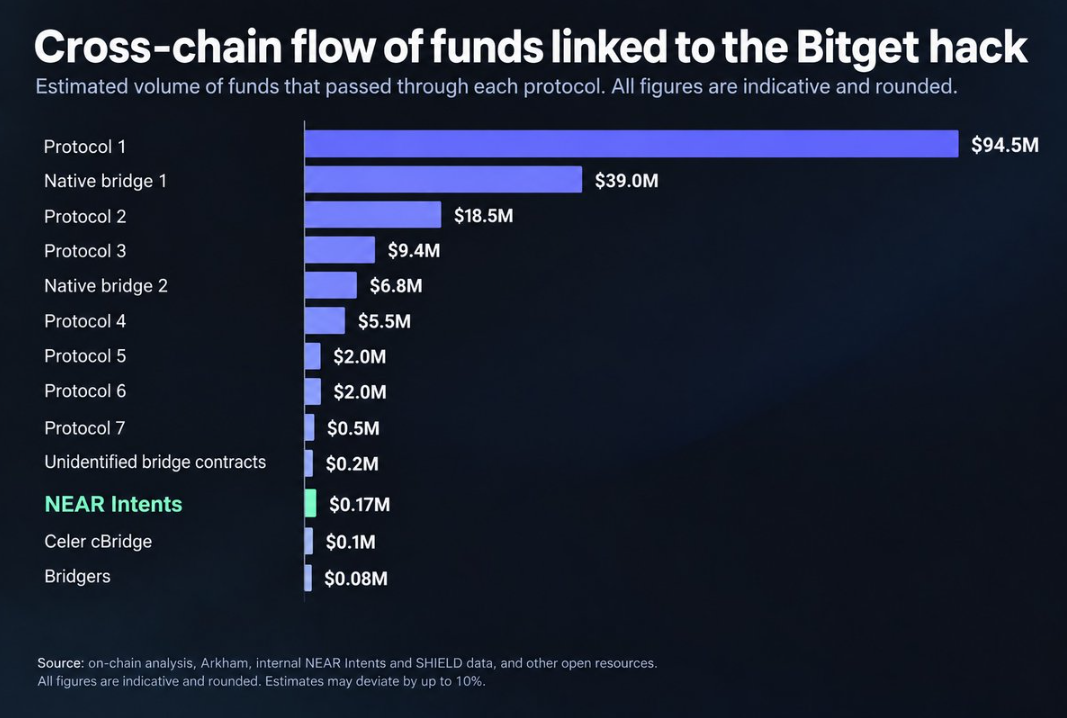
بیتگت در ۲ اکتبر به CNBC اعلام کرد که حدود ۱.۱ میلیون دلار از وجوه به سرقت رفته مسدود شده است و مسدود شدن داراییها به معنای بازگرداندن آنها نیست. مدیرعامل صرافی، گریسی چن، توضیح داد که با توجه به الگوی سرقتهای بزرگ کریپتو، انتظار بازیابی مبلغ زیادی را ندارد. این صرافی پاداشی تعیین کرده بود تا افراد را به همکاری در تلاشهایی که منجر به مسدود کردن یا بازیابی وجوه میشود، تشویق کند. این نکات مهیج یا سینمایی نیستند. مسدودسازی ممکن است موقتی باشد، تراکنشهای بین زنجیرهای میتوانند ردیابی را دشوارتر کنند، و صرف داشتن برچسب آدرس باعث نمیشود پول به کیف پول صرافی بازگردانده شود. بازیابی شامل مذاکره بین زنجیرههای مختلف، صادرکنندگان، پلها، صرافیها، بازرسان و تصمیمات شخص سارق است.
شکست کنترل و مشکل اعتماد
توالی احتمالی یک حمله حاوی درسی ناخوشایند است. شرکتها از محصولات امنیتی ارائه شده توسط اشخاص ثالث استفاده میکنند، زیرا برای هیچ شرکتی امکانپذیر نیست که تمام اجزای زیرساخت خود را از ابتدا بسازد. این تامینکنندگان برای انجام وظایف خود به دسترسی نیاز دارند، و این دسترسی میتواند آنقدر قدرتمند شود که در زمان بحران نقشی کلیدی پیدا کند. اگرچه صرافی فقط یک برنامه به عنوان نمای عمومی خود دارد، اما مرز امنیتی آن ممکن است شامل نرمافزاری باشد که توسط شرکتی توسعه یافته که کاربر هرگز نام آن را نشنیده است. بنابراین، یک نقطه ضعف میتواند دور از فردی واقع شود که در نهایت مجبور است برای برداشت منتظر بماند.
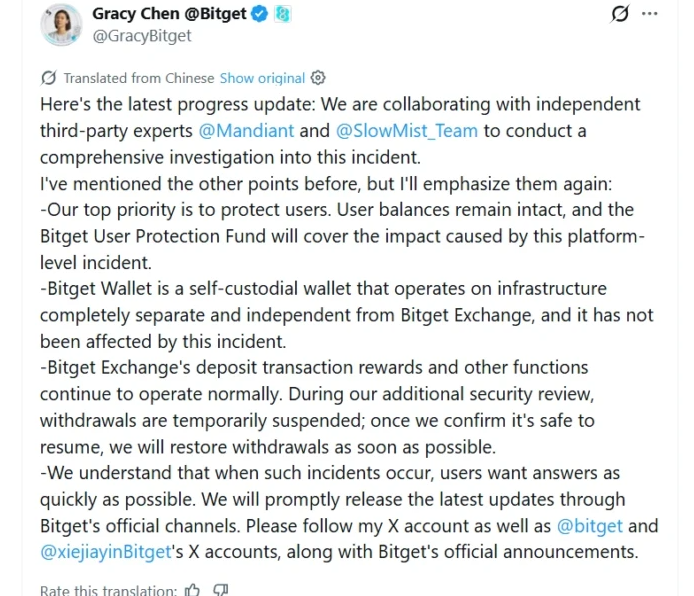
تحقیقات انجام شده توسط بیتگت نشان داد که مهاجمان از اعتبارنامههای دارای دسترسی ممتاز استفاده کرده و دستورات جعلی صادر کردهاند که سیستمهای کیف پول آن را معتبر دانستهاند. نیازی نبود که آنها تکتک کاربران را مجبور به کلیک روی یک پیوند مخرب کنند؛ کافی بود سیستمهای خود صرافی ادعای مربوط به هویت درخواستکننده را بپذیرند. این حمله نگرانکننده است زیرا یک موضوع امنیتی بنیادین را معکوس میکند: مسئله فقط این نیست که چه کسی کلیدها را در دست دارد، بلکه این است که چه کسی میتواند فرد دارنده کلید را متقاعد کند که یک دستور قانونی است. لایههای امنیتی اضافی تنها زمانی مفید هستند که بتوانند یکدیگر را نقض کنند و مانع از انتقال پول به وسیله یک دستور اشتباه شوند.
Mandiant و SlowMist برای انجام تحقیقات به کار گرفته شدند و شرکت اعلام کرد که مجوزهای داخلی خود را محدودتر کرده، اعتبارنامهها را بازنشانی نموده، ویژگیهای آسیبدیده را غیرفعال کرده و بررسیهای مستقلی را برای برداشتها در نظر گرفته است. با این حال، این اقدامات تنها آغاز فرایند اصلاح هستند و به خودی خود گزارش کاملی از آنچه رخ داده ارائه نمیدهند. کاربران حق دارند بدانند کدام بخشهای فرایند تغییر یافته و صرافی چگونه آنها را آزمایش خواهد کرد. در حالی که زبان جرمشناسی میتواند نفوذ را توصیف کند، تنها از طریق شواهد مکرر از عملیات ایمنتر است که کاربران این توضیحات را میپذیرند.
کسی که منتظر میماند
مردم یک گزارش امنیتی را به عنوان یک نمودار در نظر نمیگیرند؛ در عوض، آنها از طریق یک تماس تلفنی، چت پشتیبانی، پرداخت انجامنشده، و شرمندگی خفیف ناشی از درخواست از یک آشنا برای صبر کردن، از آن مطلع میشوند. برخی از آنها با پولی معامله کردهاند که توانایی و تمایل ریسک کردن روی آن را داشتند، در حالی که دیگران به استیبلکوینها به عنوان یک صندوق پول در دسترس نگاه میکردند. یک موجودی USDT یکسان میتواند برای یک نفر سرمایهگذاری سوداگرانه باشد و برای فرد دیگر مبلغ مورد نیاز برای حقوق ماه بعد. رابط کاربری پلتفرم قادر به تشخیص این تفاوت نیست.
به همین دلیل است که مبلغ به سرقت رفته دقیقاً با میزان ترس مطابقت ندارد. رقم ۳۸۸ میلیون دلار یک عدد تاریخی است. با این حال، کاربری که هزار دلار واریز کرده است، نمیتواند با تقسیم کل مبلغ بر کل ذخایر صرافی به خود آرامش دهد. تمام چیزی که او میپرسد این است که آیا میتواند انتقالی را که قصد داشته انجام دهد یا خیر. هنگامی که پاسخ منفی است، یک ریسک طرف مقابل انتزاعی به چیزی تبدیل میشود که یک خانواده را مستقیماً تحت تاثیر قرار میدهد.
امانتداری در صرافی مستلزم نوعی عدم تقارن اخلاقی است. کاربران تا حدی به این دلیل یک برنامه را انتخاب میکنند که تمایلی به پذیرش مسئولیت مدیریت کلیدهای خصوصی، نسخههای پشتیبان، امنیت دستگاه و خطر اشتباه کردن ندارند. در نتیجه، صرافی نقش طرف باتجربهتر را بر عهده میگیرد. این صرافی میتواند نگهداری کیف پولهای گرم را توجیه کند چون کاربران برای سرعت ارزش قائل هستند، و میتواند از تامینکنندگان استفاده کند زیرا امنیت مدرن از چندین محصول مختلف تشکیل شده است. با این حال، نمیتواند بار روانی این نوع ساختار را به پایین زنجیره منتقل کند و آن را یک مسئله فنی بنامد؛ کاربری که به پلتفرم اعتماد کرده، شخصاً با مدل دسترسی تامینکننده موافقت نکرده است.
در عین حال، ایده «نداشتن کلیدهای شخصی» همه مشکلاتی را که مردم در زندگی روزمره با آن روبرو هستند حل نمیکند. اگرچه خودحضانتی کنترل مستقیمی به فرد میدهد، اما همچنین به این معنی است که او باید با مواردی مانند عبارت بازیابی (seed phrase)، خرابی دستگاه، ارسال وجوه به آدرس اشتباه و پرداخت کارمزد تراکنش دست و پنجه نرم کند. بهترین گزینه بستگی به این دارد که فرد توانایی مدیریت چه چیزی را دارد. طرفداری از استقلال پس از وقوع یک رخنه امنیتی یک چیز است، اما اعتراف به اینکه راحتی، یک نیاز واقعی است و نه نشانهای از شکست فردی، دشوارتر است. کاربران بیتگت کلیدهای خود را به دلیل بیدقتی واگذار نکردند؛ بلکه از محصولی استفاده کردند که برای سادهسازی مدیریت نگهداری کلید طراحی شده بود.
این شوک باعث نمیشود افراد به ماکسیمالیست تبدیل شوند، و ممکن است میرا مبلغ مورد نیاز خود را برای تعهدات کوتاهمدتش از حساب خارج کند، موجودی معاملاتی کمتری را در صرافی نگه دارد و به اطلاعیههای اثبات ذخایر پلتفرم با سوءظن بیشتری نگاه کند. او ممکن است در نهایت بازگردد چون برنامه کاربری راحتی دارد. مردم بعد از یک صبح وحشتناک یک تصمیم قطعی و نهایی نمیگیرند؛ در عوض، آنها چندین تغییر ایجاد میکنند و سپس بررسی میکنند که آیا مرز جدید هنوز با زندگی فعلی آنها متناسب است یا خیر.
بهترین اقدام این نیست که کاربران را به دلیل استفاده از یک صرافی متمرکز سرزنش کنیم. در عوض، باید بپرسیم که صرافی پس از این حادثه چه کرد: چه چیزی را علنی کرد، با چه سرعتی مشکل را مهار کرد، آیا ترتیبی برای تحلیل مستقل داد، آیا دسترسی را به شیوهای شفاف و سازمانیافته بازیابی کرد، و آیا میتواند توضیح دهد که صندوق حفاظت چه وعدههایی میدهد و چه وعدههایی نمیدهد. در حالی که نسبت ذخایر اهمیت دارد، اما معجزهآسا نیست. یک آدرس کیف پول عمومی برای تایید داراییها در یک زمان مشخص مفید است. با این حال هیچکدام از اینها نشان نمیدهد که تمام مسیرهای برداشت امن هستند.
این مسئله فراتر از حوزه صرافیها گسترش مییابد. هر سرویسی که در مسیردهی ارزش دخیل است باید آدرس مقصد را در نظر بگیرد. ممکن است انتقالی از یک پلتفرم قانونی خارج شود و سپس از کیف پولی عبور کند که در سرقت، فیشینگ یا نقض تحریمها نقش داشته است. به عنوان مثال، Netts پیش از تخصیص منابع، درخواستهای TRON Energy و Bandwidth را در برابر یک لیست مسدودی مشترک بررسی میکند، از جمله داشتن یک قاعده ایمن در برابر خطا (fail-safe) برای مواردی که بررسیها وجود ندارند یا قدیمی شدهاند. با این حال، این کار هک صرافی را جبران نمیکند و جایگزین اقدامات انطباق خود صرافی نمیشود. این موضوع نشان میدهد که چگونه یک لایه ساده از زیرساخت تراکنش میتواند تعیین کند که آماده ارائه خدمات به کدام درخواستها است.
پس از ناپدید شدن بنر
حوادث امنیتی به سرعت از صفحه اول محو میشوند، اگرچه ممکن است در برنامه روزمره کاربران باقی بمانند. ممکن است فردی برای بررسی قیمت به همان برنامه برگردد، اما هنگام رسیدن به برگه برداشت مکث کند. این مکث غیرمنطقی نیست و به این معنی نیست که صرافی بار دیگر شکست خواهد خورد؛ این صرفاً یادآوری بدن است که موجودی نمایش داده شده و مقدار پول واقعاً در دسترس، یکسان نیستند.
برای بیتگت، کار سختی که پس از بازگشایی در اکتبر به وجود آمد، کمتر از جدول زمانی برداشت به چشم میآید: این شرکت باید روی بازیابی اعتماد کار کند، تغییرات اعمال شده را نشان دهد، بیانیهای رسمی درباره این نفوذ منتشر کند، و اثبات کند که همان مسیر دیگر تکرار نمیشود. این شرکت اعلام کرد که اعتبارنامههای داخلی خود را بازنشانی کرده، دسترسیهای دارای سطح امتیاز بالا را محدودتر ساخته، عملکردهای تامینکننده آسیبدیده را خاموش کرده و بررسیهای مستقل در مورد برداشتها را ارتقا داده است. این اقدامات وعده هستند؛ ارزش آنها به میزان اجرای مناسب و بررسیهای مداوم بستگی خواهد داشت.
نکته مهم برای کاربران این است که توصیه فراتر از «هرگز از صرافی استفاده نکنید» میرود. شما فقط باید مقداری را در صرافی نگه دارید که با توجه به نقش آن در زندگیتان مناسب باشد. باید بدانید کدام موجودیها برای خرج کردن استفاده میشوند، کدامها سرمایهگذاریهای بلندمدت هستند و کدامها به عنوان پشتوانه در شرایطی عمل میکنند که اوضاع در نامناسبترین زمان ممکن به هم میریزد. وقتی برای پرداخت اجاره یا حقوق خود به برداشتهای فوری وابسته هستید، مطمئن شوید که یک روش جایگزین دارید. رنگهای آشنای صرافی را معادل داشتن کنترل بر دسترسی در نظر نگیرید.
میرا در نهایت انتقال خود را انجام میدهد؛ تا زمانی که تامینکننده پیام دوم را ارسال میکند، دیر شده است. او پول را از دست نمیدهد و صرافی از نظر مالی تاثیری بر حساب او نگذاشته است. با این حال، او آن نیم ساعتی را به یاد میآورد که موجودی قابل مشاهده بود اما در دسترس نبود. این خاطره با رفتن او به سراغ محصول بعدی همراه او خواهد بود و باعث میشود باور کند که شخص دیگری باید مراقب امور باشد.
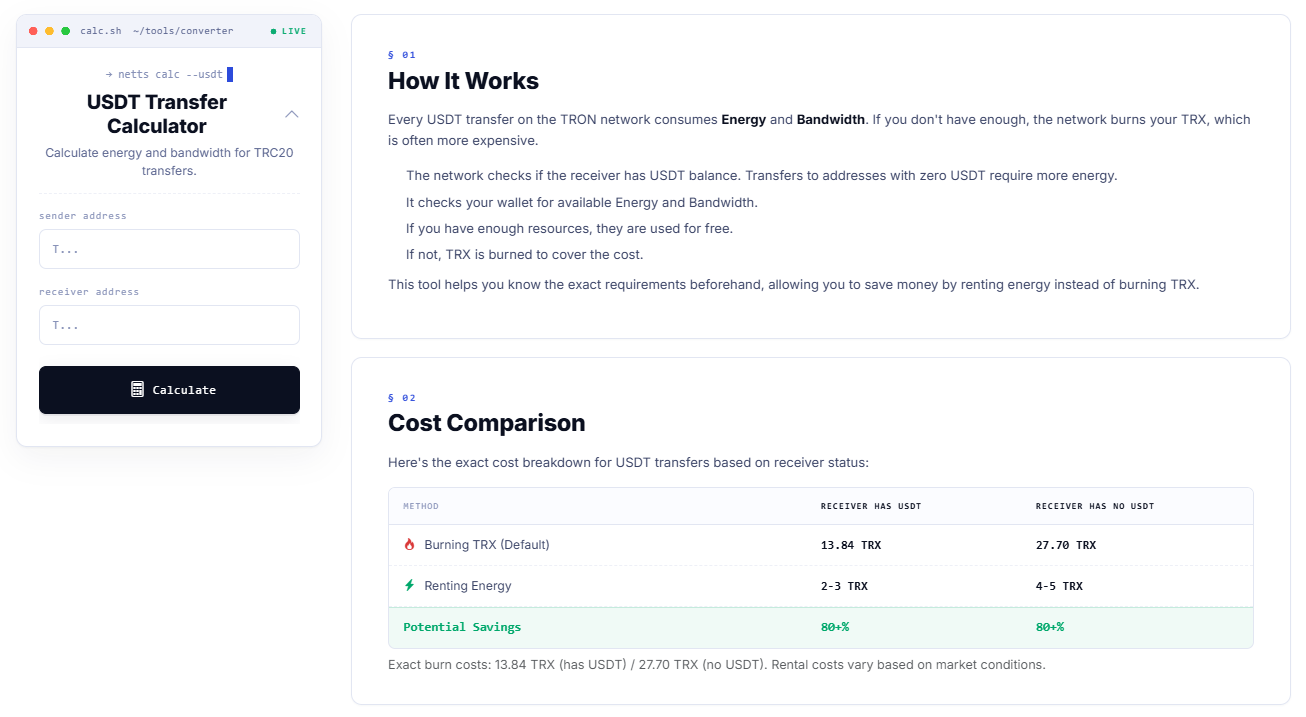
هر زمان که مرحله بعدی شامل انتقال USDT در TRON باشد، محاسبهگر انتقال USDT در Netts میزان Energy و Bandwidth مورد نیاز فرستنده و گیرنده را قبل از انجام انتقال برآورد میکند. این به کاربر اجازه میدهد تا گزینه کارمزد پایین USDT را با سوزاندن معمول TRX مقایسه کرده و بهترین کارمزدهای USDT موجود را برای تراکنش شناسایی کند، و در نتیجه آن هزینه اندک و قابل کنترل را به تصمیمی تبدیل کند که قبل از درخواست تایید کیف پول اتخاذ میشود.