Piratage de Bitget : 388 millions de dollars envolés
La faille de Bitget en 2026 montre comment une défaillance de sécurité peut geler les retraits, même lorsque les soldes des clients restent couverts.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
Avant que la bouilloire ne commence à siffler, Mira consulte l'application Bitget. Le chiffre affiché à côté de ses USDT semble normal, mais l'écran de retrait ne l'est pas. Elle l'actualise une fois, puis une autre, car si un solde est visible sur un téléphone, il devrait être accessible tout comme l'argent sur un compte bancaire. Un message indique que les retraits ont été suspendus pendant que la plateforme examine un incident de sécurité. Le message est serein, mais sa cuisine ne l'est pas.
Un loyer arrive à échéance dans quatre jours et un fournisseur attend son paiement. Bien que son argent s'affiche toujours à l'écran, elle ne peut pas le déplacer. Elle ouvre le communiqué et constate que le montant s'élève désormais à près de quatre cents millions de dollars ; le montant est si colossal qu'il est impossible à se représenter, alors elle en réduit l'échelle et se demande si ses quelques milliers de dollars font partie de cette somme. Bitget affirme que les soldes des clients ne sont pas affectés. Cette précision est importante, mais elle n'empêche pas le bouton grisé de ressembler à une porte verrouillée.
Mira est une cliente fictive et non une victime recensée. Sa routine matinale illustre la distinction essentielle au cœur du piratage de Bitget : la plateforme affirme que les fonds dérobés provenaient de hot et warm wallets utilisés pour transférer des fonds, et non des soldes des comptes clients ni de ses réserves en cold storage. Pourtant, les utilisateurs ont tout de même subi l'incident à travers le système sur lequel ils comptaient pour retirer leurs fonds. Un registre de comptes peut bien indiquer qu'il est intact pendant qu'un individu attend de savoir si son montant peut être transféré.
Le chiffre qui a paralysé l'application
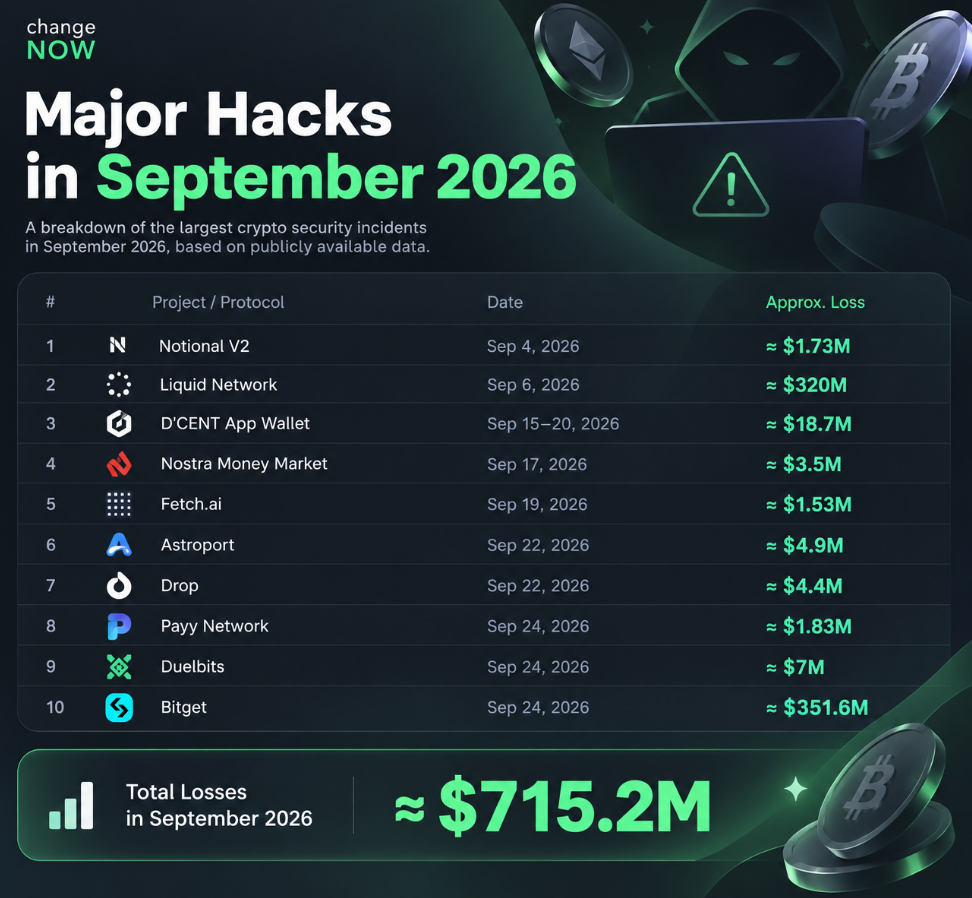
Le 24 septembre 2026, Bitget a constaté des transferts non autorisés depuis certains de ses hot et warm wallets. L'entreprise a ensuite estimé le montant en jeu à environ 388 millions de dollars répartis sur douze adresses de portefeuilles. Les transferts avaient touché plusieurs réseaux et types d'actifs. Un client utilisant l'application n'avait pas besoin de connaître toutes les blockchains pour en comprendre les implications : la plateforme avait suspendu les retraits le temps d'enquêter sur ce qui s'était passé.
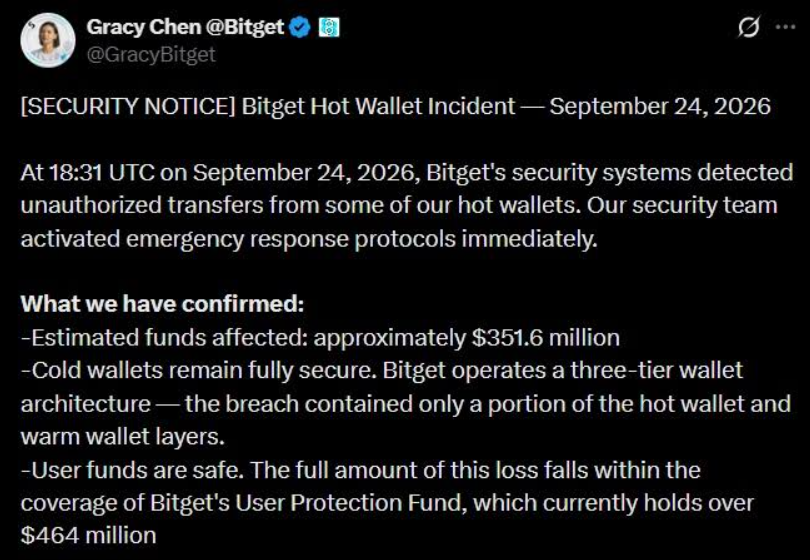
Bitget a affirmé que ses clés privées n'avaient pas été compromises et que ses cold wallets — qui contenaient la majeure partie des actifs de la plateforme — n'avaient pas été affectés. Plus tard, lorsque Bitget a mené une enquête en collaboration avec Mandiant et SlowMist, l'origine de l'attaque a été attribuée à un produit de sécurité tiers ; les attaquants avaient exploité une vulnérabilité, obtenu des identifiants internes privilégiés, puis inséré des instructions de retrait falsifiées dans les systèmes de backend liés aux portefeuilles. Ces instructions falsifiées ont été acceptées comme légitimes par les processus qui auraient dû les remettre en question.
La situation est bien différente de celle d'un voleur s'emparant d'un passe-partout pour vider l'intégralité d'un coffre-fort. Cela montre également qu'un portefeuille ne se résume pas à une simple clé ; il s'agit en réalité d'un ensemble d'individus, de contrôles d'accès, de logiciels, de prestataires, d'outils de surveillance et d'arbitrages déterminant quelles commandes paraissent ordinaires. La clé elle-même peut rester secrète tandis que les mécanismes qui l'entourent sont amenés à signer la mauvaise requête. Le client voit le logo de la plateforme et suppose raisonnablement qu'il n'existe qu'un seul périmètre de sécurité ; à l'intérieur, cependant, il peut y avoir une succession de systèmes ayant chacun des propriétaires différents et des postulats distincts.
La chronologie de l'analyse médico-légale donne l'impression que la défaillance a été moins brutale. La société d'analyse blockchain Bitquery avait déjà repéré de petits transferts de test plus tôt dans la soirée, notamment un faible paiement en TRX et une fraction d'ETH. Ensuite, des montants plus importants ont été déplacés par vagues sur plusieurs réseaux. Bitget a déclaré plus tard que son système de surveillance avait détecté l'activité à 19:05 UTC et avait par conséquent bloqué les retraits des clients, mais les transferts depuis ses portefeuilles se sont poursuivis après l'émission de cette alerte. Les derniers transferts enregistrés par Bitquery ont eu lieu plus de deux heures après. Bien qu'un capteur ait repéré la fumée, les portes coupe-feu du bâtiment devaient encore être fermées.
Le fait qu'il y ait un décalage ne prouve pas que chaque contrôle a échoué de la même manière, et il est impossible pour les données de transactions publiques d'exposer chaque décision interne. En revanche, elles montrent à quelle vitesse un slogan bien connu montre ses limites. Si le « cold storage » désigne l'endroit où se trouvent la plupart des actifs d'une plateforme, il ne couvre pas l'ensemble des mouvements nécessaires au service des clients ; les hot wallets existent parce que les retraits doivent être rapides, et les warm wallets servent à les réalimenter. La plateforme doit trouver un équilibre entre sécurité et disponibilité. L'attaquant a découvert le moyen de franchir le tissu conjonctif reliant ces deux impératifs.
Cette situation démontre également pourquoi un prestataire peut se retrouver inclus dans le périmètre de sécurité d'un exchange alors même qu'il ne figure pas dans l'esprit du client. Bitget n'a pas nommé les produits affectés. Selon CNBC, Mandiant et SlowMist ont découvert que deux logiciels de sécurité tiers avaient été compromis, et SlowMist a pu faire remonter la première activité malveillante dans les journaux disponibles jusqu'au 31 août. Cela s'est produit des semaines avant que le vol ne devienne visible sur la blockchain. Un client ne peut pas évaluer un fournisseur au sujet duquel aucune information ne lui a été fournie. Il appartient à la plateforme de mener cette évaluation du prestataire, et le prestataire doit traiter les accès dont il dispose comme s'il détenait les propres clés de l'exchange.
Quand « couvert » ne veut pas dire « disponible »
Bitget a affirmé que les soldes des comptes de ses clients étaient toujours exacts et que l'entreprise prendrait la perte à sa charge. Elle a mis en avant son fonds de protection (Protection Fund), dont la valeur dépassait 464 millions de dollars avant le piratage ; suite à l'incident, le fonds a été mis à contribution puis réapprovisionné à partir des réserves propres de Bitget à hauteur de plus de 300 millions de dollars, d'après l'entreprise et les rapports de CNBC. Par ailleurs, Bitget a publié des informations sur ses réserves et a indiqué que le fonds pouvait être vérifié on-chain.
C'est une réponse légitime. Qu'une entreprise utilise son propre capital pour couvrir une perte est bien différent de demander aux utilisateurs d'allonger la liste des créanciers chirographaires. Cela n'équivaut toutefois pas à empêcher la brèche. Les assurances et les réserves sont une méthode d'indemnisation après coup ; elles ne remplacent pas les contrôles qui empêchent un transfert non autorisé. S'il est aisé d'expliquer la nuance, il est plus difficile de s'en satisfaire lorsque le bouton de retrait est désactivé.
Mira ne commence pas par débattre de la valorisation du fonds. Elle se demande plutôt si elle peut faire confiance à la formule « votre solde n'est pas affecté » alors que l'application est désormais un espace dont elle ne peut pas sortir ses fonds. Ce sont deux questions liées mais distinctes. Une plateforme d'échange peut disposer d'assez d'actifs pour combler une perte tout en choisissant de suspendre les retraits pendant la durée d'une enquête ; elle peut ensuite rouvrir ses services tout en ayant donné à ses clients une raison de reconsidérer le montant qu'ils souhaitent lui confier. La solvabilité concerne la capacité de l'entreprise à honorer ses engagements, tandis que l'accès détermine si le client peut utiliser son argent en cas de besoin. La confiance est le facteur humain qui fait le lien entre les deux.
Bitget a réactivé les retraits de manière progressive : le Bitcoin a été le premier le 28 septembre, suivi d'Ether et de plusieurs réseaux EVM le lendemain, puis de l'USDT le 30 septembre. L'entreprise a précisé que les autres actifs, ses services fiduciaires et les retraits de gré à gré (P2P) reprendraient le 2 octobre. Une réouverture échelonnée est logique sur le plan opérationnel car chaque réseau et chaque actif possède sa propre procédure de validation. Néanmoins, pour les clients, cela revient à fragmenter une promesse unique sur plusieurs jours. L'actif d'un utilisateur apparaît sur la liste du mardi, celui d'un autre sur celle du vendredi. Même si un calendrier contribue à apaiser la crise, il contraint toujours les gens à compter les heures.
L'entreprise a affirmé que son calendrier s'appliquait à tous les niveaux de comptes. C'est un point crucial, car une interruption peut inciter les clients à penser qu'un utilisateur plus influent obtiendra un accès prioritaire. Une politique homogène est un gage d'équité, même si l'équité ne rend pas l'attente plus agréable. En période de crise, les personnes veulent savoir non seulement si l'entreprise peut rétablir le service, mais aussi si elles seront traitées comme des individus et non comme de simples lignes dans une file d'attente de soldes.
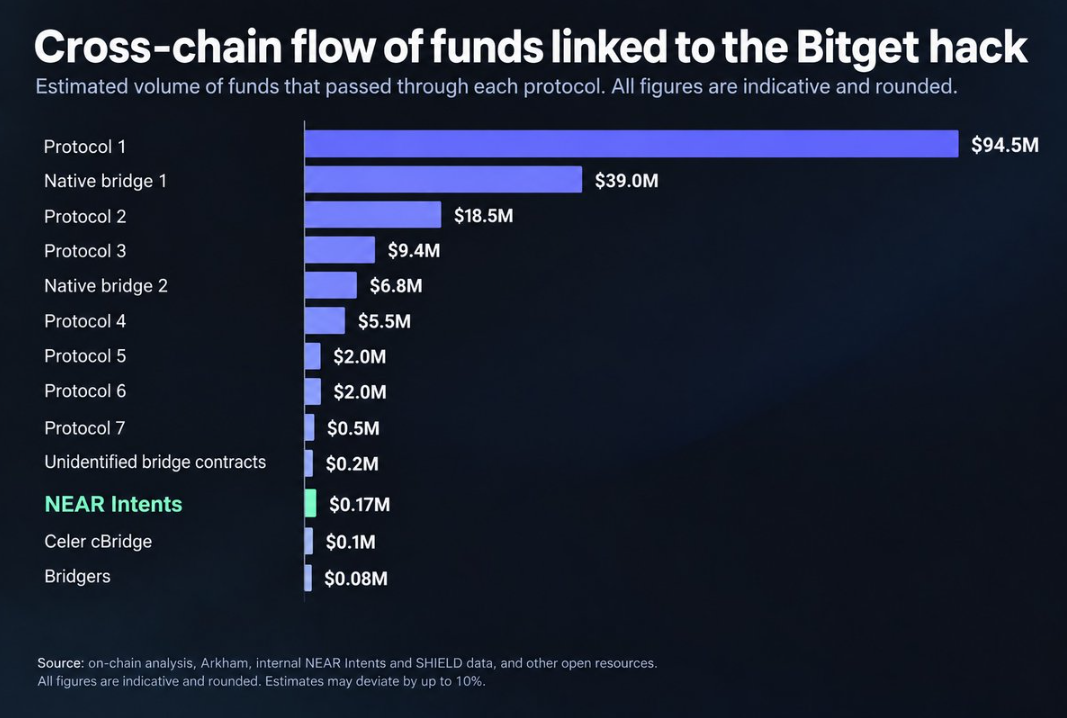
Bitget a déclaré à CNBC le 2 octobre qu'environ 1,1 million de dollars de fonds volés avaient été gelés, et que le gel d'actifs ne signifiait pas pour autant leur restitution. La PDG Gracy Chen a expliqué qu'elle ne s'attendait pas à récupérer une somme importante, compte tenu des schémas habituels des vols majeurs de cryptomonnaies. La plateforme avait mis en place une prime (bounty) pour encourager toute aide permettant le gel ou la récupération des fonds. Ces démarches n'ont rien de sensationnel. Un gel peut être temporaire, les transactions inter-chaînes complexifient le traçage, et la simple identification d'une adresse n'entraîne pas le retour magique des fonds dans le portefeuille de la plateforme. La récupération suppose des négociations entre les différentes chaînes, les émetteurs, les bridges, les plateformes d'échange, les enquêteurs, sans oublier les décisions propres au voleur.
Une défaillance de contrôle et une crise de confiance
Le déroulement probable de l'attaque apporte un constat déplaisant. Les entreprises font appel à des logiciels de sécurité fournis par des tiers car il leur serait impossible de concevoir chaque brique de leur infrastructure de zéro. Pour mener à bien leurs tâches, ces prestataires ont besoin d'accès, et ces accès peuvent devenir si étendus qu'ils deviennent déterminants en cas d'incident. Même si l'exchange ne propose qu'une seule application comme vitrine publique, son périmètre de sécurité peut intégrer des logiciels développés par une entité dont le client n'a jamais entendu parler. Une faille peut ainsi se loger bien loin de l'utilisateur qui, au bout de la chaîne, se retrouve à attendre son retrait.
L'enquête menée par Bitget a révélé que les assaillants avaient exploité des identifiants privilégiés et transmis des ordres falsifiés que les systèmes de gestion des portefeuilles ont traités comme réguliers. Il n'a pas été nécessaire d'inciter chaque utilisateur à cliquer sur un lien frauduleux ; il a suffi que les systèmes internes de la plateforme valident l'identité revendiquée par l'émetteur de la requête. L'attaque est déroutante car elle renverse un principe fondamental de sécurité : il ne s'agit pas seulement de savoir qui détient les clés, mais aussi de savoir qui peut convaincre leur détenteur qu'une instruction est légitime. Des couches de sécurité supplémentaires ne sont utiles que si elles sont capables de se contredire et d'empêcher qu'une instruction erronée ne déclenche un virement de fonds.
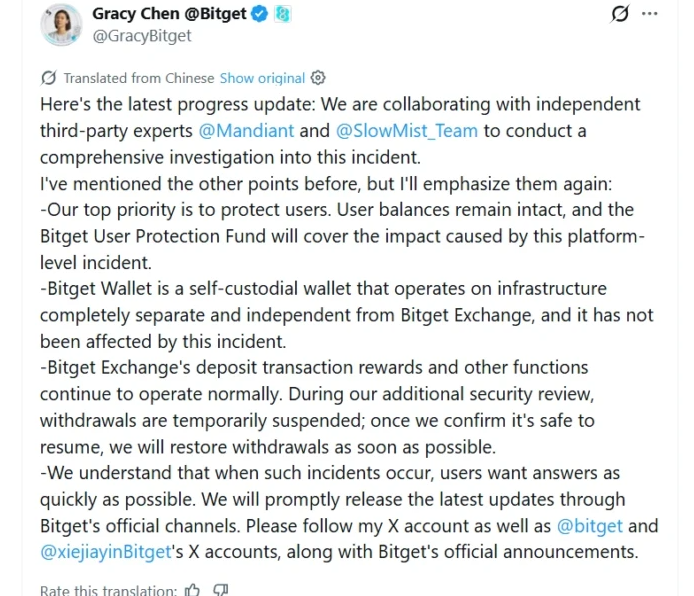
Mandiant et SlowMist ont été mandatés pour mener l'investigation, et l'entreprise a indiqué avoir durci ses autorisations internes, réinitialisé les identifiants, désactivé les fonctionnalités concernées et instauré des vérifications indépendantes sur les retraits. Cependant, ces mesures ne marquent que le début du processus de remédiation et ne constituent pas en elles-mêmes un compte-rendu exhaustif des événements. Les clients ont le droit de savoir quels volets du processus ont été remaniés et de quelle façon la plateforme va les éprouver. Si le vocabulaire technique permet de décrire la faille, ce n'est que par la preuve répétée d'opérations plus sûres que les clients finissent par accorder du crédit aux explications.
Ceux qui attendent
Les usagers ne perçoivent pas un rapport de sécurité comme un schéma fonctionnel ; ils en découvrent l'impact à travers un appel téléphonique, un échange avec le support, un paiement rejeté ou la gêne de devoir demander un délai à un proche. Certains d'entre eux négociaient des fonds qu'ils étaient prêts à risquer, tandis que d'autres considéraient les stablecoins comme une réserve de trésorerie commode. Le même montant d'USDT peut correspondre à un investissement spéculatif pour une personne et à la paie du mois suivant pour une autre. L'interface de la plateforme ne fait aucune différence.
Voilà pourquoi le montant dérobé ne traduit pas fidèlement l'ampleur de l'inquiétude. La somme de trois cent quatre-vingt-huit millions de dollars est historique. Pourtant, un utilisateur ayant déposé mille dollars ne trouve aucun réconfort à diviser ce montant total par l'ensemble des réserves de l'exchange. Sa seule interrogation est de savoir s'il peut exécuter le virement prévu. Dès lors que la réponse est négative, le risque de contrepartie abstrait devient une réalité pesante pour le budget du foyer.
La conservation déléguée auprès d'une plateforme d'échange engendre une asymétrie morale. Les utilisateurs choisissent une application en partie pour ne pas avoir à assumer la gestion des clés privées, des sauvegardes, de la sécurité des appareils ou le risque d'une fausse manipulation. De ce fait, l'exchange endosse le rôle de l'entité la plus mature. Il peut justifier l'usage de hot wallets par la rapidité exigée par les clients, et recourir à des prestataires parce que la sécurité moderne se compose d'une multitude d'outils. Pour autant, il ne peut reporter sur l'utilisateur le poids émotionnel de cette architecture en la reléguant au rang de simple détail technique ; le client qui a fait confiance à la plateforme n'a pas validé individuellement la politique d'accès du fournisseur tiers.
Dans le même temps, la formule « pas vos clés, pas vos cryptos » ne résout pas tous les défis du quotidien. Si l'auto-garde offre un contrôle direct, elle impose aussi de gérer l'intégralité des risques : la phrase de récupération, la panne matérielle, l'envoi vers une adresse erronée ou le paiement des frais de réseau. La solution idéale dépend des capacités de gestion de chacun. Il est aisé de prôner l'autonomie après une faille de sécurité, mais il est plus difficile de reconnaître que la simplicité d'usage répond à un besoin légitime et ne relève pas d'une négligence personnelle. Les utilisateurs de Bitget n'ont pas renoncé à leurs clés par imprudence ; ils ont simplement employé un service conçu pour faciliter la garde de leurs actifs.
Cette épreuve ne transforme pas nécessairement les utilisateurs en maximalistes : Mira pourrait retirer les fonds nécessaires à ses échéances immédiates, conserver un solde de trading plus modeste sur la plateforme et observer les déclarations de preuves de réserves d'un œil plus critique. Elle pourrait aussi y revenir plus tard pour des raisons de commodité. Face à une matinée éprouvante, on ne prend pas une décision radicale et définitive ; on procède par ajustements successifs, en vérifiant si les nouvelles limites restent adaptées à ses impératifs quotidiens.
L'attitude appropriée ne consiste pas à blâmer les clients pour leur utilisation d'un exchange centralisé. Il convient plutôt d'examiner la réaction de la plateforme suite à l'événement : la nature des informations rendues publiques, la rapidité de confinement du problème, le recours à un audit indépendant, la clarté et l'organisation du rétablissement des accès, ainsi que sa transparence sur ce que le fonds de protection couvre réellement ou non. Bien que pertinent, un ratio de réserves n'a rien de miraculeux. Une adresse de portefeuille publique permet de vérifier les fonds à un instant T. Pourtant, aucun de ces éléments ne garantit que les canaux de retrait sont sécurisés.
La question dépasse le cadre strict des exchanges. Tout service assurant le routage de valeurs doit s'intéresser à l'adresse de destination. Un transfert peut quitter une plateforme légitime et transiter par un portefeuille impliqué dans un vol, du phishing ou le contournement de sanctions. À titre d'exemple, Netts vérifie les demandes d'Energy et de Bandwidth sur TRON par rapport à une liste de blocage partagée avant d'allouer les ressources, en appliquant une règle de sécurité lorsque les vérifications font défaut ou sont obsolètes. Cela ne répare pas le piratage d'un exchange et ne se substitue pas à ses efforts de conformité. Cela illustre simplement comment une brique d'infrastructure de transaction peut déterminer les requêtes qu'elle accepte de traiter.
Après la disparition du bandeau
Les incidents de sécurité quittent rapidement la une de l'actualité, mais ils persistent dans les habitudes des clients. Un utilisateur peut revenir sur la même application pour consulter un cours, avant d'hésiter en arrivant sur l'onglet des retraits. Cette retenue n'est pas irrationnelle et ne présume pas d'une nouvelle défaillance de la plateforme ; c'est le réflexe mécanique rappelant que le solde affiché et la somme réellement disponible ne font pas toujours la paire.
Pour Bitget, le travail de fond qui a suivi la réouverture d'octobre est moins visible que le calendrier des retraits : il lui faut restaurer la confiance, apporter la preuve des changements opérés, publier un rapport d'incident formel et démontrer que la même faille ne pourra être réexploitée. L'entreprise a déclaré avoir réinitialisé ses identifiants internes, restreint les accès à privilèges élevés, désactivé les fonctionnalités du fournisseur concerné et renforcé les contrôles indépendants sur les retraits. Ces mesures sont des engagements ; leur valeur dépendra de leur rigueur d'application et d'une surveillance continue.
Pour les clients, l'enseignement dépasse l'injonction simpliste du « n'utilisez jamais d'exchange ». Il s'agit plutôt de ne conserver sur la plateforme que les montants en adéquation avec l'usage que l'on en a. Il importe d'identifier les soldes destinés aux dépenses courantes, ceux qui constituent des investissements à long terme et ceux qui font office de filet de sécurité au cas où un imprévu surviendrait au pire moment. Si vous dépendez de retraits immédiats pour régler votre loyer ou des salaires, prévoyez une solution de repli. Ne confondez pas l'ergonomie familière d'une plateforme avec la garantie absolue d'accès à vos fonds.
Mira finit par exécuter son transfert ; l'opération s'est faite tardivement, après une seconde relance de son fournisseur. Elle n'a pas perdu d'argent et l'exchange n'a pas amputé son capital. Pourtant, elle garde en mémoire cette demi-heure où le solde était visible mais inaccessible. Ce souvenir l'accompagnera dans l'adoption du prochain produit, la conduisant à croire que quelqu'un d'autre veillera au bon fonctionnement des choses.
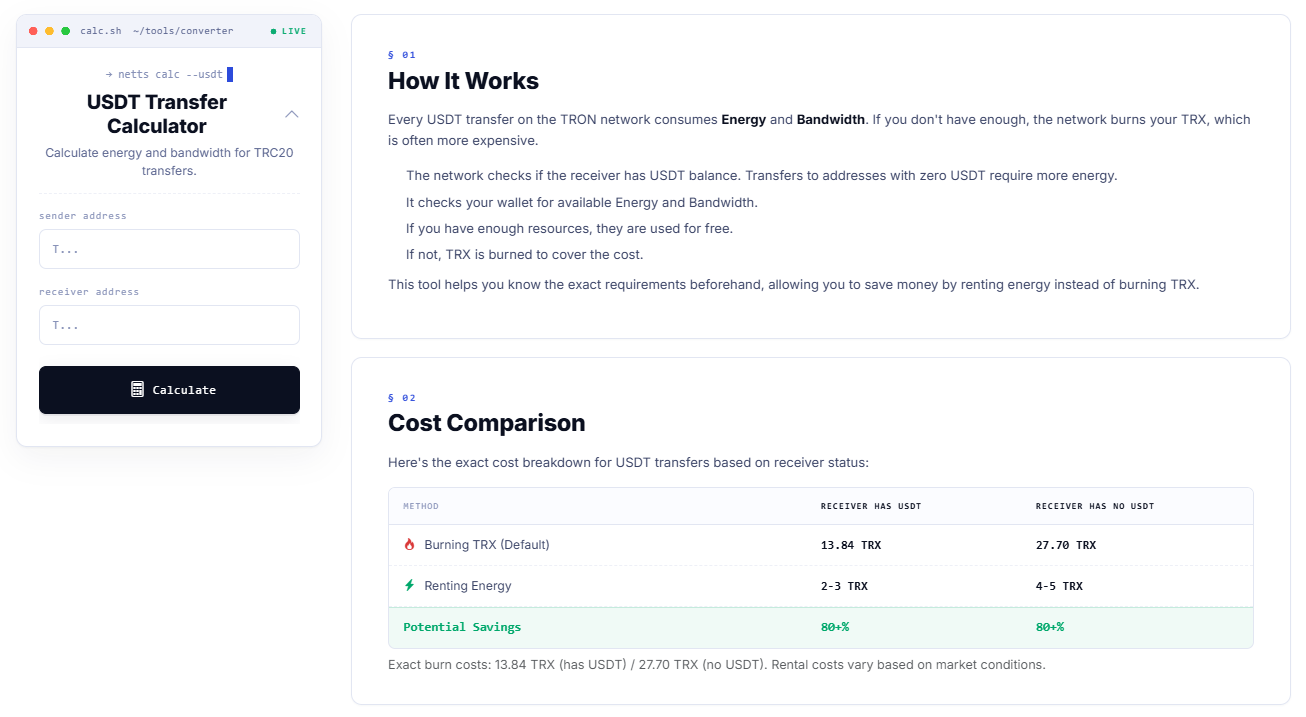
Dès lors que l'étape suivante consiste à transférer des USDT sur TRON, le calculateur de transfert USDT de Netts estime la quantité d'Energy et de Bandwidth nécessaire à l'expéditeur ainsi qu'au destinataire avant que l'opération ne soit lancée. Cela permet à l'utilisateur de comparer l'option de frais USDT réduits avec la méthode classique de combustion de TRX et d'identifier les meilleurs frais USDT pour sa transaction, transformant ainsi ce coût minime et maîtrisable en un arbitrage éclairé avant même la demande de confirmation par le portefeuille.