اختراق Bitget - اختفاء 388 مليون دولار
يُظهر اختراق Bitget لعام 2026 كيف يمكن لفشل أمني أن يجمّد عمليات السحب حتى عندما تظل أرصدة العملاء مغطاة.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
قبل أن تبدأ الغلاية في الغليان، تنظر ميرا إلى تطبيق Bitget. يبدو الرقم بجوار رصيدها من USDT طبيعياً، لكن شاشة السحب ليست كذلك. تقوم بتحديثها مرة ثم أخرى، فإذا كان الرصيد لا يزال ظاهراً على الهاتف، فيجب أن يكون الوصول إليه ممكناً تماماً مثل الأموال الموجودة في الحساب البنكي. تفيد رسالة بأنه قد تم تعليق عمليات السحب بينما تحقق المنصة في حادث أمني. الرسالة هادئة، لكن مطبخها ليس كذلك.
هناك دفعة إيجار مستحقة السداد خلال أربعة أيام ومورد ينتظر دفع مستحقاته. على الرغم من أن أموالها لا تزال معروضة على الشاشة، إلا أنها غير قادرة على تحريكها. تفتح الإعلان وتجد أن المبلغ يبلغ الآن حوالي أربعمائة مليون دولار؛ الرقم ضخم للغاية لدرجة يصعب تصورها، لذا تحاول تقليص حجمه وتسأل نفسها عما إذا كانت آلاف الدولارات القليلة الخاصة بها جزءاً من هذا المبلغ. تصرح Bitget بأن أرصدة العملاء لم تتأثر. هذه النقطة مهمة لأنها لا تجعل الزر غير النشط يبدو أقل شبهاً بباب مغلق.
ميرا هي عميلة افتراضية وليست ضحية حقيقية تم الإبلاغ عنها. يوضح هذا الروتين الصباحي الفارق الفعلي الذي يقع في صلب اختراق Bitget: تصرح المنصة بأن الأموال المسروقة نشأت من محافظ ساخنة ودافئة كانت تُستخدم لتحويل الأموال، وليس من أرصدة حسابات العملاء أو من مقتنيات محفظتها الباردة. ومع ذلك، لا يزال الناس يختبرون الحادث من خلال النظام ذاته الذي اعتمدوا عليه لسحب أموالهم. قد يذكر دفتر الأستاذ أنه لم يتأثر بينما ينتظر الفرد لمعرفة ما إذا كان بإمكانه تحريك المبلغ.
الرقم الذي جمّد التطبيق
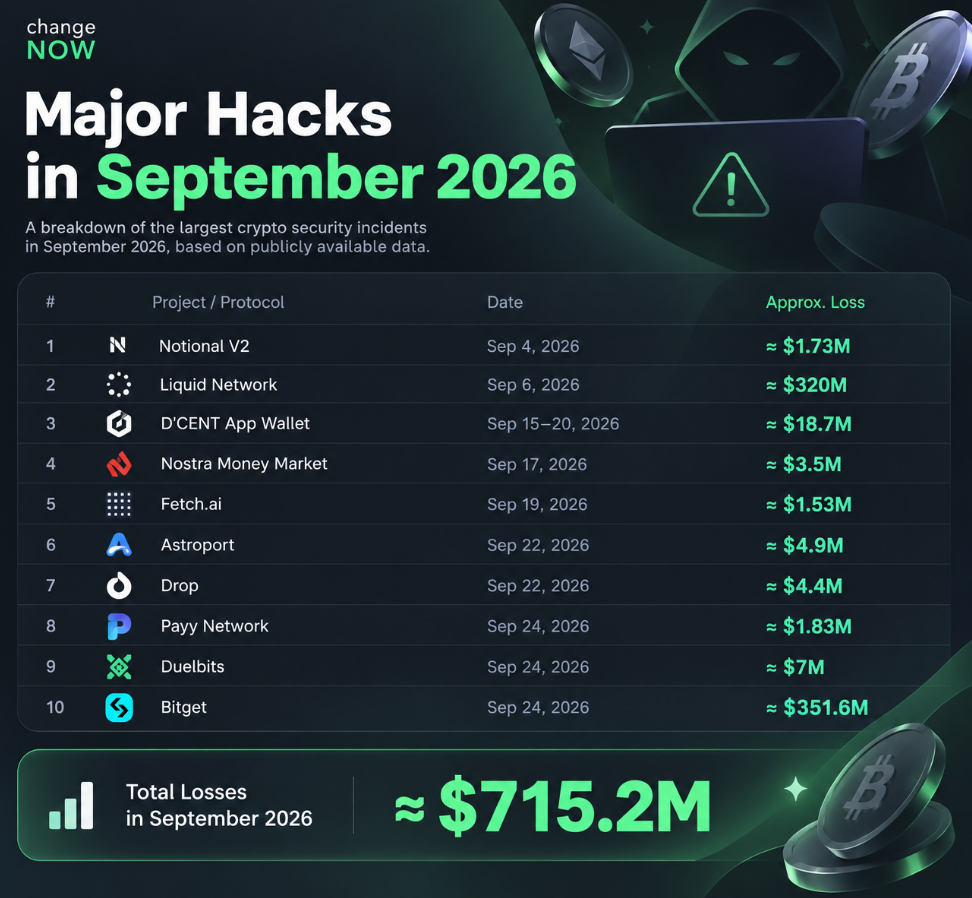
في 24 سبتمبر 2026، لاحظت Bitget حدوث تحويلات غير مصرح بها من بعض محافظها الساخنة والدافئة. وقدرت الشركة لاحقاً المبلغ المعني بنحو $388 million موزعة على اثني عشر عنوان محفظة. أثرت التحويلات على عدد من الشبكات وأنواع الأصول. لم يكن العميل الذي يستخدم التطبيق بحاجة إلى معرفة جميع سلاسل الكتل لفهم التداعيات: لقد علقت المنصة عمليات السحب أثناء التحقيق فيما حدث.
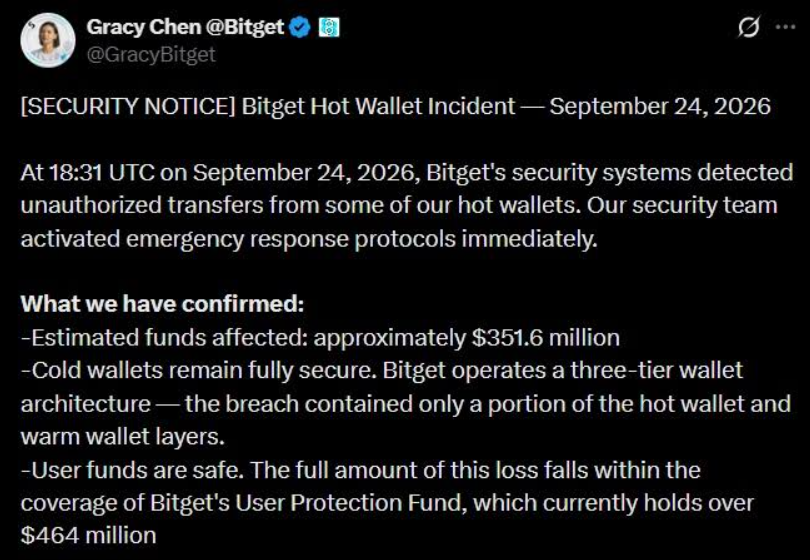
أكدت Bitget أن مفاتيحها الخاصة لم يتم اختراقها وأن محافظها الباردة — التي تحتوي على معظم أصول المنصة — لم تتأثر. لاحقاً، عندما أجرت Bitget تحقيقاً بالتعاون مع Mandiant وSlowMist، نُسب مصدر الهجوم إلى منتج أمني تابع لجهة خارجية؛ حيث استغل المهاجمون ثغرة أمنية، وحصلوا على بيانات اعتماد داخلية مميزة، ثم أدخلوا تعليمات سحب مزورة في أنظمة الواجهة الخلفية المرتبطة بالمحافظ. وتم قبول هذه التعليمات المزورة على أنها أصلية من قبل العمليات التي كان ينبغي عليها التشكيك فيها.
يختلف هذا تماماً عن الموقف الذي يأخذ فيه اللص مفتاحاً رئيسياً واحداً ويفرغ الخزنة بأكملها. كما يوضح أيضاً أن المحفظة ليست مجرد مفتاح؛ بل هي في الواقع ترتيب يضم أشخاصاً، وعناصر تحكم في الوصول، وبرمجيات، وموردين، ومرافق مراقبة، وقرارات تتعلق بالأوامر التي تبدو عادية. قد يظل المفتاح نفسه سرياً بينما يتم توجيه الآلية المحيطة به لتوقيع الطلب الخاطئ. يرى العميل شعار المنصة ويفترض بشكل منطقي وجود حد أمني واحد فقط؛ ومع ذلك، قد توجد في الداخل سلسلة من الأنظمة لكل منها مالكون مختلفون وافتراضات مختلفة.
يجعل الجدول الزمني الجنائي الفشل يبدو أقل مفاجأة. فقد تتبعت شركة تحليلات البلوكتشين Bitquery بالفعل بعض التحويلات الاختبارية الصغيرة في وقت سابق من ذلك المساء، بما في ذلك دفعة صغيرة بعملة TRX وجزء من ETH. بعد ذلك، تم نقل مبالغ أكبر على دفعات عبر شبكات مختلفة. صرحت Bitget لاحقاً أن نظام المراقبة الخاص بها رصد هذا النشاط في الساعة 19:05 UTC وبالتالي حظر عمليات سحب العملاء، لكن التحويلات من محافظها استمرت بعد إصدار ذلك التحذير. حدثت آخر التحويلات التي سجلتها Bitquery بعد أكثر من ساعتين. على الرغم من أن جهاز المراقبة قد لاحظ الدخان، إلا أن الأبواب الداخلية للمبنى كانت لا تزال بحاجة إلى الإغلاق.
حقيقة وجود فجوة زمنية لا تثبت أن كل عنصر تحكم قد فشل بالطريقة نفسها، وليس من الممكن لسجلات المعاملات العامة أن تعرض كل قرار داخلي. وبدلاً من ذلك، فإنها تظهر مدى السرعة التي يصبح بها الشعار المعروف غير كافٍ. في حين يشير مصطلح "التخزين البارد" إلى المكان الذي يُحتفظ فيه بجزء كبير من أصول المنصة، إلا أنه لا يغطي جميع الحركات اللازمة لخدمة العملاء؛ المحافظ الساخنة موجودة لأن عمليات السحب يجب أن تتم بسرعة، وتُستخدم المحافظ الدافئة لإعادة تعبئتها. يتعين على المنصة تحقيق توازن بين الأمان وتوافر الخدمة. ولقد وجد المهاجم طريقة لاختراق النسيج الرابط بين هذين الالتزامين.
يوضح هذا الموقف أيضاً السبب في إمكانية أن يصبح المورد الخارجي جزءاً من المحيط الأمني للمنصة حتى لو لم يظهر في الحسبان المباشر للعميل. لم تحدد Bitget المنتجات التي تأثرت. ووفقاً لـ CNBC، اكتشفت Mandiant وSlowMist أن اثنين من منتجات الأمان التابعة لجهات خارجية قد تم اختراقهما، وتمكنت SlowMist من تتبع أول نشاط ضار في السجلات المتاحة إلى تاريخ 31 أغسطس. كان ذلك قبل أسابيع من وضوح السرقة على البلوكتشين. لا يمكن للعميل تقييم مورد لم يُعطَ أي معلومات عنه. يقع على عاتق المنصة إجراء هذا التقييم للمورد، ويجب على المورد التعامل مع صلاحيات الوصول الممنوحة له كما لو كان يحتفظ بمفاتيح المنصة الخاصة.
عندما لا تعني كلمة "مغطى" أنه "متاح"
صرحت Bitget أن الأرصدة في حسابات عملائها لا تزال صحيحة وأن الشركة ستتحمل الخسارة. وأشارت إلى صندوق الحماية (Protection Fund) الخاص بها، والذي تجاوزت قيمته $464 million قبل الاختراق؛ ونتيجة للحادث، تم السحب من الصندوق ثم تجديده من احتياطيات Bitget الخاصة ليصل إلى أكثر من $300 million، وفقاً للشركة وتقارير CNBC. بالإضافة إلى ذلك، نشرت Bitget معلومات حول احتياطياتها وذكرت أنه يمكن التحقق من الصندوق على السلسلة (on-chain).
هذا رد معقول. إن استخدام الشركة لرأس مالها الخاص لتغطية الخسارة يختلف عن مطالبة المستخدمين بالانضمام إلى طابور طويل من الدائنين غير المضمونين. لكن هذا لا يعادل منع الاختراق. التأمين والاحتياطيات وسيلة لسداد المدفوعات بعد وقوع المشكلة؛ وليسا بديلاً عن عناصر التحكم التي توقف التحويلات غير المصرح بها. في حين أنه من السهل توضيح الفرق، إلا أنه من الصعب إدراكه عندما يكون زر السحب معطلاً.
لا تبدأ ميرا بمناقشة تقييم الصندوق. وبدلاً من ذلك، فإنها تتساءل عما إذا كان بإمكانها الوثوق بعبارة "رصيدك لم يتأثر" بما أن التطبيق قد تحول الآن إلى مساحة لا تستطيع إخراج أموالها منها. هذه قضايا مرتبطة ولكنها متميزة. قد تمتلك المنصة أصولاً كافية لتغطية الخسارة ومع ذلك تقرر تعليق عمليات السحب أثناء استمرار التحقيق؛ وقد تعيد تشغيل خدماتها لاحقاً وتظل قد منحت العملاء سبباً لإعادة التفكير في مقدار ما يرغبون في الاحتفاظ به لديها. الملاءة المالية تتعلق بما إذا كانت الشركة قادرة على الوفاء بالتزاماتها، في حين أن إمكانية الوصول تتناول ما إذا كان العميل قادراً على استخدام أمواله عند الحاجة. الثقة هي العنصر الإنساني الذي يقع بين الاثنين.
أعادت Bitget فتح عمليات السحب على مراحل، حيث كانت البداية مع Bitcoin في 28 سبتمبر، تلتها شبكة ether وعدد من شبكات EVM في اليوم التالي، وUSDT في 30 سبتمبر. وذكرت الشركة أنه سيتم بعد ذلك استئناف باقي الأصول وخدماتها الورقية النقدية وعمليات السحب من شخص لآخر (P2P) في 2 أكتوبر. إن إجراء إعادة فتح تدريجي أمر منطقي من الناحية التشغيلية لأن لكل شبكة وأصل عملية تحقق خاصة بها. ومع ذلك، فإن تأثير ذلك على العملاء هو تقسيم وعد واحد على مدار عدة أيام. يظهر أصل يملكه شخص ما في قائمة يوم الثلاثاء بينما يظهر أصل شخص آخر في قائمة يوم الجمعة. على الرغم من أن الجدول الزمني يمكن أن يساعد في تخفيف حدة الأزمة، إلا أنه لا يزال يدفع الناس إلى عدّ الساعات.
صرحت الشركة أن جدولها الزمني ينطبق على جميع فئات الحسابات. هذا أمر مهم لأن التوقف المؤقت قد يدفع العملاء إلى الاعتقاد بأنه سيتم منح شخص أكثر أهمية حق الوصول أولاً. السياسة المتسقة هي نموذج بسيط على الإنصاف، على الرغم من أن الإنصاف لا يجعل التأخير أكثر قبولاً. في أوقات الأزمات، لا يريد الناس فقط معرفة ما إذا كانت الشركة قادرة على استعادة الخدمة، بل يريدون أيضاً معرفة ما إذا كان سيتم التعامل معهم كأفراد بدلاً من مجرد خانات في طابور انتظار الأرصدة.
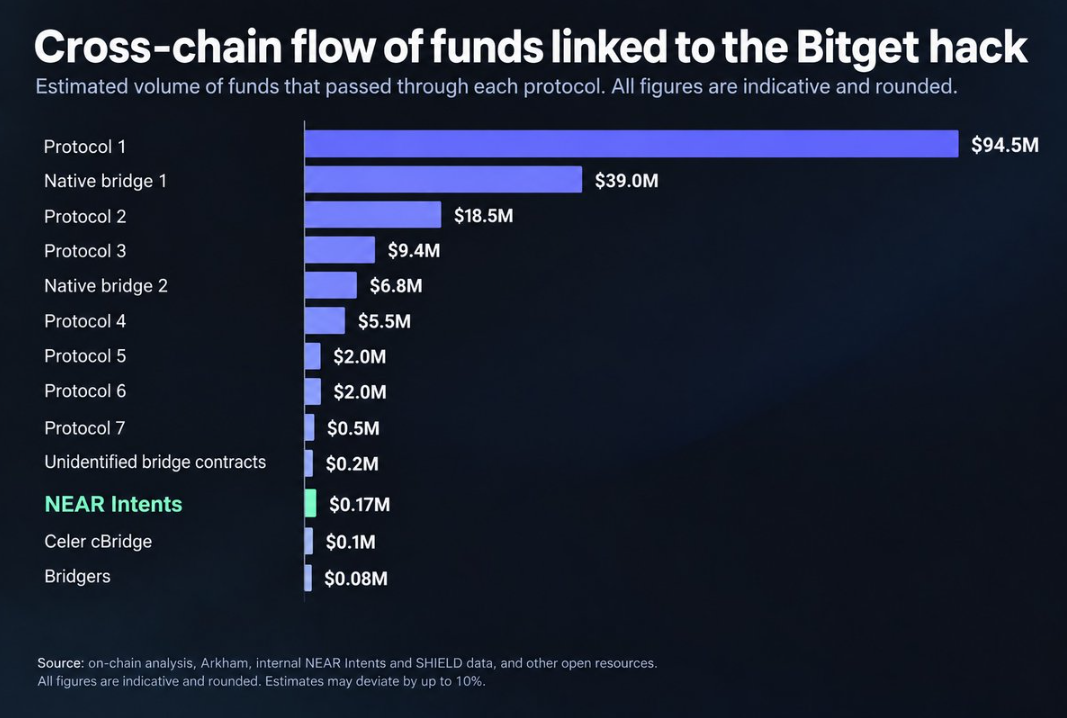
أفادت Bitget لـ CNBC في 2 أكتوبر أنه تم تجميد ما يقرب من $1.1 million من الأموال المسروقة، وأن تجميد الأصول لا يعني استردادها. وأوضحت الرئيسة التنفيذية Gracy Chen أنها لا تتوقع استرداد مبلغ كبير، بالنظر إلى نمط سرقات العملات المشفرة الكبرى. وكانت المنصة قد رصدت مكافأة لتشجيع الأطراف على المساعدة في الجهود التي تؤدي إلى تجميد الأموال أو استردادها. هذه النقاط ليست حماسية أو سينمائية. فقد يكون التجميد مؤقتاً، كما أن المعاملات عبر السلاسل المختلفة (cross-chain) قد تجعل التتبع أكثر صعوبة، ومجرد وضع تصنيف على العنوان لا يؤدي إلى إعادة الأموال إلى محفظة المنصة. يتضمن الاسترداد مفاوضات بين مختلف السلاسل، والمصدرين، والجسور، والمنصات، والمحققين، وقرارات اللص نفسه.
فشل في التحكم ومشكلة في الثقة
يحمل التسلسل المحتمل للهجوم درساً غير سار. تستخدم الشركات منتجات أمنية توفرها جهات خارجية لأنه سيكون من المستحيل على أي شركة بمفردها بناء كل مكون من مكونات بنيتها التحتية من الصفر. ومن أجل أداء مهامهم، يحتاج هؤلاء الموردون إلى صلاحيات وصول، ويمكن أن تصبح هذه الصلاحيات قوية للغاية لدرجة أنها تكتسب أهمية حرجة أثناء الأزمات. على الرغم من أن المنصة لا تمتلك سوى تطبيق واحد كواجهة عامة لها، إلا أن محيطها الأمني قد يتضمن برمجيات طورتها شركة لم يسمع بها العميل من قبل. وبالتالي، يمكن أن تقع نقطة الضعف في مكان بعيد تماماً عن الشخص الذي يضطر في النهاية إلى انتظار السحب.
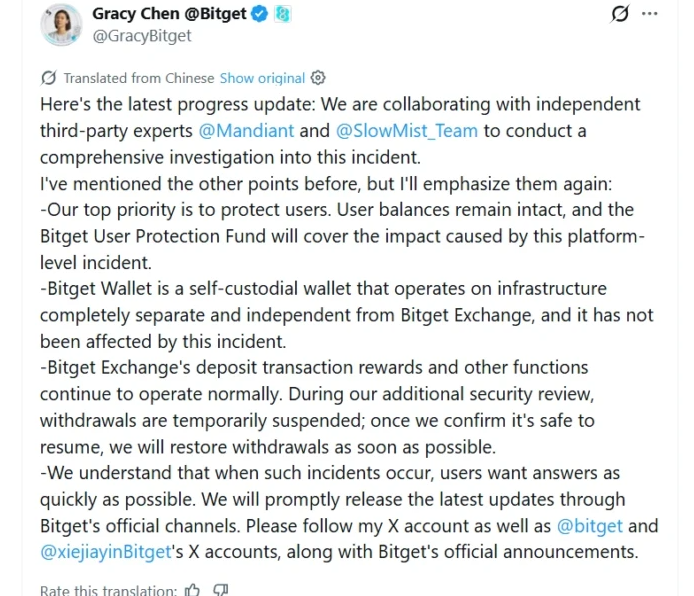
كشف التحقيق الذي أجرته Bitget أن المتسللين استخدموا بيانات اعتماد مميزة وأصدروا أوامر مزورة تعاملت معها أنظمة المحافظ الخاصة بها على أنها صالحة. لم يكن من الضروري بالنسبة لهم جعل كل عميل ينقر على رابط ضار؛ كان يكفي أن تقبل أنظمة المنصة نفسها الادعاء المتعلق بهوية الجهة التي تقدم الطلب. الهجوم مقلق لأنه يعكس قضية أمنية جوهرية: الأمر لا يتعلق فقط بمن يمتلك المفاتيح، بل أيضاً بمن يمكنه إقناع حامل المفاتيح بأن التعليمات مشروعة. لا تكون طبقات الأمان الإضافية مفيدة إلا عندما تكون قادرة على معارضة بعضها البعض ومنع أي تعليمة خاطئة من التسبب في تحويل الأموال.
تمت الاستعانة بشركتي Mandiant وSlowMist لإجراء التحقيق، وذكرت الشركة أنها قامت بتشديد أذوناتها الداخلية، وإعادة تعيين بيانات الاعتماد، وتعطيل الميزات المتأثرة، وتطبيق فحوصات مستقلة على عمليات السحب. ومع ذلك، فإن هذه الإجراءات لا تمثل سوى بداية عملية المعالجة ولا تشكل في حد ذاتها تقريراً كاملاً عما حدث. يحق للعملاء معرفة الجوانب التي تم تعديلها في العملية وكيف ستختبرها المنصة. في حين أن اللغة الجنائية يمكنها وصف الاختراق، إلا أنه فقط من خلال الأدلة المتكررة على العمليات الأكثر أماناً يتقبل العملاء التفسير المقدم.
الشخص الذي ينتظر
لا ينظر الناس إلى تقرير الأمان على أنه مخطط بياني؛ بل يتعرفون عليه من خلال مكالمة هاتفية، أو عبر محادثة الدعم، أو بسبب دفعة مالية فائتة، ومن الشعور الطفيف بالحرج عند مطالبة قريب بالانتظار. لقد تداول البعض منهم باستخدام أموال كانوا قادرين ومستعدين للمخاطرة بها، بينما رأى آخرون في العملات المستقرة شكلاً ملائماً لدرج النقود الجاهز. يمكن لرصيد USDT نفسه أن يمثل استثماراً مضاربياً لشخص ما، بينما يمثل المبلغ اللازم لرواتب الشهر القادم لشخص آخر. واجهة المنصة غير قادرة على التمييز بين الحالتين.
ولهذا السبب فإن حجم المبلغ المسروق لا يتطابق بالضرورة مع حجم الخوف. إن مبلغ ثلاثمائة وثمانية وثمانين مليون دولار هو رقم تاريخي. ومع ذلك، فإن المستخدمة التي أودعت ألف دولار لا يمكنها مواساة نفسها بقسمة المبلغ الإجمالي على إجمالي احتياطيات المنصة. كل ما تسأله هو ما إذا كان بإمكانها تنفيذ التحويل الذي كانت تنوي القيام به. وبمجرد أن تصبح الإجابة بالنفي، تتحول المخاطر الافتراضية للطرف المقابل إلى أمر واقع يؤثر على كل أسرة بمفردها.
تنطوي وصاية المنصات على عدم تناسق أخلاقي. يختار العملاء التطبيق جزئياً لأنهم لا يرغبون في تحمل مسؤولية إدارة المفاتيح الخاصة، والنسخ الاحتياطية، وأمان الأجهزة، وخطر ارتكاب الأخطاء. ونتيجة لذلك، تتولى المنصة دور الطرف الأكثر نضجاً وخبرة. وهي قادرة على تبرير الاحتفاظ بمحافظ ساخنة نظراً لأن العملاء يقدرون السرعة، ويمكنها الاستعانة بموردين لأن الأمان الحديث يتكون من عدد من المنتجات المختلفة. ومع ذلك، لا يمكنها إلقاء العبء العاطفي لهذا النوع من البنية التحتية على عاتق المستخدم وتسميته مجرد مسألة تقنية؛ فالعميل الذي وضع ثقته في المنصة لم يوافق بشكل فردي على نموذج وصول المورد الخارجي.
في الوقت نفسه، فإن فكرة 'عدم امتلاكك لمفاتيحك' لا تحل جميع المشكلات التي يواجهها الناس في الحياة اليومية. في حين أن الحفظ الذاتي (self-custody) يمنح الفرد سيطرة مباشرة، إلا أنه يعني أيضاً أنه يتعين على الشخص التعامل مع كل شيء مثل عبارة الاسترداد (seed phrase)، وأعطال الأجهزة، وإرسال الأموال إلى العنوان الخطأ، والاضطرار إلى دفع رسوم المعاملات. سيعتمد الخيار الأفضل على ما يستطيع الشخص التعامل معه. من السهل الدعوة إلى الاستقلالية بعد وقوع خرق أمني، ولكن من الصعب الاعتراف بأن الراحة وسهولة الاستخدام هي ضرورة حقيقية وليست دليلاً على فشل شخصي. لم يتخلَ مستخدمو Bitget عن مفاتيحهم بدافع الإهمال؛ بل استخدموا منتجاً صُمم لتسهيل إدارة وصاية المفاتيح.
لا تدفع الصدمة الناس للتحول فوراً إلى أقصى درجات التشدد في التشفير، وقد تسحب ميرا المبلغ الذي تحتاجه من حسابها لتغطية التزاماتها قصيرة الأجل، وتحتفظ برصيد تداول أصغر في المنصة، وتنظر إلى إعلانات إثبات الاحتياطيات الخاصة بالمنصة بمزيد من الشك. وقد تعود في النهاية لأن التطبيق مريح. لا يتخذ الناس قراراً نهائياً واحداً بعد صباح مروع؛ بل يجرون عدداً من التعديلات ثم يتحققون مما إذا كانت الحدود الجديدة لا تزال تناسب نمط الحياة الذي يعيشونه الآن.
أفضل مسار للعمل ليس إلقاء اللوم على العملاء لاستخدامهم منصة مركزية. بدلاً من ذلك، ينبغي لنا الاستفسار عما فعلته المنصة في أعقاب الحادث: ما أعلنته للجمهور، ومدى سرعة احتوائها للمشكلة، وما إذا كانت قد رتبت لتحليل مستقل، وما إذا كانت قد استعادت إمكانية الوصول بطريقة واضحة ومنظمة، وما إذا كان بإمكانها شرح ما يضمنه صندوق الحماية وما لا يضمنه. في حين أن نسبة الاحتياطي أمر مهم، إلا أنها ليست عصاً سحرية. عنوان المحفظة العامة مفيد للتحقق من الأصول في وقت معين. ومع ذلك، لا يُظهر أي من هذين الأمرين أن جميع مسارات السحب آمنة.
تمتد المشكلة إلى ما هو أبعد من نطاق المنصات. يجب على أي خدمة تشارك في توجيه القيمة أن تأخذ في الاعتبار العنوان الموجود على الطرف الآخر. من الممكن للتحويل أن يغادر منصة شرعية ثم يمر عبر محفظة تورطت في السرقة، أو التصيد الاحتيالي، أو انتهاكات العقوبات. على سبيل المثال، تتحقق Netts من طلبات TRON Energy وBandwidth بمقارنتها بقائمة حظر مشتركة قبل تخصيص الموارد، بما في ذلك وجود قاعدة أمان للحالات التي تكون فيها الفحوصات مفقودة أو أصبحت قديمة. ومع ذلك، فإن هذا لا يعالج اختراق المنصات أو يحل محل جهود الامتثال الخاصة بالمنصة نفسها. ولكنه يوضح كيف يمكن لطبقة بسيطة من البنية التحتية للمعاملات تحديد الطلبات التي هي على استعداد لخدمتها.
بعد اختفاء الإشعار
تختفي الحوادث الأمنية من الصفحة الأولى بسرعة، على الرغم من أنها قد تبقى حاضرة في روتين العميل. من الممكن لشخص ما أن يعود إلى التطبيق نفسه للتحقق من السعر، ليتوقف فقط عندما يصل إلى علامة تبويب السحب. هذا التوقف ليس غير مبرر ولا يعني أن المنصة ستفشل مرة أخرى؛ إنه مجرد تذكير من الجسم بأن الرصيد المعروض ومبلغ المال المتاح فعلياً ليسا الشيء نفسه.
بالنسبة لـ Bitget، فإن العمل الشاق الذي أعقب إعادة الافتتاح في أكتوبر أقل وضوحاً من جدول السحب: يتعين عليها العمل على استعادة الثقة، وإظهار التغييرات التي تم إجراؤها، ونشر بيان رسمي حول الاختراق، وإثبات أنه لا يمكن سلوك المسار نفسه مرة أخرى. صرحت الشركة أنها أعادت تعيين بيانات اعتمادها الداخلية، وجعلت الوصول ذو الامتيازات العالية أكثر تقييداً، وأوقفت وظائف المورد المتأثر، وعززت الفحوصات المستقلة على عمليات السحب. هذه الخطوات وعود؛ وستعتمد قيمتها على مدى جودة تنفيذها وعلى المراجعة المستمرة.
النقطة المهمة بالنسبة للعملاء هي أن النصيحة تتجاوز مجرد "عدم استخدام المنصات أبداً". يجب عليك فقط الاحتفاظ بالمبلغ المناسب في المنصة بالنظر إلى الدور الذي يلعبه في حياتك الخاصة. تحتاج إلى معرفة أي الأرصدة تُستخدم للإنفاق، وأيها يمثل استثمارات طويلة الأجل، وأيها يعمل كضمان في حالة حدوث خطأ ما في أكثر الأوقات حرجاً. عندما تعتمد على عمليات السحب الفوري لدفع الإيجار أو الرواتب، تأكد من أن لديك طريقة بديلة. لا تعتبر الألوان المألوفة للمنصة معادلاً للسيطرة على إمكانية الوصول.
تُجري ميرا تحويلها في النهاية؛ لقد تأخر الوقت بحلول موعد إرسال المورد رسالة ثانية. لم تفقد الأموال ولم تؤثر المنصة على حسابها مالياً. ومع ذلك، فإنها تتذكر النصف ساعة التي كان فيها الرصيد مرئياً ولكن لا يمكن الوصول إليه. ستبقى هذه الذكرى معها وهي تنتقل إلى المنتج التالي، مما يقودها إلى الاعتقاد بأن شخصاً آخر سيكون هو من يراقب الأمور.
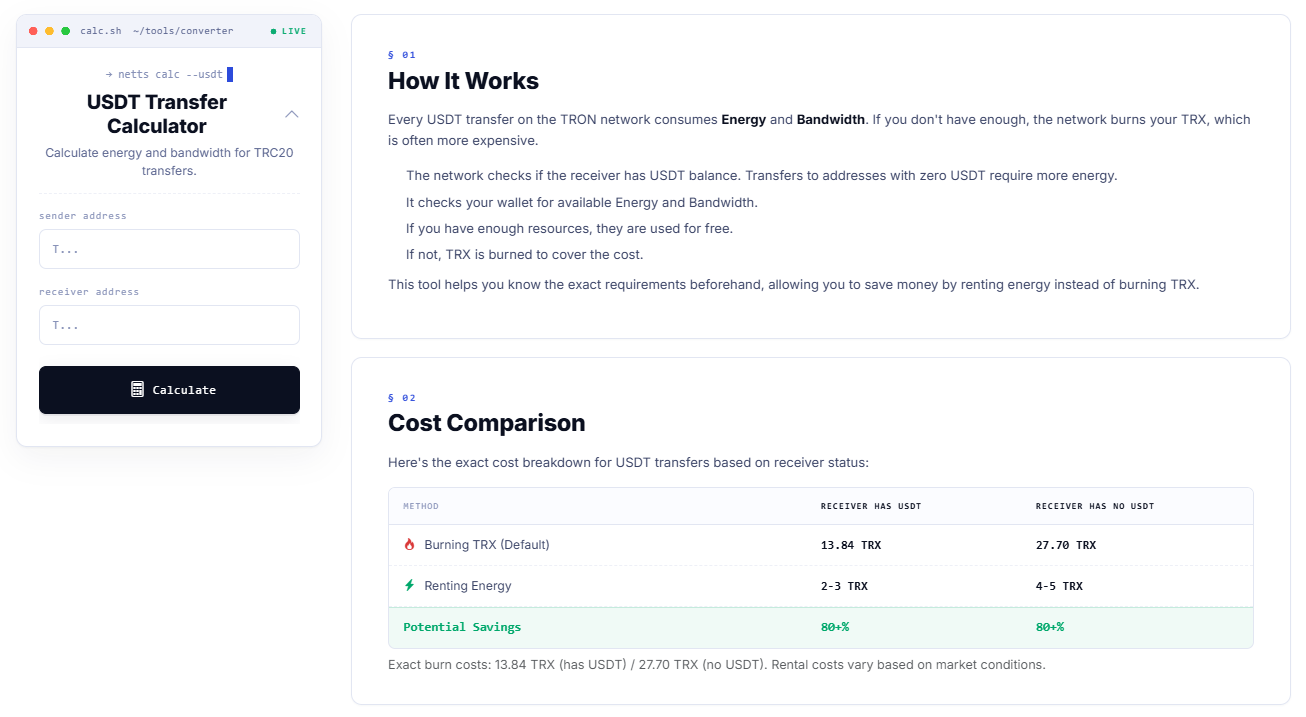
كلما تضمنت الخطوة التالية تحويل USDT على TRON، تقوم أداة USDT Transfer Calculator من Netts بتقدير كمية Energy وBandwidth التي يحتاجها كل من المرسل والمستقبل قبل إجراء التحويل. يتيح ذلك للعميل مقارنة خيار رسوم USDT المنخفضة مع حرق TRX القياسي وتحديد أفضل رسوم USDT متاحة للمعاملة، وبالتالي تحويل تلك التكلفة الصغيرة القابلة للتحكم إلى قرار يُتخذ قبل أن تطلب المحفظة التأكيد.