Bitget-Hack – 388 Millionen Dollar verloren
Der Bitget-Sicherheitsvorfall von 2026 zeigt, wie ein Sicherheitsversagen Auszahlungen einfrieren kann, selbst wenn die Guthaben der Kunden gedeckt bleiben.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Bevor der Wasserkocher zu kochen beginnt, schaut Mira in die Bitget-App. Die Zahl neben ihren USDT wirkt normal, der Auszahlungsbildschirm jedoch nicht. Sie aktualisiert ihn einmal und dann noch einmal, denn wenn ein Guthaben auf dem Smartphone angezeigt wird, sollte es genauso zugänglich sein wie Geld auf einem Bankkonto. Eine Meldung besagt, dass Auszahlungen ausgesetzt wurden, während die Börse einen Sicherheitsvorfall untersucht. Die Meldung ist sachlich formuliert, aber in ihrer Küche herrscht Unruhe.
In vier Tagen ist eine Mietzahlung fällig, und ein Lieferant wartet auf sein Geld. Obwohl ihr Geld noch auf dem Bildschirm zu sehen ist, kann sie es nicht bewegen. Sie öffnet die Ankündigung und stellt fest, dass es sich nun um knapp vierhundert Millionen Dollar handelt; die Zahl ist so gewaltig, dass man sie kaum fassen kann, also rechnet sie sie im Kopf herunter und fragt sich, ob ihre wenigen tausend Dollar Teil dieses Betrags sein könnten. Bitget erklärt, dass die Kundenguthaben nicht betroffen seien. Dieser Punkt ist wichtig, aber er sorgt nicht dafür, dass sich der ausgegraute Button weniger wie eine verschlossene Tür anfühlt.
Mira ist eine fiktive Kundin und kein dokumentiertes Opfer. Diese Morgenroutine verdeutlicht den eigentlichen Unterschied im Kern des Bitget-Hacks: Die Börse gibt an, dass die gestohlenen Gelder aus Hot und Warm Wallets stammten, die für Transaktionen genutzt wurden, und nicht von den Kontoguthaben der Kunden oder aus ihren Cold-Wallet-Beständen. Dennoch erlebten die Menschen den Vorfall über genau das System, auf das sie angewiesen waren, um ihr Geld abzuheben. Ein Ledger mag ausweisen, dass er unberührt geblieben ist, während eine Person darauf wartet zu erfahren, ob der Betrag transferiert werden kann.
Die Zahl, die die App einfrieren ließ
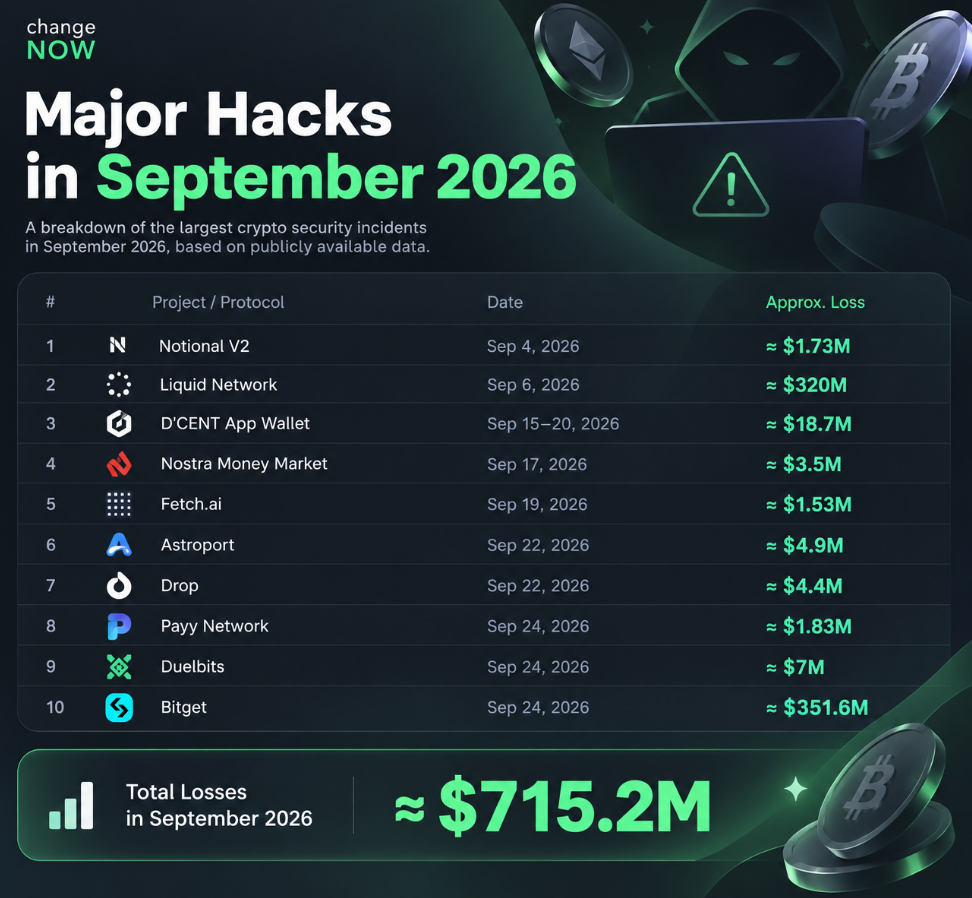
Am 24. September 2026 bemerkte Bitget unautorisierte Überweisungen von einigen seiner Hot und Warm Wallets. Das Unternehmen schätzte den betroffenen Betrag später auf rund 388 Millionen Dollar, verteilt auf zwölf Wallet-Adressen. Die Transfers betrafen mehrere Netzwerke und Asset-Arten. Ein Kunde, der die App nutzte, musste nicht alle Chains kennen, um die Konsequenzen zu begreifen: Die Plattform hatte die Auszahlungen ausgesetzt, während untersucht wurde, was geschehen war.
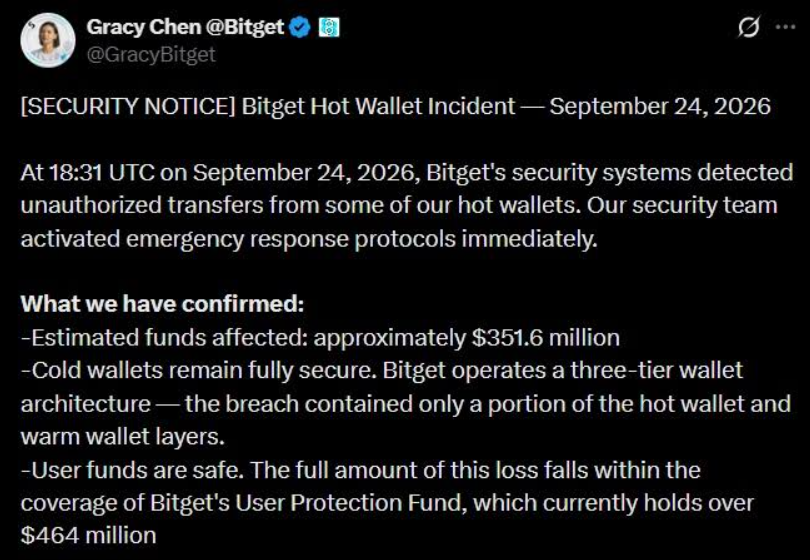
Bitget versicherte, dass die Private Keys nicht kompromittiert worden seien und die Cold Wallets – in denen der Großteil der Vermögenswerte der Plattform lagert – unberührt blieben. Später, als Bitget eine Untersuchung in Zusammenarbeit mit Mandiant und SlowMist durchführte, wurde der Ursprung des Angriffs auf ein Sicherheitsprodukt eines Drittanbieters zurückgeführt; die Angreifer hatten eine Sicherheitslücke ausgenutzt, sich privilegierte interne Zugangsdaten verschafft und anschließend gefälschte Auszahlungsanweisungen in die Backend-Systeme der Wallets eingeschleust. Diese gefälschten Anweisungen wurden von den Prozessen, die sie hätten hinterfragen müssen, als legitim akzeptiert.
Dies unterscheidet sich deutlich von einem Szenario, in dem ein Dieb einen Generalschlüssel stiehlt und den gesamten Tresor leerräumt. Es zeigt auch, dass eine Wallet nicht bloß ein Schlüssel ist; sie ist vielmehr ein komplexes Gefüge aus Menschen, Zugriffskontrollen, Software, Drittanbietern, Monitoring-Tools und den Entscheidungen darüber, welche Befehle als gewöhnlich eingestuft werden. Der Schlüssel selbst kann geheim bleiben, während die umgebende Maschinerie dazu gebracht wird, die falsche Anfrage zu signieren. Der Kunde sieht das Logo der Börse und nimmt verständlicherweise an, dass es eine einzige Sicherheitsgrenze gibt; im Inneren kann es jedoch eine Reihe von Systemen mit unterschiedlichen Verantwortlichen und unterschiedlichen Annahmen geben.
Die forensische Zeitleiste lässt den Vorfall weniger plötzlich erscheinen. Das Blockchain-Analyseunternehmen Bitquery hatte bereits früher an diesem Abend einige kleine Testüberweisungen registriert, darunter eine kleine Zahlung in TRX und einen Bruchteil eines ETH. Danach wurden größere Beträge in Schüben über verschiedene Netzwerke transferiert. Bitget erklärte später, dass sein Monitoring-System die Aktivität um 19:05 UTC erfasst und daraufhin die Kundenauszahlungen blockiert habe, aber die Transfers aus den Wallets gingen auch nach dieser Warnung weiter. Die letzten von Bitquery aufgezeichneten Transaktionen fanden mehr als zwei Stunden später statt. Obwohl ein System den Rauch bemerkt hatte, mussten die internen Türen des Gebäudes erst noch geschlossen werden.
Dass es diese zeitliche Lücke gab, beweist nicht, dass jede Kontrollinstanz auf dieselbe Weise versagt hat, und öffentliche Transaktionsdaten können unmöglich jede interne Entscheidung abbilden. Sie zeigen jedoch, wie schnell ein bekannter Slogan an seine Grenzen stößt. Während sich „Cold Storage“ darauf bezieht, wo ein Großteil der Assets einer Börse verwahrt wird, deckt dies nicht alle Bewegungen ab, die für den Kundenservice nötig sind; Hot Wallets existieren, damit Auszahlungen schnell abgewickelt werden können, und Warm Wallets dienen dazu, sie wieder aufzufüllen. Die Plattform muss den Spagat zwischen Sicherheit und Verfügbarkeit meistern. Der Angreifer fand einen Weg, genau das Bindeglied zwischen diesen beiden Anforderungen zu durchbrechen.
Diese Situation verdeutlicht auch, warum ein Drittanbieter Teil der Sicherheitsgrenze einer Börse werden kann, selbst wenn die Kunden ihn überhaupt nicht auf dem Schirm haben. Bitget nannte die betroffenen Produkte nicht namentlich. Laut CNBC stellten Mandiant und SlowMist fest, dass zwei Sicherheitsprodukte von Drittanbietern kompromittiert worden waren und dass SlowMist die ersten bösartigen Aktivitäten in den verfügbaren Logs bis zum 31. August zurückverfolgen konnte. Das war Wochen bevor der Diebstahl auf der Blockchain sichtbar wurde. Ein Kunde kann keinen Dienstleister bewerten, über den ihm keinerlei Informationen vorliegen. Es obliegt der Börse, diese Evaluierung des Anbieters vorzunehmen, und der Anbieter muss mit den ihm gewährten Zugriffsrechten so umgehen, als hielte er die Schlüssel der Börse selbst in den Händen.
Wenn „Gedeckt“ nicht „Verfügbar“ bedeutet
Bitget teilte mit, dass die Guthaben auf den Kundenkonten weiterhin korrekt seien und das Unternehmen den Verlust übernehmen werde. Es verwies auf seinen Protection Fund, der vor dem Hack einen Wert von über 464 Millionen Dollar hatte; infolge des Vorfalls wurde der Fonds in Anspruch genommen und anschließend aus Bitgets eigenen Reserven wieder auf über 300 Millionen Dollar aufgestockt, wie das Unternehmen und CNBC-Berichte darlegten. Zudem veröffentlichte Bitget Informationen über seine Reserven und merkte an, dass der Fonds On-Chain überprüft werden könne.
Das ist eine nachvollziehbare Reaktion. Wenn ein Unternehmen sein eigenes Kapital einsetzt, um einen Verlust auszugleichen, ist das etwas ganz anderes, als Nutzer in eine lange Reihe ungesicherter Gläubiger zu verweisen. Es kommt jedoch nicht dem Verhindern der Sicherheitslücke gleich. Versicherungen und Reserven sind ein Mittel, um Zahlungen zu leisten, nachdem ein Problem aufgetreten ist; sie ersetzen keine Kontrollmechanismen, die eine unautorisierte Transaktion von vornherein stoppen. Der Unterschied lässt sich leicht formulieren, ist aber weit schwerer zu akzeptieren, wenn der Auszahlungs-Button deaktiviert ist.
Mira fängt gar nicht erst damit an, über die Bewertung des Fonds nachzudenken. Stattdessen fragt sie sich, ob sie der Aussage „Ihr Guthaben ist unberührt“ trauen kann, da die App sich nun in eine verwandelt hat, aus der sie nicht mehr herauskommt. Das sind verwandte, aber unterschiedliche Probleme. Eine Börse verfügt möglicherweise über genügend Mittel, um einen Verlust zu decken, und entscheidet sich dennoch dafür, Auszahlungen während einer laufenden Untersuchung auszusetzen; sie kann ihre Dienste später wieder aufnehmen und Kunden dennoch Anlass gegeben haben, neu zu überdenken, wie viel sie dort lagern möchten. Bei der Solvenz geht es darum, ob das Unternehmen seinen Verpflichtungen nachkommen kann, während es beim Zugang darum geht, ob Kunden ihr Geld dann nutzen können, wenn sie es brauchen. Vertrauen ist das menschliche Bindeglied zwischen beidem.
Bitget führte Auszahlungen schrittweise wieder ein, beginnend mit Bitcoin am 28. September, gefolgt von Ether und mehreren EVM-Netzwerken am darauffolgenden Tag sowie USDT am 30. September. Das Unternehmen kündigte an, dass die restlichen Assets, die Fiat-Dienste und Peer-to-Peer-Auszahlungen am 2. Oktober wieder aufgenommen würden. Eine gestaffelte Wiedereröffnung ist aus betrieblicher Sicht sinnvoll, da jedes Netzwerk und jedes Asset über einen eigenen Validierungsprozess verfügt. Für die Kunden hat dies jedoch den Effekt, dass ein einziges Versprechen über mehrere Tage hinweg zerstückelt wird. Das Asset der einen Person steht am Dienstag auf der Liste, das der anderen erst am Freitag. Ein Zeitplan kann zwar helfen, eine Krise zu entschärfen, führt aber dennoch dazu, dass die Menschen die Stunden zählen.
Das Unternehmen erklärte, dass dieser Zeitplan für alle Kontostufen gelte. Das ist ein wichtiger Punkt, da ein Auszahlungsstopp bei Kunden den Verdacht wecken könnte, dass einflussreichere Nutzer bevorzugten Zugang erhalten. Eine einheitliche Richtlinie ist ein kleines Zeichen von Fairness, auch wenn Fairness die Wartezeit nicht angenehmer macht. In einer Krise wollen die Menschen nicht nur wissen, ob ein Unternehmen den Dienst wiederherstellen kann, sondern auch, ob sie als Individuen und nicht bloß als Einträge in einer Warteschlange von Guthaben behandelt werden.
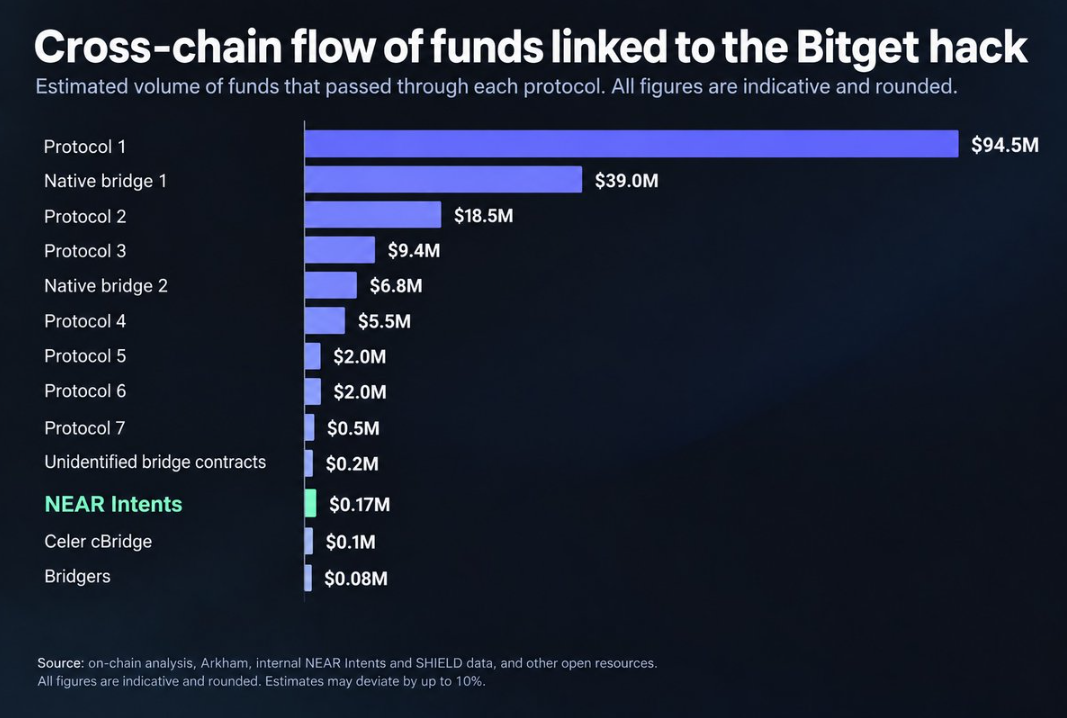
Bitget teilte CNBC am 2. Oktober mit, dass etwa 1,1 Millionen Dollar der gestohlenen Gelder eingefroren worden seien, wobei das Einfrieren von Assets nicht bedeutet, dass sie bereits zurückgeholt wurden. CEO Gracy Chen erklärte, sie rechne angesichts der üblichen Muster bei großen Krypto-Diebstählen nicht mit der Wiederbeschaffung eines Großteils der Summe. Die Börse setzte ein Kopfgeld aus, um Anreize für Hinweise zu schaffen, die zum Einfrieren oder zur Rückholung von Geldern führen. Diese Schritte sind weder dramatisch noch filmreif. Ein Einfrieren kann vorübergehend sein, Cross-Chain-Transaktionen erschweren die Nachverfolgung, und das bloße Vorhandensein eines Adresslabels bringt das Geld noch lange nicht zurück in die Wallet der Börse. Eine Rückholung erfordert Verhandlungen zwischen verschiedenen Chains, Emittenten, Bridges, Börsen, Ermittlern und hängt nicht zuletzt von den Entscheidungen des Diebes selbst ab.
Ein Kontrollversagen und ein Vertrauensproblem
Der mutmaßliche Ablauf des Angriffs birgt eine unangenehme Lektion. Unternehmen greifen auf Sicherheitsprodukte von Drittanbietern zurück, da es für ein einzelnes Unternehmen unmöglich wäre, jeden Baustein seiner Infrastruktur von Grund auf selbst zu entwickeln. Um ihre Aufgaben zu erfüllen, benötigen diese Anbieter Zugriffsrechte – und diese Zugriffsrechte können so weitreichend sein, dass sie in einer Krise zum kritischen Faktor werden. Auch wenn die Börse nach außen hin nur über eine einzige App verfügt, kann ihre Sicherheitsgrenze Software umfassen, die von einem Unternehmen entwickelt wurde, von dem der Kunde noch nie gehört hat. Somit kann eine Schwachstelle weit entfernt von der Person liegen, die am Ende auf eine Auszahlung warten muss.
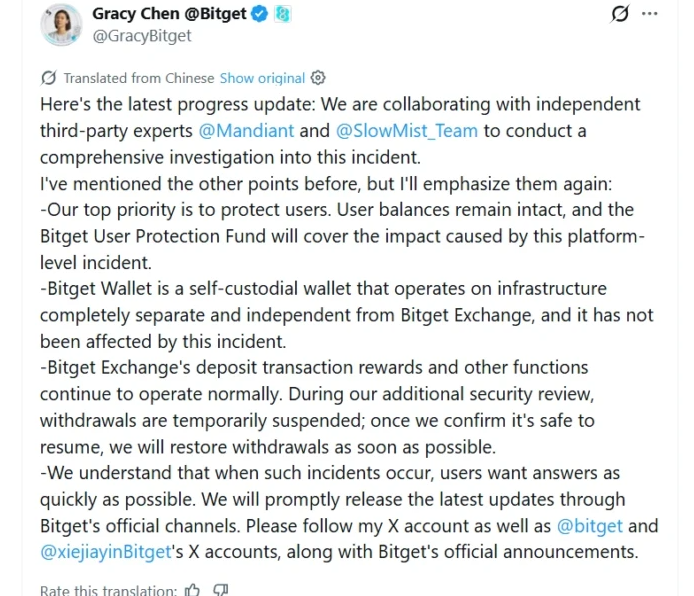
Die von Bitget durchgeführte Untersuchung ergab, dass die Eindringlinge privilegierte Zugangsdaten verwendet und gefälschte Befehle erteilt hatten, die von den Wallet-Systemen als gültig eingestuft wurden. Sie mussten nicht jeden einzelnen Kunden dazu bringen, auf einen bösartigen Link zu klicken; es genügte, dass die Systeme der Börse selbst die angebliche Identität des Anfragenden akzeptierten. Der Angriff ist alarmierend, da er ein grundlegendes Sicherheitsprinzip auf den Kopf stellt: Es geht nicht nur darum, wer die Schlüssel hält, sondern auch darum, wer den Schlüsselinhaber davon überzeugen kann, dass eine Anweisung legitim ist. Zusätzliche Sicherheitsebenen nützen nur dann etwas, wenn sie in der Lage sind, einander zu widersprechen und zu verhindern, dass eine fehlerhafte Anweisung zur Überweisung von Geldern führt.
Mandiant und SlowMist wurden mit der Untersuchung beauftragt, und das Unternehmen erklärte, es habe die internen Berechtigungen verschärft, die Zugangsdaten zurückgesetzt, die betroffenen Funktionen deaktiviert und unabhängige Prüfungen für Auszahlungen eingeführt. Diese Maßnahmen markieren jedoch erst den Beginn des Behebungsprozesses und stellen für sich genommen noch keine lückenlose Aufarbeitung der Geschehnisse dar. Kunden haben das Recht zu erfahren, welche Teile des Prozesses geändert wurden und wie die Börse diese testen wird. Auch wenn forensische Fachbegriffe den Vorfall beschreiben können, fassen Kunden erst durch den wiederholten Nachweis sicherer Abläufe wieder Vertrauen in die Erklärungen.
Der Mensch in der Warteschleife
Die meisten Menschen betrachten einen Sicherheitsbericht nicht als technisches Schaubild; sie erfahren davon vielmehr durch einen Anruf, einen Support-Chat, eine geplatzte Zahlung oder das unangenehme Gefühl, einen Verwandten um Geduld bitten zu müssen. Einige haben mit Geld gehandelt, dessen Verlust sie verschmerzen konnten, während andere Stablecoins wie eine praktische digitale Geldbörse genutzt haben. Ein und dasselbe USDT-Guthaben kann für den einen eine spekulative Anlage sein und für den anderen das Geld, das für die Gehaltsabrechnungen des nächsten Monats benötigt wird. Die Benutzeroberfläche der Plattform kann diesen Unterschied nicht erkennen.
Aus diesem Grund entspricht die gestohlene Summe nicht eins zu eins dem Ausmaß der Verunsicherung. Dreihundertachtundachtzig Millionen Dollar sind ein historischer Betrag. Doch eine Nutzerin, die tausend Dollar eingezahlt hat, tröstet sich nicht damit, den Gesamtbetrag durch die Gesamtreserven der Börse zu teilen. Sie fragt sich lediglich, ob sie die von ihr geplante Überweisung ausführen kann. Sobald die Antwort „Nein“ lautet, verwandelt sich ein abstraktes Kontrahentenrisiko in ein ganz konkretes Problem für den eigenen Haushalt.
Die Verwahrung durch eine Börse birgt eine moralische Asymmetrie. Kunden entscheiden sich unter anderem deshalb für eine App, weil sie nicht die Verantwortung für die Verwaltung von Private Keys, Backups, Gerätesicherheit und das Risiko von Fehlern übernehmen wollen. Damit übernimmt die Börse die Rolle der erfahreneren Partei. Sie kann das Vorhalten von Hot Wallets damit rechtfertigen, dass Kunden Wert auf Schnelligkeit legen, und sie kann Drittanbieter einbinden, da moderne Sicherheit aus einer Vielzahl verschiedener Produkte besteht. Sie kann die emotionale Last einer solchen Architektur jedoch nicht einfach an die Nutzer weiterreichen und als Formalität abtun; ein Nutzer, der einer Plattform vertraut hat, hat dem Zugriffsmodell eines Drittanbieters nicht individuell zugestimmt.
Gleichzeitig löst der Grundsatz „Not your keys, not your coins“ nicht alle Probleme des Alltags. Die Selbstverwahrung gibt dem Einzelnen zwar die direkte Kontrolle, bedeutet aber auch, dass man sich um alles selbst kümmern muss: die Seed Phrase, Hardware-Defekte, Transaktionen an die falsche Adresse und die fälligen Netzwerkgebühren. Welche Option die beste ist, hängt davon ab, was man selbst bewältigen kann. Es ist leicht, nach einem Sicherheitsvorfall Unabhängigkeit zu predigen, aber es ist ungleich schwerer anzuerkennen, dass Bequemlichkeit eine echte Notwendigkeit und kein persönliches Versagen ist. Die Nutzer von Bitget haben ihre Schlüssel nicht aus Nachlässigkeit abgegeben, sondern weil sie ein Produkt verwendet haben, das darauf ausgelegt war, die Schlüsselverwaltung zu vereinfachen.
Ein solcher Schock macht aus den Menschen nicht über Nacht Krypto-Maximalisten. Mira könnte den Betrag abheben, den sie für ihre kurzfristigen Verpflichtungen benötigt, ein kleineres Trading-Guthaben auf der Börse belassen und die Proof-of-Reserves-Meldungen der Plattform künftig mit größerer Skepsis betrachten. Vielleicht kehrt sie am Ende ganz zurück, weil die App schlicht praktisch ist. Nach einem beunruhigenden Morgen treffen die Menschen selten eine einzige endgültige Entscheidung; stattdessen nehmen sie Anpassungen vor und prüfen, ob die neuen Grenzen noch zu ihrem Alltag passen.
Die richtige Reaktion besteht nicht darin, Kunden dafür zu verurteilen, dass sie eine zentrale Börse nutzen. Vielmehr sollten wir hinterfragen, wie die Börse nach dem Vorfall gehandelt hat: Was hat sie öffentlich gemacht, wie schnell hat sie das Problem eingedämmt, hat sie eine unabhängige Analyse veranlasst, den Zugang transparent und geordnet wiederhergestellt und kann sie erklären, was der Protection Fund abdeckt und was nicht? Eine Deckungsquote ist zwar relevant, aber kein Wundermittel. Eine öffentliche Wallet-Adresse ist nützlich, um die Bestände zu einem bestimmten Zeitpunkt zu überprüfen. Doch keines von beiden beweist, dass alle Auszahlungswege sicher sind.
Das Thema reicht weit über Krypto-Börsen hinaus. Jeder Dienst, der an der Weiterleitung von Werten beteiligt ist, muss die Adresse am anderen Ende berücksichtigen. Es kann vorkommen, dass eine Transaktion eine legitime Plattform verlässt und anschließend über eine Wallet läuft, die mit Diebstahl, Phishing oder Sanktionsverstößen in Verbindung steht. Beispielsweise gleicht Netts Anfragen für TRON Energy und Bandwidth mit einer gemeinsamen Deny-List ab, bevor Ressourcen zugewiesen werden, einschließlich einer Ausfallsicherung für Fälle, in denen Überprüfungen fehlen oder veraltet sind. Dies heilt zwar keinen Börsen-Hack und ersetzt nicht die Compliance-Bemühungen einer Börse, zeigt aber, wie selbst eine Basisebene der Transaktionsinfrastruktur steuern kann, welche Anfragen sie bereit ist zu bedienen.
Wenn das Banner wieder verschwindet
Sicherheitsvorfälle verschwinden schnell von den Startseiten, im Alltag der Kunden können sie jedoch Spuren hinterlassen. Es kann passieren, dass jemand dieselbe App öffnet, um einen Kurs zu prüfen, und dann beim Auszahlungs-Tab kurz innehält. Dieses Zögern ist keineswegs unberechtigt, und es bedeutet nicht zwangsläufig, dass die Börse erneut scheitern wird; es ist schlicht die Erinnerung daran, dass ein angezeigtes Guthaben und das tatsächlich verfügbare Geld zwei verschiedene Dinge sind.
Für Bitget ist die eigentliche Arbeit nach der Wiedereröffnung im Oktober weniger offensichtlich als der Auszahlungsplan: Es gilt, Vertrauen zurückzugewinnen, vorgenommene Änderungen transparent zu machen, eine offizielle Stellungnahme zum Vorfall zu veröffentlichen und zu beweisen, dass sich ein solcher Vorfall nicht wiederholen kann. Das Unternehmen gab an, interne Zugangsdaten zurückgesetzt, Zugriffsrechte mit hohen Privilegien eingeschränkt, die Funktionen des betroffenen Drittanbieters deaktiviert und unabhängige Kontrollen für Auszahlungen verstärkt zu haben. Diese Schritte sind Versprechungen; ihr tatsächlicher Wert hängt von ihrer konsequenten Umsetzung und einer fortlaufenden Überprüfung ab.
Für Kunden geht die Lehre über ein simples „Nutze niemals eine Krypto-Börse“ hinaus. Man sollte auf einer Börse nur Beträge verwahren, die zu der Rolle passen, die sie im eigenen Leben spielen. Man muss sich darüber im Klaren sein, welche Guthaben für den Zahlungsverkehr gedacht sind, welche als langfristige Investitionen dienen und welche als Puffer fungieren, falls im ungünstigsten Moment etwas schiefgeht. Wenn Sie auf Sofortauszahlungen angewiesen sind, um Ihre Miete oder Gehälter zu zahlen, sollten Sie eine Ausweichmöglichkeit parat haben. Verwechseln Sie die gewohnte Optik einer Börse nicht mit der tatsächlichen Kontrolle über Ihren Zugriff.
Mira führt ihre Transaktion schließlich durch; es ist bereits spät, und der Lieferant hat schon eine zweite Nachricht geschickt. Sie verliert ihr Geld nicht, und die Börse hat ihrem Konto finanziell nicht geschadet. Dennoch erinnert sie sich an die halbe Stunde, in der das Guthaben zwar sichtbar, aber nicht greifbar war. Diese Erinnerung wird sie begleiten, wenn sie das nächste Produkt nutzt – und sie daran erinnern, dass am Ende immer jemand anderes die Fäden in der Hand hält.
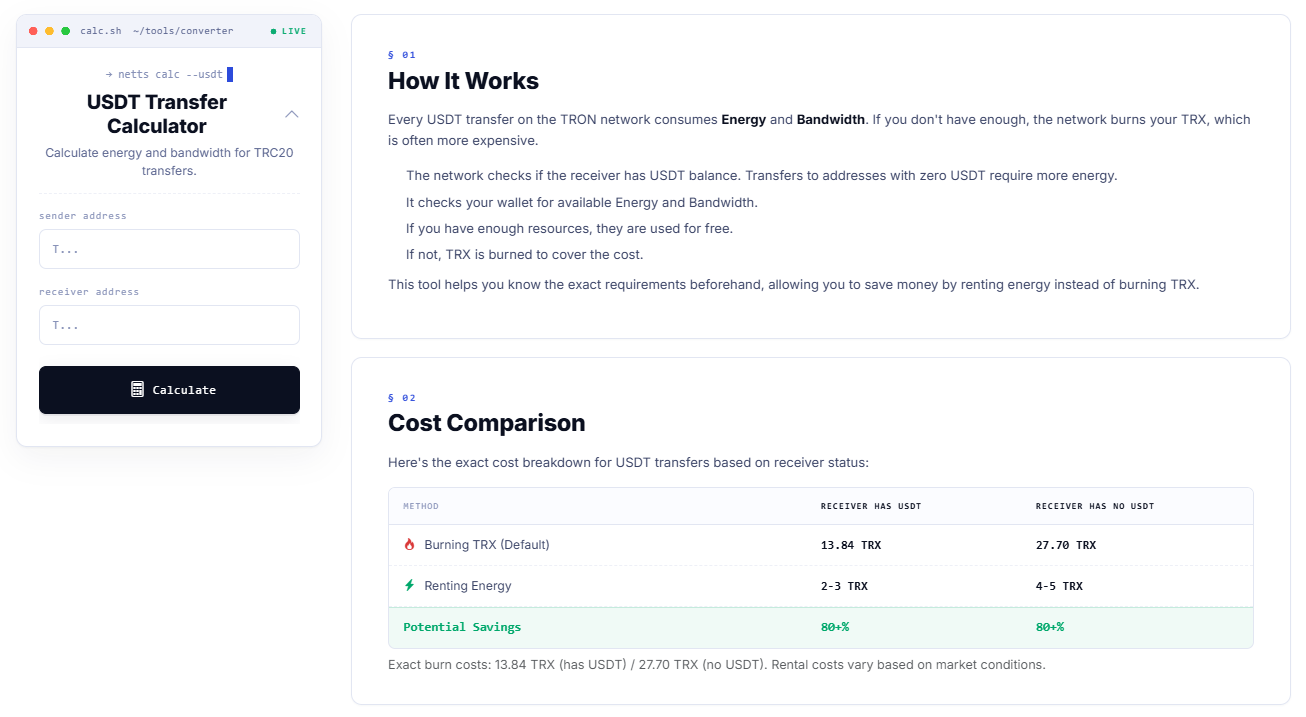
Wann immer der nächste Schritt eine Überweisung von USDT auf TRON beinhaltet, berechnet der USDT Transfer Calculator von Netts den genauen Bedarf an Energy und Bandwidth für Sender und Empfänger noch vor der Transaktion. So können Kunden Optionen mit geringen USDT-Gebühren direkt mit dem regulären TRX-Burn vergleichen und die günstigsten USDT-Gebühren für ihre Transaktion ermitteln. Auf diese Weise wird ein kleiner, kontrollierbarer Kostenfaktor zu einer bewussten Entscheidung, noch bevor die Wallet um Bestätigung bittet.