Взлом Bitget: украдено $388 млн
Инцидент с Bitget в 2026 году показал, как сбой в системе безопасности может заморозить вывод средств, даже если балансы пользователей остаются покрытыми.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Пока закипает чайник, Мира заглядывает в приложение Bitget. Цифра рядом с ее балансом USDT выглядит привычно, но экран вывода средств — нет. Она обновляет его раз, затем еще раз: если баланс виден на экране телефона, он должен быть доступен так же, как деньги на банковском счете. В уведомлении говорится, что вывод средств приостановлен, пока биржа расследует инцидент безопасности. Сообщение звучит спокойно, но на ее кухне спокойствием и не пахнет.
Через четыре дня нужно платить за аренду, а поставщик уже ждет оплату. Хотя ее деньги по-прежнему отображаются на экране, перевести их она не может. Открыв официальное объявление, она видит сумму ущерба — почти четыреста миллионов долларов. Это число настолько велико, что его трудно вообразить; Мира мысленно сопоставляет масштабы и задается вопросом, не растворились ли ее несколько тысяч долларов в этой огромной сумме. Bitget заявляет, что балансы пользователей не затронуты. Это важное утверждение, однако неактивная серая кнопка все равно ощущается как запертая дверь.
Мира — собирательный образ клиента, а не реальная пострадавшая. Но ее утренняя рутина отражает суть проблемы взлома Bitget: биржа утверждает, что украденные средства находились на горячих и теплых кошельках, используемых для обработки транзакций, а не на балансах счетов пользователей или в холодном хранилище. И все же клиенты ощутили последствия инцидента через систему, на которую они полагались для вывода средств. Запись в реестре может свидетельствовать о сохранности баланса, пока человек ждет и не знает, удастся ли ему воспользоваться своими средствами.
Число, заморозившее приложение
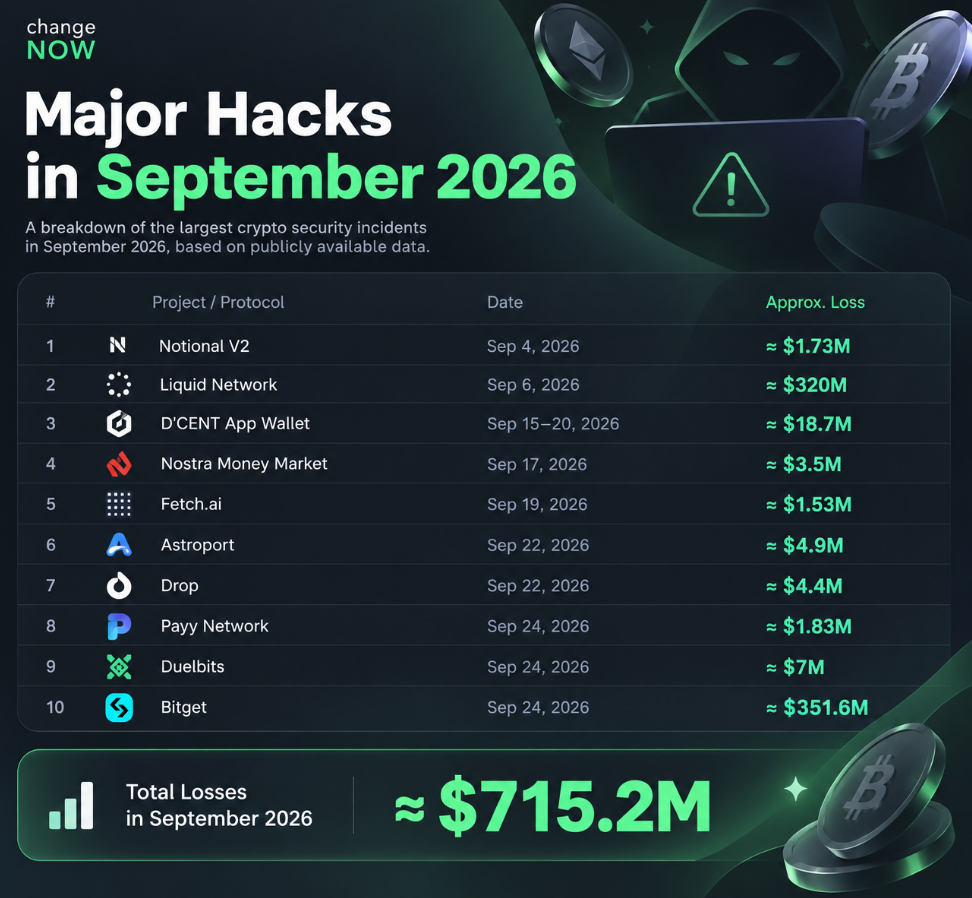
24 сентября 2026 года биржа Bitget зафиксировала несанкционированные переводы с некоторых своих горячих и теплых кошельков. Впоследствии компания оценила объем ущерба примерно в $388 млн, распределенных по двенадцати адресам кошельков. Переводы затронули сразу несколько блокчейн-сетей и типов активов. Пользователю приложения не требовалось разбираться во всех затронутых сетях, чтобы понять последствия: платформа приостановила вывод средств на время расследования инцидента.
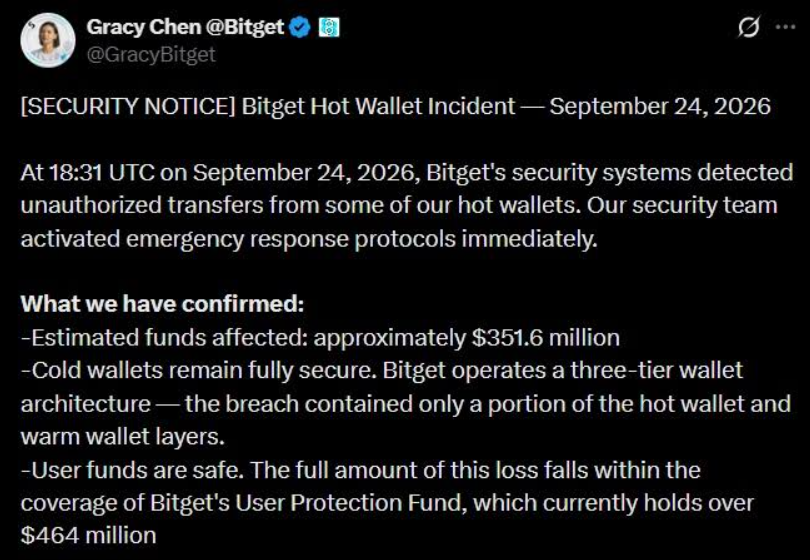
Bitget заявила, что ее приватные ключи не были скомпрометированы, а холодные кошельки, на которых хранится большая часть активов платформы, не пострадали. Позднее, в ходе совместного расследования Bitget с Mandiant и SlowMist, источник атаки связали со сторонним продуктом для обеспечения безопасности: злоумышленники воспользовались уязвимостью, получили привилегированные внутренние учетные данные и внедрили поддельные инструкции на вывод средств в бэкенд-системы, управляющие кошельками. Эти сфальсифицированные команды были приняты как подлинные теми процессами, которые должны были поставить их под сомнение.
Это совсем не похоже на сценарий, где вор крадет единственный мастер-ключ и опустошает все хранилище. Ситуация наглядно демонстрирует, что кошелек — это не просто ключ; на самом деле это сложная цепочка из людей, средств контроля доступа, программного обеспечения, внешних поставщиков, систем мониторинга и правил, определяющих, какие команды считаются штатными. Сам ключ может оставаться в тайне, пока окружающая инфраструктура отдает команду на подписание нелегитимного запроса. Пользователь видит логотип биржи и закономерно предполагает наличие единого периметра безопасности; внутри же находится целый ряд систем с разными владельцами и разными предположениями о безопасности.
Хронология расследования показывает, что сбой не был мгновенным. Аналитическая блокчейн-компания Bitquery зафиксировала небольшие тестовые транзакции еще в начале того вечера, включая мелкий платеж в TRX и долю ETH. Затем на различных сетях началась серия более крупных переводов. Позже Bitget сообщила, что ее система мониторинга обнаружила подозрительную активность в 19:05 UTC и заблокировала вывод средств пользователями, однако исходящие транзакции с кошельков продолжались и после этого предупреждения. Последние переводы, зафиксированные Bitquery, произошли более чем через два часа. Сигнализация уже зафиксировала дым, но внутренние двери здания все еще оставались незапертыми.
Наличие такой задержки не означает, что все средства контроля дали сбой одинаково, к тому же публичные транзакции не отражают всех внутренних решений. Однако они наглядно показывают, как быстро привычные лозунги теряют силу. Понятие «холодное хранилище» описывает место, где хранится основная часть резервов биржи, но оно не охватывает все перемещения средств, необходимые для обслуживания клиентов: горячие кошельки существуют ради быстрого вывода, а теплые кошельки используются для их пополнения. Платформа вынуждена искать баланс между безопасностью и доступностью. Злоумышленник нашел уязвимость именно в связующих механизмах между этими двумя задачами.
Эта ситуация также объясняет, почему сторонний поставщик решений может оказаться частью периметра безопасности биржи, даже если клиент даже не подозревает о его существовании. Bitget не раскрыла названия скомпрометированных продуктов. По данным CNBC, Mandiant и SlowMist выявили компрометацию двух сторонних продуктов безопасности, а SlowMist смогла отследить первую вредоносную активность в доступных логах вплоть до 31 августа. Это произошло за несколько недель до того, как факт кражи отразился на блокчейне. Пользователь не может оценить риски поставщика, о котором ему ничего не известно. Проводить такую оценку обязана сама биржа, а вендор должен обращаться с имеющимся у него доступом так же строго, как если бы он держал сами ключи платформы.
Когда «покрыто» не значит «доступно»
Bitget заявила, что балансы пользователей на счетах остаются корректными и компания возьмет убытки на себя. Биржа сослалась на свой Фонд защиты (Protection Fund), объем которого до взлома превышал $464 млн; в результате инцидента средства фонда были задействованы, а затем, по заявлениям компании и отчетам CNBC, пополнены из собственных резервов Bitget до суммы свыше $300 млн. Кроме того, Bitget опубликовала данные о подтверждении резервов и отметила, что состояние фонда можно проверить ончейн.
Это адекватный ответ. Покрытие убытков за счет собственного капитала компании принципиально отличается от ситуации, когда пользователей вынуждают вставать в длинную очередь необеспеченных кредиторов. Однако это не равнозначно предотвращению взлома. Страхование и резервы служат инструментом выплат уже после возникновения проблемы; они не заменяют собой контролирующие механизмы, обязанные пресекать несанкционированные переводы. Эту разницу легко сформулировать на словах, но куда труднее принять, когда кнопка вывода оказывается заблокированной.
Мира не начинает свои рассуждения с оценки резервов фонда. Вместо этого она сомневается, можно ли доверять фразе «ваш баланс не затронут», если приложение превратилось в ловушку, из которой нельзя забрать деньги. Это связанные, но принципиально разные вещи. Биржа может обладать достаточными активами для покрытия потерь и тем не менее остановить вывод средств на время расследования; позже она может возобновить операции, но у клиентов уже появится повод пересмотреть объем средств, который они готовы ей доверить. Платежеспособность показывает, способна ли компания выполнить свои обязательства, тогда как доступность определяет, может ли клиент распоряжаться своими деньгами в нужный момент. Доверие — это человеческий фактор, связывающий эти две составляющие воедино.
Bitget восстанавливала вывод средств поэтапно: 28 сентября был открыт вывод Bitcoin, на следующий день — ether и ряда сетей EVM, а 30 сентября — USDT. Компания заявила, что вывод остальных активов, операции с фиатными валютами и P2P-переводы возобновятся 2 октября. Поэтапный перезапуск логичен с технической точки зрения, так как каждая сеть и актив требуют индивидуальных процедур проверки. Однако для пользователей это выглядит как растягивание одного обещания на несколько дней. Чей-то актив попадает в список на вторник, а чей-то — только на пятницу. График помогает упорядочить кризисную ситуацию, но клиенты все равно продолжают считать часы.
Компания подчеркнула, что утвержденный график распространяется на все уровни аккаунтов. Это важная деталь, так как любая задержка может навести пользователей на мысль, что крупным клиентам доступ откроют в первую очередь. Единые правила для всех — скромный пример справедливости, хотя сама по себе справедливость не делает ожидание менее тягостным. В кризисной ситуации людям важно знать не только то, сможет ли компания восстановить работу, но и то, видят ли в них личностей, а не просто порядковые номера в очереди балансов.
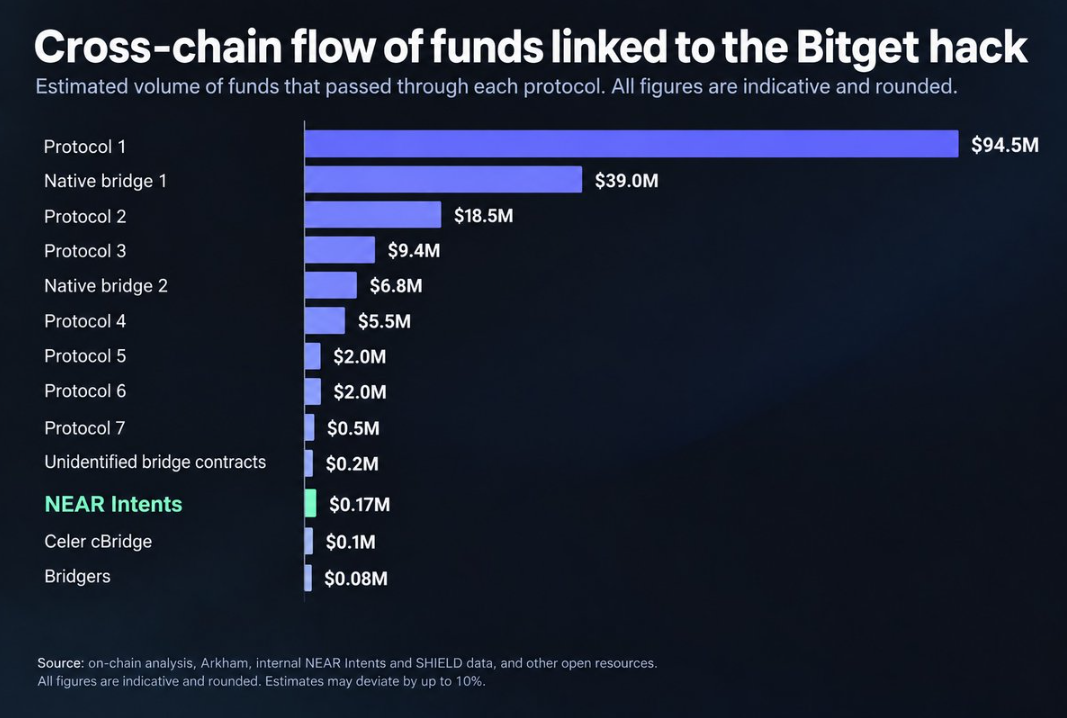
2 октября Bitget сообщила CNBC, что было заморожено около $1,1 млн украденных средств, отметив при этом, что заморозка активов еще не означает их фактический возврат. Генеральный директор Грейси Чен пояснила, что не рассчитывает на возврат значительной доли средств, учитывая общую статистику крупных криптокраж. Биржа объявила вознаграждение за помощь в содействии заморозке или возврату активов. В этих заявлениях нет кинематографичного драматизма. Заморозка может носить временный характер, кроссчейн-транзакции усложняют отслеживание, а наличие метки на адресе само по себе не возвращает деньги в кошелек биржи. Процесс возврата требует взаимодействия между различными блокчейнами, эмитентами токенов, мостами, биржами, аналитиками и зависит от дальнейших действий самого злоумышленника.
Сбой контроля и кризис доверия
Вероятная схема атаки преподает неприятный урок. Компании используют сторонние решения безопасности, поскольку ни одна организация не способна разработать абсолютно каждый элемент инфраструктуры с нуля самостоятельно. Для выполнения своих функций эти внешние сервисы получают доступ, и этот доступ может оказаться настолько широким, что становится критическим фактором в момент атаки. Хотя перед пользователем предстает лишь одно мобильное приложение биржи, реальный периметр безопасности может включать программное обеспечение сторонней компании, о которой клиент никогда не слышал. Таким образом, критическая уязвимость может оказаться бесконечно далека от человека, вынужденного в итоге ожидать вывода средств.
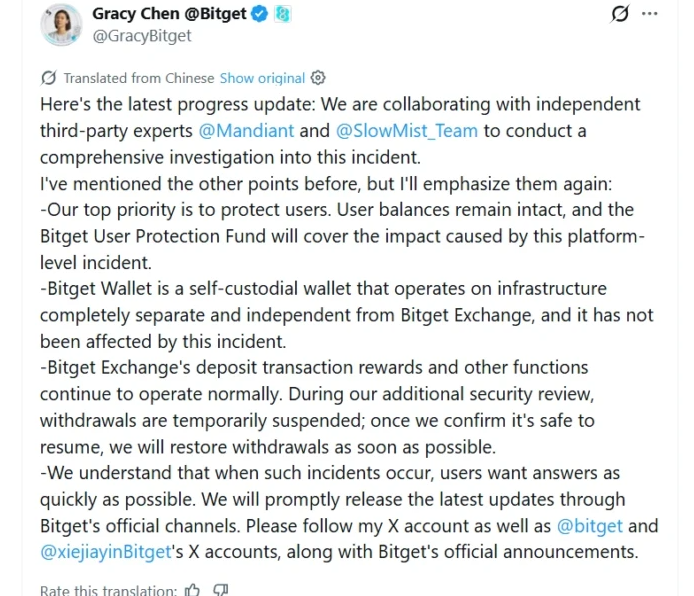
Расследование Bitget показало, что злоумышленники воспользовались привилегированными учетными данными и отдавали поддельные команды, которые инфраструктура кошельков воспринимала как подлинные. Хакеру не требовалось вынуждать каждого отдельного клиента переходить по вредоносной ссылке — оказалось достаточно того, что внутренние системы биржи безоговорочно поверили источнику запроса. Эта атака вызывает особое беспокойство, так как переворачивает базовое представление о безопасности: важно не только то, в чьих руках находятся ключи, но и то, кто способен убедить держателя ключей в легитимности поступающей команды. Дополнительные эшелоны защиты эффективны только тогда, когда они способны подвергать сомнению решения друг друга и блокировать перевод средств по некорректным указаниям.
К расследованию были привлечены компании Mandiant и SlowMist, и биржа объявила об ужесточении внутренних прав доступа, сбросе учетных записей, отключении скомпрометированных функций и внедрении независимой проверки запросов на вывод средств. Тем не менее эти шаги являются лишь началом процесса устранения последствий и сами по себе не дают исчерпывающего отчета о случившемся. Клиенты вправе знать, какие конкретно этапы процессов были изменены и как именно биржа намерена их верифицировать. Терминология криминалистического анализа может объяснить детали взлома, но убедить клиентов в безопасности платформы способны лишь устойчивые доказательства надежной дальнейшей работы.
Человек в ожидании
Пользователи воспринимают отчеты безопасности не в виде схем; они сталкиваются с ними через телефонный звонок, диалог со службой поддержки, сорванный платеж и неловкую необходимость просить близких подождать. Одни торгуют средствами, которыми готовы рисковать, в то время как другие видят в стейблкоинах удобный аналог расчетной кассы. Один и тот же баланс USDT для одного человека может быть спекулятивной позицией, а для другого — фондом оплаты труда на следующий месяц. Интерфейс платформы не разделяет эти контексты.
Именно поэтому сумма ущерба не всегда напрямую соотносится с масштабом тревоги. Сумма в триста восемьдесят восемь миллионов долларов беспрецедентна. Однако пользователь, внесший на счет тысячу долларов, не станет утешать себя делением общего ущерба на совокупный объем резервов биржи. Все, что его волнует, — сможет ли он совершить запланированный перевод прямо сейчас. Если ответ отрицательный, абстрактный риск контрагента мгновенно превращается в ощутимую проблему отдельной семьи.
Биржевое хранение несет в себе моральную асимметрию. Клиенты выбирают приложение отчасти потому, что не хотят брать на себя ответственность за приватные ключи, резервные копии, защиту устройств и риск совершить ошибку при отправке. В результате биржа принимает на себя роль более компетентной и опытной стороны. Она оправдывает использование горячих кошельков стремлением пользователей к скорости и привлекает сторонних подрядчиков, поскольку современная безопасность складывается из множества специализированных продуктов. Однако биржа не может перекладывать эмоциональный груз такой архитектуры на конечного пользователя, списывая происходящее на технические нюансы: клиент, доверяющий платформе, лично не давал согласия на модель доступа стороннего поставщика.
В то же время идея «не ваши ключи — не ваша криптовалюта» не решает всех повседневных трудностей. Самостоятельное хранение дает полный контроль, но возлагает на человека всю ответственность: заботу о сид-фразе, риск поломки устройств, отправку средств не на тот адрес и оплату транзакционных комиссий. Оптимальный выбор зависит от того, к чему человек готов практически. Легко призывать к абсолютной автономности после крупного взлома, но гораздо труднее признать, что удобство — это насущная практическая потребность, а не признак безответственности. Пользователи Bitget доверили ключи сервису не из-за легкомыслия, а потому что использовали продукт, созданный для упрощения работы с активами.
Пережитый стресс не превращает пользователей в бескомпромиссных максималистов: Мира может вывести сумму, необходимую для текущих обязательств, оставить меньший торговый депозит на бирже и начать относиться к отчетам Proof of Reserves с большей осторожностью. Со временем она может вернуться к прежнему ритму ради удобства приложения. После тяжелого утра люди редко принимают радикальные и окончательные решения; чаще они вносят точечные коррективы и смотрят, соответствует ли обновленный баланс рисков их повседневной жизни.
Правильный подход заключается не в том, чтобы упрекать клиентов за работу с централизованными биржами. Вместо этого стоит оценивать действия самой платформы после инцидента: какие сведения были раскрыты публично, насколько оперативно локализована проблема, привлекались ли независимые эксперты, насколько прозрачно и системно был восстановлен доступ и четко ли разъяснено, что именно гарантирует фонд защиты, а на что его действие не распространяется. Показатель достаточности резервов важен, но он не творит чудес. Публичный адрес кошелька помогает проверить наличие активов в конкретный момент времени, однако ни один из этих факторов не гарантирует безопасность всех путей вывода средств.
Эта проблема актуальна далеко за пределами биржевых площадок. Любой сервис, участвующий в маршрутизации ценности, обязан учитывать характеристики адреса получателя. Перевод может уйти с легальной платформы и затем пройти через кошелек, связанный с кражами, фишингом или нарушением санкционных ограничений. Например, Netts сверяет запросы на ресурсы TRON Energy и Bandwidth с общими черными списками перед их выделением, включая использование механизма отказоустойчивости на случай, если данные проверок недоступны или устарели. Разумеется, это не спасает биржу от взлома и не подменяет собой ее внутренние процессы комплаенса. Однако это наглядно демонстрирует, как даже базовый уровень транзакционной инфраструктуры способен контролировать, какие запросы он готов обслуживать.
Когда уведомление исчезает
Новости об инцидентах быстро сходят с первых полос, но надолго остаются в привычках пользователей. Человек может снова открыть то же самое приложение, чтобы проверить курс, и невольно замереть перед вкладкой вывода средств. Эта заминка вполне понятна, и она вовсе не означает уверенности в новом сбое; просто тело помнит, что отображаемая цифра на балансе и реально доступные деньги — это не одно и то же.
Для Bitget основная работа после октябрьского возобновления операций выглядит менее публичной, чем публикация графика вывода: предстоит кропотливо восстанавливать доверие, наглядно подтверждать внедренные изменения, опубликовать подробный отчет об инциденте и доказать, что подобный сценарий исключен в будущем. Биржа заявила о сбросе внутренних учетных данных, ограничении привилегированного доступа, отключении функционала скомпрометированного вендора и усилении независимого контроля транзакций на вывод. Все эти шаги — обещания, ценность которых будет определяться качеством их реализации и результатами регулярных аудитов.
Главный вывод для пользователей выходит за рамки примитивного правила «никогда не пользуйтесь биржами». На платформе стоит держать ровно столько средств, сколько оправдано ее ролью в вашей финансовой жизни. Важно понимать, какая часть баланса предназначена для текущих расходов, какая относится к долгосрочным инвестициям, а какая служит резервом на случай непредвиденных обстоятельств в самый неподходящий момент. Если своевременная выплата аренды или зарплаты критически зависит от моментального вывода средств, необходимо иметь запасной канал. Не стоит воспринимать привычный интерфейс биржи как гарантию прямого контроля над доступом к деньгам.
Мира в итоге завершает свой перевод — к моменту, когда поставщик уже отправляет повторное напоминание. Она не потеряла свои средства, и биржа сохранила ее баланс. И все же она помнит те полчаса, когда баланс оставался видимым, но недосягаемым. Это воспоминание останется с ней и при выборе следующего сервиса, напоминая о том, что не стоит слепо полагаться на чужой контроль.
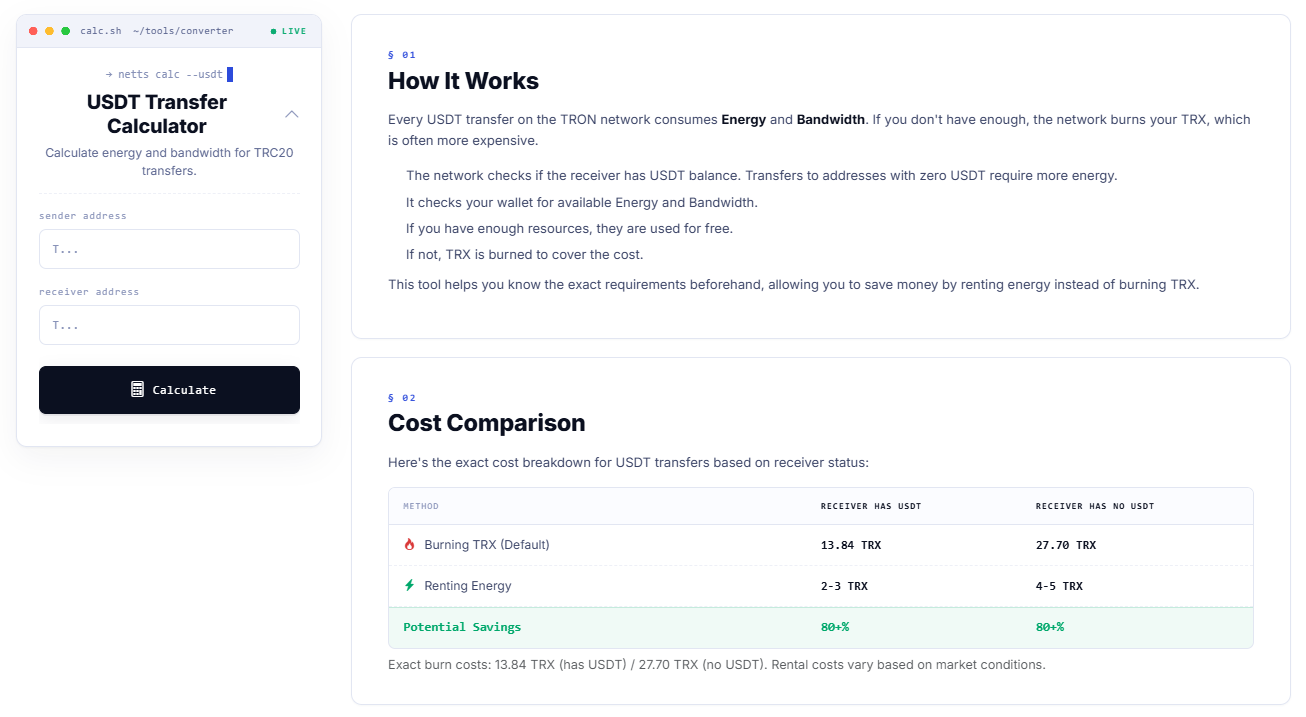
Если ваш следующий шаг связан с отправкой USDT в сети TRON, калькулятор переводов USDT от Netts заранее рассчитывает объем Energy и Bandwidth, необходимый отправителю и получателю перед совершением транзакции. Это позволяет сопоставить вариант с минимальной комиссией за перевод USDT со стандартным сжиганием TRX и выбрать наиболее выгодные комиссии для транзакции в USDT, превращая эту небольшую регулируемую статью расходов в осознанное решение еще до того, как кошелек запросит подтверждение.