هک Coldcard چه معنایی برای صنعت کیف پولهای سرد دارد
نقص در آنتروپی Coldcard نشان میدهد چرا کیف پولهای سرد به تصادفی بودن، اعتماد به فریمور، ممیزیها و مهاجرت دقیق عبارت بازیابی وابستهاند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
وقتی کسی اصطلاح کیف پول سرد را میشنود، آن را با امنیت تداعی میکند. این عبارت به خودی خود حس خوب، امنیت، نفوذناپذیری و دور از دسترس بودن را القا میکند. کیف پولهای گرم برای گشتوگذار و صرافیها هستند؛ کیف پولهای سرد برای نگهداری و خواب سرمایه.
این روایت با مشکل اخیر آنتروپی Coldcard ضربه سختی خورد.
طعنهآمیز بودن این وضعیت در این است که بخش آسیبدیده این حادثه امنیتی، یک کلاهبرداری فیشینگ در کیف پول گرم یا یک افزونه مخرب MetaMask یا حتی آدرس واریز ناامن یک صرافی نبود. بلکه دقیقاً همان مؤلفهای از کیف پول بود که فعالان بومی کریپتو هنگام بحث درباره مدیریت مسئولانه داراییها به سمت آن جذب میشوند: یک کیف پول سختافزاری اختصاصی بیتکوین. این دستگاه مورد اعتماد کاربرانی بود که اقدامات بیشتری برای به حداقل رساندن ارتباط با دنیای آنلاین انجام داده بودند. با این حال، برخی از عبارتهای بازیابی (seeds) تولید شده توسط این کیف پول سرد به ظاهر محتاط، آنتروپی ناکافی برای امنیت واقعی داشتند.
این یک مشکل اساسی است. سرقت از کیف پول گرم ناامیدکننده است، اما سرقت آنتروپی یک کیف پول سرد، حقیقتی دلسردکننده است؛ اینکه وسیلهای که برای کاهش سطح اعتماد خود به دنیا خریدهاید، هنوز نیازمند مقدار مشخصی اعتماد به سفتافزار (firmware)، فلگهای بیلد، تولیدکنندههای اعداد تصادفی، فرایند ممیزی، انضباط انتشار و فضای کوچک و تقریباً نامرئی بین تصادفی بودن درونی آن و تصادفی بودن خودتان است.
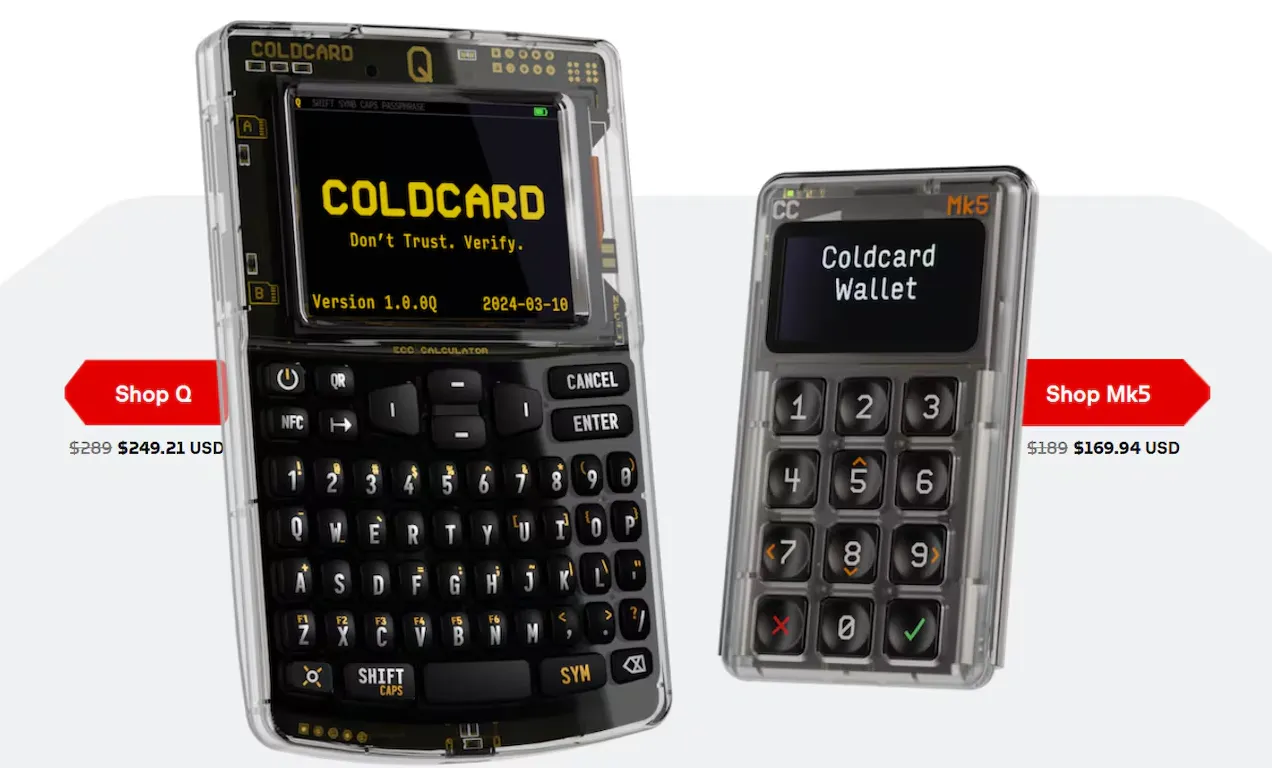
اکثر کاربران Coldcard و دیگر راهکارهای ذخیرهسازی سرد مشابه، دانش عمیقی از مکانیک تولید اعداد تصادفی ندارند. برای آنها، عبارت ۱۲ کلمهای (یا ۲۴ کلمهای، یا هر تعداد دیگر) روی صفحه نمایش، یک راز مقدس است. آنها کلمات را یادداشت میکنند، کلمات را پنهان میکنند و هرگز آنها را بدون بررسی مجدد آدرس، در نزدیکی هیچ وبسایتی تایپ نمیکنند. آنها تمام کارهای درست را انجام میدهند. با این حال، موضوع Coldcard هشداری هوشیارکننده است مبنی بر اینکه اگر عبارت بازیابی تصادفیِ کیف پول واقعاً تصادفی نباشد، کل ماهیت کیف پول سرد به خطر میافتد. به همین دلیل است که عبارتی که کاربر آن را منبعی دستنیافتنی و نفوذناپذیر از تصادفی بودن میداند، میتواند در هر لحظه او را ناامید کند.
چگونه یک عبارت امن به یک عبارت قابل حدس تبدیل میشود
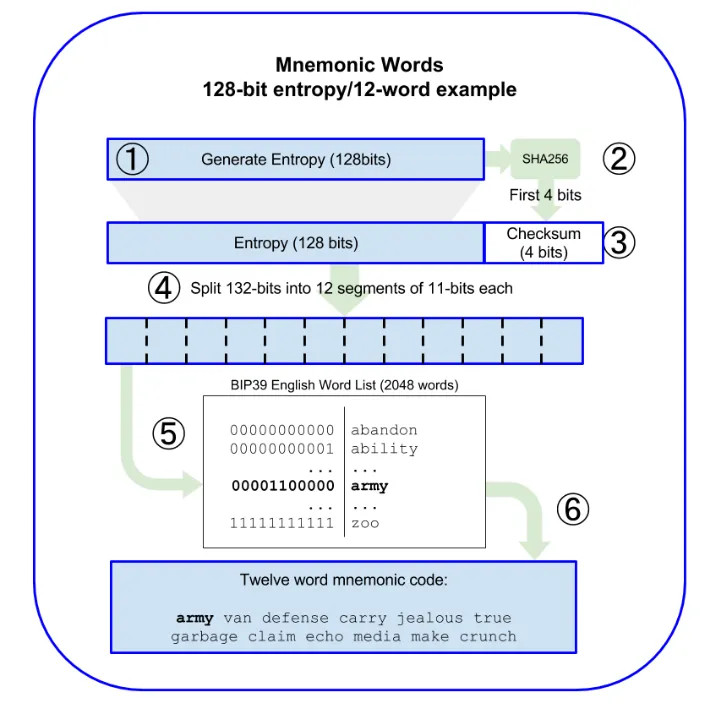
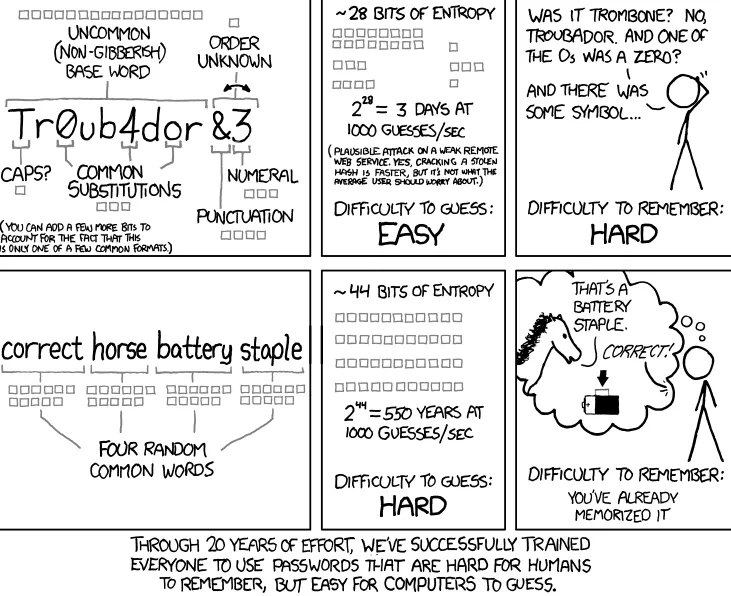
عبارت امن باید تصادفی باشد. برای یک عبارت بازیابی استاندارد ۱۲ کلمهای بر پایه BIP-39، این به معنای داشتن ۱۲۸ بیت آنتروپی در آن است. این عدد ممکن است بهطور غیرممکنی بزرگ به نظر برسد، اما استانداردی در زمینه رمزنگاری است، و دلیل موجهی هم دارد: عددی به این بزرگی را نمیتوان حدس زد، حتی اگر یک مهاجم تمام منابع در دسترس خود را به کار گیرد. هیچکس سعی نمیکند یک کلید ۱۲۸ بیتی را با یک رایانه معمولی، یک باتنت، یک رایانه کوانتومی، یا حتی ترکیبی از هر سه مورد حمله بروتفورس قرار دهد. حتی با وجود اینکه کیف پول سرد قرار است امنتر از کیف پول گرم باشد، اصول یکسانی برای تولیدکننده اعداد تصادفی آن اعمال میشود.
مشکل Coldcard این نبود که BIP-39، بیتکوین، یا کیف پولهای سرد بهطور کلی ناامن هستند. مشکل در پیادهسازی بود، بهویژه مشکلی در زمان کامپایل (build-time) که باعث شد برخی از دستگاههای آسیبدیده به جای استفاده از تولیدکننده سختافزاری اعداد تصادفی با امنیت رمزنگاری، از یک تولیدکننده نرمافزاریِ قطعی (deterministic) برای ایجاد عبارت بازیابی استفاده کنند. این ممکن است بسیار فنی به نظر برسد، اما در واقع به این معنی است که دستگاه هنگام تولید عبارت بازیابی تصادفی، از آنتروپی کمتری نسبت به آنچه باید استفاده کرده است.
در دستگاههای آسیبدیده Mk2 و Mk3 که فریمورهای 4.0.1 تا 4.1.9 را اجرا میکردند، تعداد بیتهای آنتروپی در عبارت بازیابی ایجاد شده بدون تاس انداختن کافی، حدود ۴۰ بیت تخمین زده شد. برای درک بهتر این موضوع، ۴۰ بیت آنتروپی برای یک تولیدکننده اعداد تصادفی که از نظر تئوری امن باشد کافی است تا ۱ نتیجه از میان ۱ تریلیون حالت ممکن تولید کند. حدس زدن چنین عددی غیرممکن نیست، بهویژه اگر مهاجم اطلاعاتی در مورد آن داشته باشد یا بتواند از منابعی برای محدود کردن گزینهها استفاده کند. در دستگاههای جدیدتر اما همچنان آسیبدیده Mk4، Mk5 و Q، مقدار آنتروپی چیزی بین ۴۰ تا ۷۲ بیت بود، با برآوردهایی که نشان میدهد آنتروپی مخفی تضمینشده حتی تا ۵۶ بیت پایین بوده است.
این یک تمایز مهم است، زیرا نشان میدهد چرا این مشکل بر برخی از کاربران Coldcard تأثیر گذاشته و نه بر همه آنها. دستگاههای Mk2 و Mk3 با آنتروپی ناکافی در دسته وضعیت اضطراری بودند، در حالی که دستگاههای Mk4، Mk5 و Q فقط ضعیف محسوب میشدند. با این وجود، کاربرانی که صاحب دستگاههای آسیبدیده بودند، کار چندانی جز بهروزرسانی فریمور به نسخه اصلاحشده، ایجاد یک عبارت بازیابی جدید با آن، تأیید آدرس دریافت، ارسال مقدار کمی از وجوه به آن و سپس انتقال باقیمانده داراییها نمیتوانستند انجام دهند. این روندی خستهکننده است، اما حداقل اطمینان میدهد که از عبارت بازیابی قدیمی و ضعیف برای ذخیره هیچ ارزش مالی استفاده نمیشود.
اما بخشی که بسیاری از کاربران تمایلی به شنیدن آن ندارند این است: بهروزرسانی فریمور، عبارت بازیابی ضعیف قبلی را اصلاح نمیکند. تصادفی بودن در لحظه تولید تعیین میشود. اگر عبارت بهطور نامناسبی ایجاد شده باشد، آپدیتهای بعدی آنتروپی قبلی را تقویت نخواهند کرد. تنها راهحل عملی، بهروزرسانی، ایجاد یک عبارت بازیابی جدید بر روی فریمور اصلاحشده، بررسی نسخه پشتیبان و آدرس دریافت، انجام یک تراکنش کوچک و انتقال وجوه است.
البته استثنا نیز قاعده را تأیید میکند. شخصی که عبارت بازیابی را با حداقل ۵۰ بار پرتاب تاس شخصی ایجاد کرده باشد، عموماً در نظر گرفته میشود که کلید خود را خارج از مسیر تصادفی بودن کیف پول سرد قرار داده است. یک عبارت عبور (passphrase) بهاندازه کافی قوی بر بستر BIP-39 به عنوان یک لایه حفاظتی اضافی عمل میکند اما مشکل عبارت بازیابی ضعیف را حل نمیکند. این مانند یک گاوصندوق درون یک گاوصندوق دیگر است، اما گاوصندوقی که فقط با یک شاهکلید باز میشود. مسلماً بهتر از هیچی است، اما همچنان یک گاوصندوق درون یک گاوصندوق دیگر است.
چرا هکرها میخواهند کیف پولهای سرد دارای باگ باشند
در نگاه اول، کیف پولهای سرد به عنوان بردارهای حمله چندان جذاب به نظر نمیرسند. آنها طوری طراحی شدهاند که آفلاین باشند، از مرورگر جدا بمانند، و کلیدهای خصوصی را در لایه شبکه افشا نکنند.
دقیقاً به همین دلیل است که آنها تا این حد جذاب هستند. کیف پولهای سرد حاوی مبالغ هنگفتی پول هستند. کاربر مبالغ کم را از کیف پول سختافزاری جابهجا نمیکند؛ آنها باقیمانده دارایی، صندوق پسانداز و ارثیه را جابهجا میکنند – سکههایی که قرار است برای دههها دستنخورده باقی بمانند. مالک کیف پول سرد ممکن است بازار را از نزدیک دنبال نکند؛ ممکن است از شرایط رقابتی یا شلوغی ممپول (mempool) بیخبر باشد. شاید حساب توییتر سازنده کیف پول را برای آخرین اطلاعیه امنیتی بررسی نکرده باشد. به عبارت دیگر، هرچه سکهها بیشتر در کیف پول سرد بمانند، سطح حمله بالقوه بیشتر میشود.
یک مجرم انگیزه زیادی برای توسعه چنین حملهای دارد. یک نوع آسیبپذیری میتواند صدها یا هزاران کاربر را به طور همزمان تحت تأثیر قرار دهد. یک کمپین فیشینگ باید با دقت فراوان طراحی شود؛ بدافزار باید توزیع شود؛ پشتیبانی جعلی باید قربانی را متقاعد کند که دسترسی ارائه دهد. اما تصادفی بودنِ ضعیف، در صورت حدس زده شدن، به مهاجم اجازه میدهد تا عبارتهای بازیابی کاندید را تولید کند، آدرسها را از آنها استخراج کند، بلاکچین را برای یافتن تطابق بررسی کند و وجوه را انتقال دهد. نیازی به هک کردن رایانه کاربر نیست؛ نیازی به کشاندن قربانی به تله نیست. مهاجم فقط باید برنامهای بنویسد که کیف پولهای ضعیف را در بلاکچین پیدا کند.
به همین دلیل است که آنتروپی ضعیف بسیار خطرناک است. کلید خصوصی امن است زیرا کسی از آن آگاه نیست؛ این کلید مخفی نیست، اما به این دلیل غیرقابل دسترس است که فضای جستجو بیش از حد بزرگ است. اما اگر این فضا کاهش یابد، مهاجم آنقدر صبور خواهد بود که کلید درست را پیدا کند.
مهاجم چگونه میتوانست آن را پیدا کند؟ بردارهای حمله متعددی وجود دارد، اما جالبترین آنها این است که به مهارتها یا تجهیزات خاصی نیاز نیست. سفتافزار Coldcard بهصورت عمومی در دسترس است؛ کاربران کیف پول سختافزاری و محققان امنیتی جزئیات مربوط به آنها را بهطور علنی مورد بحث قرار میدهند. یک مهاجم میتواند کد را مطالعه کند، به اسکریپتهای بیلد نگاه بیندازد و سعی کند بفهمد چه چیزی اشتباه پیش رفته است. بردار دیگر، تجزیه و تحلیل دادههای عمومی است: اگر مهاجم در مورد کیف پول خالیشدهای اطلاعاتی کسب کند، میتواند به دنبال کیف پولهای آسیبپذیر دیگر بگردد. در نهایت، بلاکچین پایگاه دادهای از آدرسها و تراکنشها است، بنابراین حدس زدن آدرس به مهاجم اجازه میدهد بررسی کند که آیا کیف پول حاوی کوین هست یا خیر.
دلیل سومی نیز برای جذابیت کیف پولهای سرد وجود دارد: کاربران این خدمات اغلب افراد علاقهمند و حرفهای هستند. کاربران Coldcard افرادی هستند که پروتکل بیتکوین را از حفظ میدانند و احتمالاً نسبت به علاقهمندان عادی کریپتو، داراییهای قابلتوجهتری دارند. آنها نقطه مقابل سفتهبازان بیملاحظه هستند؛ درک کاملی از ریسکها دارند و آگاهانه آنها را میپذیرند. به عبارت دیگر، کاربران کیف پولهای سرد در مورد خودحضانتی بسیار جدی هستند و یک آسیبپذیری احتمالی در یکی از این خدمات، تهدیدی جدی برای داراییهای آنها است.
اقتصاد این حمله نیز متفاوت است. یک دزد معمولی نمیتواند همزمان از ۵۰۰ خانه سرقت کند؛ او باید خانه به خانه برود. یک گروه فیشینگ باید ۵۰۰ قربانی پیدا کند که کلیدهای خصوصی خود را در یک وبسایت جعلی وارد کنند. اما مهاجمی که آسیبپذیری در کیف پول سرد پیدا میکند، فقط باید یک برنامه بنویسد که تمام کیف پولهای ضعیف روی بلاکچین را جستجو کرده و موجودی آنها را خالی کند. قربانی نیازی به انجام کاری ندارد؛ لازم نیست روی لینکی کلیک کند یا کلیدی را تایپ کند. آنها فقط باید کوینهای خود را در کیف پول آسیبپذیر رها کنند، که متأسفانه امری کاملاً رایج است.
این امر چالش مضاعفی برای کاربر کیف پول سرد ایجاد میکند: تعیین زمانی که عبارت بازیابی ضعیف دیگر یک تهدید به حساب نمیآید. یک ماه از آخرین تراکنش گذشته و هیچ اتفاقی نیفتاده است. یک سال گذشته و هیچ اتفاقی نیفتاده است. اگر کاربر میدانست که عبارت بازیابی آنتروپی پایینی دارد، داراییها را مدتها پیش منتقل میکرد. اما تا زمان اولین تلاش برای برداشت وجه، صاحب کیف پول سرد یک حس امنیت کاذب دارد.
اینجاست که بلاکچین عمومی به بزرگترین دستیار مهاجم تبدیل میشود. در بیشتر جرایم، مجرم ابتدا باید قربانی را پیدا کند. مهاجم باید به طریقی بفهمد پول کجاست: در گاوصندوق بانک، در کیف پول ارز دیجیتال یا به صورت پول نقد. اما در بیتکوین، این فرایند معکوس است: مهاجم تنها باید کلید خصوصی را حدس بزند، و پس از آن میتواند بلاکچین را برای آدرسها و تراکنشها بررسی کند. به عبارت دیگر، شفافیت بلاکچین مزیت فوقالعادهای برای مجرم است، مشروط بر اینکه بتواند فضای جستجو را محدود کند.
عامل دیگری که بر مهاجم احتمالی تأثیر میگذارد، خودِ کاربر کیف پول سرد است. کاربران کیف پولهای سختافزاری عموماً به پیچیدگیهای امنیتی ابزارهای خود آگاهترند. آنها همچنین بیشتر در بحثهای عمومی در مورد امنیت ارزهای دیجیتال شرکت میکنند، تحقیقات خود را پیش میبرند و مقاله منتشر میکنند. این تعجبآور نیست: این کاربران زمان و تلاش زیادی را صرف میکنند تا اطمینان حاصل کنند که داراییهایشان تا حد ممکن امن است. اما این بدان معنا نیز هست که وقتی آسیبپذیری در یکی از ابزارهای مورد تحسین آنها کشف میشود، بسیار ناامید و سرخورده میشوند.
چیزی که شکست، اعتماد بود، نه فقط تصادفی بودن
واکنش این صنعت نباید به جداول نسخههای فریمور محدود شود – این جداول ضروری هستند، اما زخمی که التیام آن دشوارتر است، اعتماد است.
شرکتهای تولیدکننده کیف پولهای سختافزاری کاهش وابستگی را میفروشند، نه حذف آن را – کاربر همچنان به عوامل بیشماری وابسته است: تولید، تراشهها، فریمور، بوتلودرها، سیستمهای کامپایل، بازبینیهای متنباز، اجزای منبعبسته، مستندات، بستهبندی، توزیع و حتی صداقت تمامی افراد درگیر. بازاریابی آنها شعار «اعتماد نکن، اعتبارسنجی کن» را سر میدهد، اما کاربر معمولی نمیتواند مراحل طیشده از نویز فیزیکی داخل تراشه تا عبارت بازیابی روی صفحه نمایش را بازسازی و بررسی کند.
این ریاکاری نیست – این پذیرش این واقعیت است که امنیت یک زنجیره اعتماد است. این صنعت متأسفانه تمایل دارد شعارها را با امنیت اشتباه بگیرد.
افشاگری اخیر Coldcard در سطحی ظریفتر به قرارداد نانوشته بین کاربر و کیف پول سرد دست میگذارد: «من مسئولیت حضانت کوینهایم را میپذیرم – عبارت بازیابی را یادداشت میکنم، آن را در iCloud ذخیره نمیکنم، آن را در تلگرام فیشینگ فاش نمیکنم، آن را در صرافی خرج نمیکنم. در ازای مسئولیتپذیری من، کیف پول سختافزاری نباید نقصی داشته باشد که اجازه دهد رازهای من از کنترلم خارج شوند.» مسئولیت شرکت تولیدکننده کیف پول سختافزاری تسهیل این اعتماد است: ایجاد رازی که حتی در صورت به خطر افتادن خود شرکت، مخفی بماند. اگر این شرکت در وظیفه بنیادین خود شکست بخورد، انضباط کاربر بیفایده خواهد بود.
شاید به همین دلیل است که صنعت از ایده «شکست آنتروپی» چنین انزجار عمیقی احساس میکند – این به نوعی کیفرخواستی علیه کل اخلاق و ماهیت دنیای کریپتو است. در مورد یک حمله فیشینگ موفق، صنعت میتوانست به اشتباه کاربر اشاره کند – و این در واقع بیرحمانه اما منطقی است. کاربری که فریب کلاهبرداری فیشینگ را خورده، با وجود توانایی خود در محافظت از داراییها، از آنها محافظت نکرده است – قدرت در دستان خودش بود. با این حال، در صورت شکست آنتروپی، ممکن است کاربر تمام کارهای «درست» را انجام داده باشد و همچنان با پایهای به خطر افتاده کار خود را شروع کرده باشد. او در تمهیدات خود تا حد امکان منضبط بود، اما ضعف در خود فرایند آمادهسازی نهفته بود – درست در همان لحظهای که بیش از همیشه به آن تکیه کرده بود، شکست خورد.
این امر بار مسئولیت بنیادین جدیدی را بر دوش تولیدکنندگان کیف پولهای سرد میگذارد: علاوه بر سختافزار و رابط کاربری، اکنون «قابلیت ممیزی حفاظتی» به یکی از ارکان اصلی اعتماد تبدیل میشود. کاربران میخواهند توانایی تأیید صحت صفحهنمایشها، کدهای QR، ارتباطات ایزوله (air-gapped)، المانهای امنیتی (Secure Elements)، کدهای منبعباز، نسخههای پشتیبان فلزی، برنامههای موبایل و بستهبندی را داشته باشند – و اکنون آنها خواهان توانایی تأیید روند مراسم تولید عبارت بازیابی (seed ceremony) هستند. اگر منبع تصادفی بودن به خطر افتاده باشد، هر چیز دیگری صرفاً یک تزیین ظاهری است.
اکنون صنعت نیاز دارد تا حفاظها و مراقبتهای بسیار بیشتری در ارتباط با آنتروپی ببیند: کامپایلهای بازتولیدپذیر (reproducible builds)، ممیزی فریمور، بردارهای آزمایشی عمومی و بررسی زمان اجرا، بررسیهای سختگیرانهتر در زمان کامپایل، و تفکیک تصادفی بودن در زمان کامپایل از زمان اجرا، و تمایز بهتر میان منابع آنتروپی سختافزاری و نرمافزاری. همچنین حرکتی به سمت استفاده از چندامضایی (multisig) چه از نظر فنی و چه از دید تجربه کاربری رخ خواهد داد – نه فقط به عنوان گزینهای برای افراد بیشازحد محتاط. یک ساختار دوامضایی با استفاده از دو دستگاه و/یا دو شرکت مختلف میتواند به کاربر این امکان را بدهد که در برابر اشتباه یک سازنده مقاومت کند، با این فرض که او از نسخه «اشتباه» فقط در یکی از دستگاههای خود استفاده کرده باشد. مسلماً این یک راهحل همهجانبه نیست، اما در هنگام وقوع اشتباهات بحرانی مانند نقص در آنتروپی، به مراتب بهتر از هیچ است.
تولیدکنندگان کیف پول سرد اکنون باید استراتژی ارتباطی خود را اصلاح کنند – پیام «لطفاً فریمور را بهروزرسانی کنید» دیگر صرفاً یک پیام عمومی «مشکلی رخ داده است» نیست. کاربر معمولی یاد گرفته است که «بهروزرسانی فریمور» را با «بهتر شدن اوضاع» مرتبط بداند – اما در واقعیت، یک بهروزرسانی معمولاً فقط استفادههای آینده دستگاه را اصلاح میکند، یعنی ایجاد عبارتهای بازیابی در آینده. کاربر باید اقدامی را انجام دهد که به مراتب پیچیدهتر است: ایجاد یک هویت جدید برای پول خود و انتقال آن به آنجا. این امر کاربر را در معرض کارمزد تراکنشها، خطرات تأیید آدرس، خطرات پشتیبانگیری و بازیابی، خطرات وراثت، و ریسک انجام کار اشتباه به دلیل عجله در «درست کردن اوضاع» قرار میدهد. شرکتهایی که با یک خطای داخلی حیاتی مانند نقص آنتروپی مواجه میشوند، اکنون باید مانند مدیران بحران با کاربران خود ارتباط برقرار کنند، نه شبیه شرکتهای نرمافزاری عادی.
یک خطر وجودی نیز برای کسبوکارهایی که دستگاههای ذخیرهسازی سرد میفروشند وجود دارد: ارزش پیشنهادی آنها ذاتاً به اعتماد کاربران به حساسیت و وسواس امنیتی شرکت از جانب خودشان گره خورده است. یک نقص در آنتروپی میتواند خریداران کیف پول سرد را از مشتری به افراد بدبین تبدیل کند – بالاخره، دور از ذهن نیست که فرض کنیم مشکلات عمیقتر دیگری نیز ممکن است وجود داشته باشد. این صنعت واقعاً مسیر خود را صرفاً به دلیل یک رسوایی تغییر نخواهد داد: هر محصول مهمی در کریپتوی مدرن با سازشها و مصالحههایی همراه است و نگرش عمومی نسبت به همه آنها این است که هیچکس نمیتواند کاملاً به هیچ چیزی اطمینان صددرصدی داشته باشد. با این حال، انتظارات در مورد ذخیرهسازی سرد به مراتب بالاتر است – بار عاطفی وارد بر کیف پولهای سرد به طور قابل توجهی عمیقتر است و کاربران فقط نسبت به امنیت شرکتها شکاک نیستند، بلکه آسیبپذیر نیز هستند. یک نقص آنتروپی باعث میشود همه فعالان این حوزه بفهمند چرا کیف پولهای سرد مانند سایر محصولات کریپتو نیستند – کاربران آنها سفری روانی بسیار عمیقتری را پشت سر میگذارند و بسیاری از آنها به روش منحصربهفرد خود شکننده هستند.
بار روانی مشابهی به دوش کاربران سیستم چندامضایی وارد میشود – این فناوری مسلماً امن است، اما در سطح شخصی به مراتب پیچیدهتر و پرخطرتر است: موارد بیشتری برای تایپ کردن، موارد بیشتری برای پشتیبانگیری، موارد بیشتری برای از دست دادن و موارد بیشتری برای به ارث گذاشتن وجود دارد. ما نمیتوانیم فقط به همه بگوییم که میتوانند از چندامضایی استفاده کنند و برای امنیت بیشتر به آن تکیه کنند – در نقطهای، این رویکرد میتواند به جای کمک به کاربران، باعث دلزدگی آنها شود. در یک مقطع، کاربران احساس خواهند کرد که کل این سیستم از آنها میخواهد فقط کارشناس امنیتی باشند و نه چیز دیگری.
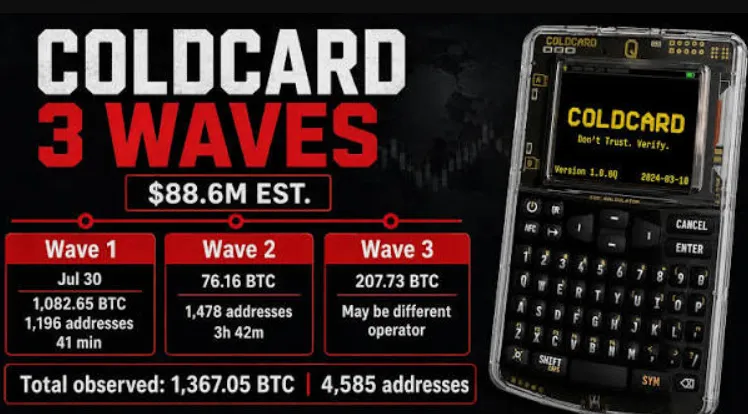
و بدین ترتیب به مشکل واقعی کل این وضعیت میرسیم – اکنون از صنعت کیف پول سرد خواسته میشود که حالت پیشفرض را برای کاربران عادی امنتر کند، نه فقط برای کسانی که تاس میاندازند، مقالات سفید (whitepapers) را میخوانند و لاگهای بیلد را بررسی میکنند. جذابیت تاس در خلوص فرایند آن است، اما در عین حال نشاندهنده اعتراف به ایمان است – از کاربر معمولی خواسته میشود تا با ریختن تاس، کاستیهای فرایند تولید را جبران کند. این در درازمدت پایدار نیست و شکست Coldcard نشان میدهد که چرا صنعت باید از چنین رویکردهایی فاصله بگیرد.
افسانه کیف پول سرد کمرنگتر میشود
کیف پولهای سرد به این زودیها از بین نمیروند – افشاگری Coldcard باعث امن شدن کیف پولهای گرم، قابل اعتماد شدن صرافیها یا مصونیت متولیان شخص ثالث در برابر شکست نمیشود. کیف پولهای سختافزاری خوب همچنان یکی از بهترین گزینههای موجود در مبارزه با بدافزارها، سرقت کلیپبورد، حملات مبتنی بر مرورگر و سایر اشکال نفوذ دیجیتال باقی میمانند. ذخیرهسازی آفلاین کلیدها همچنان یکی از ستونهای امنیت کریپتو در سطح خردهفروشی است. با این حال، این صنعت باید بپذیرد که کیف پول سرد یک قلعه نفوذناپذیر نیست – کاربر باید در هر مرحله آماده انجام بررسیهای امنیتی فعال باشد.
رویداد Coldcard به برخی از بنیادیترین فرضیات امنیتی صنعت کریپتو خدشه وارد میکند – و صنعت باید در پرتو این موضوع، در این فرضیات تجدید نظر کند. کیف پولهای سختافزاری و کلیدهای مربوط به آنها در برابر نفوذ مصون نیستند، اما بار اثبات این موضوع باید بر عهده شرکتها باشد – نه کاربران. در آینده، شرکتهای تولیدکننده کیف پولهای سختافزاری شاهد بررسیهای دقیقتر پیرامون تصادفی بودن و محرمانگی خواهند بود: صنعت خواهان اثباتهای قویتر در مورد تصادفی بودن، ممیزیهای سفتوسختتر، شفافیت بیشتر، تنظیمات پیشفرض قدرتمندتر و جداسازی بیشتر میان لایههای سختافزاری و نرمافزاری خواهد شد. همه میخواهند توضیحی دقیق از آنچه هنگام بهروزرسانی فریمور کیف پول رخ میدهد مشاهده کنند – ممکن است خود بهروزرسانی بر کلیدهای موجود تأثیری نگذارد، اما تقریباً به یقین بر کلیدهای آینده تأثیر خواهد گذاشت و این روند انتقال باید به دقت مورد ارزیابی قرار گیرد.
تفکیک قائل شدن بین «بهروزرسانی فریمور» و «مهاجرت عبارت بازیابی» به طور فزایندهای اهمیت خواهد یافت. اولی یک روند روتین است که توسط کاربر انجام میشود – دومی، با این حال، مسئولیت بسیار بیشتری را به همراه دارد. کاربر باید درک کند که توانایی او در بهروزرسانی فریمور به معنای خودکار بودن توانایی او در بهروزرسانی کلیدهای محرمانه نیست – در عمل، مهاجرت معمولاً شامل ایجاد یک مجموعه کلید کاملاً جدید است، یعنی انتقال وجوه از یک مجموعه کلید به مجموعهای دیگر. این میتواند شامل کارمزدهای تراکنش، مشکلات تأیید آدرس و سایر دردسرها باشد. به همین دلیل است که بسیاری از کاربران در مواجهه با تهدید آسیبپذیری احتمالی در یکی از کیف پولهای خود، ترجیح میدهند داراییهای خود را به کیف پول دیگری در همان بلاکچین انتقال دهند. از این طریق، آنها از تمام هزینهها و خطرات مهاجرت جلوگیری میکنند – اما البته، از مزایایی که کیف پول «دارای ایراد» ممکن است ارائه دهد نیز بیبهره میمانند.
این صنعت باید به ویژه در برقراری ارتباط با کاربران خود هوشیار باشد – افشاگریهای مربوط به Coldcard هشداری هوشیارکننده است که کاربران باید همیشه قبل از هر اقدامی با داراییهای خود، تفکر نقادانه داشته باشند. شرکتها به ویژه باید مراقب باشند تا از به کار بردن اصطلاحات فنی مبهم خودداری کنند – کاربر معمولی کیف پول سرد واقعاً تفاوتهای ظریف در تعامل سختافزار با نرمافزار را درک نمیکند. او به سازنده اعتماد میکند تا داراییهایش را امن نگه دارد، و سازنده باید در سطح این اعتماد عمل کند. سازنده نیز به نوبه خود باید بداند که اقداماتش مستقیماً بر احساسات و تصمیمگیری کاربران تأثیر میگذارد – و باید بر این اساس عمل کند. اگر انتخاب اشتباهی صورت گیرد، پیامدهای آن برای همه میتواند بسیار شدید باشد.
کیف پول سختافزاری صرفاً یک ابزار فناوری نیست – این قولی است که مردم به امنیت خود میدهند. پس از ماجرای Coldcard، این قول نیازمند یک ارزیابی و بازنگری اساسی است.
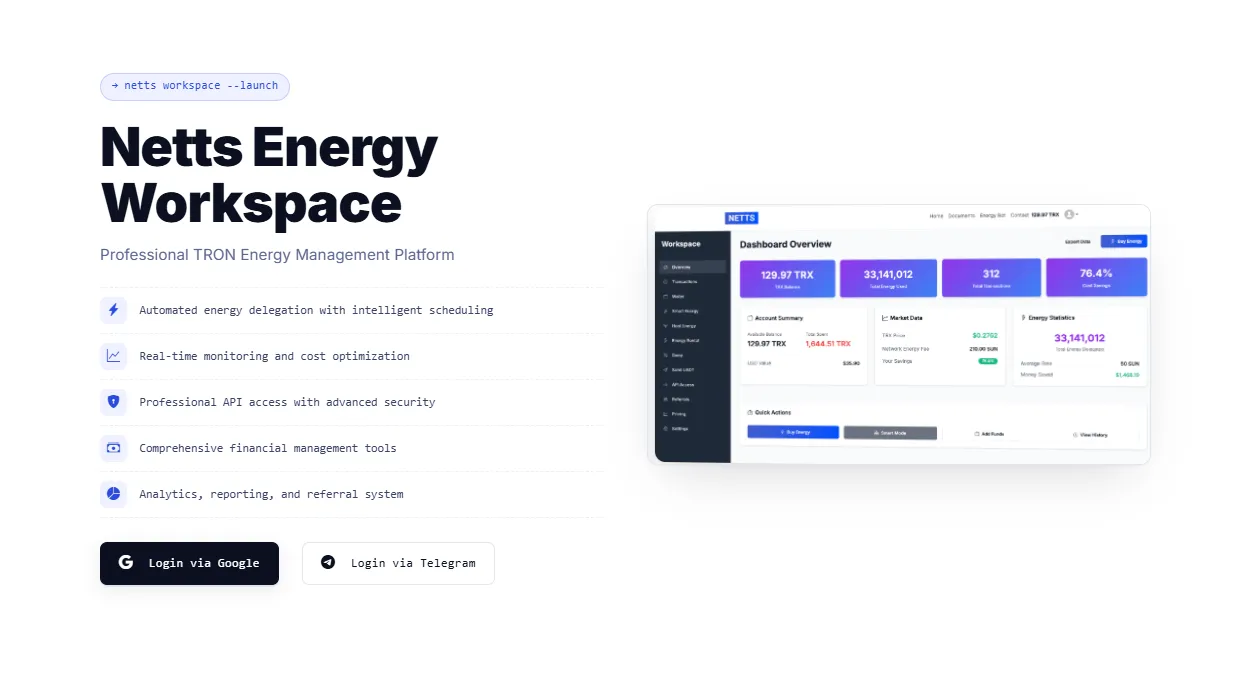
پلتفرم Netts Workspace به دنیای متفاوتی از کریپتو تعلق دارد، اما یادآور دیگری است مبنی بر اینکه عملیات جدی به جای ابهام و تصوف در قلمرو کریپتو، به داشبوردها، کنترلها، اتوماسیون و شفافیت نیاز دارند. پلتفرم حرفهای مدیریت TRON Energy آنها، اجاره دستی، Smart Mode، Host Mode، مانیتورینگ، دسترسی API، بررسیهای AML، تحلیلها و ابزارهای مالی را برای تیمهایی که قصد مقیاسپذیری پایدار در بیزینس Energy خود را دارند ممکن میسازد. برای شرکتهایی که قصد استفاده از TRON Energy API، اتوماسیون USDT، خودکارسازی پرداختهای TRON، یا به طور کلی مدیریت عملیات TRON Energy خود را دارند، نادیده گرفتن اهمیت پلتفرمهایی مانند Netts Workspace غیرممکن است.