O que o hack da Coldcard significa para a indústria de carteiras frias
A falha de entropia da Coldcard mostra por que as carteiras frias dependem de aleatoriedade, confiança no firmware, auditorias e migração cuidadosa de seeds.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Quando alguém ouve o termo carteira fria (cold wallet), associa-o imediatamente à segurança. A própria expressão soa agradável, segura, impenetrável e bem guardada. Carteiras quentes (hot wallets) servem para navegar e para as exchanges; carteiras frias servem para guardar e descansar com tranquilidade.
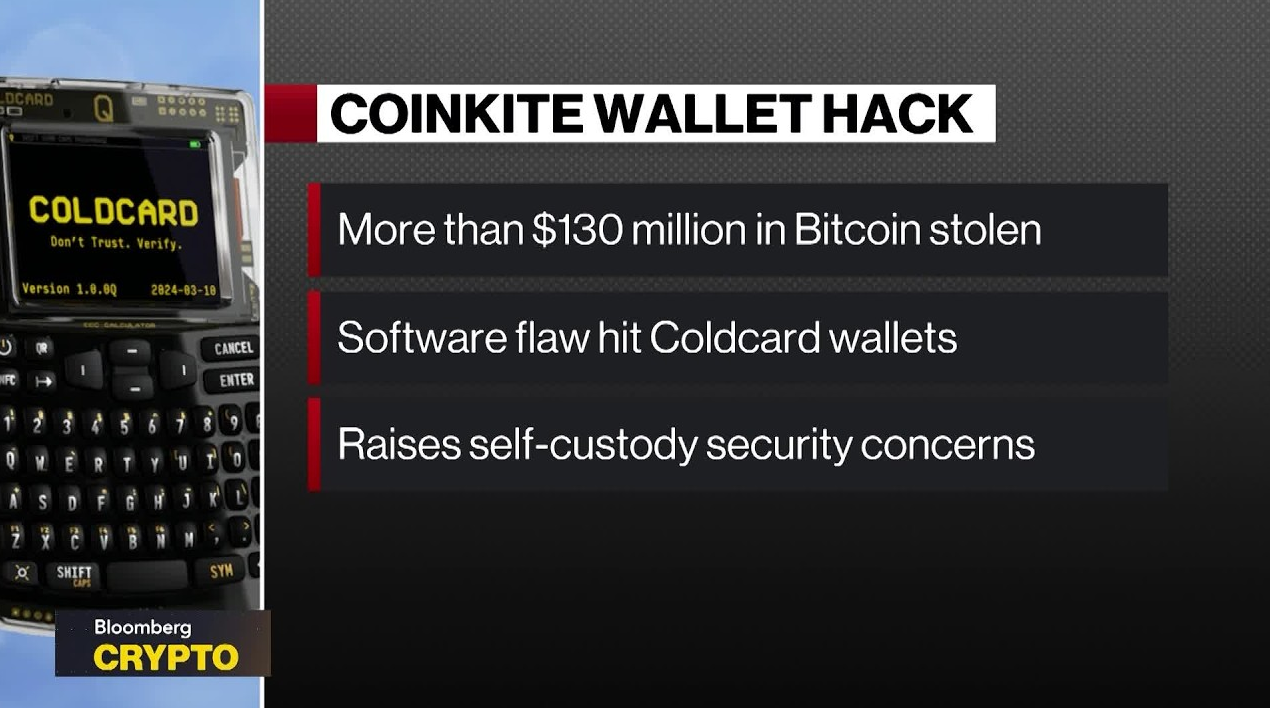
Essa narrativa sofreu um duro golpe com o recente problema de entropia da Coldcard.
A ironia da situação é que o aspecto comprometido deste incidente de segurança não foi um golpe de phishing em uma hot wallet, uma extensão maliciosa da MetaMask ou mesmo um endereço de depósito inseguro em uma exchange. Foi justamente o componente de carteira para o qual os nativos cripto convergem quando desejam falar sobre a gestão responsável de fundos: uma carteira de hardware (hardware wallet) focada exclusivamente em Bitcoin. Tratava-se de um dispositivo no qual confiavam usuários que tomaram medidas adicionais para minimizar a exposição ao mundo online. E, mesmo assim, algumas das seeds geradas por essa carteira fria supostamente cautelosa apresentavam uma quantidade insuficiente de entropia para uma segurança real.
Isso é um problema. O roubo de uma hot wallet é decepcionante, mas o comprometimento da entropia de uma carteira fria é a constatação desoladora de que o objeto adquirido para reduzir seu nível de confiança no mundo ainda exigia uma dose de confiança no seu firmware, nos parâmetros de compilação, nos geradores de números aleatórios, no processo de auditoria, na disciplina de lançamentos e no minúsculo e quase invisível espaço entre a aleatoriedade interna dele e a sua própria.
A maioria dos usuários da Coldcard e de outras soluções similares de armazenamento a frio não possui um conhecimento aprofundado sobre a mecânica da geração de números aleatórios. Para eles, a frase de doze palavras (ou vinte e quatro palavras, ou o que quer que seja) na tela é um mistério sagrado. Eles anotam as palavras, as escondem e nunca as digitam em local algum próximo a um site sem antes checar duplamente o endereço. Eles fazem tudo certo. No entanto, o caso Coldcard serve como um lembrete alarmante de que todo o propósito de uma carteira fria é arruinado se a seed aleatória da carteira não for, de fato, aleatória. É por isso que a frase que o usuário enxerga como uma fonte inacessível e inatacável de aleatoriedade pode falhar a qualquer momento.
Como uma frase segura se torna uma frase previsível
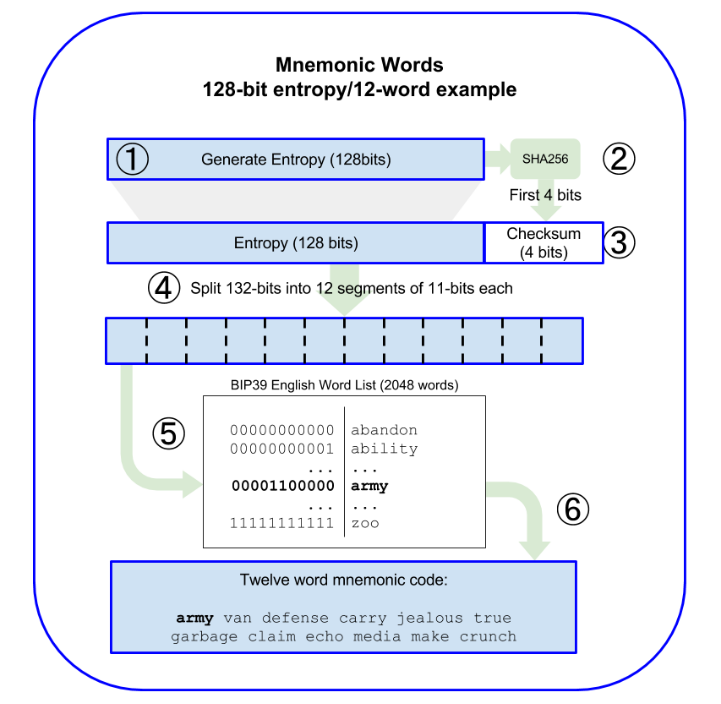
A frase de segurança deve ser aleatória. Para uma seed BIP-39 padrão de 12 palavras, isso significa conter 128 bits de entropia. Esse número pode parecer incrivelmente grande, mas é o padrão no campo da criptografia, e por um bom motivo: um número dessa magnitude não pode ser adivinhado, mesmo que um invasor utilize todos os recursos ao seu alcance. Ninguém tentaria forçar por força bruta uma chave de 128 bits usando um PC comum, uma botnet, um computador quântico ou até mesmo uma combinação dos três. Muito embora se espere que uma carteira fria seja mais segura do que uma quente, os mesmos princípios se aplicam ao seu gerador de números aleatórios.
O problema da Coldcard não foi o fato de o padrão BIP-39, o Bitcoin ou as carteiras frias em geral serem inseguros. Foi a implementação, especificamente um problema no momento da compilação (build-time) que fez com que alguns dos dispositivos afetados utilizassem um gerador determinístico de números aleatórios baseado em software em vez do gerador seguro de números aleatórios via hardware para gerar a seed. Isso pode parecer muito técnico, mas na prática significa que o dispositivo usou menos entropia do que deveria ao gerar a seed aleatória.
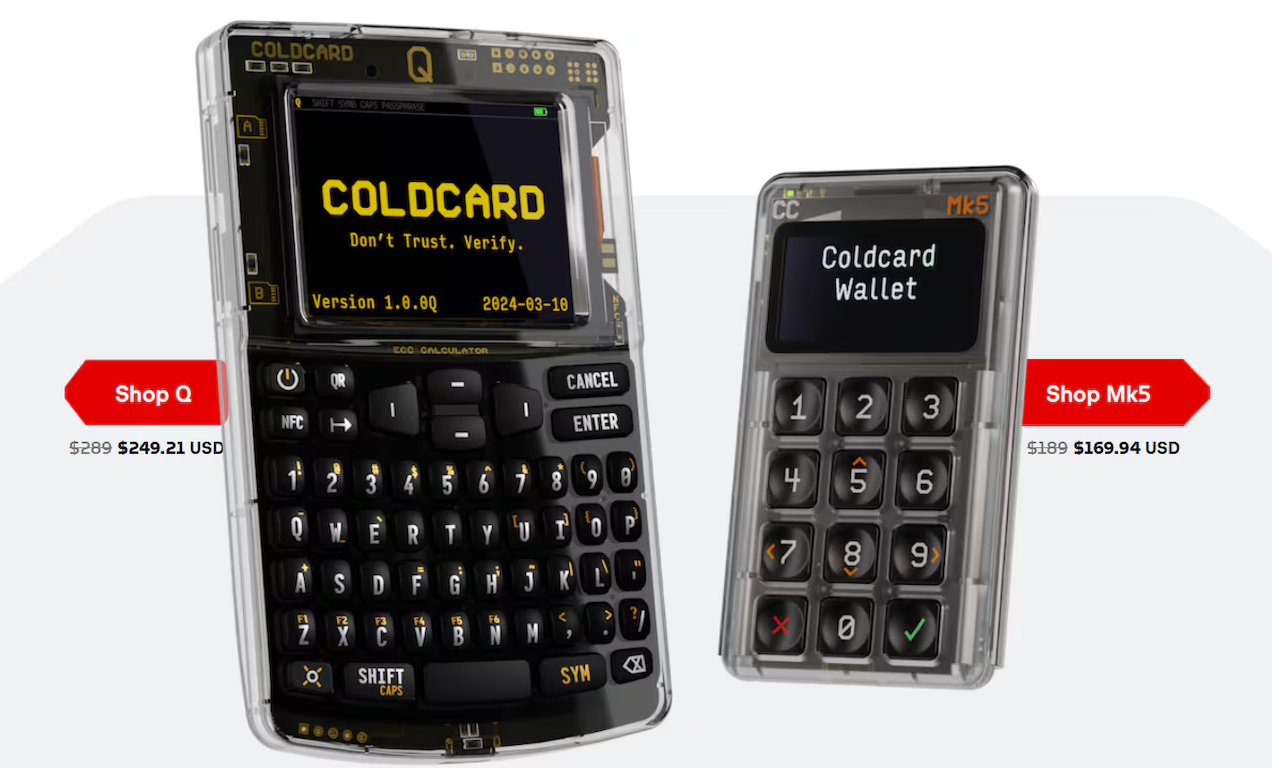
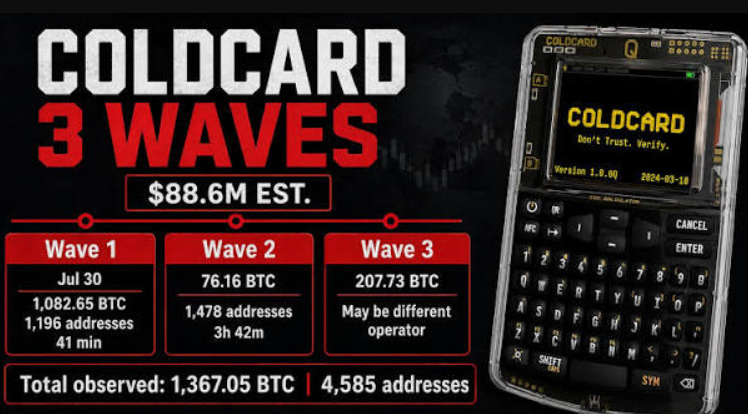
Nos dispositivos Mk2 e Mk3 afetados que executavam os firmwares 4.0.1 a 4.1.9, a quantidade de bits de entropia em uma seed criada sem lançamentos de dados suficientes foi estimada em cerca de 40. Para contextualizar, 40 bits de entropia são suficientes para que um gerador de números aleatórios teoricamente seguro produza 1 em um trilhão de resultados possíveis. Não é impossível adivinhar tal número, especialmente se o invasor possuir alguma informação a respeito ou puder utilizar recursos para estreitar as possibilidades. Nos dispositivos Mk4, Mk5 e Q — mais recentes, mas ainda afetados —, a quantidade de entropia ficou entre 40 e 72 bits, com algumas estimativas de entropia secreta garantida caindo para meros 56 bits.
Essa é uma distinção importante, pois evidencia por que o problema atingiu alguns usuários da Coldcard e não todos. Os dispositivos Mk2 e Mk3 com entropia insuficiente entraram na categoria de emergência, enquanto os dispositivos Mk4, Mk5 e Q foram considerados apenas fracos. Ainda assim, para os usuários proprietários dos dispositivos afetados, não havia muito a fazer além de atualizar o firmware para a versão corrigida, criar uma nova seed com ela, verificar o endereço de recebimento, enviar uma pequena quantidade de fundos para teste e transferir o restante. Trata-se de um processo trabalhoso, mas ao menos garante que a seed antiga e vulnerável não seja mais utilizada para armazenar qualquer valor.
Mas aqui reside a parte que muitos usuários não gostariam de ouvir: atualizar o firmware não corrige uma seed antiga vulnerável. A aleatoriedade é fixada no momento exato da geração. Se a frase foi gerada de forma deficiente, as atualizações subsequentes não vão recuperar a entropia antiga. A única solução viável é atualizar, criar uma nova seed no firmware corrigido, checar o backup e o endereço de recebimento, realizar uma transação de baixo valor e migrar os fundos.
A exceção confirma a regra: quem gerou a seed com pelo menos 50 lançamentos de dados físicos independentes é considerado, em geral, como tendo deixado a chave fora da rota de aleatoriedade da carteira fria. Uma passphrase BIP-39 suficientemente forte atua como uma camada extra de proteção, mas não soluciona o problema da seed fraca. É como colocar um cofre dentro de outro cofre, mas um que se abre apenas com uma chave-mestra. Naturalmente, é melhor do que nada, mas ainda assim permanece como um cofre frágil dentro de outro.
Por que hackers querem que carteiras frias tenham falhas
À primeira vista, carteiras frias não parecem atrativas como vetores de ataque. Elas são projetadas para operar offline, isoladas do navegador e sem expor chaves privadas à pilha de rede.
É exatamente por isso que elas se tornam tão visadas. Carteiras frias guardam grandes volumes de dinheiro. O usuário não movimenta pequenos valores de uma hardware wallet; ele transfere o que sobra, o fundo principal, a herança — moedas destinadas a repousar por décadas. O proprietário de uma carteira fria pode não acompanhar o mercado de perto; pode ignorar uma condição de corrida ou o congestionamento da mempool. Ele pode não ter checado o perfil do fabricante no Twitter em busca do último comunicado de segurança. Em outras palavras: quanto mais tempo os fundos permanecem intocados na carteira fria, maior se torna a superfície potencial de ataque.
O invasor tem todos os incentivos para arquitetar um ataque assim. Uma única classe de vulnerabilidade pode comprometer centenas ou milhares de usuários de uma só vez. Uma campanha de phishing precisa ser elaborada minuciosamente; um malware precisa ser distribuído; um suporte falso precisa convencer a vítima a entregar o acesso. Contudo, uma aleatoriedade fraca, uma vez descoberta, viabiliza que o invasor gere seeds candidatas, derive endereços a partir delas, consulte a blockchain em busca de correspondências e transfira os saldos. Não há necessidade de infectar o PC do usuário nem de atrair a vítima para armadilhas. Basta ao invasor programar um script focado em localizar carteiras fracas registradas na blockchain.
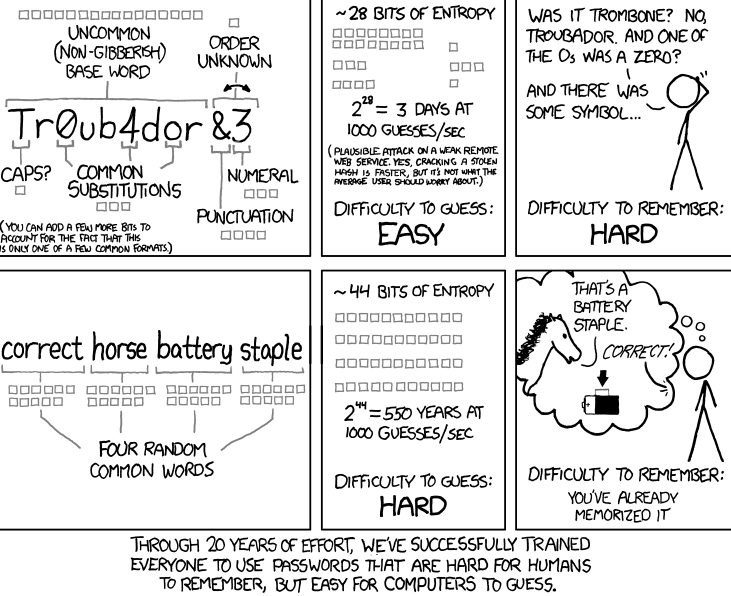
É por isso que uma baixa entropia é tão perigosa. A chave privada é segura porque ninguém a conhece; ela não está oculta, mas permanece inalcançável porque o espaço de busca é vasto demais. Se esse espaço for reduzido, o invasor terá a paciência necessária para encontrar a chave exata.
Como o invasor poderia encontrá-la? Existem múltiplos vetores de ataque, mas o mais curioso é que não se exigem habilidades excepcionais ou equipamentos especializados. O firmware da Coldcard é de código aberto e público; os utilizadores de hardware wallets e pesquisadores de segurança debatem seus detalhes abertamente. Um invasor pode examinar o código, analisar os scripts de compilação e buscar o que deu errado. Outro caminho é a análise de dados públicos: ao identificar uma carteira drenada, ele pode rastrear outras com vulnerabilidades idênticas. No fim das contas, a blockchain funciona como um banco de dados de endereços e transações; deduzir o endereço permite ao invasor checar se há fundos disponíveis.
Há um terceiro motivo para esse interesse: os usuários desses dispositivos costumam ser entusiastas avançados. Os proprietários da Coldcard dominam o protocolo Bitcoin a fundo e tendem a manter saldos muito mais expressivos que o investidor comum de cripto. Eles representam o oposto do especulador impulsivo; compreendem os riscos com clareza e os assumem de forma calculada. Dito de outra forma, são usuários comprometidos com a autocustódia, e qualquer falha potencial em tais ferramentas representa um perigo direto aos seus patrimônios.
A dinâmica econômica do ataque também é distinta. Um ladrão tradicional não consegue assaltar 500 casas simultaneamente; ele precisa ir de porta em porta. Um grupo de phishing precisa encontrar 500 vítimas dispostas a inserir suas chaves em um site fraudulento. Já o invasor que descobre uma brecha na carteira fria só precisa escrever um único programa para varrer todas as carteiras frágeis na blockchain e drená-las. A vítima não precisa cometer nenhum deslize; não precisa clicar em links ou digitar senhas. Basta deixar suas moedas paradas na carteira vulnerável — o que, infelizmente, é o cenário mais comum.
Isso gera um desafio adicional para o usuário de armazenamento a frio: determinar o momento em que a seed fraca deixa de ser uma ameaça. Um mês se passa desde a última transação, e nada acontece. Um ano se passa, e nada acontece. Se o usuário soubesse que a seed possuía baixa entropia, teria transferido as moedas muito antes. No entanto, até a primeira tentativa de saque, o proprietário da carteira fria vive sob uma falsa sensação de segurança.
É aí que a transparência da blockchain se torna o maior trunfo do invasor. Na maioria dos crimes, o criminoso precisa localizar a vítima primeiro. O invasor precisa descobrir onde o dinheiro está: no cofre do banco, na carteira de criptomoedas ou em espécie. No Bitcoin, contudo, a lógica se inverte: o invasor precisa apenas adivinhar a chave privada para, a partir dela, verificar os endereços e transações na blockchain. Ou seja, a visibilidade pública da blockchain vira uma vantagem massiva para o fraudador quando ele consegue encurtar o espaço de busca.
Outro elemento de impacto reside no próprio perfil do usuário. Proprietários de hardware wallets costumam entender muito mais sobre as minúcias de segurança dos seus dispositivos. Costumam também participar de debates públicos sobre segurança cripto, realizar pesquisas próprias e publicar análises. Isso não surpreende: eles investem tempo e esforço para manter seus ativos o mais seguros possível. Mas significa também que a frustração e o choque são muito maiores quando uma vulnerabilidade vem à tona justamente em uma ferramenta que admiravam.
O que ruiu foi a confiança, não apenas a aleatoriedade
A reação do setor não deve se resumir a tabelas com versões de firmware — tabelas são cruciais, mas a ferida principal a ser cicatrizada é a da confiança.
As fabricantes de hardware wallets comercializam a redução da dependência, não a sua erradicação — o usuário continua dependente de inúmeros fatores: processos de fabricação, chips, firmwares, bootloaders, sistemas de compilação, revisões open source, componentes proprietários, documentações, embalagens, logística de distribuição e até mesmo da idoneidade de todos os envolvidos. O marketing apregoa o lema “não confie, verifique”, mas o usuário comum não tem como auditar o caminho percorrido desde o ruído físico do chip até a seed phrase exibida na tela.
Não se trata de hipocrisia — trata-se do reconhecimento de que segurança é uma cadeia contínua de confiança. A indústria tem a infeliz tendência de confundir slogans com medidas efetivas de segurança.
A revelação da Coldcard atinge um ponto sutil no pacto entre o usuário e a carteira fria: ‘Assumirei a responsabilidade pela custódia das minhas moedas — anotarei a seed, não a salvarei no iCloud, não a compartilharei em grupos de phishing no Telegram, não a deixarei em exchanges. Em troca do meu zelo, a hardware wallet não deve apresentar nenhuma vulnerabilidade que permita a extração dos meus segredos à minha revelia.’ O dever da fabricante é honrar essa confiança: gerar um segredo que continue protegido mesmo que a empresa seja comprometida. Se a empresa falha em seu propósito elementar, toda a disciplina do usuário se torna inútil.
Talvez seja por isso que o setor sinta uma aversão tão profunda à ideia de uma “falha de entropia” — em certo sentido, ela contraria os próprios alicerces do ecossistema cripto. Em um ataque de phishing bem-sucedido, a indústria costuma apontar o erro humano — o que é duro, mas coerente. O usuário que caiu no golpe deixou de proteger seus ativos apesar de ter os meios para tal — o controle estava em suas mãos. Contudo, em uma falha de entropia, o usuário pode ter seguido todos os passos recomendados e, ainda assim, ter começado com uma base corrompida. Ele foi o mais prudente possível em sua preparação, mas a fragilidade residia na ferramenta em si — que o deixou desamparado no momento em que mais precisava.
Isso impõe uma exigência sem precedentes às fabricantes de carteiras frias: além de hardware e interface, a “auditabilidade da proteção” passa a ser um pilar indispensável da confiança. Os usuários demandam a capacidade de inspecionar telas, QR codes, comunicações air-gapped, elementos seguros, códigos de fonte aberta, backups metálicos, aplicativos móveis, lacres de embalagem — e agora exigem verificar o processo de geração da seed. Todo o restante se resume a detalhes cosméticos se a fonte de aleatoriedade estiver corrompida.
O setor precisará implementar proteções muito mais sólidas no tratamento da entropia: compilações reproduzíveis, auditorias de firmware, vetores públicos de teste, validações em tempo de execução, checagens mais rígidas de compilação, segregação da aleatoriedade de compilação e execução, além de uma clara separação entre as fontes de entropia de hardware e software. Haverá também um avanço rumo ao multisig (múltiplas assinaturas), tanto no nível técnico quanto na experiência do usuário — não mais visto como uma alternativa exclusiva para os mais paranoicos. Uma estrutura de duas assinaturas baseada em dispositivos ou fabricantes distintos permite resistir à falha de um fornecedor, desde que o usuário não tenha repetido o componente problemático em ambos os lados. Essa não é uma solução milagrosa, mas é infinitamente superior à vulnerabilidade pura diante de falhas críticas de entropia.
Os fabricantes de carteiras frias precisam reformular sua comunicação — um aviso de “por favor, atualize o firmware” já não soa como uma simples notificação de correção rotineira. O usuário médio associou a ideia de “atualização de firmware” à melhoria geral do sistema — quando, na verdade, a atualização apenas protege usos futuros, ou seja, novas seeds geradas dali em diante. O usuário é forçado a realizar um procedimento muito mais complexo: gerar uma nova identidade para o seu capital e migrá-lo. Isso o expõe a taxas de rede, riscos de validação de endereços, falhas de backup e recuperação, problemas de herança e à chance de cometer erros impulsionado pela urgência em “consertar o problema”. Empresas que passam por falhas internas graves como perda de entropia devem conversar com seus clientes como gestoras de crise, não como meras desenvolvedoras de software.
Há também um risco existencial para as marcas que comercializam hardware wallets: a proposta de valor repousa estritamente na certeza do cliente de que a empresa mantém uma postura paranoica em favor de sua proteção. Uma falha de entropia transforma compradores em céticos convictos — afinal, é natural presumir que falhas ainda mais graves possam estar ocultas. A indústria não mudará de postura apenas por causa de um escândalo isolado: os principais produtos do ecossistema cripto moderno convivem com concessões, e o consenso geral é de que certezas absolutas não existem. Todavia, a régua exigida para o armazenamento a frio é sensivelmente superior — a carga emocional depositada nessas carteiras é muito mais profunda, e os clientes não são apenas questionadores: eles estão vulneráveis. Uma falha de entropia lembra a todos os envolvidos que carteiras frias não são produtos comuns — seus utilizadores vivenciam uma jornada psicológica particular e carregam fragilidades únicas.
Uma pressão semelhante recai sobre quem utiliza multisig — trata-se de uma tecnologia inquestionavelmente robusta, mas que se mostra substancialmente mais exigente e arriscada no plano pessoal: exige mais registros, mais backups, oferece mais chances de perda e traz complexidades para a herança. Não podemos simplesmente recomendar o multisig como uma panaceia infalível — em algum momento, essa insistência pode afastar os usuários em vez de integrá-los. Eles começarão a sentir que o ecossistema exige que todos se tornem especialistas em segurança cibernética em tempo integral.
Assim, chegamos ao nó central do problema: o mercado de carteiras frias é cobrado para tornar os padrões de fábrica genuinamente seguros para o usuário comum — e não apenas para quem rola dados físicos, lê whitepapers e audita relatórios de compilação. A atratividade dos dados reside na pureza do método, mas não deixa de ser um voto de desconfiança: espera-se que o usuário supra as lacunas do processo produtivo lançando dados por conta própria. Essa postura não se sustenta no longo prazo, e o tropeço da Coldcard ilustra por que o setor deve superar esse paradigma.
O mito da carteira fria se redimensiona
Carteiras frias não deixarão de existir tão cedo — o caso da Coldcard não torna as hot wallets seguras, as exchanges confiáveis ou os custodiantes terceirizados imunes a erros. Boas carteiras de hardware continuam figurando entre os escudos mais eficientes contra malwares, desvios na área de transferência, ataques baseados em navegadores e outras invasões digitais. A preservação de chaves offline permanece como um dos esteios da segurança cripto para o usuário final. No entanto, o mercado precisa assimilar que a carteira fria não é uma fortaleza invulnerável — a cada etapa, o usuário deve se manter pronto para aplicar verificações ativas de segurança.
O episódio da Coldcard abala algumas das premissas de segurança mais consolidadas do universo cripto — e a indústria terá de reavaliá-las criteriosamente a partir de agora. Hardware wallets e as chaves associadas a elas não estão blindadas contra falhas, mas o ônus da prova pertence às fabricantes, não aos clientes. No horizonte futuro, as marcas enfrentarão um escrutínio muito mais rigoroso sobre entropia e confidencialidade: o mercado exigirá evidências mais robustas de aleatoriedade, auditorias aprofundadas, transparência irrestrita, configurações padrão mais seguras e uma separação técnica mais nítida entre hardware e software. Todos desejarão explicações detalhadas sobre o que ocorre durante a atualização de um firmware — o update em si pode não afetar chaves já geradas, mas moldará as próximas, exigindo transições minuciosamente planejadas.
Será vital separar com clareza os conceitos de “atualização de firmware” e “migração de seed”. O primeiro é um procedimento rotineiro para o usuário; o segundo, porém, envolve uma carga de responsabilidade infinitamente maior. O usuário precisa compreender que o ato de atualizar o firmware não atualiza seus segredos de forma automática — na prática, a migração exige criar um conjunto inteiramente novo de chaves e transferir os ativos de uma estrutura para a outra. Esse processo pode acarretar taxas de transação, receios na validação de novos endereços e outros contratempos. Por conta disso, diante do risco de comprometimento em uma carteira, muitos investidores optam por simplesmente mover seus saldos para outra carteira na mesma rede blockchain. Assim, esquivam-se dos custos e percalços da migração — embora abram mão das vantagens que a carteira afetada pudesse oferecer.
As empresas precisam ter cautela redobrada em seus comunicados — as revelações em torno da Coldcard comprovam que o usuário precisa sempre avaliar criticamente qualquer ação envolvendo seus recursos. As marcas devem evitar termos técnicos vagos — o proprietário médio de uma carteira fria não domina a fundo a interação entre hardware e software. Ele deposita sua confiança na fabricante para manter seus fundos protegidos, e a empresa tem o dever de corresponder a essa expectativa. A fabricante, por sua vez, deve entender que sua conduta impacta diretamente o estado emocional e as decisões de seus clientes, agindo com a devida gravidade. Decisões precipitadas podem trazer consequências severas para todos.
Uma hardware wallet vai além de um artefato de tecnologia — ela corporifica o compromisso que as pessoas assumem com sua própria segurança. Após o caso Coldcard, esse compromisso demanda uma profunda reformulação.
O Netts Workspace pertence a uma vertente diferente do universo cripto, mas reforça a lição de que operações sérias exigem painéis analíticos, controles precisos, automação e transparência em vez do misticismo habitual desse segmento. Sua plataforma profissional para gerenciamento de TRON Energy oferece suporte a aluguel manual, Smart Mode, Host Mode, monitoramento contínuo, integração via API, validações de AML, dados analíticos e ferramentas financeiras para equipes que buscam expandir suas operações com Energy de maneira sustentável. Para companhias que pretendem implementar uma TRON Energy API, automação em USDT, processamento automático de pagamentos em TRON ou coordenar seus fluxos de TRON Energy em escala, a relevância de soluções como o Netts Workspace é incontestável.