Was der Coldcard-Hack für die Cold-Wallet-Branche bedeutet
Das Entropie-Problem von Coldcard zeigt, warum Cold Wallets auf Zufälligkeit, Firmware-Vertrauen, Audits und eine sorgfältige Seed-Migration angewiesen sind.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Wenn man den Begriff Cold Wallet hört, verbindet man ihn mit Sicherheit. Der Begriff selbst klingt angenehm, geschützt, unbezwingbar und sicher verwahrt. Hot Wallets sind für das Browsen und die Börsen gedacht; Cold Wallets sind zum Aufbewahren und Schlafenlegen da.
Dieses Narrativ hat mit dem jüngsten Entropie-Vorfall bei Coldcard einen schweren Schlag erlitten.
Die Ironie der Situation liegt darin, dass der kompromittierte Teil dieses Sicherheitsvorfalls kein Phishing-Angriff auf eine Hot Wallet, keine bösartige MetaMask-Erweiterung oder gar eine unsichere Einzahlungsadresse einer Krypto-Börse war. Es war genau die Wallet-Komponente, zu der Krypto-Natives greifen, wenn es um das verantwortungsvolle Verwalten von Geldern geht: eine Bitcoin-only Hardware Wallet. Diesem Gerät vertrauten Nutzer, die zusätzliche Schritte unternahmen, um den Kontakt zur Online-Welt zu minimieren. Und dennoch wiesen einige der Seeds, die von dieser vermeintlich vorsichtigen Cold Wallet generiert wurden, eine unzureichende Entropiemenge für echte Sicherheit auf.
Das ist ein Problem. Ein Hot-Wallet-Diebstahl ist enttäuschend, aber der Verlust der Entropie einer Cold Wallet ist die deprimierende Erkenntnis, dass das Produkt, das man gekauft hat, um das eigene Vertrauen in die Welt zu reduzieren, immer noch ein gewisses Maß an Vertrauen in dessen Firmware, Build-Flags, Zufallszahlengeneratoren, Audit-Prozesse, Release-Disziplin und den winzigen, fast unsichtbaren Bereich zwischen dessen interner Zufälligkeit und der eigenen erfordert.
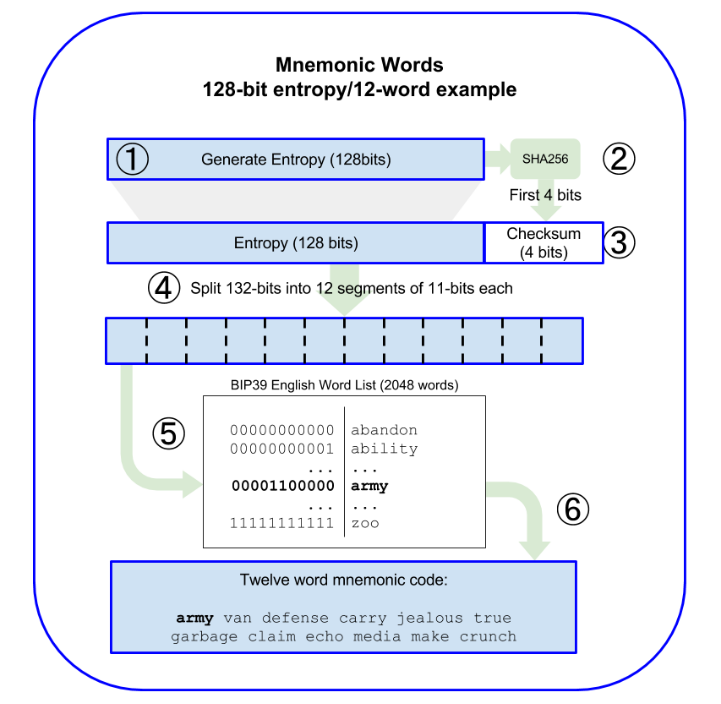
Die meisten Nutzer von Coldcard und ähnlichen Cold-Storage-Lösungen verfügen nicht über intime Kenntnisse der Mechanismen von Zufallszahlengeneratoren. Für sie ist die Phrase aus zwölf (oder vierundzwanzig, oder wie vielen auch immer) Wörtern auf dem Bildschirm ein heiliges Mysterium. Sie schreiben die Wörter auf, verstecken sie und tippen sie niemals auch nur in die Nähe einer Website ein, ohne die Adresse doppelt zu überprüfen. Sie machen alles richtig. Der Vorfall bei Coldcard dient jedoch als ernüchternde Erinnerung daran, dass der gesamte Zweck einer Cold Wallet hinfällig ist, wenn der Zufalls-Seed der Wallet gar nicht wirklich zufällig ist. Aus diesem Grund kann die Phrase, die der Nutzer als unzugängliche, unanfechtbare Quelle des Zufalls betrachtet, jederzeit versagen.
Wie aus einer sicheren Phrase eine erratbare Phrase wird
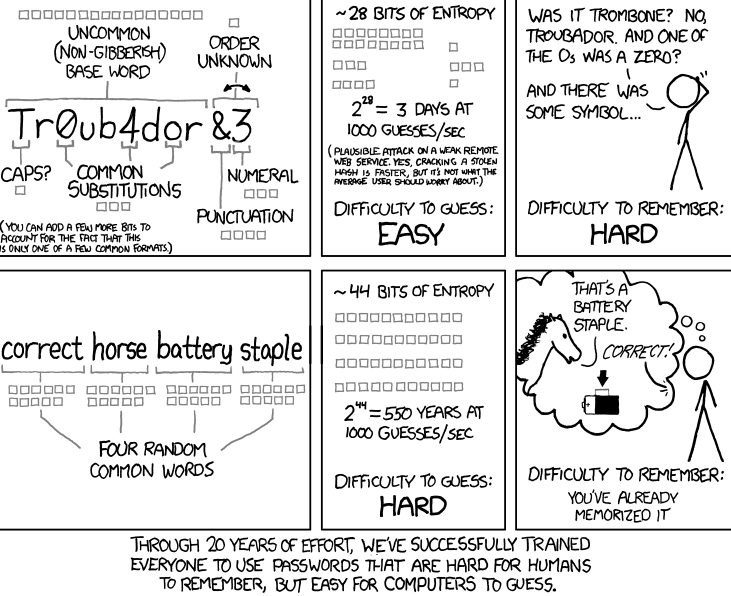
Die sichere Phrase soll zufällig sein. Bei einem standardmäßigen 12-Wörter-BIP-39-Seed bedeutet dies, dass 128 Bit Entropie enthalten sind. Diese Zahl mag unvorstellbar groß erscheinen, ist jedoch in der Kryptografie Standard – und das aus gutem Grund: Eine so große Zahl kann nicht erraten werden, selbst wenn ein Angreifer alle ihm zur Verfügung stehenden Ressourcen einsetzt. Man würde nicht versuchen, einen 128-Bit-Schlüssel mit einem gewöhnlichen PC, einem Botnetz, einem Quantencomputer oder gar einer Kombination aus allen dreien per Brute-Force zu knacken. Obwohl eine Cold Wallet sicherer sein soll als eine Hot Wallet, gelten für ihren Zufallszahlengenerator dieselben Prinzipien.
Das Problem von Coldcard bestand nicht darin, dass BIP-39, Bitcoin oder Cold Wallets im Allgemeinen unsicher wären. Es lag an der Implementierung, genauer gesagt an einem Problem beim Build-Prozess, das dazu führte, dass einige der betroffenen Geräte für den Seed einen deterministischen, softwarebasierten Zufallszahlengenerator anstelle des kryptografisch sicheren Hardware-Zufallszahlengenerators verwendeten. Das mag sehr technisch klingen, bedeutet aber letztlich, dass das Gerät bei der Erstellung des Zufalls-Seeds weniger Entropie als vorgesehen genutzt hat.
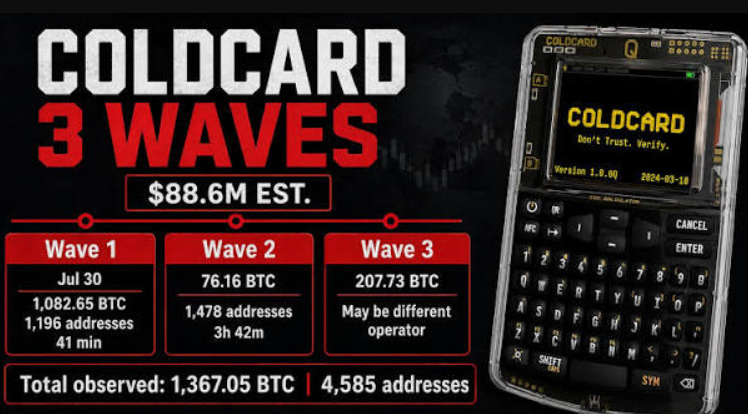
Auf den betroffenen Mk2- und Mk3-Geräten, auf denen die Firmware-Versionen 4.0.1 bis 4.1.9 liefen, wurde die Anzahl der Entropie-Bits in einem Seed, der ohne ausreichende Würfelwürfe erstellt wurde, auf etwa 40 geschätzt. Um das ins Verhältnis zu setzen: 40 Bit Entropie reichen für einen theoretisch sicheren Zufallszahlengenerator aus, um 1 von 1 Billion möglichen Ergebnissen zu erzeugen. Es ist nicht unmöglich, eine solche Zahl zu erraten, insbesondere wenn der Angreifer über gewisse Informationen dazu verfügt oder Ressourcen einsetzen kann, um die Möglichkeiten einzugrenzen. Bei den neueren, aber dennoch betroffenen Geräten Mk4, Mk5 und Q lag der Entropiewert zwischen 40 und 72 Bit, wobei einige Schätzungen der garantierten geheimen Entropie bei nur 56 Bit lagen.
Dies ist eine wichtige Unterscheidung, da sie zeigt, warum das Problem nur manche Coldcard-Nutzer betraf und nicht alle. Die Mk2- und Mk3-Geräte mit unzureichender Entropie fielen in die Kategorie des Notfalls, während die Mk4-, Mk5- und Q-Geräte lediglich schwach waren. Dennoch blieb den Besitzern der betroffenen Geräte nicht viel anderes übrig, als die Firmware auf die korrigierte Version zu aktualisieren, damit einen neuen Seed zu generieren, die Empfangsadresse zu verifizieren, einen kleinen Betrag dorthin zu senden und den Rest zu transferieren. Das ist ein mühsamer Prozess, aber er stellt zumindest sicher, dass der alte, schwache Seed nicht mehr zur Verwahrung von Vermögenswerten genutzt wird.
Hier kommt jedoch der Teil, den viele Nutzer nicht gerne hören werden: Ein Firmware-Update repariert keinen alten, schwachen Seed. Zufälligkeit wird im Moment der Generierung festgelegt. Wenn die Phrase mangelhaft erzeugt wurde, können nachträgliche Updates die alte Entropie nicht aufbessern. Die einzige praktische Lösung besteht darin, zu aktualisieren, einen neuen Seed auf der reparierten Firmware zu erstellen, das Backup und die Empfangsadresse zu prüfen, eine kleine Transaktion durchzuführen und die Gelder zu transferieren.
Die Ausnahme bestätigt auch hier die Regel. Wer den Seed mit mindestens 50 Würfen physischer Würfel erzeugt hat, gilt im Allgemeinen als abgesichert, da der Schlüssel außerhalb des Zufallspfades der Cold Wallet generiert wurde. Eine ausreichend starke BIP-39-Passphrase dient als zusätzliche Schutzschicht, löst das Problem des schwachen Seeds jedoch nicht. Es ist wie ein Tresor in einem Tresor, der sich jedoch nur mit einem Generalschlüssel öffnen lässt. Natürlich ist das besser als nichts, aber es bleibt dennoch ein Tresor im Tresor.
Warum Hacker hoffen, dass Cold Wallets Schwachstellen haben
Auf den ersten Blick sind Cold Wallets als Angriffsvektoren uninteressant. Sie sind so konzipiert, dass sie offline sind, vom Browser isoliert bleiben und private Schlüssel nicht im Netzwerk-Stack preisgeben.
Genau das macht sie jedoch so attraktiv. Cold Wallets beherbergen große Geldsummen. Ein Nutzer bewegt keine kleinen Beträge von einer Hardware Wallet; er verwahrt dort die Ersparnisse, das Preisgeld, das Erbe – Coins, die jahrzehntelang ruhen sollen. Der Besitzer einer Cold Wallet beobachtet den Markt vielleicht nicht kontinuierlich; er weiß möglicherweise nichts von Race Conditions oder Mempool-Überlastungen. Wahrscheinlich hat er auch nicht den Twitter-Account des Wallet-Herstellers nach den neuesten Sicherheitshinweisen durchsucht. Mit anderen Worten: Je länger die Coins auf der Cold Wallet liegen, desto größer ist die potenzielle Angriffsfläche.
Kriminelle haben einen starken Anreiz, solche Angriffe zu entwickeln. Eine einzige Klasse von Schwachstellen kann Hunderte oder Tausende von Nutzern gleichzeitig betreffen. Eine Phishing-Kampagne muss sorgfältig ausgearbeitet werden; Malware muss verbreitet werden; gefälschter Support muss das Opfer davon überzeugen, Zugang zu gewähren. Schwache Zufälligkeit hingegen ermöglicht es einem Angreifer – sobald das Muster erraten ist –, Kandidaten-Seeds zu generieren, daraus Adressen abzuleiten, die Blockchain auf Übereinstimmungen zu prüfen und Gelder abzuheben. Es ist nicht nötig, den PC des Nutzers zu hacken; das Opfer muss in keine Falle gelockt werden. Der Angreifer muss lediglich ein Programm schreiben, das auf der Blockchain nach schwachen Wallets sucht.
Deshalb ist schwache Entropie so gefährlich. Der private Schlüssel ist sicher, weil niemand von ihm weiß; er ist nicht versteckt, aber unerreichbar, weil der Suchraum schlicht zu groß ist. Wird dieser Raum jedoch verkleinert, reicht die Geduld des Angreifers aus, um den richtigen Schlüssel zu finden.
Wie hätte der Angreifer ihn finden können? Es gibt mehrere Angriffsvektoren, doch der bemerkenswerteste ist, dass dafür keine besonderen Fähigkeiten oder Spezialausrüstungen erforderlich sind. Die Firmware von Coldcard ist öffentlich zugänglich; Hardware-Wallet-Nutzer und Sicherheitsforscher diskutieren ihre Details offen. Ein Angreifer kann den Code analysieren, die Build-Skripte untersuchen und versuchen herauszufinden, was schiefgelaufen ist. Ein weiterer Vektor ist die Analyse öffentlich zugänglicher Daten: Wenn der Angreifer von einer leergeräumten Wallet erfährt, kann er gezielt nach weiteren verwundbaren Wallets suchen. Letztlich ist die Blockchain eine Datenbank aus Adressen und Transaktionen – das Erraten der Adresse reicht dem Angreifer also völlig aus, um zu sehen, ob die Wallet Coins enthält.
Es gibt noch einen dritten Grund für das Interesse an Cold Wallets: Die Nutzer dieser Dienste sind häufig Enthusiasten. Coldcard-Nutzer sind Personen, die das Bitcoin-Protokoll in- und auswendig kennen und im Schnitt über beträchtlichere Bestände verfügen als der durchschnittliche Krypto-Nutzer. Sie sind das Gegenteil von leichtsinnigen Spekulanten; sie verstehen die Risiken genau und gehen sie wohlüberlegt ein. Anders ausgedrückt: Cold-Wallet-Nutzer nehmen Self-Custody ernst, und eine potenzielle Schwachstelle in einem solchen Dienst stellt eine gravierende Bedrohung für ihre Gelder dar.
Auch die Ökonomie des Angriffs unterscheidet sich grundlegend. Ein klassischer Einbrecher kann nicht 500 Häuser gleichzeitig ausrauben; er muss von Tür zu Tür gehen. Eine Phishing-Gruppe muss 500 Opfer finden, die ihre privaten Schlüssel auf einer betrügerischen Website eingeben. Ein Angreifer, der eine Schwachstelle in einer Cold Wallet findet, muss jedoch nur ein einziges Programm schreiben, das alle schwachen Wallets auf der Blockchain durchforstet und leerräumt. Das Opfer muss dafür gar nichts tun; kein Klick auf einen Link, keine Eingabe eines Schlüssels. Es genügt, die Coins in der verwundbaren Wallet liegenzulassen – was leider der Regelfall ist.
Daraus entsteht für Cold-Wallet-Nutzer eine zusätzliche Herausforderung: zu bestimmen, ab welchem Zeitpunkt der schwache Seed keine Bedrohung mehr darstellt. Ein Monat ist seit der letzten Transaktion vergangen, und nichts ist passiert. Ein Jahr ist vergangen, und nichts ist passiert. Hätte der Nutzer gewusst, dass der Seed eine niedrige Entropie aufweist, hätte er die Coins längst transferiert. Doch bis zum ersten unautorisierten Abhebungsversuch wiegt sich der Besitzer der Cold Wallet in trügerischer Sicherheit.
Hier wird die öffentliche Blockchain zum größten Verbündeten des Angreifers. Bei den meisten Verbrechen muss der Täter sein Opfer erst ausfindig machen. Er muss herausfinden, wo sich das Geld befindet: im Banktresor, in der Krypto-Wallet oder in bar. Bei Bitcoin ist dieser Ablauf jedoch umgekehrt: Der Angreifer muss lediglich den privaten Schlüssel erraten, woraufhin er die Blockchain auf Adressen und Transaktionen überprüfen kann. Mit anderen Worten: Die Transparenz der Blockchain ist ein enormer Vorteil für den Kriminellen, sobald er den Suchraum eingrenzen kann.
Ein weiterer Faktor, der potenzielle Angreifer beeinflusst, ist die Natur der Cold-Wallet-Nutzer selbst. Hardware-Wallet-Nutzer sind typischerweise versierter im Umgang mit den Sicherheitsdetails ihrer Werkzeuge. Sie beteiligen sich eher an öffentlichen Debatten über Krypto-Sicherheit, betreiben eigene Nachforschungen und veröffentlichen Artikel. Das überrascht nicht: Diese Nutzer investieren viel Zeit und Mühe, um ihre Vermögenswerte so gut wie möglich zu schützen. Doch das bedeutet auch, dass Enttäuschung und Frustration umso größer sind, wenn ausgerechnet in einem der von ihnen hochgeschätzten Werkzeuge eine Sicherheitslücke entdeckt wird.
Was zerbrach, war Vertrauen – nicht nur Zufälligkeit
Die Reaktion der Branche sollte sich nicht auf Tabellen mit Firmware-Versionen beschränken – solche Übersichten sind unverzichtbar, doch die tiefere Wunde betrifft das Vertrauen.
Hersteller von Hardware Wallets verkaufen eine Reduzierung von Abhängigkeiten, nicht deren vollständige Beseitigung – der Nutzer bleibt nach wie vor von unzähligen Faktoren abhängig: Fertigung, Chips, Firmware, Bootloader, Build-Systeme, Open-Source-Reviews, Closed-Source-Komponenten, Dokumentation, Verpackung, Vertrieb und nicht zuletzt die Integrität aller beteiligten Akteure. Ihr Marketing wirbt mit „Don’t trust, verify“, doch der typische Nutzer kann die Schritte vom physikalischen Rauschen im Chip bis zur Seed-Phrase auf dem Display unmöglich lückenlos nachvollziehen.
Das ist keine Heuchelei – es ist schlicht die Einsicht, dass Sicherheit eine Vertrauenskette ist. Die Branche neigt leider allzu oft dazu, Slogans mit tatsächlicher Sicherheit zu verwechseln.
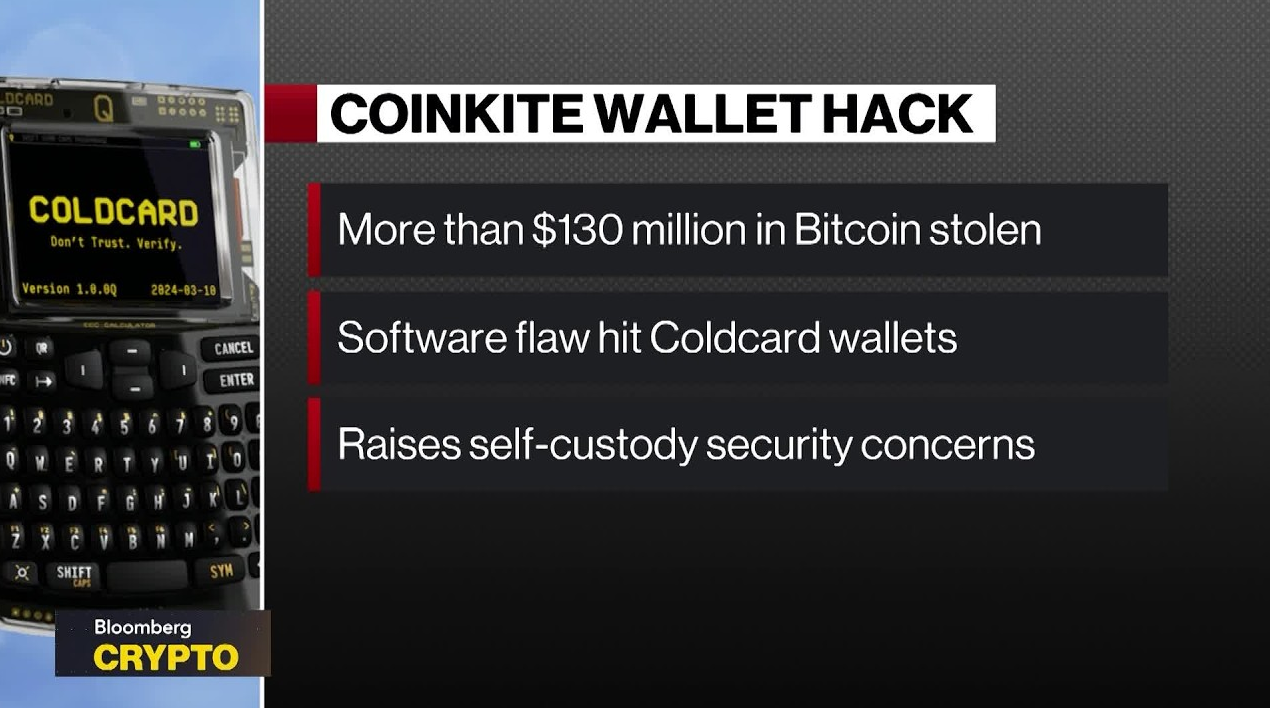
Die Erkenntnisse rund um Coldcard berühren eine subtilere Ebene des Vertrags zwischen Nutzer und Cold Wallet: „Ich übernehme die Verantwortung für die Verwahrung meiner Coins – ich schreibe den Seed auf, speichere ihn nicht in der iCloud, gebe ihn in keinem Phishing-Telegram-Chat preis und lasse ihn nicht auf einer Börse liegen. Im Gegenzug für meine Sorgfalt darf die Hardware Wallet keine Schwachstelle aufweisen, durch die meine Geheimnisse meiner Kontrolle entzogen werden können.“ Die Pflicht des Hardware-Wallet-Herstellers ist es, dieses Vertrauen zu rechtfertigen: ein Geheimnis zu erschaffen, das selbst dann geheim bleibt, wenn das Unternehmen kompromittiert wird. Versagt das Unternehmen bei dieser fundamentalen Aufgabe, wird die Disziplin des Nutzers wertlos.
Vielleicht rührt daher die instinktive Abneigung der Branche gegen den Begriff „Entropie-Fehler“ – in gewisser Weise stellt er das gesamte Ethos von Krypto infrage. Bei einem erfolgreichen Phishing-Angriff konnte die Branche auf das Fehlverhalten des Nutzers verweisen – das ist zweifellos hart, aber in sich schlüssig. Der Nutzer, der auf Phishing hereingefallen ist, hat sein Vermögen trotz aller Möglichkeiten nicht geschützt – die Kontrolle lag in seinen Händen. Bei einem Entropie-Fehler hingegen hat der Nutzer möglicherweise alles „richtig“ gemacht und baute dennoch auf einem kompromittierten Fundament auf. Er war in seinen Vorbereitungen so diszipliniert wie nur möglich, doch die Schwachstelle lag in der Basis selbst – sie ließ ihn genau in dem Moment im Stich, als er sich am meisten auf sie verließ.
Daraus erwächst eine grundlegend neue Anforderung an die Hersteller von Cold Wallets: Neben Hardware und Benutzeroberfläche wird die „Auditierbarkeit des Schutzes“ zu einer der tragenden Säulen des Vertrauens. Nutzer fordern die Möglichkeit, Displays, QR-Codes, Air-Gap-Kommunikation, Secure Elements, Open-Source-Code, Metall-Backups, mobile Apps und die Verpackung überprüfen zu können – und nun wollen sie auch die Seed-Generierungszeremonie verifizieren können. Alles andere ist reine Dekoration, wenn die Quelle der Zufälligkeit kompromittiert war.
Die Branche muss künftig deutlich mehr Schutzmechanismen rund um das Thema Entropie etablieren: reproduzierbare Builds, Firmware-Audits, öffentliche Testvektoren, Laufzeitprüfungen, strengere Prüfungen während des Build-Prozesses, die Trennung von Build- und Laufzeit-Zufälligkeit sowie eine klarere Abgrenzung zwischen Hardware- und Software-Entropiequellen. Zudem wird es eine Verschiebung hin zu Multisig geben – sowohl auf technischer Ebene als auch im Bereich der User Experience –, und zwar nicht mehr nur als Option für besonders Paranuelle. Ein 2-of-2- oder Multi-Signatur-Setup mit zwei unterschiedlichen Geräten und/oder Herstellern ermöglicht es dem Nutzer, den Fehler eines einzelnen Anbieters abzufedern, vorausgesetzt, das fehlerhafte Gerät wurde nur für eine der Signaturen verwendet. Das ist freilich keine Universallösung, aber bei kritischen Fehlern wie einem Entropie-Versagen deutlich besser als nichts.
Cold-Wallet-Anbieter müssen nun auch ihre Kommunikationsstrategie überarbeiten: Ein „Bitte Firmware aktualisieren“ reicht als allgemeiner Hinweis im Stil von „etwas ist schiefgelaufen“ nicht mehr aus. Der typische Nutzer hat gelernt, ein Firmware-Update mit „alles wird besser“ zu verbinden – in der Realität behebt ein solches Update meist jedoch nur die künftige Nutzung des Geräts, sprich: künftige Seed-Generierungen. Der Nutzer muss eine wesentlich aufwendigere Handlung vornehmen: eine neue Identität für sein Guthaben anlegen und dieses migrieren. Damit setzt er sich Transaktionsgebühren, Risiken bei der Adressverifizierung, Backup- und Wiederherstellungsrisiken, Vererbungsrisiken sowie der Gefahr aus, in der Eile zur „Schadensbehebung“ Fehler zu machen. Hersteller, die von einem kritischen internen Fehler wie einem Entropie-Problem betroffen sind, müssen gegenüber ihren Nutzern wie Krisenmanager und nicht wie gewöhnliche Softwarefirmen auftreten.
Für Unternehmen, die Cold-Storage-Geräte verkaufen, steht zudem ein existenzielles Risiko im Raum: Ihr Wertversprechen ist untrennbar mit dem Vertrauen der Nutzer in die „stellvertretende Paranoia“ des Unternehmens verbunden. Ein einziger Entropie-Fehler kann Cold-Wallet-Käufer von überzeugten Kunden in Skeptiker verwandeln – schließlich liegt die Vermutung nahe, dass auch andere, tiefer liegende Probleme vorhanden sein könnten. Zwar wird die Branche ihre Gewohnheiten nicht wegen eines einzelnen Skandals komplett umkrempeln – jedes größere Produkt im modernen Krypto-Sektor ist mit Kompromissen behaftet, und die allgemeine Haltung tendiert ohnehin dahin, dass man sich bei absolut gar nichts zu 100 % sicher sein kann. Doch die Erwartungshaltung an Cold Storage ist ungleich höher: Die emotionale Verantwortung, die auf Cold Wallets lastet, ist ungleich größer, und die Nutzer begegnen der Sicherheit der Hersteller nicht nur mit Skepsis – sie sind unmittelbar verwundbar. Ein Entropie-Fehler führt jedem in der Branche vor Augen, warum Cold Wallets sich von anderen Krypto-Produkten unterscheiden: Ihre Nutzer durchlaufen eine wesentlich tiefere psychologische Bindung, und viele von ihnen sind auf ihre ganz eigene Weise verletzlich.
Eine ähnliche psychologische Last tragen Multisig-Nutzer: Die Technologie ist unbestritten sicher, aber auf persönlicher Ebene deutlich aufwendiger und risikobehafteter: mehr einzutippen, mehr zu sichern, mehr zu verlieren und mehr beim Vererben zu beachten. Wir können nicht einfach allen raten, auf Multisig umzusteigen und sich darauf zu verlassen, dass es sicherer ist – ab einem gewissen Punkt stößt dieser Ansatz Nutzer eher ab, als ihnen zu helfen. Irgendwann entsteht bei ihnen das Gefühl, das gesamte System erwarte von ihnen, vollwertige Sicherheitsexperten zu sein.
Und so kommen wir zum eigentlichen Kern des Problems: Die Cold-Wallet-Industrie steht vor der Aufgabe, den Standard sicherer zu machen – und zwar für reguläre Anwender, nicht nur für diejenigen, die Würfel werfen, Whitepaper studieren und Build-Logs verifizieren. Der Reiz des Würfelns liegt in der Reinheit des Prozesses, ist aber zugleich ein Glaubensbekenntnis: Vom durchschnittlichen Nutzer wird verlangt, Unzulänglichkeiten des Herstellungsprozesses durch das manuelle Werfen von Würfeln auszugleichen. Das ist auf Dauer nicht tragfähig, und das Scheitern von Coldcard zeigt, warum sich die Branche von solchen Behelfslösungen verabschieden muss.
Der Mythos um die Cold Wallet bröckelt
Cold Wallets werden so schnell nicht verschwinden – der Coldcard-Vorfall macht Hot Wallets nicht sicherer, Börsen nicht vertrauenswürdiger und Drittverwahrer nicht immun gegen Ausfälle. Hochwertige Hardware Wallets bleiben nach wie vor eine der besten Optionen im Kampf gegen Malware, Clipboard-Hijacker, browserbasierte Angriffe und andere digitale Bedrohungen. Die Offline-Verwahrung privater Schlüssel bleibt eine der tragenden Säulen der Krypto-Sicherheit für Endnutzer. Dennoch muss die Branche erkennen, dass eine Cold Wallet keine unbezwingbare Festung ist – der Nutzer muss bei jedem Schritt darauf vorbereitet sein, aktive Sicherheitsprüfungen durchzuführen.
Der Fall Coldcard rüttelt an einigen der grundlegendsten Sicherheitsannahmen der Krypto-Branche – und die Branche wird diese Annahmen im Lichte der Ereignisse neu bewerten müssen. Hardware Wallets und die zugehörigen Schlüssel sind nicht gegen Kompromittierungen gefeit, doch die Beweislast müssen die Unternehmen tragen – nicht die Nutzer. In Zukunft werden Hardware-Wallet-Hersteller einer verschärften Prüfung bezüglich Zufälligkeit und Geheimhaltung unterliegen: Die Branche wird stärkere Nachweise der Entropie, tiefgehendere Audits, mehr Transparenz, sicherere Standardeinstellungen und eine striktere Trennung von Hardware- und Software-Ebenen verlangen. Jeder wird eine detaillierte Erklärung darüber fordern, was genau geschieht, wenn die Firmware einer Wallet aktualisiert wird – das Update selbst berührt bestehende Schlüssel möglicherweise nicht, wirkt sich aber fast sicher auf künftige Schlüssel aus, weshalb dieser Übergang akribisch bewertet werden muss.
Es wird zunehmend wichtiger, zwischen einem „Firmware-Update“ und einer „Seed-Migration“ zu unterscheiden. Ersteres ist ein routinemäßiger Vorgang, den der Nutzer durchführt – Letzteres hingegen erfordert deutlich mehr Verantwortung. Der Nutzer muss verstehen, dass die Möglichkeit, die Firmware zu aktualisieren, nicht bedeutet, dass bestehende Geheimnisse automatisch aktualisiert werden – in der Praxis bedeutet eine Migration meist das Erstellen eines komplett neuen Schlüsselsets, also den Transfer von Geldern von einem Schlüsselpaar auf ein anderes. Dies kann mit Netzwerkgebühren, Problemen bei der Adressverifizierung und weiteren Unwägbarkeiten verbunden sein. Aus diesem Grund ziehen es viele Nutzer im Falle einer drohenden Kompromittierung vor, ihre Bestände auf eine andere Wallet auf derselben Blockchain zu übertragen. So umgehen sie die Migrationskosten und -risiken – verzichten damit aber natürlich auch auf die Vorteile, die das potenziell fehlerhafte Gerät bot.
Die Branche muss in der Kommunikation mit ihren Nutzern besondere Sorgfalt walten lassen – die Enthüllungen um Coldcard sind eine ernüchternde Mahnung, dass Nutzer stets kritisch nachdenken müssen, bevor sie Transaktionen mit ihren Vermögenswerten tätigen. Unternehmen sollten es tunlichst vermeiden, vagen Fachjargon zu verwenden – der typische Cold-Wallet-Besitzer versteht die Feinheiten des Zusammenspiels von Hardware und Software meist nicht im Detail. Er vertraut darauf, dass der Anbieter sein Vermögen schützt, und dieser muss diesem Vertrauen gerecht werden. Der Anbieter wiederum muss begreifen, dass seine Handlungen die Emotionen und Entscheidungen der Nutzer unmittelbar beeinflussen – und dementsprechend handeln. Bei einer Fehlentscheidung können die Konsequenzen für alle Beteiligten verheerend sein.
Eine Hardware Wallet ist nicht einfach nur ein technisches Gerät – sie ist ein Versprechen, in das Menschen ihre finanzielle Sicherheit legen. Nach Coldcard bedarf dieses Versprechen einer grundlegenden Neubewertung.
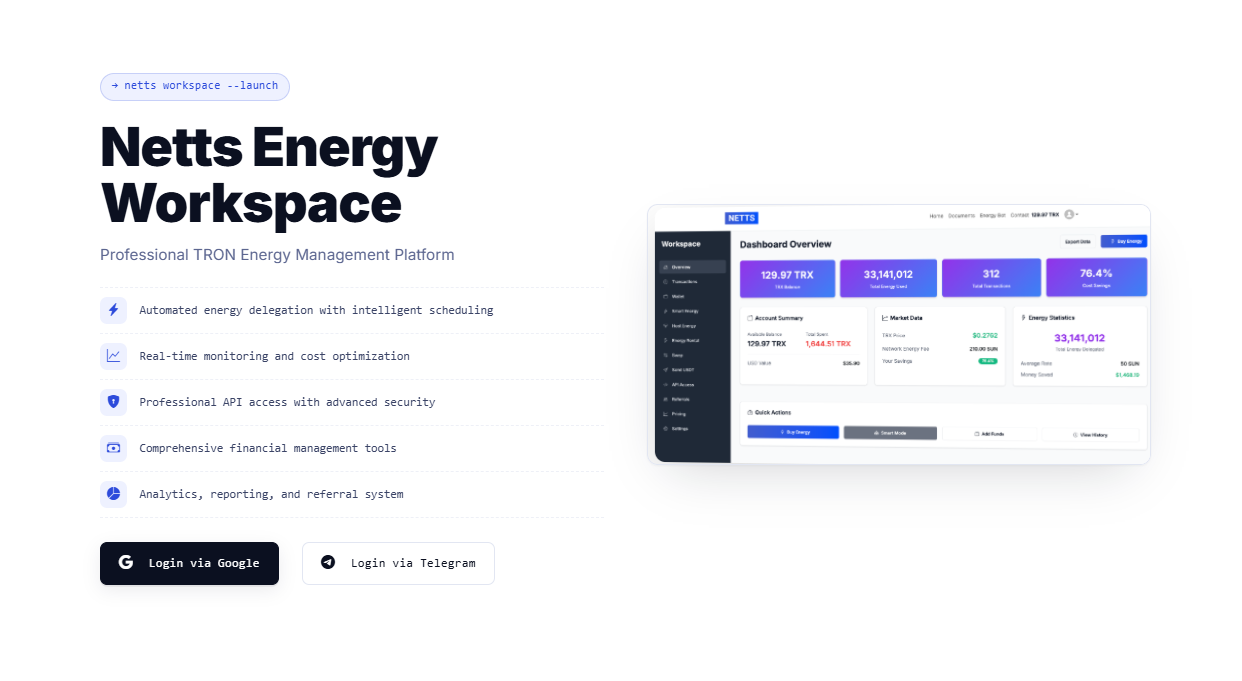
Netts Workspace stammt aus einem ganz anderen Bereich des Krypto-Sektors, erinnert uns aber ebenfalls daran, dass professionelle Abläufe Dashboards, Kontrollmechanismen, Automatisierung und Transparenz erfordern – statt sich auf die Mystik der Krypto-Welt zu verlassen. Ihre professionelle Plattform für TRON Energy Management bietet manuelles Mieten, Smart Mode, Host Mode, Monitoring, API-Zugriff, AML-Prüfungen, Analysen und Finanzwerkzeuge für Teams, die ihr Energy-Geschäft nachhaltig skalieren möchten. Für Unternehmen, die eine TRON Energy API einbinden, USDT-Abläufe automatisieren, TRON-Zahlungen automatisieren oder allgemein ihre Operationen mit TRON Energy steuern wollen, ist der Nutzen von Plattformen wie Netts Workspace kaum zu überschätzen.