Vụ hack Coldcard có ý nghĩa gì đối với ngành ví lạnh
Lỗi entropy của Coldcard cho thấy lý do tại sao ví lạnh phụ thuộc vào tính ngẫu nhiên, sự tin cậy vào firmware, các cuộc kiểm toán và quá trình di chuyển seed cẩn trọng.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Khi nghe đến thuật ngữ ví lạnh, người ta thường liên tưởng ngay đến sự an toàn. Bản thân cụm từ này nghe có vẻ hay ho, bảo mật, bất khả xâm phạm và được cất giấu kỹ càng. Ví nóng dành cho việc lướt web và giao dịch trên sàn; còn ví lạnh là để cất giữ và ngủ ngon.
Thế nhưng, quan niệm đó đã phải hứng chịu một đòn giáng mạnh với sự cố entropy gần đây của Coldcard.
Điều trớ trêu của tình huống này là khía cạnh bị xâm phạm trong sự cố bảo mật không phải là một trò lừa đảo phishing trên ví nóng, một tiện ích mở rộng MetaMask giả mạo hay thậm chí là một địa chỉ nạp tiền không an toàn của sàn giao dịch. Nó lại chính là thành phần ví mà những người am hiểu crypto hướng tới khi muốn nói về việc quản lý tài sản có trách nhiệm: một ví phần cứng chỉ dành riêng cho Bitcoin. Đây là thiết bị được tin cậy bởi những người dùng đã thực hiện thêm nhiều bước để giảm thiểu tối đa việc tiếp xúc với thế giới trực tuyến. Vậy mà, một số cụm từ hạt giống (seed phrase) được tạo bởi chiếc ví lạnh vốn được coi là hết sức cẩn trọng này lại không có đủ lượng entropy để đạt mức bảo mật thực sự.
Đó là cả một vấn đề. Một vụ trộm ví nóng gây thất vọng, nhưng việc mất mát entropy của một chiếc ví lạnh lại là một sự thật cay đắng: món đồ bạn mua để bớt phải tin tưởng vào thế giới bên ngoài hóa ra vẫn đòi hỏi một mức độ tin tưởng nhất định vào firmware, các cờ cấu hình bản dựng (build flags), bộ tạo số ngẫu nhiên, quy trình kiểm toán (audit), kỷ luật phát hành và khoảng cách mong manh, gần như vô hình giữa tính ngẫu nhiên nội bộ của nó với chính bạn.
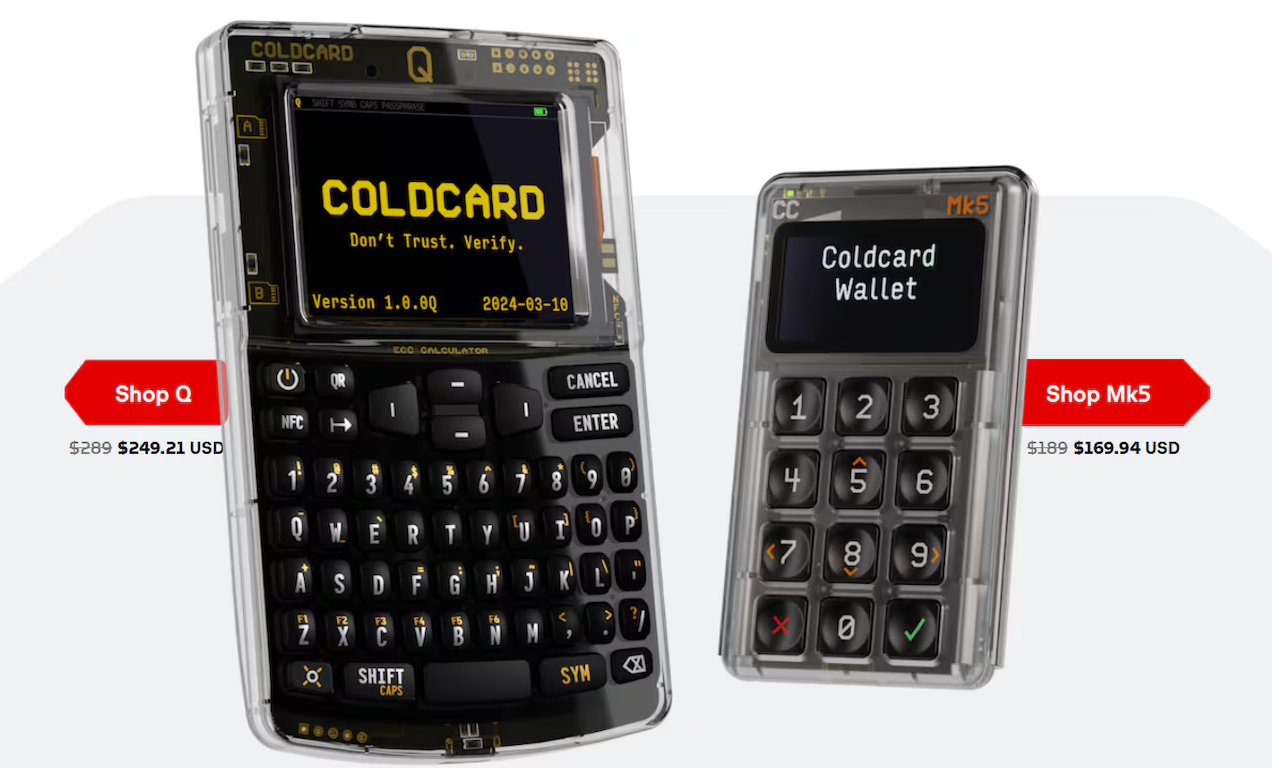
Hầu hết người dùng Coldcard và các giải pháp lưu trữ lạnh tương tự khác đều không am hiểu sâu sắc về cơ chế tạo số ngẫu nhiên. Đối với họ, cụm 12 từ (hoặc 24 từ, hay bất kể định dạng nào) hiển thị trên màn hình là một điều bí ẩn thiêng liêng. Họ ghi lại các từ, cất giấu cẩn thận và không bao giờ nhập chúng vào bất kỳ trang web nào nếu chưa kiểm tra kỹ địa chỉ. Họ làm đúng mọi quy trình. Tuy nhiên, sự cố Coldcard như một hồi chuông cảnh tỉnh nghiêm túc rằng toàn bộ ý nghĩa của ví lạnh sẽ sụp đổ nếu cụm seed ngẫu nhiên của ví thực chất không hề ngẫu nhiên. Đó là lý do tại sao cụm từ mà người dùng xem là nguồn ngẫu nhiên bất khả xâm phạm, không thể can thiệp lại có thể phản bội họ bất cứ lúc nào.
Cụm từ an toàn trở thành cụm từ có thể đoán được như thế nào
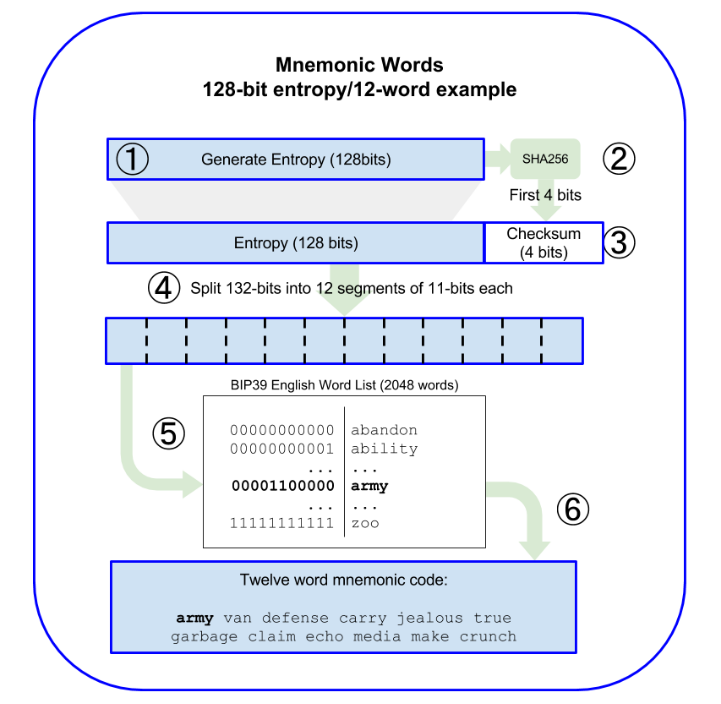
Cụm từ an toàn đáng lẽ phải là ngẫu nhiên. Đối với seed BIP-39 tiêu chuẩn 12 từ, điều đó có nghĩa là nó chứa 128 bit entropy. Con số đó có vẻ lớn đến mức bất khả thi, nhưng đó là tiêu chuẩn trong lĩnh vực mật mã học, và có lý do chính đáng cho điều này: một con số lớn như vậy không thể bị đoán ra, ngay cả khi kẻ tấn công dốc toàn lực tài nguyên có trong tay. Không ai lại đi cố tấn công brute-force một khóa 128 bit bằng một chiếc PC thông thường, một mạng botnet, một máy tính lượng tử hay thậm chí là sự kết hợp của cả ba. Dù ví lạnh được cho là an toàn hơn ví nóng, những nguyên tắc tương tự vẫn được áp dụng cho bộ tạo số ngẫu nhiên của nó.
Vấn đề của Coldcard không nằm ở chỗ BIP-39, Bitcoin hay ví lạnh nói chung kém an toàn. Vấn đề nằm ở khâu triển khai, cụ thể là lỗi trong quá trình biên dịch (build-time) khiến một số thiết bị bị ảnh hưởng đã sử dụng bộ tạo số ngẫu nhiên bằng phần mềm mang tính xác định (deterministic) thay vì bộ tạo số ngẫu nhiên bằng phần cứng an toàn về mặt mật mã để tạo seed. Nghe có vẻ rất kỹ thuật, nhưng bản chất là thiết bị đã sử dụng ít entropy hơn mức cần thiết khi tạo cụm seed ngẫu nhiên.
Trên các thiết bị Mk2 và Mk3 bị ảnh hưởng chạy firmware từ 4.0.1 đến 4.1.9, số bit entropy trong seed được tạo ra mà không có đủ số lần gieo xúc xắc được ước tính chỉ khoảng 40. Để dễ hình dung, 40 bit entropy đủ để một bộ tạo số ngẫu nhiên an toàn trên lý thuyết tạo ra tỷ lệ 1 trên một nghìn tỷ kết quả có thể xảy ra. Không phải là không thể đoán ra một con số như vậy, đặc biệt là nếu kẻ tấn công nắm được một số thông tin về nó hoặc có thể sử dụng các tài nguyên để thu hẹp phạm vi khả năng. Trên các thiết bị Mk4, Mk5 và Q mới hơn nhưng vẫn bị ảnh hưởng, lượng entropy nằm trong khoảng từ 40 đến 72 bit, với một số ước tính cho thấy entropy bí mật được đảm bảo chỉ ở mức thấp là 56 bit.
Đây là một sự phân biệt quan trọng, vì nó giải thích lý do tại sao sự cố chỉ ảnh hưởng đến một số người dùng Coldcard chứ không phải tất cả. Các thiết bị Mk2 và Mk3 thiếu hụt entropy thuộc diện khẩn cấp, trong khi các thiết bị Mk4, Mk5 và Q chỉ ở mức yếu. Dù vậy, đối với những người dùng sở hữu các thiết bị bị ảnh hưởng, họ không thể làm gì nhiều ngoài việc cập nhật firmware lên phiên bản đã khắc phục lỗi, tạo một seed mới từ phiên bản đó, xác minh địa chỉ nhận, gửi một lượng nhỏ tài sản vào thử nghiệm và sau đó chuyển toàn bộ phần còn lại. Đây là một quy trình tẻ nhạt, nhưng ít nhất nó đảm bảo rằng seed cũ, yếu sẽ không còn được dùng để lưu trữ bất kỳ giá trị nào nữa.
Thế nhưng, đây là điều mà nhiều người dùng sẽ không muốn nghe: cập nhật firmware không khắc phục được seed yếu cũ. Tính ngẫu nhiên được ấn định ngay tại thời điểm khởi tạo. Nếu cụm từ ban đầu được tạo ra một cách sơ sài, thì các bản cập nhật tiếp theo cũng không thể bù đắp lượng entropy cũ đó. Giải pháp thực tế duy nhất là cập nhật, tạo một seed mới trên firmware đã vá lỗi, kiểm tra bản sao lưu và địa chỉ nhận, thực hiện một giao dịch nhỏ rồi chuyển toàn bộ tài sản sang.
Trường hợp ngoại lệ cũng củng cố cho quy tắc này. Người đã tạo seed bằng ít nhất 50 lần tung xúc xắc thủ công thường được xem là đã đưa khóa nằm ngoài quy trình tạo ngẫu nhiên của ví lạnh. Một passphrase BIP-39 đủ mạnh đóng vai trò như một lớp bảo vệ bổ sung nhưng không giải quyết được triệt để vấn đề seed yếu. Nó giống như một chiếc két sắt nằm bên trong một chiếc két sắt khác, nhưng lại chỉ mở được bằng một chiếc chìa khóa vạn năng. Tất nhiên, có nó vẫn tốt hơn là không có gì, nhưng bản chất nó vẫn chỉ là một chiếc két trong một chiếc két.
Tại sao hacker lại muốn ví lạnh có lỗi
Thoạt nhìn, ví lạnh không phải là mục tiêu tấn công hấp dẫn. Chúng được thiết kế để ngoại tuyến, cách ly khỏi trình duyệt và không để lộ khóa cá nhân trên ngăn xếp mạng (network stack).
Nhưng đó lại chính là lý do khiến chúng trở nên vô cùng hấp dẫn. Ví lạnh chứa những khoản tiền lớn. Người dùng không chuyển những món tiền lẻ từ ví phần cứng; họ chuyển phần tài sản tích lũy còn lại, quỹ dự phòng, của thừa kế – những đồng coin sẽ nằm yên trong nhiều thập kỷ. Chủ sở hữu ví lạnh có thể không theo dõi thị trường sát sao; họ có thể không biết về lỗi tranh chấp (race condition) hay tình trạng tắc nghẽn mempool. Họ có thể không kiểm tra tài khoản Twitter của nhà sản xuất ví để xem thông báo bảo mật mới nhất. Nói cách khác, coin nằm trong ví lạnh càng lâu thì bề mặt tấn công tiềm ẩn càng mở rộng.
Kẻ xấu có động lực rất lớn để phát triển một cuộc tấn công như vậy. Một loại lỗ hổng có thể ảnh hưởng đến hàng trăm hoặc hàng nghìn người dùng cùng lúc. Một chiến dịch phishing phải được chuẩn bị công phu; mã độc phải được phát tán; đội ngũ hỗ trợ giả mạo phải thuyết phục được nạn nhân cung cấp quyền truy cập. Nhưng tính ngẫu nhiên yếu, một khi đoán được, cho phép kẻ tấn công tạo ra các seed tiềm năng, suy ra các địa chỉ từ chúng, kiểm tra các khớp lệnh trên blockchain và bòn rút tài sản. Không cần phải hack máy tính của người dùng; không cần phải dụ nạn nhân vào bẫy. Kẻ tấn công chỉ cần viết một chương trình để tìm kiếm các ví yếu trên blockchain.
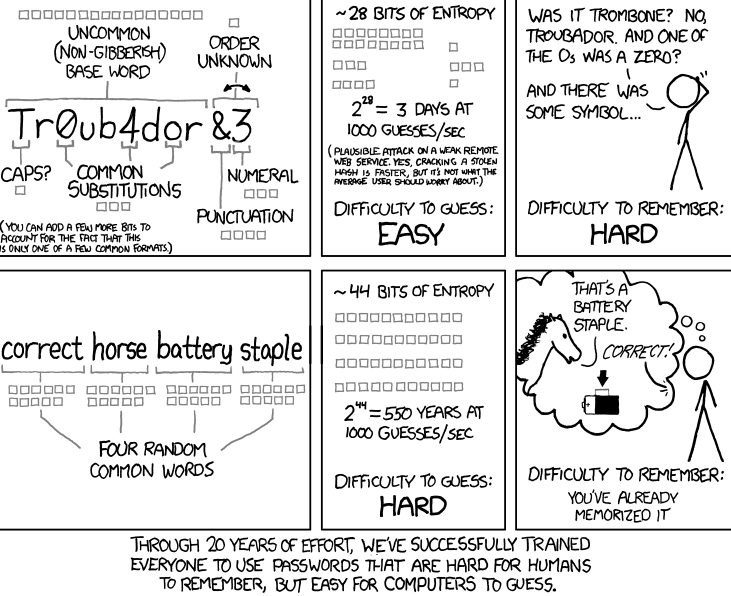
Đó là lý do tại sao entropy yếu lại nguy hiểm đến vậy. Khóa cá nhân an toàn vì không ai biết về nó; nó không bị giấu đi, nhưng không thể chạm tới vì không gian tìm kiếm quá lớn. Nhưng nếu không gian đó bị thu hẹp lại, kẻ tấn công sẽ có đủ kiên nhẫn để tìm ra đúng khóa.
Kẻ tấn công có thể phát hiện ra điều này bằng cách nào? Có một vài hướng tấn công, nhưng điều đáng chú ý nhất là không cần kỹ năng hay thiết bị đặc biệt nào. Firmware của Coldcard được công khai; người dùng ví phần cứng và các nhà nghiên cứu bảo mật thảo luận cởi mở về các chi tiết của chúng. Kẻ tấn công có thể nghiên cứu mã nguồn, xem các đoạn script biên dịch và cố gắng tìm ra điểm sai sót. Một hướng khác là phân tích dữ liệu công khai: nếu kẻ tấn công biết về một chiếc ví bị rút cạn tiền, họ có thể lùng sục các ví có lỗ hổng tương tự khác. Sau cùng, blockchain là một cơ sở dữ liệu về các địa chỉ và giao dịch, do đó việc đoán được địa chỉ sẽ cho phép kẻ tấn công kiểm tra xem ví đó có coin hay không.
Có một lý do thứ ba dẫn đến sự quan tâm dành cho ví lạnh: người dùng các dịch vụ này thường là những người đam mê chuyên sâu. Người dùng Coldcard là những người hiểu rõ giao thức Bitcoin đến từng ngóc ngách, những người có xu hướng nắm giữ số tiền gửi lớn hơn nhiều so với một người đam mê crypto thông thường. Họ hoàn toàn trái ngược với những kẻ đầu cơ liều lĩnh; họ có hiểu biết vững chắc về rủi ro và chấp nhận chúng một cách có chủ đích. Nói cách khác, người dùng ví lạnh rất nghiêm túc về quyền tự lưu ký (self-custody), và một lỗ hổng tiềm ẩn trong một trong các dịch vụ này là mối đe dọa nghiêm trọng đối với tài sản của họ.
Khía cạnh kinh tế của cuộc tấn công cũng rất khác biệt. Một tên trộm thông thường không thể đột nhập 500 ngôi nhà cùng lúc; hắn phải đi gõ từng cửa một. Một nhóm lừa đảo phishing phải tìm kiếm 500 nạn nhân sẵn sàng giao nộp khóa cá nhân của họ cho một trang web giả mạo. Nhưng một kẻ tấn công tìm thấy lỗ hổng trong ví lạnh chỉ cần viết một chương trình duy nhất để quét qua tất cả các ví yếu trên blockchain và vét sạch chúng. Nạn nhân không cần phải làm gì cả; họ không cần phải nhấp vào liên kết hay nhập khóa. Họ chỉ cần để yên tiền của mình trong chiếc ví có lỗ hổng, điều mà đáng tiếc thay, lại xảy ra khá phổ biến.
Điều này tạo ra một thách thức bổ sung cho người dùng ví lạnh: xác định thời điểm mà một seed yếu không còn là mối đe dọa nữa. Một tháng đã trôi qua kể từ giao dịch gần nhất, và không có gì xảy ra. Một năm đã trôi qua, và vẫn không có gì xảy ra. Nếu người dùng biết rằng seed có entropy thấp, họ đã chuyển coin từ lâu. Nhưng cho đến lần rút tiền đầu tiên bị xâm phạm, chủ sở hữu ví lạnh vẫn sống trong cảm giác an toàn giả tạo.
Đây là lúc tính công khai của blockchain trở thành trợ thủ đắc lực nhất của kẻ tấn công. Trong hầu hết các vụ phạm tội, kẻ gian phải tìm nạn nhân trước. Kẻ tấn công phải tìm cách biết được tiền đang ở đâu: trong két sắt ngân hàng, trong ví tiền mã hóa hay bằng tiền mặt. Nhưng với Bitcoin, quy trình bị đảo ngược: kẻ tấn công chỉ cần đoán đúng khóa cá nhân, sau đó họ có thể kiểm tra blockchain để tìm địa chỉ và các giao dịch. Nói cách khác, tính minh bạch của blockchain là một lợi thế to lớn cho tội phạm nếu chúng có thể thu hẹp không gian tìm kiếm.
Một yếu tố khác tác động đến kẻ tấn công tiềm năng chính là bản thân người dùng ví lạnh. Người dùng ví phần cứng nhìn chung hiểu biết nhiều hơn về sự phức tạp trong khâu bảo mật cho các công cụ của họ. Họ cũng có nhiều khả năng tham gia vào các cuộc tranh luận công khai về bảo mật tiền mã hóa, tự tiến hành nghiên cứu và công bố các bài viết. Điều này không có gì đáng ngạc nhiên: những người dùng này dành rất nhiều thời gian và công sức để đảm bảo tài sản của họ được an toàn nhất có thể. Nhưng điều này cũng có nghĩa là họ cảm thấy vô cùng thất vọng và hoang mang khi một lỗ hổng được tìm thấy trong chính công cụ mà họ tôn sùng.
Thứ bị phá vỡ là niềm tin, chứ không chỉ là tính ngẫu nhiên
Phản ứng của ngành công nghiệp này không nên chỉ giới hạn ở các bảng đối chiếu phiên bản firmware – các bảng đó là cần thiết, nhưng vết thương lớn hơn cần được hàn gắn chính là niềm tin.
Các công ty ví phần cứng bán giải pháp giảm bớt sự phụ thuộc, chứ không thể loại bỏ hoàn toàn – người dùng vẫn phụ thuộc vào vô số yếu tố: sản xuất, vi mạch, firmware, bộ nạp khởi động (bootloader), hệ thống biên dịch, đánh giá mã nguồn mở, các thành phần nguồn đóng, tài liệu hướng dẫn, đóng gói, phân phối và thậm chí cả sự trung thực của tất cả các bên tham gia. Hoạt động tiếp thị của họ luôn rao giảng "đừng tin, hãy xác minh", nhưng một người dùng thông thường không thể nào lần lại các bước từ các xung nhiễu vật lý bên trong con chip cho đến cụm từ seed hiển thị trên màn hình.
Đó không phải là sự đạo đức giả – đó là sự thừa nhận rằng bảo mật là một chuỗi của sự tin cậy. Đáng tiếc là ngành này lại thường có xu hướng đánh đồng các khẩu hiệu với tính bảo mật thực tế.
Sự cố Coldcard chạm đến một mức độ tinh vi hơn trong thỏa thuận ngầm giữa người dùng và ví lạnh: 'Tôi sẽ chịu trách nhiệm tự lưu ký coin của mình – tôi sẽ ghi lại seed, tôi sẽ không lưu nó trên iCloud, tôi sẽ không cung cấp nó cho một nhóm Telegram lừa đảo, tôi sẽ không tiêu nó trên sàn giao dịch. Đổi lại cho trách nhiệm của tôi, chiếc ví phần cứng không được chứa bất kỳ lỗ hổng nào cho phép người khác tước đoạt các bí mật khỏi tầm kiểm soát của tôi.' Trách nhiệm của công ty ví phần cứng là tạo điều kiện cho niềm tin này: tạo ra một bí mật mà nó vẫn phải luôn là bí mật ngay cả khi chính công ty đó bị xâm nhập. Nếu công ty thất bại trong nghĩa vụ cơ bản nhất này, tính kỷ luật của người dùng sẽ trở nên vô nghĩa.
Có lẽ đây là lý do tại sao toàn ngành lại cảm thấy ghê sợ tột cùng trước khái niệm "lỗi entropy" – theo một cách nào đó, đó là một đòn giáng mạnh vào toàn bộ đặc tính cốt lõi của crypto. Trong trường hợp xảy ra một cuộc tấn công lừa đảo phishing thành công, ngành có thể đổ lỗi cho người dùng – điều đó tuy tàn nhẫn, nhưng hợp lý. Người dùng mắc bẫy lừa đảo đã không bảo vệ tài sản của họ dù họ có khả năng làm điều đó – quyền lực nằm trong tay họ. Tuy nhiên, trong trường hợp lỗi entropy, người dùng có thể đã làm đúng tất cả mọi thứ 'cần làm' nhưng vẫn phải bắt đầu từ một nền móng đã bị xâm phạm. Họ đã kỷ luật hết mức có thể trong khâu chuẩn bị, nhưng điểm yếu lại nằm ngay trong chính khâu chuẩn bị đó – nó phản bội họ vào đúng thời điểm họ tin tưởng vào nó nhất.
Điều này đặt ra một gánh nặng hoàn toàn mới cho các nhà sản xuất ví lạnh: bên cạnh phần cứng và giao diện người dùng (UI), 'khả năng kiểm toán lớp bảo vệ' giờ đây trở thành một trong những trụ cột then chốt của niềm tin. Người dùng muốn có khả năng xác minh màn hình hiển thị, mã QR, giao tiếp cách ly (air-gap), các phần tử bảo mật (secure elements), mã nguồn mở, bản sao lưu bằng kim loại, ứng dụng di động và cả quy cách đóng gói – và giờ đây họ muốn có cả khả năng xác minh nghi thức tạo seed (seed ceremony). Mọi thứ khác chỉ là trang trí bề ngoài nếu nguồn tạo tính ngẫu nhiên đã bị xâm phạm.
Ngành công nghiệp hiện cần phải thấy nhiều hơn các rào chắn bảo vệ liên quan đến entropy: các bản dựng có thể tái lập (reproducible builds), kiểm toán firmware, các bộ vector thử nghiệm công khai và kiểm tra thời gian thực (run-time checking), kiểm tra nghiêm ngặt hơn trong quá trình biên dịch (build-time), tách biệt giữa tính ngẫu nhiên lúc biên dịch và lúc chạy thực tế, cùng sự phân tách rõ ràng hơn giữa các nguồn entropy phần cứng và phần mềm. Cũng sẽ có một sự dịch chuyển hướng tới multisig, cả về mặt kỹ thuật lẫn trải nghiệm người dùng – không chỉ là một lựa chọn dành riêng cho những người đa nghi. Một thiết lập hai chữ ký sử dụng hai thiết bị và/hoặc hai nhà cung cấp khác nhau có thể cho phép người dùng chống chịu được sai lầm của một nhà cung cấp, với giả định họ chỉ dùng thiết bị 'lỗi' cho một trong các nhánh ký. Đây rõ ràng không phải là giải pháp vạn năng, nhưng nó tốt hơn rất nhiều so với việc không có gì khi đối mặt với những sai lầm chí mạng như lỗi entropy.
Các nhà cung cấp ví lạnh hiện phải điều chỉnh chiến lược truyền thông của mình – thông báo 'vui lòng cập nhật firmware' không còn chỉ là một thông điệp chung chung kiểu 'đã có trục trặc xảy ra'. Người dùng thông thường đã quen liên kết việc 'cập nhật firmware' với 'mọi thứ sẽ tốt hơn' – nhưng trên thực tế, một bản cập nhật thường chỉ khắc phục các thao tác sử dụng thiết bị trong tương lai, tức là các lần tạo seed sau này. Người dùng buộc phải thực hiện một hành động phức tạp hơn rất nhiều: tạo một danh tính mới hoàn toàn cho tiền của mình và chuyển dịch chúng sang đó. Điều này đẩy người dùng vào các rủi ro về phí giao dịch, rủi ro xác minh địa chỉ, rủi ro sao lưu và phục hồi, rủi ro thừa kế và nguy cơ họ thao tác sai sót do vội vã 'sửa chữa sự cố'. Các nhà cung cấp gặp phải lỗi nội bộ nghiêm trọng như lỗi entropy giờ đây phải giao tiếp với người dùng như các nhà quản trị khủng hoảng chứ không phải như các công ty phần mềm thông thường.
Cũng có một nguy cơ sống còn đối với các doanh nghiệp kinh doanh thiết bị lưu trữ lạnh: đề xuất giá trị của họ vốn gắn liền với niềm tin của người dùng vào sự thận trọng đến mức tối đa của công ty thay cho họ. Một sự cố entropy có thể biến những người mua ví lạnh từ khách hàng thành những người hoài nghi – xét cho cùng, hoàn toàn có lý do để nghi ngờ rằng những vấn đề khác, sâu xa hơn cũng có thể đang tồn tại. Toàn ngành sẽ không thực sự thay đổi cách thức vận hành chỉ vì một vụ bê bối: mọi sản phẩm lớn trong thế giới crypto hiện đại đều đầy rẫy những sự thỏa hiệp, và thái độ chung đối với tất cả chúng là không ai có thể hoàn toàn tự tin vào bất cứ điều gì, chấm hết. Tuy nhiên, kỳ vọng đối với lưu trữ lạnh lại cao hơn đáng kể – gánh nặng cảm xúc đặt lên các ví lạnh sâu sắc hơn rất nhiều, và người dùng không chỉ hoài nghi về tính bảo mật của các công ty – họ đang ở thế rất dễ bị tổn thương. Một lỗi entropy sẽ khiến tất cả những ai làm trong ngành nhận ra lý do tại sao ví lạnh không giống như các sản phẩm crypto khác – người dùng của chúng trải qua một hành trình tâm lý sâu sắc hơn nhiều, và rất nhiều người trong số họ mong manh theo cách riêng của mình.
Một gánh nặng tâm lý tương tự cũng đè nặng lên người dùng multisig – công nghệ này chắc chắn an toàn, nhưng nó đòi hỏi sự can thiệp nhiều hơn và rủi ro hơn ở cấp độ cá nhân: nhiều thứ phải nhập hơn, nhiều thứ phải sao lưu hơn, nhiều thứ để mất hơn và nhiều thứ để lại thừa kế hơn. Chúng ta không thể chỉ nói với tất cả mọi người rằng họ có thể dùng multisig và dựa vào đó để an toàn hơn – đến một lúc nào đó, cách tiếp cận đó có thể bắt đầu khiến người dùng xa lánh thay vì giúp đỡ họ. Đến một lúc nào đó, người dùng sẽ cảm thấy toàn bộ hệ thống này dường như chỉ muốn họ trở thành những chuyên gia bảo mật và không gì khác ngoài điều đó.
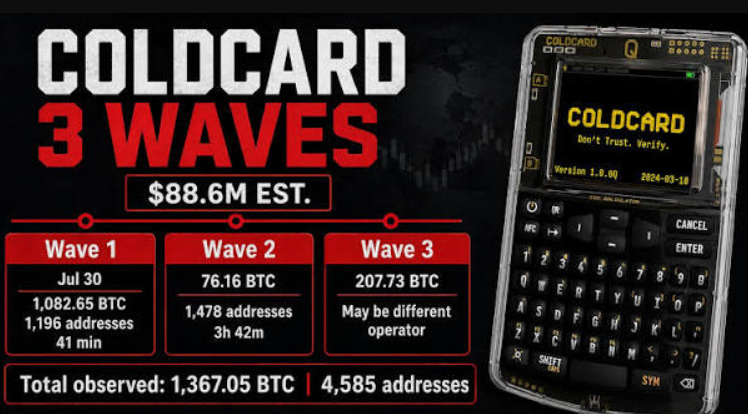
Và do đó, chúng ta đi đến vấn đề thực sự của toàn bộ tình huống này – ngành công nghiệp ví lạnh hiện đang được yêu cầu phải làm cho các thiết lập mặc định trở nên an toàn hơn, đối với cả những người dùng phổ thông, chứ không chỉ dành cho những người biết gieo xúc xắc, đọc whitepaper và kiểm tra nhật ký biên dịch. Sức hấp dẫn của việc gieo xúc xắc nằm ở sự thuần khiết của quy trình, nhưng nó cũng là một sự phó mặc niềm tin – người dùng trung bình đang bị yêu cầu phải bù đắp cho những thiếu sót của quy trình sản xuất bằng cách tự tung xúc xắc. Điều này không thể bền vững về lâu dài, và thất bại của Coldcard cho thấy lý do tại sao ngành nên từ bỏ các phương pháp tiếp cận như vậy.
Huyền thoại về ví lạnh thu hẹp lại
Ví lạnh sẽ không sớm biến mất – việc Coldcard bị phát hiện lỗi không làm cho ví nóng trở nên an toàn hơn, các sàn giao dịch trở nên đáng tin cậy hơn hay các đơn vị lưu ký bên thứ ba trở nên miễn nhiễm với các sự cố. Các ví phần cứng tốt vẫn là một trong những lựa chọn tốt nhất hiện có trong cuộc chiến chống lại mã độc, các vụ trộm thông qua bộ nhớ tạm (clipboard), các cuộc tấn công qua trình duyệt và các hình thức xâm nhập kỹ thuật số khác. Việc lưu trữ khóa ngoại tuyến vẫn là một trong những trụ cột bảo mật crypto ở cấp độ bán lẻ. Tuy nhiên, toàn ngành phải thừa nhận rằng ví lạnh không phải là một pháo đài bất khả xâm phạm – trên mỗi bước đường, người dùng luôn phải sẵn sàng thực hiện các bước kiểm tra an toàn một cách chủ động.
Sự cố Coldcard chạm vào một số giả định bảo mật nền tảng nhất mà ngành crypto luôn tin tưởng – và ngành sẽ phải đánh giá lại các giả định nói trên sau sự việc này. Ví phần cứng và các khóa liên kết của chúng không hề miễn nhiễm với việc bị xâm phạm, nhưng nghĩa vụ chứng minh phải do các công ty gánh vác – chứ không phải người dùng. Trong tương lai, các công ty ví phần cứng sẽ phải đối mặt với sự giám sát chặt chẽ hơn xung quanh tính ngẫu nhiên và tính bí mật: ngành sẽ đòi hỏi những bằng chứng mạnh mẽ hơn về tính ngẫu nhiên, quy trình kiểm toán nghiêm ngặt hơn, độ minh bạch cao hơn, các thiết lập mặc định an toàn hơn và sự tách biệt rõ ràng hơn giữa các tầng phần cứng và phần mềm. Mọi người đều muốn thấy một lời giải thích chi tiết về những gì xảy ra khi firmware của ví được cập nhật – bản thân việc cập nhật có thể không ảnh hưởng đến các khóa hiện có, nhưng gần như chắc chắn sẽ ảnh hưởng đến các khóa trong tương lai, và quá trình chuyển đổi này phải được đánh giá cẩn trọng.
Việc phân biệt rạch ròi giữa "cập nhật firmware" và "di chuyển seed" sẽ ngày càng trở nên quan trọng. Việc đầu tiên là một thủ tục định kỳ do người dùng thực hiện – tuy nhiên, việc thứ hai lại đòi hỏi trách nhiệm lớn hơn rất nhiều. Người dùng phải hiểu rằng khả năng cập nhật firmware của họ không đồng nghĩa với việc họ có thể tự động cập nhật các dữ liệu bí mật – trên thực tế, việc di chuyển thường liên quan đến việc tạo ra một bộ khóa hoàn toàn mới, tức là chuyển tiền từ bộ khóa này sang bộ khóa khác. Điều này có thể kéo theo phí giao dịch, các sự cố xác minh địa chỉ và nhiều bất tiện khác. Đó là lý do tại sao, khi đối mặt với nguy cơ bị xâm phạm tiềm ẩn trong một ví nào đó, nhiều người dùng thích chuyển tài sản của họ sang một ví khác trên cùng blockchain hơn. Bằng cách này, họ tránh được tất cả các chi phí và rủi ro khi di chuyển – nhưng tất nhiên, họ cũng không tận dụng được những lợi thế mà chiếc ví 'bị lỗi' đó có thể mang lại.
Ngành công nghiệp này cần phải đặc biệt thận trọng khi giao tiếp với người dùng của mình – những tiết lộ xung quanh Coldcard là một lời cảnh tỉnh nghiêm khắc rằng người dùng phải luôn tư duy phản biện trước khi làm bất cứ điều gì với tài sản của mình. Các công ty cần đặc biệt cẩn trọng để tránh sử dụng các thuật ngữ kỹ thuật mơ hồ – người dùng ví lạnh điển hình không thực sự hiểu hết những sắc thái trong mối tương tác giữa phần cứng với phần mềm. Họ tin tưởng nhà cung cấp sẽ giữ an toàn cho tài sản của họ, và nhà cung cấp phải sống xứng đáng với mức độ tin cậy này. Ngược lại, nhà cung cấp phải nhận ra rằng các hành động của họ ảnh hưởng trực tiếp đến cảm xúc và việc ra quyết định của người dùng – và họ phải hành động tương xứng. Nếu đưa ra lựa chọn sai lầm, hậu quả cho tất cả mọi người có thể vô cùng nghiêm trọng.
Một chiếc ví phần cứng không chỉ là một món đồ công nghệ – nó là một lời hứa mà mọi người đặt vào sự an toàn của chính mình. Sau sự cố Coldcard, lời hứa đó cần phải được đánh giá lại một cách toàn diện.
Netts Workspace thuộc về một mảng hoàn toàn khác trong thế giới crypto, nhưng đây lại là một lời nhắc nhở khác rằng các hoạt động quy mô nghiêm túc luôn đòi hỏi bảng điều khiển, quyền kiểm soát, tự động hóa và tính minh bạch thay vì sự thần bí hóa của thế giới tiền mã hóa. Nền tảng quản lý TRON Energy chuyên nghiệp của họ cung cấp dịch vụ thuê thủ công, Smart Mode, Host Mode, giám sát, truy cập API, kiểm tra AML, phân tích và các công cụ tài chính cho các đội ngũ muốn mở rộng hoạt động kinh doanh Energy một cách bền vững. Đối với các công ty có ý định sử dụng TRON Energy API, tự động hóa USDT, tự động hóa thanh toán TRON, hoặc tổng quát hơn là quản lý các hoạt động TRON Energy của mình, tầm quan trọng của các nền tảng như Netts Workspace thực sự rất khó để đánh giá hết.