Ano ang Kahulugan ng Coldcard Hack sa Industriya ng Cold Wallets
Ipinapakita ng pagkabigo sa entropy ng Coldcard kung bakit dumedepende ang mga cold wallet sa randomness, pagtitiwala sa firmware, mga audit, at maingat na seed migration.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
Kapag naririnig ang terminong cold wallet, iniuugnay ito sa kaligtasan. Ang mismong parirala ay magandang pakinggan, ligtas, hindi mapasok, at nakatago nang maayos. Ang mga hot wallet ay para sa pagba-browse at mga exchange; ang mga cold wallet ay para sa pag-iingat at pamamahinga.
Nayanig ang naratibong iyon sa kamakailang isyu sa entropy ng Coldcard.
Ang kabalintunaan sa sitwasyong ito ay ang nakompromisong aspeto ng insidenteng panseguridad na ito ay hindi isang phishing scam sa hot wallet o isang pekeng MetaMask extension o kahit isang hindi ligtas na deposit address sa exchange. Ito mismong bahagi ng wallet na pinupuntahan ng mga crypto native kapag nais nilang pag-usapan ang responsableng pamamahala ng pondo: isang Bitcoin-only na hardware wallet. Ito ay isang device na pinagkakatiwalaan ng mga user na gumawa ng karagdagang hakbang upang mabawasan ang exposure sa online na mundo. Gayunpaman, ang ilan sa mga seed na ginawa ng sinasabing maingat na cold wallet na ito ay may kulang na dami ng entropy para sa tunay na seguridad.
Problema iyon. Ang pagnanakaw sa hot wallet ay nakakadismaya, ngunit ang pagnanakaw sa entropy ng isang cold wallet ay isang nakapanlulumong realisasyon na ang bagay na binili mo upang bawasan ang antas ng iyong pagtitiwala sa mundo ay nangangailangan pa rin pala ng tiyak na antas ng tiwala sa firmware nito, mga build flag, random-number generator, proseso ng pag-audit, disiplina sa release, at ang napakaliit, halos hindi nakikitang puwang sa pagitan ng internal randomness nito at ng sa iyo.
Karamihan sa mga gumagamit ng Coldcard at iba pang katulad na cold storage solution ay walang malalim na kaalaman sa mechanics ng pagbuo ng random number. Para sa kanila, ang labindalawang salita (o dalawampu't apat na salita, o anupaman ito) na parirala sa screen ay isang sagradong misteryo. Isinusulat nila ang mga salita, itinatago ang mga ito, at hinding-hindi itina-type ang mga salita saanman malapit sa isang website nang hindi muling sinusuri ang address nito. Ginagawa nila ang lahat ng tamang bagay. Gayunpaman, ang isyu sa Coldcard ay nagsisilbing isang nakagigising na paalala na ang buong punto ng isang cold wallet ay nakokompromiso kung ang random seed ng wallet ay hindi talaga random. Ito ang dahilan kung bakit ang pariralang itinuturing ng user bilang isang hindi maabot, hindi matitinag na pinagmumulan ng randomness ay maaaring mabigo sa kanila anumang oras.
Kung Paano Nagiging Madaling Hulaan ang Isang Ligtas na Parirala
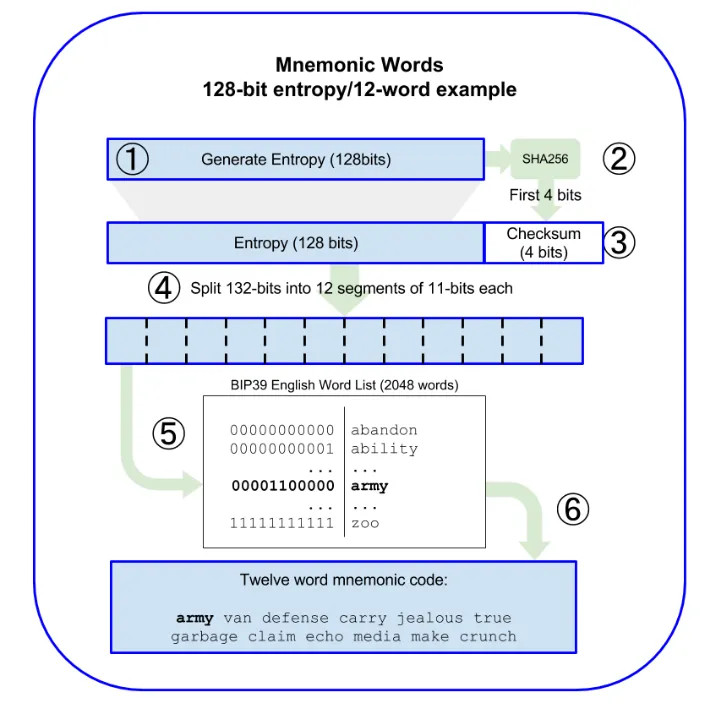
Ang ligtas na parirala ay dapat na random. Para sa isang karaniwang 12-word BIP-39 seed, nangangahulugan iyon ng pagkakaroon ng 128 bits ng entropy dito. Ang numerong iyon ay maaaring magmukhang napakalaki, ngunit ito ay pamantayan para sa larangan ng cryptography, at may magandang dahilan: ang ganoong kalaking numero ay hindi mahuhulaan, kahit na gamitin ng isang attacker ang lahat ng resources na magagamit nila. Walang magtatangkang mag-brute-force ng isang 128-bit key gamit ang isang ordinaryong PC, isang botnet, isang quantum computer, o kahit na kumbinasyon ng tatlong ito. Bagama't ang isang cold wallet ay dapat na mas ligtas kaysa sa isang hot wallet, ang parehong mga prinsipyo ay nalalapat sa random number generator nito.
Ang isyu ng Coldcard ay hindi dahil ang BIP-39, Bitcoin, o mga cold wallet sa pangkalahatan ay hindi ligtas. Ang mismong implementasyon ang naging problema, partikular ang isang build-time issue na naging dahilan upang ang ilan sa mga apektadong device ay gumamit ng isang deterministic software-based random number generator sa halip na ang cryptographically secure hardware random number generator para sa seed. Maaaring napaka-teknikal pakinggan nito, ngunit ang ibig sabihin talaga nito ay gumamit ang device ng mas kaunting entropy kaysa sa nararapat noong binuo ang random seed.
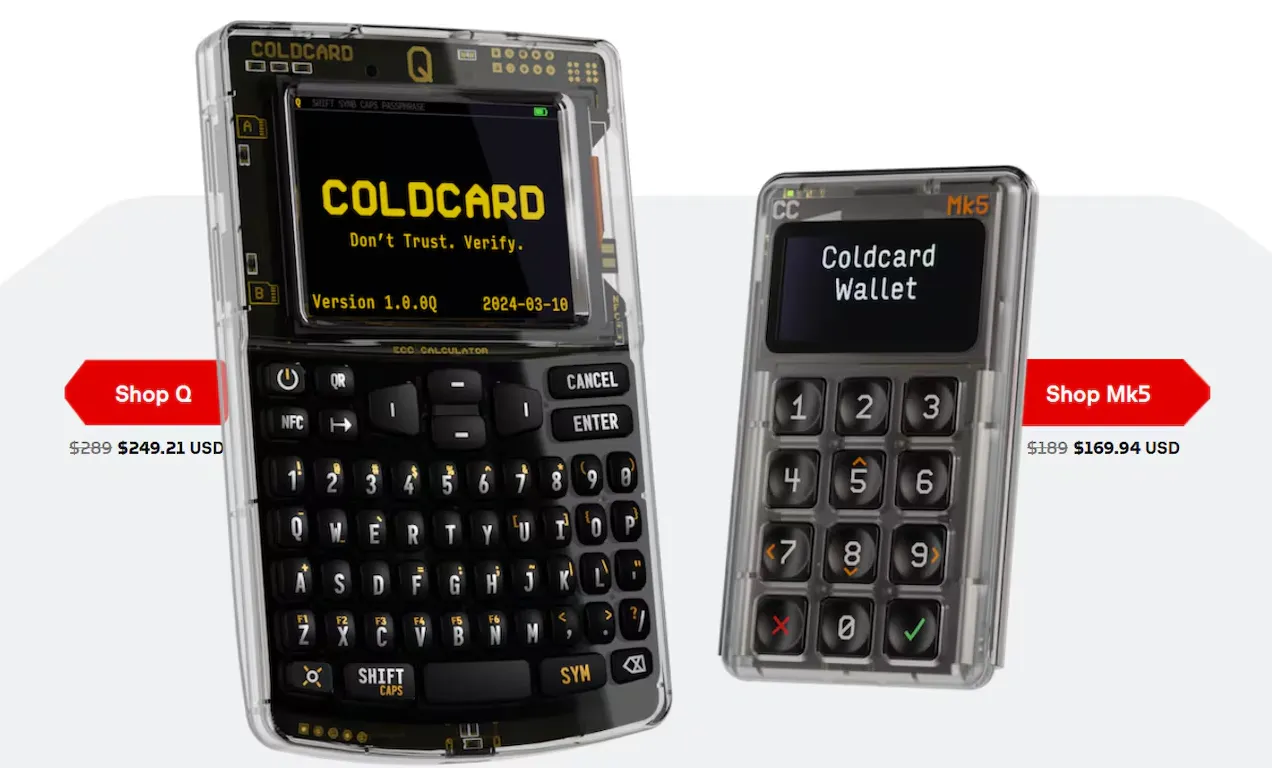
Sa mga apektadong Mk2 at Mk3 device na nagpapatakbo ng 4.0.1 hanggang 4.1.9 firmware, ang bilang ng bits ng entropy sa isang seed na ginawa nang walang sapat na dice roll ay tinatayang nasa bandang 40. Para mailagay ito sa perspektibo, ang 40 bits ng entropy ay sapat para sa isang theoretically secure random number generator upang makagawa ng 1 sa isang trilyong posibleng resulta. Hindi imposibleng hulaan ang ganoong numero, lalo na kung ang attacker ay may ilang impormasyon tungkol dito o maaaring gumamit ng ilang resources upang paliitin ang mga posibilidad. Sa mas bago, ngunit apektado pa ring Mk4, Mk5, at Q device, ang dami ng entropy ay nasa pagitan ng 40 at 72 bits na may ilang pagtatantya ng garantisadong lihim na entropy na kasingbaba ng 56 bits.
Ito ay isang mahalagang pagkakaiba, dahil ipinapakita nito kung bakit naapektuhan ng isyu ang ilan sa mga user ng Coldcard at hindi ang lahat. Ang mga Mk2 at Mk3 device na may hindi sapat na entropy ay nasa emergency category, habang ang mga Mk4, Mk5, at Q device ay mahina lamang. Gayunpaman, para sa mga user na nagmamay-ari ng mga apektadong device, wala silang gaanong magagawa bukod sa i-update ang firmware sa naayos na bersyon, gumawa ng bagong seed gamit ito, i-verify ang receiving address, magpadala ng maliit na halaga ng pondo rito, at ilipat ang natitira. Isa itong nakakapagod na proseso, ngunit kahit papaano ay tinitiyak nito na ang luma at mahinang seed ay hindi gagamitin upang mag-imbak ng anumang halaga.
Ngunit narito ang bahagi na hindi magugustuhang marinig ng maraming user: ang pag-update ng firmware ay hindi nag-aayos ng luma at mahinang seed. Ang randomness ay pinal na sa sandali ng pagbuo nito. Kung ang parirala ay ginawa nang mahina, ang mga susunod na update ay hindi magpapatibay sa lumang entropy. Ang tanging praktikal na solusyon ay mag-update, gumawa ng bagong seed sa naayos na firmware, suriin ang backup at receiving address, gumawa ng maliit na transaksyon, at ilipat ang mga pondo.
Ang exception ay nagpapatunay din sa patakaran. Ang sinumang gumawa ng seed na may hindi bababa sa 50 throws ng pribadong dice ay karaniwang itinuturing na naglagay ng key sa labas ng randomness path ng cold wallet. Ang isang sapat na malakas na BIP-39 passphrase ay nagsisilbing karagdagang proteksyon ngunit hindi nito nalulutas ang problema sa mahinang seed. Para itong isang safe sa loob ng isa pang safe, ngunit nabubuksan gamit ang skeleton key. Siyempre, mas mabuti na ito kaysa wala, ngunit isa pa rin itong safe sa loob ng isa pang safe.
Bakit Nais ng mga Hacker na Magkaroon ng Bug ang mga Cold Wallet
Sa unang tingin, ang mga cold wallet ay hindi kaakit-akit bilang mga attack vector. Idinisenyo ang mga ito upang maging offline, nakahiwalay sa browser, at hindi naglalantad ng mga private key sa network stack.
Ito ang mismong dahilan kung bakit napaka-kaakit-akit ng mga ito. Ang mga cold wallet ay naglalaman ng malalaking halaga ng pera. Ang isang user ay hindi naglilipat ng maliliit na halaga mula sa isang hardware wallet; inililipat nila ang natitira, ang prize fund, ang mana – mga coin na matutulog nang ilang dekada. Ang may-ari ng cold wallet ay maaaring hindi masusing nagbabantay sa merkado; maaaring hindi nila alam ang tungkol sa race condition o sa mempool congestion. Maaaring hindi nila nasuri ang Twitter account ng gumawa ng wallet para sa pinakabagong security advisory. Sa madaling salita, habang mas matagal ang mga coin sa cold wallet, mas lumalaki ang potensyal na attack surface.
Ang kriminal ay may motibasyon na bumuo ng gayong pag-atake. Ang isang klase ng vulnerability ay maaaring makaapekto sa daan-daan o libu-libong mga user nang sabay-sabay. Ang isang phishing campaign ay kailangang maingat na buuin; ang malware ay kailangang ikalat; ang pekeng support ay kailangang kumumbinsi sa biktima na magbigay ng access. Ngunit ang mahinang randomness, kapag nahulaan, ay nagbibigay-daan sa isang attacker na bumuo ng mga kandidatong seed, kunin ang mga address mula sa mga ito, suriin ang blockchain para sa mga tugma, at maglipat ng mga pondo. Hindi na kailangang i-hack ang PC ng user; hindi na kailangang akitin ang biktima sa isang patibong. Kailangan lamang sumulat ng attacker ng isang program na susubok maghanap ng mahihinang wallet sa blockchain.
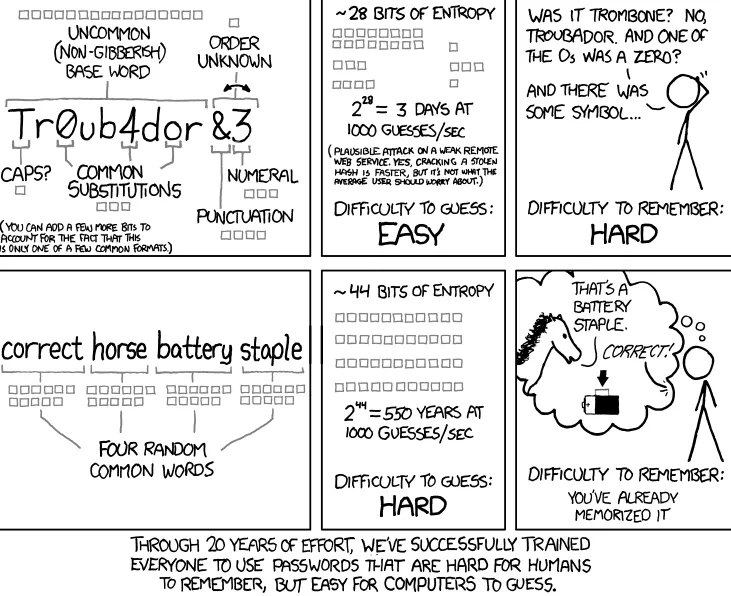
Ito ang dahilan kung bakit napakadelikado ng mahinang entropy. Ligtas ang private key dahil walang nakakaalam nito; hindi ito nakatago, ngunit hindi ito maabot dahil napakalaki ng search space. Ngunit kung pinaliit ang espasyo, ang attacker ay magiging sapat na matiyaga upang mahanap ang tamang key.
Paano ito posibleng nahanap ng attacker? Mayroong ilang attack vector, ngunit ang pinaka-interesante ay walang espesyal na kasanayan o kagamitan na kinakailangan. Ang Coldcard firmware ay available sa publiko; ang mga user ng hardware wallet at security researcher ay hayagang tinatalakay ang mga detalye nito. Maaaring pag-aralan ng isang attacker ang code, tingnan ang mga build script, at subukang alamin kung ano ang nagkamali. Ang isa pang vector ay ang pagsusuri sa data na available sa publiko: kung nalaman ng attacker ang tungkol sa na-drain na wallet, maaari silang maghanap ng iba pang bulnerableng wallet. Sa huli, ang blockchain ay isang database ng mga address at transaksyon, kaya ang paghula sa address ay magbibigay-daan sa attacker na suriin kung ang wallet ay mayroong anumang coin.
Mayroong pangatlong dahilan para sa interes sa mga cold wallet: ang mga user ng mga serbisyong ito ay madalas na mga enthusiast. Ang mga user ng Coldcard ay mga taong may malalim na kaalaman sa Bitcoin protocol, na malamang na may mas malalaking deposito kaysa sa karaniwang crypto enthusiast. Sila ang kabaligtaran ng mga padalos-dalos na speculator; mayroon silang matatag na pag-unawa sa mga panganib at sinasadya nila itong harapin. Sa madaling salita, seryoso ang mga gumagamit ng cold wallet sa self-custody, at ang isang potensyal na kahinaan sa isa sa mga serbisyong ito ay isang seryosong banta sa kanilang mga pondo.
Magkaiba rin ang economics ng pag-atake. Ang isang karaniwang magnanakaw ay hindi maaaring magnakaw sa 500 bahay nang sabay-sabay; kailangan nilang pumunta sa bawat pinto. Ang isang grupong nagpi-phishing ay kailangang maghanap ng 500 biktima na magbibigay ng kanilang mga private key sa isang mapanlinlang na website. Ngunit ang isang attacker na nakakita ng kahinaan sa cold wallet ay kailangan lamang magsulat ng isang program na dadaan sa lahat ng mahihinang wallet sa blockchain at uubusin ang mga ito. Hindi kailangang gumawa ng anuman ang biktima; hindi nila kailangang mag-click sa link o mag-type ng key. Kailangan lang nilang iwanan ang kanilang mga coin sa bulnerableng wallet, na, sa kasamaang-palad, ay karaniwang nangyayari.
Lumilikha ito ng karagdagang hamon para sa user ng cold wallet: ang pagtukoy sa oras kung kailan hihinto ang mahinang seed sa pagiging banta. Isang buwan na ang lumipas mula noong huling transaksyon, at walang nangyari. Isang taon na ang lumipas, at walang nangyari. Kung nalaman ng user na mababa ang entropy ng seed, matagal na sana nilang inilipat ang mga coin. Ngunit hanggang sa unang pagtatangka ng pag-withdraw, ang may-ari ng cold wallet ay may huwad na pakiramdam ng seguridad.
Dito nagiging pinakamalaking tulong sa attacker ang pampublikong blockchain. Sa karamihan ng mga krimen, kailangan munang hanapin ng kriminal ang biktima. Kailangang alamin ng attacker kung nasaan ang pera: sa vault ng bangko, sa cryptocurrency wallet, o sa cash. Ngunit sa Bitcoin, baligtad ang proseso: kailangan lamang hulaan ng attacker ang private key, pagkatapos nito ay maaari na nilang suriin ang blockchain para sa mga address at transaksyon. Sa madaling salita, ang transparency ng blockchain ay isang napakalaking bentahe sa kriminal kung kaya nilang paliitin ang search space.
Ang isa pang salik na nakakaimpluwensya sa potensyal na attacker ay ang mismong user ng cold wallet. Ang mga gumagamit ng hardware wallet sa pangkalahatan ay mas may kaalaman tungkol sa mga pasikot-sikot ng seguridad ng kanilang mga instrumento. Mas malamang din silang lumahok sa mga pampublikong debate sa seguridad ng cryptocurrency, magsagawa ng kanilang sariling pananaliksik, at mag-publish ng mga artikulo. Hindi ito nakakagulat: naglalaan ang mga user na ito ng maraming oras at pagsisikap upang matiyak na ang kanilang mga asset ay ligtas hangga't maaari. Ngunit nangangahulugan din ito na sila ay nadidismaya at nabibigo kapag may nakitang kahinaan sa isa sa mga tool na kanilang hinahangaan.
Ang Nasira ay Tiwala, Hindi Lamang Randomness
Ang reaksyon ng industriya ay hindi dapat limitado sa mga talahanayan ng bersyon ng firmware – mahalaga ang mga talahanayan, ngunit ang mas malaking sugat na dapat paghilumin ay ang tiwala.
Nagbebenta ang mga kumpanya ng hardware wallet ng pagbawas sa pag-asa sa iba, ngunit hindi ang pag-aalis nito – dumedepende pa rin ang user sa napakaraming salik: paggawa, mga chip, firmware, mga bootloader, mga build system, mga open source review, mga closed source component, dokumentasyon, packaging, distribusyon, at maging ang katapatan ng lahat ng kalahok. Ipinapahayag ng kanilang marketing ang "huwag magtiwala, mag-verify," ngunit hindi masusundan ng karaniwang user ang mga hakbang mula sa pisikal na ingay sa loob ng chip hanggang sa seed phrase sa screen.
Hindi ito pagpapaimbabaw – ito ay ang pagkilala na ang seguridad ay isang chain of trust. May kapus-palad na ugali ang industriya na ipagpalit ang mga slogan sa tunay na seguridad.
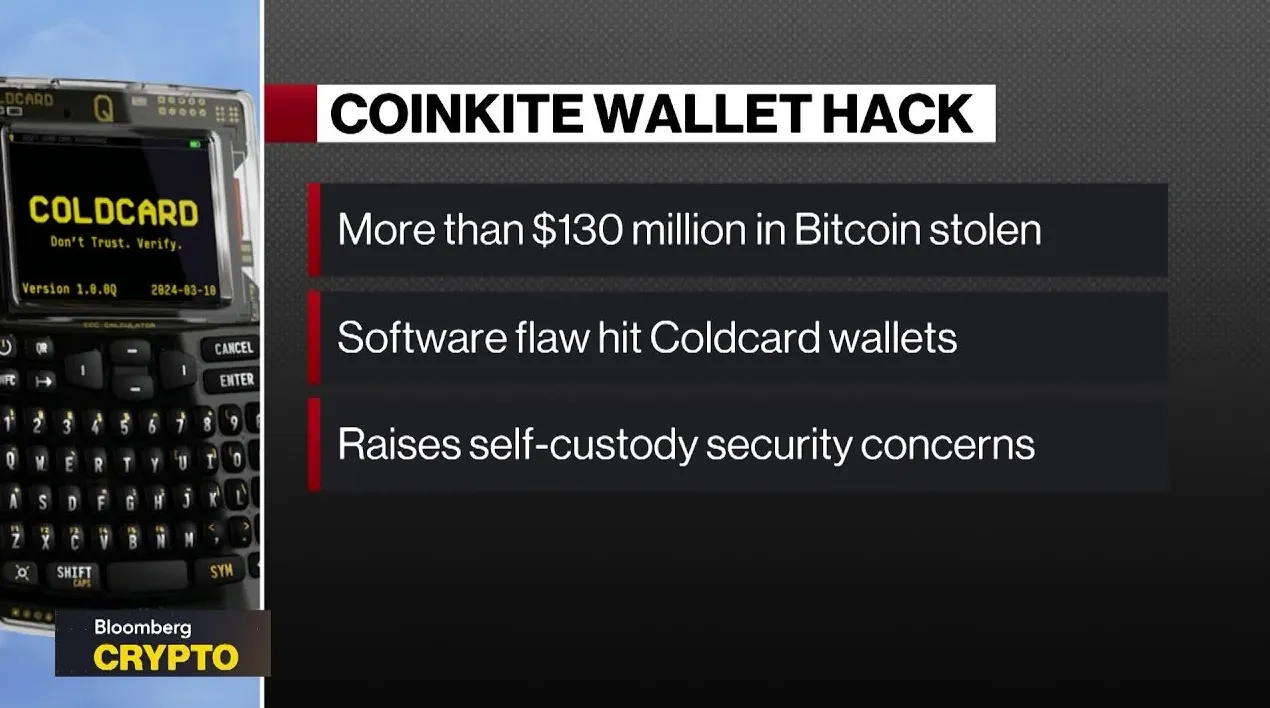
Ang rebelasyon ng Coldcard ay sumasaling sa mas banayad na antas ng kasunduan sa pagitan ng user at ng cold wallet: 'Ako ang magiging responsable para sa pangangalaga ng aking mga coin – isusulat ko ang seed, hindi ko ito itatabi sa iCloud, hindi ko ito ibibigay sa isang phishing Telegram, hindi ko ito gagastusin sa isang exchange. Kapalit ng aking responsibilidad, ang hardware wallet ay hindi dapat maglaman ng isang kahinaan na magpapahintulot sa aking mga lihim na maalis sa aking kontrol.' Ang responsibilidad ng kumpanya ng hardware wallet ay padaliin ang tiwalang ito: lumikha ng isang lihim na nananatiling lihim kahit na makompromiso ang kumpanya. Kung mabigo ang kumpanya sa pangunahing tungkulin nito, ang disiplina ng user ay nagiging walang silbi.
Marahil ito ang dahilan kung bakit labis ang pagkadismaya ng industriya sa ideya ng "entropy failure" – sa isang paraan, ito ay isang sakdal sa buong etos ng crypto. Sa kaso ng isang matagumpay na pag-atake ng phishing, maaaring ituro ng industriya ang pagkakamali ng user – at ito ay talagang malupit, ngunit lohikal. Ang user na nabiktima ng phishing scam ay hindi nagprotekta sa kanilang mga asset sa kabila ng kanilang kakayahang gawin ito – ang kapangyarihan ay nasa kanilang mga kamay. Gayunpaman, sa kaso ng entropy failure, maaaring nagawa ng user ang lahat ng 'tamang' bagay at nagsimula pa rin sa isang nakompromisong pundasyon. Naging kasing-disiplinado siya sa kanyang mga paghahanda hangga't maaari, ngunit ang kahinaan ay nasa mismong paghahanda – nabigo siya nito sa mismong sandali na pinaka-inaasahan niya ito.
Naglalagay ito ng isang pundamental na bagong pasanin sa mga gumagawa ng cold wallet: bukod sa hardware at UI, ang 'protection auditability' ay nagiging isa na ngayon sa mga pangunahing haligi ng tiwala. Nais ng mga user ang kakayahang mag-verify ng mga screen, QR code, air-gapped na komunikasyon, mga secure element, open source code, mga metal backup, mga mobile app, at ang packaging – at nais din nila ngayon ang kakayahang mag-verify ng seed ceremony. Ang lahat ng iba pa ay dekorasyon lamang kung ang pinagmumulan ng randomness ay nakompromiso.
Kailangan na ngayong makakita ang industriya ng higit pang mga guardrail na nauugnay sa entropy: mga reproducible build, pag-audit ng firmware, mga pampublikong test vector at run-time checking, mas mahigpit na build-time check, at paghihiwalay ng build-time at run-time randomness, at mas maayos na paghihiwalay sa pagitan ng hardware at software entropy source. Magkakaroon din ng paglipat patungo sa multisig, kapwa bilang teknikal at user experience layer – hindi lamang bilang opsyon para sa mga paranoid. Ang isang two-signature setup gamit ang dalawang magkaibang device at/o vendor ay maaaring magbigay-daan sa user na makayanan ang pagkakamali ng isang vendor, sa pag-aakalang ginamit lang niya ang 'maling' vendor sa isa sa kanyang mga device. Malinaw na hindi ito unibersal na solusyon, ngunit ito ay higit na mas mabuti kaysa sa wala pagdating sa mga kritikal na pagkakamali tulad ng entropy failure.
Kailangan na ngayong iakma ng mga vendor ng cold wallet ang kanilang communication strategy – ang 'pakisuyong i-update ang firmware' ay hindi na lamang isang generic na mensaheng 'may nagkamali'. Natutunan ng karaniwang user na iugnay ang 'firmware update' sa 'bubuti ang mga bagay' – ngunit sa katotohanan, karaniwang inaayos lamang ng isang update ang paggamit ng device sa hinaharap, ibig sabihin, ang mga susunod na paggawa ng seed. Kailangang magsagawa ang user ng isang aksyon na higit na mas masalimuot: lumikha ng bagong pagkakakilanlan para sa kanyang pera at ilipat ito. Inilalantad nito ang user sa mga bayarin sa transaksyon, mga panganib sa pag-verify ng address, mga panganib sa backup at recovery, mga panganib sa mana, at ang panganib na may magawa siyang mali sa kanyang pagmamadali na 'ayusin ang mga bagay'. Ang mga vendor na nakakaranas ng isang kritikal na panloob na error tulad ng entropy failure ay dapat nang makipag-usap sa kanilang mga user tulad ng mga crisis manager at hindi bilang mga generic na kumpanya ng software.
Mayroon ding umiiral na panganib para sa mga negosyong nagbebenta ng mga cold storage device: ang value proposition ay likas na nakatali sa tiwala ng mga user sa pagiging maingat at mapagbantay ng kumpanya para sa kanila. Ang isang pagkabigo sa entropy ay maaaring magbago sa mga mamimili ng cold wallet mula sa pagiging customer patungo sa pagiging nagdududa – kung tutuusin, hindi malayong ipalagay na ang iba pang mas malalalim na isyu ay maaari ding naroroon. Hindi talaga babaguhin ng industriya ang mga pamamaraan nito dahil lamang sa isang iskandalo: bawat pangunahing produkto sa modernong crypto ay puno ng mga kompromiso, at ang pangkalahatang saloobin sa lahat ng ito ay walang sinuman ang maaaring maging ganap na tiwala sa anupaman. Gayunpaman, ang inaasahan sa mga tuntunin ng cold storage ay higit na mas mataas – ang emosyonal na pasaning inilalagay sa mga cold wallet ay higit na mas malalim, at ang mga user ay hindi lamang nagdududa tungkol sa seguridad ng mga kumpanya – sila ay bulnerable. Ang isang entropy failure ay magpapaunawa sa lahat ng nasa negosyo kung bakit ang mga cold wallet ay hindi katulad ng ibang mga produkto ng crypto – ang kanilang mga gumagamit ay sumasailalim sa isang mas malalim na sikolohikal na paglalakbay, at marami sa kanila ay marupok sa kanilang sariling natatanging paraan.
Ang katulad na sikolohikal na pasanin ay inilalagay sa mga gumagamit ng multisig – ang teknolohiya ay walang alinlangan na ligtas, ngunit ito ay higit na mas masalimuot at mapanganib sa personal na antas: mas marami ang ita-type, mas marami ang iba-backup, mas marami ang mawawala, at mas marami ang ipapamana. Hindi natin basta masasabi sa lahat na maaari silang gumamit ng multisig at umasa rito para maging mas ligtas – sa isang punto, ang diskarteng iyon ay maaaring magsimulang maglayo sa mga user sa halip na tulungan sila. Sa isang punto, mararamdaman ng mga user na tila nais ng buong sistema na sila ay maging mga eksperto sa seguridad at wala nang iba pa.
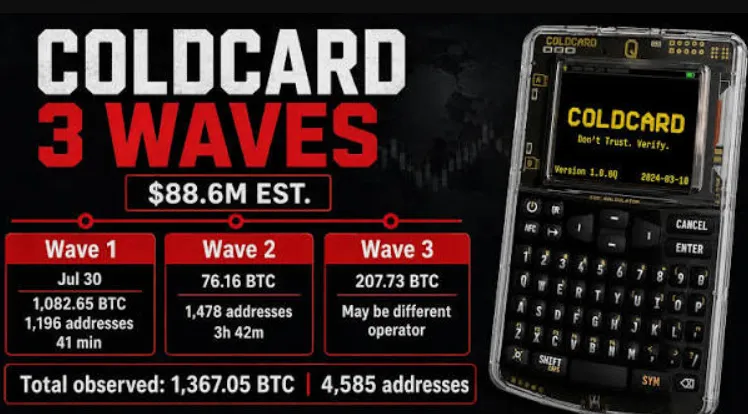
At sa gayon ay nararating natin ang totoong problema sa buong sitwasyon – hinihiling na ngayon sa industriya ng cold wallet na gawing mas ligtas ang default, para sa mga regular na user, hindi lamang sa mga nagpapagulong ng dice, nagbabasa ng mga whitepaper, at nagve-verify ng mga build log. Ang pang-akit ng dice ay ang kadalisayan ng proseso, ngunit ito rin ay isang pagpapahayag ng pananampalataya – ang karaniwang user ay hinihilingang punan ang mga pagkukulang ng proseso ng pagmamanupaktura sa pamamagitan ng pagpapagulong ng dice. Hindi ito mapapanatili sa pangmatagalan, at ipinapakita ng kabiguan ng Coldcard kung bakit dapat lumayo ang industriya sa mga ganitong pamamaraan.
Paliit nang Paliit ang Mito ng Cold Wallet
Hindi mawawala ang mga cold wallet sa lalong madaling panahon – ang rebelasyon ng Coldcard ay hindi ginagawang ligtas ang mga hot wallet, mapagkakatiwalaan ang mga exchange, o ligtas sa pagkabigo ang mga third-party custodian. Ang mahuhusay na hardware wallet ay nananatiling isa sa mga pinakamahusay na opsyon na magagamit sa paglaban sa malware, pagnanakaw sa clipboard, mga pag-atake sa browser, at iba pang anyo ng digital intrusion. Ang offline storage ng mga key ay nananatiling isa sa mga haligi ng retail-level na seguridad sa crypto. Gayunpaman, dapat kilalanin ng industriya na ang cold wallet ay hindi isang hindi mapapasok na kuta – sa bawat hakbang, dapat maging handa ang user na magsagawa ng mga aktibong pagsusuri sa seguridad.
Ang yugto ng Coldcard ay sumasaling sa ilan sa mga pinakapundamental na pagpapalagay sa seguridad na pinanghahawakan ng industriya ng crypto – at kailangang suriin muli ng industriya ang mga nasabing pagpapalagay dahil dito. Ang mga hardware wallet at ang mga nauugnay na key nito ay hindi ligtas sa pagkumpromiso, ngunit ang pasanin ng pagpapatunay ay dapat dalhin ng mga kumpanya – hindi ng mga user. Sa hinaharap, makikita ng mga kumpanya ng hardware wallet ang mas masusing pagsisiyasat sa paligid ng randomness at secrecy: hihilingin ng industriya ang mas matibay na mga patunay ng randomness, mas matibay na pag-audit, mas higit na transparency, mas matatag na mga default setting, at higit pang paghihiwalay sa pagitan ng hardware at software layer. Nais ng lahat na makakita ng detalyadong paliwanag kung ano ang mangyayari kapag na-update ang firmware ng isang wallet – ang mismong pag-update ay maaaring hindi makaapekto sa mga umiiral na key, ngunit halos tiyak na makakaapekto ito sa mga key sa hinaharap, at ang paglipat ay dapat na maingat na suriin.
Lalong magiging mahalaga na makilala ang pagkakaiba sa pagitan ng "firmware update" at "seed migration." Ang nauna ay isang regular na pamamaraan na ginagawa ng user – ang huli, gayunpaman, ay may kasamang mas malaking responsibilidad. Dapat maunawaan ng user na ang kanyang kakayahang i-update ang firmware ay hindi nangangahulugang awtomatiko ang kanyang kakayahang i-update ang mga lihim – sa pagsasanay, ang migration ay karaniwang nagsasangkot ng paglikha ng isang ganap na bagong hanay ng mga key, ibig sabihin, paglilipat ng mga pondo mula sa isang hanay ng mga key patungo sa isa pa. Maaari itong magdulot ng mga bayarin sa transaksyon, mga problema sa pag-verify ng address, at iba pang abala. Ito ang dahilan kung bakit, kapag nahaharap sa banta ng potensyal na kompromiso sa isa sa kanilang mga wallet, mas pinipili ng maraming user na ilipat ang kanilang mga asset sa ibang wallet sa parehong blockchain. Sa ganitong paraan, naiiwasan nila ang lahat ng gastos at panganib sa migration – ngunit, siyempre, hindi rin sila nakikinabang sa mga bentahe na maaaring ialok ng 'may depektong' wallet.
Dapat maging partikular na maingat ang industriya kapag nakikipag-usap sa mga user nito – ang mga rebelasyon sa paligid ng Coldcard ay isang nakagigising na paalala na ang mga user ay dapat palaging mag-isip nang kritikal bago gumawa ng anuman sa kanilang mga asset. Ang mga kumpanya ay dapat maging partikular na maingat upang maiwasan ang paggamit ng malabong teknikal na jargon – ang karaniwang gumagamit ng cold wallet ay hindi talaga nauunawaan ang mga detalye ng pakikipag-ugnayan ng hardware sa software. Nagtitiwala siya sa vendor na panatilihing ligtas ang kanyang mga asset, at dapat tuparin ng vendor ang antas ng tiwalang ito. Ang vendor naman ay dapat kumilala na ang mga aksyon nito ay direktang nakakaapekto sa mga emosyon at paggawa ng desisyon ng mga user nito – at dapat itong kumilos nang naaayon. Kung maling desisyon ang gagawin, ang mga kahihinatnan para sa lahat ay maaaring maging matindi.
Ang isang hardware wallet ay hindi lamang isang piraso ng teknolohiya – ito ay isang pangako na inilalagay ng mga tao para sa kanilang kaligtasan. Pagkatapos ng Coldcard, ang pangakong iyon ay dapat nang dumaan sa isang malaking muling pagsusuri.
Ang Netts Workspace ay mula sa ibang uniberso ng crypto, ngunit ito ay isa pang paalala na ang mga seryosong operasyon ay nangangailangan ng mga dashboard, kontrol, automation, at transparency sa halip na mistisismo ng larangan ng crypto. Ang kanilang propesyonal na TRON Energy management platform ay nagbibigay-daan sa manual rental, Smart Mode, Host Mode, pagsubaybay, API access, mga AML check, analytics, at mga financial tool para sa mga team na gustong palakihin ang kanilang negosyo sa Energy sa napapanatiling paraan. Para sa mga kumpanyang nagnanais na gumamit ng TRON Energy API, USDT automation, pag-automate ng mga pagbabayad sa TRON, o, sa pangkalahatan, pamahalaan ang kanilang mga operasyon sa TRON Energy, ang kahalagahan ng mga platform tulad ng Netts Workspace ay napakahirap maliitin.