การแฮก Coldcard มีความหมายอย่างไรต่ออุตสาหกรรม Cold Wallet
ปัญหาเอนโทรปีของ Coldcard แสดงให้เห็นว่าเหตุใดกระเป๋าเงินแบบ Cold Wallet จึงต้องพึ่งพาการสุ่ม ความเชื่อมั่นในเฟิร์มแวร์ การตรวจสอบ และการย้าย Seed อย่างระมัดระวัง
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
เมื่อมีคนได้ยินคำว่า Cold Wallet สิ่งที่นึกถึงมักจะเป็นเรื่องของความปลอดภัย ตัวคำนี้เองฟังดูดี มั่นคง ปลอดภัย เจาะไม่เข้า และถูกเก็บซ่อนไว้อย่างมิดชิด Hot Wallet มีไว้สำหรับท่องเว็บและใช้งานบนแพลตฟอร์มแลกเปลี่ยน ส่วน Cold มีไว้สำหรับเก็บรักษาและพักเงินไว้ในระยะยาว
ทัศนคติดังกล่าวต้องสั่นคลอนจากปัญหาด้านเอนโทรปีของ Coldcard ที่เกิดขึ้นเมื่อไม่นานมานี้
ความย้อนแย้งของสถานการณ์นี้คือ จุดเปราะบางของเหตุการณ์ความปลอดภัยในครั้งนี้ไม่ใช่การหลอกลวงแบบฟิชชิงบน Hot Wallet หรือส่วนขยาย MetaMask ที่เป็นอันตราย หรือแม้แต่ที่อยู่ฝากเงินที่ไม่ปลอดภัยของแพลตฟอร์มแลกเปลี่ยน แต่มันคือส่วนประกอบของกระเป๋าเงินที่ชาวคริปโตตัวจริงมักจะหันไปหาเมื่อต้องการพูดถึงการบริหารจัดการเงินทุนอย่างมีความรับผิดชอบ นั่นคือ ฮาร์ดแวร์วอลเล็ตสำหรับ Bitcoin โดยเฉพาะ นี่คืออุปกรณ์ที่ได้รับความไว้วางใจจากผู้ใช้ที่ยอมทำตามขั้นตอนเพิ่มเติมเพื่อลดการเชื่อมต่อกับโลกออนไลน์ให้น้อยที่สุด ทว่า Seed บางส่วนที่สร้างขึ้นโดย Cold Wallet ที่คาดว่าปลอดภัยและระมัดระวังเป็นพิเศษนี้ กลับมีปริมาณเอนโทรปีไม่เพียงพอที่จะสร้างความปลอดภัยได้อย่างแท้จริง
นี่คือปัญหาใหญ่ การโจรกรรม Hot Wallet นั้นเป็นเรื่องน่าผิดหวัง แต่การที่เอนโทรปีของ Cold Wallet ถูกบั่นทอนลงไป กลับเป็นความจริงอันน่าหดหู่ใจที่ชี้ให้เห็นว่า อุปกรณ์ที่คุณซื้อมาเพื่อลดระดับการพึ่งพาความเชื่อใจต่อโลกภายนอก ยังคงต้องการความไว้วางใจในระดับหนึ่งต่อเฟิร์มแวร์, แฟล็กการบิลด์ (build flags), เครื่องมือสุ่มตัวเลข (random-number generators), กระบวนการตรวจสอบ (audit), ระเบียบวินัยในการปล่อยซอฟต์แวร์ และช่องว่างเล็กๆ ที่แทบมองไม่เห็นระหว่างการสุ่มภายในตัวมันเองกับการสุ่มของคุณ
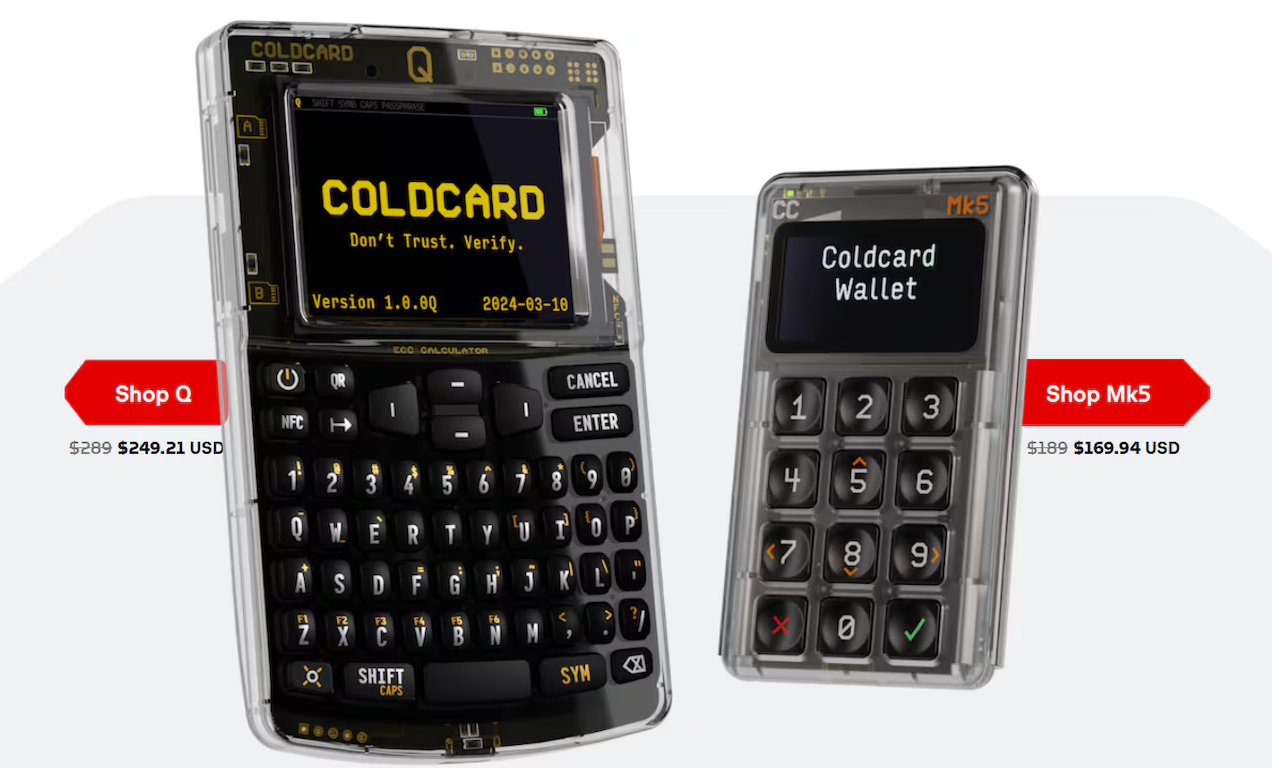
ผู้ใช้ Coldcard และโซลูชันการจัดเก็บแบบ Cold Storage ส่วนใหญ่ ไม่ได้มีความรู้เชิงลึกเกี่ยวกับกลไกการสุ่มตัวเลข สำหรับพวกเขา วลี 12 คำ (หรือ 24 คำ หรือแล้วแต่กรณี) บนหน้าจอเปรียบเสมือนสิ่งลี้ลับศักดิ์สิทธิ์ พวกเขาจดคำเหล่านั้นลงกระดาษ ซ่อนคำเหล่านั้นไว้ และไม่เคยพิมพ์คำเหล่านั้นลงบนเว็บไซต์ใดๆ โดยไม่ตรวจสอบที่อยู่อย่างถี่ถ้วน พวกเขาทำทุกอย่างถูกต้องแล้ว อย่างไรก็ตาม ปัญหาของ Coldcard ทำหน้าที่เป็นเครื่องเตือนใจที่ทำให้ตาสว่างว่า จุดประสงค์ทั้งหมดของ Cold Wallet จะพังทลายลงทันที หาก Seed ที่สุ่มขึ้นมานั้นไม่ได้มาจากการสุ่มอย่างแท้จริง นี่คือเหตุผลว่าทำไมวลีที่ผู้ใช้มองว่าเป็นแหล่งการสุ่มที่ไม่สามารถเข้าถึงและเจาะได้ จึงสามารถล้มเหลวและทรยศพวกเขาได้ทุกเมื่อ
วลีที่ปลอดภัยกลายเป็นวลีที่คาดเดาได้อย่างไร
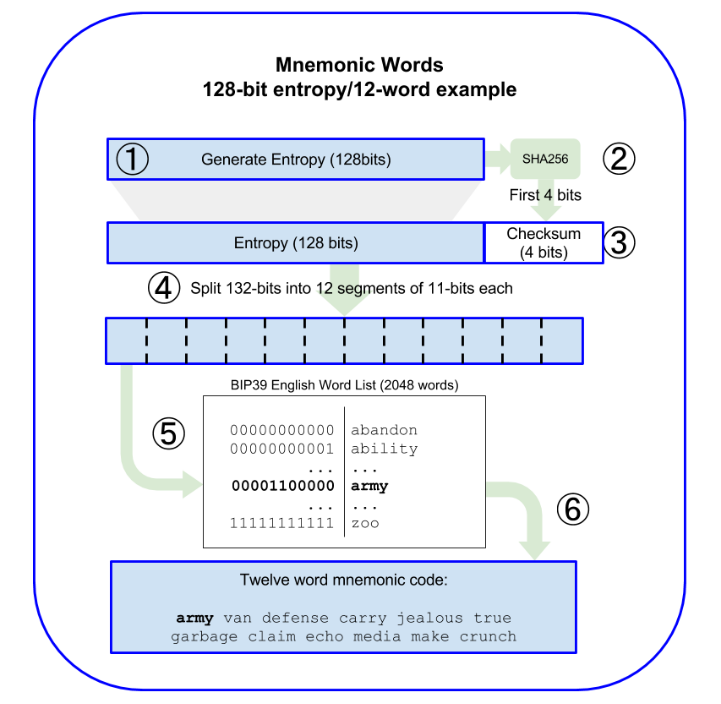
วลีที่ปลอดภัยควรจะมาจากการสุ่ม สำหรับ Seed แบบ BIP-39 มาตรฐาน 12 คำ นั่นหมายถึงต้องมีเอนโทรปีขนาด 128 บิต ตัวเลขนี้อาจดูใหญ่โตจนเป็นไปไม่ได้ แต่มันเป็นมาตรฐานสำหรับวงการวิทยาการเข้ารหัสลับ (Cryptography) และมีเหตุผลที่ดีรองรับ นั่นคือ ตัวเลขที่มีขนาดใหญ่ขนาดนั้นไม่สามารถคาดเดาได้ แม้ว่าผู้โจมตีจะใช้ทรัพยากรทั้งหมดที่มีอยู่ก็ตาม ไม่มีใครพยายามโจมตีแบบ Brute-force กับคีย์ 128 บิตด้วยคอมพิวเตอร์ทั่วไป บ็อตเน็ต คอมพิวเตอร์ควอนตัม หรือแม้แต่การรวมกันของทั้งสามอย่างนี้ แม้ว่า Cold Wallet จะควรมีความปลอดภัยมากกว่า Hot Wallet แต่หลักการเดียวกันนี้ก็นำมาใช้กับตัวสร้างตัวเลขสุ่มของมันด้วย
ปัญหาของ Coldcard ไม่ใช่ว่า BIP-39, Bitcoin หรือ Cold Wallet โดยทั่วไปไม่มีความปลอดภัย แต่มันอยู่ที่การนำไปใช้งาน (Implementation) โดยเฉพาะอย่างยิ่งปัญหาตอนสร้างโค้ด (Build-time issue) ที่ทำให้อุปกรณ์บางส่วนที่ได้รับผลกระทบไปใช้ตัวสร้างตัวเลขสุ่มแบบซอฟต์แวร์ที่กำหนดล่วงหน้าได้ (Deterministic software-based RNG) แทนที่จะเป็นตัวสร้างตัวเลขสุ่มระดับฮาร์ดแวร์ที่ปลอดภัยตามหลักการเข้ารหัสลับสำหรับการสร้าง Seed เรื่องนี้อาจฟังดูเป็นศัพท์เทคนิคมาก แต่มันหมายความจริงๆ ว่าอุปกรณ์ใช้เอนโทรปีน้อยกว่าที่ควรจะเป็นเมื่อทำการสร้าง Seed จากการสุ่ม
ในอุปกรณ์ Mk2 และ Mk3 ที่ได้รับผลกระทบซึ่งทำงานบนเฟิร์มแวร์ 4.0.1 ถึง 4.1.9 จำนวนบิตของเอนโทรปีใน Seed ที่สร้างขึ้นโดยไม่มีการทอดลูกเต๋าที่เพียงพอ ถูกประเมินว่าอยู่ที่ประมาณ 40 บิตเท่านั้น เพื่อให้เห็นภาพชัดเจน เอนโทรปี 40 บิตเพียงพอสำหรับตัวสร้างตัวเลขสุ่มที่ปลอดภัยในทางทฤษฎีที่จะให้ผลลัพธ์ที่เป็นไปได้ 1 ใน 1 ล้านล้านรูปแบบ มันไม่ใช่เรื่องที่เป็นไปไม่ได้ที่จะคาดเดาตัวเลขดังกล่าว โดยเฉพาะอย่างยิ่งหากผู้โจมตีมีข้อมูลบางอย่างเกี่ยวกับมัน หรือสามารถใช้ทรัพยากรเพื่อจำกัดขอบเขตความเป็นไปได้ให้แคบลง ส่วนในอุปกรณ์ Mk4, Mk5 และ Q ที่ใหม่กว่าแต่ยังคงได้รับผลกระทบ ปริมาณของเอนโทรปีอยู่ระหว่าง 40 ถึง 72 บิต โดยมีการประเมินว่าเอนโทรปีลับที่รับประกันได้อาจต่ำถึง 56 บิต
นี่คือข้อแตกต่างที่สำคัญ เพราะมันแสดงให้เห็นว่าทำไมปัญหานี้จึงส่งผลกระทบต่อผู้ใช้ Coldcard เพียงบางส่วน ไม่ใช่ทั้งหมด อุปกรณ์ Mk2 และ Mk3 ที่มีเอนโทรปีไม่เพียงพอจัดอยู่ในกลุ่มภาวะฉุกเฉิน ขณะที่อุปกรณ์ Mk4, Mk5 และ Q จัดอยู่ในระดับที่อ่อนแอเท่านั้น อย่างไรก็ดี สำหรับผู้ใช้ที่เป็นเจ้าของอุปกรณ์ที่ได้รับผลกระทบ พวกเขาไม่สามารถทำอะไรได้มากนักนอกจากการอัปเดตเฟิร์มแวร์เป็นเวอร์ชันที่แก้ไขแล้ว สร้าง Seed ใหม่ด้วยเวอร์ชันนั้น ตรวจสอบที่อยู่รับเงิน ส่งเงินจำนวนเล็กน้อยเข้าไป และโอนย้ายส่วนที่เหลือตามไป มันเป็นกระบวนการที่ยุ่งยาก แต่อย่างน้อยมันก็ช่วยให้มั่นใจได้ว่า Seed เก่าที่อ่อนแอนั้นจะไม่ถูกใช้ในการเก็บรักษามูลค่าใดๆ อีกต่อไป
แต่นี่คือส่วนที่ผู้ใช้หลายคนคงไม่อยากได้ยิน: การอัปเดตเฟิร์มแวร์ไม่ได้ช่วยแก้ไข Seed เก่าที่อ่อนแอ ค่าการสุ่มจะถูกกำหนดไว้ตายตัวตั้งแต่ตอนที่สร้างขึ้น หากวลีถูกสร้างขึ้นมาอย่างย่ำแย่ การอัปเดตในภายหลังก็ไม่สามารถช่วยเพิ่มเอนโทรปีของเดิมได้ วิธีแก้ปัญหาเดียวในทางปฏิบัติคือการอัปเดต สร้าง Seed ใหม่บนเฟิร์มแวร์ที่แก้ไขแล้ว ตรวจสอบการสำรองข้อมูลและที่อยู่รับเงิน ทำธุรกรรมขนาดเล็กเพื่อทดสอบ และย้ายเงินออกไป
ข้อยกเว้นก็ช่วยยืนยันกฎนี้เช่นกัน ผู้ที่สร้าง Seed ด้วยการทอดลูกเต๋าส่วนตัวอย่างน้อย 50 ครั้ง มักจะถือว่าได้วางคีย์ไว้นอกเส้นทางการสุ่มของ Cold Wallet แล้ว ส่วนการใช้ BIP-39 Passphrase ที่แข็งแกร่งเพียงพอจะทำหน้าที่เป็นชั้นการป้องกันเพิ่มเติม แต่ก็ไม่ได้แก้ปัญหา Seed ที่อ่อนแอ มันเปรียบเสมือนตู้เซฟที่ซ้อนอยู่ในตู้เซฟอีกที แต่เป็นตู้เซฟที่เปิดได้ด้วยกุญแจผี แน่นอนว่ามันดีกว่าไม่มีอะไรเลย แต่มันก็ยังคงเป็นแค่ตู้เซฟที่ซ้อนอยู่ในตู้เซฟอยู่ดี
ทำไมแฮกเกอร์ถึงต้องการให้ Cold Wallet มีจุดบกพร่อง
เมื่อมองแวบแรก Cold Wallet ดูไม่น่าสนใจในฐานะเวกเตอร์การโจมตี เพราะพวกมันถูกออกแบบมาให้ออฟไลน์ แยกตัวออกจากเบราว์เซอร์ และไม่เปิดเผย Private Key ในเน็ตเวิร์กสแตก
แต่นี่แหละคือเหตุผลว่าทำไมพวกมันถึงน่าดึงดูดใจมาก Cold Wallet มักจะเก็บเงินจำนวนมหาศาล ผู้ใช้ไม่ได้โอนเงินจำนวนเล็กน้อยออกจากฮาร์ดแวร์วอลเล็ต แต่พวกเขาโอนเงินเก็บที่เหลืออยู่ กองทุนรางวัล มรดก – เหรียญที่จะหลับใหลอยู่นานหลายทศวรรษ เจ้าของ Cold Wallet อาจไม่ได้ติดตามตลาดอย่างใกล้ชิด พวกเขาอาจไม่รู้เรื่อง Race Condition หรือความแออัดของ Mempool พวกเขาอาจไม่ได้เข้าไปตรวจดูบัญชี Twitter ของผู้ผลิตกระเป๋าเงินเพื่อดูประกาศแจ้งเตือนความปลอดภัยล่าสุด กล่าวอีกนัยหนึ่งคือ ยิ่งเหรียญอยู่ใน Cold Wallet นานเท่าใด พื้นที่การโจมตี (Attack Surface) ก็ยิ่งมีแนวโน้มเพิ่มขึ้นเท่านั้น
อาชญากรมีแรงจูงใจในการพัฒนาการโจมตีประเภทนี้ ช่องโหว่เพียงหนึ่งประเภทสามารถส่งผลกระทบต่อผู้ใช้หลายร้อยหรือหลายพันคนพร้อมกันได้ แคมเปญฟิชชิงจำเป็นต้องถูกสร้างขึ้นอย่างประณีต มัลแวร์ต้องถูกนำไปเผยแพร่ ฝ่ายสนับสนุนปลอมต้องหว่านล้อมเหยื่อเพื่อให้ได้สิทธิ์การเข้าถึง แต่การสุ่มที่อ่อนแอ เมื่อถูกคาดเดาได้ จะช่วยให้ผู้โจมตีสามารถสร้าง Seed ที่เป็นไปได้ ดึงที่อยู่ออกมา ตรวจสอบบล็อกเชนเพื่อหาคู่ที่ตรงกัน และโอนเงินออกไป ไม่จำเป็นต้องแฮกพีซีของผู้ใช้ ไม่จำเป็นต้องล่อเหยื่อเข้ามาติดกับ ผู้โจมตีเพียงแค่เขียนโปรแกรมที่พยายามค้นหากระเป๋าเงินที่อ่อนแอซึ่งอยู่บนบล็อกเชนเท่านั้น
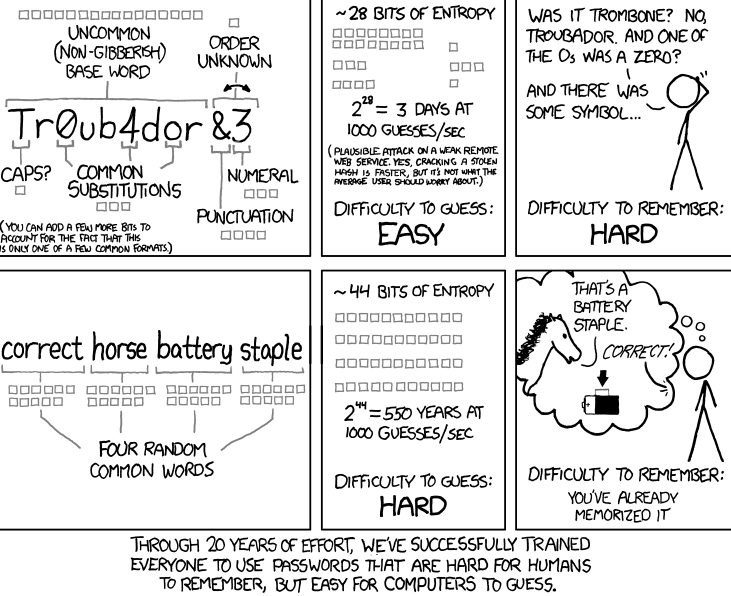
นี่คือเหตุผลที่เอนโทรปีที่อ่อนแอจึงอันตรายมาก Private Key มีความปลอดภัยเพราะไม่มีใครรู้เรื่องของมัน มันไม่ได้ถูกซ่อนไว้ แต่มันไม่สามารถเข้าถึงได้เพราะพื้นที่ในการค้นหามีขนาดใหญ่เกินไป แต่ถ้าพื้นที่ค้นหานั้นลดลง ผู้โจมตีก็พร้อมจะมีความอดทนมากพอที่จะค้นหาคีย์ที่ถูกต้องจนเจอ
ผู้โจมตีจะค้นพบมันได้อย่างไร? มีเวกเตอร์การโจมตีหลายทาง แต่สิ่งที่น่าสนใจที่สุดคือไม่จำเป็นต้องใช้ทักษะพิเศษหรืออุปกรณ์เฉพาะทางเลย เฟิร์มแวร์ของ Coldcard เปิดให้สาธารณะเข้าถึงได้ ผู้ใช้ฮาร์ดแวร์วอลเล็ตและนักวิจัยด้านความปลอดภัยต่างพูดคุยถึงรายละเอียดกันอย่างเปิดเผย ผู้โจมตีสามารถศึกษาโค้ด ตรวจดูสคริปต์การบิลด์ และพยายามค้นหาว่ามีอะไรผิดพลาด อีกเวกเตอร์หนึ่งคือการวิเคราะห์ข้อมูลที่เปิดเผยต่อสาธารณะ: หากผู้โจมตีพบข้อมูลเกี่ยวกับกระเป๋าเงินที่ถูกขโมยเงินไป พวกเขาสามารถค้นหากระเป๋าเงินอื่นที่มีช่องโหว่ได้ ในที่สุดแล้ว บล็อกเชนก็คือฐานข้อมูลของที่อยู่และธุรกรรม ดังนั้นการเดาที่อยู่ได้จะช่วยให้ผู้โจมตีสามารถตรวจสอบได้ว่ากระเป๋าเงินนั้นมีเหรียญอยู่หรือไม่
มีเหตุผลที่สามสำหรับความสนใจใน Cold Wallet นั่นคือ ผู้ใช้บริการเหล่านี้มักจะเป็นผู้ที่เชี่ยวชาญและหลงใหลในเทคโนโลยี (Enthusiasts) ผู้ใช้ Coldcard คือกลุ่มคนที่รู้จักโปรโตคอล Bitcoin อย่างทะลุปรุโปร่ง และมักจะมีเงินฝากที่สำคัญมากกว่าผู้ที่ชื่นชอบคริปโตทั่วไป พวกเขาอยู่ตรงข้ามกับนักเก็งกำไรที่ประมาท พวกเขามีความเข้าใจอย่างถ่องแท้เกี่ยวกับความเสี่ยงและยอมรับมันอย่างรอบคอบ หรือพูดอีกอย่างหนึ่งก็คือ ผู้ใช้ Cold Wallet จริงจังกับการดูแลทรัพย์สินด้วยตนเอง (Self-custody) และช่องโหว่ที่อาจเกิดขึ้นในบริการเหล่านี้จึงถือเป็นภัยคุกคามร้ายแรงต่อเงินทุนของพวกเขา
ความคุ้มค่าทางเศรษฐศาสตร์ของการโจมตีก็แตกต่างกัน ขโมยทั่วไปไม่สามารถปล้นบ้าน 500 หลังได้พร้อมกัน พวกเขาต้องเดินเคาะตามประตูทีละบาน ขบวนการฟิชชิงต้องหาเหยื่อ 500 คนที่จะยอมมอบ Private Key ให้กับเว็บไซต์หลอกลวง แต่ผู้โจมตีที่พบช่องโหว่ใน Cold Wallet เพียงแค่เขียนโปรแกรมเดียวที่จะไล่ตรวจดูกระเป๋าเงินที่อ่อนแอทั้งหมดบนบล็อกเชนแล้วดูดเงินออกไป เหยื่อไม่จำเป็นต้องทำอะไรเลย พวกเขาไม่ต้องคลิกลิงก์หรือพิมพ์คีย์ พวกเขาเพียงแค่ทิ้งเหรียญไว้ในกระเป๋าเงินที่มีช่องโหว่ ซึ่งน่าเสียดายที่สิ่งนี้เกิดขึ้นบ่อยครั้ง
สิ่งนี้สร้างความท้าทายเพิ่มเติมให้กับผู้ใช้ Cold Wallet นั่นคือ การระบุช่วงเวลาที่ Seed ที่อ่อนแอจะหยุดเป็นภัยคุกคาม หนึ่งเดือนผ่านไปนับจากธุรกรรมล่าสุด และไม่มีอะไรเกิดขึ้น หนึ่งปีผ่านไป และไม่มีอะไรเกิดขึ้น หากผู้ใช้รู้ว่า Seed มีเอนโทรปีต่ำ พวกเขาคงย้ายเหรียญออกไปนานแล้ว แต่จนกว่าจะมีความพยายามถอนเงินครั้งแรก เจ้าของ Cold Wallet ก็ยังคงมีความรู้สึกปลอดภัยแบบผิดๆ อยู่
นี่คือจุดที่บล็อกเชนสาธารณะกลายเป็นเครื่องมือช่วยเหลือที่ยิ่งใหญ่ที่สุดของผู้โจมตี ในคดีอาชญากรรมส่วนใหญ่ อาชญากรต้องค้นหาเหยื่อให้พบก่อน ผู้โจมตีต้องหาทางรู้ให้ได้ว่าเงินอยู่ที่ไหน: ในตู้นิรภัยของธนาคาร ในกระเป๋าเงินคริปโต หรือเป็นเงินสด แต่สำหรับ Bitcoin กระบวนการกลับตรงกันข้าม: ผู้โจมตีเพียงแค่เดา Private Key ให้ถูก หลังจากนั้นพวกเขาก็สามารถตรวจสอบบล็อกเชนเพื่อดูที่อยู่และธุรกรรมได้ กล่าวอีกนัยหนึ่ง ความโปร่งใสของบล็อกเชนถือเป็นข้อได้เปรียบมหาศาลสำหรับอาชญากร หากพวกเขาสามารถจำกัดขอบเขตการค้นหาให้แคบลงได้
อีกปัจจัยหนึ่งที่มีอิทธิพลต่อผู้ที่อาจเป็นผู้โจมตีคือตัวผู้ใช้ Cold Wallet เอง ผู้ใช้ฮาร์ดแวร์วอลเล็ตโดยทั่วไปจะมีความรู้เกี่ยวกับความซับซ้อนด้านความปลอดภัยของเครื่องมือของตนมากกว่า พวกเขายังมีแนวโน้มที่จะเข้าร่วมการอภิปรายสาธารณะเกี่ยวกับความปลอดภัยของคริปโตเคอร์เรนซี ทำการวิจัยของตนเอง และเผยแพร่บทความ ซึ่งไม่ใช่เรื่องน่าแปลกใจ: ผู้ใช้เหล่านี้ทุ่มเทเวลาและความพยายามอย่างมากเพื่อให้แน่ใจว่าทรัพย์สินของพวกเขาปลอดภัยที่สุด แต่สิ่งนี้ก็หมายความว่าพวกเขาจะรู้สึกผิดหวังและท้อแท้อย่างยิ่งเมื่อพบช่องโหว่ในเครื่องมือชิ้นหนึ่งที่พวกเขาชื่นชม
สิ่งที่พังทลายคือความไว้วางใจ ไม่ใช่แค่การสุ่ม
การตอบสนองของอุตสาหกรรมไม่ควรจำกัดอยู่แค่ตารางแสดงเวอร์ชันของเฟิร์มแวร์ – แม้ว่าตารางเหล่านั้นจะจำเป็น แต่บาดแผลที่ใหญ่กว่าที่ต้องรักษาคือความไว้วางใจ
บริษัทฮาร์ดแวร์วอลเล็ตขายสิ่งที่เป็นการลดการพึ่งพา แต่ไม่ใช่การกำจัดการพึ่งพาให้หมดไป – ผู้ใช้ยังคงต้องพึ่งพาปัจจัยนับไม่ถ้วน ไม่ว่าจะเป็น การผลิต, ชิป, เฟิร์มแวร์, บูตโหลดเดอร์, ระบบบิลด์, การตรวจสอบโค้ดโอเพนซอร์ส, ชิ้นส่วนที่เป็นโคลสซอร์ส, เอกสารคู่มือ, บรรจุภัณฑ์, การจัดจำหน่าย และแม้กระทั่งความซื่อสัตย์ของผู้มีส่วนเกี่ยวข้องทุกคน การตลาดของพวกเขาป่าวประกาศว่า “อย่าวางใจ จงตรวจสอบ” (don't trust, verify) แต่ผู้ใช้ทั่วไปไม่สามารถย้อนรอยขั้นตอนจากสัญญาณรบกวนทางกายภาพภายในชิปไปจนถึงวลี Seed บนหน้าจอได้เลย
นี่ไม่ใช่ความหน้าซื่อใจคด – แต่มันคือการยอมรับว่าความปลอดภัยคือสายพานแห่งความไว้วางใจ (Chain of trust) อุตสาหกรรมนี้มีแนวโน้มที่น่าเสียดายในการเอาสโลแกนมาปะปนกับความปลอดภัยที่แท้จริง
การเปิดเผยเรื่อง Coldcard ส่งผลกระทบต่อระดับที่ละเอียดอ่อนยิ่งขึ้นของข้อตกลงระหว่างผู้ใช้กับ Cold Wallet นั่นคือ: ‘ฉันจะรับผิดชอบในการดูแลเหรียญของฉันเอง – ฉันจะจด Seed ไว้ ฉันจะไม่เก็บมันไว้ใน iCloud ฉันจะไม่ส่งมันใน Telegram ฟิชชิง ฉันจะไม่ใช้มันบนแพลตฟอร์มแลกเปลี่ยน เพื่อแลกกับความรับผิดชอบของฉัน ฮาร์ดแวร์วอลเล็ตจะต้องไม่มีช่องโหว่ที่ทำให้ข้อมูลลับของฉันหลุดออกจากการควบคุม’ ความรับผิดชอบของบริษัทฮาร์ดแวร์วอลเล็ตคือการอำนวยความสะดวกให้กับความไว้วางใจนี้: เพื่อสร้างความลับที่ยังคงเป็นความลับแม้ว่าบริษัทจะถูกเจาะระบบก็ตาม หากบริษัทล้มเหลวในหน้าที่พื้นฐานนี้ ระเบียบวินัยของผู้ใช้ก็ไร้ความหมายทันที
บางทีนี่อาจเป็นเหตุผลว่าทำไมอุตสาหกรรมถึงรู้สึกรังเกียจแนวคิดเรื่อง “ความล้มเหลวของเอนโทรปี” (Entropy failure) อย่างรุนแรง – ในแง่หนึ่ง มันคือการตั้งคำถามต่อจริยธรรมทั้งหมดของคริปโต ในกรณีของการโจมตีด้วยฟิชชิงที่ประสบความสำเร็จ อุตสาหกรรมสามารถชี้ไปที่ความผิดพลาดของผู้ใช้ได้ – ซึ่งแม้จะดูใจร้าย แต่มันก็สมเหตุสมผล ผู้ใช้ที่ตกเป็นเหยื่อของการหลอกลวงแบบฟิชชิงไม่ได้ปกป้องทรัพย์สินของตนทั้งที่มีความสามารถที่จะทำได้ – อำนาจอยู่ในมือของพวกเขา ทว่าในกรณีของความล้มเหลวของเอนโทรปี ผู้ใช้อาจทำสิ่งที่ ‘ถูกต้อง’ ทุกประการแล้ว แต่กลับเริ่มต้นจากรากฐานที่มีช่องโหว่ เขาเตรียมตัวอย่างมีวินัยเท่าที่จะทำได้ แต่จุดอ่อนกลับอยู่ในตัวการเตรียมการนั้นเอง – มันทรยศเขาในช่วงเวลาที่เขาพึ่งพามันมากที่สุด
สิ่งนี้ทำให้เกิดภาระหน้าที่ใหม่ขั้นพื้นฐานแก่ผู้ผลิต Cold Wallet: นอกเหนือจากฮาร์ดแวร์และ UI แล้ว ‘ความสามารถในการตรวจสอบการป้องกัน’ (Protection auditability) ได้กลายมาเป็นหนึ่งในเสาหลักสำคัญของความไว้วางใจ ผู้ใช้ต้องการความสามารถในการตรวจสอบหน้าจอ, รหัส QR, การสื่อสารแบบ Air-gapped, Secure Element, โค้ดโอเพนซอร์ส, แผ่นสำรองข้อมูลโลหะ, แอปมือถือ และบรรจุภัณฑ์ – และตอนนี้พวกเขาต้องการความสามารถในการตรวจสอบพิธีการสร้าง Seed (Seed ceremony) ด้วย สิ่งอื่นๆ ทั้งหมดเป็นเพียงเครื่องตกแต่งหากแหล่งที่มาของการสุ่มถูกบั่นทอนความปลอดภัยไปแล้ว
ปัจจุบันอุตสาหกรรมจำเป็นต้องเห็นแนวทางป้องกันที่เกี่ยวข้องกับเอนโทรปีมากขึ้นอย่างมาก: ไม่ว่าจะเป็น Reproducible Builds, การตรวจสอบเฟิร์มแวร์, Test Vectors สาธารณะและการตรวจสอบขณะทำงาน (Run-time checking), การตรวจสอบตอนบิลด์ที่เข้มงวดยิ่งขึ้น ตลอดจนการแยกการสุ่มตอนบิลด์และการสุ่มขณะทำงานออกจากกัน รวมถึงการแยกแหล่งที่มาของเอนโทรปีระดับฮาร์ดแวร์และซอฟต์แวร์ให้ชัดเจนยิ่งขึ้น นอกจากนี้ยังจะมีการเปลี่ยนผ่านไปสู่ Multisig ทั้งในแง่ของเลเยอร์ทางเทคนิคและประสบการณ์ผู้ใช้ – ซึ่งไม่ใช่แค่ทางเลือกสำหรับคนขี้ระแวงอีกต่อไป การตั้งค่าแบบสองลายเซ็นโดยใช้อุปกรณ์และ/หรือผู้ผลิตสองรายที่แตกต่างกัน จะช่วยให้ผู้ใช้สามารถรับมือกับความผิดพลาดของผู้ผลิตรายหนึ่งได้ หากสมมติว่าเขาใช้อุปกรณ์ที่ ‘ผิดพลาด’ เพียงเครื่องเดียว เห็นได้ชัดว่านี่ไม่ใช่ทางออกที่ครอบคลุมทุกปัญหา แต่มันดีกว่าไม่มีอะไรเลยอย่างมากเมื่อต้องเผชิญกับข้อผิดพลาดร้ายแรงอย่างความล้มเหลวของเอนโทรปี
ปัจจุบัน ผู้ผลิต Cold Wallet ต้องปรับเปลี่ยนกลยุทธ์การสื่อสารของตน – คำว่า ‘โปรดอัปเดตเฟิร์มแวร์’ จะไม่ใช่แค่ข้อความทั่วไปที่บอกว่า ‘มีบางอย่างผิดปกติ’ อีกต่อไป ผู้ใช้ทั่วไปเรียนรู้ที่จะเชื่อมโยง ‘การอัปเดตเฟิร์มแวร์’ เข้ากับ ‘สิ่งต่างๆ จะดีขึ้น’ – แต่ในความเป็นจริง การอัปเดตมักจะแก้ไขเฉพาะการใช้งานอุปกรณ์ในอนาคตเท่านั้น นั่นคือการสร้าง Seed ในอนาคต ผู้ใช้ต้องดำเนินการในสิ่งที่ซับซ้อนกว่านั้นมาก: สร้างตัวตนใหม่สำหรับเงินของเขาและทำการโยกย้ายเงิน สิ่งนี้ทำให้ผู้ใช้ต้องเผชิญกับค่าธรรมเนียมการทำธุรกรรม ความเสี่ยงในการตรวจสอบที่อยู่ ความเสี่ยงในการสำรองและกู้คืนข้อมูล ความเสี่ยงในการส่งต่อมรดก และความเสี่ยงที่เขาจะทำอะไรผิดพลาดด้วยความเร่งรีบเพื่อ ‘แก้ไขสิ่งต่างๆ’ ผู้ผลิตที่ประสบข้อผิดพลาดร้ายแรงภายในองค์กรอย่างความล้มเหลวของเอนโทรปี จำเป็นต้องสื่อสารกับผู้ใช้ในฐานะผู้จัดการวิกฤต ไม่ใช่ในฐานะบริษัทซอฟต์แวร์ทั่วไป
นอกจากนี้ยังมีความเสี่ยงระดับโครงสร้างสำหรับธุรกิจที่ขายอุปกรณ์ Cold Storage: คุณค่าที่นำเสนอผูกติดอยู่กับความไว้วางใจของผู้ใช้ที่มีต่อความระแวดระวังของบริษัทในนามของพวกเขาอย่างแยกไม่ออก ความล้มเหลวของเอนโทรปีเพียงครั้งเดียวสามารถเปลี่ยนผู้ซื้อ Cold Wallet จากลูกค้าให้กลายเป็นผู้กังขาได้ – เพราะไม่ใช่เรื่องยากเลยที่จะสันนิษฐานว่าอาจมีปัญหาอื่นๆ ที่ซ่อนอยู่ลึกกว่านี้อีก อุตสาหกรรมนี้จะไม่เปลี่ยนแนวทางอย่างแท้จริงเพียงเพราะเรื่องอื้อฉาวเรื่องเดียว: ผลิตภัณฑ์หลักทุกชิ้นในวงการคริปโตยุคใหม่ล้วนเต็มไปด้วยการประนีประนอม และทัศนคติทั่วไปที่มีต่อผลิตภัณฑ์เหล่านั้นคือไม่มีใครสามารถมั่นใจในสิ่งใดได้อย่างสมบูรณ์แบบ ทว่าความคาดหวังในแง่ของ Cold Storage นั้นสูงกว่ามาก – ภาระทางอารมณ์ที่วางไว้บน Cold Wallet นั้นลึกซึ้งกว่ามาก และผู้ใช้ไม่ได้เพียงแค่สงสัยในความปลอดภัยของบริษัทเท่านั้น แต่พวกเขายังเปราะบางอีกด้วย ความล้มเหลวของเอนโทรปีเพียงครั้งเดียวจะทำให้ทุกคนในธุรกิจตระหนักได้ว่าทำไม Cold Wallet จึงไม่เหมือนกับผลิตภัณฑ์คริปโตอื่นๆ – ผู้ใช้ของพวกเขาต้องผ่านเส้นทางทางจิตวิทยาที่ลึกซึ้งกว่ามาก และหลายคนก็มีความเปราะบางในแบบเฉพาะของตนเอง
ภาระทางจิตวิทยาที่คล้ายกันนี้ก็เกิดขึ้นกับผู้ใช้ Multisig เช่นกัน – เทคโนโลยีนี้ปลอดภัยอย่างไร้ข้อกังขา แต่มันเกี่ยวข้องกับความยุ่งยากและความเสี่ยงในระดับบุคคลมากกว่ามาก: มีสิ่งให้ต้องพิมพ์มากขึ้น มีสิ่งที่ต้องสำรองข้อมูลมากขึ้น มีความเสี่ยงที่จะสูญหายมากขึ้น และมีความซับซ้อนในการส่งต่อมรดกมากขึ้น เราไม่สามารถบอกทุกคนได้ว่าพวกเขาสามารถใช้ Multisig และพึ่งพามันเพื่อให้ปลอดภัยยิ่งขึ้น – เพราะเมื่อถึงจุดหนึ่ง แนวทางนั้นอาจเริ่มทำให้ผู้ใช้รู้สึกแปลกแยกแทนที่จะช่วยพวกเขา เมื่อถึงจุดหนึ่ง ผู้ใช้จะรู้สึกว่าระบบทั้งหมดต้องการให้พวกเขาเป็นผู้เชี่ยวชาญด้านความปลอดภัยเท่านั้น
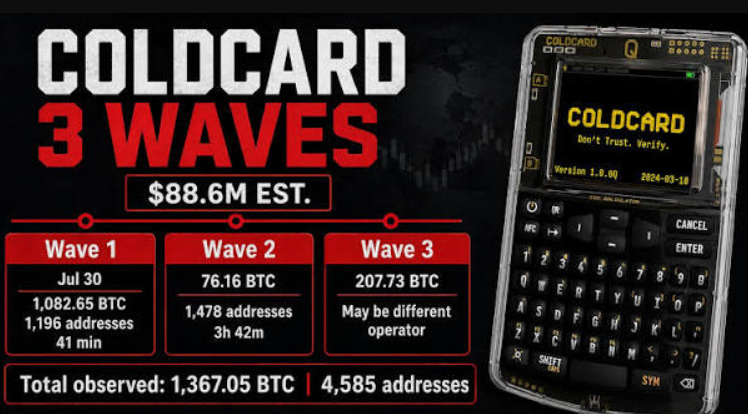
และนั่นทำให้เรามาถึงปัญหาที่แท้จริงของสถานการณ์ทั้งหมด – ตอนนี้อุตสาหกรรม Cold Wallet กำลังถูกร้องขอให้ทำให้ค่าเริ่มต้นมีความปลอดภัยมากขึ้นสำหรับผู้ใช้ทั่วไป ไม่ใช่แค่สำหรับผู้ที่ทอดลูกเต๋า อ่าน Whitepaper และตรวจสอบบันทึกการบิลด์เท่านั้น เสน่ห์ของการทอดลูกเต๋าคือความบริสุทธิ์ของกระบวนการ แต่มันก็เป็นการแสดงออกถึงความเชื่อมั่นด้วยเช่นกัน – ผู้ใช้ทั่วไปกำลังถูกขอให้ชดเชยข้อบกพร่องของกระบวนการผลิตด้วยการทอดลูกเต๋า สิ่งนี้ไม่สามารถยั่งยืนได้ในระยะยาว และความล้มเหลวของ Coldcard ก็แสดงให้เห็นว่าทำไมอุตสาหกรรมจึงควรละทิ้งแนวทางดังกล่าว
ตำนานของ Cold Wallet เริ่มเล็กลง
Cold Wallet จะไม่หายไปไหนในเร็วๆ นี้ – การเปิดเผยของ Coldcard ไม่ได้ทำให้ Hot Wallet ปลอดภัยขึ้น ไม่ได้ทำให้แพลตฟอร์มแลกเปลี่ยนน่าเชื่อถือขึ้น หรือทำให้ผู้รับฝากทรัพย์สินที่เป็นบุคคลที่สามปลอดจากความล้มเหลว ฮาร์ดแวร์วอลเล็ตที่ดียังคงเป็นหนึ่งในตัวเลือกที่ดีที่สุดในการต่อสู้กับมัลแวร์ การขโมยข้อมูลในคลิปบอร์ด การโจมตีผ่านเบราว์เซอร์ และการบุกรุกทางดิจิทัลในรูปแบบอื่นๆ การจัดเก็บคีย์แบบออฟไลน์ยังคงเป็นหนึ่งในเสาหลักของความปลอดภัยคริปโตในระดับรายย่อย อย่างไรก็ตาม อุตสาหกรรมต้องยอมรับว่า Cold Wallet ไม่ใช่ป้อมปราการที่ไม่มีวันถูกตีแตก – ในทุกขั้นตอน ผู้ใช้ต้องเตรียมพร้อมที่จะทำการตรวจสอบความปลอดภัยเชิงรุกอยู่เสมอ
เหตุการณ์ของ Coldcard ส่งผลกระทบต่อสมมติฐานด้านความปลอดภัยขั้นพื้นฐานที่สุดบางประการที่อุตสาหกรรมคริปโตยึดถือ – และอุตสาหกรรมจะต้องประเมินสมมติฐานดังกล่าวใหม่จากเหตุการณ์นี้ ฮาร์ดแวร์วอลเล็ตและคีย์ที่เกี่ยวข้องไม่ได้รอดพ้นจากการถูกเจาะระบบ แต่ภาระในการพิสูจน์ต้องตกเป็นของบริษัท – ไม่ใช่ผู้ใช้ ในอนาคต บริษัทฮาร์ดแวร์วอลเล็ตจะถูกตรวจสอบอย่างเข้มงวดมากขึ้นในเรื่องของการสุ่มและการรักษาความลับ: อุตสาหกรรมจะเรียกร้องหลักฐานการสุ่มที่แข็งแกร่งขึ้น การตรวจสอบที่เข้มข้นขึ้น ความโปร่งใสที่มากขึ้น การตั้งค่าเริ่มต้นที่รัดกุมยิ่งขึ้น และการแยกชั้นระหว่างฮาร์ดแวร์กับซอฟต์แวร์ที่ชัดเจนขึ้น ทุกคนต้องการเห็นคำอธิบายโดยละเอียดเกี่ยวกับสิ่งที่จะเกิดขึ้นเมื่อเฟิร์มแวร์ของกระเป๋าเงินได้รับการอัปเดต – ตัวการอัปเดตเองอาจไม่ส่งผลกระทบต่อคีย์ที่มีอยู่เดิม แต่มันจะส่งผลกระทบต่อคีย์ในอนาคตอย่างแน่นอน และการเปลี่ยนผ่านนี้จะต้องได้รับการประเมินอย่างรอบคอบ
การแยกความแตกต่างระหว่าง “การอัปเดตเฟิร์มแวร์” และ “การย้าย Seed” จะมีความสำคัญมากขึ้นเรื่อยๆ ข้อแรกเป็นขั้นตอนตามปกติที่ผู้ใช้ดำเนินการ – แต่อย่างหลังเกี่ยวข้องกับความรับผิดชอบที่มากกว่าอย่างเห็นได้ชัด ผู้ใช้ต้องเข้าใจว่าความสามารถในการอัปเดตเฟิร์มแวร์ไม่ได้หมายความว่าความสามารถในการอัปเดตข้อมูลลับจะเกิดขึ้นโดยอัตโนมัติ – ในทางปฏิบัติ การย้ายข้อมูลมักเกี่ยวข้องกับการสร้างชุดคีย์ใหม่ทั้งหมด นั่นคือ การโอนเงินจากชุดคีย์หนึ่งไปยังอีกชุดหนึ่ง สิ่งนี้อาจเกี่ยวข้องกับค่าธรรมเนียมการทำธุรกรรม ปัญหาการตรวจสอบที่อยู่ และความไม่สะดวกอื่นๆ ด้วยเหตุนี้ เมื่อต้องเผชิญกับภัยคุกคามจากการประนีประนอมความปลอดภัยที่อาจเกิดขึ้นในกระเป๋าเงินใบใดใบหนึ่ง ผู้ใช้จำนวนมากจึงเลือกที่จะย้ายทรัพย์สินของตนไปยังกระเป๋าเงินอื่นในบล็อกเชนเดียวกัน ด้วยวิธีนี้ พวกเขาจะหลีกเลี่ยงต้นทุนและความเสี่ยงทั้งหมดในการย้ายข้อมูล – แต่แน่นอนว่า พวกเขาก็จะไม่ได้รับประโยชน์จากข้อดีที่กระเป๋าเงินที่ ‘บกพร่อง’ นั้นอาจมอบให้เช่นกัน
อุตสาหกรรมต้องระมัดระวังเป็นพิเศษเมื่อสื่อสารกับผู้ใช้ – การเปิดเผยข้อมูลเกี่ยวกับ Coldcard ถือเป็นเครื่องเตือนสติว่าผู้ใช้ต้องคิดเชิงวิพากษ์เสมอก่อนที่จะทำอะไรกับทรัพย์สินของตน บริษัทต่างๆ ควรระมัดระวังเป็นพิเศษเพื่อหลีกเลี่ยงการใช้ศัพท์เทคนิคที่คลุมเครือ – ผู้ใช้ Cold Wallet ทั่วไปไม่ได้เข้าใจถึงความแตกต่างอย่างละเอียดอ่อนในการโต้ตอบของฮาร์ดแวร์กับซอฟต์แวร์อย่างแท้จริง เขาไว้วางใจให้ผู้ผลิตดูแลรักษาทรัพย์สินของเขาให้ปลอดภัย และผู้ผลิตก็ต้องทำให้สมกับระดับความไว้วางใจนี้ ในทางกลับกัน ผู้ผลิตต้องตระหนักว่าการกระทำของตนส่งผลโดยตรงต่ออารมณ์และการตัดสินใจของผู้ใช้ – และต้องปฏิบัติตนตามนั้น หากมีการตัดสินใจที่ผิดพลาด ผลที่ตามมาต่อทุกคนอาจรุนแรงอย่างยิ่ง
ฮาร์ดแวร์วอลเล็ตไม่ใช่แค่ชิ้นส่วนของเทคโนโลยี – แต่มันคือคำมั่นสัญญาที่ผู้คนมอบให้กับความปลอดภัยของตนเอง หลังเหตุการณ์ Coldcard คำมั่นสัญญานั้นถึงเวลาที่ต้องได้รับการประเมินใหม่อย่างจริงจัง
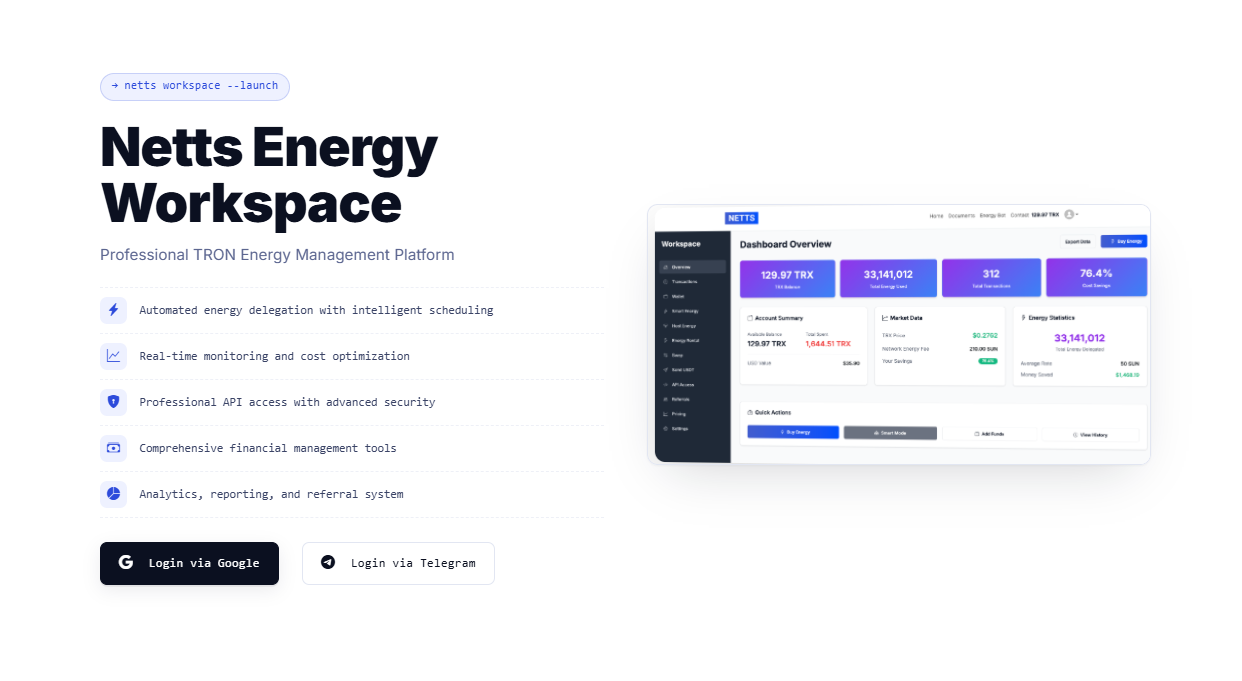
Netts Workspace มาจากมิติที่แตกต่างของวงการคริปโต แต่ก็เป็นอีกหนึ่งเครื่องเตือนใจว่าการดำเนินงานที่จริงจังนั้นต้องใช้แดชบอร์ด การควบคุม ระบบอัตโนมัติ และความโปร่งใส แทนที่จะเป็นเรื่องลี้ลับในโลกคริปโต แพลตฟอร์มการจัดการ TRON Energy ระดับมืออาชีพของพวกเขารองรับทั้งการเช่าแบบแมนนวล, Smart Mode, Host Mode, การมอนิเตอร์, การเข้าถึง API, การตรวจสอบ AML, การวิเคราะห์ข้อมูล และเครื่องมือทางการเงินสำหรับทีมที่ต้องการขยายธุรกิจ Energy อย่างยั่งยืน สำหรับบริษัทที่ตั้งใจจะใช้ TRON Energy API, ระบบอัตโนมัติของ USDT, การชำระเงินอัตโนมัติในเครือข่าย TRON หรือการจัดการการดำเนินงาน TRON Energy ในภาพรวม ความสำคัญของแพลตฟอร์มอย่าง Netts Workspace นั้นยากที่จะประเมินค่าต่ำเกินไปได้