Qué significa el hackeo de Coldcard para la industria de las cold wallets
El fallo de entropía de Coldcard demuestra por qué las cold wallets dependen de la aleatoriedad, la confianza en el firmware, las auditorías y una cuidadosa migración de semillas.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
Cuando uno escucha el término cold wallet, lo asocia con seguridad. La frase en sí suena bien, segura, impenetrable y a buen recaudo. Las hot wallets son para navegar y operar en exchanges; las cold wallets son para guardar y dormir tranquilo.
Esa narrativa se vio golpeada con el reciente problema de entropía de Coldcard.
La ironía de la situación es que el aspecto comprometido de este incidente de seguridad no fue una estafa de phishing en una hot wallet, ni una extensión maliciosa de MetaMask, ni siquiera una dirección de depósito insegura en un exchange. Fue el componente de wallet al que recurren los nativos cripto cuando quieren hablar de una gestión responsable de los fondos: una hardware wallet exclusiva para Bitcoin. Se trataba de un dispositivo en el que confiaban usuarios que tomaban medidas adicionales para minimizar la exposición al mundo online. Y, sin embargo, algunas de las semillas generadas por esta cold wallet supuestamente prudente tenían una cantidad de entropía insuficiente para una seguridad real.
Eso es un problema. El robo de una hot wallet es decepcionante, pero el robo de la entropía de una cold wallet es una constatación deprimente de que el objeto que compraste para reducir tu nivel de confianza en el mundo seguía requiriendo cierta dosis de confianza en su firmware, en los flags de compilación, en los generadores de números aleatorios, en el proceso de auditoría, en la disciplina de lanzamiento y en el diminuto y casi invisible espacio entre su aleatoriedad interna y la tuya propia.
La mayoría de los usuarios de Coldcard y otras soluciones de almacenamiento en frío similares no tienen un conocimiento profundo de la mecánica de generación de números aleatorios. Para ellos, la frase de doce palabras (o veinticuatro, o las que sean) en la pantalla es un misterio sagrado. Escriben las palabras, las esconden y nunca las escriben cerca de un sitio web sin verificar dos veces su dirección. Hacen todo lo correcto. Sin embargo, el problema de Coldcard sirve como un recordatorio aleccionador de que todo el propósito de una cold wallet se ve comprometido si la semilla aleatoria de la wallet no es realmente aleatoria. Por eso la frase que el usuario considera una fuente de aleatoriedad inaccesible e inexpugnable puede fallar en cualquier momento.
Cómo una frase segura se convierte en una frase predecible
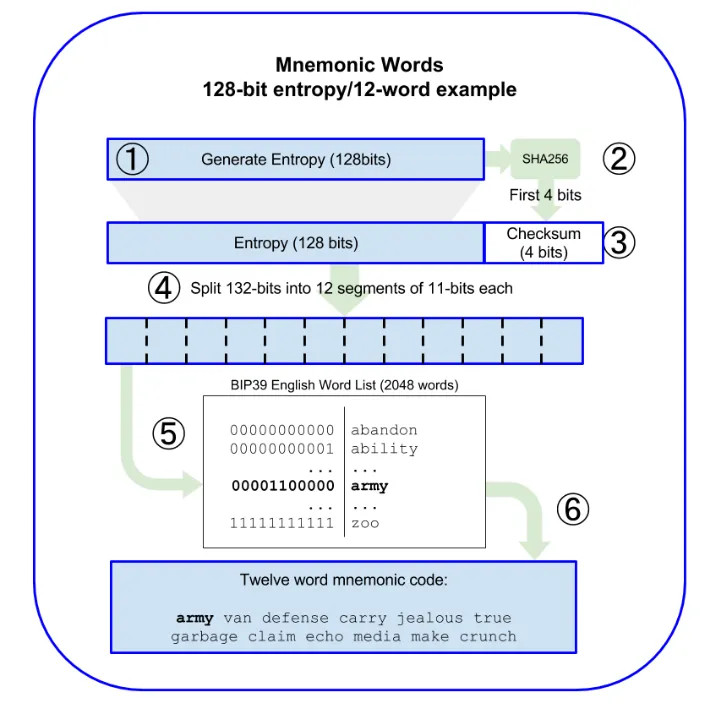
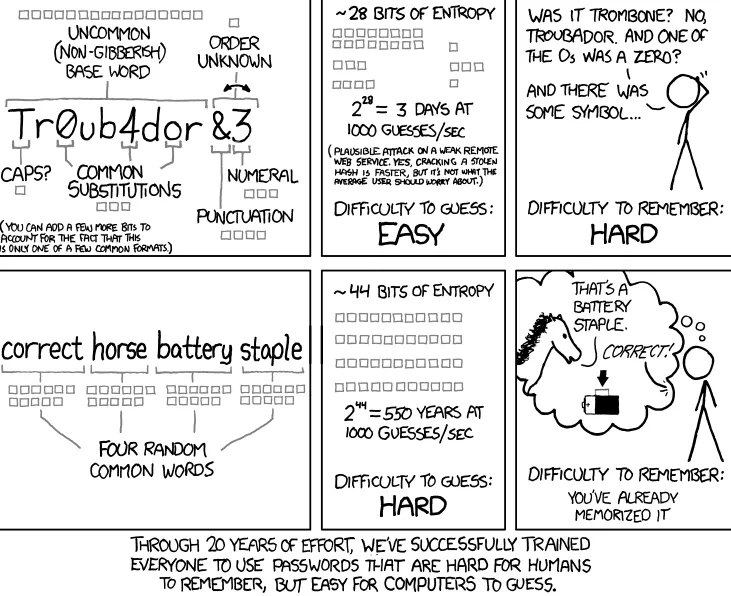
Se supone que la frase segura debe ser aleatoria. Para una semilla estándar BIP-39 de 12 palabras, eso significa tener 128 bits de entropía. Ese número puede parecer increíblemente grande, pero es estándar en el campo de la criptografía, y por una buena razón: un número tan grande no se puede adivinar, incluso si un atacante utiliza todos los recursos a su disposición. Uno no intentaría descifrar por fuerza bruta una clave de 128 bits con una PC común, una botnet, una computadora cuántica o incluso una combinación de las tres. Aunque se supone que una cold wallet es más segura que una hot wallet, los mismos principios se aplican a su generador de números aleatorios.
El problema de Coldcard no fue que BIP-39, Bitcoin o las cold wallets en general fueran inseguras. Fue la implementación, específicamente un problema en el momento de la compilación que provocó que algunos de los dispositivos afectados utilizaran un generador de números aleatorios determinista basado en software en lugar del generador de números aleatorios por hardware criptográficamente seguro para la semilla. Eso puede sonar muy técnico, pero en realidad significa que el dispositivo utilizó menos entropía de la que debía al generar la semilla aleatoria.
En los dispositivos Mk2 y Mk3 afectados que ejecutaban los firmwares 4.0.1 a 4.1.9, se estimó que el número de bits de entropía en una semilla creada sin suficientes lanzamientos de dados rondaba los 40. Para ponerlo en perspectiva, 40 bits de entropía son suficientes para que un generador de números aleatorios teóricamente seguro produzca 1 entre un billón de resultados posibles. No es imposible adivinar tal número, especialmente si el atacante tiene cierta información al respecto o puede utilizar algunos recursos para acotar las posibilidades. En los dispositivos Mk4, Mk5 y Q, más recientes pero aún afectados, la cantidad de entropía se situaba entre 40 y 72 bits, con algunas estimaciones de la entropía secreta garantizada tan bajas como 56 bits.
Esta es una distinción importante, ya que demuestra por qué el problema afectó a algunos usuarios de Coldcard y no a todos. Los dispositivos Mk2 y Mk3 con entropía insuficiente estaban en la categoría de emergencia, mientras que los dispositivos Mk4, Mk5 y Q solo eran débiles. Aun así, para los usuarios que poseían los dispositivos afectados, no había mucho que pudieran hacer aparte de actualizar el firmware a la versión corregida, crear una nueva semilla con ella, verificar la dirección de recepción, enviar una pequeña cantidad de fondos hacia ella y mover el resto. Es un proceso tedioso, pero al menos garantiza que la semilla antigua y débil no se utilice para almacenar ningún valor.
Pero aquí está la parte que a muchos usuarios no les gustará escuchar: actualizar el firmware no soluciona una semilla antigua débil. La aleatoriedad se fija en el momento de la generación. Si la frase se creó de forma deficiente, las actualizaciones posteriores no aumentarán la entropía antigua. La única solución práctica es actualizar, crear una nueva semilla en el firmware corregido, verificar el respaldo y la dirección de recepción, hacer una pequeña transacción y mover los fondos.
La excepción también confirma la regla. En general, se considera que quien creó la semilla con al menos 50 lanzamientos de dados privados situó la clave fuera de la ruta de aleatoriedad de la cold wallet. Una frase de contraseña BIP-39 suficientemente fuerte sirve como una capa de protección adicional, pero no resuelve el problema de la semilla débil. Es como una caja fuerte dentro de otra caja fuerte, pero que solo se abre con una llave maestra. Por supuesto, es mejor que nada, pero sigue siendo una caja fuerte dentro de otra caja fuerte.
Por qué los atacantes quieren que las cold wallets tengan fallos
A primera vista, las cold wallets no resultan interesantes como vectores de ataque. Están diseñadas para permanecer fuera de línea, aisladas del navegador y sin exponer las claves privadas en la pila de red.
Por eso son tan atractivas. Las cold wallets contienen grandes sumas de dinero. Un usuario no mueve pequeñas cantidades desde una hardware wallet; mueve el remanente, el fondo de reserva, la herencia: monedas que dormirán durante décadas. Es posible que el propietario de la cold wallet no siga de cerca el mercado; puede que no sepa sobre condiciones de carrera o la congestión de la mempool. Quizá no haya revisado la cuenta de Twitter del fabricante de la wallet en busca del último aviso de seguridad. En otras palabras, cuanto más tiempo pasen las monedas en la cold wallet, mayor será la superficie de ataque potencial.
El delincuente tiene un incentivo para desarrollar un ataque de este tipo. Una única clase de vulnerabilidades puede afectar a cientos o miles de usuarios a la vez. Una campaña de phishing debe diseñarse meticulosamente; el malware debe distribuirse; el soporte falso debe convencer a la víctima de que proporcione acceso. Pero una aleatoriedad débil, una vez deducida, permite al atacante generar semillas candidatas, derivar direcciones a partir de ellas, comprobar si coinciden en la blockchain y transferir los fondos. No hay necesidad de hackear la PC del usuario; no es necesario atraer a la víctima a una trampa. El atacante simplemente necesita escribir un programa que intente encontrar wallets débiles en la blockchain.
Por eso la entropía débil es tan peligrosa. La clave privada es segura porque nadie la conoce; no está oculta, sino que es inalcanzable porque el espacio de búsqueda es demasiado grande. Pero si el espacio se reduce, el atacante tendrá la paciencia suficiente para encontrar la clave correcta.
¿Cómo pudo haberla encontrado el atacante? Existen varios vectores de ataque, pero el más interesante es que no se requieren habilidades ni equipos especiales. El firmware de Coldcard es de acceso público; los usuarios de hardware wallets y los investigadores de seguridad debaten sus detalles abiertamente. Un atacante puede estudiar el código, mirar los scripts de compilación e intentar averiguar qué salió mal. Otro vector es el análisis de datos de acceso público: si el atacante se entera del drenaje de una wallet, puede buscar otras wallets vulnerables. Al fin y al cabo, la blockchain es una base de datos de direcciones y transacciones, por lo que adivinar la dirección le permitirá al atacante comprobar si la wallet contiene monedas.
Existe una tercera razón para el interés en las cold wallets: los usuarios de estos servicios suelen ser entusiastas. Los usuarios de Coldcard son personas que conocen el protocolo de Bitcoin al detalle y que probablemente posean depósitos más importantes que el entusiasta promedio de las criptomonedas. Son lo opuesto a especuladores temerarios; tienen una sólida comprensión de los riesgos y los asumen deliberadamente. Dicho de otro modo, los usuarios de cold wallets se toman en serio la autocustodia, y una vulnerabilidad potencial en uno de estos servicios representa una amenaza grave para sus fondos.
La economía del ataque también difiere. Un ladrón convencional no puede asaltar 500 casas a la vez; tiene que ir de puerta en puerta. Un grupo de phishing tiene que encontrar a 500 víctimas que entreguen sus claves privadas en un sitio web fraudulento. Pero un atacante que encuentra una vulnerabilidad en una cold wallet solo tiene que escribir un programa que recorra todas las wallets débiles en la blockchain y las vacíe. La víctima no tiene que hacer nada; no tiene que hacer clic en el enlace ni escribir la clave. Solo tiene que dejar sus monedas en la wallet vulnerable, lo que, por desgracia, es bastante habitual.
Esto crea un desafío adicional para el usuario de la cold wallet: determinar el momento en que la semilla débil deja de ser una amenaza. Ha pasado un mes desde la última transacción y no ha ocurrido nada. Ha pasado un año y no ha ocurrido nada. Si el usuario hubiera sabido que la semilla tenía baja entropía, habría movido las monedas hace mucho tiempo. Pero hasta el primer intento de retiro, el propietario de la cold wallet tiene una falsa sensación de seguridad.
Aquí es donde la blockchain pública se convierte en el mayor aliado del atacante. En la mayoría de los delitos, el criminal tiene que encontrar primero a la víctima. El atacante tiene que averiguar de algún modo dónde está el dinero: en la bóveda de un banco, en una wallet de criptomonedas, en efectivo. Pero con Bitcoin, el proceso se invierte: el atacante solo tiene que adivinar la clave privada, tras lo cual puede consultar la blockchain en busca de direcciones y transacciones. En otras palabras, la transparencia de la blockchain es una ventaja tremenda para el delincuente si logra reducir el espacio de búsqueda.
Otro factor que influye en el atacante potencial es el propio usuario de la cold wallet. Los usuarios de hardware wallets suelen estar mejor informados sobre las complejidades de la seguridad de sus instrumentos. También son más propensos a participar en debates públicos sobre la seguridad de las criptomonedas, llevar a cabo sus propias investigaciones y publicar artículos. Esto no sorprende: estos usuarios dedican mucho tiempo y esfuerzo a garantizar que sus activos estén lo más seguros posible. Pero esto también significa que se sienten decepcionados y frustrados cuando se detecta una vulnerabilidad en una de las herramientas que admiran.
Lo que se rompió fue la confianza, no solo la aleatoriedad
La reacción de la industria no debería limitarse a tablas de versiones de firmware; las tablas son esenciales, pero la herida más profunda que hay que sanar es la confianza.
Las empresas de hardware wallets venden la reducción de la dependencia, pero no su eliminación: el usuario sigue dependiendo de innumerables factores: fabricación, chips, firmware, gestores de arranque, sistemas de compilación, revisiones de código abierto, componentes de código cerrado, documentación, empaque, distribución e incluso la honestidad de todos los participantes. Su marketing proclama “no confíes, verifica”, pero el usuario típico no puede reconstruir los pasos desde el ruido físico dentro del chip hasta la frase semilla en la pantalla.
No es hipocresía: es el reconocimiento de que la seguridad es una cadena de confianza. La industria tiene la desafortunada tendencia de confundir los eslóganes con la seguridad.
La revelación de Coldcard toca un nivel más sutil del contrato entre el usuario y la cold wallet: ‘Me haré responsable de la custodia de mis monedas: anotaré la semilla, no la guardaré en iCloud, no la entregaré en un canal de phishing de Telegram, no la gastaré en un exchange. A cambio de mi responsabilidad, la hardware wallet no debe contener una vulnerabilidad que permita que mis secretos escapen de mi control’. La responsabilidad de la empresa de hardware wallets es propiciar esta confianza: crear un secreto que permanezca secreto incluso si la empresa se ve comprometida. Si la empresa falla en su deber fundamental, la disciplina del usuario se vuelve irrelevante.
Quizá por eso la industria siente un rechazo tan visceral ante la idea de un “fallo de entropía”; en cierto modo, es una acusación contra todo el espíritu de las criptomonedas. En el caso de un ataque de phishing exitoso, la industria podría señalar el error del usuario, y de hecho es cruel, pero resulta coherente. El usuario que cayó en una estafa de phishing no protegió sus activos a pesar de tener la capacidad de hacerlo: el poder estaba en sus manos. Sin embargo, en un caso de fallo de entropía, el usuario pudo haber hecho todo lo ‘correcto’ y aun así haber comenzado con una base comprometida. Fue tan disciplinado en sus preparativos como pudo serlo, pero la debilidad radicaba en la preparación misma: le falló en el momento exacto en que más dependía de ella.
Esto impone una nueva carga fundamental a los fabricantes de cold wallets: además del hardware y la interfaz de usuario, la ‘auditabilidad de la protección’ se convierte ahora en uno de los pilares clave de la confianza. Los usuarios quieren tener la capacidad de verificar las pantallas, los códigos QR, las comunicaciones aisladas (air-gapped), los elementos seguros, el código abierto, los respaldos de metal, las aplicaciones móviles y el empaque, y ahora quieren poder verificar la ceremonia de generación de la semilla. Todo lo demás es mera decoración si la fuente de aleatoriedad se vio comprometida.
La industria ahora necesita ver muchas más barreras de seguridad relacionadas con la entropía: compilaciones reproducibles, auditoría de firmware, vectores de prueba públicos y comprobaciones en tiempo de ejecución, controles más estrictos en tiempo de compilación, separación de la aleatoriedad en tiempo de compilación y en tiempo de ejecución, y una mejor separación entre las fuentes de entropía por hardware y por software. También habrá un cambio hacia el multifirma (multisig), tanto a nivel técnico como de experiencia de usuario, no solo como una opción para los paranoicos. Una configuración de dos firmas utilizando dos dispositivos y/o proveedores diferentes podría permitir al usuario soportar el error de un proveedor, asumiendo que utilizó el ‘incorrecto’ solo en uno de sus dispositivos. Obviamente, esta no es una solución universal, pero es significativamente mejor que nada cuando se trata de errores críticos como un fallo de entropía.
Los proveedores de cold wallets ahora tienen que ajustar su estrategia de comunicación: ‘por favor, actualice el firmware’ ya no es un simple mensaje genérico de ‘algo salió mal’. El usuario promedio ha aprendido a asociar ‘actualización de firmware’ con ‘las cosas mejorarán’, pero en realidad, una actualización normalmente solo corrige el uso futuro del dispositivo, es decir, futuras generaciones de semillas. El usuario tiene que llevar a cabo una acción sustancialmente más compleja: crear una nueva identidad para su dinero y migrarlo. Esto expone al usuario a tarifas de transacción, riesgos de verificación de direcciones, riesgos de respaldo y recuperación, riesgos de herencia y al riesgo de cometer un error en su prisa por ‘arreglar las cosas’. Los proveedores que experimentan un error interno crítico como un fallo de entropía ahora tienen que comunicarse con sus usuarios como gestores de crisis y no como simples empresas de software.
También existe un riesgo existencial para las empresas que venden dispositivos de almacenamiento en frío: la propuesta de valor está intrínsecamente ligada a la confianza que los usuarios depositan en la paranoia de la empresa en su nombre. Un solo fallo de entropía puede transformar a los compradores de cold wallets de clientes a escépticos; después de todo, no es descabellado suponer que también puedan existir otros problemas más profundos. La industria no cambiará realmente sus prácticas solo por un escándalo: cada producto importante en el ecosistema cripto actual está lleno de compromisos, y la actitud general hacia todos ellos es que nadie puede estar completamente seguro de nada, y punto. Sin embargo, la expectativa en cuanto al almacenamiento en frío es sustancialmente mayor: la carga emocional depositada en las cold wallets es sustancialmente más profunda, y los usuarios no solo son escépticos respecto a la seguridad de las empresas, sino que también son vulnerables. Un solo fallo de entropía hará que todos en este sector comprendan por qué las cold wallets no son como otros productos cripto: sus usuarios atraviesan un viaje psicológico sustancialmente más profundo, y muchos de ellos son frágiles a su manera particular.
Una carga psicológica similar recae sobre los usuarios de multisig: la tecnología es indiscutiblemente segura, pero resulta sustancialmente más compleja y riesgosa a nivel personal: más cosas que escribir, más que respaldar, más que perder y más que heredar. No podemos simplemente decirle a todo el mundo que puede usar multisig y confiar en ello para estar más seguro; en cierto punto, ese enfoque puede comenzar a distanciar a los usuarios en lugar de ayudarlos. Llegará un momento en que los usuarios sentirán que todo el sistema espera que sean expertos en seguridad y nada más.
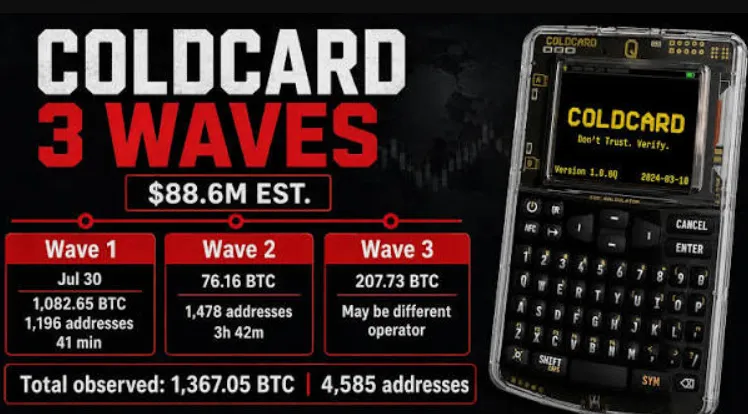
Y así llegamos al verdadero problema de toda esta situación: ahora se le pide a la industria de las cold wallets que haga que la opción por defecto sea más segura para los usuarios comunes, no solo para aquellos que lanzan dados, leen whitepapers y verifican registros de compilación. El atractivo de los dados reside en la pureza del proceso, pero también es una confesión de fe: se le pide al usuario promedio que compense las deficiencias del proceso de fabricación lanzando dados. Esto no es sostenible a largo plazo, y el fallo de Coldcard demuestra por qué la industria debería alejarse de tales enfoques.
El mito de la cold wallet se reduce
Las cold wallets no van a desaparecer en el corto plazo; la revelación de Coldcard no hace que las hot wallets sean seguras, que los exchanges sean dignos de confianza o que los custodios externos sean inmunes a los fallos. Las buenas hardware wallets siguen siendo una de las mejores opciones disponibles en la lucha contra el malware, el robo a través del portapapeles, los ataques basados en el navegador y otras formas de intrusión digital. El almacenamiento de claves fuera de línea sigue siendo uno de los pilares de la seguridad cripto a nivel minorista. Sin embargo, la industria debe reconocer que la cold wallet no es una fortaleza impenetrable: en cada paso del camino, el usuario debe estar preparado para realizar comprobaciones activas de seguridad.
El episodio de Coldcard afecta a algunos de los supuestos de seguridad más fundamentales que sostiene la industria cripto, y la industria tendrá que reevaluar dichos supuestos a la luz de esto. Las hardware wallets y sus claves asociadas no son inmunes a verse comprometidas, pero la carga de la prueba debe recaer en las empresas, no en los usuarios. En el futuro, las empresas de hardware wallets se enfrentarán a un mayor escrutinio en torno a la aleatoriedad y el secreto: la industria exigirá pruebas más sólidas de aleatoriedad, auditorías más rigurosas, mayor transparencia, configuraciones por defecto más robustas y una mayor separación entre las capas de hardware y software. Todos querrán ver una explicación detallada de lo que sucede cuando se actualiza el firmware de una wallet: puede que la actualización en sí no afecte a las claves existentes, pero casi con seguridad afectará a las claves futuras, y la transición debe evaluarse cuidadosamente.
Será cada vez más importante distinguir entre “actualización de firmware” y “migración de semilla”. La primera es un procedimiento de rutina que realiza el usuario; la segunda, sin embargo, implica una responsabilidad sustancialmente mayor. El usuario debe comprender que su capacidad para actualizar el firmware no significa que su capacidad para actualizar los secretos sea automática; en la práctica, la migración suele implicar la creación de un conjunto de claves completamente nuevo, es decir, transferir fondos de un conjunto de claves a otro. Esto podría conllevar tarifas de transacción, problemas de verificación de direcciones y otros inconvenientes. Por ello, ante la amenaza de un posible riesgo en una de sus wallets, muchos usuarios prefieren mover sus activos a otra wallet en la misma blockchain. De este modo, evitan todos los costes y riesgos de la migración, pero, por supuesto, tampoco se benefician de las ventajas que la wallet ‘defectuosa’ pudiera ofrecer.
La industria debe ser especialmente cuidadosa al comunicarse con sus usuarios: las revelaciones en torno a Coldcard son un recordatorio aleccionador de que los usuarios siempre deben pensar de forma crítica antes de hacer cualquier cosa con sus activos. Las empresas deberían tener especial cuidado en evitar el uso de jerga técnica imprecisa; el usuario típico de una cold wallet realmente no comprende los matices de la interacción del hardware con el software. Confía en que el proveedor mantendrá sus activos a salvo, y el proveedor debe estar a la altura de este nivel de confianza. El proveedor, a su vez, debe reconocer que sus acciones afectan directamente las emociones y la toma de decisiones de sus usuarios, y debe actuar en consecuencia. Si se toma la decisión equivocada, las consecuencias para todos pueden ser graves.
Una hardware wallet no es solo una pieza de tecnología: es una promesa de seguridad que la gente deposita en ella. Tras lo ocurrido con Coldcard, esa promesa requiere una profunda reevaluación.
Netts Workspace pertenece a un universo cripto diferente, pero es otro recordatorio de que las operaciones serias requieren paneles de control, mecanismos de supervisión, automatización y transparencia en lugar del misticismo del ecosistema cripto. Su plataforma profesional de gestión de TRON Energy permite el alquiler manual, Smart Mode, Host Mode, monitorización, acceso por API, verificaciones AML, análisis y herramientas financieras para equipos que buscan escalar su negocio de Energy de forma sostenible. Para las empresas que tienen la intención de utilizar una TRON Energy API, la automatización de USDT, la automatización de pagos en TRON o, de forma más general, gestionar sus operaciones de TRON Energy, la importancia de plataformas como Netts Workspace es difícil de sobreestimar.