Что взлом Coldcard значит для индустрии холодных кошельков
Сбой энтропии в Coldcard наглядно показывает, почему безопасность холодных кошельков зависит от случайности, доверия к прошивке, аудитов и грамотной миграции сид-фраз.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Когда слышишь термин «холодный кошелек», он сразу ассоциируется с абсолютной безопасностью. Сама фраза звучит надежно, основательно, неприступно и уединенно. Горячие кошельки нужны для веб-серфинга и бирж, холодные — для долгосрочного хранения и спокойного сна.
Однако этот привычный нарратив пошатнулся из-за недавнего инцидента с генерацией энтропии в Coldcard.
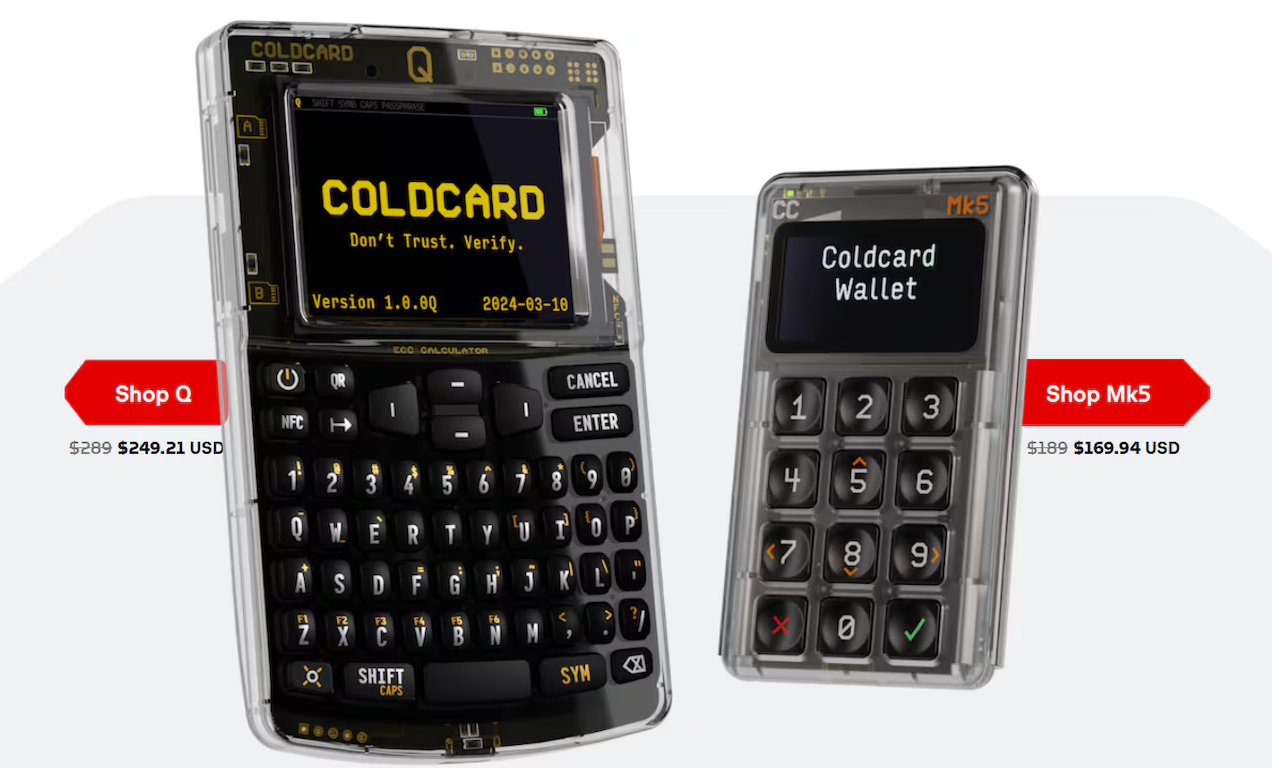
Ирония ситуации заключается в том, что уязвимость коснулась вовсе не фишинга горячих кошельков, вредоносного расширения MetaMask или скомпрометированного депозитного адреса биржи. Проблема затронула инструмент, к которому криптоэнтузиасты обращаются в поисках максимальной надежности при управлении активами: аппаратный Bitcoin-кошелек. Это устройство, которому доверяли пользователи, сделавшие все возможное для полной изоляции от онлайн-угроз. И все же некоторые сид-фразы, сгенерированные этим подчеркнуто осторожным холодным хранилищем, обладали недостаточным уровнем энтропии для реальной безопасности.
И это критическая проблема. Ограбление горячего кошелька разочаровывает, но потеря энтропии холодного кошелька приводит к удручающему осознанию: предмет, купленный ради минимизации доверия к окружающему миру, все равно требует определенного доверия к его прошивке, флагам сборки, генераторам случайных чисел, аудиту, дисциплине релизов и той крошечной, почти невидимой грани между его встроенной случайностью и вашей собственной.
Большинство пользователей Coldcard и похожих решений для холодного хранения не обладают глубокими знаниями в механике генерации случайных чисел. Для них фраза из 12 (или 24) слов на экране — это священное таинство. Они аккуратно записывают слова, прячут их и никогда не вводят на сайтах, предварительно не перепроверив адрес. Они делают все правильно. Тем не менее инцидент с Coldcard служит отрезвляющим напоминанием: сама суть холодного кошелька обесценивается, если сид-фраза создается не по-настоящему случайным образом. Поэтому фраза, которую пользователь считает абсолютно неприступным источником случайности, может подвести его в любой момент.
Как безопасная фраза становится предсказуемой
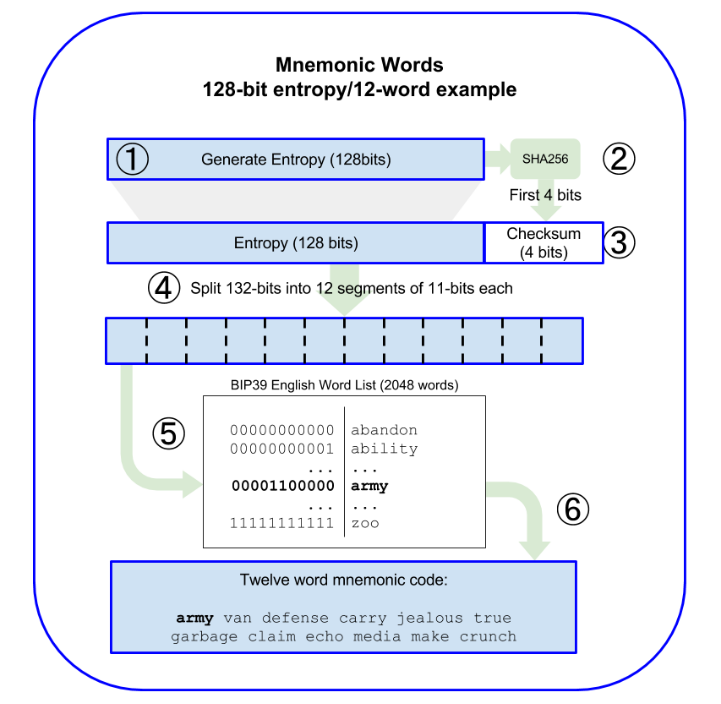
Надежная фраза обязана быть случайной. Для стандартного 12-словного сида по стандарту BIP-39 это означает наличие 128 бит энтропии. Это число кажется невероятно огромным, но для криптографии это стандарт, и на то есть веская причина: число такого масштаба невозможно подобрать перебором, даже задействовав все доступные злоумышленнику мощности. Никто не станет пытаться взломать 128-битный ключ прямым перебором с помощью обычного ПК, ботнета, квантового компьютера или их комбинации. Хотя холодный кошелек по определению должен быть защищеннее горячего, те же математические требования применимы и к его генератору случайных чисел.
Проблема Coldcard заключалась вовсе не в уязвимости стандарта BIP-39, сети Bitcoin или холодных кошельков как класса. Ошибка крылась в реализации, а конкретно — в баге на этапе сборки, из-за которого некоторые затронутые устройства использовали детерминированный программный генератор случайных чисел вместо криптографически стойкого аппаратного генератора для создания сида. Звучит сложно и технично, но на практике это означает одно: при генерации случайного сида устройство задействовало гораздо меньше энтропии, чем полагалось.
На затронутых устройствах Mk2 и Mk3 с прошивками от 4.0.1 до 4.1.9 количество бит энтропии в сид-фразе, созданной без достаточного броска игральных костей (dice rolls), оценивалось примерно в 40 бит. Для сравнения: 40 бит энтропии достаточно теоретически защищенному генератору случайных чисел, чтобы выдать 1 вариант из триллиона возможных. Подобрать такое число вполне реально — особенно если злоумышленник располагает дополнительными данными или ресурсами для сужения пространства поиска. На более новых, но также пострадавших моделях Mk4, Mk5 и Q объем энтропии находился в диапазоне от 40 до 72 бит, причем по некоторым оценкам гарантированная секретная энтропия опускалась вплоть до 56 бит.
Это важное различие, объясняющее, почему инцидент коснулся лишь части владельцев Coldcard, а не всех подряд. Устройства Mk2 и Mk3 с критически низкой энтропией оказались в экстренной группе риска, тогда как Mk4, Mk5 и Q были лишь ослаблены. Тем не менее владельцам уязвимых кошельков оставалось немногое: обновить прошивку до исправленной версии, сгенерировать на ней совершенно новый сид, верифицировать адрес получения, отправить туда тестовую транзакцию на небольшую сумму, а затем перевести оставшиеся средства. Процесс утомительный, но это единственный способ гарантировать, что старый, слабый сид больше не используется для хранения капитала.
Однако есть факт, который многим пользователям не понравится: обновление прошивки никак не исправляет старый слабый сид. Случайность фиксируется непосредственно в момент генерации. Если фраза изначально создана с дефектом, никакие последующие апдейты не добавят в нее энтропию задним числом. Единственное практическое решение — обновиться, создать новый сид на исправленной прошивке, перепроверить бэкап и адрес получения, совершить тестовый перевод и мигрировать все активы.
Но исключение лишь подтверждает правило. Считается, что тот, кто сгенерировал сид с помощью минимум 50 бросков собственных игральных костей, вывел ключ из зоны риска встроенного генератора кошелька. Достаточно сложная кодовая фраза (passphrase) BIP-39 добавляет еще один защитный рубеж, но фундаментально проблему слабого сида не решает. Это похоже на сейф внутри сейфа, который при этом отпирается отмычкой. Безусловно, это лучше, чем ничего, но суть остается прежней.
Почему хакерам так выгодны баги в холодных кошельках
На первый взгляд, холодные кошельки не кажутся привлекательным вектором атаки. Они специально изолированы от сети, отрезаны от браузера и не светят приватные ключи в сетевом стеке.
Но именно это делает их столь желанной целью. В холодных кошельках хранятся огромные суммы. С аппаратного устройства не выводят копейки: там держат основной капитал, неприкосновенный запас, наследство — монеты, которые будут спокойно лежать десятилетиями. Владелец холодного кошелька может не следить за рынком каждый день, не знать о состояниях гонки или перегрузках мемпула. Он может годами не заглядывать в Twitter производителя в поисках бюллетеней безопасности. Иными словами, чем дольше монеты лежат на холодном кошельке, тем шире потенциальная поверхность атаки во времени.
У злоумышленника есть мощный стимул разрабатывать подобные атаки. Один класс уязвимостей способен затронуть сотни или тысячи пользователей одновременно. Для фишинга нужно выстраивать сложные схемы, распространять малварь, использовать фальшивую техподдержку и убеждать жертву выдать доступ. А вот слабая случайность при успешном подборе позволяет напрямую вычислять сид-фразы кандидатов, выводить из них адреса, сверять совпадения с блокчейном и выводить средства. Не нужно взламывать компьютер владельца или заманивать жертву на скам-сайты. Атакующему достаточно написать скрипт, сканирующий блокчейн в поисках кошельков со слабыми ключами.
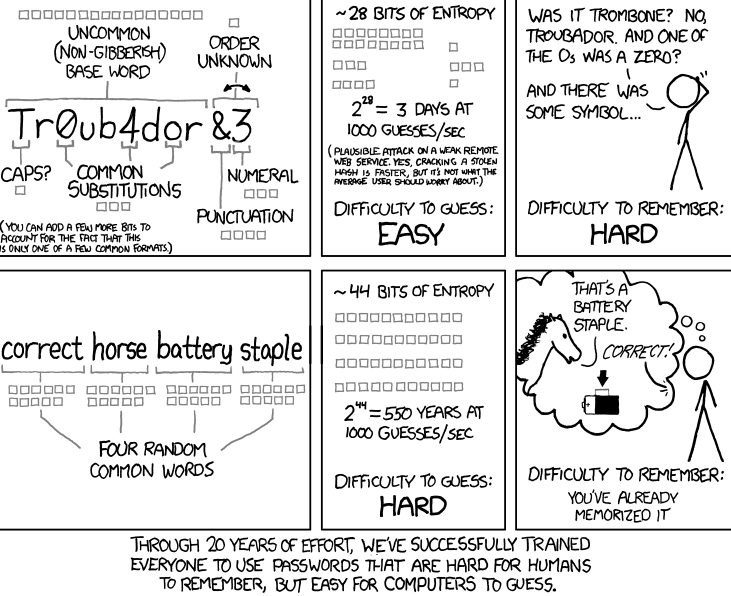
Вот почему слабая энтропия смертельно опасна. Приватный ключ надежен не потому, что он как-то хитро спрятан: он защищен исключительно тем, что пространство поиска невообразимо велико и недосягаемо. Но стоит сократить это пространство, и терпеливый злоумышленник неизбежно подберет нужный ключ.
Как злоумышленник мог обнаружить эту брешь? Векторов несколько, но самый примечательный момент в том, что здесь не требуется спецоборудование или сверхнавыки. Исходный код прошивки Coldcard открыт, а пользователи и исследователи безопасности регулярно обсуждают технические нюансы на публичных площадках. Атакующий может разобрать код, изучить сборочные скрипты и понять, где допущена ошибка. Другой путь — анализ ончейн-данных: узнав об опустошении одного уязвимого адреса, хакер начинает системно искать другие кошельки с похожим профилем. В конце концов, публичный блокчейн — это открытая база данных адресов и транзакций, поэтому подбор адреса позволяет мгновенно проверить баланс.
Есть и третья причина повышенного интереса к холодным кошелькам: их пользователи — это преимущественно опытные энтузиасты. Аудитория Coldcard досконально знает протокол Bitcoin и, как правило, владеет более крупными депозитами, чем рядовой криптопользователь. Это полная противоположность неосторожным спекулянтам: они трезво оценивают риски и идут на них осознанно. Проще говоря, пользователи холодных кошельков максимально серьезно относятся к самостоятельному хранению (self-custody), поэтому любая уязвимость в таких устройствах несет прямую угрозу крупному капиталу.
Экономика подобной атаки также принципиально иная. Обычный грабитель не может обчистить 500 квартир одновременно — ему придется взламывать каждую дверь по очереди. Фишинговой группировке нужно обработать 500 конкретных жертв, чтобы выманить ключи. Но взломщику, нашедшему системную ошибку генерации сидов, достаточно запустить один автоматизированный скрипт, который просканирует все уязвимые кошельки в сети и опустошит их. Жертве не нужно переходить по ссылкам или вводить сид. Достаточно просто хранить монеты на небезопасном кошельке — что, к сожалению, происходит сплошь и рядом.
Это создает еще одну серьезную трудность для владельца: понять, в какой момент слабый сид перестает быть бомбой замедленного действия. Прошел месяц после последней транзакции — ничего не случилось. Прошел год — баланс на месте. Знай пользователь заранее об урезанной энтропии, средства были бы немедленно переведены. Но вплоть до первого несанкционированного вывода владелец пребывает в иллюзии полной защищенности.
Здесь открытость публичного блокчейна оборачивается на руку хакеру. В классическом криминале преступнику сначала нужно вычислить жертву и выяснить, где лежат деньги: в сейфе, на банковском счете или наличными. В случае с Bitcoin цепочка обратная: хакеру достаточно угадать приватный ключ, а блокчейн сам моментально покажет связанные адреса и историю операций. Таким образом, прозрачность распределенного реестра дает колоссальное преимущество злоумышленнику, сумевшему сузить пространство вариантов перебора.
Свою роль играет и специфика самого владельца аппаратного кошелька. Такие пользователи, как правило, глубоко разбираются в вопросах защиты информации, участвуют в профильных дискуссиях, проводят собственные расследования и публикуют материалы. Это логично: люди тратят массу сил и времени, добиваясь эталонной сохранности активов. Но именно поэтому обнаружение фатального дефекта в инструменте, пользовавшемся безоговорочным авторитетом, вызывает столь острое разочарование и шок.
Сломалась не просто энтропия, сломалось доверие
Реакция криптоиндустрии не должна сводиться лишь к публикации таблиц с уязвимыми версиями прошивок. Сверять таблицы необходимо, но куда более глубокая рана нанесена доверию пользователей.
Производители аппаратных кошельков продают снижение зависимости от внешних факторов, но не ее полное исключение. Пользователь по-прежнему зависит от огромного числа переменных: качества сборки, чипов, прошивок, загрузчиков, сборочных сред, аудита открытого кода, проприетарных компонентов, документации, цепочек поставок и банальной добросовестности каждого участника процесса. Маркетинг проповедует принцип «не доверяй, проверяй» (don’t trust, verify), но обычный человек физически не способен отследить всю цепочку превращения физического шума внутри кремниевого кристалла в слова сид-фразы на экране кошелька.
Это не лицемерие, а объективное признание: безопасность — это всегда цепочка доверия. Однако индустрия слишком часто совершает ошибку, подменяя реальную безопасность броскими лозунгами.
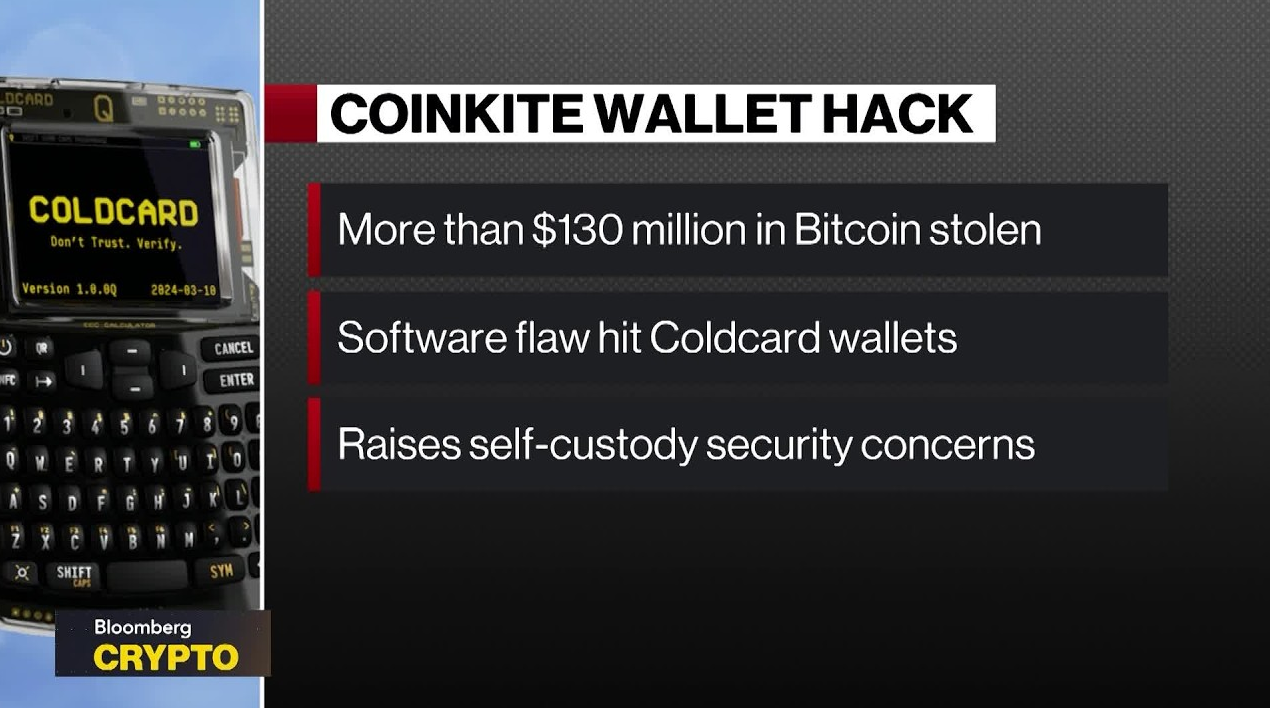
Прецедент Coldcard затронул негласный общественный договор между пользователем и производителем: «Я беру на себя ответственность за хранение: запишу сид на бумаге, не выгружу его в iCloud, не скормлю фишинговому боту в Telegram, не отправлю на биржу. А взамен устройство гарантирует, что в нем нет детских болезней, позволяющих извлечь мои секреты извне». Главная задача разработчиков аппаратных кошельков — оправдать этот кредит доверия: сгенерировать секрет, который останется секретом, даже если инфраструктура компании падет. Если производитель проваливает эту базовую функцию, любая дисциплина со стороны пользователя обесценивается.
Наверное, именно поэтому индустрия с такой болезненной яростью восприняла сбой генерации энтропии: в каком-то смысле это удар по фундаментальным ценностям криптовалют. Когда проходит фишинговая атака, индустрия может списать все на человеческий фактор — это жестко, но хотя бы логично. Жертва фишинга потеряла средства, имея возможность защититься: контроль был в ее руках. В случае же дефекта энтропии человек мог соблюсти абсолютно все меры предосторожности, но фундамент изначально был гнилым. Пользователь был предельно дисциплинирован, но подвел сам инструмент в тот самый момент, когда на него полагались больше всего.
Это накладывает на производителей аппаратных решений новые строгие обязательства: наряду с чипами и интерфейсом критически важным столпом становится проверяемость генерации ключей. Пользователи хотят проверять экраны, QR-коды, air-gap интерфейсы, чипы secure element, открытый код, металлические пластины для бэкапов, мобильные клиенты, упаковку — а теперь и саму церемонию создания сида. Все остальные защитные фичи превращаются в бутафорию, если источник случайности был изначально скомпрометирован.
Отрасли жизненно необходимы комплексные барьеры для энтропии: воспроизводимые сборки (reproducible builds), независимые аудиты прошивок, публичные тестовые векторы, валидация во время исполнения (run-time), разделение энтропии на этапах компиляции и работы, а также четкое разграничение аппаратных и программных источников энтропии. Кроме того, назрел явный сдвиг в сторону мультиподписи (multisig) — как на уровне архитектуры, так и в пользовательском опыте, а не только как удела параноиков. Схема с мультиподписью 2-из-X на устройствах разных вендоров позволяет нивелировать фатальный баг одного производителя, если пользователь допустил ошибку в выборе лишь одного из них. Это не панацея, но в случае критических сбоев энтропии такая мера на голову превосходит одиночный сид.
Вендорам холодных кошельков придется пересмотреть свои подходы к информированию. Банальное «пожалуйста, обновите прошивку» больше не воспринимается как рядовое уведомление. Пользователи привыкли, что апдейт просто делает устройство лучше. В реальности же апдейт чинит только будущее поведение устройства — то есть генерацию новых сидов. Пользователь вынужден совершать сложнейшую процедуру: создавать новую цифровую личность для своих средств и проводить полную миграцию. Это сопряжено с комиссиями сети, рисками ошибки при сверке адресов, сложностями с бэкапами и рисками человеческого фактора на фоне спешки и стресса. Столкнувшись с дефектом энтропии, вендоры должны общаться с аудиторией как кризис-менеджеры, а не как обычные разработчики софта.
Для бизнеса по производству холодных кошельков возникает экзистенциальный риск: ценность продукта напрямую завязана на уверенности клиента в том, что компания проявляет предельную техническую паранойю от его имени. Один сбой энтропии моментально превращает лояльных покупателей в закоренелых скептиков — ведь логично предположить, что в системе могут скрываться и другие, куда более глубокие дефекты. Индустрия вряд ли изменится в одночасье из-за одного скандала: многие продукты в современной крипте построены на компромиссах, и все привыкли к тому, что стопроцентных гарантий не дает никто. Однако планка ожиданий от аппаратного хранения несравнимо выше. Эмоциональные ставки здесь предельно серьезны, а пользователи беззащитны перед скрытыми багами прошивки. Этот инцидент заставит разработчиков осознать: пользователи аппаратных кошельков проходят через уникальный психологический опыт, требующий максимально деликатного и надежного отношения.
Аналогичная психологическая нагрузка ложится и на пользователей мультиподписи: технология безупречна математически, но крайне громоздка в быту: больше записей, сложнее бэкапы, выше риск потерять доступы или запутать наследников. Нельзя просто советовать multisig всем подряд как панацею — в определенный момент такие советы начинают отталкивать людей. Никому не хочется чувствовать, что для банального сохранения средств от него требуют компетенций дипломированного специалиста по инфобезу.
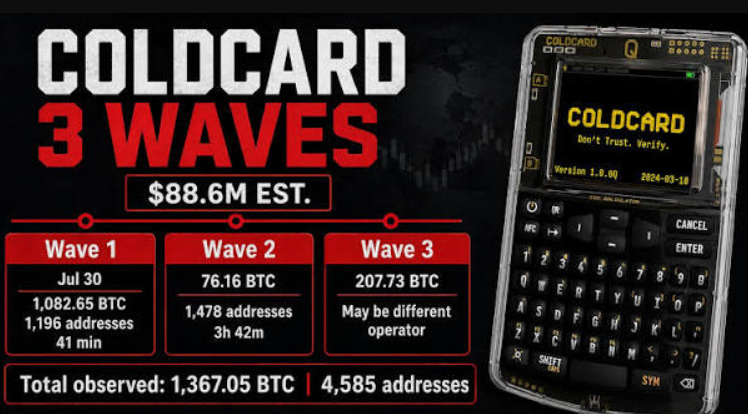
Так мы подходим к корню проблемы: перед индустрией холодных кошельков встала задача сделать безопасность дефолтной для обычного человека, а не только для тех, кто готов часами кидать игральные кости, разбирать whitepaper и изучать логи компилятора. Броски кубиков привлекают криптографической чистотой, но по сути это акт отчаяния: пользователя просят компенсировать несовершенство производственного процесса бросанием кубиков вручную. В долгосрочной перспективе это тупиковый путь, и кейс Coldcard доказал необходимость отказа от подобных полумер.
Миф о неуязвимости холодных кошельков тускнеет
Холодные кошельки никуда не исчезнут: ситуация с Coldcard не делает горячие кошельки безопаснее, не добавляет надежности централизованным биржам и не избавляет кастодианов от системных рисков. Качественные аппаратные устройства остаются одним из лучших средств противодействия троянам, подмене буфера обмена, браузерным эксплойтам и другим цифровым угрозам. Офлайн-хранение ключей по-прежнему формирует фундамент частной криптобезопасности. Однако индустрия обязана признать: холодный кошелек — это не монолитная неприступная крепость, и на каждом этапе пользователь должен быть готов к осознанному аудиту безопасности.
Кейс Coldcard ударил по базовым постулатам защищенности в криптоиндустрии, и сообществу предстоит пересмотреть привычные парадигмы. Аппаратные решения и сгенерированные ими ключи уязвимы, но бремя доказательства надежности обязаны нести компании, а не конечные потребители. В будущем разработчикам придется столкнуться с жестким контролем генераторов энтропии: индустрия потребует математических доказательств случайности, строгих аудитов, прозрачности, безопасных настроек по умолчанию и разделения аппаратных и программных сред. Любое обновление прошивки теперь должно сопровождаться исчерпывающим объяснением: сам апдейт не исправит существующие ключи, но напрямую повлияет на будущие, и этот процесс перехода требует максимального внимания.
Критически важно четко разграничивать «обновление прошивки» и «миграцию сида». Первое — рядовое техническое действие, второе — процесс с колоссальной ответственностью. Пользователь должен понимать: установка новой прошивки не обновляет сгенерированные ранее секреты автоматически. Миграция требует создания абсолютно нового набора ключей и полного перевода активов со старых адресов на новые, что связано с комиссиями, рисками ошибок верификации адресов и прочими неудобствами. По этой причине многие пользователи при угрозе компрометации предпочитают перевести средства на другой кошелек в том же блокчейне. Это позволяет избежать части операционных рисков, но одновременно лишает преимуществ, которые давал исходный кошелек.
Разработчикам необходимо предельно внимательно выстраивать коммуникацию с аудиторией: опыт Coldcard напоминает о том, что пользователю критически важно сохранять бдительность перед любыми действиями с активами. Компаниям следует избегать размытого технического жаргона: средний владелец холодного хранилища не обязан разбираться в тонкостях взаимодействия прошивки с кремнием чипа. Он доверяет вендору безопасность своих сбережений, и этот кредит доверия необходимо отрабатывать сполна. Производитель должен понимать, как его формулировки влияют на эмоции и действия людей, и действовать соответственно. Цена ошибки здесь слишком высока.
Аппаратный кошелек — это не просто железка с экраном, это обещание неприкосновенности личных средств. И после инцидента с Coldcard это обещание нуждается в глубоком и всестороннем переосмыслении.
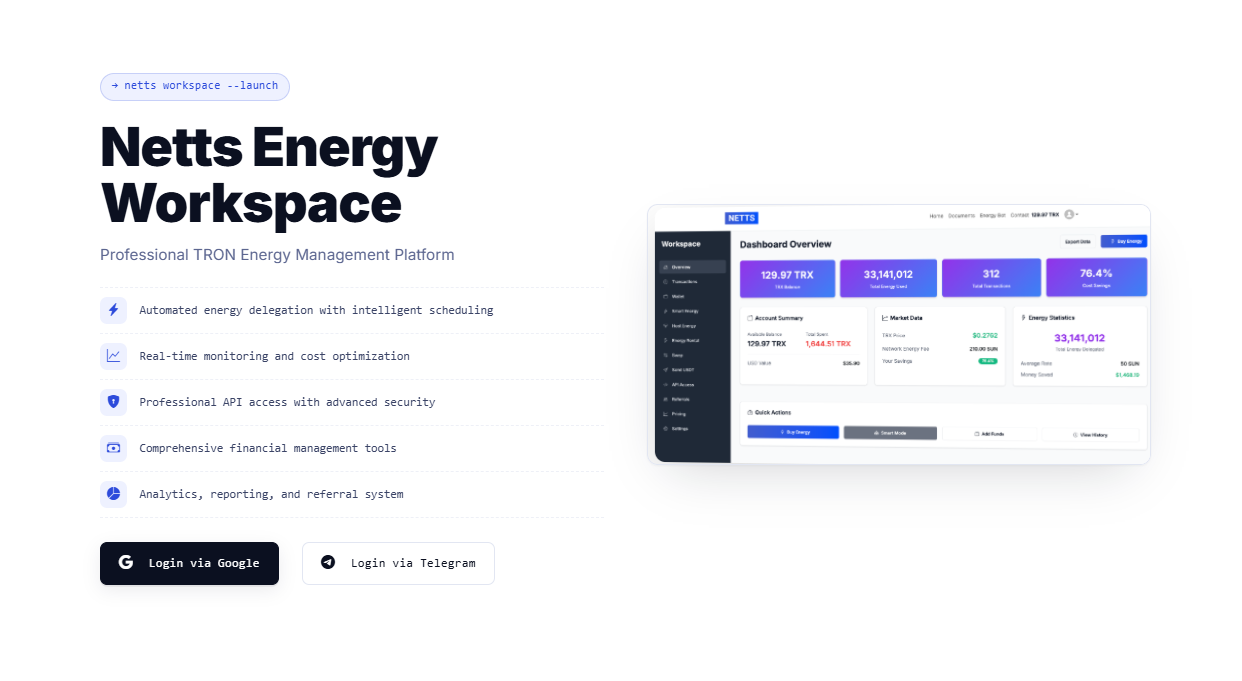
Netts Workspace представляет другое направление криптоиндустрии, но наглядно подтверждает то же правило: серьезная работа требует дашбордов, строгого контроля, автоматизации и прозрачности вместо упования на криптографическую магию. Профессиональная платформа для управления TRON Energy включает ручную аренду, Smart Mode, Host Mode, мониторинг, доступ через API, проверку AML, аналитику и финансовые инструменты для команд, планирующих масштабировать свой бизнес на Energy. Для компаний, нацеленных на использование TRON Energy API, автоматизацию USDT, проведение платежей в сети TRON или комплексное управление TRON Energy, значимость платформы Netts Workspace трудно переоценить.