Coldcard Açığı Soğuk Cüzdan Sektörü İçin Ne Anlama Geliyor?
Coldcard'ın entropi zafiyeti; soğuk cüzdanların rastgeleliğe, donanım yazılımı güvenine, denetimlere ve tohum kelime (seed) migrasyonuna neden bu kadar bağımlı olduğunu gösteriyor.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Soğuk cüzdan terimini duyan herkes, bunu doğrudan güvenlikle bağdaştırır. İfadenin kendisi kulağa hoş, güvenli, aşılamaz ve derinlere saklanmış gibi gelir. Sıcak cüzdanlar internette gezinmek ve borsalar içindir; soğuk olanlar ise saklamak ve derin bir uykuya yatırmak içindir.
Ancak bu algı, son yaşanan Coldcard entropi sorunuyla ciddi bir yara aldı.
Durumun ironisi şu ki, bu güvenlik olayında taviz verilen taraf herhangi bir sıcak cüzdan oltalama (phishing) saldırısı, zararlı bir MetaMask eklentisi ve hatta güvenli olmayan bir borsa yatırma adresi değildi. Kripto yerlilerinin fonların sorumlu yönetimi hakkında konuşurken ilk başvurdukları cüzdan bileşeniydi: Sadece Bitcoin odaklı bir donanım cüzdanı. Bu, çevrim içi dünyayla temasını en aza indirmek için fazladan önlemler alan kullanıcıların güvendiği bir cihazdı. Buna rağmen, sözde son derece temkinli olan bu soğuk cüzdan tarafından oluşturulan bazı tohum ifadeleri (seed), gerçek bir güvenlik için yetersiz miktarda entropiye sahipti.
Bu büyük bir sorundur. Sıcak cüzdan soygunu hayal kırıklığı yaratır; fakat bir soğuk cüzdanın entropisinin çalınması, dünyadaki güvensizliği azaltmak için satın aldığınız bir nesnenin bile donanım yazılımına, derleme bayraklarına (build flags), rastgele sayı üreteçlerine, denetim süreçlerine, sürüm disiplinine ve kendi rastgeleliğiniz ile cihazın iç rastgeleliği arasındaki o neredeyse görünmez mikroskobik alana bir nebze güvenmek zorunda olduğunu acı bir şekilde fark ettirir.
Coldcard ve benzeri soğuk depolama çözümlerini kullanan çoğu kişi, rastgele sayı üretiminin mekaniğine derinlemesine hakim değildir. Onlar için ekranda beliren on iki kelimelik (veya yirmi dört ya da her neyse) ifade kutsal bir gizemdir. Kelimeleri not eder, saklar ve adresini iki kez kontrol etmeden asla herhangi bir web sitesinin yakınına bile yazmazlar. Her şeyi tam da olması gerektiği gibi yaparlar. Ancak Coldcard sorunu, cüzdanın rastgele tohum ifadesi gerçekte rastgele değilse soğuk cüzdanın varlık amacının tamamen çöktüğünü gösteren sarsıcı bir hatırlatmadır. Bu nedenle, kullanıcının erişilmez ve sarsılmaz bir rastgelelik kaynağı olarak gördüğü ifade, onu her an yüzüstü bırakabilir.
Güvenli Bir İfade Nasıl Tahmin Edilebilir Hale Gelir?
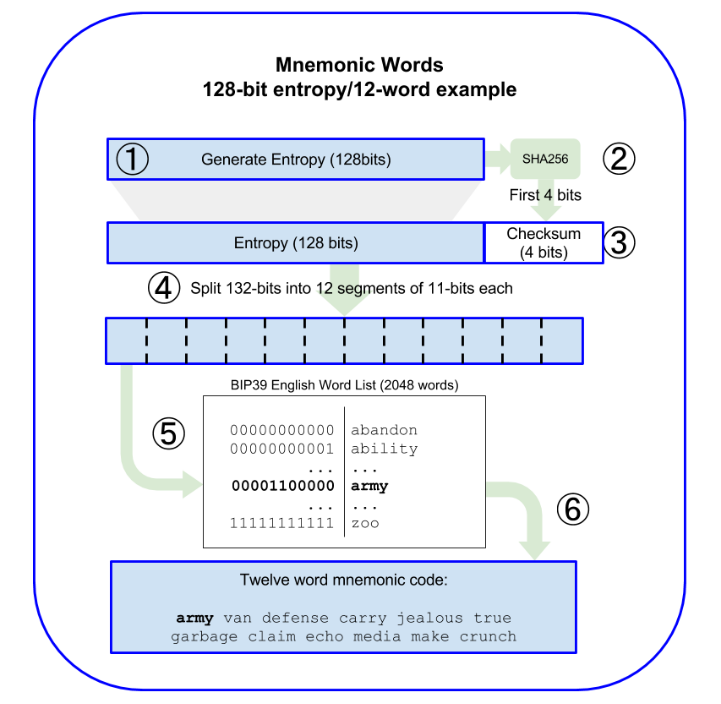
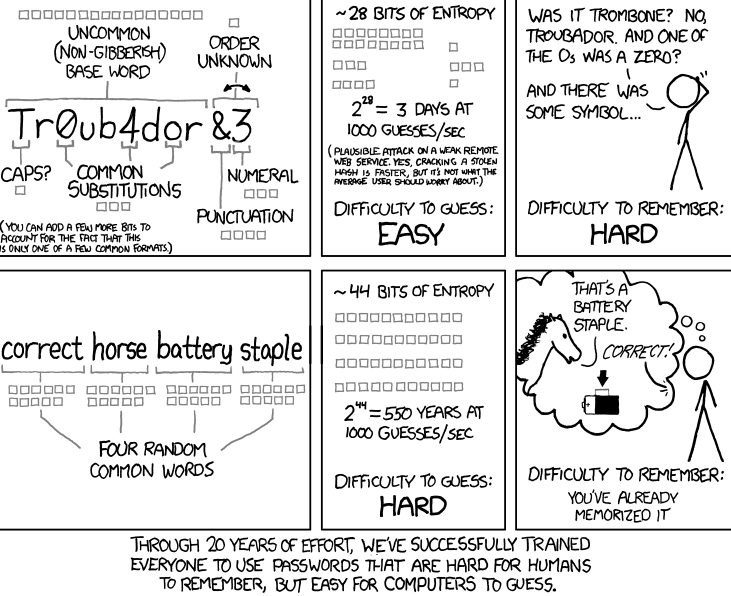
Güvenli ifadenin rastgele olması gerekir. Standart 12 kelimelik bir BIP-39 tohum ifadesi için bu, içinde 128 bitlik bir entropi bulunması anlamına gelir. Bu sayı akıl almaz derecede büyük görünebilir, ancak kriptografi alanı için standarttır ve bunun iyi bir nedeni vardır: Bir saldırgan elindeki tüm kaynakları kullansa bile bu denli büyük bir sayıyı tahmin edemez. Kimse 128 bitlik bir anahtarı sıradan bir bilgisayarla, bir botnet ile, bir kuantum bilgisayarla ve hatta bu üçünün kombinasyonuyla kaba kuvvet (brute-force) uygulayarak çözmeye çalışmaz. Soğuk bir cüzdanın sıcak cüzdandan daha güvenli olması beklense bile, aynı prensipler onun rastgele sayı üreteci için de geçerlidir.
Coldcard'ın sorunu BIP-39 protokolünün, Bitcoin'in veya genel olarak soğuk cüzdanların güvensiz olması değildi. Sorun uygulamada, daha spesifik olarak tohum ifadesi için kriptografik olarak güvenli donanımsal rastgele sayı üreteci yerine deterministik yazılım tabanlı bir rastgele sayı üretecinin kullanılmasına neden olan derleme zamanı (build-time) hatasındaydı. Kulağa oldukça teknik gelebilir, ancak pratikte cihazın tohum kelimeleri üretirken olması gerekenden çok daha az entropi kullandığı anlamına gelir.
4.0.1 ile 4.1.9 arasındaki donanım yazılımlarını çalıştıran ve yeterli zar atışı (dice roll) yapılmadan oluşturulan etkilenmiş Mk2 ve Mk3 cihazlarında, tohum ifadesindeki entropi bit sayısının yaklaşık 40 olduğu tahmin edildi. Durumu netleştirmek gerekirse, teorik olarak güvenli bir rastgele sayı üretecinin 1 trilyonda 1 olasılık üretmesi için 40 bitlik entropi yeterlidir. Böyle bir sayıyı tahmin etmek imkansız değildir; özellikle de saldırganın elinde buna dair bazı bilgiler varsa veya olasılıkları daraltmak için belirli kaynakları kullanabiliyorsa. Daha yeni olan ancak yine de etkilenen Mk4, Mk5 ve Q cihazlarında entropi miktarı 40 ila 72 bit arasındaydı ve garantili gizli entropinin 56 bit kadar düşük olabileceği tahmin ediliyordu.
Bu önemli bir ayrımdır, çünkü sorunun neden tüm Coldcard kullanıcılarını değil de yalnızca bazılarını etkilediğini açıklar. Yetersiz entropiye sahip Mk2 ve Mk3 cihazları acil durum kategorisindeyken, Mk4, Mk5 ve Q cihazları sadece zayıf kategorisindeydi. Yine de etkilenen cihazlara sahip kullanıcılar için donanım yazılımını düzeltilmiş sürüme güncellemek, bu sürümle yeni bir tohum ifadesi oluşturmak, alıcı adresi doğrulamak, oraya küçük bir miktar transfer etmek ve bakiyenin geri kalanını taşımaktan başka yapacak pek bir şey yoktu. Bu zahmetli bir süreçtir, ancak en azından eski ve zayıf tohumun herhangi bir değer saklamak için kullanılmamasını sağlar.
Fakat birçok kullanıcının duymak istemeyeceği nokta şudur: Donanım yazılımını güncellemek, eski ve zayıf tohum ifadesini düzeltmez. Rastgelelik, üretim anında sabitlenir. Eğer ifade kusurlu oluşturulmuşsa, sonraki güncellemeler eski entropiyi artıramaz. Tek pratik çözüm güncellemek, düzeltilmiş donanım yazılımında yeni bir tohum ifadesi oluşturmak, yedeği ve alıcı adresini kontrol etmek, küçük bir işlem yapmak ve fonları taşımaktır.
İstisna da kaideyi bozmaz. Tohum ifadesini en az 50 bağımsız zar atışıyla oluşturan bir kullanıcının, anahtarı soğuk cüzdanın rastgelelik sürecinin dışına çıkardığı kabul edilir. Yeterince güçlü bir BIP-39 parolası (passphrase) ek bir koruma katmanı sağlar, ancak zayıf tohum sorununu çözmez. Bu, bir kasanın içine başka bir kasa koymaya benzer; üstelik sadece bir maymuncukla açılabilen bir kasa. Elbette hiçbir şey olmamasından iyidir, ancak nihayetinde durum kasa içinde kasadan ibarettir.
Hacker'lar Neden Soğuk Cüzdanlarda Açık Olmasını İster?
İlk bakışta soğuk cüzdanlar birer saldırı vektörü olarak ilgi çekici görünmez. Çevrim dışı olacak, tarayıcıdan izole edilecek ve özel anahtarları ağ yığınına açık etmeyecek şekilde tasarlanmışlardır.
Tam da bu yüzden bu kadar caziptirler. Soğuk cüzdanlar büyük miktarlarda para barındırır. Bir kullanıcı donanım cüzdanından küçük meblağlar taşımaz; birikiminin geri kalanını, ödül fonunu, mirasını –onlarca yıl uyuyacak coin'lerini– taşır. Soğuk cüzdan sahibi piyasayı yakından takip etmeyebilir; yarış durumundan (race condition) veya mempool yoğunluğundan haberdar olmayabilir. Cüzdan üreticisinin Twitter hesabındaki en son güvenlik bildirisini kontrol etmemiş olabilir. Başka bir deyişle, coin'ler soğuk cüzdanda ne kadar uzun süre kalırsa, potansiyel saldırı yüzeyi o kadar genişler.
Kötü niyetli aktörlerin bu tür saldırılar geliştirmek için ciddi bir motivasyonu vardır. Tek bir güvenlik açığı sınıfı aynı anda yüzlerce veya binlerce kullanıcıyı etkileyebilir. Bir oltalama (phishing) kampanyasının özenle kurgulanması gerekir; kötü amaçlı yazılımlar dağıtılmalı, sahte destek ekipleri kurbanı erişim izni vermesi için ikna etmelidir. Oysa zayıf rastgelelik tahmin edildiğinde, bir saldırganın aday tohum ifadeleri üretmesine, bunlardan adresler türetmesine, blokzincirde eşleşme aramasına ve fonları transfer etmesine olanak tanır. Kullanıcının bilgisayarını hacklemeye gerek yoktur; kurbanı bir tuzağa çekmeye gerek yoktur. Saldırganın tek yapması gereken, blokzincirdeki zayıf cüzdanları bulmaya çalışan bir yazılım yazmaktır.
Zayıf entropinin bu denli tehlikeli olmasının sebebi budur. Özel anahtar güvenlidir çünkü onu kimse bilmez; saklı değildir ancak arama uzayı çok geniş olduğu için ulaşılamazdır. Fakat bu alan daralırsa, saldırgan doğru anahtarı bulacak kadar sabırlı olacaktır.
Saldırgan bunu nasıl bulabilirdi? Birkaç saldırı vektörü mevcuttur, ancak en dikkat çekici olanı özel bir beceri veya ekipman gerektirmemesidir. Coldcard donanım yazılımı herkese açıktır; donanım cüzdanı kullanıcıları ve güvenlik araştırmacıları ayrıntıları açıkça tartışır. Bir saldırgan kodu inceleyebilir, derleme komut dosyalarına (build scripts) bakabilir ve neyin yanlış gittiğini çözmeye çalışabilir. Bir diğer vektör de kamuya açık verilerin analizidir: Saldırgan boşaltılmış bir cüzdandan haberdar olursa, diğer savunmasız cüzdanları aramaya koyulabilir. Sonuçta blokzincir adreslerin ve işlemlerin bir veri tabanıdır; bu nedenle adresi tahmin etmek, saldırganın cüzdanda coin olup olmadığını kontrol etmesini sağlar.
Soğuk cüzdanlara olan ilginin üçüncü bir nedeni daha vardır: Bu araçların kullanıcıları genellikle bilinçli meraklılardır. Coldcard kullanıcıları, Bitcoin protokolünü en ince ayrıntısına kadar bilen, ortalama bir kripto meraklısından muhtemelen daha yüksek mevduatlara sahip kişilerdir. Pervasız spekülatörlerin tam aksine, risklerin son derece farkındadırlar ve bu riskleri bilinçli olarak üstlenirler. Başka bir deyişle, soğuk cüzdan kullanıcıları bireysel velayet (self-custody) konusunda ciddidir ve bu hizmetlerden birindeki olası bir güvenlik açığı, fonları için doğrudan bir tehdit oluşturur.
Saldırının ekonomik yapısı da farklıdır. Geleneksel bir hırsız aynı anda 500 evi birden soyamaz; kapı kapı dolaşmak zorundadır. Bir kimlik avı çetesi, özel anahtarlarını sahte bir web sitesine verecek 500 kurban bulmak zorundadır. Ancak soğuk cüzdanda bir açık bulan saldırganın, blokzincirdeki tüm zayıf cüzdanları tarayıp boşaltacak tek bir program yazması yeterlidir. Kurbanın hiçbir şey yapmasına gerek yoktur; bağlantıya tıklaması ya da anahtarını bir yere yazması gerekmez. Yalnızca coin'lerini savunmasız cüzdanda bırakmış olması yeterlidir ki ne yazık ki bu son derece yaygındır.
Bu durum soğuk cüzdan kullanıcısı için ek bir zorluk doğurur: Zayıf tohumun ne zaman bir tehdit olmaktan çıktığını belirlemek. Son işlemden bu yana bir ay geçmiştir ve hiçbir şey olmamıştır. Bir yıl geçmiştir ve yine hiçbir şey olmamıştır. Kullanıcı tohumun düşük entropiye sahip olduğunu bilseydi, varlıklarını çoktan taşımış olurdu. Ancak ilk çekim girişimine kadar, soğuk cüzdan sahibi sahte bir güvenlik algısına kapılır.
İşte bu noktada halka açık blokzincir, saldırganın en büyük yardımcısı haline gelir. Çoğu suçta failin önce kurbanı bulması gerekir. Saldırgan paranın nerede olduğunu bir şekilde öğrenmelidir: banka kasasında mı, kripto cüzdanında mı, nakit olarak mı? Ancak Bitcoin'de süreç tam tersine işler: Saldırganın yalnızca özel anahtarı tahmin etmesi yeterlidir, ardından blokzincir üzerinden adresleri ve işlemleri kontrol edebilir. Başka bir deyişle, arama alanını daraltabildiği sürece blokzincirin şeffaflığı suçlu için muazzam bir avantaja dönüşür.
Potansiyel saldırganı etkileyen bir diğer unsur da soğuk cüzdan kullanıcısının bizzat kendisidir. Donanım cüzdanı kullanıcıları, kullandıkları araçların güvenliğine ilişkin incelikler konusunda genellikle daha bilgilidir. Kripto paraların güvenliği konusundaki kamusal tartışmalara katılma, kendi araştırmalarını yürütme ve makaleler yayımlama olasılıkları daha yüksektir. Bu durum şaşırtıcı değildir: Bu kullanıcılar varlıklarının mümkün olduğunca güvende olmasını sağlamak için çok fazla zaman ve emek harcarlar. Fakat bu aynı zamanda, takdir ettikleri araçlardan birinde bir açık keşfedildiğinde derin bir hayal kırıklığı ve öfke yaşayacakları anlamına da gelir.
Kırılan Sadece Rastgelelik Değil, Güvendi
Sektörün tepkisi yalnızca donanım yazılımı sürüm tablolarıyla sınırlı kalmamalıdır; tablolar önemlidir, ancak iyileştirilmesi gereken asıl yara güvendir.
Donanım cüzdanı şirketleri bağımlılığı azaltmayı vadeder, ancak bunu tamamen ortadan kaldırmaz. Kullanıcı hala sayısız faktöre bağımlıdır: üretim, çipler, donanım yazılımı, önyükleyiciler (bootloaders), derleme sistemleri, açık kaynak incelemeleri, kapalı kaynak bileşenler, dokümantasyon, paketleme, dağıtım ve hatta sürece dahil olan herkesin dürüstlüğü. Pazarlamalarında "güvenme, doğrula" sloganı öne çıksa da, tipik bir kullanıcının çip içindeki fiziksel gürültüden ekrandaki tohum kelimelere kadar uzanan adımları tek tek geriye doğru doğrulaması imkansızdır.
Bu bir ikiyüzlülük değil, güvenliğin bir güven zinciri olduğunun kabulüdür. Sektör, sloganları gerçek güvenlikle karıştırma konusunda talihsiz bir eğilime sahiptir.
Coldcard vakası, kullanıcı ile soğuk cüzdan arasındaki sözleşmenin daha hassas bir noktasına temas ediyor: 'Coin'lerimin muhafazasından ben sorumlu olacağım; tohum kelimelerimi yazacağım, iCloud'da saklamayacağım, sahte Telegram gruplarına vermeyeceğim, borsada harcamayacağım. Bu sorumluluğumun karşılığında donanım cüzdanı, sırlarımın kontrolümden çıkmasına yol açacak bir açık içermemelidir.' Donanım cüzdanı şirketinin sorumluluğu bu güveni tesis etmektir: Şirket tehlikeye girse bile gizli kalan bir sır yaratmak. Şirket bu temel görevinde başarısız olursa, kullanıcının sergilediği disiplinin hiçbir önemi kalmaz.
Belki de sektörün "entropi hatası" fikrine bu kadar içgüdüsel bir tepki göstermesinin nedeni budur; bu bir bakıma kriptonun tüm felsefesine yöneltilmiş bir ithamdır. Başarılı bir oltalama saldırısında sektör faturayı kullanıcı hatasına kesebiliyordu; bu acımasızca olsa da kendi içinde tutarlıydı. Oltalama tuzağına düşen kullanıcı, bunu yapabilecek güce sahip olmasına rağmen varlıklarını koruyamamıştı; kontrol kendi ellerindeydi. Ancak bir entropi hatasında, kullanıcı yapılması gereken her şeyi harfiyen yerine getirmiş olsa bile yine de kusurlu bir temel üzerinde başlamış olabilir. Hazırlıklarında olabildiğince disiplinli davranmıştır, ancak zafiyet hazırlığın tam merkezindedir; ona en çok güvendiği anda onu yarı yolda bırakmıştır.
Bu durum soğuk cüzdan üreticilerine köklü bir yeni yük getirmektedir: Donanım ve arayüzün yanı sıra, 'koruma denetlenebilirliği' artık güvenin temel sütunlarından biri haline gelmektedir. Kullanıcılar ekranları, QR kodlarını, air-gap iletişimini, güvenli yongaları (secure elements), açık kaynak kodunu, metal yedekleri, mobil uygulamaları ve paketlemeyi doğrulayabilmek istiyor; ve artık tohum ifadesi oluşturma seremonisini de doğrulayabilmek istiyorlar. Rastgeleliğin kaynağı bozulmuşsa, geri kalan her şey yalnızca birer süsten ibarettir.
Sektörün artık entropiyle ilgili çok daha fazla güvenlik bariyeri görmesi gerekiyor: Tekrarlanabilir derlemeler (reproducible builds), donanım yazılımı denetimleri, halka açık test vektörleri ve çalışma zamanı kontrolleri, daha sıkı derleme kontrolleri, derleme ve çalışma zamanı rastgeleliğinin birbirinden ayrılması ve donanım ile yazılım entropi kaynakları arasında daha net bir çizgi çekilmesi. Ayrıca yalnızca paranoyakların tercihi olmaktan çıkıp, hem teknik hem de kullanıcı deneyimi katmanı olarak çoklu imzaya (multisig) doğru bir yönelim olacaktır. İki farklı cihaz ve/veya üreticinin kullanıldığı iki imzalı bir kurulum, kullanıcının 'hatalı' olanı yalnızca cihazlarından birinde tercih ettiği varsayılırsa, tek bir üreticinin hatasını tolere etmesine imkan tanıyabilir. Bu şüphesiz evrensel bir çözüm değildir, ancak entropi arızası gibi kritik hatalar söz konusu olduğunda hiçbir şey olmamasından çok daha iyidir.
Soğuk cüzdan üreticileri artık iletişim stratejilerini de değiştirmek zorunda: 'Lütfen donanım yazılımını güncelleyin' artık sıradan bir 'bir şeyler ters gitti' mesajı olamaz. Sıradan bir kullanıcı 'donanım yazılımı güncellemesi' ifadesini 'işlerin daha iyiye gideceği' beklentisiyle bağdaştırmıştır; oysa gerçekte bir güncelleme tipik olarak yalnızca cihazın gelecekteki kullanımını, yani gelecekteki tohum üretimlerini düzeltir. Kullanıcının çok daha kapsamlı bir eylem gerçekleştirmesi gerekir: Parası için yeni bir kimlik oluşturmak ve onu taşımak. Bu da kullanıcıyı işlem ücretlerine, adres doğrulama risklerine, yedekleme ve kurtarma risklerine, miras risklerine ve 'işleri düzeltme' telaşıyla bir hata yapma riskine açık hale getirir. Entropi hatası gibi kritik bir iç sorun yaşayan üreticiler, artık sıradan yazılım şirketleri gibi değil, birer kriz yöneticisi gibi iletişim kurmalıdır.
Soğuk depolama cihazları satan işletmeler için varoluşsal bir risk de söz konusudur: Değer teklifi, kullanıcıların şirketlerin onlar adına sergilediği paranoyaya duyduğu güvene doğrudan bağlıdır. Tek bir entropi hatası, soğuk cüzdan alıcılarını müşteriden birer şüpheciye dönüştürebilir; neticede daha derin başka sorunların da olabileceğini düşünmek hiç de uzak bir ihtimal değildir. Sektör yalnızca tek bir skandal yüzünden alışkanlıklarını tamamen değiştirmeyecektir: Modern kriptodaki her büyük ürün tavizlerle doludur ve genel yaklaşım kimsenin hiçbir şeyden tamamen emin olamayacağı yönündedir. Ancak soğuk depolama konusundaki beklenti çok daha yüksektir; soğuk cüzdanlara yüklenen duygusal sorumluluk çok daha derindir ve kullanıcılar şirketlerin güvenliği konusunda yalnızca şüpheci değil, aynı zamanda savunmasızdır. Yaşanan tek bir entropi hatası, sektördeki herkese soğuk cüzdanların neden diğer kripto ürünlerine benzemediğini hatırlatacaktır; bu cihazların kullanıcıları psikolojik olarak çok daha derin bir süreçten geçer ve birçoğu kendine has şekilde kırılgandır.
Benzer bir psikolojik yük çoklu imza (multisig) kullanıcıları için de geçerlidir. Teknoloji tartışmasız şekilde güvenlidir, ancak bireysel düzeyde çok daha karmaşık ve risklidir: Not edilecek daha fazla şey, yedeklenecek daha fazla veri, kaybedilecek daha fazla unsur ve miras bırakılacak daha fazla detay demektir. Herkese çoklu imza kullanmalarını ve daha güvende olmak için buna bel bağlamalarını öylece söyleyemeyiz; bir noktadan sonra bu yaklaşım kullanıcılara yardımcı olmak yerine onları sistemden uzaklaştırmaya başlayabilir. Kullanıcılar bir süre sonra tüm sistemin kendilerinden sadece bir güvenlik uzmanı olmalarını beklediğini hissedecektir.
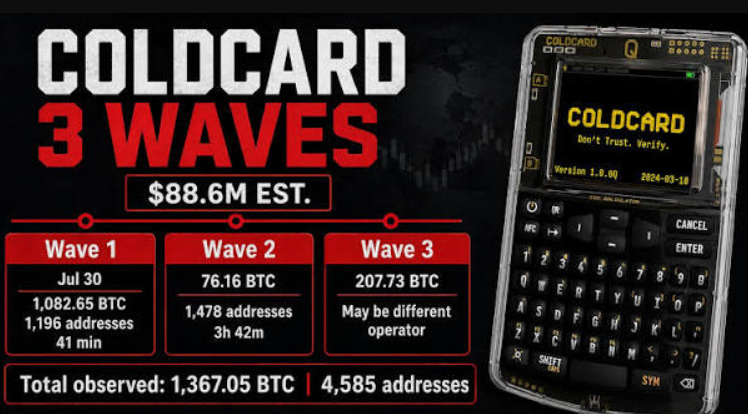
Böylece meselenin asıl kaynağına geliyoruz: Soğuk cüzdan sektöründen artık yalnızca zar atan, teknik incelemeleri okuyan ve derleme günlüklerini doğrulayanlar için değil, sıradan kullanıcılar için de varsayılan deneyimi daha güvenli kılması talep ediliyor. Zar atmanın çekiciliği sürecin saflığından gelir, ancak bu aynı zamanda bir inanç ikrarıdır; zira ortalama bir kullanıcıdan üretim sürecinin eksikliklerini kendi başına zar atarak telafi etmesi beklenmektedir. Bu yaklaşım uzun vadede sürdürülebilir değildir ve Coldcard vakası sektörün bu tür yöntemlerden neden uzaklaşması gerektiğini göstermektedir.
Soğuk Cüzdan Miti Küçülüyor
Soğuk cüzdanlar yakın zamanda hayatımızdan çıkmayacak. Coldcard ifşası; sıcak cüzdanları güvenli, borsaları güvenilir veya üçüncü taraf saklama kuruluşlarını hatasız kılmaz. Kaliteli donanım cüzdanları; kötü amaçlı yazılımlara, pano (clipboard) hırsızlıklarına, tarayıcı tabanlı saldırılara ve diğer dijital yetkisiz müdahale türlerine karşı mücadelede en iyi seçeneklerden biri olmaya devam etmektedir. Anahtarların çevrim dışı saklanması, bireysel düzeydeki kripto güvenliğinin temel taşlarından biri olmayı sürdürmektedir. Bununla birlikte sektör, soğuk cüzdanın aşılmaz bir kale olmadığını kabul etmeli; kullanıcının sürecin her adımında aktif güvenlik kontrolleri yapmaya hazır olması gerektiğini görmelidir.
Coldcard olayı, kripto sektörünün sahip olduğu en temel güvenlik varsayımlarından bazılarına temas ediyor ve sektör bu ışık altında söz konusu varsayımları yeniden değerlendirmek zorunda kalacak. Donanım cüzdanları ve onlara bağlı anahtarlar saldırılara karşı bağışık değildir, ancak ispat yükü kullanıcılara değil, şirketlere ait olmalıdır. Gelecekte donanım cüzdanı şirketleri rastgelelik ve gizlilik konusunda daha sıkı bir denetime tabi tutulacaktır: Sektör daha güçlü rastgelelik kanıtları, daha derin denetimler, daha fazla şeffaflık, daha sağlam varsayılan ayarlar ve donanım ile yazılım katmanları arasında daha belirgin ayrımlar talep edecektir. Herkes bir cüzdanın donanım yazılımı güncellendiğinde tam olarak ne olduğunu detaylarıyla görmek isteyecektir; güncellemenin kendisi mevcut anahtarları etkilemeyebilir, ancak gelecekteki anahtarları neredeyse kesinlikle etkileyecektir ve bu geçişin son derece dikkatli bir şekilde ele alınması gerekir.
"Donanım yazılımı güncellemesi" ile "tohum ifadesi (seed) migrasyonu" arasındaki ayrımı yapmak giderek daha önemli hale gelecektir. İlki kullanıcı tarafından yapılan rutin bir işlemdir; ikincisi ise çok daha fazla sorumluluk gerektirir. Kullanıcı, donanım yazılımını güncelleyebilmesinin gizli verileri otomatik olarak güncellediği anlamına gelmediğini anlamalıdır; uygulamada migrasyon genellikle tamamen yeni bir anahtar seti oluşturmayı, yani fonların bir anahtar kümesinden diğerine aktarılmasını kapsar. Bu da işlem ücretlerini, adres doğrulama sorunlarını ve diğer zorlukları beraberinde getirebilir. Bu nedenle, cüzdanlarından birinde olası bir güvenlik zafiyeti tehdidiyle karşılaşan birçok kullanıcı, varlıklarını aynı blokzincir üzerindeki başka bir cüzdana taşımayı tercih eder. Böylece tüm migrasyon maliyetlerinden ve risklerinden kaçınırlar; ancak elbette 'kusurlu' cüzdanın sunabileceği avantajlardan da mahrum kalırlar.
Sektör, kullanıcılarıyla iletişim kurarken son derece dikkatli olmalıdır. Coldcard etrafındaki ifşalar, kullanıcıların varlıklarıyla herhangi bir işlem yapmadan önce her zaman eleştirel düşünmeleri gerektiğini acı bir şekilde hatırlatmaktadır. Şirketler özellikle muğlak teknik jargondan kaçınmaya özen göstermelidir; tipik bir soğuk cüzdan kullanıcısı donanımın yazılımla olan etkileşiminin inceliklerini tam olarak kavrayamaz. Varlıklarını güvende tutması için üreticiye güvenir ve üretici de bu güven seviyesinin hakkını vermelidir. Üretici ise kendi eylemlerinin, kullanıcılarının duygularını ve karar alma süreçlerini doğrudan etkilediğini kabul etmeli ve buna uygun hareket etmelidir. Yanlış bir tercih yapılırsa, sonuçları herkes için ağır olabilir.
Bir donanım cüzdanı yalnızca bir teknoloji parçası değildir; insanların güvenliklerine duydukları inancın bir vaadidir. Coldcard'dan sonra bu vaat köklü bir yeniden değerlendirmeyle karşı karşıyadır.
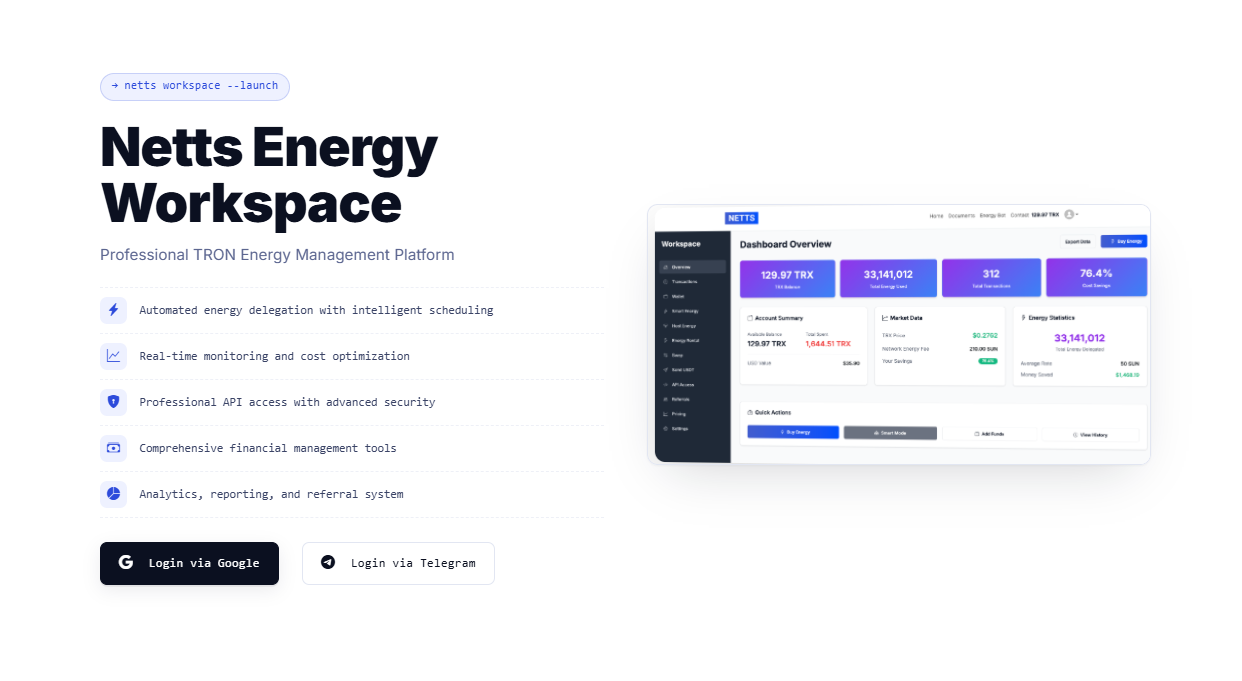
Netts Workspace kriptonun bambaşka bir alanında yer alsa da, ciddi operasyonların kripto dünyasının gizemciliği yerine panellere, kontrollere, otomasyona ve şeffaflığa ihtiyaç duyduğunu gösteren bir başka örnektir. Profesyonel TRON Energy yönetim platformları; Energy işlerini sürdürülebilir biçimde ölçeklendirmek isteyen ekipler için manuel kiralama, Smart Mode, Host Mode, izleme, API erişimi, AML kontrolleri, analitikler ve finansal araçlar sunar. Bir TRON Energy API'si kullanmayı, USDT otomasyonunu, TRON ödemelerini otomatikleştirmeyi veya daha genel anlamda TRON Energy operasyonlarını yönetmeyi planlayan şirketler için Netts Workspace gibi platformların önemi yadsınamaz.