Що злам Coldcard означає для індустрії холодних гаманців
Збій ентропії у Coldcard демонструє, чому холодні гаманці залежать від випадковості, довіри до прошивки, аудитів та ретельної міграції сід-фраз.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Коли чуєш термін «холодний гаманець», він асоціюється з безпекою. Саме словосполучення звучить надійно, захищено, неприступно й відокремлено. Гарячі гаманці створені для вебсерфінгу та бірж; холодні — для збереження та спокою.
Цей наратив зазнав удару після недавнього інциденту з ентропією у Coldcard.
Іронія ситуації полягає в тому, що скомпрометованим елементом цього безпекового інциденту була не якась фішингова схема для гарячих гаманців, не шкідливе розширення MetaMask і навіть не вразлива депозитна адреса на біржі. Це був саме той компонент гаманця, до якого криптоентузіасти звертаються, коли йдеться про відповідальне управління коштами: апаратний Bitcoin-гаманець. Цьому пристрою довіряли користувачі, які робили додаткові кроки, щоб мінімізувати будь-яку взаємодію з онлайном. І все ж деякі сіди, згенеровані цим нібито надзахищеним холодним гаманцем, мали недостатній рівень ентропії для справжньої безпеки.
І це проблема. Крадіжка з гарячого гаманця розчаровує, але викрадення ентропії холодного гаманця викликає гнітюче усвідомлення: пристрій, куплений для зменшення рівня довіри до світу, все одно вимагав певної частки довіри до його прошивки, прапорців збірки, генераторів випадкових чисел, процесу аудиту, дисципліни релізів та крихітного, майже непомітного простору між його внутрішньою випадковістю та вашою власною.
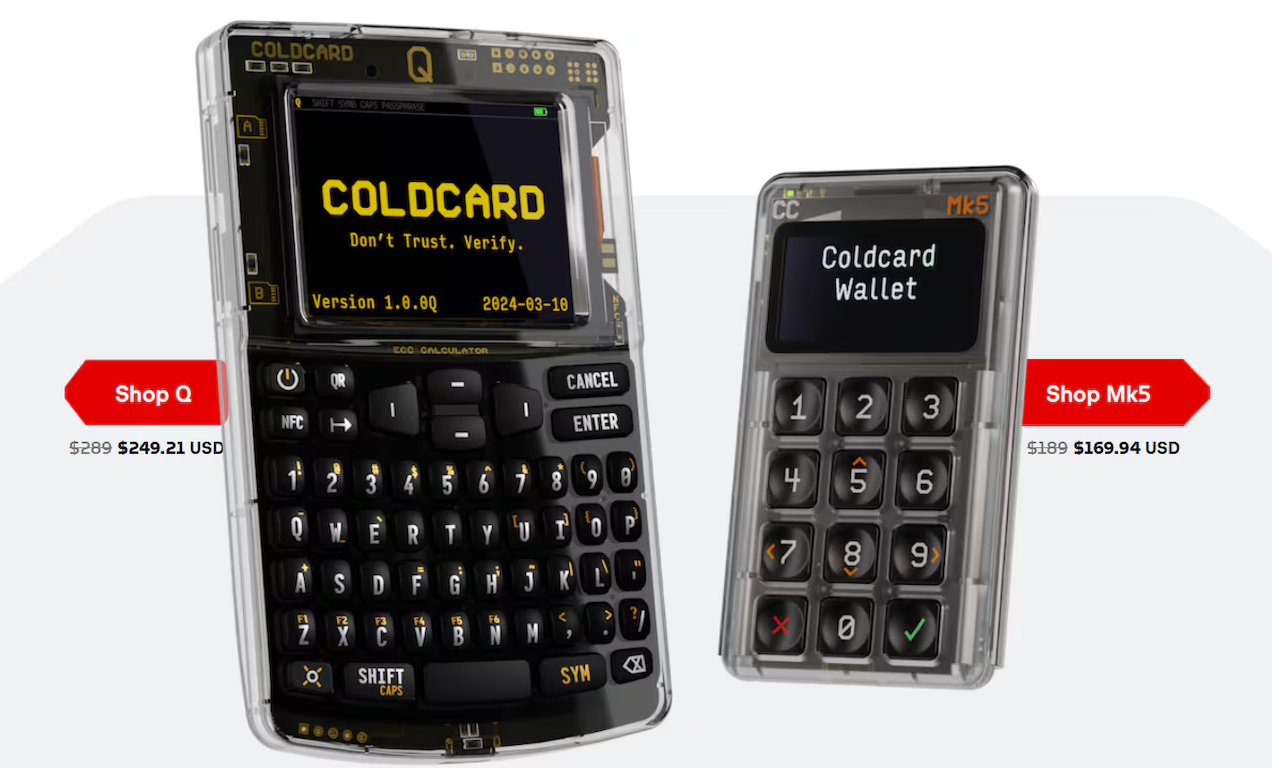
Більшість користувачів Coldcard та подібних рішень для холодного зберігання не знають досконало механіку генерації випадкових чисел. Для них фраза з дванадцяти слів (або двадцяти чотирьох чи скільки б там не було) на екрані є священною таємницею. Вони записують слова, ховають їх і ніколи не вводять їх ніде поруч із сайтами, не перевіривши двічі адресу. Вони роблять усе правильно. Проте інцидент із Coldcard слугує протверезним нагадуванням: увесь сенс холодного гаманця нівелюється, якщо випадковий сід гаманця насправді не є випадковим. Ось чому фраза, яку користувач вважає недосяжним і непорушним джерелом випадковості, може підвести будь-якої миті.
Як безпечна фраза стає передбачуваною
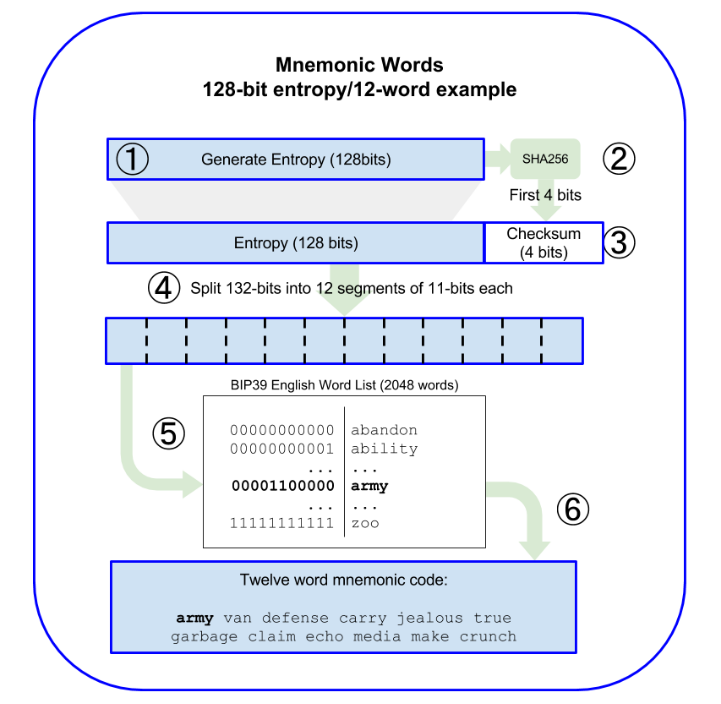
Безпечна фраза має бути випадковою. Для стандартного 12-слівного сіду BIP-39 це означає наявність 128 біт ентропії. Це число може здаватися нереально великим, але воно є стандартом у криптографії, і не просто так: таке велике число неможливо вгадати, навіть якщо зловмисник використає всі наявні ресурси. Ніхто не намагатиметься зламати 128-бітний ключ перебором за допомогою звичайного ПК, ботнету, квантового комп'ютера чи навіть комбінації всіх трьох. Навіть попри те, що холодний гаманець має бути безпечнішим за гарячий, до його генератора випадкових чисел застосовуються ті самі принципи.
Проблема Coldcard полягала не в тому, що BIP-39, Bitcoin чи холодні гаманці загалом є небезпечними. Справа була в реалізації, а саме в проблемі на етапі збірки, через яку деякі постраждалі пристрої використовували детермінований програмний генератор випадкових чисел замість криптографічно безпечного апаратного генератора для створення сіду. Це може звучати дуже технічно, але насправді це означає, що пристрій використав менше ентропії, ніж мав, під час генерації випадкового сіду.
На постраждалих пристроях Mk2 та Mk3 під керуванням прошивок версій від 4.0.1 до 4.1.9 кількість біт ентропії в сіді, створеному без достатньої кількості кидків гральних кубиків, оцінювалася приблизно у 40. Для розуміння масштабу: 40 біт ентропії достатньо, щоб теоретично безпечний генератор випадкових чисел видав 1 із трильйона можливих результатів. Вгадати таке число цілком реально, особливо якщо зловмисник має певну інформацію або може задіяти ресурси для звуження діапазону пошуку. На новіших, але все ще вразливих пристроях Mk4, Mk5 та Q обсяг ентропії коливався між 40 та 72 бітами, причому деякі оцінки гарантованої секретної ентропії опускалися аж до 56 біт.
Це важлива відмінність, оскільки вона показує, чому проблема торкнулася лише частини користувачів Coldcard, а не всіх. Пристрої Mk2 та Mk3 з недостатньою ентропією опинилися в критичній категорії, тоді як Mk4, Mk5 та Q були просто слабкими. Проте користувачам цих пристроїв не залишалося нічого іншого, крім як оновити прошивку до виправленої версії, створити за її допомогою новий сід, верифікувати адресу отримання, відправити туди невелику суму для тесту та перевести решту. Це марудний процес, але принаймні він гарантує, що старий слабкий сід більше не використовується для зберігання активів.
Але ось частина, яку багатьом користувачам буде неприємно почути: оновлення прошивки не виправляє старий слабкий сід. Випадковість фіксується в момент генерації. Якщо фраза була створена некоректно, подальші оновлення не «докачають» бракуючу ентропію. Єдине практичне рішення — оновитися, згенерувати новий сід на виправленій прошивці, перевірити резервну копію та адресу отримання, зробити тестову транзакцію та переказати кошти.
Виняток лише підтверджує правило. Вважається, що той, хто створив сід за допомогою щонайменше 50 кидків власних гральних кубиків, вивів ключ за межі стандартного генератора випадковості холодного гаманця. Достатньо складна кодова фраза BIP-39 (passphrase) слугує додатковим рівнем захисту, але не вирішує проблему слабкого сіду. Це схоже на сейф усередині іншого сейфа, який, однак, відкривається відмичкою. Звісно, це краще, ніж нічого, але це все ще сейф у сейфі.
Чому хакерам вигідно шукати баги в холодних гаманцях
На перший погляд, холодні гаманці не здаються цікавими як вектор атаки. Вони спроєктовані так, щоб перебувати офлайн, бути ізольованими від браузера та не розкривати приватні ключі у мережевому стеку.
Але саме тому вони настільки привабливі. Холодні гаманці містять великі суми грошей. Користувач не переказує копійки з апаратного гаманця; він зберігає там накопичення, капітал, спадщину — монети, які лежатимуть недоторканими десятиліттями. Власник холодного гаманця може не стежити пильно за ринком; він може не знати про стан гонитви (race condition) чи перевантаження мемпулу. Він міг не перевірити профіль виробника гаманця у Twitter щодо останніх попереджень про безпеку. Іншими словами, чим довше монети лежать на холодному гаманці, тим більшою стає потенційна поверхня атаки.
У зловмисника є серйозний стимул готувати таку атаку. Один клас уразливостей може зачепити сотні або тисячі користувачів одночасно. Фішингову кампанію потрібно ретельно планувати; шкідливе ПЗ необхідно поширювати; фейкова підтримка мусить переконати жертву надати доступ. Натомість слабка випадковість у разі підбору дозволяє нападнику згенерувати можливі сіди, вивести з них адреси, перевірити блокчейн на збіги та переказати кошти. Немає потреби ламати ПК жертви; немає потреби заманювати її в пастку. Зловмиснику достатньо лише написати скрипт, який шукатиме слабкі гаманці в блокчейні.
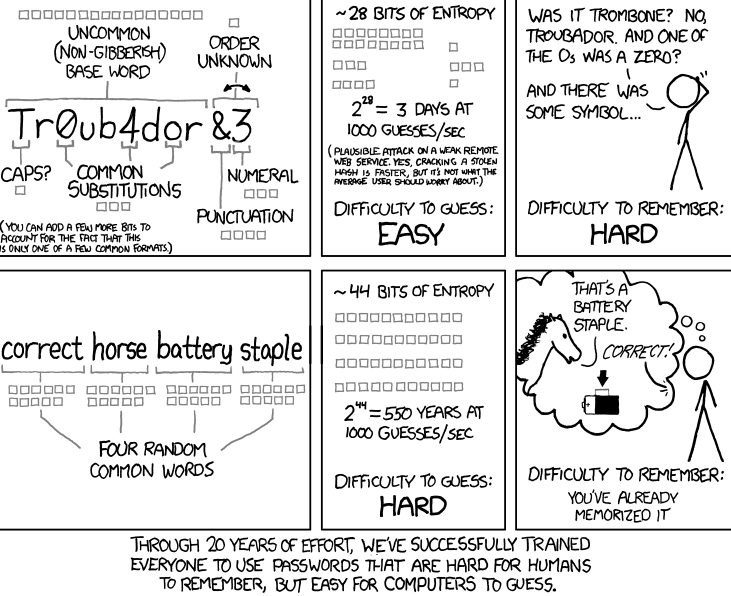
Ось чому низька ентропія настільки небезпечна. Приватний ключ безпечний тому, що ніхто про нього не знає; він не прихований, а просто недосяжний через колосальний простір пошуку. Але якщо цей простір звужується, зловмисник знайде правильний ключ завдяки терпінню.
Як зловмисник міг це виявити? Існує кілька векторів атак, але найцікавіший полягає в тому, що для цього не потрібні спеціальні навички чи обладнання. Прошивка Coldcard є загальнодоступною; користувачі апаратних гаманців і дослідники безпеки відкрито обговорюють деталі. Зловмисник може вивчити код, переглянути скрипти збірки та спробувати з'ясувати, де сталася помилка. Інший вектор — аналіз публічних даних: якщо нападник дізнається про спустошений гаманець, він може шукати інші вразливі адреси. Зрештою, блокчейн — це база даних адрес і транзакцій, тому підбір адреси дозволяє зловмиснику миттєво перевірити наявність монет.
Є й третя причина такого інтересу до холодних гаманців: їхніми користувачами часто є ентузіасти. Власники Coldcard — це люди, які знають протокол Bitcoin уздовж і впоперек і мають більші депозити, ніж пересічний криптоентузіаст. Вони є прямою протилежністю нерозважливих спекулянтів; вони чітко розуміють ризики та йдуть на них свідомо. Іншими словами, користувачі холодних гаманців серйозно ставляться до самостійного зберігання (self-custody), і потенційна вразливість у таких продуктах становить пряму загрозу їхнім коштам.
Економіка атаки тут також інша. Звичайний злодій не може пограбувати 500 будинків одночасно; йому потрібно ходити від дверей до дверей. Фішинговій групі потрібно знайти 500 жертв, які віддадуть свої приватні ключі на шахрайському сайті. Але зловмиснику, який знайшов вразливість у холодному гаманці, достатньо написати одну програму, яка пройдеться по всіх слабких гаманцях у блокчейні та спустошить їх. Жертві не потрібно нічого робити; їй не потрібно переходити за посиланням чи вводити ключ. Їй достатньо лише тримати свої монети у вразливому гаманці, що, на жаль, трапляється нерідко.
Це створює додаткову проблему для користувача холодного гаманця: визначення моменту, коли слабкий сід перестає бути загрозою. Минув місяць після останньої транзакції — і нічого не сталося. Минув рік — і нічого не сталося. Якби користувач знав, що сід має низьку ентропію, він би давно вивів кошти. Але аж до першої спроби несанкціонованого виведення власник холодного гаманця перебуває в полоні хибного відчуття безпеки.
Саме тут публічний блокчейн стає головним помічником зловмисника. У більшості традиційних злочинів нападник спочатку мусить знайти жертву. Злочинець має з'ясувати, де лежать гроші: у банківському сейфі, на криптовалютному гаманці чи в готівці. Але з Bitcoin процес зворотний: зловмиснику достатньо лише вгадати приватний ключ, після чого він може перевірити блокчейн на наявність адрес і транзакцій. Тобто прозорість блокчейну дає колосальну перевагу зловмиснику, якщо йому вдається звузити простір пошуку.
Ще один фактор, який впливає на потенційного нападника, — це самі користувачі холодних гаманців. Власники апаратних пристроїв зазвичай краще обізнані з тонкощами безпеки своїх інструментів. Вони частіше беруть участь у публічних дискусіях щодо безпеки криптовалют, проводять власні дослідження та публікують статті. Це не дивно: ці люди витрачають багато часу й сил, щоб переконатися, що їхні активи максимально захищені. Але це також означає, що вони відчувають глибоке розчарування, коли вразливість виявляють в одному з інструментів, яким вони довіряли.
Зламалася довіра, а не просто випадковість
Реакція індустрії не повинна зводитися лише до таблиць із версіями прошивок. Таблиці важливі, але набагато глибша рана — це підірвана довіра.
Виробники апаратних гаманців продають зниження залежності, але не повне її усунення — користувач усе ще залежить від незліченної кількості факторів: виробництва, чипів, прошивки, завантажувачів (bootloaders), систем збірки, перевірок відкритого вихідного коду, закритих компонентів, документації, пакування, логістики та навіть порядності всіх учасників ланцюга. Їхній маркетинг закликає: «не довіряй, перевіряй», проте пересічний користувач не може самостійно відстежити шлях від фізичного шуму всередині чипа до сід-фрази на дисплеї.
Це не лицемірство — це визнання того, що безпека є ланцюгом довіри. Проте індустрія має прикру звичку підміняти поняття реальної безпеки гучними гаслами.
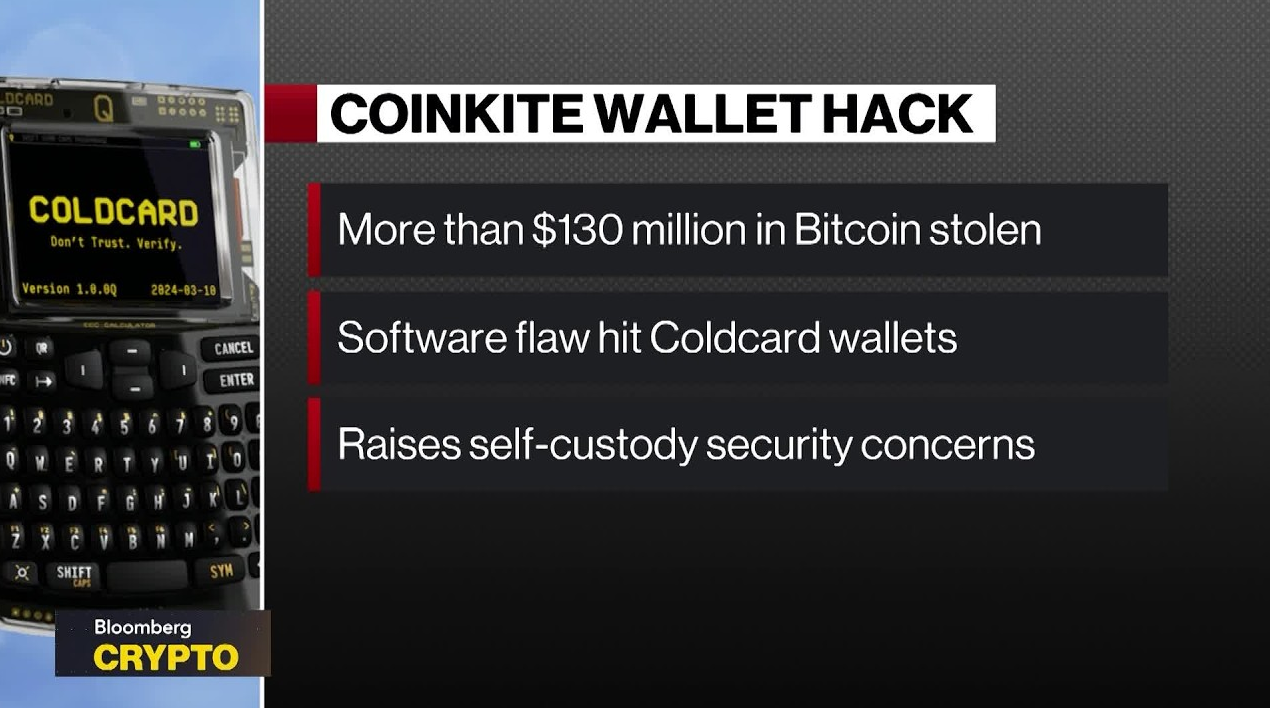
Ситуація з Coldcard торкається глибинного контракту між користувачем і холодним гаманцем: «Я візьму на себе відповідальність за зберігання моїх монет: запишу сід, не завантажуватиму його в iCloud, не передаватиму його фішинговому Telegram-боту та не триматиму кошти на біржі. Натомість за мою відповідальність апаратний гаманець не повинен містити вразливостей, які дозволили б вивести мої секрети з-під мого контролю». Відповідальність компанії-виробника якраз і полягає в забезпеченні цієї довіри: створити секрет, який залишатиметься секретом, навіть якщо сама компанія буде скомпрометована. Якщо компанія зазнає невдачі у своєму головному обов'язку, дисципліна користувача втрачає будь-який сенс.
Можливо, саме тому індустрія відчуває таку відразу до самої ідеї «збою ентропії» — у певному сенсі це удар по всьому криптоептосу. У разі успішної фішингової атаки індустрія могла вказати на помилку користувача: це жорстоко, але логічно. Користувач, який піддався на фішинг, не захистив свої активи, хоча мав таку змогу — контроль був у його руках. Проте у випадку збою ентропії користувач міг зробити все «правильно» і все одно отримати скомпрометований фундамент із самого початку. Він підготувався настільки дисципліновано, наскільки міг, але вразливість ховалася в самій системі підготовки — і підвела його в момент, коли він покладався на неї найбільше.
Це покладає новий серйозний обов'язок на виробників холодних гаманців: на додачу до апаратного забезпечення та інтерфейсу аудит безпеки стає одним із ключових стовпів довіри. Користувачі хочуть мати можливість перевіряти роботу дисплеїв, QR-кодів, передачу даних через air-gap, чипи безпеки (secure elements), відкритий код, металеві пластини для бекапів, мобільні додатки та навіть цілісність упаковки — і тепер вони хочуть перевіряти саму церемонію створення сіду. Все інше є просто декорацією, якщо джерело випадковості було скомпрометовано.
Тепер індустрії потрібно значно більше запобіжників, пов'язаних з ентропією: відтворювані збірки (reproducible builds), аудит прошивок, публічні тестові вектори, перевірки під час виконання (run-time), суворіший контроль на етапі компіляції, розділення випадковості етапу збірки та часу виконання, а також чіткіше розмежування між апаратними та програмними джерелами ентропії. Також спостерігатиметься перехід до multisig як на технічному рівні, так і на рівні користувацького досвіду — і не просто як опція для параноїків. Налаштування схеми з двома підписами за допомогою двох різних пристроїв та/або вендорів дасть змогу користувачеві витримати помилку одного з них (за умови, що збій стався лише на одному з пристроїв). Це, очевидно, не панацея, але це значно краще, ніж нічого, коли йдеться про такі критичні помилки, як збій ентропії.
Виробникам холодних гаманців тепер доведеться змінити комунікаційну стратегію: заклик «будь ласка, оновіть прошивку» більше не може бути черговим повідомленням у стилі «щось пішло не так». Пересічний користувач звик асоціювати «оновлення прошивки» з покращенням роботи, але насправді оновлення зазвичай виправляє лише майбутнє використання пристрою, тобто майбутні генерації сідів. Користувач змушений виконувати значно складнішу дію: створити нову ідентичність для своїх грошей та здійснити міграцію. Це наражає людину на комісії за транзакції, ризики верифікації адрес, загрози під час резервного копіювання та відновлення, ризики щодо передачі у спадок, а також людський фактор — ризик помилитися через поспіх під час спроби «все виправити». Вендори, які стикаються з критичними внутрішніми збоями на кшталт втрати ентропії, тепер мають спілкуватися зі своєю аудиторією як антикризові менеджери, а не як звичайні софтверні компанії.
Для бізнесу, який продає пристрої для холодного зберігання, це також екзистенційний ризик: ціннісна пропозиція нерозривно пов'язана з довірою клієнтів до того, що компанія проявляє максимальну безпекову пильність від їхнього імені. Один збій ентропії здатен перетворити покупців холодних гаманців із лояльних клієнтів на скептиків — адже цілком логічно припустити, що можуть існувати й інші, глибші проблеми. Індустрія навряд чи радикально зміниться через один скандал: кожен великий продукт у сучасній крипті сповнений компромісів, і загальне ставлення до всього зводиться до того, що ніхто не може бути впевнений на 100% ні в чому. Проте очікування від холодного зберігання значно вищі — емоційна ставка на холодні гаманці набагато серйозніша, а користувачі не просто скептично налаштовані щодо безпеки, вони відчувають свою вразливість. Один інцидент із збоєм ентропії змусить усіх представників бізнесу зрозуміти, що холодні гаманці відрізняються від решти криптопродуктів: їхні користувачі проходять значно глибший психологічний шлях, і багато з них є дуже вразливими у своєму сприйнятті ризиків.
Подібне психологічне навантаження лягає і на користувачів multisig: технологія є безперечно надійною, але вона суттєво складніша та ризикованіша на особистому рівні — більше інформації для запису, більше даних для бекапу, більший ризик щось загубити та складніша передача у спадок. Не можна просто сказати всім переходити на multisig і сподіватися, що це автоматично зробить усе безпечним: у певний момент такий підхід може почати відштовхувати людей замість того, щоб допомагати їм. Користувачі почнуть відчувати, ніби система вимагає від них бути суто експертами з безпеки й ніким іншим.
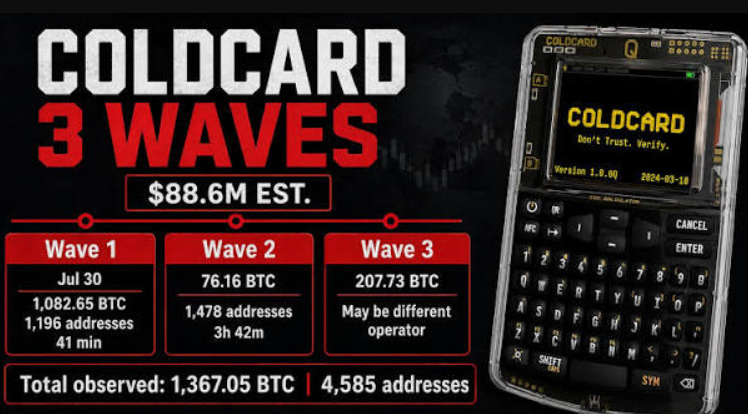
І тут ми підходимо до головної проблеми всієї ситуації: індустрію холодних гаманців тепер закликають зробити базові налаштування безпечнішими для звичайних користувачів, а не лише для тих, хто кидає гральні кубики, читає whitepaper та аналізує логи збірки. Привабливість кубиків полягає в чистоті процесу, але водночас це певний акт сліпої віри: від пересічного користувача вимагають компенсувати недоліки виробничого процесу ручним киданням кубиків. У довгостроковій перспективі це неприйнятно, і збій у Coldcard наочно демонструє, чому індустрія має відходити від таких підходів.
Міф про абсолютну надійність холодних гаманців розвіюється
Холодні гаманці не зникнуть найближчим часом — ситуація з Coldcard не робить гарячі гаманці безпечними, біржі надійними, а кастодіальні сервіси захищеними від збоїв. Якісні апаратні гаманці залишаються одним із найкращих варіантів боротьби зі шкідливим ПЗ, підміною адрес у буфері обміну, браузерними атаками та іншими формами цифрового втручання. Офлайн-зберігання ключів залишається одним із наріжних каменів криптобезпеки для роздрібних користувачів. Проте індустрія повинна усвідомити: холодний гаманець — це не неприступна фортеця; на кожному етапі користувач має бути готовим до активних перевірок безпеки.
Випадок із Coldcard похитнув деякі з найбільш фундаментальних уявлень про безпеку в криптоіндустрії, і сектору доведеться переглянути їх з огляду на цей досвід. Апаратні гаманці та створені на них ключі не застраховані від компрометації, проте тягар доведення надійності мають нести компанії, а не користувачі. У майбутньому виробники апаратних гаманців зіткнуться з ретельнішими перевірками генерації випадковості та збереження таємниці: індустрія вимагатиме надійніших доказів випадковості, суворіших аудитів, більшої прозорості, надійніших налаштувань за замовчуванням та чіткішого розмежування апаратних і програмних рівнів. Усі чекатимуть детальних роз'яснень щодо того, що відбувається під час оновлення прошивки гаманця: саме оновлення може не впливати на вже створені ключі, але воно майже гарантовано вплине на майбутні, і процес цього переходу має бути ретельно проаналізований.
Усе важливішим ставатиме розмежування між поняттями «оновлення прошивки» та «міграція сіду». Перше є рутинною процедурою, яку виконує користувач; друге вимагає значно більшої відповідальності. Користувач повинен розуміти, що можливість оновити прошивку не означає автоматичного оновлення самих секретів: на практиці міграція зазвичай передбачає створення абсолютно нового набору ключів і переказ коштів зі старих адрес на нові. Це може супроводжуватися витратами на комісії, складнощами з перевіркою адрес та іншими незручностями. Ось чому, стикаючись із загрозою потенційної компрометації гаманця, багато користувачів віддають перевагу переведенню своїх активів на інший гаманець у тій самій мережі. Так вони уникають витрат і ризиків, пов'язаних із міграцією, хоча водночас втрачають переваги, які міг би запропонувати вразливий гаманець.
Індустрія має бути вкрай обережною у комунікації зі своїми клієнтами: викриття навколо Coldcard є протверезним нагадуванням про те, що користувачі завжди повинні мислити критично, перш ніж здійснювати будь-які дії зі своїми активами. Компаніям слід уникати незрозумілого технічного жаргону: звичайний власник холодного гаманця не розуміє всіх тонкощів взаємодії апаратного забезпечення з програмним. Він довіряє вендору захист своїх активів, і компанія повинна виправдовувати цей рівень довіри. Вендор, своєю чергою, має усвідомлювати, що його дії безпосередньо впливають на емоційний стан і рішення клієнтів, тому діяти треба відповідно. Якщо зробити хибний крок, наслідки для всіх можуть бути катастрофічними.
Апаратний гаманець — це не просто технологічний пристрій; це обіцянка безпеки, якій люди довіряють. Після випадку з Coldcard ця обіцянка потребує масштабного переосмислення.
Netts Workspace належить до іншого напряму криптосвіту, але цей сервіс є ще одним нагадуванням: серйозні операції вимагають інформаційних панелей, контролю, автоматизації та прозорості, а не містицизму, притаманного криптосфері. Їхня професійна платформа для управління Energy в мережі TRON підтримує ручну оренду, Smart Mode, Host Mode, моніторинг, API-доступ, перевірки AML, аналітику та фінансові інструменти для команд, які прагнуть масштабувати свій бізнес з Energy на стабільній основі. Для компаній, які планують використовувати TRON Energy API, автоматизацію USDT, автоматизацію платежів у мережі TRON або загалом керувати операціями з TRON Energy, важливість платформ на кшталт Netts Workspace важко переоцінити.