استرداد وجه در رمزارزها: غیرممکن یا قابل حل؟
استرداد وجه در کریپتو دشوار است زیرا قطعیت تراکنشها آزادی میبخشد، اما کاربران هنگام مواجهه با کلاهبرداری یا هک همچنان خواهان امنیتی به سبک PayPal هستند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
مشتری یک بانک فیلسوفِ مفهوم قطعیت پرداخت (Payment Finality) نیست. او کفشی میخرد، کفش به دستش نمیرسد، و با بانک تماس میگیرد. به فردی از طریق PayPal پول پرداخت میکند، طرف ناپدید میشود، و او پرونده اختلاف (Dispute) باز میکند. او با یک تراکنش ناشناخته روبهرو میشود و انتظار دارد کسی، در جایی، وارد عمل شود و جلوی ضرر را بگیرد. کل اکوسیستم مدرن پرداخت مصرفکننده پیرامون این فلسفه طراحی شده است. مردم از کارتهای اعتباری، PayPal و برنامههای پرداخت استفاده میکنند نه فقط به خاطر راحتی، بلکه چون احساس میکنند «بزرگتری بالاسرشان هست». آن بزرگتر ممکن است غیرمنطقی، مغرض، کند و مستعد خطا باشد، اما وجود دارد؛ خریدار میتواند شکایت کند، فروشنده میتواند کد رهگیری ارائه دهد، پردازشگر پرداخت میتواند تراکنش را مشکوک علامتگذاری کند، بانک میتواند آن را بازگرداند، شبکه کارتی میتواند دسترسی فرد متقلب را قطع کند - این تشکیلات شاید کلافهکننده باشد، اما زنده و پویا است.
پیپال (PayPal) با تمام نقصهایش، برای ایجاد این سیستم نظارتی و والدگونه میان غریبههای ناآشنا در یک فضای دیجیتال، شاهکار بود. به همین دلیل محبوب شد. بازار آنلاین نیازمند یک شخص ثالث معتمد بود و این اعتماد مهندسی شده بود - خریداران حق دادخواهی و حفاظت داشتند، فروشندگان تضمین پرداخت داشتند، و همه طرفها سازوکارهایی برای تجدیدنظر و لغو تصمیمات در اختیار داشتند. این به معنای منصفانه بودن پیپال برای همه نبود؛ بلکه صرفاً به این معنا بود که اعتماد مهندسی شده بود، امری که ارزش ایجاد کرد، حجم معاملات آورد، و در نهایت قدرت آفرید.
انتقاد از این سیستم نیز قدیمی است و بیراه هم نیست. همان قدرتی که برای خریداران ابزار حفاظتی مهندسی میکرد، میتوانست در قالب هشدارهای اشتباه، مسدود شدن حسابها، ذخایر در گردش کسرکننده نقدینگی، شارژبکها (بازگشت وجه اجباری) و توقیفهای مبتنی بر امتیاز ریسک، علیه فروشندگان به کار گرفته شود. داراییها ممکن بود ماهها بدون هیچ نتیجه مشخصی بلوکه شوند. یک فروشنده ممکن بود کالا را ارسال کند و هرگز پولی دریافت نکند. یک صاحب کسبوکار کوچک ممکن بود متوجه شود که حساب بانکیاش بزرگترین طلبکار او شده است. کاربر امنیت به دست میآورد، اما آزادی نه؛ پلتفرم اعتماد کسب میکند، اما شفافیت نه.
این وضعیت در تمام بخشهای سیستم مالی سنتی به همین منوال است. ایالات متحده زمانی با صدور فرمان اجرایی 6102، مالکیت خصوصی طلا را رسماً ممنوع کرد - یک انتقال مستقیم ثروت از شهروندان به دولت. کنترل سرمایه به اشکال مختلف در کشورهای سراسر جهان اعمال شده است؛ از زمانهای جنگ گرفته تا شرایط اضطراری اقتصادی و کاهش ارزش پول. قانون رازداری بانکی، مقررات مبارزه با پولشویی، گزارشهای تراکنشهای مشکوک، فهرستهای تحریم، انسداد حسابها، توقیف حوالههای بینبانکی، پروتکلهای احراز هویت مشتری (KYC) - همه اینها بر پایه این باور مهندسی شدهاند که پول نمیتواند کاملاً آزاد و کاملاً امن باشد: پول باید همیشه در خدمت منافع دولت باشد، یا حداقل تحت کنترل دولت قرار گیرد.
پرداختهای مدرن بر اساس این فلسفه بنا شدهاند، و به همین دلیل است که بانکها به ویژه در ایجاد موانع و ایستهای بازرسی در اطراف هر تراکنش بسیار تهاجمی عمل کردهاند. جعل چک، اسکیمینگ کارتها، سرقت هویت، حسابهای اجارهای (Mule Accounts)، کلاهبرداری فاکتوری، دزدیهای درونسازمانی، دستکاری بانکهای کارگزار، کلاهبرداری تراکنشهای بدون حضور کارت (Card-not-present)، سوءاستفاده از سیستم بازپرداخت، سرقت حساب کاربری، هویتهای ساختگی، فیشینگ و مهندسی اجتماعی همگی به یک نتیجه ختم میشوند: هر نقطه اصطکاک، پتانسیل آسیب را برای بانکها، صادرکنندگان کارت، پردازندهها و پلتفرمهای پرداخت کاهش میدهد. این شرکتها اشتیاق زیادی داشتهاند تا مسدودیهای داخلی، شارژبکها و برگشت تراکنشهای خود را به عنوان موانع اضافی تحمیل کنند. طبیعتاً این وضعیت سیستمی را به وجود میآورد که در آن فعالیتهای مجرمانه برای موفقیت باید بسیار پیچیدهتر باشند، اما این مسئولیت بر عهده مجریان قانون است، نه قربانیان.
کریپتو قرار بود واکنشی به این مدل طراحی باشد؛ پاسخی که کنترل را از نهادهای متمرکز کاسته و آن را میان کاربران توزیع کند. در عوض، چالشهای جدیدی خلق کرد. دنیای کریپتو نسخه مختص به خود را از شارژبکها به شکل درخواستهای استرداد وجه در صرافیها، متولیان امانی (Custodians) و پردازشگران پرداخت دارد. نسخه کریپتویی مسدود کردن وجوه، در قالب مسدودسازی حسابها، لیستهای سیاه (Blacklisting) و بازسازماندهی قراردادهای هوشمند ظاهر میشود. نسخه نظارت والدگونه آن نیز کیف پولهایی است که به چندامضایی (Multisig)، بازیابی اجتماعی یا برداشتهای زماندار نیاز دارند. آزادی هزینههای خاص خود را دارد، و فضای پیرامون قطعیت تراکنشهای کریپتو همان جایی است که این هزینهها وصول میشوند.
مسئله بلیت یکطرفه
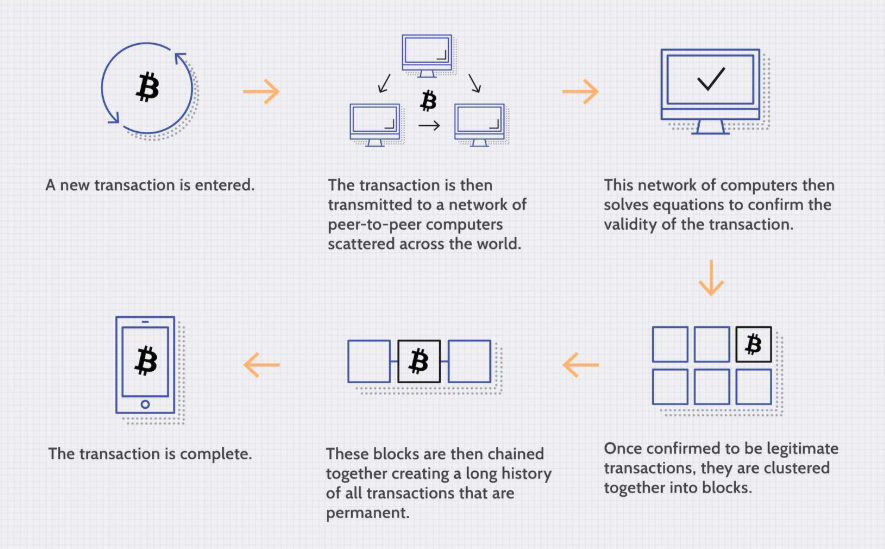
تراکنشهای کریپتو بلیتهای یکطرفه هستند. این یک باگ نیست - بلکه یک ویژگی است؛ یکی از دلایل اصلی که کریپتو پول قابلبرنامهنویسی است و توسعهدهندگان عاشق آن هستند. هنگامی که یک تراکنش در شبکه منتشر و نهایی میشود، پول به آدرس جدیدی منتقل میگردد: هیچ سؤالی نمیپرسد، اجازهای نمیخواهد، و هیچ لایهای از شفافیت مشروط اضافه نمیکند. کیف پول فرستنده پول کمتری خواهد داشت و کیف پول گیرنده پول بیشتری - کل ماجرا همین است. اگر تراکنش مخرب، متقلبانه یا تحت اجبار انجام شده باشد، دیگر ثبت و تسویه شده است - واقعیتی برگشتناپذیر روی بلاکچین.
به همین دلیل است که پذیرندگانی که کریپتو قبول میکنند، به شدت مشتاق دریافت پرداختهای آنچین هستند: خطر شارژبک ناشی از اختلاف نظر از بین رفته، حذف شده و ناپدید شده است. یک کاربر بومی کریپتو میداند که داراییاش از دخالت بخشهای مدیریت ریسک PayPal در امان است.
اما همین ویژگی وقتی زیر پای کاربر خالی میشود (راگ پول رخ میدهد)، تبدیل به یک معضل میگردد. هزار انتقال موفق از یک کیف پول گرم به یک آدرس مقصد به کاربر یک درس میدهد. اما انتقال هزار و یکم متفاوت است: همان انتقالی که در آن بدافزار آدرس را تغییر داده، یا فیشینگ کلید خصوصی را به سرقت برده، یا یک کارمند تراکنشی تقلبی را تأیید کرده، یا مهاجم صرفاً قربانی را متقاعد کرده نظرش را تغییر دهد. ناگهان، قطعیت تراکنش دیگر حس یک ضمانت را ندارد، بلکه شبیه یک حکم اعدام به نظر میرسد.
همین مشکل در مورد احراز هویت (KYC) و مبارزه با پولشویی (AML) نیز رخ میدهد. آنها علیه پولشویی در کریپتو مفید هستند، اما دکمه استرداد وجه برای کاربران عادی محسوب نمیشوند. بررسیهای KYC که علیه فعالیتهای غیرقانونی عمل میکنند، جلوی کلاهبرداریها را نمیگیرند، و فهرستهای AML که صرافیهای متمرکز را برای مسدود کردن وجوه غیرقانونی تحت فشار قرار میدهند، آنها را ملزم به بازگرداندن پول به سرقت رفته کاربران عادی نمیکنند. هنگامی که یک کاربر کریپتو پولی را برای یک کلاهبردار ارسال میکند، اغلب برای لغو تراکنش خیلی دیر شده است.
این اصول در برابر راگ پولها (Rug Pulls) نیز کمکی نمیکنند. اگر بازیگران بدنام داراییهای یک پروتکل دیفای (DeFi) را به سرقت ببرند، کاربران کار زیادی نمیتوانند انجام دهند جز اینکه با صدای بلند به هر نهادی که مسئولیت آن قرارداد هوشمند خاص را بر عهده دارد اعتراض کنند: تیم توسعهدهنده، حسابرس، ارائهدهنده گرنت، یا نگهدارنده نسخه فورکشده. حتی در آن زمان نیز راهحل بهندرت سریع یا واضح است.
بایبیت، بنگلادش، و تفاوت میان زیرساختهای انتقال
تفاوت بین سرقت بانک بنگلادش و سرقتی که علیه بایبیت (Bybit) انجام شد، تفاوت بین زیرساختهای مالی سنتی و ریلهای کریپتو با ویژگیهای نامتعارف را به خوبی نشان میدهد. در پرونده بنگلادش، هکرهای کره شمالی توانستند به سیستم سوئیفت (SWIFT) بانک مرکزی بنگلادش نفوذ کرده و برای برداشت نزدیک به یک میلیارد دلار از وجوه موجود در فدرال رزرو تلاش کنند. بیشتر آن تراکنشها به دلیل خطاهای مختلف متوقف شدند، از جمله غلط املایی در یکی از آدرسهای انتقال - این امر مانع از برداشت تقریباً تمام وجوه شد و بخشی از پولی هم که خارج شده بود در نهایت بازگردانده شد. دولت سریلانکا سهم خود را بازگرداند، در حالی که وجوه ارسال شده به کازینوهای فیلیپین باید از طریق فرآیندهای قانونی و تحقیقاتی بازیابی میشد. پیامد این حمله شاید ظاهراً وخیمتر از حمله به Bybit به نظر برسد، اما بسیار پیچیدهتر و در عین حال از نظر دامنه محدودتر بود: وجوه باید از طریق بانکهای کارگزار جابهجا میشدند، و بانکها و سیستمهای قضایی چندین کشور در فرآیند بازپسگیری مشارکت داشتند.
وضعیت Bybit معادل کریپتویی سرقت بنگلادش است. گزارش شده که تیم امنیتی آن تحت تهاجم هکرهای گروه لازاروس (Lazarus) قرار گرفته که موفق شدهاند نزدیک به 1.5 میلیارد دلار از این صرافی سرقت کنند. محققان، همکاران صنعت، شکارچیان باگ و پاداش، و شرکتهای تحلیل آنچین همگی با یکدیگر همکاری میکنند تا این داراییها را ردیابی و بازیابی کنند - برخی از آنها در حال حاضر در حال بازگشت هستند، در حالی که بخشهای دیگر در برنامههای پولشوییِ ویژه فضای کریپتو گرفتار ماندهاند. این حمله به وضوح نشان میدهد که پولهای آنچین چگونه میتوانند به سرقت رفته و در اعماق تاریک دنیای کریپتو پنهان شوند. با این حال، دخالت نهادهای سنتی نشان میدهد که چگونه میتوان برخی از این وجوه را با استفاده از ابزارهای قدیمی، حتی در بستری نوین، بازیابی کرد. مجریان قانون در حوزههای قضایی مشخصی روی وجوه کریپتو صلاحیت دارند و برخی از صرافیها، ناشران استیبلکوینها و شرکتهای تحلیلی تمایل بیشتری به همکاری در بخشهای قانونی یا حتی حسابداریِ این مأموریت دارند. پاداش یک بونتیهانتر میتواند دیگران را برای کمک ترغیب کند. تعداد بسیار زیاد شرکتکنندگان در چنین رویدادی، هم فرصت مشارکت همگان در بازیابی را برجسته میکند و هم نیاز به آن را نشان میدهد - حتی اگر اخذ صلاحیت قضایی لازم توسط مجریان قانون برای اقدام مؤثر زمانبر باشد.
همین امر توضیح میدهد که چرا سرقت سپردههای فیات در بنگلادش در نهایت به یک حمله نسبتاً مهارشده تبدیل شد. وجوه باید مراحل متعددی را در سیستم بانکی طی میکردند و حتی زمانی که از نظارت مستقیم بانک بنگلادش عبور کردند، همچنان درون سیستم بودند و در هر مرحلهای در معرض مداخله دولت قرار داشتند. این مسئله اهمیت حیاتی آن ریلهای مالی سنتی و ماهیت آنها را آشکار میسازد: توانایی بانکها به عنوان متولیان سپردهها، قدرت قانونی برای انسداد و بررسی تراکنشها، و توان کلی نهادهای متمرکز برای نگهداری، کنترل و انتقال پول از طرف اشخاص یا نهادهای دیگر. اما هنگامی که داراییها روی ریلهای کریپتو حرکت میکنند، دیگر به آن وضوح قابل رؤیت یا در دسترس نیستند؛ به این معنی که حوزه قضایی و کنترل تمایل دارد به سمت نقطه متمرکز جدید جابهجا شود - یک صرافی، یک ناشر استیبلکوین، یک شرکت تحلیلی، یا یک متولی کیف پول. حتی با ورود مجریان قانون، روند بازیابی بسیار کندتر و دشوارتر است زیرا نقاط مداخله و کنترل کمتری وجود دارد.
تلاشها برای ساخت لایه استرداد وجه
با توجه به این معضل، تعجبی ندارد که افراد زیادی در تلاش برای حل آن باشند. چندین لایه بازپرداخت بالقوه در کریپتو وجود دارد که میتوان از آنها برای کمک به بازیابی خسارت ناشی از راگ پولها، کلاهبرداریها و سایر فعالیتهای مخرب استفاده کرد. کیف پولهای امانی (Escrow) بصریترین گزینه هستند که حل اختلاف را نیز به عنوان یک مزیت اضافه به همراه دارند: فرستنده به جای ارسال مستقیم پول برای گیرنده، آن را به یک قرارداد هوشمند واریز میکند که تحویل وجه را پس از تکمیل یک رویداد مشخص یا انقضای دوره حل اختلاف تضمین میکند. کیف پولهای امانی را میتوان مانند تراکنشهای عادی اما با اطمینان بیشتر به کار برد، و در بازارهای آنلاین، خدمات فریلنسری، معاملات فرابورسی (OTC)، پلتفرمهای NFT و انتقالهای متداول استیبلکوین استفاده کرد. این کار مراحل اضافهای به فرایند میافزاید، اما همین مراحل دلیل اعتماد به رفتار منصفانه طرف دیگر معامله است.
پروژه کلروس (Kleros) و رقبای آن نشاندهنده لایه دیگری از حل اختلاف و جایگزینی برای کیف پولهای مدل امانی هستند. آنها از یک هیئت منصفه غیرمتمرکز استفاده میکنند که ادعاها را ارزیابی کرده و نتیجه مناسب را صادر میکند، اما جزئیات آن اغلب به پیچیدگی دادگاههای عادی است. این رویکرد قاعدتاً باید امنیت و انعطافپذیری بهتری ارائه دهد، اما اغلب مشکلات عملی جمعآوری شواهد، امکان رشوه دادن به اعضای هیئت منصفه و نیاز هر دو طرف به اعتماد اولیه به یک سیستم یکسان را نادیده میگیرد. کیف پولهای امانی شاید با محدودیتهای قابلیتهای قراردادهای هوشمند مواجه باشند، اما حداقل مستقیماً روی بلاکچین ساخته شدهاند.
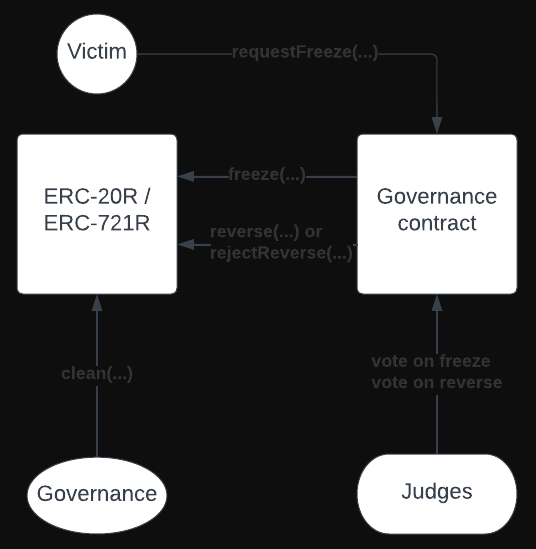
پیشنهادهای توکنهای برگشتپذیر مانند ERC-20R و ERC-721R تلاش دارند با فراهم کردن امکان مسدودسازی و آزادسازی توکنها توسط یک قاضی حل اختلاف، قرارداد هوشمند یا هیئت منصفه غیرمتمرکز طی یک دوره قفل کوتاه با زمان انقضای مشخص، جایگزینی برای مقابله با راگ پولها ارائه دهند. اختلافات به همان شیوه کیف پولهای امانی حل میشوند، اما توکنهای برگشتپذیر تلاش میکنند با منجمد کردن صرف همان تراکنش، میزان خسارت را محدود کنند. این یک پیشنهاد جذاب برای اکثر کاربران است چرا که آسیب و مسئولیت ناشی از راگ پول را محدود میکند، اما بدون ایراد هم نیست. به طور خاص، این مدل فاقد راهحلی برای ویژگی تعویضپذیری (Fungibility) است: اگر بخشی از یک توکن بخشپذیر آلوده به کلاهبرداری باشد، بقیه آن میتواند برای پرداخت به دیگران استفاده شود. در این میان، ممکن است برخی کاربران قربانی کلاهبرداری شوند، در حالی که در نهایت دیگران - مثلاً پذیرندگان کالا و خدمات - متحمل ضرر گردند. توانایی انجام پرداختهای با حجم بالا با استفاده از استیبلکوینهای توکنایز شده یکی از مزایای کریپتو است، اما میتواند شرایطی را نیز ایجاد کند که در آن کاربران نتوانند آدرسهای مخرب را از آدرسهای قانونی تشخیص دهند. تصور سناریویی که در آن راگ پول فقط بخشی از یک سبد دارایی بزرگتر را تحت تأثیر قرار میدهد، یا ظهور ناگهانی توکنهای مخرب استیبلکوین، چندان دور از ذهن نیست. همچنین این مسئله مطرح است که آیا یک پیادهسازی خاص از ERC-20R قابل اعتماد است یا خیر: انتظار میرود کاربران تفاوت بین انواع کیف پولهای قرارداد هوشمند را درک کنند، در حالی که سادگی بخشی از جذابیت اولیه کریپتو بوده است.
مسدودسازی استیبلکوینها گزینه دیگری برای لایه استرداد در کریپتو است، زیرا سادهترین راه برای معکوس کردن یک تراکنش در همان لحظه انتقال به شمار میرود. تتر و سیرکل (Tether و Circle) عملاً لیستهای سیاهی بر تمام سپردههای USDT و USDC دارند و میتوانند خروج هرگونه وجهی را مسدود کنند، و جنبههای حقوقی چنین مسدودسازیهایی میتواند برای نگهداری دائم یا بازپسگیری آنها به کار رود. همین اصول در مورد سایر استیبلکوینها نیز صدق میکند، هرچند همه آنها منابع لازم برای اجرای چنین اقداماتی را ندارند. در اصل، کل سیستم واریز استیبلکوینها نوعی لایه استرداد وجه است که در بطن زیرساخت امنیتی پرکاربردترین دارایی کریپتو تعبیه شده است.
کاربران استیبلکوینها کسانی هستند که از این لایه استرداد وجه خاص بهرهمند میشوند، اما این مزیت به بهای نظارت و موشکافی بیشتر تمام میشود. دولت میتواند در هر لحظه سپردهها را مسدود کند، و همین کار توسط نهادهای مالی سنتی نیز قابل انجام است. به طور کلی، پایداری استیبلکوینها به قیمت تمرکزگرایی تمام میشود، به این معنی که مزایای لایه استرداد با هزینههای آن خنثی میشود. بهویژه، همیشه این احتمال وجود دارد که وجوه قانونی نیز در کنار وجوه نامشروع مسدود شوند، یا سپردهها بنا به دلایل سیاسی منجمد گردند. پتانسیل خطای انسانی کاربر نیز وجود دارد، و به همین دلیل است که بسیاری از کاربران سازوکارهای دیگری را برای محافظت از داراییهای خود ترجیح میدهند.
کیف پولهای هوشمند و انتزاع حساب (Account Abstraction) جایگزینی برای مدل لایه استرداد ارائه میدهند که در آن کیف پولها محافظت داخلی را برای کاربران خود فراهم میکنند: به جای درخواست بازپرداخت، از همان ابتدا به کاربر اجازه داده نمیشود که تراکنشی پرریسک با ارزش بالا یا مخرب انجام دهد. محدودیتهای خرج کردن (Spending limits)، لیستهای مجاز (Allowlists)، بازیابی اجتماعی، برداشتهای با تأخیر زمانی، تأییدیههای چندامضایی و سایر قابلیتها میتوانند به روشهای مختلف از داراییها محافظت کنند. برای مثال، خزانهداری یک شرکت الزامات سختگیرانهتری برای هرگونه برداشت خواهد داشت و کاربران عادی نیز میتوانند به شیوههای مشابه از خود محافظت کنند. کیف پولهای هوشمند همچنین میتوانند تراکنشها را نیازمند تأیید یک داور غیرمتمرکز، هیئت منصفهای از همتایان یا کیف پول دیگری کنند که اساساً همان سازوکار تراکنش امانی است. به طور کلی، کیف پولهای هوشمند امنیت بهتری را به کاربران ارائه میدهند، به ویژه زمانی که پای وجوه در سطح سازمانی در میان باشد، اما این رویکرد نیز بدون هزینه نیست.
صرافیها و متولیان، مسئله را به سادهترین شکل حل میکنند: آنها وجوه را نزد خود نگه میدارند و میتوانند تقریباً هر تراکنشی را در هر لحظه لغو کنند. این امر صرافی را در جایگاه یک بانک سنتی قرار میدهد: کنترل داراییهای ثبتشده در دفاتر خود را دارد که میتوانند به دلایل مختلف، از جمله تحقیقات قضایی و اختلافات مشتریان، لغو شوند. این روش مسلماً امنترین راه برای حفاظت از داراییهای کریپتو است، اما مستلزم اعتماد کاربر به متولی امانی است که این امر هرگز وضعیت ایدهآلی محسوب نمیشود.
شرکت Circle، به طور ویژه، برنامههایی برای ایجاد یک لایه استرداد پیرامون استیبلکوین خود، USDC، دارد که برخی برنامههای کاربردی آن حول استردادهای برداشتمحور (Pull-refunds)، بازههای زمانی حل اختلاف و سیستمهای امانی طراحی شدهاند. این راهکار نمایانگر گزینهای ایدهآل برای کاربرانی است که خواهان یک معادل کریپتویی برای پردازشگران پرداخت سنتی مانند PayPal و Stripe هستند. به ویژه USDC، انعطافپذیری پول آنچین را همراه با تدابیر محافظتی ابزارهای مالی سنتی فراهم میکند. لایه پایه کریپتو همچنان نهایی و قطعی باقی میماند، اما کاربران عادی قادر خواهند بود از امکانات حل اختلافی که اختصاصاً برای آنها طراحی شده است بهره ببرند.
بهای امنیت
کاربران کریپتو همیشه خواهان استرداد وجه خواهند بود، و این خواسته همیشه پیچیده و چندوجهی خواهد بود. از دیدگاه مدیرعامل یک استارتاپ پرداخت، استرداد وجه سوخت لازم برای پذیرش عمومی است: کاربران عادی اگر بدانند که یک اشتباه در تایپ میتواند حساب آنها را خالی کند، از بسترهای استیبلکوین برای پرداختهای روزمره استفاده نخواهند کرد. از دیدگاه کاربران عادی، کریپتو مرزی شبیه به غرب وحشی است: آنها میخواهند تراکنشهایشان قطعی باشد، اما در صورت کلاهبرداری یا اختلاف، از وجود گزینه شارژبک خرسند میشوند. از دیدگاه پذیرنده و فروشنده، هر استرداد وجه به معنای سود از دست رفته است و از دیدگاه سرمایهگذاران، هر استرداد نشاندهنده ریسک تقلب است. از دیدگاه نهادهای قانونی، استرداد در کریپتو همواره موضوع حمایت از مصرفکننده است، و از دیدگاه بنیادگرایان کریپتو، استرداد وجه از همان ابتدا نشانهای از تمرکزگرایی خطرناک تلقی میشود.
بنابراین، بازپرداخت در کریپتو بسته به بستر و زمینه، همزمان هم غیرممکن است و هم قابل حل. استردادهای دلخواه و خودسرانه روی تراکنشهای لایه پایه بدون تحمیل سانسور بر تراکنشها و ایجاد تمرکزگرایی غیرممکن است. لایههای استرداد وجه، محافظت توسط کیف پولهای هوشمند، مسدودسازی استیبلکوینها، کیف پولهای حل اختلاف و سایر مکانیسمها همگی راهحلهای مناسبی برای این مشکل هستند، اما هزینههای خود را به همراه دارند. گزینههای استرداد وجه برای کاربران و نهادهایی که میخواهند پول را سریع و ایمن جابهجا کنند، بدون اینکه توانایی لغو اقدامات مخرب وجود داشته باشد، محدود خواهد بود. صنعت کریپتو به تکامل خود در میان این کشمکش میان سرعت و امنیت ادامه خواهد داد، و به همین دلیل است که مسئولانهترین راهحلها همیشه آنهایی خواهند بود که مصرفکننده را در اولویت قرار میدهند: توانایی لغو تراکنشهای بزرگ، استفاده از سیستم حل اختلاف برای فعالیتهای متقلبانه، استفاده از استیبلکوینها بر بستر شبکههای پرداخت، و پیادهسازی تدابیر ایمنی کیف پولهای هوشمند.
تمام اینها بخش طبیعی از روند تکامل کریپتو به عنوان یک سیستم مالی است. اضافه شدن لایههایی از قوانین، ایستهای بازرسی و پروتکلهای حفاظتی تنها مسئله زمان است تا کیف پولها و تراکنشهای کریپتو بیشتر شبیه به ابزارهای مالی تحت نظارت عمل کنند. نسلهای جدیدتر بعداً شکایت خواهند کرد که کریپتو بیش از حد کند و بوروکراتیک شده و قول میدهند تمام این محدودیتها را کنار بزنند، اما صرفاً با این نتیجه مواجه میشوند که کیف پولهایشان هک شود و داراییهایشان در یک راگ پول از بین برود. معرفی تدابیر محافظتی جدید فقط مسئله زمان است، همانطور که پیدایش شکایتهای نوظهور نیز تنها نیازمند گذشت زمان است. تمدن بر پایه قوانین بنا شده است، و هر فناوری که ارزشی به دست میآورد ناگزیر باید محدودیتهایی را نیز بپذیرد؛ این یعنی کاربران باید خود را آموزش دهند، و این صنعت نیز باید کاربرانش را آگاه سازد.
و در شبکه TRON، جایی که کاربران معمولاً فقط میخواهند USDT را بدون هدر دادن TRX به سرعت انتقال دهند، پلتفرم Netts.io نسخه کوچکتر اما کاربردیتری از همین مصالحه و بدهبستان را مدیریت میکند: کنترل هزینهها قبل از آنکه به معضلی دردسرساز تبدیل شوند. این پلتفرم به کاربران امکان میدهد اقدام به خرید TRON Energy کنند، برای انتقالهای 65,000 یا 131,000 Energy انرژی TRON دریافت نمایند، بازارهای TRON Energy را با یکدیگر مقایسه کنند، و به جای استیک کردن یا سوزاندن مقادیر بیش از حد نیاز TRX، در بازههای زمانی کوتاه Energy اجاره کنند. این سرویس نمیتواند یک انتقال بیدقت را برگشت بزند، اما میتواند فرایند عادی انتقال USDT را ارزانتر، سریعتر و کمتر مستعد تبدیل شدن به یکی دیگر از ناراحتیهای قابلاجتناب کریپتو سازد.