Криптоповернення: неможливі чи розв'язувані?
Повернення в крипті складні, оскільки фінальність дає свободу, проте користувачі все одно прагнуть безпеки на рівні PayPal у разі шахрайства або зламів.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Клієнт банку — не філософ концепції остаточності платежів. Він купує взуття, взуття не приходить, і він телефонує до банку. Він платить комусь через PayPal, ця людина зникає, і він відкриває диспут. Він бачить невідоме списання й очікує, що хтось десь втрутиться та зупинить втрату коштів. Уся сучасна екосистема споживчих платежів побудована навколо цієї філософії. Люди користуються картками, PayPal і платіжними застосунками не лише заради зручності, а й тому, що відчувають присутність «дорослого в кімнаті». Цей дорослий може бути нераціональним, упередженим, повільним і схильним до помилок, але він існує; покупець може поскаржитися, продавець — надати трекінг-номер, процесор — позначити транзакцію як підозрілу, банк — скасувати її, а карткова мережа — заблокувати доступ шахраю. Цей механізм може дратувати, але він живий.
PayPal, попри всі свої недоліки, геніально створив цю систему «батьківського контролю» між незнайомими людьми в цифровому просторі. Саме тому він став популярним. Онлайн-ринку була потрібна довірена третя сторона, і довіру було вбудовано на рівні структури: покупці мали захист і можливість оскарження, продавці — гарантію оплати, а всі сторони — механізми апеляції та скасування рішень. Це не означає, що PayPal був справедливим до кожного; це лише означає, що довіра була спроєктована всередині системи, що породило цінність, яка створила обсяги, що, своєю чергою, породили владу.
Критика цієї системи також давня і цілком справедлива. Та сама сила, що створила механізми захисту покупців, могла обернутися проти продавців у вигляді хибних спрацьовувань, блокувань акаунтів, знекровлюючих страхових резервів (rolling reserves), чарджбеків і заморожувань на основі оцінки ризику. Кошти могли бути заблоковані місяцями без жодного чіткого рішення. Продавець міг відправити товар і так і не отримати оплату. Власник малого бізнесу міг виявити, що його банківський рахунок став його найбільшим кредитором. Користувач отримує безпеку, але не свободу; платформа отримує довіру, але не прозорість.
Так само скрізь у традиційних фінансах. Сполучені Штати колись офіційно заборонили приватне володіння золотом відповідно до Указу № 6102 — прямий перерозподіл багатства від громадян до держави. Контроль за рухом капіталу вводився в різних формах у країнах по всьому світу: від воєнних часів до надзвичайних економічних ситуацій та девальвації валют. Закон про банківську таємницю, норми боротьби з відмиванням грошей (AML), звіти про підозрілі транзакції, санкційні списки, блокування рахунків, арешти переказів, протоколи «знай свого клієнта» (KYC) — усе це було створено з упевненістю, що гроші не можуть бути цілком вільними та водночас цілком безпечними: вони завжди повинні служити інтересам держави або принаймні підлягати її контролю.
Сучасні платежі побудовані на цій філософії, саме тому банки особливо агресивно зводять бар'єри та контрольно-пропускні пункти навколо кожної транзакції. Підробка чеків, скімінг карток, крадіжка особистих даних, рахунки-«дропи», шахрайство з інвойсами, внутрішні крадіжки, маніпуляції з кореспондентськими банками, шахрайство без присутності картки (card-not-present), зловживання поверненнями, захоплення акаунтів, синтетичні особистості, фішинг і соціальна інженерія ведуть до одного висновку: кожна точка тертя знижує потенційні збитки для банків, емітентів карток, процесорів і платіжних платформ. Ці компанії з особливою готовністю вводять власні внутрішні блокування, чарджбеки та скасування транзакцій як додаткові бар'єри. Звісно, це породжує систему, в якій злочинна діяльність має бути набагато витонченішою, щоб досягти успіху, але це вже відповідальність контролюючих органів, а не жертв.
Криптовалюта мала стати відповіддю на таку структуру — відповіддю, яка послаблює контроль центральних сторін і передає його користувачам. Натомість вона створила нові форми контролю. У крипти є власна версія чарджбеків у вигляді запитів на повернення на біржах, у кастодіанів і платіжних процесорів. Її власна версія заморожування коштів — це спустошення акаунтів, чорні списки та реорганізації смартконтрактів. Її власна версія батьківського нагляду — це гаманці, які вимагають мультипідпису (multisig), соціального відновлення або відтермінованого виведення коштів. Свобода має свою ціну, і простір навколо фінальності в крипті — це якраз те місце, де цю ціну стягують.
Проблема квитка в один кінець
Криптотранзакції — це квитки в один кінець. Це не баг, а фіча; це одна з головних причин, чому крипта є програмованими грошима і чому її так люблять розробники. Коли транзакція розіслана в мережу та підтверджена, гроші переходять на нову адресу: вони не ставлять запитань, не шукають дозволу, не вимагають прозорості. У гаманці відправника стане менше грошей, а в гаманці одержувача — більше, у цьому вся суть. Якщо транзакція була зловмисною, шахрайською або здійсненою під примусом, тепер вона фіналізована — безповоротний факт на блокчейні.
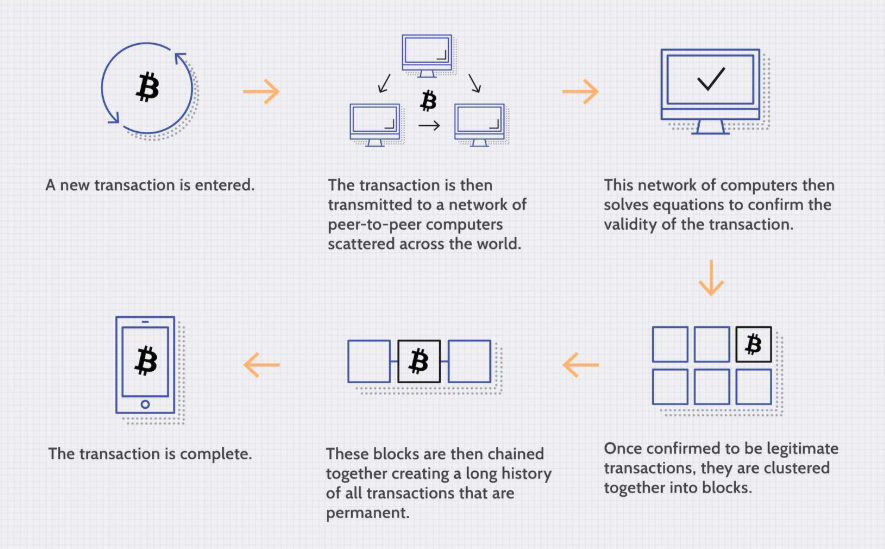
Ось чому мерчанти, які приймають крипту, так прагнуть отримувати платежі ончейн: небезпека чарджбеку через диспут усунена, викреслена, зникла. Крипто-нейтив знає, що його гроші захищені від втручання відділу ризиків PayPal.
Ця ж сама причина обертається проблемою, коли земля йде з-під ніг. Тисяча успішних переказів із гарячого гаманця на адресу одержувача вчать користувача одному уроку. Тисяча перший переказ виявляється іншим: це той самий випадок, коли шкідливе ПЗ підмінило адресу, або фішинг викрав приватний ключ, або співробітник підписав шахрайську транзакцію, чи зловмисник просто переконав жертву передумати. Раптом фінальність починає відчуватися не гарантією, а смертним вироком.
Та сама проблема виникає з KYC та AML. Вони корисні для протидії відмиванню грошей у крипті, але не є кнопками повернення для звичайних користувачів. Перевірки KYC, які ефективні проти незаконної діяльності, безсилі проти шахрайства, а списки AML, які змушують централізовані біржі заморожувати нелегальні кошти, не зобов'язують звичайні сервіси повертати вкрадене. Коли користувач надсилає крипту шахраю, скасовувати транзакцію зазвичай уже запізно.
Ці принципи також не допомагають проти рагпулів (rug pulls). Якщо зловмисники викрадають кошти з протоколу DeFi, користувачам майже нічого не залишається, окрім як гучно скаржитися будь-кому, хто відповідає за цей конкретний смартконтракт: команді розробників, аудитору, грантодавцю чи мейнтейнеру форку. Але навіть тоді розв'язання ситуації рідко буває швидким або очевидним.
Bybit, Бангладеш і різниця між платіжними рейками
Різниця між пограбуванням Банку Бангладеш і атакою на Bybit наочно демонструє відмінність між звичайними рейками та крипторейками з незвичними властивостями. У випадку з Бангладеш північнокорейські хакери змогли проникнути в систему SWIFT Банку Бангладеш і спробували вивести майже мільярд доларів із коштів Федерального резерву. Більшість цих транзакцій вдалося зупинити через різні помилки, зокрема друкарську помилку в одній із адрес одержувачів — це завадило вивести майже всі кошти, а деякі з тих, що витекли, зрештою вдалося повернути. Уряд Шрі-Ланки повернув свою частку, тоді як суми, надіслані до казино на Філіппінах, довелося повертати за допомогою судових і слідчих процедур. Результат цієї атаки, можливо, був гіршим за спробу зламу Bybit, але він вимагав набагато більше зусиль і був значно обмеженішим за масштабом: кошти мали рухатися через банки-кореспонденти, а в процес повернення були залучені банки та правові системи кількох країн.
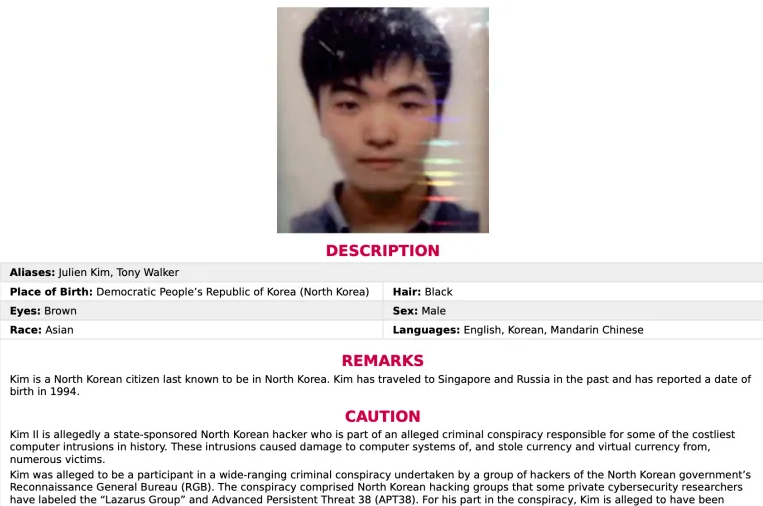
Ситуація з Bybit — це криптоеквівалент пограбування в Бангладеш. Її команда безпеки, як повідомляється, перебуває під облогою хакерів угруповання Lazarus, які примудрилися викрасти з біржі майже $1.5 мільярда. Слідчі, партнери по індустрії, мисливці за винагородами та криптоаналітичні компанії працюють разом, щоб відстежити та повернути активи — деякі з них уже повертаються, тоді як інші залишаються зв'язаними в спеціальних програмах відмивання крипти. Ця атака показує, як ончейн-гроші можна викрасти та сховати в нетрях криптосвіту. Водночас залучення традиційних інститутів висвітлює способи повернення частини цих коштів за допомогою старих інструментів навіть у новому середовищі. Правоохоронні органи мають юрисдикцію над криптоактивами в певних країнах, а деякі біржі, емітенти стейблкоїнів та аналітичні компанії охочіше співпрацюють у юридичній чи навіть бухгалтерській частині завдання. Винагороди для «білих хакерів» можуть спонукати інших допомагати. Сама кількість учасників такої події свідчить про можливість кожного долучитися до повернення, а також про нагальну потребу в цьому — навіть якщо правоохоронцям потрібен час, щоб отримати юрисдикцію для рішучих дій.
Ось чому крадіжка фіатних депозитів у Бангладеш зрештою виявилася відносно обмеженою за наслідками атакою. Кошти мали пройти кілька етапів банківської системи, і навіть коли вони оминули прямий нагляд Банку Бангладеш, вони все одно залишалися в системі та підлягали державному втручанню на будь-якому етапі. Це підкреслює критичну важливість цих рейок і того, що вони уособлюють: здатність банків виступати кастодіанами депозитів, юридичне право заморожувати й розслідувати транзакції та загальну спроможність централізованих інститутів утримувати, контролювати й переміщувати гроші від імені інших осіб або організацій. Коли ж кошти рухаються крипторейками, вони більше не є настільки видимими чи доступними, що означає зміщення юрисдикції та контролю до нового центрального вузла — біржі, емітента стейблкоїнів, аналітичної компанії чи кастодіана гаманця. Навіть із залученням правоохоронних органів процес повернення є значно повільнішим і складнішим через меншу кількість точок втручання та контролю.
Спроби побудувати рівень повернення платежів
З огляду на масштаб проблеми, не дивно, що люди намагаються її вирішити. Існує кілька потенційних рівнів повернення коштів (refund layers) у крипті, які можна застосувати для захисту від рагпулів, шахрайства та іншої шкідливої активності. Ескроу-гаманці є найбільш інтуїтивним варіантом із вирішенням спорів як додатковим бонусом: замість прямого надсилання грошей одержувачу відправник вносить їх у смартконтракт, який забезпечує їх передачу після виконання певної події або після завершення періоду оскарження. Ескроу-гаманці можуть використовуватися в усіх випадках подібно до звичайних транзакцій, але з додатковою впевненістю, і їх можна застосовувати на маркетплейсах, у фриланс-сервісах, на OTC-торгах, NFT-платформах і під час регулярних переказів стейблкоїнів. Вони додають процесу зайвих кроків, але саме завдяки цим крокам можна розраховувати на добросовісність іншої сторони угоди.
Kleros та його конкуренти є іншим рівнем вирішення спорів і слугують альтернативою гаманцям ескроу-типу. Вони використовують децентралізоване журі присяжних, яке оцінює претензії та виносить відповідне рішення, але деталі тут часто такі ж складні, як і у звичайних судах. Цей підхід мав би забезпечувати вищу безпеку та гнучкість, однак він нерідко ігнорує практичні труднощі зі збором доказів, можливість підкупу присяжних і необхідність початкової довіри обох сторін до однієї й тієї самої системи. Можливості ескроу-гаманців обмежені функціоналом смартконтрактів, проте вони принаймні вбудовані безпосередньо в блокчейн.
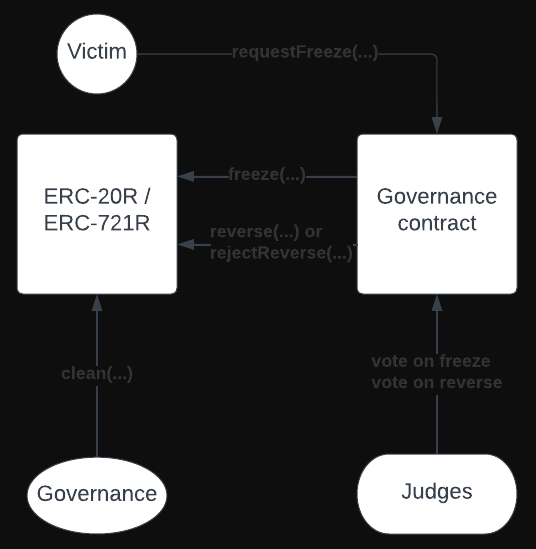
Пропозиції щодо зворотних токенів, такі як ERC-20R та ERC-721R, намагаються запропонувати альтернативу рагпулам, дозволяючи судді з вирішення спорів, смартконтракту або децентралізованому журі блокувати та розблоковувати токени протягом короткого періоду утримання, який спливає через фіксований час. Спори вирішуються так само, як і в ескроу-гаманцях, але зворотні токени намагаються обмежити ризики лише заморожуванням конкретної транзакції. Це приваблива пропозиція для більшості користувачів, оскільки вона обмежує шкоду та відповідальність у разі рагпулів, проте вона має свої вади. Зокрема, вона не враховує фактор взаємозамінності (fungibility): якщо одна частина подільного токена є скомпрометованою, решта може бути використана для розрахунків з іншими. Одні користувачі можуть стати жертвами шахрайства, тоді як інші — мерчанти — зрештою зазнають збитків. Можливість здійснювати великі обсяги платежів у токенізованих стейблкоїнах є однією з переваг крипти, але це також може призвести до ситуацій, коли користувачі не здатні розрізнити шкідливі та легітимні адреси. Неважко уявити рагпул, який зачіпає лише одну частину більшого траншу активів, або раптову появу шкідливих токенів стейблкоїнів. Також залишається відкритим питання, чи надійна конкретна імплементація ERC-20R: від користувачів вимагається розуміти й розрізняти різні смартконтракти гаманців, що спочатку взагалі було частиною привабливості крипти.
Заморожування стейблкоїнів — це ще один варіант рівня повернення в крипті, оскільки це найпростіший спосіб скасувати транзакцію в момент переказу. Tether та Circle фактично контролюють чорні списки всіх депозитів USDT та USDC і можуть зупинити виведення будь-яких коштів, а юридичні аспекти таких блокувань можуть бути використані для остаточного утримання або повернення цих сум. Ті самі принципи стосуються й інших стейблкоїнів, хоча не всі вони мають ресурси для впровадження подібних заходів. По суті, вся система депозитів стейблкоїнів є різновидом рівня повернення коштів, убудованим у саму інфраструктуру безпеки найпопулярнішого активу в крипті.
Користувачі стейблкоїнів якраз і виграють від цього конкретного рівня повернення, проте це відбувається коштом посиленого контролю. Держава може заблокувати депозити будь-якої миті, і те саме можуть зробити традиційні фінансові установи. Загалом стабільність стейблкоїнів досягається ціною централізації, а це означає, що переваги рівня повернень нівелюються супутніми витратами. Зокрема, завжди існує ймовірність, що незаконні кошти будуть заморожені разом із легітимними або що депозити заблокують із політичних причин. Також є ризик людської помилки, саме тому багато хто віддає перевагу іншим механізмам захисту своїх активів.
Смартгаманці та абстракція акаунтів (account abstraction) пропонують альтернативу моделі рівня повернення, в якій гаманці забезпечують користувачам вбудований захист: замість запиту на повернення користувачеві від самого початку просто не дозволяється здійснювати переказ на велику суму або шкідливу транзакцію. Ліміти витрат, білі списки (allowlists), соціальне відновлення, відкладене виведення, підтвердження через multisig та інші функції можуть захищати кошти в різний спосіб. Наприклад, корпоративне казначейство матиме суворіші вимоги до будь-якого виведення, і звичайні користувачі можуть захистити себе схожим чином. Смартгаманці також можуть вимагати для транзакцій схвалення від децентралізованого судді, колегії рівних або іншого гаманця, що, по суті, еквівалентно ескроу-транзакції. Загалом смартгаманці дають користувачам кращу безпеку, особливо якщо йдеться про кошти інституційного рівня, але це також тягне за собою певні витрати.
Біржі та кастодіани вирішують проблему найбільш прямолінійним шляхом: вони утримують кошти й можуть скасувати майже будь-яку транзакцію в будь-який момент. Це ставить біржу в позицію традиційного банку: вона контролює гроші на своєму балансі, і цей контроль може бути анульований з різних причин, включно з розслідуваннями правоохоронних органів та спорами з клієнтами. Можливо, це найбезпечніший спосіб збереження криптоактивів, але він вимагає від користувача довіри до кастодіана, що ніколи не є ідеальним варіантом.
Circle, зокрема, планує створити рівень повернення коштів навколо свого стейблкоїна USDC із певними застосунками, побудованими на основі pull-повернень, вікон вирішення спорів та ескроу. Це ідеальне рішення для користувачів, яким потрібен криптоеквівалент традиційних платіжних процесорів, таких як PayPal та Stripe. Зокрема, USDC поєднує гнучкість ончейн-грошей із захистом, притаманним традиційним фінансовим інструментам. Базовий рівень крипти залишається фінальним, проте звичайні користувачі можуть скористатися функціями врегулювання спорів, розробленими спеціально для них.
Ціна безпеки
Криптокористувачі завжди вимагатимуть повернення коштів, і цей попит завжди буде неоднозначним. З погляду CEO платіжного стартапу, повернення — це паливо для масового впровадження: звичайні користувачі не використовуватимуть рейки стейблкоїнів для повсякденних платежів, якщо один хибний рух може спустошити їхній рахунок. З погляду пересічного користувача, крипта — це Дикий Захід: він хоче, щоб його транзакції були остаточними, але буде радий наявності чарджбеку в разі шахрайства чи виникнення суперечки. З погляду торговця, кожне повернення — це втрачений прибуток, а з погляду інвесторів кожне повернення несе в собі ризик шахрайства. З погляду правоохоронних органів, повернення платежів у крипті завжди є питанням захисту прав споживачів, а з погляду криптопуристів будь-які повернення спочатку означають небезпечну централізацію.
Таким чином, криптоповернення водночас і неможливі, і розв'язувані — залежно від контексту. Довільні повернення на рівні базових транзакцій неможливі без запровадження цензури транзакцій і централізації. Рівні повернень, захист смартгаманців, заморожування стейблкоїнів, гаманці з арбітражем суперечок та інші механізми — цілком життєздатні рішення, але за них доводиться платити свою ціну. Варіанти повернень будуть обмеженими для користувачів та інституцій, які прагнуть переказувати гроші швидко та безпечно без можливості скасування зловмисних дій. Криптоіндустрія продовжуватиме розвиватися в умовах протистояння між швидкістю та безпекою, тому найбільш відповідальними рішеннями завжди будуть ті, що ставлять на перше місце споживача: можливість скасування транзакцій на великі суми, використання вирішення спорів у разі шахрайства, застосування стейблкоїнів на платіжних рейках та запровадження заходів безпеки смартгаманців.
Усе це — закономірна частина еволюції крипти як фінансової системи. Питання лише в часі, коли нашарування правил, контрольних пунктів і механізмів захисту змусять криптогаманці та транзакції поводитися подібно до регульованих фінансових інструментів. Тоді нові покоління почнуть скаржитися, що крипта стала надто повільною й забюрократизованою, та пообіцяють прибрати всі ці обмеження — лише для того, щоб їхні гаманці зламали, а кошти випарувалися в черговому рагпулі. Це питання часу, коли з'являться нові заходи захисту, і питання часу, коли виникнуть нові скарги. Цивілізація тримається на правилах, і будь-яка технологія, що набуває цінності, неминуче набуває обмежень. Це означає, що користувачі повинні вчитися самі, а індустрія має навчати своїх користувачів.
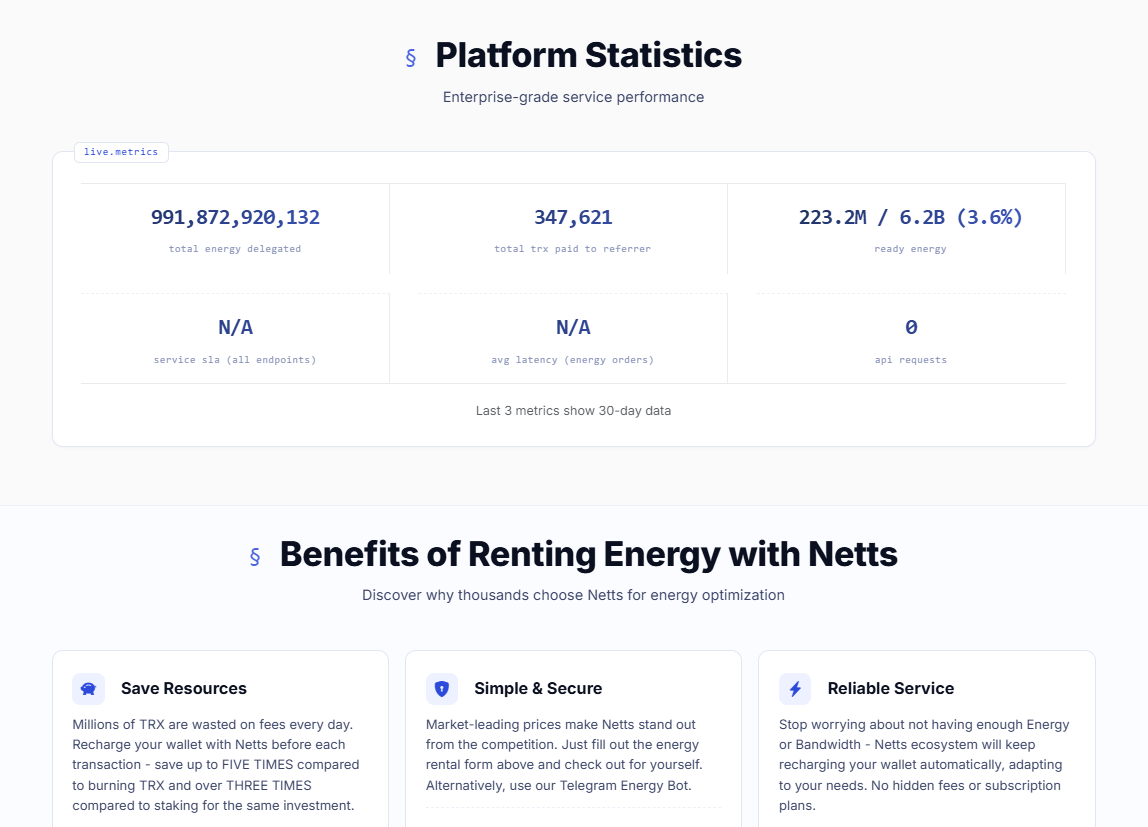
А в мережі TRON, де користувачі часто просто хочуть швидко переказати USDT без марної витрати TRX, Netts.io розв'язує меншу, але практичну версію того самого компромісу: тримати витрати під контролем до того, як вони стануть проблемою. Платформа дає змогу купувати TRON Energy, отримувати TRON Energy для переказів на 65,000 або 131,000 Energy, порівнювати ринки TRON Energy та орендувати Energy на короткі періоди замість стейкінгу чи спалювання більшої кількості TRX, ніж необхідно. Вона не може повернути кошти за необережний переказ, але може зробити звичайне переміщення USDT дешевшим, швидшим і менш схильним перетворюватися на чергове прикре розчарування в крипті.