Les technologies qui ont rendu la crypto possible
Comment la cryptographie, les réseaux P2P, le consensus et les contrats intelligents ont rendu les cryptomonnaies possibles — et comment TRON étend ces fondations.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
- Les briques de base : clés publiques et signatures numériques
- Fonctions de hachage et intégrité des données : de la plateforme à l'immuabilité
- Contrats intelligents (Smart Contracts) : automatiser les accords sans tiers de confiance
- Services de location d'Énergie : un cas d'utilisation optimisé de l'allocation des ressources sur TRON
- API Netts v2 : Simplifier l'intégration
- Conclusion : Convergence des technologies
Les cryptomonnaies comptent parmi les percées technologiques les plus révolutionnaires de notre époque, mais elles ne sont certainement pas sorties de nulle part. Tout comme l'avion n'aurait pas été possible sans la découverte et la maîtrise du feu, et l'internet n'aurait pas été possible sans des décennies de recherche et de développement de réseaux, ce rêve d'une monnaie numérique décentralisée n'a pu se concrétiser qu'en assemblant une multitude de technologies fondamentales développées au fil de nombreuses années.
Cet article retrace la lignée technologique, expliquant comment chaque avancée nous a rapprochés d'une solution blockchain complète, des technologies des années 1980 à nos jours. Nous explorerons la technologie qui sous-tend les cryptomonnaies, ainsi que le matériel et les logiciels puissants qui les rendent possibles — pour ne pas dire inévitables : des principes fondamentaux des primitives cryptographiques (c'est-à-dire les techniques de chiffrement modernes) pour sécuriser les transactions, aux réseaux P2P suffisamment libres pour soutenir ce niveau de confiance décentralisée.
Les briques de base : clés publiques et signatures numériques
Le chemin vers la monnaie décentralisée a commencé par une question : comment effectuer un échange sécurisé avec quelqu'un via un canal non sécurisé, sans avoir à faire confiance à un tiers ? La solution fut la cryptographie et, plus précisément, la création de la cryptographie à clé publique dans les années 70/80.
En 1976, Whitfield Diffie et Martin Hellman ont changé la donne à jamais en publiant leurs travaux sur la cryptographie asymétrique. Contrairement aux anciens systèmes de chiffrement symétriques qui utilisaient tous des paires de parties partageant des clés secrètes, ce protocole permettait de communiquer de manière sécurisée sur un canal non sécurisé.
Ce fut une découverte qui permit à deux parties de générer une clé secrète sans jamais avoir à se l'échanger réellement — une solution au problème de la distribution des clés qui tourmentait les cryptologues depuis des centaines d'années.À partir de là, Ronald Rivest, Adi Shamir et Leonard Adleman purent plus tard concevoir l'algorithme RSA en 1977 (d'après leurs noms de famille). RSA fut le premier schéma pratique de cryptographie à clé publique, utilisant la factorisation en nombres premiers comme problème mathématique difficile. Pour chaque paire de clés de ce type, il existe une clé publique que — une fois que l'algorithme en a généré une pour vous — vous pouvez partager avec n'importe qui dans votre carnet d'adresses ; elle leur permet de vous envoyer des messages mais ne leur permet pas de déchiffrer ce qu'ils reçoivent de votre part. Cette asymétrie a éliminé la nécessité d'un échange de clés sécurisé et a permis une communication sécurisée entre deux parties quelconques sans accord préalable.
Les effets du chiffrement à clé publique furent bien plus vastes que le simple cadre cryptographique. Il a jeté les bases des signatures numériques — une technique permettant de prouver qu'un message électronique est authentique et n'a pas été altéré. Les signatures numériques fournissent un moyen, parallèlement aux fonctions de hachage cryptographiques, de sécuriser les méthodes de transaction sous-jacentes au sein de la blockchain et d'empêcher les utilisateurs de divulguer leurs clés privées. C'est cette technologie qui sécurise les cryptomonnaies, garantissant que seul le propriétaire d'un portefeuille numérique spécifique peut en dépenser la valeur.
Les signatures numériques ont ensuite fait l'objet d'une norme formelle en 1993, laquelle spécifie un format commun pour la création et la vérification des signatures numériques, destiné à être utilisé quel que soit le système. Les signatures numériques empêchent la double dépense dans les systèmes blockchain, bien qu'elles soient souvent négligées dans les discussions sur la technologie blockchain.
Fonctions de hachage et intégrité des données : de la plateforme à l'immuabilité
Le problème de l'authentification peut être résolu par la cryptographie à clé publique, mais d'autres méthodes sont nécessaires pour préserver l'intégrité des données. C'est là que les fonctions de hachage cryptographiques sont devenues indispensables, car elles fournissent un moyen mathématique de générer des empreintes numériques à partir de données. Vous pouvez soumettre à ces fonctions une entrée de n'importe quelle taille et elles produiront une sortie d'une taille spécifique, généralement 256 bits pour le SHA-256. Bien que la sortie semble aléatoire, elle est déterministe : chaque fois que vous saisissez les mêmes données, vous obtenez la même sortie.
Les tentatives de création d'algorithmes de hachage sécurisés ont commencé dans les années 1990. Le Secure Hash Algorithm est une famille de fonctions de hachage cryptographiques que la NSA a publiée pour être utilisée comme norme fédérale américaine en 1993. Cependant, le SHA-1 a commencé à présenter des vulnérabilités et les systèmes ont migré vers le SHA-256, qui est devenu la norme pour le hachage cryptographique. Et parce qu'il réussit ces tests, le SHA-256 est une excellente fonction de hachage à utiliser au sein des blockchains : il est efficace et rapide à calculer, produit des sorties uniformément réparties (si vous avez deux entrées différentes, il est extrêmement peu probable que vous obteniez la même sortie) et il est conçu pour être irréversible — déterminer quelle était l'entrée d'origine en ne disposant que du hachage est un problème de calcul extrêmement complexe.
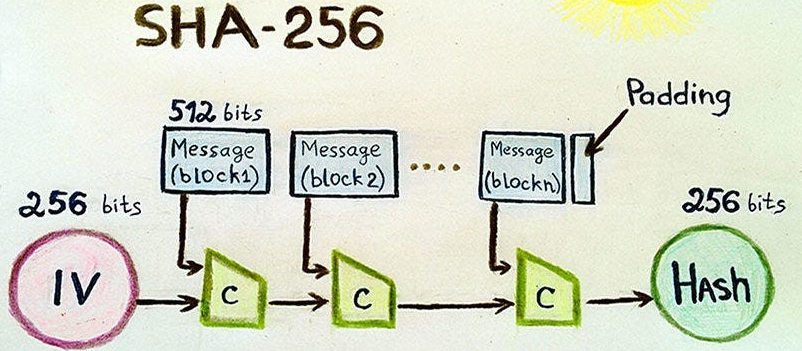
Les fonctions de hachage peuvent être utilisées de diverses manières importantes dans les systèmes blockchain. Premièrement, chaque bloc possède un hachage du bloc précédent, ce qui les lie entre eux et crée des relations qui ne peuvent être modifiées. Cela est possible car si nous modifions le hachage d'un seul bloc, nous devrions recalculer tous les hachages de tous les blocs précédents.
Ainsi, la falsification de la blockchain devient économiquement irréalisable : l'attaquant devrait posséder plus de la moitié de la puissance de calcul totale du réseau pour réécrire le registre. Deuxièmement, les fonctions de hachage permettent l'existence des arbres de Merkle.La structure en arbre permet de vérifier des transactions individuelles au sein du bloc sans avoir à télécharger l'intégralité de la blockchain. Enfin, la propriété déterministe des fonctions de hachage est également utilisée dans les protocoles de consensus par preuve de travail. Les mineurs doivent trouver des valeurs de hachage répondant à certaines propriétés prédéfinies. Cela est coûteux en termes de puissance de calcul, mais c'est une méthode équitable et décentralisée : sur la base de ce processus, le candidat pour le prochain bloc de la chaîne est choisi de manière aléatoire, et le réseau n'est pas contrôlé par une seule personne. Ainsi, l'identité de celui qui est choisi est imprévisible.
Cela a démontré la capacité des systèmes P2P à faciliter les transferts directs entre utilisateurs. Napster (1999), fondé par Shawn Fanning et Sean Parker, a montré que les fichiers musicaux pouvaient être transférés directement entre utilisateurs de pair à pair. Bien que Napster ait finalement été fermé par les tribunaux, il a prouvé qu'un réseau décentralisé pouvait susciter une adhésion massive des utilisateurs tout en restant fonctionnel. L'adoption par le grand public de systèmes P2P comme BitTorrent a encouragé la tendance vers l'architecture décentralisée en tant que solution pratique pour les applications à grande échelle.
Révolutionnaires du point de vue de l'ingénierie logicielle, les réseaux P2P ont établi des principes qui sont devenus des modèles sur la manière dont la technologie blockchain devrait fonctionner. Ils ont été les premiers à démontrer que la cohérence pouvait être maintenue même sans coordination centrale. Deuxièmement, ils ont établi que les réseaux peuvent être résilients aux pannes de nœuds, car la perte de quelques participants n'entraîne pas directement l'effondrement du réseau. Ils ont également démontré que les systèmes distribués peuvent s'étendre par croissance horizontale, avec un débit de plus en plus élevé à mesure que des nœuds sont ajoutés au réseau.
Les réseaux blockchain sont de nature P2P et offrent plusieurs avantages. Tous les nœuds sont entièrement équipés de la blockchain, ce qui assure une redondance et évite tout point de défaillance unique. De nouveaux nœuds peuvent rejoindre le réseau en dupliquant la blockchain de n'importe quel nœud actif, permettant au système entier de s'auto-réparer automatiquement lorsque les partitions du réseau se résorbent. L'architecture distribuée place également la barre très haut en matière de censure, car il n'existe aucune entité centrale unique pouvant être contrainte — que ce soit par des soldats armés, des nuées d'avocats ou des gouvernements exerçant une autorité monopolistique — à exclure des parties ou à interdire des transactions.
Il s'agit d'un problème important dans un environnement distribué, car les parties impliquées ne sont pas intrinsèquement dignes de confiance et un accord commun sur les transactions doit être atteint.
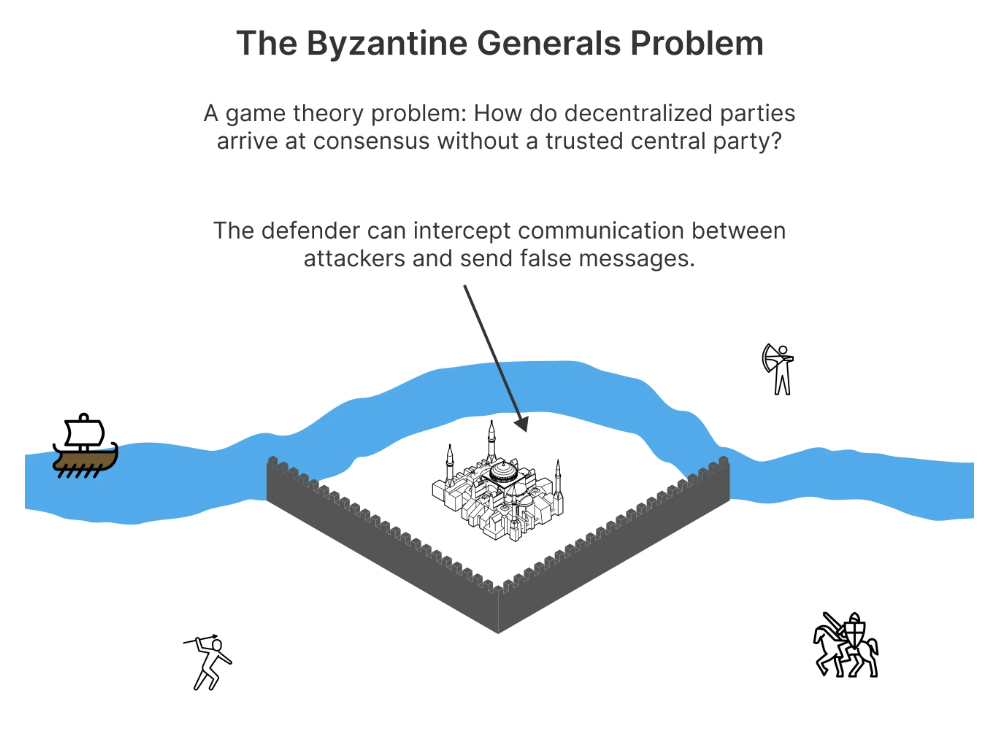
C'est ce qu'on appelle le problème des généraux byzantins, défini pour la première fois en 1982 par Leslie Lamport en collaboration avec (ou peut-être réellement par) Robert Shostak et Marshall Pease. Le problème est qu'un groupe de généraux souhaite attaquer une ville et doit pouvoir communiquer entre eux sur le moment et la manière de le faire, mais certains d'entre eux peuvent être des traîtres qui enverront des communications contradictoires et perturberont le consensus.
Le problème des généraux byzantins représentait l'un de ces défis fondamentaux : comment des systèmes distribués peuvent-ils s'accorder sur une décision lorsque certains des nœuds participants peuvent être soit défaillants, soit malveillants ?
Ce problème se pose de manière plus concrète dans les réseaux dont les transactions sont enregistrées sur des blockchains, sans partie centrale pour trancher les litiges concernant la validité et l'ordre d'enregistrement des transactions.Certains des premiers algorithmes de consensus incluent la tolérance aux pannes byzantines pratique (PBFT), inventée par Miguel Castro et Barbara Liskov en 1999. Avec le PBFT, un système distribué peut continuer à fonctionner correctement même si jusqu'à un tiers des nœuds sont défaillants ou compromis. Cependant, tous les nœuds doivent communiquer avec tous les autres nœuds PBFT, ce qui limite sa capacité de montée en charge.
La première approche a consisté à utiliser la preuve de travail (PoW) pour le consensus dans les blockchains. Proposée en 1993 par Cynthia Dwork et Moni Naor comme réponse au problème du spam par courrier électronique, la PoW est une preuve démontrant que les utilisateurs ont effectué des opérations de calcul intensives (témoignant de l'effort nécessaire pour la produire) avant de solliciter le réseau. Avec Bitcoin, les « mineurs » sont en compétition pour résoudre une énigme cryptographique et ajouter le prochain « bloc » de transactions à la chaîne, en échange de bitcoins nouvellement émis.
La PoW a constitué un moyen de dissuasion face au problème du consensus, car elle impliquait un coût pour tout acteur tentant d'attaquer le réseau. Falsifier la blockchain exigerait qu'un attaquant contrôle plus de la moitié de la puissance de calcul totale du réseau — une perspective dont le coût serait astronomique. Même en cas de succès, attaquer les propriétés de ce qui confère de la valeur à un système de bas niveau reviendrait à se tirer une balle dans le pied, menant l'attaquant à sa propre perte.
Contrats intelligents (Smart Contracts) : automatiser les accords sans tiers de confiance
Bitcoin était une preuve de concept pour une monnaie décentralisée, et son langage de script a été intentionnellement limité afin d'éviter d'éventuelles failles de sécurité.
Les contrats intelligents ont été introduits en 1994 en tant que documents auto-exécutants dont les clauses sont directement inscrites dans le code, mais ils ne sont devenus exploitables qu'en 2015, lorsque Ethereum a concrétisé ce concept.Les contrats intelligents transforment les accords juridiques traditionnels. Une fois les conditions de déclenchement remplies, ils s'exécutent automatiquement sans intervention humaine. Cette automatisation élimine les intermédiaires des transactions, réduit les coûts de traitement et permet la création d'instruments financiers plus complexes, auparavant irréalisables.
Ethereum, conçu par Vitalik Buterin, a réussi à démocratiser les contrats intelligents au sein de l'approche blockchain grand public grâce à son langage de programmation Turing-complet. Les développeurs de protocoles et d'applications de cryptomonnaies rédigent des contrats intelligents dans un langage de haut niveau, tel que Solidity, qui est ensuite compilé en un bytecode immuable que seule l'EVM (et personne d'autre) peut interpréter. Alors que de nombreux cas d'utilisation de la blockchain se limitaient auparavant à des transactions linéaires, cette avancée a permis de passer directement aux applications décentralisées (dApps), couvrant tout l'éventail allant de la DeFi à la chaîne d'approvisionnement.
Plusieurs problématiques d'ingénierie ont dû être traitées lors de la mise en œuvre des contrats intelligents. Pour l'EVM, deux exigences majeures stipulaient que le code devait s'exécuter de manière cohérente sur tous les nœuds et que, pour une même entrée, il devait toujours générer la même sortie. Deuxièmement, le système devait fournir des mécanismes pour prévenir les boucles infinies et les attaques par déni de service. Troisièmement, les contrats intelligents devaient également être connectés à des données externes via des oracles, des systèmes qui importent des informations du monde réel dans les applications blockchain.
Les contrats intelligents ont également apporté des problèmes de sécurité supplémentaires. Contrairement aux logiciels classiques, ils ne peuvent pas être corrigés une fois déployés, d'où l'importance cruciale accordée aux tests et à la vérification formelle.
Les contrats intelligents sont également immuables, ce qui signifie que lorsqu'un bug est présent dans l'un d'eux, il ne peut être modifié sans mener à des épisodes tristement célèbres comme le piratage de la DAO en 2016 — lequel a entraîné un hard fork controversé du réseau Ethereum.La blockchain TRON a émergé de ces développements révolutionnaires pour devenir la prochaine génération d'infrastructure blockchain. Fondée en 2017 par Justin Sun, TRON vise à relever les défis de scalabilité rencontrés par les blockchains précédentes sans compromettre la sécurité ni la décentralisation.
Pour gagner en efficacité et en convivialité, TRON repose sur plusieurs conceptions innovantes. Le réseau utilise l'algorithme de consensus Delegated Proof of Stake (DPoS), au sein duquel les détenteurs de jetons votent pour des témoins qui sécurisent le réseau. Cette approche permet de réduire considérablement les coûts énergétiques tout en maintenant la sécurité grâce à des incitations économiques (contrairement aux systèmes PoW).
L'une des caractéristiques les plus connues de TRON est sa gestion des ressources, avec des frais répartis entre l'Énergie (Energy) et la Bande passante (Bandwidth). L'Énergie est nécessaire à l'exécution des contrats intelligents, tandis que la Bande passante est utilisée pour les transactions classiques. Cette séparation permet aux utilisateurs de personnaliser leurs coûts en fonction des applications du réseau qu'ils souhaitent utiliser, rendant ainsi le réseau adapté à divers types d'applications.
Quel est le modèle d'Énergie de TRON ? TRON permet aux utilisateurs de « geler » (freeze) leurs jetons TRX en échange d'Énergie, qu'ils peuvent ensuite utiliser pour effectuer gratuitement des transactions liées aux contrats intelligents. C'est ce qui permet d'offrir un modèle de tarification prévisible tant pour les développeurs que pour les consommateurs. Pour ceux qui ne souhaitent pas geler une quantité importante de TRX, il est possible de louer de l'Énergie sur la plateforme TRON pour une utilisation temporaire lors de certaines opérations.
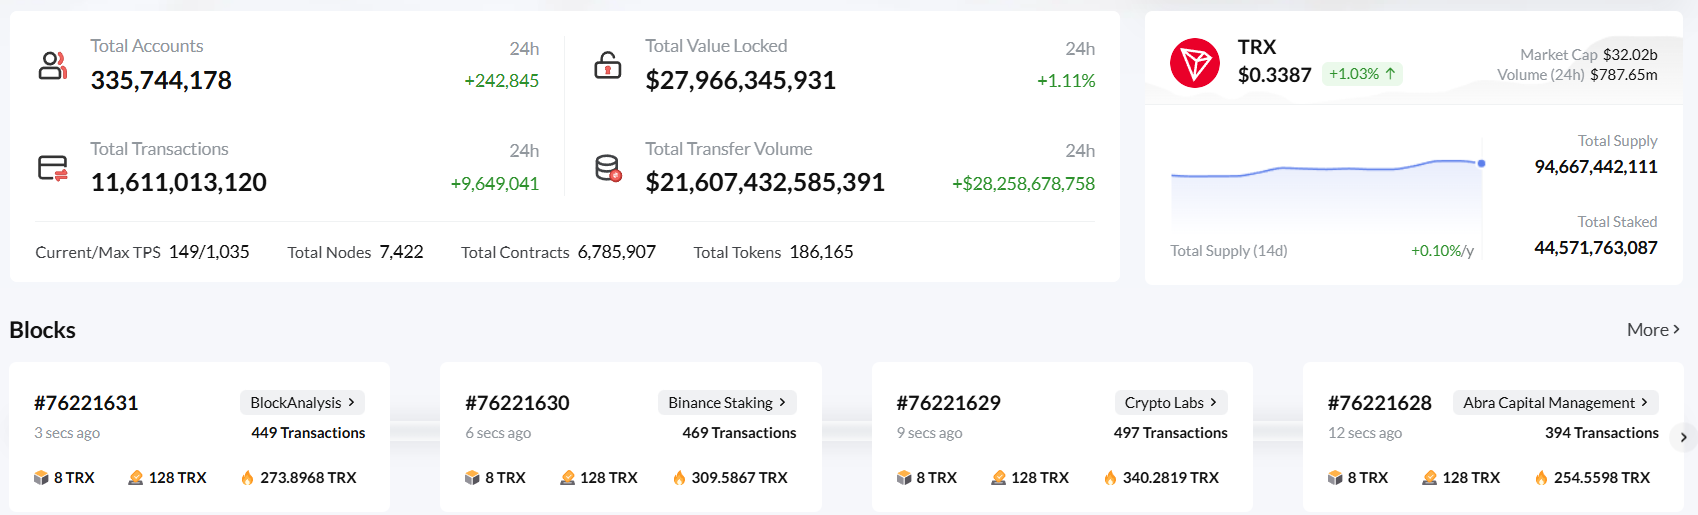
L'architecture technique de TRON comprend plusieurs caractéristiques qui en font une plateforme évolutive. Le réseau peut traiter des milliers de transactions par seconde, dépassant de loin les quelque sept transactions par seconde de Bitcoin. TRON atteint ce débit élevé grâce à des méthodes de consensus optimisées et une génération de blocs rapide.
Le réseau a également été développé avec des langages de programmation interchangeables pour le développement de contrats intelligents comme Solidity, attirant ainsi les développeurs Ethereum. L'interopérabilité entre TRON et Ethereum est une autre caractéristique clé, avec une compatibilité totale entre les dApps basées sur TRON et celles basées sur ETH afin de réduire les coûts de migration et d'améliorer l'efficacité pour les utilisateurs.
Services de location d'Énergie : un cas d'utilisation optimisé de l'allocation des ressources sur TRON
Le mécanisme de location d'Énergie sur TRON s'apparente à une forme de partage de ressources représentée par une approche avancée qui profite à la fois aux fournisseurs d'Énergie et aux consommateurs. En gelant des TRX, les utilisateurs ont la possibilité d'obtenir de l'Énergie et de l'utiliser, ou de louer/vendre leurs ressources à des développeurs manquant de capacité de calcul.
Louer de l'Énergie sur TRON est préférable aux approches basées sur les frais au sens conventionnel. Cela permet d'obtenir exactement la quantité d'Énergie nécessaire pour des tâches spécifiques sans exposition à long terme liée à la détention de jetons.
Le service de location d'Énergie apporte également une rentabilité commerciale pour les dApps fonctionnant sur TRON. Louer de l'Énergie (plutôt que de brûler des TRX) peut permettre aux entreprises d'économiser des investissements importants. C'est pourquoi TRON est devenu économiquement puissant, avec des cas d'utilisation incluant les plateformes d'échange de cryptomonnaies, les réseaux de paiement et les produits DeFi.
API Netts v2 : Simplifier l'intégration
Pour faciliter l'intégration de la location d'Énergie dans les logiciels, des plateformes comme Netts ont vu le jour, proposant des API puissantes qui gèrent une grande partie de la complexité pour les développeurs. Avec l'API Netts v2, les développeurs et les projets disposent d'outils puissants pour gérer plus efficacement les ressources en Énergie sur le réseau TRON.
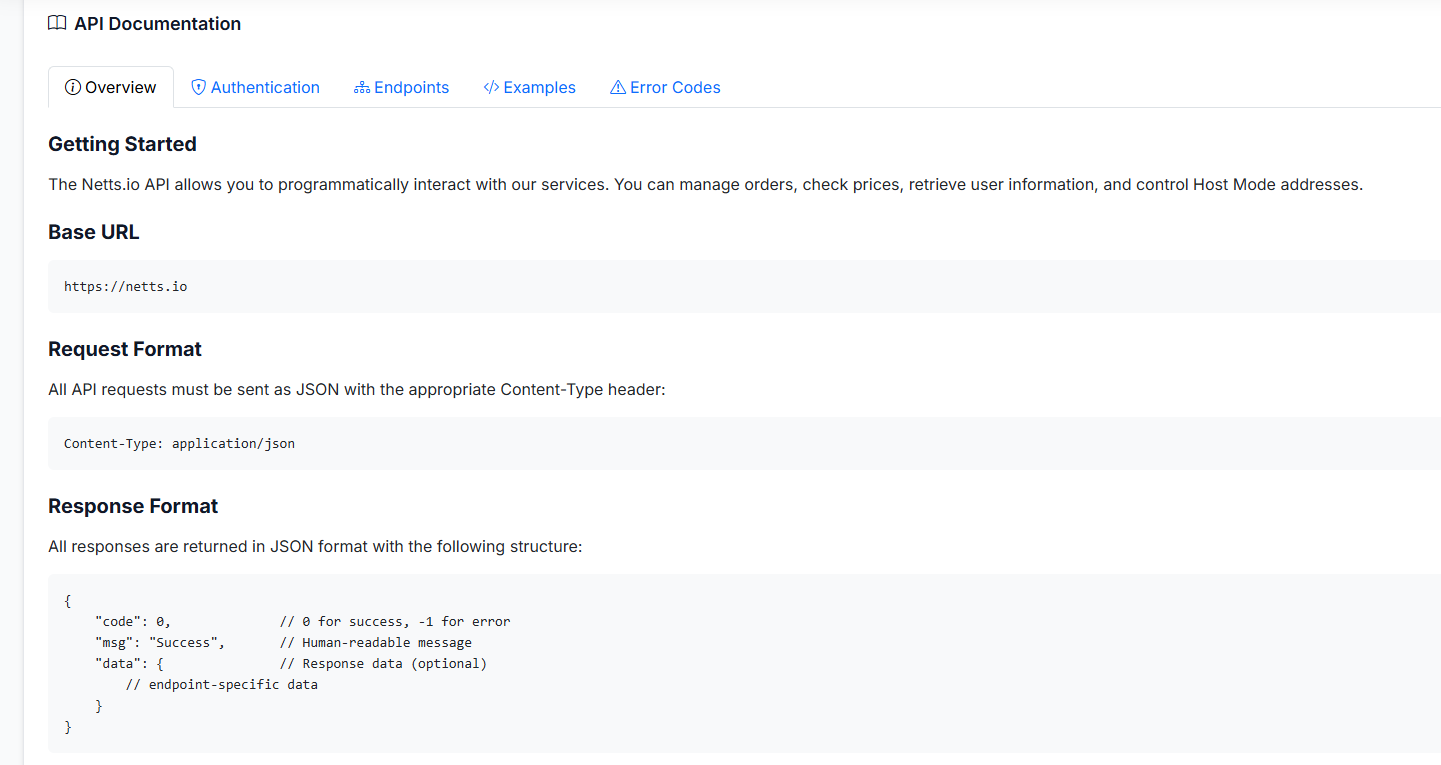
L'API fournit aux applications les prix de l'Énergie en temps réel, leur permettant de décider quand et quelle quantité d'Énergie louer. Ce script de tarification lui-même aide également à réduire les coûts (en aidant à identifier le moyen le moins cher d'obtenir des ressources en Énergie). Ce système de tarification automatisé offre trois avantages clés : il surveille les tendances des marchés financiers pour éviter de payer trop cher, optimise l'allocation des ressources et fournit des analyses prédictives.
Avec l'API Netts v2, cette solution peut être déployée en tant que solution de classe entreprise pour de multiples applications utilisant le réseau TRON. Il est également possible que la gestion automatique de l'énergie lors du trading d'USDT réduise les coûts d'exploitation des plateformes d'échange. Les applications DeFi peuvent aller plus loin, devenant plus efficaces dans leurs interactions avec les smart contracts en budgétisant les fonds entre les appels. La location d'Énergie peut permettre aux processeurs de paiement de réduire les coûts de transaction. Le contrôle automatisé de l'Énergie est particulièrement bénéfique pour les bots de trading effectuant du trading de produits dérivés intraday à haute fréquence afin de garantir un fonctionnement stable.
Conclusion : Convergence des technologies
Les crypto-monnaies sont le résultat de décennies de convergence de développements dans différents domaines de l'informatique. Qu'il s'agisse des bases du chiffrement des années 1970 et 1980 ou des réseaux peer-to-peer des années 1990, chaque technologie a représenté une avancée vers ce qui est devenu la blockchain. Les algorithmes de consensus ont été la réponse au problème des généraux byzantins, offrant un moyen d'obtenir un accord fiable au sein des systèmes distribués." Les contrats intelligents ont intégré la complexité des accords entre plusieurs personnes et les ont mis en pilotage automatique, afin que leur utilisation puisse dépasser le cadre des simples transactions sur les blockchains.
TRON s'appuie sur ces fondations tout en mettant en œuvre de nouvelles idées comme le modèle de location d'Énergie, qui accroît à la fois l'efficacité et l'accessibilité du réseau. L'API Netts v2 démontre comment des outils de pointe peuvent simplifier ce processus, permettant aux développeurs et aux entreprises de tirer parti de fonctionnalités avancées telles que la délégation automatique et le suivi des performances en temps réel, sans nécessiter une expertise approfondie de la blockchain. Vérifications AML intégrées au service :
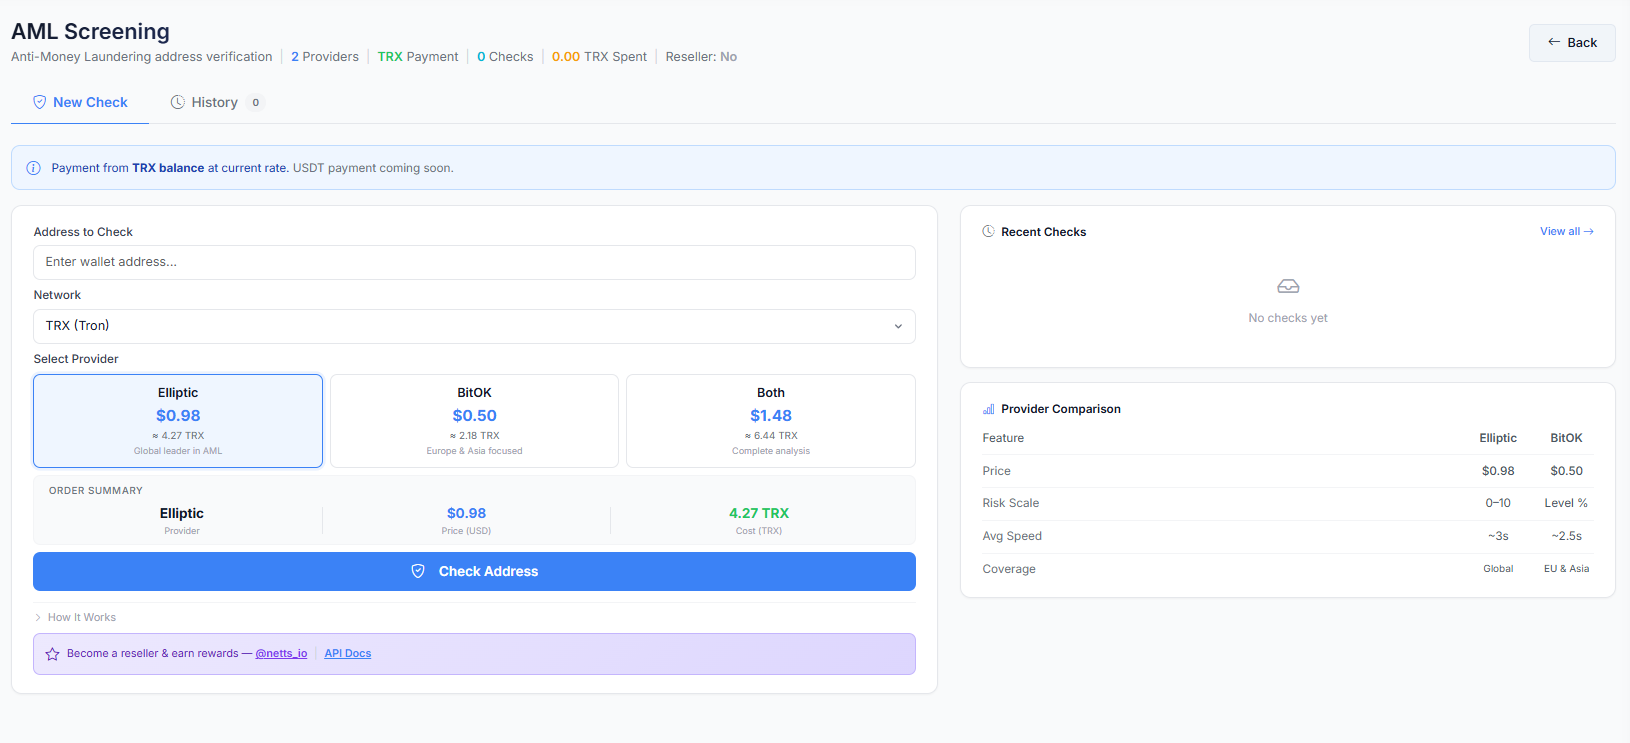
À mesure que la technologie blockchain évolue, les nouvelles générations s'appuieront sur ces technologies fondamentales qui ont rendu les cryptomonnaies possibles. Cette nature crypto-économique, décentralisée et automatisée, dont le développement a nécessité des années d'étude, a jeté des bases solides pour définir la future vague de la finance numérique. La technologie révolutionnaire qui a permis l'émergence des cryptomonnaies continue d'évoluer, avec de nouvelles innovations apparaissant chaque jour, et la révolution de la blockchain ne fait que commencer.