Technologien, die Krypto ermöglicht haben
Wie Kryptografie, P2P-Netzwerke, Konsens und Smart Contracts Kryptowährungen ermöglicht haben – und wie TRON dieses Fundament erweitert.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
- Bausteine: Öffentliche Schlüssel und digitale Signaturen
- Hash-Funktionen und Datenintegrität: Plattform zur Unveränderlichkeit
- Smart Contracts: Automatisierung vertrauensloser Vereinbarungen
- Energy-Leasing-Dienste: Optimierter Anwendungsfall für die TRON-Ressourcenallokation
- Netts API v2: Vereinfachung der Integration
- Fazit: Konvergenz der Technologien
Kryptowährungen gehören zu den revolutionärsten technologischen Durchbrüchen unserer Zeit, aber sie sind ganz sicher nicht aus dem Nichts entstanden. So wie das Flugzeug ohne die Entdeckung und Nutzung des Feuers nicht möglich gewesen wäre und das Internet nicht ohne Jahrzehnte der Netzwerkforschung und -entwicklung, konnte dieser Traum von dezentralem digitalem Geld nur durch das Zusammenfügen einer Vielzahl grundlegender Technologien verwirklicht werden, die über viele Jahre hinweg entwickelt worden waren.
Dieser Beitrag zeichnet die technologische Entwicklungslinie nach und erklärt, wie jeder Fortschritt uns von der Technik der 1980er Jahre bis heute einen Schritt näher an eine vollständige Blockchain-Lösung gebracht hat. Wir werden die Technologie hinter Kryptowährungen sowie die leistungsstarke Hardware und Software untersuchen, die sie möglich – und nicht zuletzt unvermeidlich – machen: von den Grundprinzipien kryptographischer Primitive (d. h. moderner Verschlüsselungstechniken) zur Sicherung von Transaktionen bis hin zu den P2P-Netzwerken, die liberal genug sind, um dieses Maß an dezentralem Vertrauen aufrechtzuerhalten.
Bausteine: Öffentliche Schlüssel und digitale Signaturen
Die Reise hin zu dezentralem Geld begann mit einer Frage: Wie kann man einen sicheren Handel mit jemandem über einen unsicheren Kanal abwickeln, ohne jemand anderem vertrauen zu müssen? Die Lösung war Kryptographie und insbesondere die Entwicklung der Public-Key-Kryptographie in den 70er/80er Jahren.
Im Jahr 1976 veränderten Whitfield Diffie und Martin Hellman die Spielregeln für immer, als sie ihre Arbeit über asymmetrische Kryptographie veröffentlichten. Im Gegensatz zu früheren symmetrischen Chiffren, bei denen alle beteiligten Parteien gemeinsame geheime Schlüssel verwendeten, ermöglichte dieses Protokoll eine sichere Kommunikation über einen unsicheren Kanal.
Es war eine Entdeckung, die es zwei Parteien ermöglichte, einen geheimen Schlüssel zu generieren, ohne diesen jemals tatsächlich hin- und herschicken zu müssen – eine Lösung für das Problem der Schlüsselverteilung, das Kryptologen seit Jahrhunderten beschäftigt hatte.Darauf aufbauend konnten Ronald Rivest, Adi Shamir und Leonard Adleman im Jahr 1977 den RSA-Algorithmus entwerfen (benannt nach ihren Nachnamen). RSA war das erste praktikable asymmetrische Kryptosystem, das die Primfaktorzerlegung als sein mathematisch schweres Problem nutzte. Bei jedem dieser Schlüsselpaare gibt es einen öffentlichen Schlüssel, den man – sobald der Algorithmus einen erstellt hat – mit jedem im Adressbuch teilen kann; er ermöglicht es anderen, Nachrichten an einen zu senden, erlaubt es ihnen jedoch nicht, das zu entschlüsseln, was sie von einem erhalten. Diese Asymmetrie machte den sicheren Schlüsselaustausch überflüssig und ermöglichte eine sichere Kommunikation zwischen zwei beliebigen Parteien ohne vorherige Absprache.
Die Auswirkungen der Public-Key-Verschlüsselung waren weit reichender als nur kryptografischer Natur. Sie schuf die Grundlage für digitale Signaturen – eine Technik, um zu beweisen, dass eine elektronische Nachricht authentisch und unverändert ist. Digitale Signaturen bieten zusammen mit kryptografischen Hash-Funktionen ein Mittel, um die zugrunde liegenden Transaktionsmethoden bei der Nutzung von Blockchains abzusichern und zu verhindern, dass Nutzer ihre privaten Schlüssel preisgeben. Dies ist die Technologie, die Kryptowährungen absichert und gewährleistet, dass nur der Besitzer einer bestimmten digitalen Wallet deren Guthaben ausgeben kann.
Digitale Signaturen wurden schließlich 1993 Gegenstand eines formalen Standards, der ein gemeinsames Format für die Erstellung und Verifizierung digitaler Signaturen festlegt, das systemunabhängig eingesetzt werden kann. Digitale Signaturen verhindern Double-Spending in Blockchain-Systemen, auch wenn sie in Diskussionen über die Blockchain-Technologie oft übersehen werden.
Hash-Funktionen und Datenintegrität: Plattform zur Unveränderlichkeit
Das Authentifizierungsproblem kann mittels Public-Key-Kryptografie gelöst werden, doch es sind weitere Methoden erforderlich, um die Datenintegrität zu wahren. Hier wurden kryptografische Hash-Funktionen unverzichtbar, da sie eine mathematische Möglichkeit bieten, digitale Fingerabdrücke aus Daten zu erzeugen. Man kann diesen Funktionen eine Eingabe beliebiger Größe geben, und sie liefern eine Ausgabe mit einer festen Größe, bei SHA-256 üblicherweise 256 Bit. Obwohl die Ausgabe zufällig erscheint, ist sie deterministisch – bei jeder Eingabe derselben Daten erhält man stets dieselbe Ausgabe.
Die Entwicklung sicherer Hash-Algorithmen begann in den 1990er Jahren. Der Secure Hash Algorithm ist eine Familie kryptografischer Hash-Funktionen, welche die NSA im Jahr 1993 zur Verwendung als US-Bundesstandard veröffentlichte. Da SHA-1 jedoch Schwachstellen aufwies, erfolgte der Übergang zu SHA-256, das sich als Standard für kryptografisches Hashing etablierte. Da es diese Anforderungen erfüllt, ist SHA-256 eine exzellente Hash-Funktion für den Einsatz in Blockchains: Sie ist effizient und schnell zu berechnen, liefert gleichmäßig verteilte Ausgaben (bei zwei unterschiedlichen Eingaben ist es in der Tat äußerst unwahrscheinlich, dieselbe Ausgabe zu erhalten) und ist auf Irreversibilität ausgelegt – die ursprüngliche Eingabe zu rekonstruieren, wenn nur der Hash vorliegt, ist ein massives Rechenproblem.
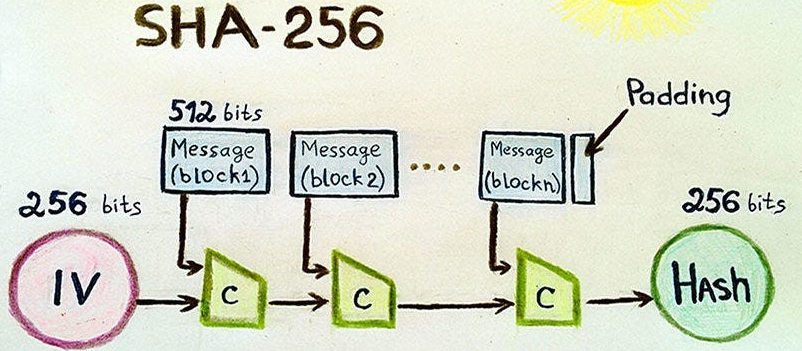
Hash-Funktionen können in Blockchain-Systemen auf verschiedene wichtige Arten genutzt werden. Erstens enthält jeder Block einen Hash des vorangegangenen Blocks, wodurch diese verkettet werden und unveränderliche Beziehungen entstehen. Dies ist möglich, da bei der Änderung des Hashs eines einzelnen Blocks alle Hashes aller vorherigen Blöcke neu berechnet werden müssten.
Somit wird eine Manipulation der Blockchain ökonomisch unplausibel: Der Angreifer müsste über mehr als die Hälfte der gesamten Rechenleistung des Netzwerks verfügen, um das Ledger umzuschreiben. Zweitens ermöglichen Hash-Funktionen die Existenz von Merkle-Trees.Die Baumstruktur erlaubt die Verifizierung einzelner Transaktionen innerhalb des Blocks, ohne die gesamte Blockchain herunterladen zu müssen. Zu guter Letzt wird die deterministische Eigenschaft von Hash-Funktionen auch in Proof-of-Work-Konsensprotokollen genutzt. Miner müssen Hash-Werte finden, die bestimmte vordefinierte Eigenschaften erfüllen. Dies ist im Hinblick auf die Rechenleistung kostspielig, aber es ist ein fairer und dezentraler Weg: Basierend auf diesem Prozess wird der Bewerber für den nächsten Block in der Kette zufällig ausgewählt, und das Netzwerk wird nicht von einer einzelnen Person kontrolliert. Somit ist unvorhersehbar, wer ausgewählt wird.
Dies demonstrierte die Fähigkeit von P2P-Systemen, direkte Übertragungen zwischen Nutzern zu ermöglichen. Napster (1999), gegründet von Shawn Fanning und Sean Parker, zeigte, dass Musikdateien auf Peer-to-Peer-Basis direkt zwischen Nutzern übertragen werden konnten. Obwohl Napster letztlich gerichtlich eingestellt wurde, bewies es, dass ein dezentrales Netzwerk eine enorme Nutzerresonanz erzielen und dennoch funktionieren konnte. Die massenhafte Verbreitung von P2P-Systemen wie BitTorrent förderte den Trend hin zu dezentralen Architekturen als praktische Lösung für groß angelegte Anwendungen.
Aus der Perspektive der Softwareentwicklung revolutionär, etablierten P2P-Netzwerke Prinzipien, die zu Blaupausen für die Funktionsweise der Blockchain-Technologie geworden sind. Sie waren die ersten, die demonstrierten, dass Konsistenz auch ohne zentrale Koordination aufrechterhalten werden kann. Zweitens etablierten sie, dass Netzwerke gegenüber dem Ausfall von Knoten resilient sein können, da der Verlust einiger Teilnehmer nicht direkt zum Zusammenbruch des Netzwerks führt. Sie haben zudem gezeigt, dass verteilte Systeme durch horizontales Wachstum skalieren können, wobei der Durchsatz mit der Hinzunahme weiterer Knoten zum Netzwerk stetig steigt.
Blockchain-Netzwerke sind von Natur aus P2P-basiert und bieten einige Vorteile. Alle Knoten sind vollständig mit der Blockchain ausgestattet, was redundant ist und keinen Single Point of Failure aufweist. Neue Knoten können beitreten, indem sie die Blockchain eines beliebigen aktiven Knotens duplizieren, was dazu führt, dass sich das gesamte System automatisch selbst repariert, sobald Netzwerkpartitionierungen behoben sind. Die verteilte Architektur legt zudem die Messlatte für Zensur sehr hoch, da es keine einzelne zentrale Instanz gibt, die unter Zwang – sei es durch bewaffnete Soldaten, Heerscharen von Anwälten oder Regierungen, die ihre monopolistische Autorität ausüben – dazu gezwungen werden kann, Parteien auszuschließen oder Transaktionen zu verbieten.
Dies ist ein wichtiges Problem in einer verteilten Umgebung, da den beteiligten Parteien nicht von Natur aus vertraut wird und eine gemeinsame Einigung über die Transaktionen erzielt werden muss.
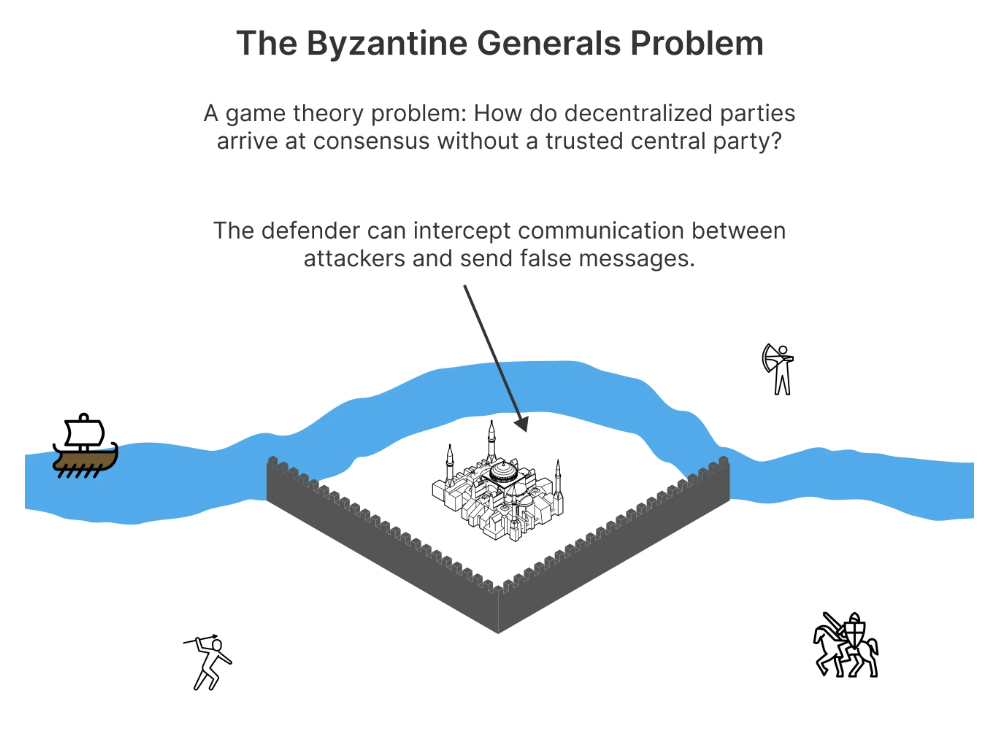
Dies ist als das Problem der byzantinischen Generäle bekannt und wurde erstmals 1982 von Leslie Lamport zusammen mit (oder vielleicht sogar eigentlich von) Robert Shostak und Marshall Pease definiert. Das Problem besteht darin, dass eine Gruppe von Generälen eine Stadt angreifen will und miteinander kommunizieren muss, wann und wie dies geschehen soll, aber einige von ihnen könnten Verräter sein, die widersprüchliche Informationen senden und den Konsens stören.
Das Problem der byzantinischen Generäle stellte eine solche grundlegende Herausforderung dar – wie können sich verteilte Systeme auf eine Entscheidung einigen, wenn einige der teilnehmenden Knoten entweder fehlerhaft oder böswillig sein könnten? Dieses Problem tritt in Netzwerken, in denen Transaktionen auf Blockchains aufgezeichnet werden, konkreter zutage, da es keine zentrale Instanz gibt, die über Streitigkeiten bezüglich der Gültigkeit und der Buchungsreihenfolge von Transaktionen entscheidet.
Zu den frühen Konsensalgorithmen gehört Practical Byzantine Fault Tolerance (PBFT), das 1999 von Miguel Castro und Barbara Liskov entwickelt wurde. Mit PBFT konnte ein verteiltes System auch dann noch korrekt funktionieren, wenn bis zu ein Drittel der Knoten fehlerhaft oder kompromittiert war. Da jedoch alle Knoten mit jedem anderen PBFT-Knoten kommunizieren müssen, ist es nicht gut skalierbar.
Der erste Ansatz beinhaltete die Verwendung von Proof-of-Work (PoW) für den Konsens in Blockchains. PoW wurde 1993 von Cynthia Dwork und Moni Naor als Antwort auf das Problem von E-Mail-Spam vorgeschlagen und ist ein Nachweis dafür, dass Benutzer rechenintensive Operationen durchgeführt haben (als Beleg für den Aufwand, der für deren Erstellung erforderlich war), bevor sie das Netzwerk bedienen. Bei Bitcoin konkurrieren „Miner“ darum, ein kryptografisches Rätsel zu lösen und den nächsten „Block“ von Transaktionen zur Kette hinzuzufügen, im Austausch gegen neu geschöpfte Bitcoins.
PoW stellte eine Abschreckung für das Konsensproblem dar, da es mit Kosten für alle Akteure verbunden war, die versuchten, das Netzwerk anzugreifen. Eine Manipulation der Blockchain würde erfordern, dass ein Angreifer mehr als die Hälfte der gesamten Rechenleistung im Netzwerk kontrolliert – ein Vorhaben, das astronomisch teuer wäre. Selbst im Erfolgsfall käme ein Angriff auf die Eigenschaften dessen, was in einem Low-Level-System überhaupt einen Wert darstellt, einem Schuss ins eigene Knie gleich; man würde sich selbst die Geschäftsgrundlage entziehen.
Smart Contracts: Automatisierung vertrauensloser Vereinbarungen
Bitcoin war ein Proof-of-Concept für eine dezentrale Währung, und seine Skriptsprache wurde bewusst eingeschränkt, um potenzielle Sicherheitslücken zu vermeiden.
Smart Contracts wurden 1994 als selbstausführende Dokumente eingeführt, deren Klauseln direkt in den Code geschrieben wurden, aber sie wurden erst praktikabel, als Ethereum das Konzept im Jahr 2015 Wirklichkeit werden ließ.
Smart Contracts transformieren traditionelle rechtliche Vereinbarungen. Sobald die Auslösebedingungen erfüllt sind, werden Smart Contracts automatisch und ohne menschliches Eingreifen ausgeführt. Diese Automatisierung eliminiert Vermittler aus dem Handel, senkt die Bearbeitungskosten und ermöglicht komplexere Finanzinstrumente, die zuvor unmöglich waren.
Ethereum, von Vitalik Buterin, brachte Smart Contracts dank seiner Eigenschaft als Turing-vollständige Programmiersprache erfolgreich in den Mainstream-Blockchain-Ansatz. Entwickler von Kryptowährungsprotokollen und -anwendungen schreiben Smart Contracts in einer Hochsprache wie Solidity, die in unveränderlichen Bytecode kompiliert wird, den die EVM (und niemand sonst) interpretieren kann. Während viele Anwendungsfälle für die Blockchain zuvor lineare Transaktionen waren, vollzog dies den Sprung direkt zu dezentralen Anwendungen (dApps), die das gesamte Spektrum von DeFi bis hin zur Lieferkette abdecken.
Bei der Implementierung von Smart Contracts mussten mehrere technische Herausforderungen bewältigt werden. Für die EVM umfassten zwei Hauptanforderungen, dass der Code auf allen Knoten konsistent ausgeführt werden muss und bei gleicher Eingabe immer die gleiche Ausgabe erzeugen sollte. Zweitens sollte das System Mechanismen bereitstellen, um Endlosschleifen und Denial-of-Service-Angriffe zu verhindern. Drittens mussten Smart Contracts auch über Oracles mit externen Daten verbunden werden – Systeme, die Informationen aus der realen Welt in Blockchain-Anwendungen einspeisen.
Smart Contracts brachten auch zusätzliche Sicherheitsprobleme mit sich. Smart Contracts können nach ihrer Bereitstellung nicht mehr gepatcht werden (im Gegensatz zu herkömmlicher Software), weshalb ein großer Schwerpunkt auf Tests und formaler Verifizierung liegt.
Smart Contracts sind zudem unveränderlich, was bedeutet, dass ein darin enthaltener Fehler nicht korrigiert werden kann, ohne zu berüchtigten Vorfällen wie dem DAO-Hack von 2016 zu führen – welcher in einem umstrittenen Hard Fork im Ethereum-Netzwerk resultierte.Die TRON-Blockchain ging aus diesen bahnbrechenden Entwicklungen hervor, um die nächste Generation der Blockchain-Infrastruktur zu bilden. TRON wurde 2017 von Justin Sun gegründet und zielt darauf ab, die Skalierbarkeitsprobleme früherer Blockchains zu lösen, ohne dabei Kompromisse bei Sicherheit und Dezentralisierung einzugehen.
Um die Effizienz und Benutzerfreundlichkeit zu steigern, basiert TRON auf verschiedenen neuen Designansätzen. Das Netzwerk nutzt den Delegated Proof of Stake (DPoS) Konsensalgorithmus, bei dem Token-Inhaber über Witnesses (Zeugen) abstimmen, die das Netzwerk sichern. Dieser Ansatz kann erhebliche Energiekosten einsparen und die Sicherheit durch wirtschaftliche Anreize gewährleisten (anstelle von PoW-Verfahren).
Eines der bekanntesten Merkmale von TRON ist die Handhabung von Ressourcen, wobei die Gebühren in Energie (Energy) und Bandbreite (Bandwidth) unterteilt werden. Energie wird für die Ausführung von Smart Contracts benötigt, während Bandbreite für reguläre Transaktionen verwendet wird. Diese Trennung ermöglicht es den Nutzern, ihre Kosten basierend auf den Anwendungen anzupassen, die sie im Netzwerk nutzen möchten, wodurch das Netzwerk für verschiedenste Arten von Anwendungen geeignet ist.
Was ist das Energiemodell von TRON? TRON ermöglicht es Nutzern, ihre TRX-Token einzufrieren, um im Gegenzug Energie zu erhalten, die sie dann für kostenlose Smart-Contract-Transaktionen nutzen können. Dies ermöglicht ein vorhersehbares Preismodell für Entwickler und Konsumenten gleichermaßen. Für diejenigen, die keine großen Mengen an TRX einfrieren möchten, besteht die Möglichkeit, Energie auf der TRON-Plattform zu mieten, um sie vorübergehend für bestimmte Operationen zu nutzen.
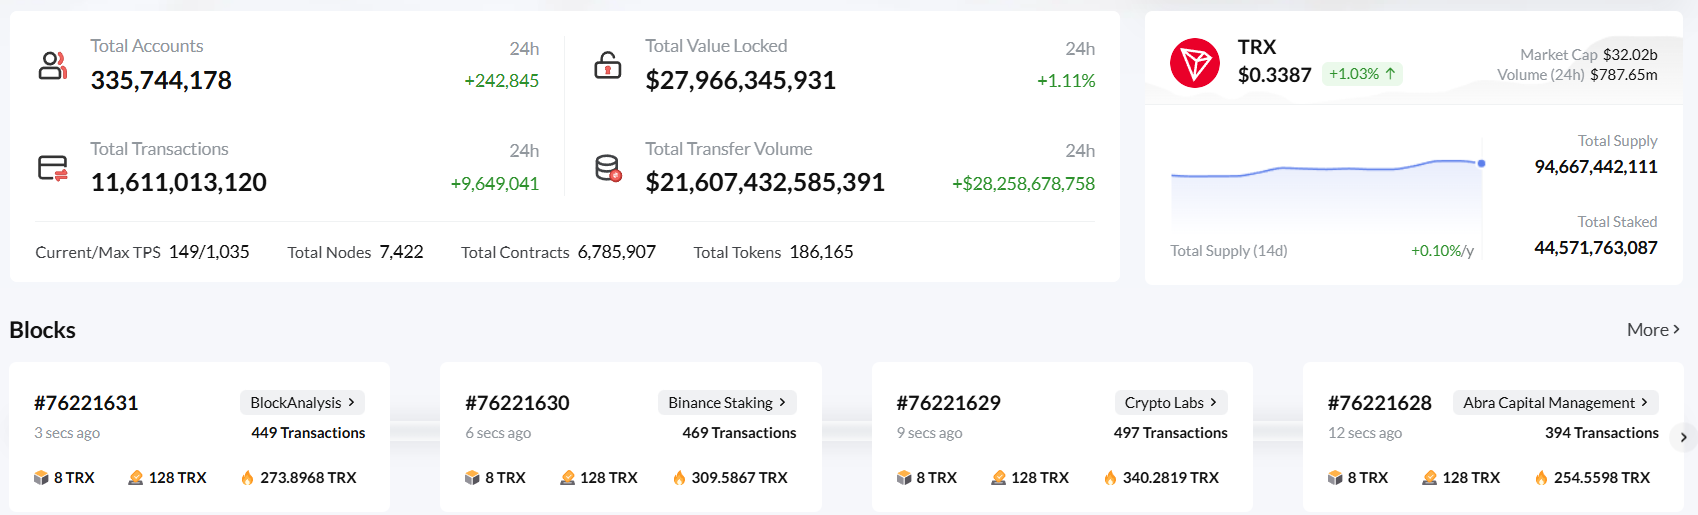
Die technische Architektur von TRON umfasst mehrere Merkmale, die sie zu einer skalierbaren Plattform machen. Das Netzwerk kann Tausende von Transaktionen pro Sekunde verarbeiten und übertrifft damit die etwa sieben Transaktionen pro Sekunde von Bitcoin bei Weitem. TRON erreicht diesen hohen Durchsatz durch optimierte Konsensverfahren und eine schnelle Blockgenerierung.
Das Netzwerk wurde zudem mit austauschbaren Programmiersprachen für die Entwicklung von Smart Contracts wie Solidity entwickelt, was es für Ethereum-Entwickler attraktiv macht. Die Interoperabilität zwischen TRON und Ethereum ist ein weiteres Hauptmerkmal, wobei die volle Kompatibilität zwischen TRON-basierten und ETH-basierten dApps die Migrationskosten senkt und die Benutzereffizienz verbessert.
Energy-Leasing-Dienste: Optimierter Anwendungsfall für die TRON-Ressourcenallokation
Der Energy-Leasing-Mechanismus im TRON-Netzwerk ist eine Art von Ressourcenteilung, die einen fortschrittlichen Ansatz darstellt, von dem sowohl Energy-Anbieter als auch Konsumenten profitieren. Durch das Einfrieren (Freezing) von TRX haben Nutzer die Möglichkeit, Energy zu erhalten und diese selbst zu nutzen oder ihre Ressourcen an Entwickler zu vermieten bzw. zu verkaufen, denen es an Rechenkapazität mangelt.
Das Mieten von Energy im TRON-Netzwerk ist vorteilhafter als herkömmliche gebührenbasierte Ansätze. Es ermöglicht den Zugang zu genau der richtigen Menge an Energy für spezifische Aufgaben, ohne dass man Token langfristig halten muss.
Der Energy-Leasing-Service bietet zudem wirtschaftliche Kosteneffizienz für dApps, die im TRON-Netzwerk laufen. Das Mieten von Energy (im Gegensatz zum Verbrennen von TRX) kann Unternehmen erhebliche Investitionskosten ersparen. Aus diesem Grund ist TRON wirtschaftlich leistungsstark geworden, mit Anwendungsfällen, die Kryptobörsen, Zahlungsnetzwerke und DeFi-Produkte umfassen.
Netts API v2: Vereinfachung der Integration
Um die Integration von Energy-Mieten in Software zu erleichtern, sind Plattformen wie Netts entstanden, die leistungsstarke APIs anbieten, welche den Entwicklern einen Großteil der Komplexität abnehmen.
Mit der Netts API v2 verfügen Entwickler und Projekte über leistungsstarke Tools, um TRON-Energy-Ressourcen effektiver zu verwalten.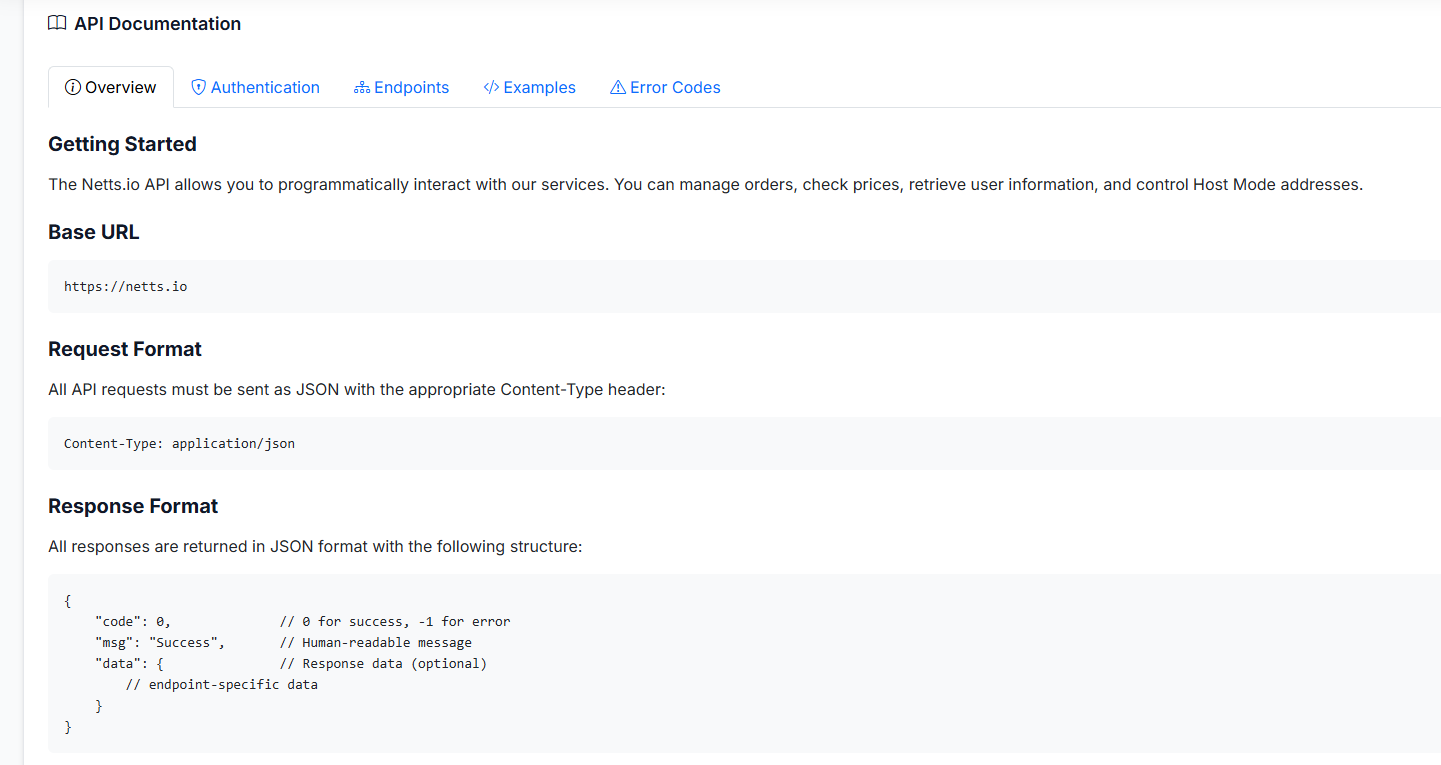
Die API liefert Anwendungen minutengenaue Energy-Preise, sodass diese entscheiden können, wann und in welchem Umfang sie Energy mieten. Dieses Preisgestaltungs-Skript trägt zudem selbst zur Kostensenkung bei (indem es dabei hilft, den günstigsten Weg zur Beschaffung von Energy-Ressourcen zu identifizieren). Dieses automatisierte Preissystem bietet drei wesentliche Vorteile: Es überwacht Finanzmarkttrends, um Überzahlungen zu vermeiden, optimiert die Ressourcenallokation und liefert prädiktive Erkenntnisse.
Mit der Netts API v2 kann dies als Enterprise-Lösung für mehrere Anwendungen im Tron-Netzwerk bereitgestellt werden. Es ist zudem möglich, dass ein automatisches Energiemanagement beim USDT-Handel die Betriebskosten von Börsen senkt. DeFi-Anwendungen können noch einen Schritt weiter gehen und ihre Smart-Contract-Interaktionen effizienter gestalten, indem sie Mittel zwischen den Aufrufen budgetieren. Energy-Leasing kann es Zahlungsabwicklern ermöglichen, Transaktionskosten zu senken. Die automatisierte Energy-Steuerung ist besonders vorteilhaft für Trading-Bots, die Hochfrequenz-Intraday-Derivatehandel betreiben, um einen stabilen Betrieb zu gewährleisten.
Fazit: Konvergenz der Technologien
Kryptowährungen sind das Ergebnis jahrzehntelanger Zusammenführung von Entwicklungen aus verschiedenen IT-Bereichen. Ob es die Grundlagen der Verschlüsselung aus den 1970er und 1980er Jahren waren oder Peer-to-Peer-Netzwerke in den 1990ern – jede Technologie stellte einen Fortschritt auf dem Weg zu dem dar, was schließlich zur Blockchain wurde. Konsensalgorithmen waren die Antwort auf das Problem der byzantinischen Generäle und boten eine Möglichkeit für eine zuverlässige Einigung innerhalb verteilter Systeme.
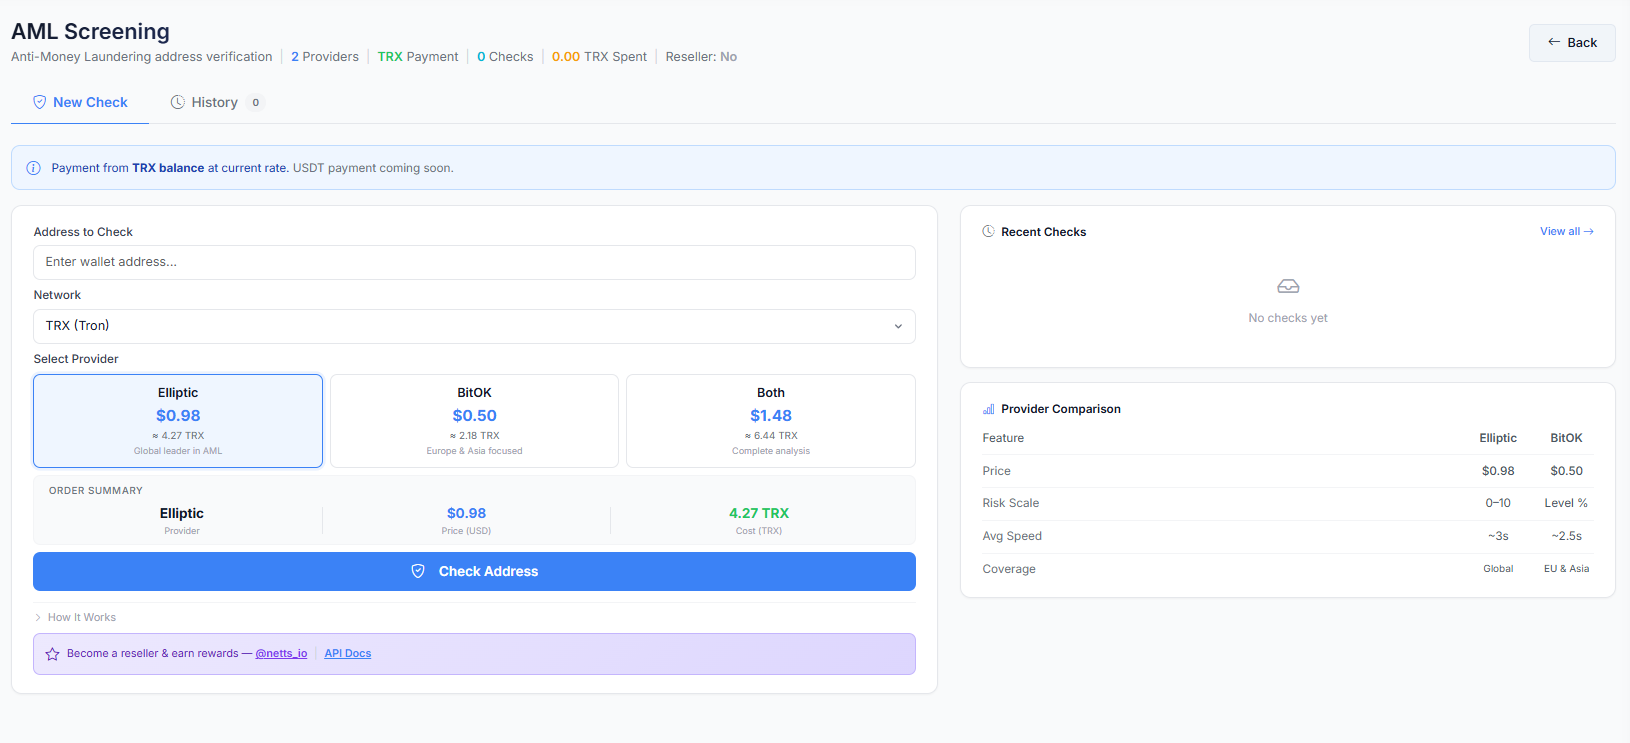
Smart Contracts haben die Komplexität von Vereinbarungen zwischen mehreren Personen automatisiert, sodass deren Nutzung weit über einfache Transaktionen in Blockchains hinausgehen konnte.TRON baut auf diesen Grundlagen auf und führt gleichzeitig neue Konzepte wie das Energy-Rental-Modell ein, welches sowohl die Effizienz als auch die Zugänglichkeit des Netzwerks verbessert. Die Netts API v2 demonstriert, wie modernste Tools diesen Prozess vereinfachen können, indem sie es Entwicklern und Unternehmen ermöglichen, fortschrittliche Funktionen wie automatische Delegation und Echtzeit-Leistungsüberwachung zu nutzen, ohne tiefgreifendes Blockchain-Fachwissen vorauszusetzen. In den Service integrierte AML-Prüfungen:
Mit der Weiterentwicklung der Blockchain-Technologie werden neue Generationen auf jenen Basistechnologien aufbauen, die Kryptowährungen erst möglich gemacht haben. Diese kryptowirtschaftliche, dezentrale und automatisierte Natur, deren Entwicklung jahrelange Forschung beanspruchte, hat ein solides Fundament für die kommende Welle des digitalen Finanzwesens gelegt. Die bahnbrechende Technologie hinter den Kryptowährungen entwickelt sich stetig weiter, wobei täglich neue Innovationen entstehen – die Blockchain-Revolution hat gerade erst begonnen.