Kriptoyu Mümkün Kılan Teknolojiler
Kriptografi, P2P ağlar, mutabakat ve akıllı sözleşmeler kripto parayı nasıl mümkün kıldı — ve TRON bu temeli nasıl genişletiyor.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
- Yapı Taşları: Açık Anahtarlar ve Dijital İmzalar
- Özet Fonksiyonları ve Veri Bütünlüğü: Değiştirilemezlik Platformu
- Akıllı Sözleşmeler: Güven Gerektirmeyen Anlaşmaları Otomatikleştirmek
- Energy Kiralama Hizmetleri: TRON Kaynak Tahsisi İçin Optimize Edilmiş Kullanım Senaryosu
- Netts API v2: Entegrasyonu Basitleştirmek
- Sonuç: Teknolojilerin Birleşimi
Kripto paralar çağımızın en devrim niteliğindeki teknolojik atılımları arasında yer alıyor, ancak kesinlikle bir anda yoktan var olmadılar. Tıpkı ateşin keşfedilip kontrol altına alınması olmadan uçağın mümkün olamayacağı ve onlarca yıllık ağ araştırma ve geliştirmesi olmadan internetin var olamayacağı gibi; merkeziyetsiz dijital para hayali de ancak uzun yıllar boyunca geliştirilen bir dizi temel teknolojinin bir araya getirilmesiyle gerçeğe dönüşebildi.
Bu yazı, 1980'lerin teknolojisinden günümüze kadar her bir gelişmenin bizi eksiksiz bir blokzincir çözümüne adım adım nasıl yaklaştırdığını açıklayarak teknoloji silsilesinin izini sürüyor. Kripto paraların arkasındaki teknolojinin yanı sıra onları mümkün ve kaçınılmaz kılan güçlü donanım ve yazılımları inceleyeceğiz: işlemleri güvence altına alan kriptografik temellerin (yani modern şifreleme tekniklerinin) ana prensiplerinden, bu düzeyde merkeziyetsiz bir güveni ayakta tutabilecek kadar özgür P2P ağlara kadar uzanacağız.
Yapı Taşları: Açık Anahtarlar ve Dijital İmzalar
Merkeziyetsiz paraya giden yolculuk tek bir soruyla başladı: Başka hiç kimseye güvenmek zorunda kalmadan, güvenli olmayan bir kanal üzerinden biriyle nasıl güvenli bir ticaret yapabilirsiniz? Çözüm kriptografiydi ve özellikle 70'ler ile 80'lerde açık anahtarlı kriptografinin (public-key cryptography) ortaya çıkmasıydı.
1976'da Whitfield Diffie ve Martin Hellman, asimetrik kriptografi üzerine çalışmalarını yayınladıklarında oyunun kurallarını sonsuza dek değiştirdiler. Gizli anahtarları paylaşan tarafların bulunduğu önceki simetrik şifrelerin aksine, bu protokol onların güvenli olmayan bir kanal üzerinden güvenli bir şekilde iletişim kurmasını sağlıyordu. İki tarafın gizli bir anahtarı birbirlerine göndermek zorunda kalmadan üretmelerine olanak tanıyan bu keşif, yüzlerce yıldır kriptologların başını ağrıtan anahtar dağıtımı sorununa bir çözüm getirdi.
Buradan yola çıkarak Ronald Rivest, Adi Shamir ve Leonard Adleman, 1977'de RSA algoritmasını tasarlamayı başardılar (isimlerini soyadlarının baş harflerinden alır). RSA, asal çarpanlara ayırmayı matematiksel olarak zor bir problem olarak kullanan ilk pratik açık anahtarlı kriptografi sistemiydi. Bu tür her anahtar çiftinde, algoritma sizin için bir tane oluşturduktan sonra adres defterinizdeki herkesle paylaşabileceğiniz bir açık anahtar bulunur; bu anahtar onların size mesaj göndermesine izin verir ancak sizden aldıkları mesajların şifresini çözmelerine izin vermez. Bu asimetri, güvenli anahtar değişimine olan ihtiyacı ortadan kaldırdı ve önceden bir anlaşma olmaksızın herhangi iki taraf arasında güvenli iletişimi mümkün kıldı.
Açık anahtarlı şifrelemenin etkileri yalnızca kriptografi ile sınırlı kalmadı. Elektronik bir mesajın özgün ve değiştirilmemiş olduğunu kanıtlayan bir teknik olan dijital imzalar için bir zemin hazırladı. Dijital imzalar, kriptografik özet (hash) fonksiyonlarıyla birlikte, blokzincir kullanımı boyunca temel işlem yöntemlerini güvence altına almanın ve kullanıcıların özel anahtarlarını sızdırmalarını önlemenin bir yolunu sunar. Bu teknoloji kripto paraları güvence altına alarak yalnızca belirli bir dijital cüzdanın sahibinin onun değerini harcayabilmesini sağlar.
Dijital imzalar daha sonra 1993 yılında, sistemden bağımsız olarak kullanılacak dijital imzaların oluşturulması ve doğrulanması için ortak bir biçim belirleyen resmi bir standardın dikkatini çekti. Dijital imzalar blokzincir sistemlerinde çift harcamayı (double-spending) önler, ancak blokzincir teknolojisi tartışmalarında genellikle göz ardı edilirler.
Özet Fonksiyonları ve Veri Bütünlüğü: Değiştirilemezlik Platformu
Kimlik doğrulama sorunu açık anahtarlı kriptografi ile çözülebilir, ancak veri bütünlüğünü korumak için başka yöntemlere ihtiyaç vardır. Kriptografik özet (hash) fonksiyonlarının gerekli hale geldiği yer tam da burasıdır; çünkü verilerden dijital parmak izleri üretmek için matematiksel bir yol sunarlar. Bu fonksiyonlara herhangi bir boyutta girdi verebilirsiniz ve bunlar genellikle SHA-256 için 256 bit olan belirli bir boyutta çıktı üretirler. Çıktı rastgele görünse de deterministiktir; aynı veriyi her girdiğinizde aynı çıktıyı alırsınız.
Güvenli özet algoritmaları oluşturma girişimleri 1990'larda başladı. Güvenli Özet Algoritması (Secure Hash Algorithm), NSA'in 1993 yılında ABD federal standardı olarak kullanılmak üzere yayınladığı bir kriptografik özet fonksiyonları ailesidir. Ancak SHA-1 güvenlik açıkları göstermeye başladı ve sistemler kriptografik özetleme için standart haline gelen SHA-256'ya geçiş yaptı. Bu testleri geçtiği için SHA-256, blokzincirler içinde kullanılacak mükemmel bir özet fonksiyonudur: hesaplaması verimli ve hızlıdır, tekdüze dağıtılmış çıktılar üretir (iki farklı girdiniz varsa aynı çıktıyı elde etme olasılığınız son derece düşüktür) ve geri döndürülemez şekilde tasarlanmıştır; elinizde yalnızca özet varken orijinal girdinin ne olduğunu bulmak son derece zor bir hesaplama problemidir.
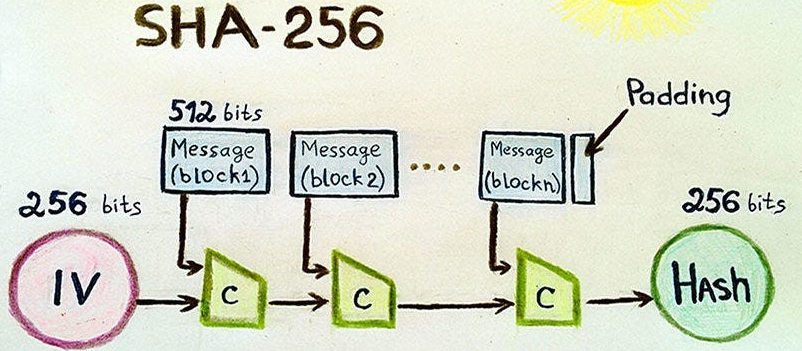
Özet fonksiyonları blokzincir sistemlerinde çeşitli kritik şekillerde kullanılabilir. İlk olarak, her blok bir önceki bloğun özetini içerir, onları birbirine bağlar ve değiştirilemeyen ilişkiler yaratır. Bu mümkündür çünkü tek bir bloğun özetini değiştirirsek, önceki tüm blokların tüm özetlerini yeniden hesaplamamız gerekir. Böylece, blokzincire müdahale etmek ekonomik olarak imkansız hale gelir: saldırganın defteri yeniden yazabilmesi için ağın toplam bilgi işlem gücünün yarısından fazlasına sahip olması gerekir. İkinci olarak, özet fonksiyonları Merkle ağaçlarının varlığına olanak tanır.
Ağaç yapısı, tüm blokzinciri indirmeden blok içindeki tekil işlemlerin doğrulanmasını sağlar. Son olarak, özet fonksiyonlarının deterministik özelliği iş kanıtı (proof-of-work) mutabakat protokollerinde de kullanılır. Madencilerin önceden belirlenmiş belirli özellikleri karşılayan özet değerlerini bulması gerekir. Bu işlem gücü açısından maliyetlidir ancak adil ve merkeziyetsiz bir yoldur: bu sürece dayanarak zincirdeki bir sonraki blok adayı rastgele seçilir ve ağ tek bir kişi tarafından kontrol edilmez. Dolayısıyla, kimin seçileceği öngörülemez.
Bu durum, P2P sistemlerinin kullanıcılar arasında doğrudan transferleri kolaylaştırma yeteneğini kanıtladı. Shawn Fanning ve Sean Parker tarafından kurulan Napster (1999), müzik dosyalarının kullanıcılar arasında eşler arası (peer-to-peer) bir şekilde doğrudan aktarılabileceğini gösterdi. Napster nihayetinde mahkemelerce kapatılmış olsa da, merkeziyetsiz bir ağın devasa miktarda kullanıcı etkileşimi kazanabileceğini ve yine de çalışabileceğini kanıtladı. BitTorrent gibi P2P sistemlerinin ana akım tarafından benimsenmesi, büyük ölçekli uygulamalar için pratik bir çözüm olarak merkeziyetsiz mimariye doğru olan eğilimi teşvik etti.
Yazılım mühendisliği açısından devrim niteliğinde olan P2P ağlar, blokzincir teknolojisinin nasıl çalışması gerektiğine dair taslak haline gelen ilkeleri ortaya koydu. İlk olarak, merkezi bir koordinasyon olmadan bile tutarlılığın korunabileceğini gösterdiler. İkinci olarak, birkaç katılımcının kaybı doğrudan ağın çökmesine yol açmadığı için ağların düğüm arızalarına karşı dirençli olabileceğini kanıtladılar. Ayrıca, dağıtık sistemlerin yatay olarak büyüyerek ölçeklenebileceğini ve ağa düğümler eklendikçe işlem kapasitesinin giderek arttığını gösterdiler.
Blokzincir ağları yapıları gereği P2P'dir ve çeşitli avantajlar sağlar. Tüm düğümler blokzincir ile tam olarak donatılmıştır, bu da yedeklilik sağlar ve tek bir arıza noktası (single point of failure) barındırmaz. Yeni düğümler, herhangi bir canlı düğümün blokzincirini kopyalayarak katılabilir ve ağ bölünmeleri düzeldiğinde tüm sistemin kendini otomatik olarak onarmasını sağlar. Dağıtık mimari ayrıca sansüre karşı çıtayı yükseltir; çünkü ister silahlı askerler, ister avukat orduları, isterse tekelci yetkilerini kullanan hükümetler yoluyla olsun, baskı altında tarafları dışarıda bırakmaya veya işlemleri yasaklamaya zorlanabilecek tek bir merkezi yapı yoktur.
İlgili taraflara doğası gereği güvenilmediğinden ve işlemler üzerinde ortak bir mutabakata varılması gerektiğinden, bu durum dağıtık bir ortamda önemli bir sorundur.
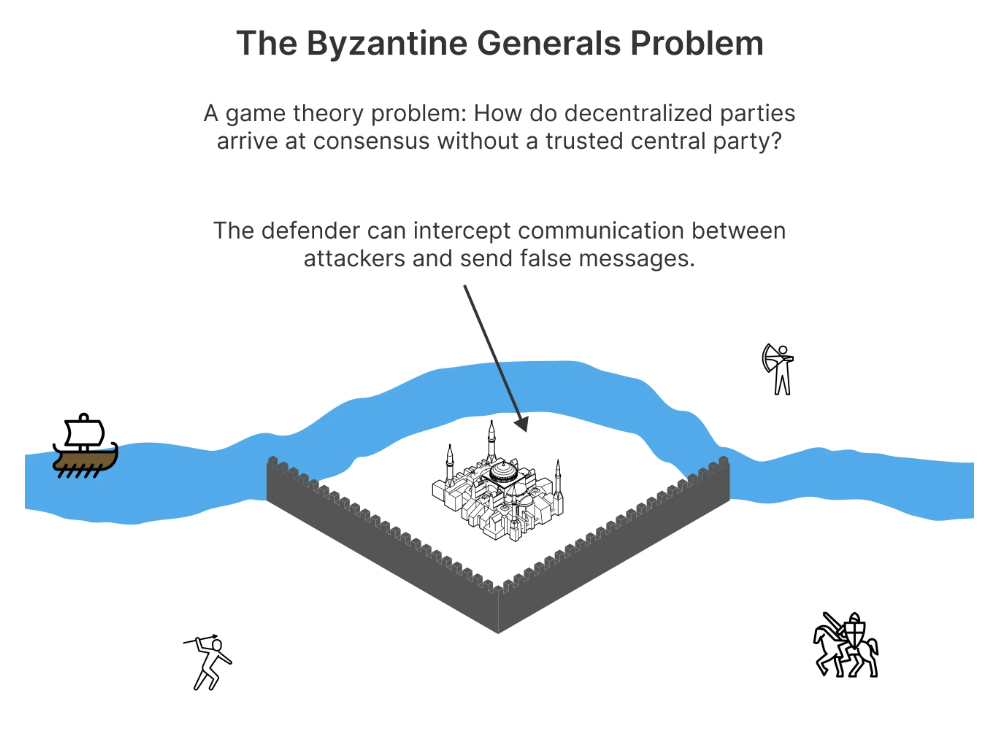
Bu durum Bizans Generalleri Problemi olarak bilinir ve ilk kez 1982'de Leslie Lamport tarafından Robert Shostak ve Marshall Pease ile birlikte tanımlanmıştır. Mesele şudur: Bir grup general bir şehre saldırmak istemektedir ve bunu ne zaman/nasıl yapacakları konusunda birbirleriyle iletişim kurabilmelidir; ancak bazıları çelişkili mesajlar göndererek mutabakatı bozacak hainler olabilir.
Bizans Generalleri Problemi bu tür temel zorluklardan birini temsil ediyordu: Katılımcı düğümlerden bazılarının hatalı veya kötü niyetli olabileceği durumlarda dağıtık sistemler bir karar üzerinde nasıl uzlaşabilir? Bu sorun, işlemlerin geçerliliği ve kayıt sırasıyla ilgili anlaşmazlıkları çözecek merkezi bir taraf olmaksızın, işlemlerin blokzincirler üzerinde kaydedildiği ağlarda daha somut bir şekilde ortaya çıkar.
İlk mutabakat algoritmalarından bazıları, 1999 yılında Miguel Castro ve Barbara Liskov tarafından icat edilen Pratik Bizans Hata Toleransı'nı (PBFT) içerir. PBFT ile dağıtık bir sistem, düğümlerin üçte birine kadarı hatalı veya ele geçirilmiş olsa bile düzgün çalışmaya devam edebilir. Ancak tüm düğümlerin diğer her PBFT düğümüyle konuşması gerekir, bu nedenle iyi ölçeklenemez.
İlk yöntem, blokzincirlerde mutabakat için iş kanıtı (PoW) kullanımını içeriyordu. 1993 yılında Cynthia Dwork ve Moni Naor tarafından e-posta spam'i sorununa bir yanıt olarak önerilen PoW, kullanıcıların ağa hizmet etmeden önce hesaplama açısından yoğun bazı işlemler gerçekleştirdiğini (bunu üretmek için gereken çabanın kanıtı olarak) gösteren bir kanıttır. Bitcoin'de "madenciler", yeni basılan bitcoin'ler karşılığında şifreli bir bulmacayı çözmek ve bir sonraki işlem "bloğunu" zincire eklemek için yarışırlar.
PoW, ağa saldırmaya çalışan tüm aktörler için bir maliyet doğurduğundan mutabakat sorununa karşı bir caydırıcılık oluşturdu. Blokzincire müdahale etmek, bir saldırganın ağdaki tüm bilgi işlem gücünün yarısından fazlasını kontrol etmesini gerektirir; bu da astronomik derecede pahalı bir girişimdir. Başarılı olsa bile, alt seviye bir sistemde değeri olan unsurların özelliklerine saldırmak kendi ayağına sıkmak ve kendi işini bitirmek anlamına gelir.
Akıllı Sözleşmeler: Güven Gerektirmeyen Anlaşmaları Otomatikleştirmek
Bitcoin merkeziyetsiz para birimi için bir kavram kanıtıydı (PoC) ve komut dosyası dili, potansiyel güvenlik açıklarını önlemek için kasıtlı olarak sınırlandırılmıştı. Akıllı sözleşmeler 1994 yılında maddeleri doğrudan koda yazılmış, kendi kendini yürüten belgeler olarak tanıtıldı; ancak 2015 yılında Ethereum bu kavramı gerçeğe dönüştürene kadar pratik hale gelmedi.
Akıllı sözleşmeler geleneksel yasal anlaşmaları dönüştürür. Tetikleyici koşullar karşılandığında, akıllı sözleşmeler insan müdahalesi olmadan otomatik olarak yürütülür. Bu otomasyon aracıları ticaretten çıkarır, işlem maliyetlerini düşürür ve daha önce imkansız olan daha karmaşık finansal araçları mümkün kılar.
Vitalik Buterin imzalı Ethereum, Turing-complete bir programlama dili olma pratiği sayesinde akıllı sözleşmeleri ana akım blokzincir yaklaşımına başarıyla taşıdı. Kripto para protokolleri ve uygulamaları geliştirenler, akıllı sözleşmeleri Solidity gibi üst düzey bir dilde yazıyor, bu dil EVM'in (ve başka hiçbir şeyin) yorumlayamayacağı değiştirilemez bayt koduna derleniyordu. Blokzincir için birçok kullanım senaryosu daha önce doğrusal işlemlerden ibaretken, bu gelişme doğrudan DeFi'den tedarik zincirine kadar geniş bir yelpazede çalışan Merkeziyetsiz Uygulamalara (dApps) sıçrama sağladı.
Akıllı Sözleşmelerin uygulanmasında ele alınması gereken çeşitli mühendislik sorunları vardı. EVM için iki ana gereksinim, kodun tüm düğümlerde tutarlı bir şekilde yürütülmesi ve aynı girdi için her zaman aynı çıktıyı üretmesi gerektiğiydi. İkinci olarak, sistem sonsuz döngüleri ve hizmet reddi (DoS) saldırılarını önleyecek mekanizmalar sağlamalıydı. Üçüncü olarak, akıllı sözleşmelerin gerçek dünya bilgilerini blokzincir uygulamalarına getiren sistemler olan oracle'lar aracılığıyla harici verilere bağlanması da gerekiyordu.
Akıllı sözleşmeler ek güvenlik sorunlarını da beraberinde getirdi. Akıllı sözleşmeler dağıtıldıktan sonra (normal yazılımların aksine) yamalanamaz, bu nedenle test ve resmi doğrulamaya (formal verification) büyük önem verilir. Akıllı sözleşmeler aynı zamanda değiştirilemezdir; bu da birinde bir hata olduğunda, 2016'daki meşhur DAO saldırısı gibi olaylara yol açmadan değiştirilemeyeceği anlamına gelir — ki bu da Ethereum ağında tartışmalı bir hard fork ile sonuçlanmıştır.
TRON blokzinciri, yeni nesil blokzincir altyapısı olmak üzere bu çığır açan gelişmelerden doğdu. 2017 yılında Justin Sun tarafından kurulan TRON, güvenlik ve merkeziyetsizlikten ödün vermeden daha önceki blokzincirlerin karşılaştığı ölçeklenebilirlik sorunlarına meydan okumayı amaçlamaktadır.
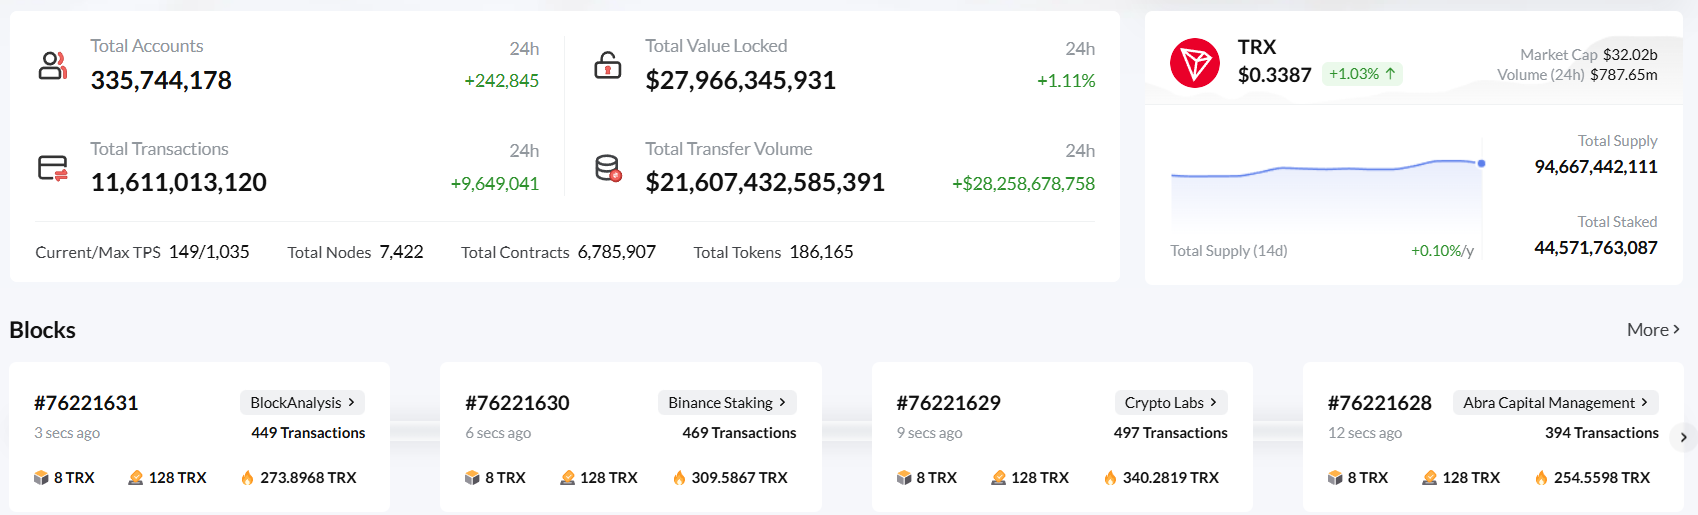
Daha verimli ve kullanıcı dostu hale getirmek için TRON çeşitli yeni tasarımlar kullanılarak inşa edilmiştir. Ağ, Yetkilendirilmiş Pay Kanıtı (Delegated Proof of Stake - DPoS) mutabakat algoritmasını kullanır ve token sahipleri ağı güvence altına alan tanıklara (witnesses) oy verir. Bu yaklaşım, PoW sistemlerine kıyasla çok fazla Energy maliyetinden tasarruf sağlayabilir ve ekonomik teşvikler açısından güvenliği koruyabilir.
TRON'un en iyi bilinen özelliklerinden biri, ücretlerin Energy ve Bandwidth arasında bölündüğü kaynak yönetim biçimidir. Akıllı sözleşmelerin yürütülmesi için Energy, normal işlemler için ise Bandwidth gereklidir. Bu ayrım, kullanıcıların ağın hangi uygulamalarını kullanmak istediklerine bağlı olarak maliyetlerini optimize etmelerine olanak tanır ve böylece ağı çeşitli uygulama türleri için elverişli hale getirir.
TRON'un Energy modeli nedir? TRON, kullanıcıların TRX tokenlerini Energy karşılığında dondurmalarına olanak tanır ve bu Energy'yi daha sonra ücretsiz akıllı sözleşme işlemleri için kullanabilirler. Hem geliştiriciler hem de tüketiciler için öngörülebilir bir fiyatlandırma modelini sağlayan şey budur. Büyük miktarda TRX dondurmak istemeyenler ise, belirli işlemler için geçici olarak kullanmak üzere TRON platformunda bir miktar Energy kiralayabilirler.
TRON'un teknik mimarisi, onu ölçeklenebilir bir platform haline getiren çeşitli özellikler içerir. Ağ, saniyede binlerce işlemi gerçekleştirebilir ve bu da Bitcoin'in saniyede yaklaşık yedi işlem olan kapasitesini fazlasıyla aşar. TRON bu yüksek işlem hacmini, optimize edilmiş mutabakat yöntemleri ve hızlı blok üretimi sayesinde elde eder.
Ağ ayrıca Solidity gibi akıllı sözleşmeler geliştirmek için kullanılan dillerle uyumlu olacak şekilde geliştirilmiş, böylece Ethereum geliştiricilerine hitap etmiştir. TRON ve Ethereum birlikte çalışabilirliği bir diğer temel özelliktir; TRON tabanlı ve ETH tabanlı dApp'ler arasındaki tam uyumluluk, geçiş maliyetlerini düşürür ve kullanıcı verimliliğini artırır.
Energy Kiralama Hizmetleri: TRON Kaynak Tahsisi İçin Optimize Edilmiş Kullanım Senaryosu
TRON için Energy kiralama mekanizması, hem Energy sağlayıcılarına hem de tüketicilere fayda sağlayan gelişmiş bir yaklaşımı temsil eden bir tür kaynak paylaşımı gibidir. Kullanıcılar TRX dondurarak Energy elde etme ve bunu kullanma veya kaynaklarını bilgi işlem kapasitesinden yoksun geliştiricilere kiralama/satma fırsatına sahip olurlar.
TRON üzerinde Energy kiralamak, geleneksel anlamdaki ücret tabanlı yaklaşımlardan daha iyidir. Uzun vadeli token tutma riskine girmeden, belirli görevler için tam gereken miktarda Energy elde etmeye imkan tanır.
Energy kiralama hizmeti, TRON üzerinde çalışan dApp'ler için kurumsal maliyet etkinliği de sağlar. (TRX yakmak yerine) Energy kiralamak, şirketler için ciddi miktarda yatırımdan tasarruf sağlayabilir. Bu nedenle TRON, kripto para borsaları, ödeme ağları ve DeFi ürünlerini içeren kullanım senaryolarıyla ekonomik açıdan güçlü bir konuma gelmiştir.
Netts API v2: Entegrasyonu Basitleştirmek
Energy kiralamalarının yazılımlara entegrasyonunu kolaylaştırmak için Netts gibi platformlar ortaya çıkmış ve geliştiriciler adına karmaşıklığın büyük kısmını üstlenen güçlü API'ler sunmuştur. Netts API v2 ile geliştiriciler ve projeler, TRON Energy kaynaklarını daha etkili yönetmek için güçlü araçlara sahip olurlar.
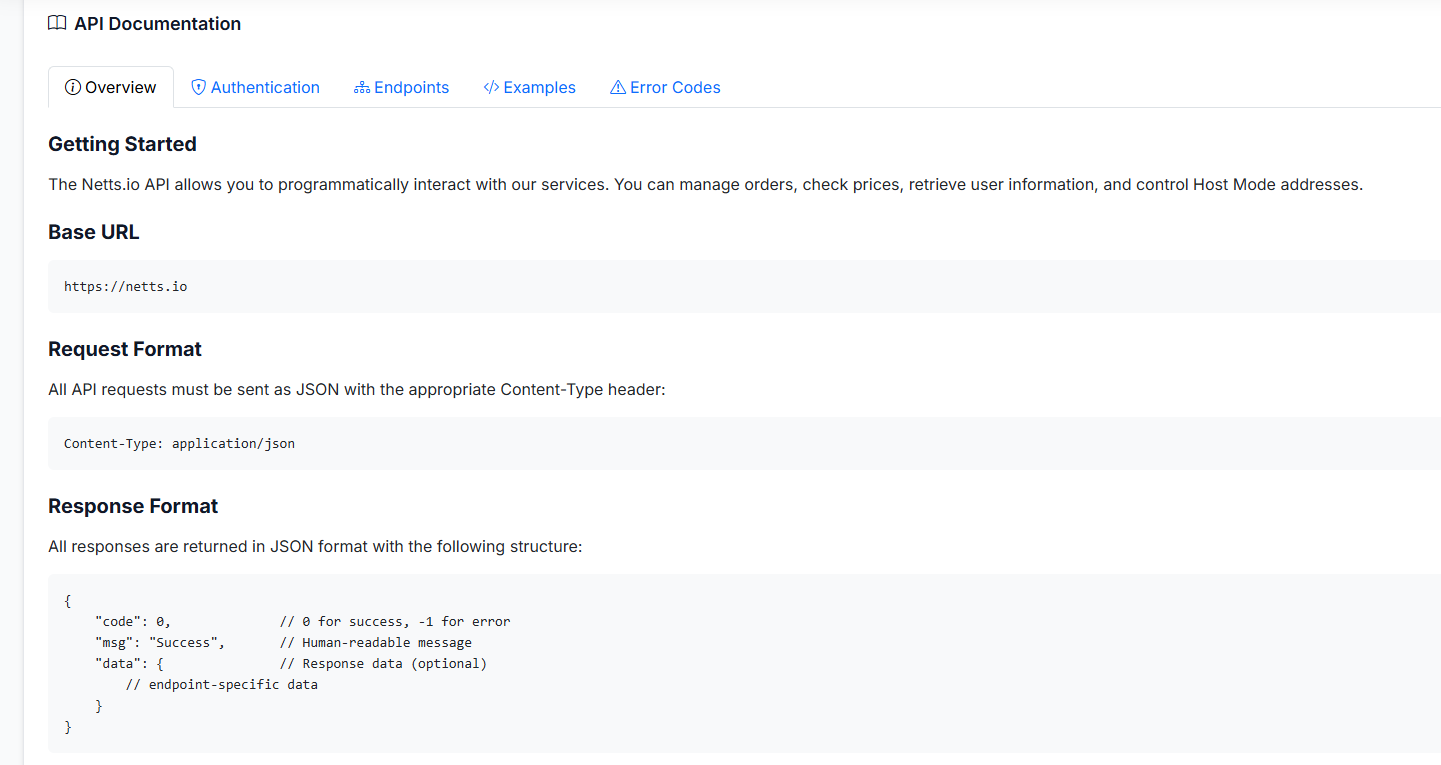
API, uygulamalara anlık Energy fiyatları sunar; böylece ne zaman ve ne kadar Energy kiralayacaklarına karar verebilirler. Bu fiyatlandırma mekanizması, en ucuz Energy kaynağını belirlemeye yardımcı olarak maliyetlerin düşürülmesini de sağlar. Bu otomatik fiyatlandırma sistemi üç temel avantaj sunar: Fazla ödeme yapılmasını önlemek için finansal piyasa trendlerini izler, kaynak tahsisini optimize eder ve öngörüye dayalı içgörüler sağlar.
Netts API v2 ile bu sistem, TRON kullanan birden fazla uygulama için kurumsal düzeyde bir çözüm olarak dağıtılabilir. USDT işlemlerinde otomatik kaynak yönetimi borsa işletim maliyetlerini azaltabilir. DeFi uygulamaları daha da ileri giderek, çağrılar arasındaki fonları bütçeleyip akıllı sözleşme etkileşimlerinde daha verimli hale gelebilir. Energy kiralama, ödeme işlemcilerinin işlem maliyetlerini düşürmesini sağlayabilir. Otomatik Energy kontrolü, istikrarlı çalışmayı güvence altına almak adına yüksek frekanslı gün içi türev ticareti yapan alım-satım botları için özellikle faydalıdır.
Sonuç: Teknolojilerin Birleşimi
Kripto paralar, farklı bilişim alanlarındaki gelişmelerin onlarca yıl boyunca bir araya gelmesinin sonucudur. İster 1970'lerin ve 1980'lerin şifreleme temelleri, ister 1990'ların eşler arası ağları olsun, her teknoloji blokzincire dönüşecek yapıya doğru bir ilerlemeyi temsil ediyordu. Mutabakat algoritmaları, Bizans Generalleri Problemi'ne bir yanıt olarak dağıtık sistemler içinde güvenilir bir uzlaşma yolu sundu. Akıllı sözleşmeler, birden fazla kişi arasındaki anlaşmaların karmaşıklığını otomatik pilota bağlayarak kullanımlarının blokzincirlerdeki basit işlemlerin ötesine geçmesini sağladı.
TRON, hem verimliliği hem de ağ erişilebilirliğini artıran Energy kiralama modeli gibi yeni fikirleri hayata geçirirken bu temellerin üzerine inşa edilir. Netts API v2, geliştiricilerin ve işletmelerin derin blokzincir uzmanlığına ihtiyaç duymadan otomatik delegasyon ve gerçek zamanlı performans izleme gibi gelişmiş yeteneklerden yararlanmasını sağlayarak en son teknoloji araçların bu süreci nasıl basitleştirebileceğini gösterir. Hizmete entegre edilmiş AML kontrolleri:
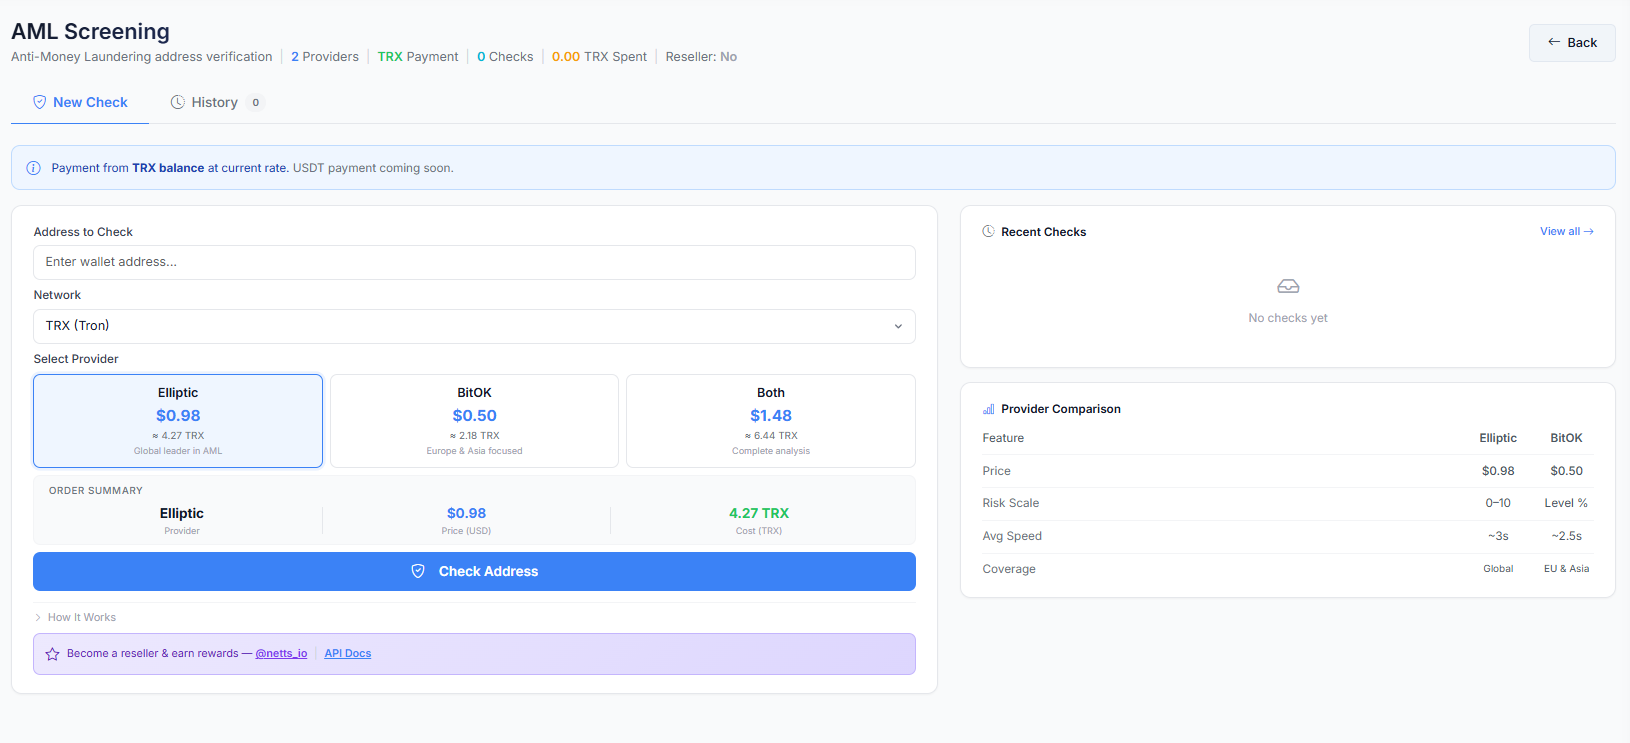
Blokzincir teknolojisi geliştikçe, yeni nesiller kripto parayı mümkün kılan bu temel teknolojilerin üzerine yenilerini inşa edecektir. Geliştirilmesi yıllarca süren araştırmalara dayanan bu kriptoekonomik, merkeziyetsiz ve otomatikleştirilmiş yapı, dijital finansın gelecekteki dalgasını tanımlamak için sağlam bir temel oluşturmuştur. Kripto parayı mümkün kılan oyun değiştirici teknoloji, her gün ortaya çıkan yeni inovasyonlarla gelişmeye devam ediyor ve blokzincir devrimi henüz yeni başladı.